إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
تتيح لك شبكة WAN الظاهرية تجميع جميع عمليات التوزيع العمومية والاتصال بها وإدارتها مركزيًا وتأمينها. يمكن أن تتضمن عمليات التوزيع العمومية الخاصة بك أي مجموعات من الفروع المختلفة ونقاط التواجد (PoP) والمستخدمين الخاصين والمكاتب وشبكات Azure الظاهرية وغيرها من عمليات التوزيع متعددة السحابات. يمكنك استخدام SD-WAN وVPN من موقع إلى موقع وVPN من نقطة إلى موقع وExpressRoute لتوصيل مواقعك المختلفة بمركز ظاهري. إن كان لديك عدة مراكز ظاهرية، فسيتم توصيل جميع المراكز في شبكة كاملة في توزيع Virtual WAN قياسي.
في هذه المقالة، دعنا نتعرف على كيفية تصميم أنواع مختلفة من خيارات الاتصال بالشبكة كخدمة التي تدعمها شبكة WAN الظاهرية للإصلاح بعد كارثة.
خيارات اتصال بالشبكة كخدمة لشبكة WAN الظاهرية
تدعم شبكة WAN الظاهرية خيارات الاتصال الخلفية التالية:
- اتصال المستخدم عن بعد
- فرع / مكتب / SD-WAN / شبكة VPN من موقع إلى موقع
- الاتصال الخاص (نظير ExpressRoute الخاص)
لكل خيار من خيارات الاتصال هذه، توزع شبكة WAN الظاهرية مجموعة منفصلة من مثيلات البوابة داخل مركز ظاهري.
بحكم طبيعتها، تم تصميم شبكة WAN الظاهرية لتقديم حل تجميع شبكة عالية التوفر على مستوى الناقل. للحصول على قابلية وصول عالية، تنشئ شبكة WAN الظاهرية مثيلات متعددة عند توزيع كل نوع من هذه الأنواع المختلفة للبوابات مع في مركز Virtual WAN. لمعرفة المزيد عن قابلية وصول عالية، راجع تصميم قابلية وصول عالية باستخدام ExpressRoute.
مع بوابة VPN من نقطة إلى موقع، يعتمد عدد نسخ البوابة المنشورة على وحدة المقياس التي تختارها. الوحدات الموسعة من 1 إلى 20 تنشر نسخة بوابة واحدة، والوحدة 40 وما فوق تنشر اثنتين أو أكثر. لرسم التعيين الكامل من الوحدة إلى المثيل، راجع حول تجمعات عناوين العملاء. مع بوابة VPN نقطة إلى موقع، تختار سعة النقل الإجمالية لبوابات نقطة إلى موقع ويتم توفير عدة نسخ تلقائيا لك. يمكنك اختيار السعة الإجمالية وفقًا لعدد العملاء أو المستخدمين الذين تنوي أن يتصلوا بالمركز الظاهري. من منظور اتصال العميل، يتم إخفاء مثيلات بوابة VPN من نقطة إلى موقع خلف اسم المجال المؤهل بالكامل (FQDN) للبوابة.
بالنسبة لبوابة VPN من موقع إلى موقع، يتم توزيع مثيلي البوابة داخل مركز ظاهري. يتم توزيع كل مثيل من مثيلي البوابة بمجموعتها الخاصة من عناوين IP العامة والخاصة. يوفر المثيلان نقطتي نهاية نفق مستقلتين لإنشاء اتصال VPN من موقع إلى موقع من فروعك. لتحقيق أقصى قدر من التوفر العالي، راجع تحديد مسار Azure عبر ارتباطات ISP المتعددة.
يعد تكبير قابلية الوصول العالية لبنية الشبكة أولى الخطوات الرئيسية لاستمرارية الأعمال والإصلاح بعد كارثة (BCDR). في بقية هذه المقالة، كما ذكرنا سابقًا، دعنا نتجاوز قابلية الوصول العالية ونناقش كيفية تصميم شبكة اتصال WAN ظاهرية لـ BCDR.
الحاجة إلى تصميم الإصلاح بعد كارثة
قد تضرب الكارثة في أي وقت وفي أي مكان. قد تحدث كارثة في مناطق أو شبكة موفر سحابة، داخل شبكة موفر خدمة، أو داخل شبكة محلية. من الصعب استبعاد التأثير الإقليمي لخدمة السحابة أو الشبكة بسبب عوامل معينة مثل الكوارث الطبيعية، والأخطاء البشرية، والحرب، والإرهاب، والتكوين الخاطئ. لذلك لاستمرارية تطبيقات الأعمال الحيوية تحتاج إلى تصميم الإصلاح بعد كارثة. للحصول على تصميم شامل للتعافي من الكوارث، تحتاج إلى تحديد جميع التبعيات التي قد تفشل في مسار الاتصال من طرف إلى طرف، وإنشاء تكرار غير متداخل لكل تبعية.
بصرف النظر عما إذا كنت تقوم بتشغيل تطبيقاتك الخاصة بالمهام الحرجة في منطقة Azure أو محليًا أو في أي مكان آخر، يمكنك استخدام منطقة أخرى من مناطق Azure كموقع تجاوز الفشل. تتناول المقالات التالية الإصلاح بعد الكوارث من التطبيقات ومنظورات الوصول إلى الواجهة الأمامية:
تحديات استخدام الاتصال المتكرر
عندما تقوم بتوصيل نفس مجموعة الشبكات باستخدام أكثر من اتصال، فإنك تقدم مسارات متوازية بين الشبكات. يمكن أن تؤدي المسارات المتوازية، عندما لا تتم هندستها بشكل صحيح، إلى توجيه غير متماثل. إذا كانت لديك كيانات ذات حالة (على سبيل المثال، NAT، جدار الحماية) في المسار، فقد يؤدي التوجيه غير المتماثل إلى حظر تدفق نسبة استخدام الشبكة. عادةً، عبر الاتصال الخاص لن يكون لديك أو تصادف كيانات ذات حالة مثل NAT أو جدران الحماية. لذلك، فإن التوجيه غير المتماثل عبر الاتصال الخاص لا يمنع بالضرورة تدفق نسبة استخدام الشبكة.
ومع ذلك، إن قمت بموازنة تحميل نسبة استخدام الشبكة عبر مسارات متوازية مكررة جغرافيًا، فقد تواجه أداء شبكة غير متناسق بسبب الفرق في المسار الفعلي للاتصالات المتوازية. لذلك نحن بحاجة إلى النظر في أداء نسبة استخدام الشبكة أثناء الحالة الثابتة (حالة عدم الفشل)، وحالة الفشل كجزء من تصميم الإصلاح بعد كارثة الخاص بنا.
الوصول إلى تكرار الشبكة
توفر معظم خدمات SD-WAN (الحلول المدارة أو غير ذلك) اتصالا بالشبكة عبر نوع نقل متعدد (على سبيل المثال، شبكة الإنترنت المستخدمة للوصول إلى الإنترنت وMPLS وLTE). للحماية من فشل شبكة النقل، اختر الاتصال عبر أكثر من شبكة نقل واحدة. بالنسبة لسيناريو المستخدم المنزلي، يمكنك التفكير في استخدام شبكة الهاتف المحمول كنسخة احتياطية لاتصال شبكة النطاق العريض.
إن لم يكن ممكنًا الاتصال بالشبكة عبر نوع نقل مختلف، فاختر اتصال الشبكة عبر أكثر من موفر خدمة واحد. إذا كنت تحصل على اتصال عبر أكثر من موفر خدمة واحد، فتأكد من أن موفري الخدمة يحتفظون بشبكات وصول مستقلة غير متداخلة.
اعتبارات اتصال المستخدم عن بعد
يتم إنشاء اتصال المستخدم عن بعد باستخدام VPN من نقطة إلى موقع بين جهاز النهائي وشبكة. بعد فشل الشبكة، سيسقط الجهاز النهائي ويحاول إعادة إنشاء نفق VPN. لذلك، بالنسبة إلى VPN من نقطة إلى موقع، يجب أن يهدف تصميم الإصلاح بعد كارثة إلى تقليل وقت الإصلاح بعد الفشل. سيساعد تكرار الشبكة التالي على تقليل وقت الإصلاح. استنادًا إلى مدى أهمية الاتصالات، يمكنك اختيار بعض هذه الخيارات أو كلها.
- تكرار شبكة الوصول (تمت مناقشته أعلاه).
- إدارة المركز الظاهري المتكرر لإنهاء VPN من نقطة إلى موقع. عندما يكون لديك عدة مراكز ظاهرية بها بوابات من نقطة إلى موقع، توفر VWAN ملف تعريف عمومي يسرد جميع نقاط النهاية من نقطة إلى موقع. باستخدام ملف التعريف العمومي، يمكن أن تتصل أجهزتك النهائية بأقرب مركز ظاهري متوفر يوفر أفضل أداء للشبكة. إن كانت جميع عمليات توزيع Azure موجودة في منطقة واحدة وكانت الأجهزة النهائية المتصلة قريبة جدًا من المنطقة، فيمكنك الحصول على مراكز ظاهرية متكررة داخل المنطقة. إن كان التوزيع والأجهزة النهائية منتشرة عبر مناطق متعددة، يمكنك توزيع المركز الظاهري عبر بوابة من نقطة إلى موقع في كل منطقة محددة. تحتوي WAN الظاهرة على مدير نسبة استخدام الشبكة مضمن يحدد أفضل مركز لاتصال المستخدم عن بعد تلقائيًا.
يوضح الرسم التخطيطي التالي مفهوم إدارة المركز الظاهري المتكرر عبر البوابة من نقطة إلى موقع الخاصة به داخل منطقة.
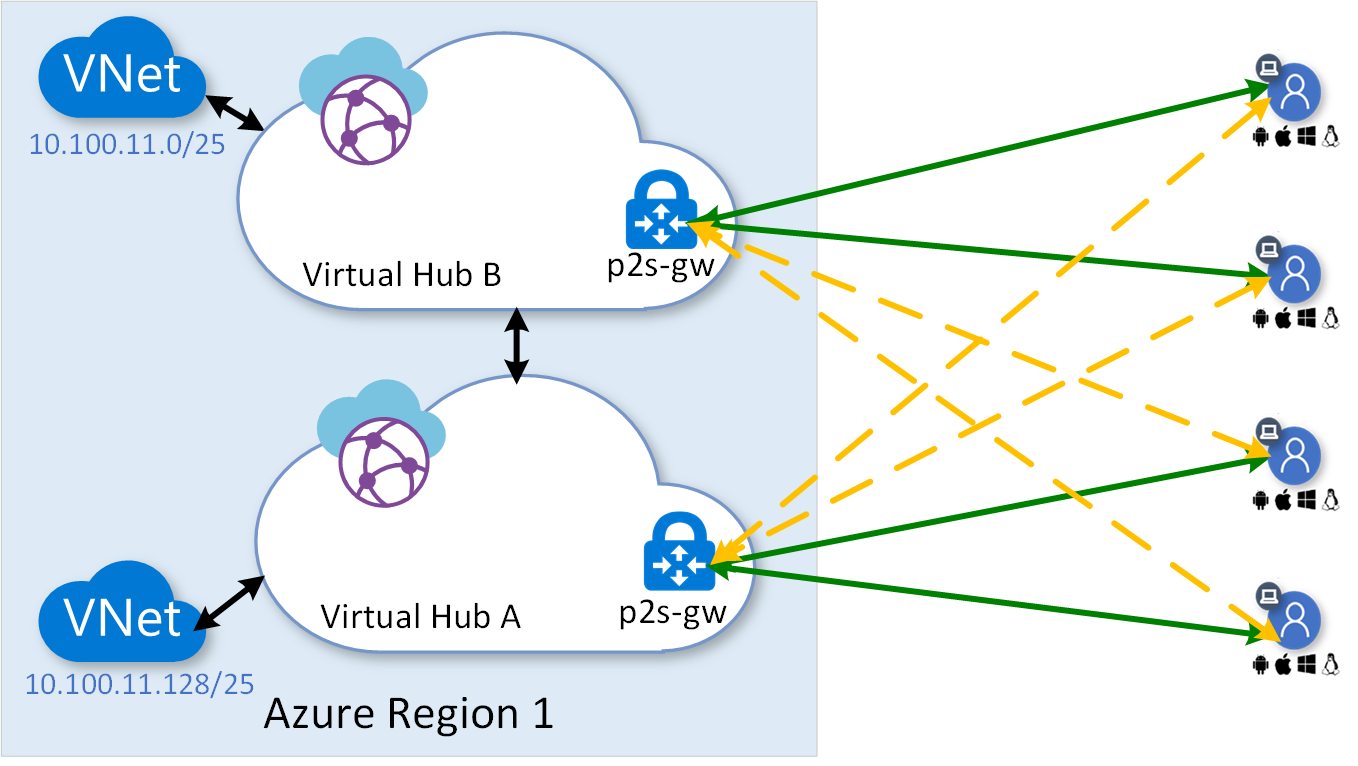
في الرسم التخطيطي أعلاه، تظهر الخطوط الخضراء الغامقة اتصالات VPN الأساسية من نقطة إلى موقع وتظهر الخطوط الصفراء المنقطة الاتصالات الاحتياطية الجاهزة. يحدد ملف التعريف العمومي من نقطة إلى موقع VWAN الاتصالات الأساسية والاحتياطية استنادًا إلى أداء الشبكة. راجع تنزيل ملف تعريف عمومي لعملاء VPN للمستخدم للحصول على مزيد من المعلومات حول ملف التعريف العمومي.
اعتبارات VPN من موقع إلى موقع
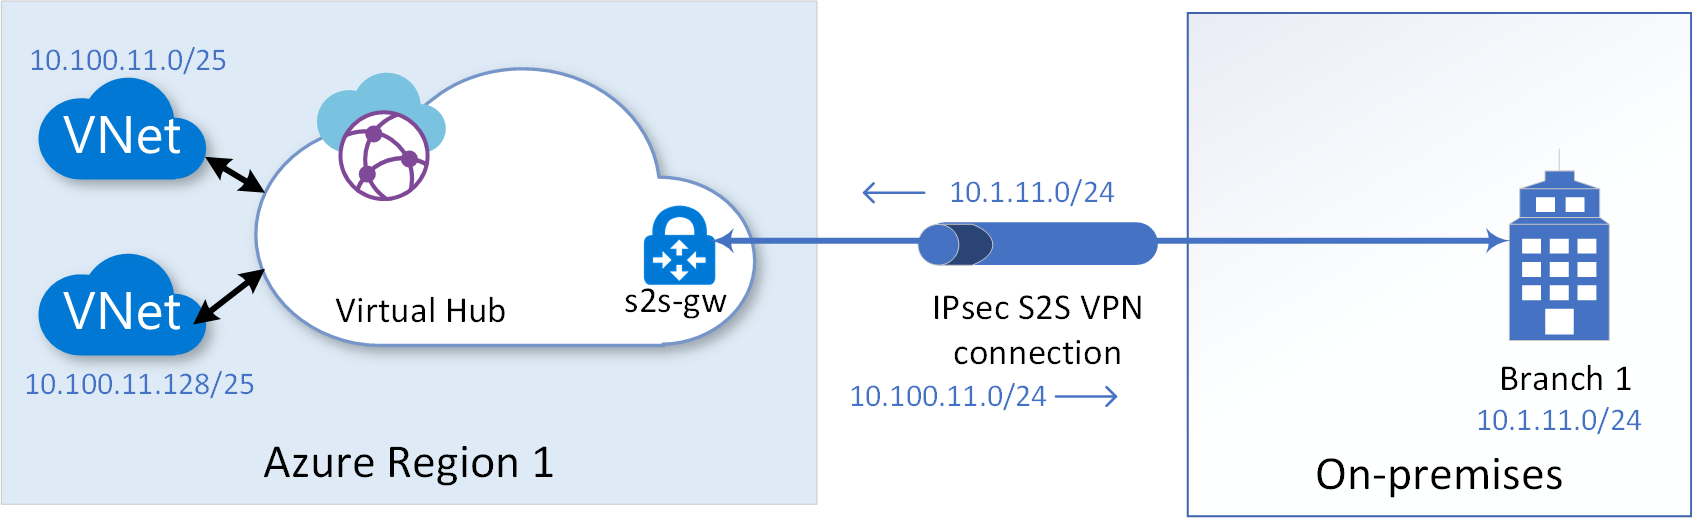
دعنا نفكر في مثال اتصال VPN من موقع إلى موقع الموضح في الرسم التخطيطي التالي لمناقشتنا. لإنشاء اتصال VPN من موقع إلى موقع عبر أنفاق نشطة-نشطة عالية التوفر، راجع البرنامج التعليمي: إنشاء اتصال من موقع إلى موقع باستخدام WAN ظاهرية.
إشعار
لفهم المفاهيم التي تمت مناقشتها في القسم بسهولة، فإننا لن نكرر مناقشة ميزة قابلية الوصول العالية لبوابة VPN من موقع إلى موقع والتي تتيح لك إنشاء نفقين إلى نقطتي نهاية مختلفتين لكل ارتباط VPN تقوم بتكوينه. ومع ذلك، أثناء توزيع أي من البنية المقترحة في القسم، تذكر تكوين نفقين لكل ارتباط من الارتباطات التي تنشئها.
طبولوجيا متعددة الارتباطات
للحماية من حالات فشل معدات مرافق العملاء VPN (CPE) في موقع فرع، يمكنك تكوين ارتباطات VPN متوازية إلى بوابة VPN من أجهزة CPE المتوازية في موقع الفرع. علاوة على ذلك للحماية من فشل الشبكة لموفر خدمة الميل الأخير إلى مكتب الفرع، يمكنك تكوين ارتباطات VPN مختلفة عبر شبكة موفر خدمة مختلفة. يوضح الرسم التخطيطي التالي ارتباطات VPN متعددة تنشأ من وحدتي CPE مختلفين لموقع فرع تنتهي على نفس بوابة VPN.
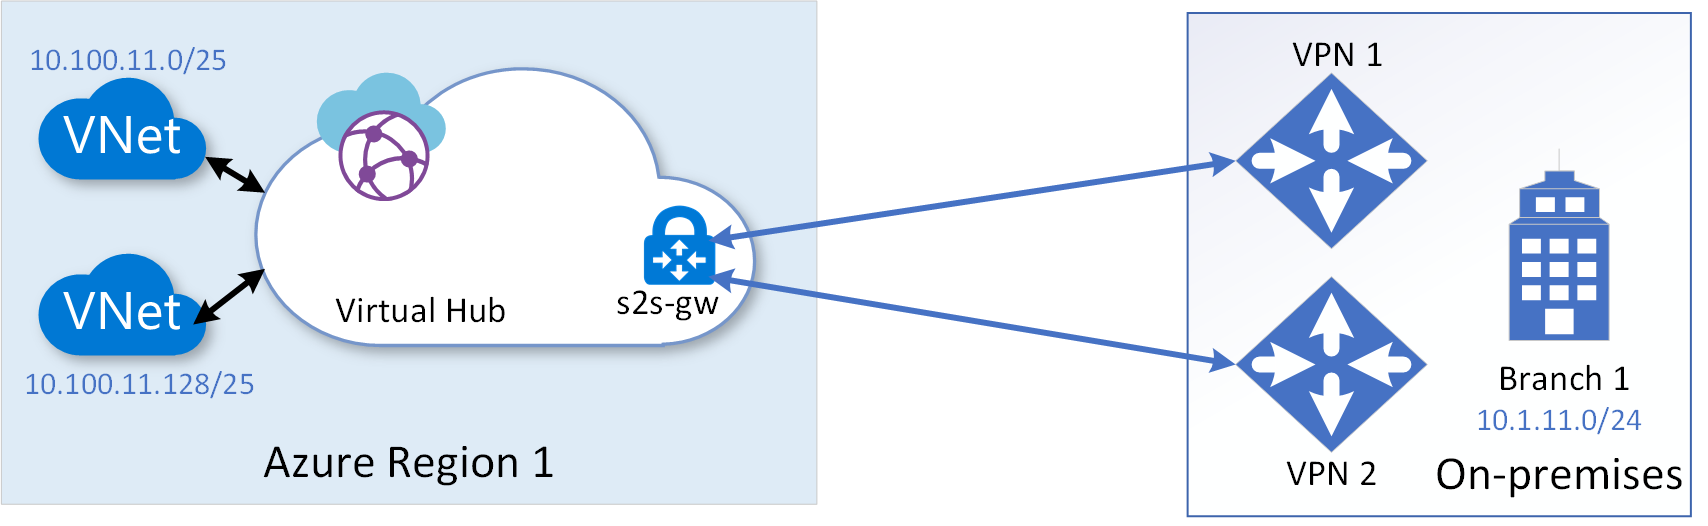
يمكنك تكوين ما يصل إلى أربعة ارتباطات إلى موقع فرع من بوابة VPN للمركز الظاهري. أثناء تكوين ارتباط إلى موقع فرع، يمكنك تحديد موفر الخدمة وسرعة معدل النقل المقترنة بالارتباط. عند تكوين ارتباطات متوازية بين موقع فرع ومركز ظاهري، فإن بوابة VPN بشكل افتراضي ستقوم بموازنة تحميل نسبة استخدام الشبكة عبر الارتباطات المتوازية. ستكون موازنة تحميل نسبة استخدام الشبكة وفقًا للمسارات المتعددة المتساوية التكلفة (ECMP) على أساس كل تدفق.
طوبولوجيا متعددة الارتباطات ومتعددة المراكز
تحمي طبولوجيا متعددة الارتباطات من فشل جهاز CPE وفشل شبكة موفر الخدمة في موقع الفرع المحلي. بالإضافة إلى ذلك، للحماية من أي وقت تعطل لبوابة VPN مركز ظاهري فإن طوبولوجيا متعددة الارتباطات ومتعددة المراكز قد تكون ذا نفع. يوضح الرسم التخطيطي التالي الطوبولوجيا، حيث يتم تكوين مراكز ظاهرية متعددة ضمن مثيل WAN ظاهري داخل منطقة:
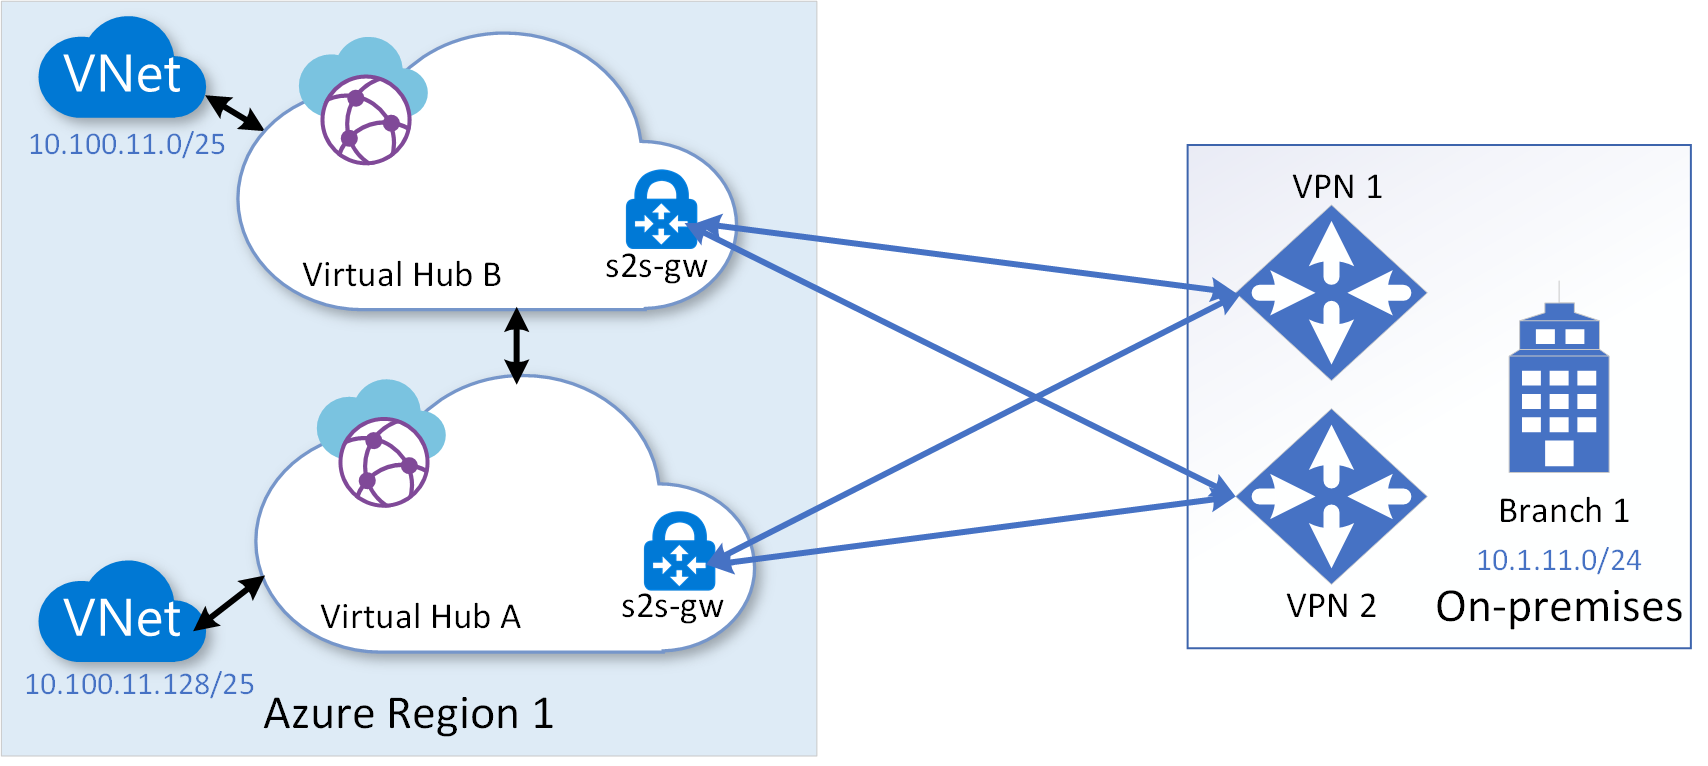
في المخطط أعلاه، نظرًا لأن زمن الانتقال داخل منطقة Azure عبر الاتصال بين المراكز غير هام، يمكنك استخدام جميع اتصالات VPN من موقع إلى موقع بين المركزين المحليين والمركزين الظاهريين في الحالة نشط-نشط عن طريق نشر الشبكات الظاهرية المحورية عبر المراكز. في الطوبولوجيا، بشكل افتراضي، ستجتاز نسبة استخدام الشبكة بين الشبكة الظاهرية المحلية والشبكة الظاهرية المحورية مباشرة من خلال المركز الظاهري الذي تتصل به الشبكة الظاهرية المحورية أثناء الحالة الثابتة وتستخدم لوحة وصل ظاهرية أخرى كنسخة احتياطية فقط أثناء حالة الفشل. ستجتاز نسبة استخدام الشبكة عبر المركز المتصل مباشرة في الحالة المستقرة، لأن مسارات BGP المعلن عنها بواسطة المركز المتصل مباشرة سيكون لها مسار AS أقصر مقارنة بمركز النسخ الاحتياطي.
من شأن الطبولوجيا متعدد المراكز ومتعدد الروابط حماية استمرارية الأعمال وتوفيرها من معظم سيناريوهات الفشل. ومع ذلك، إذا أسقط فشل كارثي منطقة Azure بأكملها، فستحتاج إلى "طوبولوجيا متعددة الروابط ومتعدد المناطق" لتحمل الفشل.
طوبولوجيا متعددة الروابط ومتعددة المناطق
تحمي الطوبولوجيا متعددة الروابط ومتعددة المناطق حتى من الفشل الكارثي لمنطقة بأكملها، بالإضافة إلى الحماية التي توفرها طبولوجيا متعددة الروابط ومتعددة المراكز التي ناقشناها سابقًا. يوضح الرسم التخطيطي التالي طبولوجيا متعددة الروابط ومتعددة المناطق. يمكن تكوين المراكز الظاهرية في منطقة مختلفة ضمن نفس مثيل WAN الظاهري.
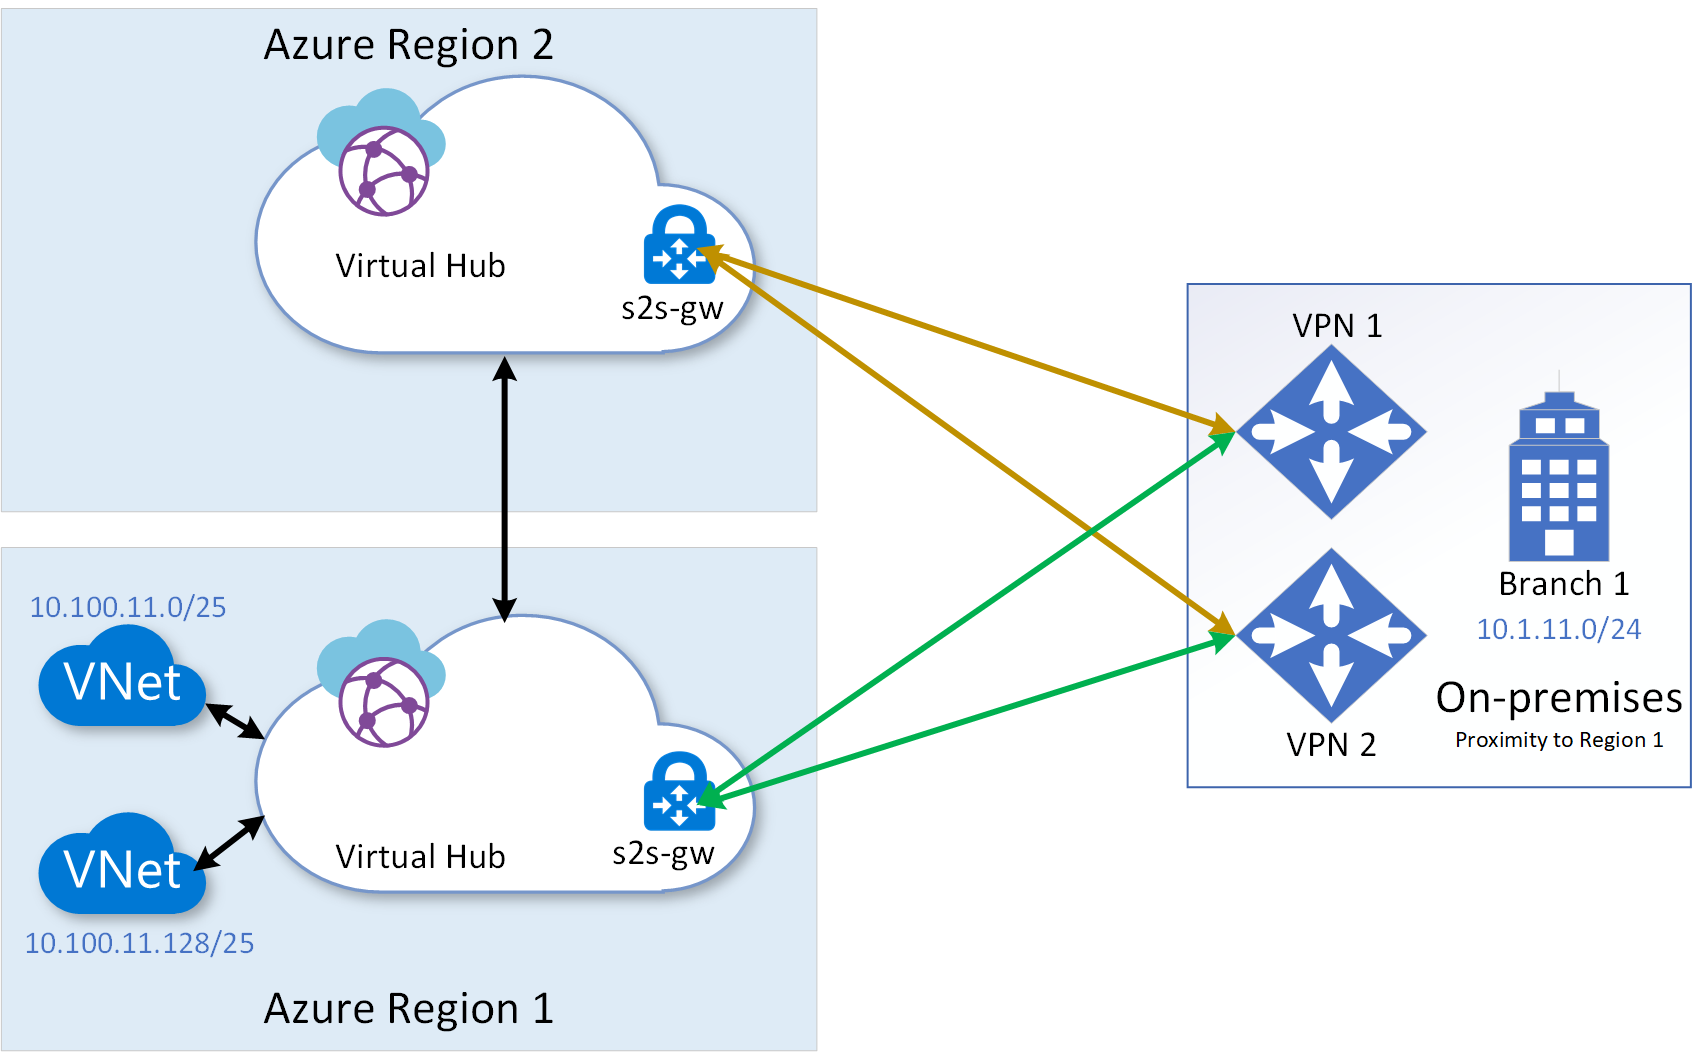
من وجهة نظر هندسة نسبة استخدام الشبكة، تحتاج إلى الأخذ في الاعتبار اختلاف جوهري واحد بين وجود مراكز متكررة داخل منطقة مقابل وجود مركز النسخ الاحتياطي في منطقة مختلفة. الفرق هو زمن الانتقال الناتج عن المسافة المادية بين المناطق الأساسية والثانوية. لذلك، قد تحتاج إلى نشر موارد الخدمة ذات الحالة مستقرة في المنطقة الأقرب إلى الفرع/المستخدمين النهائيين واستخدام المنطقة البعيدة فقط للنسخ الاحتياطي.
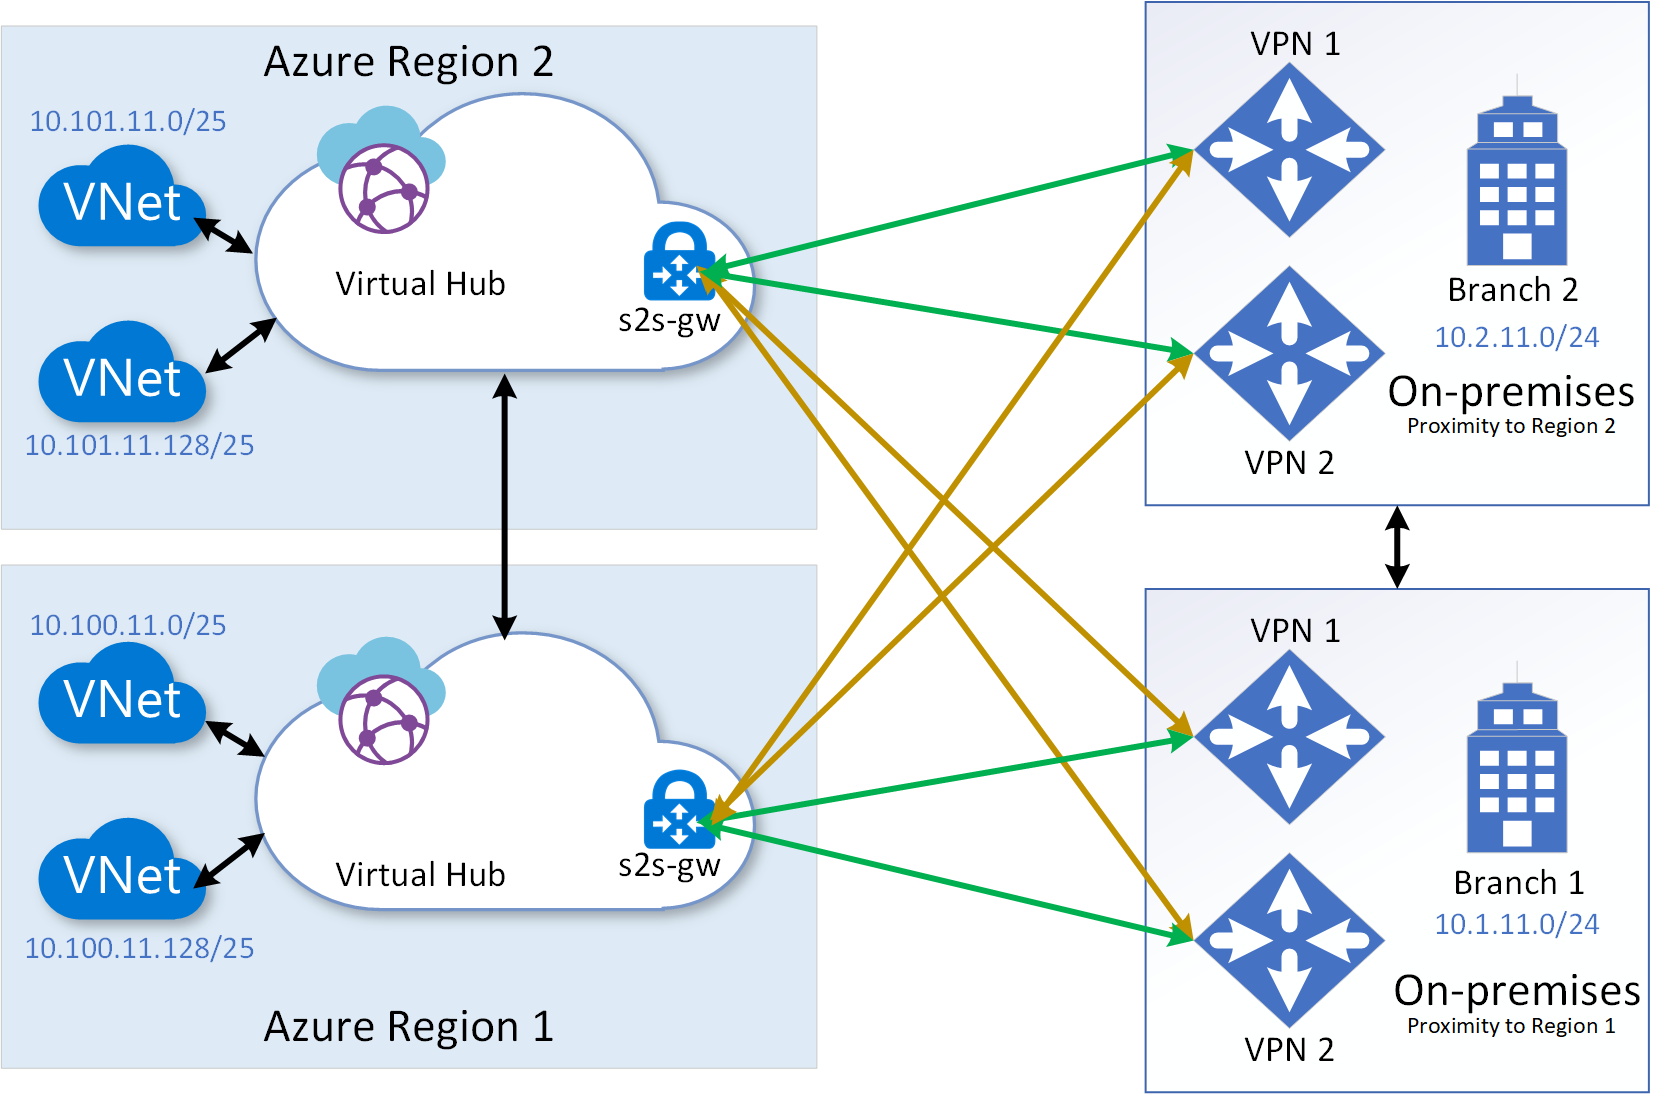
إذا كانت مواقع الفروع المحلية الخاصة بك موزعة حول منطقتين أو أكثر من مناطق Azure، فإن طبولوجيا متعدد المناطق ومتعدد الروابط سيكون أكثر فعالية في نشر الحمل واكتساب تجربة أفضل للشبكة أثناء الحالة المستقرة. يوضح الرسم التخطيطي التالي طبولوجيا متعددة الروابط ومتعددة المناطق مع فروع في مناطق مختلفة. في مثل هذا السيناريو، ستوفر طبولوجيا أيضًا إصلاحًا فعالًا من الكوارث لاستمرارية الأعمال (BCDR).
اعتبارات ExpressRoute
تتم مناقشة اعتبارات الإصلاح بعد كارثة لنظير ExpressRoute الخاص في التصميم للإصلاح بعد كارثة مع نظير ExpressRoute الخاص. كما هو موضح في المقالة، تنطبق المفاهيم الموضحة في تلك المقالة بشكل متساوٍ على بوابات ExpressRoute التي تم إنشاؤها داخل مركز ظاهري. يعد استخدام مركز ظاهري متكرر داخل المنطقة، كما هو موضح في الرسم التخطيطي التالي، بمثابة تحسين الطبولوجيا الوحيد الموصى به لاعتبارات الشبكة المحلية الصغيرة إلى المتوسطة.
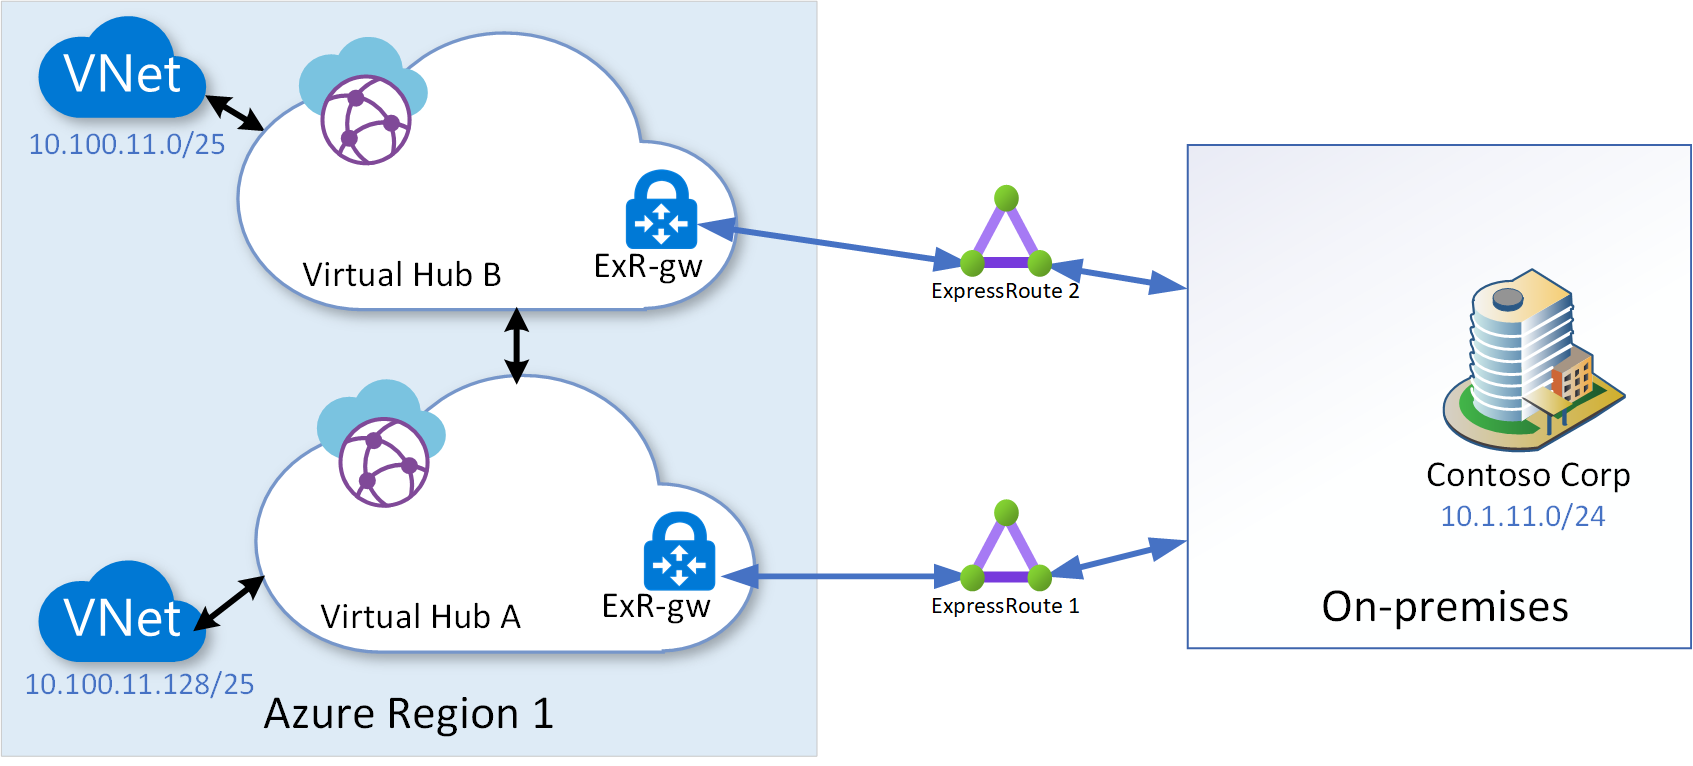
في الرسم التخطيطي أعلاه، يتم إنهاء ExpressRoute 2 على بوابة ExpressRoute منفصلة داخل مركز ظاهري ثانٍ داخل المنطقة.
الخطوات التالية
في هذه المقالة، ناقشنا تصميم الإصلاح بعد كارثة لشبكة WAN ظاهرية. تتناول المقالات التالية الإصلاح بعد الكوارث من التطبيقات ومنظورات الوصول إلى الواجهة الأمامية:
لإنشاء اتصال من نقطة إلى موقع إلى شبكة WAN ظاهرية، راجع البرنامج التعليمي: إنشاء اتصال VPN للمستخدم باستخدام WAN ظاهرية. لإنشاء اتصال من موقع إلى موقع إلى شبكة WAN ظاهرية، راجع البرنامج التعليمي: إنشاء اتصال من موقع إلى موقع باستخدام WAN ظاهرية. لربط دائرة ExpressRoute بـ Virtual WAN، راجع البرنامج التعليمي: إنشاء اقتران ExpressRoute باستخدام WAN ظاهرية.