إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يعتمد التتبع المتقدم على لغة استعلام Kusto. يمكنك استخدام مشغلات وعبارات Kusto لإنشاء استعلامات تحدد المعلومات في مخطط صيد متقدم متخصص.
شاهد هذا الفيديو القصير لمعرفة بعض أساسيات لغة استعلام Kusto مفيدة.
لفهم أساسيات لغة استعلام Kusto في التتبع المتقدم، قم بتشغيل الاستعلام الأول.
جرب الاستعلام الأول
في مدخل Microsoft Defender، انتقل إلى التتبع لتشغيل الاستعلام الأول. استخدم المثال التالي:
// Finds PowerShell execution events that could involve a download
union DeviceProcessEvents, DeviceNetworkEvents
| where Timestamp > ago(7d)
// Pivoting on PowerShell processes
| where FileName in~ ("powershell.exe", "powershell_ise.exe")
// Suspicious commands
| where ProcessCommandLine has_any("WebClient",
 "DownloadFile",
 "DownloadData",
 "DownloadString",
"WebRequest",
"Shellcode",
"http",
"https")
| project Timestamp, DeviceName, InitiatingProcessFileName, InitiatingProcessCommandLine,
FileName, ProcessCommandLine, RemoteIP, RemoteUrl, RemotePort, RemoteIPType
| top 100 by Timestamp
تشغيل استعلام أوامر تنزيل PowerShell المشبوه في التتبع المتقدم
وصف الاستعلام وتحديد الجداول المراد البحث فيها
تمت إضافة تعليق قصير إلى بداية الاستعلام لوصف الغرض من الاستعلام. يساعد هذا التعليق إذا قررت لاحقا حفظ الاستعلام ومشاركته مع الآخرين في مؤسستك.
// Finds PowerShell execution events that could involve a download
سيبدأ الاستعلام نفسه عادة باسم جدول متبوعا بعدة عناصر تبدأ بمسار (|). في هذا المثال، نبدأ بإنشاء اتحاد من جدولين، وDeviceProcessEvents، DeviceNetworkEvents وإضافة عناصر منقطة حسب الحاجة.
union DeviceProcessEvents, DeviceNetworkEvents
تعيين النطاق الزمني
العنصر الأول الذي تم توجيهه هو عامل تصفية الوقت الذي تم تحديد نطاقه إلى الأيام السبعة السابقة. يساعد تحديد النطاق الزمني على ضمان أداء الاستعلامات بشكل جيد، وإرجاع نتائج يمكن إدارتها، ولا مهلة.
| where Timestamp > ago(7d)
ملاحظة
فلاتر الوقت في Kusto موجودة في UTC بغض النظر عن المنطقة الزمنية التي حددتها في إعدادات المنطقة الزمنية.
التحقق من عمليات محددة
يتبع النطاق الزمني على الفور بحث عن أسماء ملفات العملية التي تمثل تطبيق PowerShell.
// Pivoting on PowerShell processes
| where FileName in~ ("powershell.exe", "powershell_ise.exe")
البحث عن سلاسل أوامر محددة
بعد ذلك، يبحث الاستعلام عن سلاسل في أسطر الأوامر التي تستخدم عادة لتنزيل الملفات باستخدام PowerShell.
// Suspicious commands
| where ProcessCommandLine has_any("WebClient",
    "DownloadFile",
    "DownloadData",
    "DownloadString",
    "WebRequest",
    "Shellcode",
    "http",
    "https")
تخصيص أعمدة النتائج وطولها
الآن بعد أن حدد الاستعلام البيانات التي تريد تحديد موقعها بوضوح، يمكنك تحديد شكل النتائج.
project ترجع أعمدة معينة، وتحد top من عدد النتائج. تساعد هذه العوامل على ضمان تنسيق النتائج بشكل جيد وكبيرة بشكل معقول وسهلة المعالجة.
| project Timestamp, DeviceName, InitiatingProcessFileName, InitiatingProcessCommandLine,
FileName, ProcessCommandLine, RemoteIP, RemoteUrl, RemotePort, RemoteIPType
| top 100 by Timestamp
حدد Run query لمشاهدة النتائج.
تلميح
يمكنك عرض نتائج الاستعلام كمخططات وضبط عوامل التصفية بسرعة. للحصول على إرشادات، راجع العمل مع نتائج الاستعلام
تعرف على عوامل تشغيل الاستعلام الشائعة
لقد قمت بتشغيل استعلامك الأول للتو ولديك فكرة عامة عن مكوناته. حان الوقت للتراجع قليلا وتعلم بعض الأساسيات. تدعم لغة استعلام Kusto المستخدمة من قبل التتبع المتقدم مجموعة من عوامل التشغيل، بما في ذلك العوامل الشائعة التالية.
| المشغل | الوصف والاستخدام |
|---|---|
where |
تصفية جدول إلى مجموعة فرعية من الصفوف التي تفي بسند التقييم. |
summarize |
إنشاء جدول يجمع محتوى جدول الإدخال. |
join |
دمج صفوف جدولين لتشكيل جدول جديد عن طريق مطابقة قيم العمود (الأعمدة) المحددة من كل جدول. شاهد الانضمام إلى الجداول في KQL لمعرفة كيفية القيام بذلك. |
count |
إرجاع عدد السجلات في مجموعة سجلات الإدخال. |
top |
إرجاع سجلات N الأولى التي تم فرزها حسب الأعمدة المحددة. |
limit |
ارجع إلى العدد المحدد من الصفوف. |
project |
حدد الأعمدة لتضمين الأعمدة أو إعادة تسميتها أو إسقاطها وإدراج أعمدة جديدة حوسبة. |
extend |
إنشاء أعمدة محسوبة وإلحاقها بمجموعة النتائج. |
makeset |
إرجاع صفيف ديناميكي (JSON) لمجموعة القيم المميزة التي يأخذها Expr في المجموعة. |
find |
ابحث عن الصفوف التي تطابق دالة تقييم عبر مجموعة من الجداول. |
لرؤية مثال حي لهذه المشغلات، قم بتشغيلها من لوحة Get Start في صفحة البحث المتقدم في بوابة Microsoft Defender.
فهم أنواع البيانات
يدعم التتبع المتقدم أنواع بيانات Kusto، بما في ذلك الأنواع الشائعة التالية:
| نوع البيانات | الآثار المترتبة على الوصف والاستعلام |
|---|---|
datetime |
تمثل معلومات البيانات والوقت عادة الطوابع الزمنية للحدث. تنسيقات التاريخ والوقت المعتمدة |
string |
سلسلة الأحرف في UTF-8 محاطة بعلامات اقتباس مفردة (') أو علامات اقتباس مزدوجة (").
نوع بيانات السلسلة |
bool |
يدعم true نوع البيانات هذا أو false حالاته.
القيم الحرفية المنطقية المدعومة وعوامل التشغيل |
int |
عدد صحيح 32 بت |
long |
عدد صحيح 64 بت |
لمعرفة المزيد عن أنواع بيانات كوستو، راجع أنواع بيانات كوستو.
الحصول على التعليمات أثناء كتابة الاستعلامات
استفد من الوظائف التالية لكتابة الاستعلامات بشكل أسرع:
- Autosuggest - أثناء كتابة الاستعلامات، يوفر التتبع المتقدم اقتراحات من IntelliSense.
- شجرة المخطط - يتم توفير تمثيل مخطط يتضمن قائمة الجداول وأعمدةها بجوار منطقة العمل الخاصة بك. لمزيد من المعلومات، مرر مؤشر الماوس فوق عنصر. انقر نقرا مزدوجا فوق عنصر لإدراجه في محرر الاستعلام.
-
مرجع المخطط - مرجع في المدخل مع أوصاف الجدول والأعمدة بالإضافة إلى أنواع الأحداث المدعومة (
ActionTypeالقيم) واستعلامات العينة
العمل مع استعلامات متعددة في المحرر
يمكنك استخدام محرر الاستعلام لتجربة استعلامات متعددة. لاستخدام استعلامات متعددة:
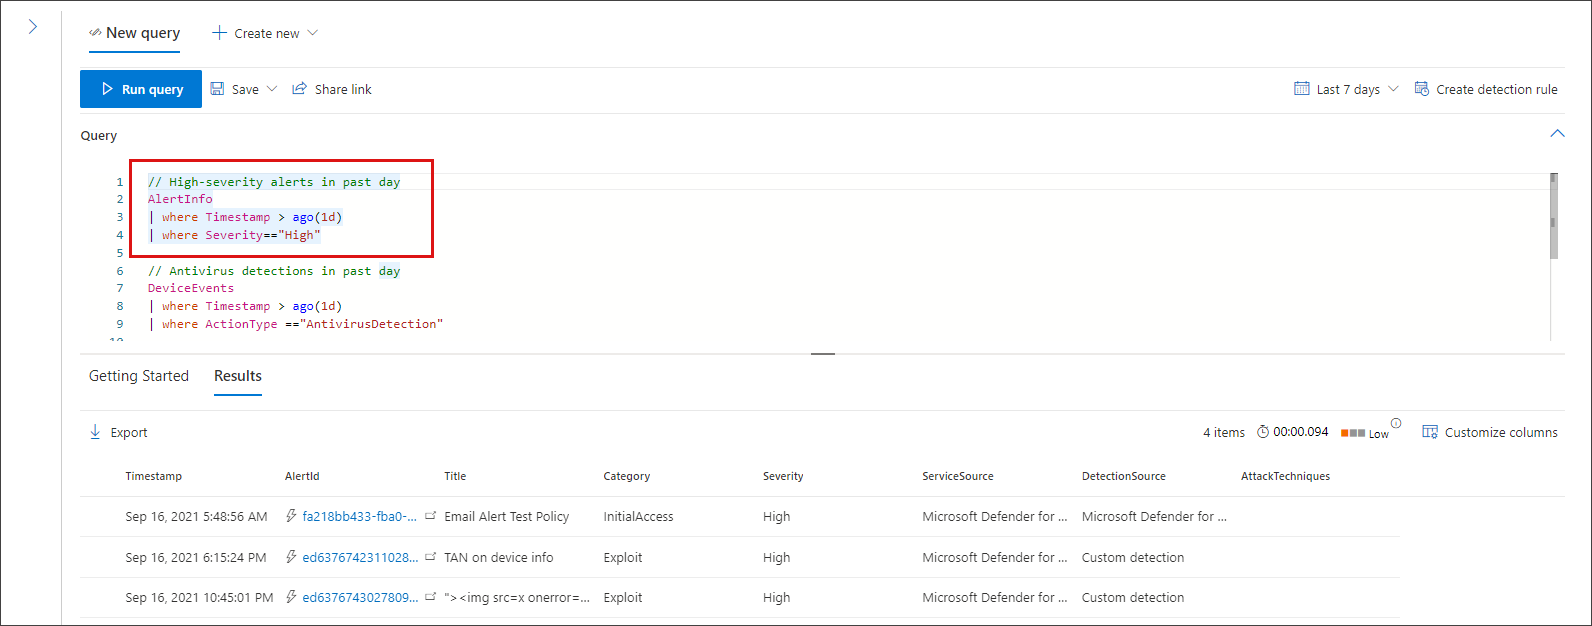
افصل كل استعلام بخط فارغ.
ضع المؤشر على أي جزء من الاستعلام لتحديد هذا الاستعلام قبل تشغيله. سيؤدي ذلك إلى تشغيل الاستعلام المحدد فقط. لتشغيل استعلام آخر، انقل المؤشر وفقا لذلك وحدد تشغيل الاستعلام.
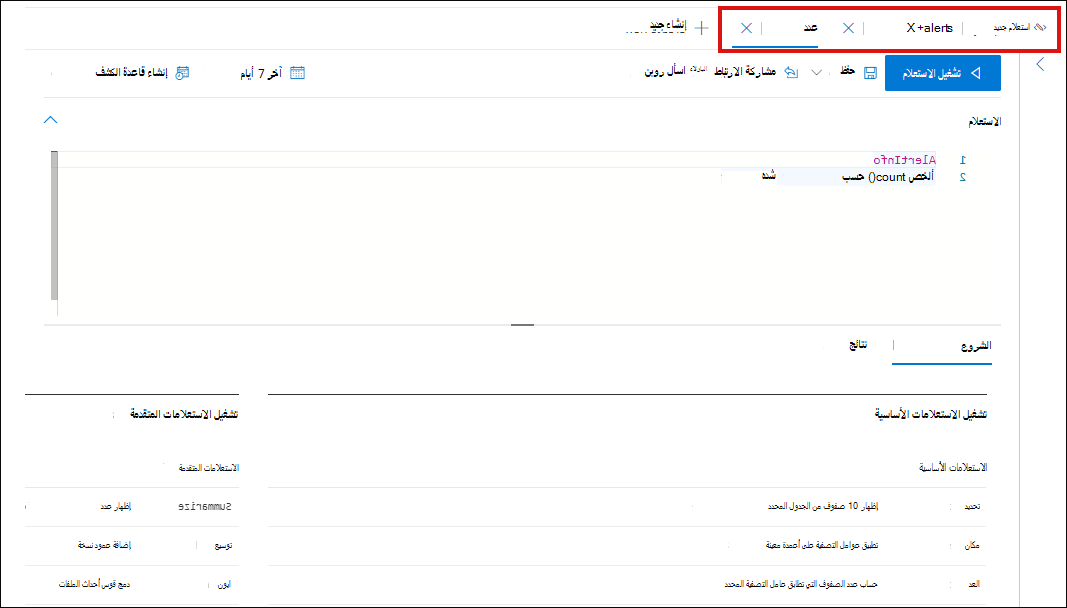
للحصول على مساحة عمل أكثر كفاءة، يمكنك أيضا استخدام علامات تبويب متعددة في نفس صفحة التتبع. حدد استعلام جديد لفتح علامة تبويب للاستعلام الجديد.
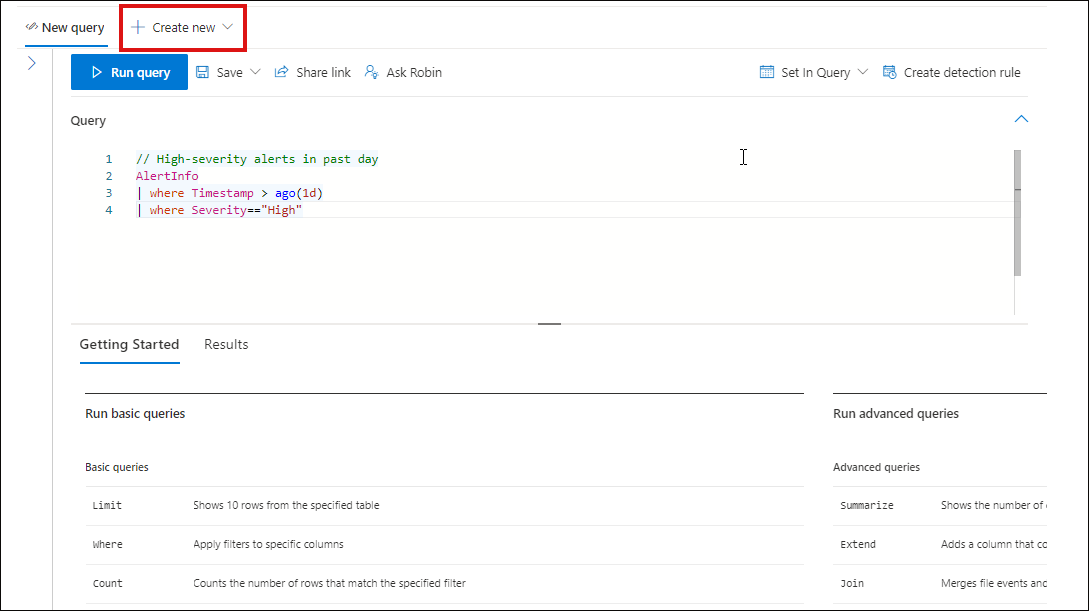
يمكنك بعد ذلك تشغيل استعلامات مختلفة دون فتح علامة تبويب مستعرض جديدة.
ملاحظة
قد يؤدي استخدام علامات تبويب مستعرض متعددة مع تتبع متقدم إلى فقدان استعلاماتك غير المحفيفة. لمنع حدوث ذلك، استخدم ميزة علامة التبويب ضمن التتبع المتقدم بدلا من علامات تبويب مستعرض منفصلة.
استخدام نماذج الاستعلامات
يوفر قسم بدء الاستخدام بعض الاستعلامات البسيطة باستخدام عوامل التشغيل شائعة الاستخدام. حاول تشغيل نماذج الاستعلامات في قسم بدء الاستخدام وإجراء تعديلات صغيرة عليها.
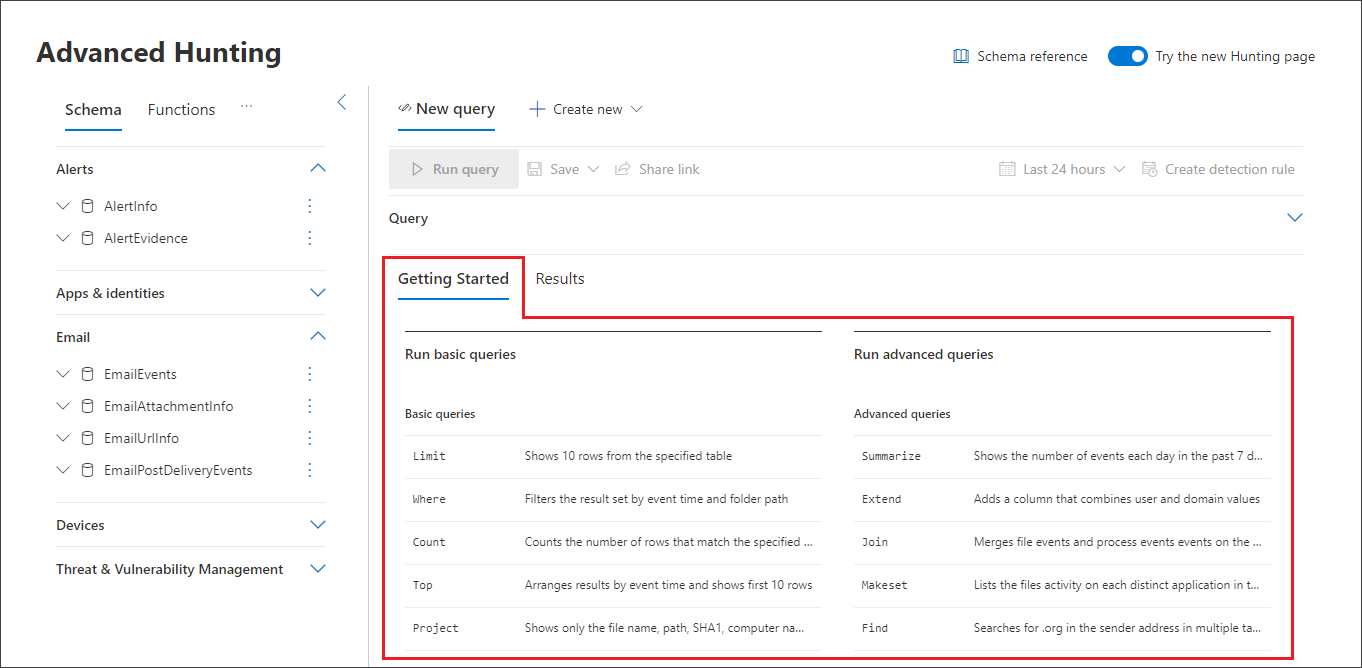
ملاحظة
وبصرف النظر عن نماذج الاستعلام الأساسية، يمكنك أيضا الوصول إلى الاستعلامات المشتركة لسيناريوهات محددة لتعقب التهديدات. استكشف الاستعلامات المشتركة على الجانب الأيسر من الصفحة أو مستودع استعلام GitHub.
وثائق لغة استعلام Access
لمزيد من المعلومات حول لغة استعلام Kusto وعوامل التشغيل المدعومة، راجع وثائق لغة استعلام Kusto.
ملاحظة
قد لا تتوفر بعض الجداول في هذه المقالة في Microsoft Defender لنقطة النهاية. قم بتشغيل Microsoft Defender للبحث عن التهديدات باستخدام المزيد من مصادر البيانات. يمكنك نقل مهام سير عمل التتبع المتقدمة من Microsoft Defender لنقطة النهاية إلى Microsoft Defender باتباع الخطوات الواردة في ترحيل استعلامات التتبع المتقدمة من Microsoft Defender لنقطة النهاية.
المحتوى ذو الصلة
- نظرة عامة متقدمة حول الصيد
- استخدام نتائج الاستعلام
- استخدام الاستعلامات المشتركة
- البحث عبر الأجهزة ورسائل البريد الإلكتروني والتطبيقات والهويات
- فهم المخطط
- تطبيق أفضل ممارسات الاستعلام
تلميح
هل تريد معرفة المزيد؟ تفاعل مع مجتمع أمان Microsoft في مجتمعنا التقني: Microsoft Defender XDR Tech Community.