Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Služby Azure DevOps
Tento článek poskytuje pokyny k používání zásad pro tenanta a organizaci ke správě osobních přístupových tokenů (PAT) v Azure DevOps. Vysvětluje, jak omezit vytváření, rozsah a životnost nových nebo obnovených osobních přístupových tokenů (PAT) a jak zvládnout automatické odvolání uniklých osobních přístupových tokenů.
Každá část podrobně popisuje výchozí chování příslušných zásad, které správcům pomáhají efektivně řídit a zabezpečit používání PAT v rámci organizace.
Důležité
Zvažte použití bezpečnějších tokenů Microsoft Entra místo vysoce rizikových osobních přístupových tokenů. Další informace najdete v tématu Snížení využití PAT. Projděte si doprovodné materiály k ověřování a zvolte správný mechanismus ověřování pro vaše potřeby.
Stávající osobní přístupové tokeny (PAT) vytvořené prostřednictvím uživatelského rozhraní a API zůstávají platné po zbytek jejich životnosti. Aktualizujte stávající osobní přístupové tokeny, aby vyhovovaly novým omezením; tím zajistíte úspěšné obnovení.
Návod
S touto úlohou můžete využít umělou inteligenci dále v tomto článku nebo si můžete projít Povolit asistenci umělé inteligence s Azure DevOps MCP Server začít.
Požadavky
| Kategorie | Požadavky |
|---|---|
| Microsoft Entra tenant | Vaše organizace je propojená s tenantem Microsoft Entra. |
| Oprávnění |
|
Přidejte uživatele nebo skupiny Microsoft Entra do seznamů povolených
Upozornění
Použijte skupiny pro seznamy povolených. Pokud vypíšete pojmenovaného uživatele, odkaz na jeho identitu se nachází ve Spojených státech, Evropě (EU) a jihovýchodní Asii (Singapur).
Uživatelé nebo skupiny na seznamu povolených pro některou z těchto zásad jsou vyloučeni z omezení a vynucení, pokud jsou zásady povolené.
Každá politika má svůj vlastní jedinečný seznam povolených. Pokud chcete uživatele vyloučit ze všech zásad, přidejte ho do každého seznamu povolených. V případě zásad tenanta vyberte Přidat Microsoft Entra uživatele nebo skupinu a pak vyberte Přidat.
Omezení vytváření globálních PAT (zásad tenanta)
Azure DevOps správci můžou uživatelům omezit vytváření globálních osobních přístupových tokenů, které lze používat ve všech dostupných organizacích, spíše než v jediné organizaci. Pokud je tato zásada povolená, musí být nové osobní přístupové tokeny (PAT) přidružené ke konkrétním organizacím Azure DevOps. Ve výchozím nastavení je tato zásada vypnutá.
Přihlaste se ke své organizaci (
https://dev.azure.com/{Your_Organization}).Vyberte
 nastavení organizace.
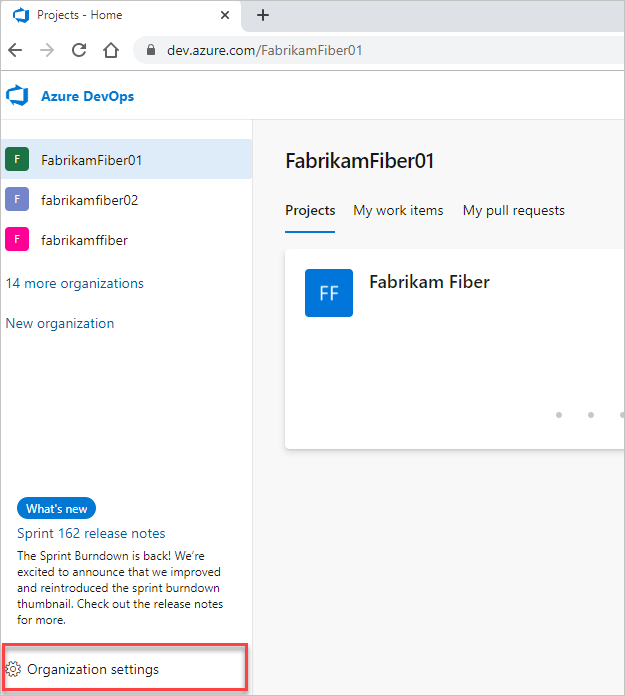
Vyberte Microsoft Entra, vyhledejte zásadu Omezit globální vytváření osobního přístupového tokenu a přepněte přepínač na zapnout.

Omezit vytváření plně rozsáhlých osobních přístupových tokenů (zásada tenanta)
Správci Azure DevOps můžou uživatelům omezit vytváření osobních přístupových tokenů s plným dosahem. Povolení této zásady vyžaduje, aby nové osobní přístupové tokeny (PAT) byly omezeny na konkrétní, vlastní definovanou sadu rozsahů. Ve výchozím nastavení je tato zásada vypnutá.
Přihlaste se ke své organizaci (
https://dev.azure.com/{yourorganization}).Vyberte
nastavení organizace.Vyberte Microsoft Entra, vyhledejte zásadu Omezení vytváření osobních přístupových tokenů s plným rozsahem a přepněte přepínač na.

Nastavení maximální životnosti pro nové PATy (zásady nájemce)
Azure DevOps Správci můžou definovat maximální životnost PAT a zadat ho ve dnech. Ve výchozím nastavení je tato zásada vypnutá.
Přihlaste se ke své organizaci (
https://dev.azure.com/{yourorganization}).Vyberte
nastavení organizace.Vyberte Microsoft Entra, vyhledejte zásadu Vynutit maximální životnost osobního přístupového tokenu a přesuňte přepínač do polohy zapnuto.

Zadejte maximální počet dní a pak vyberte Uložit.
Omezení vytváření osobních přístupových tokenů (zásady organizace)
Poznámka:
Tato zásada je dostupná pouze pro organizace s Microsoft Entra.
Správci kolekcí projektů mají kontrolu nad tím, kdo vytváří a obnovuje osobní přístupové tokeny (PATs) v organizacích, které spravují. Ve výchozím nastavení je tato zásada vypnutá. Stávající PATy nadále fungují až do jejich data vypršení platnosti.
Návod
Kombinujte tuto zásadu s politikou "Nastavit maximální životnost nových PATs", která má krátkou dobu trvání, abyste snížili využití PAT ve vaší organizaci.
Tato zásada také blokuje globální využití PAT v organizaci. Globální uživatelé PAT musí být přidáni do seznamu povolených, aby mohli dál používat jejich globální PAT v organizaci.
Přihlaste se ke své organizaci (
https://dev.azure.com/{Your_Organization}).Vyberte
nastavení organizace.Vyberte Zásady, vyhledejte zásadu vytvoření tokenu PAT (Restrict personal access token).
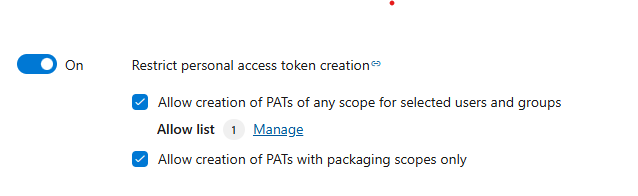
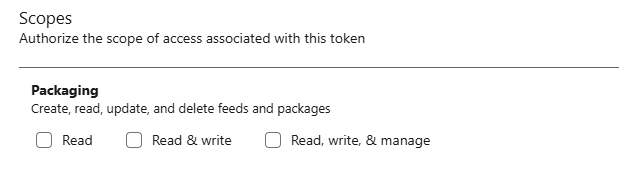
Pokud členové vaší organizace pravidelně používají obalové PAT, zaškrtněte políčko Povolit vytváření PAT pouze s rozsahem obalu. Mnoho scénářů použití balení stále spoléhá na PATs a plně nepřešlo na ověřování založené na Microsoft Entra. Pokud je tato zásada povolená, mají uživatelé, kteří nejsou na seznamu povolených, přístup pouze k oborům balení na stránce Osobní přístupové tokeny.
Pokud někteří uživatelé nebo skupiny Microsoft Entra potřebují nepřetržitý přístup k PATs, přidejte je do seznamu povolených výběrem možnosti Manage a vyhledáním uživatele nebo skupiny v rozevíracím seznamu. Po dokončení aktualizací seznamu povolených zaškrtněte políčko vedle položky Povolit vytvoření PAT libovolného rozsahu pro vybrané uživatele a skupiny Microsoft Entra.
Přesuňte přepínač na zapnuto , aby se použily zásady omezení. Vybrané dílčípolici se nepoužijí, dokud není přepínač zapnutý.
Automaticky odvolat uniklé PATy (zásady tenanta)
Správci Azure DevOps mohou spravovat zásady, které automaticky odvolávají uniklé přístupové tokeny (PAT). Tato zásada platí pro všechny osobní přístupové tokeny (PATs) v organizacích propojených s vaší tenantovou službou Microsoft Entra. Ve výchozím nastavení je tato zásada zapnutá. Pokud jsou Azure DevOps PAT uloženy do veřejného uložiště GitHub, jsou automaticky odvolány.
Upozornění
Zakázání této zásady znamená, že všechny PAT zadané do veřejných úložišť na GitHubu zůstanou aktivní, což může ohrozit vaši organizaci a data na Azure DevOps a výrazně vystavit riziku vaše aplikace a služby. I když je zásada zakázaná, stále obdržíte e-mailové oznámení, pokud dojde k úniku PAT, ale automaticky se nezruší.
Vypněte automatické odvolání uniklých PATs
Přihlaste se ke své organizaci (
https://dev.azure.com/{yourorganization}).Vyberte
nastavení organizace.Vyberte Microsoft Entra, vyhledejte zásady Automaticky zrušit kompromitované osobní přístupové tokeny a přesuňte přepínač na vypnuto.
Zásada je zakázána a všechny PAT, které jsou odeslány do veřejných GitHub úložišť, zůstanou aktivní.
Použití AI ke správě zásad PAT
Pokud máte nakonfigurovaný Azure DevOps MCP Server, můžete pomocí AI asistentů spravovat a auditovat zásady osobních přístupových tokenů pomocí přirozených jazykových výzev. Server MCP poskytuje vašemu asistentovi AI zabezpečený přístup k vašim Azure DevOps datům, takže můžete kontrolovat nastavení zásad, vypisovat tokeny a kontrolovat aktivity PAT bez procházení webového rozhraní.
Příklady výzev ke správě zásad PAT
| Úkol | Příklad výzvy |
|---|---|
| Vynucení politiky tokenu s omezenými oprávněními | Restrict full-scoped PATs in <organization-name> and set the maximum lifetime to 90 days for all new tokens |
| Vytvořte sestavu o dodržování předpisů pro tokeny | Show all PATs in <organization-name> that exceed the 90-day lifetime policy or have full access scope, grouped by user |
| Příprava na migraci spravované identity | List all PATs in <organization-name> used for automated pipelines and suggest which ones could be replaced with managed identity or service principal authentication |
| Nastavení povolených PAT | Configure the PAT policy for <organization-name> to allow only tokens with Code Read, Work Items Read, and Build Execute scopes |
| Monitorování porušení zásad | Show me the audit log entries for PAT creation events in <organization-name> over the last 30 days that violated any active policy |
| Kontrola vzorů využití tokenů | For each user in <organization-name>, show the count of active PATs, their broadest scope, and when each was last used |
Návod
Pokud používáte Visual Studio Code, agent mode je užitečné zejména pro auditování využití PAT a identifikaci tokenů, které potřebují obměnu nebo odvolání.
- Pokud se chcete vyhnout použití zastaralých nebo uložených dat v mezipaměti z předchozích dotazů, přidejte do výzvy
Do not use previously fetched data.
Další krok
Související obsah
- Přístup k Azure DevOps pomocí identity úloh Microsoft Entra
- Omezit vytvoření organizace pomocí zásad tenanta Microsoft Entra
- Použijte osobní přístupové tokeny k ověřování
- Odvolání tokenů osobního přístupu uživatelů organizace (pro správce)
- Přihlásit se do Azure DevOps pomocí Microsoft Entra