Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
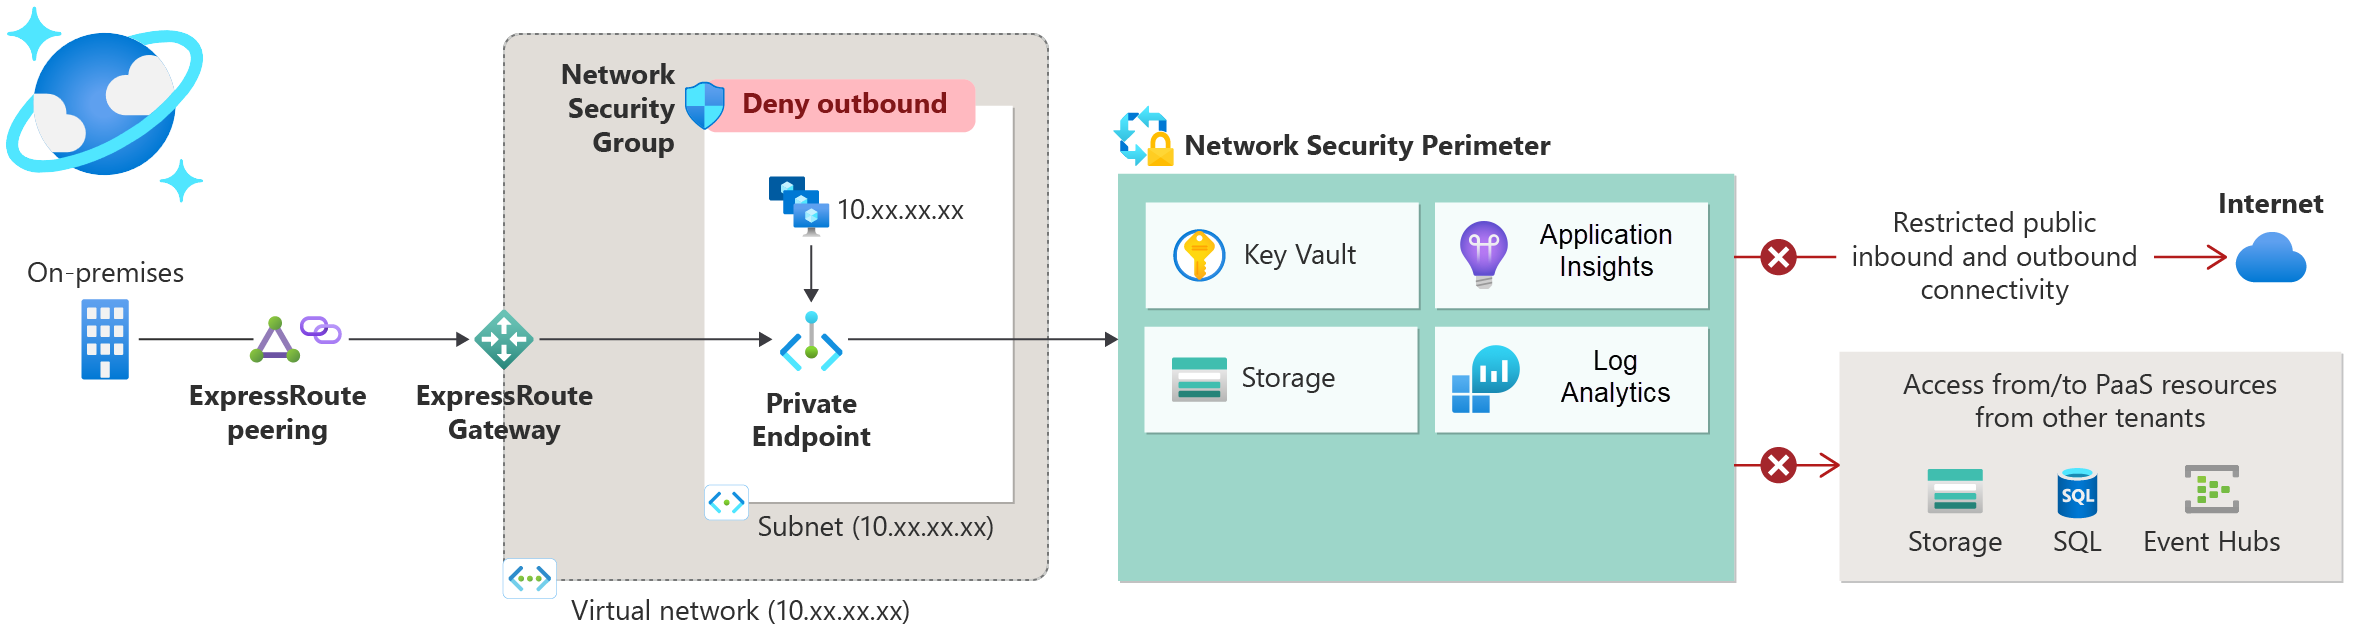
Azure Network Security Perimeter vytváří logické hranice sítě kolem vašich platform-as-a-service (PaaS) zdrojů, které nasazujete mimo své virtuální sítě. Vytvořením bezpečného perimetru vám bezpečnostní perimetr sítě umožňuje řídit přístup z veřejných sítí ke zdrojům, jako jsou účty Azure Storage a Azure Key Vault.
Ve výchozím nastavení síťové zabezpečení perimetru omezuje veřejný přístup k prostředkům PaaS. Výjimky můžete udělit prostřednictvím explicitních pravidel přístupu pro příchozí a odchozí provoz. Tento přístup pomáhá zabránit exfiltraci dat při zachování nezbytného připojení pro vaše aplikace.
Pro přístupové vzory zahrnující provoz z virtuálních sítí na PaaS zdroje viz Co je Azure Private Link?
Mezi funkce ochranného perimetru sítě patří:
- Komunikace mezi zdroji mezi členy perimetru, což zabraňuje exfiltraci dat do neautorizovaných destinací.
- Správa externího veřejného přístupu s explicitními pravidly pro prostředky PaaS přidružené k hraniční síti.
- Přístupové protokoly pro audit a dodržování předpisů
- Jednotné prostředí napříč prostředky PaaS
Important
Obvod zabezpečení sítě je nyní obecně dostupný ve všech oblastech veřejného cloudu Azure a v oblastech Azure Government (US Gov Virginia, US Gov Texas, US Gov Arizona, US DoD East a US DoD Central). Informace o podporovaných službách najdete v tématu Onboarded private link resources for supported PaaS services.
Komponenty bezpečnostního perimetru sítě
Hraniční síť zabezpečení sítě zahrnuje následující komponenty:
| Component | Description |
|---|---|
| Hraniční síť zabezpečení sítě | Prostředek nejvyšší úrovně definující hranici logické sítě pro zabezpečení prostředků PaaS. |
| Profile | Kolekce pravidel přístupu, která se vztahují na prostředky přidružené k profilu. |
| Pravidlo přístupu | Příchozí a odchozí pravidla pro prostředky v obvodu, která umožňují přístup mimo obvod. |
| Asociace zdrojů | Členství v obvodovém perimetru pro zdroj PaaS. |
| Identifikátor sítě | Veřejná IP adresa nebo prefix spojený s podsítí servisního koncového bodu, který umožňuje bezpečnostnímu perimetru sítě identifikovat a autorizovat příchozí provoz z IaaS zdrojů. Používá se s standardním koncovým bodem služby. |
| Nastavení diagnostiky | Prostředek rozšíření hostovaný službou Microsoft Insights k shromažďování protokolů a metrik pro všechny prostředky v perimetru. |
Note
Pro zabezpečení organizace a informačních dat nezahrnujte do pravidel hraniční sítě ani jiných konfigurací zabezpečení sítě žádné identifikovatelné ani citlivé údaje.
Vlastnosti bezpečnostního perimetru sítě
Při vytváření bezpečnostního perimetru sítě můžete zadat následující vlastnosti:
| Property | Description |
|---|---|
| Name | Název, který je jedinečný v rámci skupiny prostředků. |
| Location | Podporovaná Azure oblast, ve které se prostředek nachází. |
| Název skupiny prostředků | Název skupiny prostředků, kde by měl být přítomen síťový bezpečnostní perimetr. |
Režimy přístupu v perimetru síťové bezpečnosti
Správci přidají prostředky PaaS do perimetru vytvořením asociací prostředků. Tato přidružení lze provést ve dvou režimech přístupu. Režimy přístupu jsou:
| Mode | Description |
|---|---|
| Přechodový režim (dříve výukový režim) | – Výchozí režim přístupu. – Pomáhá správcům sítě pochopit stávající vzory přístupu svých prostředků PaaS. - Doporučený režim použití před přechodem na vynucený režim. |
| Vynucený režim | - Musí ho nastavit správce. – Ve výchozím nastavení se veškerý provoz kromě provozu uvnitř hraniční sítě v tomto režimu odepře, pokud neexistuje pravidlo povolit přístup. |
Přečtěte si další informace o přechodu z režimu přechodu (dříve výukového režimu) na režim vynucení v článku Přechod na hraniční síť.
Proč používat bezpečnostní perimetr sítě?
Bezpečnostní perimetr sítě poskytuje zabezpečený perimetr pro komunikaci služeb PaaS nasazených mimo virtuální síť. Umožňuje řídit síťový přístup k prostředkům PaaS Azure. Mezi běžné případy použití patří:
- Vytvořte zabezpečenou hranici kolem prostředků PaaS.
- Zabránit exfiltraci dat spojením prostředků PaaS s perimetrem.
- Povolte přístupová pravidla pro udělení přístupu mimo zabezpečenou hraniční síť.
- Spravujte pravidla přístupu pro všechny prostředky PaaS v rámci bezpečnostního perimetru sítě v jednotném přehledu.
- Povolte nastavení diagnostiky pro generování protokolů přístupu k prostředkům PaaS v rámci hraniční sítě pro audit a dodržování předpisů.
- Povolte provoz privátního koncového bodu bez nutnosti explicitního přístupu.
Jak funguje obvodová ochrana sítě?
Když se vytvoří hraniční síť a prostředky PaaS se přidružují k hraniční síti v vynuceném režimu, veškerý veřejný provoz se ve výchozím nastavení zamítá, aby se zabránilo exfiltraci dat mimo hraniční síť.
Pravidla přístupu se dají použít ke schválení veřejného příchozího a odchozího provozu mimo hraniční síť. Veřejný příchozí přístup je možné schválit pomocí atributů sítě a identity klienta, jako jsou zdrojové IP adresy nebo předplatná. Veřejný odchozí přístup je možné schválit pomocí plně kvalifikovaných názvů domén (FQDN) externích cílů.
U standardního servisního endpointu může síťový bezpečnostní perimetr také autorizovat příchozí provoz pomocí síťových identifikátorů — veřejných IP adres nebo prefixů spojených s podsítěmi servisních koncových bodů. Tento přístup poskytuje škálovatelné, identitně založené IaaS-to-PaaS připojení bez nutnosti individuálních IP pravidel přístupu.
Například při vytváření hraniční sítě a přidružení sady prostředků PaaS k hraniční síti, jako je Azure Key Vault a Azure Storage v vynuceném režimu, se veškerý příchozí a odchozí veřejný provoz ve výchozím nastavení zamítá těmto prostředkům PaaS. Pokud chcete povolit jakýkoli přístup mimo hraniční síť, je možné vytvořit potřebná pravidla přístupu. V rámci stejné hraniční sítě je možné profily vytvořit pro seskupení prostředků PaaS s podobnou sadou požadavků na příchozí a odchozí přístup.
Zavedené zdroje pro soukromý odkaz
Prostředek privátního propojení s uvědoměním perimetru zabezpečení sítě je prostředek PaaS, který je možné přidružit k perimetru zabezpečení sítě. Aktuálně je seznam onboardovaných prostředků privátního propojení následující:
| Název prostředku privátního odkazu | Typ zdroje | Resources | Dostupnost veřejného cloudu | Dostupnost cloudu Gov |
|---|---|---|---|---|
| Azure Monitor | Microsoft. Insights/dataCollectionEndpoints Microsoft. Insights/ScheduledQueryRules Microsoft. Insights/actionGroups Microsoft. OperationalInsights/workspaces |
Log Analytics Workspace, Application Insights, Upozornění, Notifikační Služba | Obecně dostupné | Není k dispozici |
| Azure AI Vyhledávač | Microsoft.Search/searchServices | Obecně dostupné | Není k dispozici | |
| konfigurace Aplikace Azure | Microsoft. AppConfiguration/configurationStores | Public Preview | Není k dispozici | |
| Cosmos DB | Microsoft. DocumentDB/databaseAccounts | Public Preview | Není k dispozici | |
| Event Hubs | Microsoft.EventHub/namespaces | Obecně dostupné | Není k dispozici | |
| Úložiště klíčů | Microsoft. KeyVault/trezory | Obecně dostupné | Obecně dostupné | |
| DATABÁZE SQL | Microsoft.Sql/servery | Public Preview | Není k dispozici | |
| Storage | Microsoft. Storage/storageAccounts | Obecně dostupné | Obecně dostupné | |
| Azure služba OpenAI | Microsoft.CognitiveServices(kind="OpenAI") | Public Preview | Není k dispozici | |
| Microsoft Foundry | Microsoft.CognitiveServices/accounts Microsoft. CognitiveServices(kind="AIServices") |
Obecně dostupné | Obecně dostupné | |
| Azure Service Bus | Microsoft.ServiceBus/jmenné prostory | Obecně dostupné | Není k dispozici | |
| Event Grid | Microsoft.EventGrid/domains | Public Preview | Není k dispozici |
Important
Následující služby, které byly onboardovány, jsou ve verzi Public Preview se síťovým bezpečnostním perimetrem:
- Azure App Configuration
- Cosmos DB
- DATABÁZE SQL
- Azure OpenAI Service
- Event Grid
Tyto verze Preview jsou poskytovány bez smlouvy o úrovni služeb a nedoporučuje se pro produkční úlohy. Některé funkce se nemusí podporovat nebo mohou mít omezené možnosti. Další informace najdete v tématu Supplementální podmínky použití pro Microsoft Azure Verze Preview.
Note
Informace o aktuálně nepodporovaných scénářích najdete v příslušné dokumentaci k prostředkům privátního propojení.
Kde je k dispozici perimetr zabezpečení sítě?
Perimetr zabezpečení sítě je v současnosti k dispozici ve všech veřejných cloudových oblastech Azure a v oblastech Azure Government (US Gov Virginia, US Gov Texas, US Gov Arizona, US DoD East a US DoD Central).
Podporované typy pravidel přístupu
Bezpečnostní perimetr sítě podporuje následující typy pravidel přístupu:
| Direction | Typ pravidla přístupu |
|---|---|
| Inbound | Pravidla založená na předplatném |
| Inbound | Pravidla založená na IP adresách (zkontrolujte příslušné prostředky privátního propojení pro podporu IPv6). |
| Inbound | Štítky služeb (Náhled) |
| Outbound | Pravidla založená na plně kvalifikovaném názvu domény |
Note
Provoz v rámci perimetru a příchozí přístupová pravidla, která jsou založená na předplatném, nepodporují ověřování prostřednictvím tokenu sdíleného přístupového podpisu (SAS). V těchto scénářích se žádosti, které používají token SAS, zamítnou a zobrazí chybu ověřování. Pro konkrétní prostředek použijte alternativní podporovanou metodu ověřování.
Omezení bezpečnostního perimetru sítě
Omezení protokolování
Při povolování protokolů přístupu pro perimetr zabezpečení sítě musí být pracovní prostor Log Analytics, který má být k tomuto perimetru přidružen, umístěn v některé z oblastí podporovaných službou Azure Monitor.
Note
V protokolech prostředků PaaS použijte Log Analytics Workspace, úložiště nebo Centrum událostí jako cíl protokolu přidružený ke stejnému perimetru jako prostředek PaaS.
omezení Microsoft Sentinel
Následuje seznam známých omezení:
- Příhraniční síťové bezpečnostní zóny nejsou podporovány pro pracovní prostory Log Analytics, které jsou aktivovány pro Microsoft Sentinel. Pokud je v pracovním prostoru povolen perimetr síťové bezpečnosti, analytická pravidla se automaticky deaktivují. Další informace najdete v tématu Prerequisites for deploying Microsoft Sentinel.
- Azure Backup se nepodporuje pro účty úložiště povolené se síťovým bezpečnostním perimetrem. Pokud máte povolené zálohování nebo pokud plánujete používat Azure Backup, doporučujeme nepřidružit účet úložiště k hraniční síti.
- Dotazování pracovních prostorů přes Private Link z funkce Advanced hunting není podporováno.
Omezení škálování
Hraniční funkce zabezpečení sítě je možné použít k podpoře nasazení prostředků PaaS s běžnými veřejnými síťovými ovládacími prvky s následujícími omezeními škálování:
| Limitation | Description |
|---|---|
| Počet hraničních zařízení zabezpečení sítě | Podporuje se až 100 doporučených limitů pro každé předplatné. |
| Profily podle bezpečnostních obvodů sítě | Doporučený limit je až do 200. |
| Počet prvků pravidla za profil | Podporuje až 200 pro každou z příchozích a odchozích tras jako pevný limit. |
| Počet prostředků PaaS napříč předplatnými přidruženými ke stejnému síťovému bezpečnostnímu perimetru | Podporováno až do 1 000 jako doporučený limit. |
Další omezení
Perimetr síťové bezpečnosti má následující omezení:
| Limitation/Issue | Description |
|---|---|
| Chybějící pole v protokolech hraničního přístupu zabezpečení sítě | Protokoly přístupu perimetru zabezpečení sítě je možné agregovat. Pokud pole 'count' a 'timeGeneratedEndTime' chybí, považujte počet agregace za 1. |
| Vytváření přidružení prostřednictvím sady SDK selže s problémem s oprávněním | Stav: 403 (Zakázáno); Kód chyby: AuthorizationFailed může být zobrazen při provádění akce 'Microsoft.Network/locations/networkSecurityPerimeterOperationStatuses/read' v oboru '/subscriptions/xyz/providers/Microsoft.Network/locations/xyz/networkSecurityPerimeterOperationStatuses/xyz'. Dokud nebude oprava k dispozici, použijte oprávnění 'Microsoft.Network/locations/*/read' nebo použijte WaitUntil.Started v rozhraní API CreateOrUpdateAsync SDK pro vytváření přidružení. |
| Názvy prostředků nesmí být delší než 44 znaků, aby podpořily zabezpečení síťového perimetru. | Asociace zdrojů hraniční ochrany sítě vytvořená v portálu Azure má formát {resourceName}-{perimeter-guid}. Aby pole s názvem požadavku nebylo delší než 80 znaků, musí být názvy prostředků omezeny na 44 znaků. |
| Provoz koncových bodů služby není podporován. | Doporučujeme používat privátní koncové body pro komunikaci IaaS do PaaS. V současné době je možné provoz koncového bodu služby zamítnout i v případě, že příchozí pravidlo povoluje 0.0.0.0/0. |
Note
Informace o příslušných omezeních pro jednotlivé služby najdete v individuální dokumentaci k PaaS.