Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Ověřování identit uživatelů poskytuje jednoduchý způsob autorizace operací AzCopy pomocí osobních přihlašovacích údajů Microsoft Entra ID. Tato metoda ověřování je ideální pro interaktivní scénáře, ve kterých ručně spouštíte příkazy AzCopy nebo pracujete ve vývojových prostředích.
Tento článek ukazuje, jak ověřit AzCopy pomocí uživatelské identity s použitím proměnných prostředí, interaktivního přihlašovacího příkazu AzCopy, nebo využití stávajících relací Azure CLI nebo Azure PowerShellu.
Další způsoby autorizace přístupu k Nástroji AzCopy najdete v tématu Autorizace nástroje AzCopy.
Ověření přiřazení rolí
Ujistěte se, že vaše identita uživatele má požadovanou roli Azure pro vaše zamýšlené operace:
Pro operace stahování použijte čtenář dat Blob Storage (Blob Storage) nebo privilegovaný čtenář dat souborů Azure Files (Soubory Azure).
Pro operace nahrávání použijte Přispěvatele dat blobového úložiště nebo Vlastníka dat blobového úložiště (Blob Storage) nebo Privilegovaného přispěvatele dat souborů úložiště (Azure Files).
Pokyny k přiřazení rolí najdete v tématu Přiřazení role Azure pro přístup k datům objektů blob (Blob Storage) nebo volba způsobu autorizace přístupu k datům souborů na webu Azure Portal (Soubory Azure).
Poznámka:
Propagace přiřazení rolí může trvat až pět minut.
Pokud přenášíte objekty blob v účtu, který má hierarchický obor názvů, nemusíte tyto role přiřazovat k objektu zabezpečení, pokud objekt zabezpečení přidáte do seznamu řízení přístupu (ACL) cílového kontejneru nebo adresáře. V seznamu ACL potřebuje objekt zabezpečení oprávnění k zápisu v cílovém adresáři a spouštět oprávnění pro kontejner a každý nadřazený adresář. Další informace najdete v tématu Model řízení přístupu ve službě Azure Data Lake Storage.
Autorizace pomocí proměnných prostředí
Pokud chcete autorizovat přístup, nastavte proměnné prostředí v paměti a spusťte libovolný příkaz AzCopy. AzCopy načte ověřovací token potřebný k dokončení operace. Po dokončení operace se token odstraní z paměti. AzCopy načte token OAuth pomocí přihlašovacích údajů, které zadáte.
Po ověření, jestli má vaše identita uživatele potřebnou autorizaci, zadejte následující příkaz a stiskněte ENTER.
Pak spusťte libovolný příkaz AzCopy (například: azcopy list https://contoso.blob.core.windows.net).
Tento příkaz vrátí ověřovací kód a adresu URL webu. Otevřete web, zadejte kód a pak vyberte tlačítko Další .
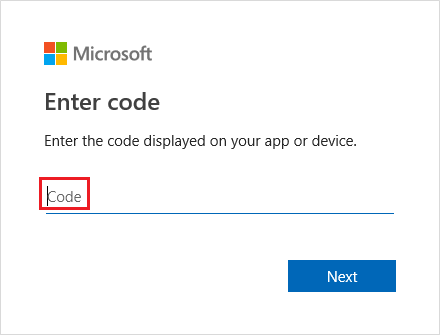
Zobrazí se přihlašovací okno. V takovém okně se přihlaste ke svému účtu Azure pomocí svých přihlašovacích údajů k účtu Azure. Po úspěšném přihlášení se operace dokončí.
Autorizace pomocí příkazu AzCopy login
Místo použití proměnných v paměti autorizujete přístup pomocí azcopy login příkazu.
Příkaz azcopy login získá token OAuth a potom tento token vloží do úložiště tajných kódů ve vašem systému. Pokud váš operační systém nemá úložiště tajných klíčů, jako je například Linux klíčenka, příkaz azcopy login nefunguje, protože není kam umístit token.
Po ověření, že má vaše identita uživatele potřebnou úroveň autorizace, otevřete příkazový řádek, zadejte následující příkaz a stiskněte klávesu ENTER .
azcopy login
Pokud se zobrazí chyba, zkuste přidat ID tenanta organizace, do které účet úložiště patří.
azcopy login --tenant-id=<tenant-id>
Nahraďte zástupný symbol <tenant-id> identifikačním číslem tenanta organizace, které náleží účet úložiště. Id tenanta najdete tak, že v Azure portálu vyberete Vlastnosti tenanta > ID tenanta.
Tento příkaz vrátí ověřovací kód a adresu URL webu. Otevřete web, zadejte kód a pak vyberte tlačítko Další .
Zobrazí se přihlašovací okno. V takovém okně se přihlaste ke svému účtu Azure pomocí svých přihlašovacích údajů k účtu Azure. Po úspěšném přihlášení můžete okno prohlížeče zavřít a začít používat AzCopy.
Autorizace pomocí Azure CLI
Pokud se přihlásíte pomocí Azure CLI, Azure CLI získá token OAuth, který AzCopy může použít k autorizaci operací.
Pokud chcete nástroj AzCopy povolit použití tohoto tokenu, zadejte následující příkaz a stiskněte klávesu ENTER .
Další informace o tom, jak se přihlásit pomocí Azure CLI, najdete v tématu Interaktivní přihlášení k Azure pomocí Azure CLI.
Autorizace pomocí Azure PowerShellu
Pokud se přihlásíte pomocí Azure PowerShellu, Azure PowerShell získá token OAuth, který AzCopy může použít k autorizaci operací.
Pokud chcete nástroj AzCopy povolit použití tohoto tokenu, zadejte následující příkaz a stiskněte klávesu ENTER .
$Env:AZCOPY_AUTO_LOGIN_TYPE="PSCRED"
$Env:AZCOPY_TENANT_ID=<tenant-id>
Další informace o tom, jak se přihlásit pomocí Azure PowerShellu, najdete v tématu Interaktivní přihlášení k Azure PowerShellu.
Další kroky
Další informace o nástroji AzCopy najdete v tématu Začínáme s nástrojem AzCopy.
Pokud máte dotazy, problémy nebo obecnou zpětnou vazbu, odešlete je na GitHubu.