Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Defender for Endpoint pro Android, který už chrání podnikové uživatele ve scénářích správy mobilních zařízení (MDM), nyní rozšiřuje podporu i na správu mobilních aplikací (MAM) pro zařízení, která nejsou zaregistrovaná pomocí správy mobilních zařízení Intune (MDM). Rozšiřuje také podporu MAM na zákazníky, kteří používají jiná řešení pro správu mobilních zařízení a stále používají Intune pro správu mobilních aplikací (MAM). Podpora MAM v produktu Microsoft Defender for Endpoint umožňuje spravovat a chránit data vaší organizace v aplikaci.
Informace o hrozbách z Microsoft Defenderu for Endpoint na Androidu využívají zásady ochrany aplikací Intune k ochraně těchto aplikací. zásady Ochrana aplikací (APP) jsou pravidla, která zajišťují, že data organizace zůstanou v bezpečí nebo jsou obsažená ve spravované aplikaci. Spravovaná aplikace má použité zásady ochrany aplikací a je možné ji spravovat pomocí Intune.
Microsoft Defender for Endpoint v Androidu podporuje obě konfigurace MAM: Intune MDM + MAM a MAM bez registrace zařízení.
- Intune MDM + MAM: Správci IT můžou spravovat aplikace pomocí zásad ochrany aplikací jenom na zařízeních zaregistrovaných ve správě mobilních zařízení (MDM) Intune.
- MAM bez registrace zařízení: MAM bez registrace zařízení nebo MAM-WE umožňuje správcům IT spravovat aplikace pomocí zásad ochrany aplikací na zařízeních, která nejsou zaregistrovaná v Intune MDM. MAM bez registrace zařízení znamená, že aplikace je možné spravovat přes Intune na zařízeních zaregistrovaných u poskytovatelů EMM třetích stran. Pokud chcete spravovat aplikace v Intune MDM + MAM i MAM bez registrace zařízení, měli by zákazníci používat Intune v centru pro správu Microsoft Intune.
Pokud chcete povolit podporu Microsoft Defender for Endpoint mam pro Android, musí správce nakonfigurovat připojení mezi Microsoft Defender for Endpoint a Intune, vytvořit zásady ochrany aplikací a použít zásady na cílových zařízeních a aplikacích.
Koncoví uživatelé také musí podniknout kroky k instalaci Microsoft Defender for Endpoint na své zařízení a aktivaci toku onboardingu.
Požadavky správce
Než začnete, proveďte následující kroky konfigurace pro připojení Microsoft Defender for Endpoint s Intune a vytvoření zásad ochrany aplikací.
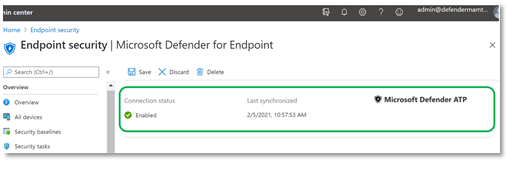
Ověřte, že je povolen konektor Microsoft Defender for Endpoint-Intune.
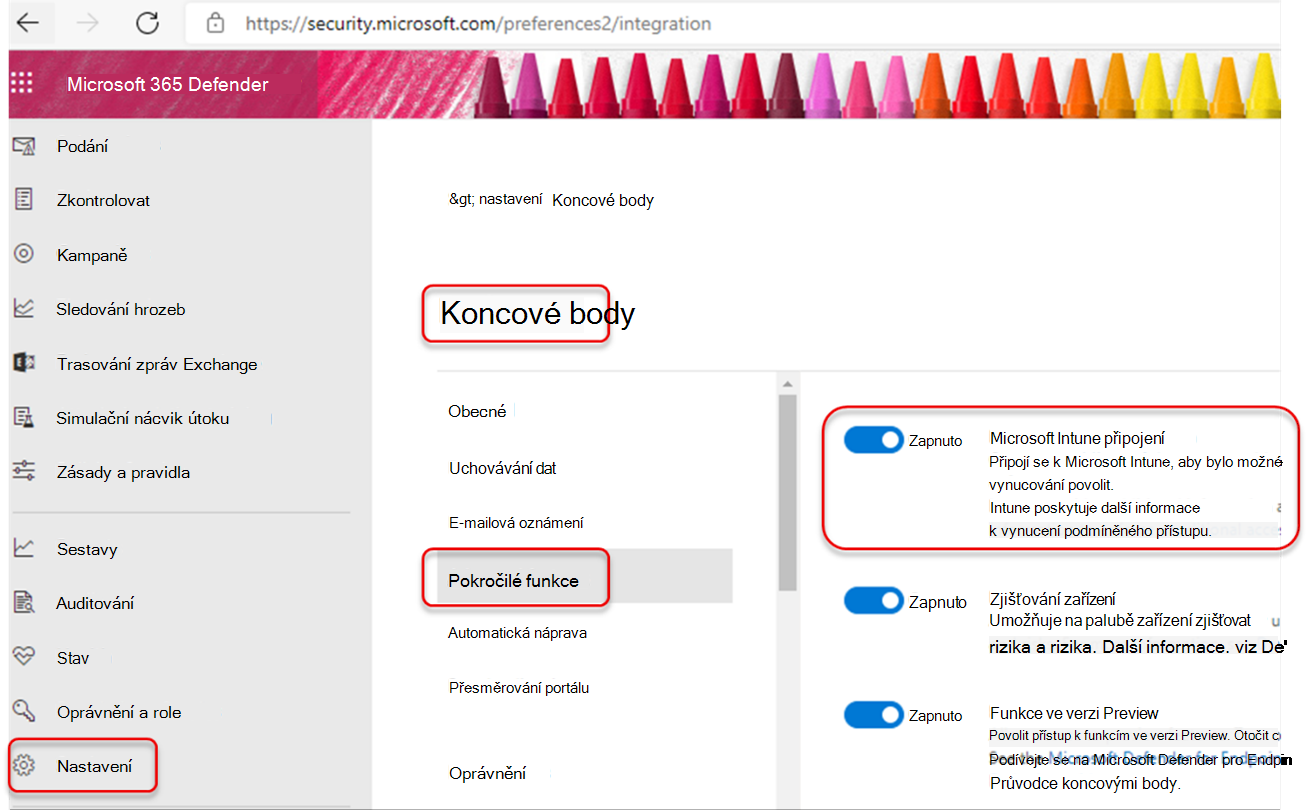
Přejděte na security.microsoft.com.
Ujistěte se, že možnost Nastavení>Koncové body>Pokročilé funkce>Připojení k Microsoft Intune je zapnutá.
Pokud připojení není zapnuté, zapněte ho výběrem přepínače a pak vyberte Uložit předvolby.

Přejděte do Centra pro správu Microsoft Intune a ověřte, jestli je povolená Microsoft Defender pro konektor Endpoint-Intune.
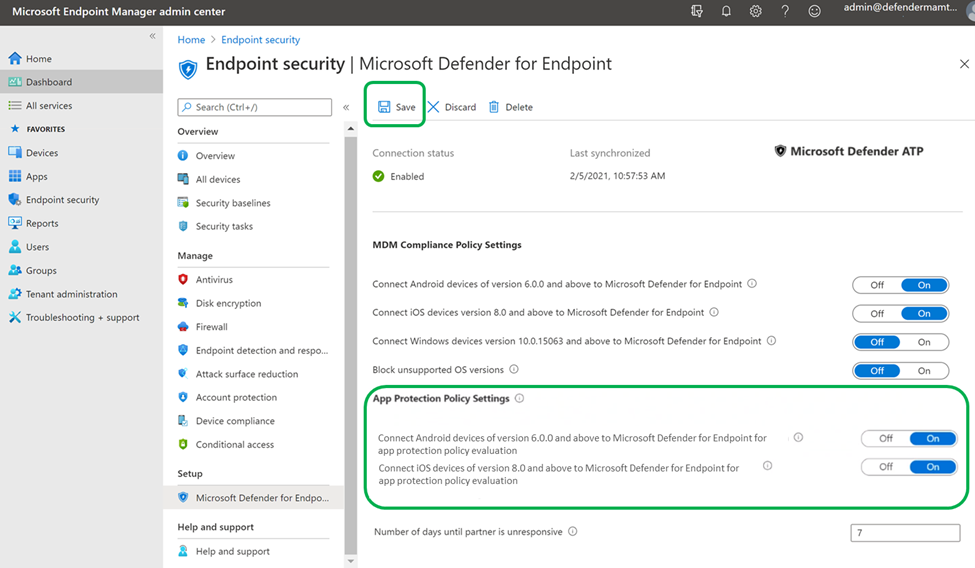
Povolte Microsoft Defender for Endpoint v konektoru androidu pro zásady ochrany aplikací (APP).
Nakonfigurujte konektor na Microsoft Intune pro zásady Ochrana aplikací:
Přejděte na Správa tenanta > Konektory a tokeny > Microsoft Defender for Endpoint.
Zapněte přepínač zásad ochrany aplikací pro Android.
Vyberte Uložit.

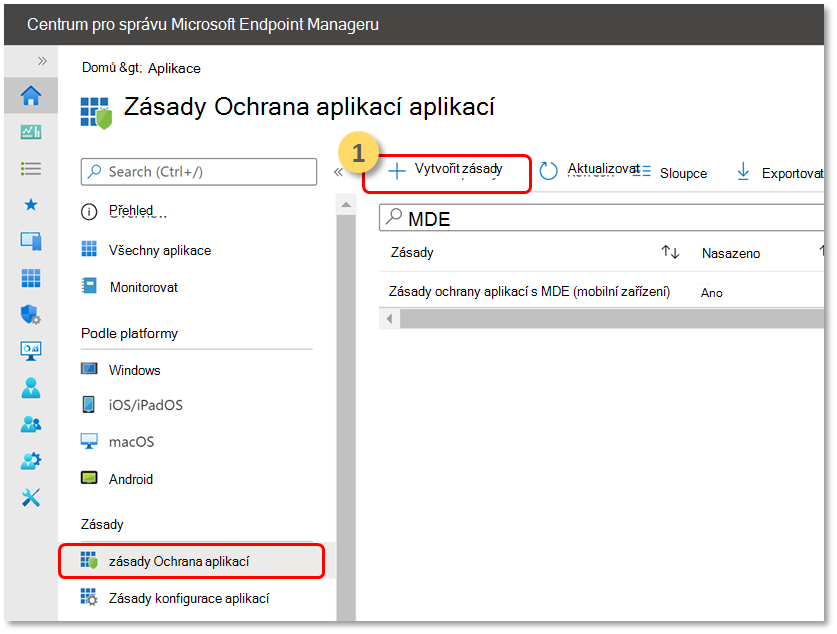
Vytvořte zásadu ochrany aplikací.
Zablokujte přístup ke spravované aplikaci nebo vymažte její data na základě signálů rizika ze služby Microsoft Defender for Endpoint vytvořením zásady ochrany aplikací.
Microsoft Defender for Endpoint je možné nakonfigurovat tak, aby odesílaly signály hrozeb, které se mají použít v zásadách ochrany aplikací (APP, označované také jako MAM). Díky Microsoft Defender for Endpoint signálům hrozeb v zásadách ochrany aplikací můžete použít Microsoft Defender for Endpoint k ochraně spravovaných aplikací.
Vytvořte zásadu.
zásady Ochrana aplikací (APP) jsou pravidla, která zajišťují, že data organizace zůstanou v bezpečí nebo jsou obsažená ve spravované aplikaci. Zásadou může být pravidlo, které se vynucuje, když se uživatel pokusí získat přístup k podnikovým datům nebo je přesunout, nebo sada akcí, které jsou zakázané nebo monitorované, když se uživatel nachází v aplikaci.

Přidejte aplikace.
Zvolte, jak chcete tuto zásadu použít u aplikací na různých zařízeních. Pak přidejte aspoň jednu aplikaci.
Tato možnost slouží k určení, jestli se tato zásada vztahuje na nespravovaná zařízení. V Systému Android můžete určit, že zásady se vztahují na zařízení s Androidem Enterprise, Správa zařízení nebo nespravovaná zařízení. Můžete také zvolit, že zásadu zacílíte na aplikace v zařízeních v libovolném stavu správy.
Vzhledem k tomu, že MAM bez registrace zařízení nevyžaduje správu zařízení, můžou organizace chránit firemní data na spravovaných i nespravovaných zařízeních. Správa se zaměřuje na identitu uživatele, což eliminuje požadavek na správu zařízení. Společnosti můžou současně používat zásady ochrany aplikací s MDM i bez nich. Představte si například zaměstnance, který používá telefon vydaný společností a vlastní osobní tablet. Telefon společnosti je zaregistrovaný v MDM a chráněný zásadami ochrany aplikací, zatímco osobní zařízení je chráněno jenom zásadami ochrany aplikací.
Vyberte Aplikace.
Spravovaná aplikace je aplikace, která má použité zásady ochrany aplikací a je možné ji spravovat pomocí Intune. Všechny aplikace, které jsou integrované se sadou Intune SDK nebo zabalené Intune App Wrapping Tool, je možné spravovat pomocí zásad ochrany aplikací Intune. Podívejte se na oficiální seznam Microsoft Intune chráněných aplikací vytvořených pomocí sady Intune SDK nebo nástroje Intune App Wrapping Tool a jsou k dispozici pro veřejné použití.
Příklad: Outlook jako spravovaná aplikace

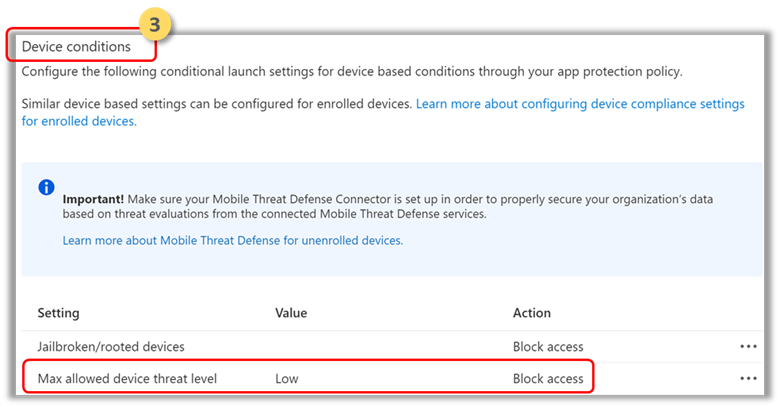
Nastavte požadavky na zabezpečení přihlášení v zásadách ochrany.
Vyberte Nastavení > Maximální povolená úroveň ohrožení zařízení v Podmínky zařízení a zadejte hodnotu. Pak vyberte Akce: Blokovat přístup. Microsoft Defender for Endpoint na Androidu sdílí tuto úroveň ohrožení zařízení.

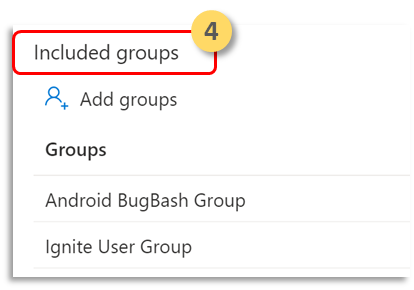
Přiřaďte skupiny uživatelů, pro které je potřeba zásadu použít.
Vyberte Zahrnuté skupiny. Pak přidejte příslušné skupiny.

Poznámka
Pokud má zásada konfigurace cílit na nezaregistrovaná zařízení (MAM), doporučujeme nasadit obecná nastavení konfigurace aplikací ve spravovaných aplikacích místo použití spravovaných zařízení.
Při nasazování zásad konfigurace aplikací do zařízení může docházet k problémům v případě, že více zásad má různé hodnoty pro stejný konfigurační klíč a cílí na stejnou aplikaci a uživatele. Tyto problémy jsou způsobeny chybějícím mechanismem řešení konfliktů pro řešení rozdílných hodnot. Těmto problémům se můžete vyhnout tím, že zajistíte, aby pro stejnou aplikaci a uživatele byla definovaná a cílená pouze jedna zásada konfigurace aplikace pro zařízení.
Požadavky koncového uživatele
Než uživatelé zahájí proces zaškolení, ujistěte se, že jsou splněny následující předpoklady:
Musí být nainstalovaná zprostředkovaná aplikace.
- Portál společnosti Intune
Uživatelé mají požadované licence pro spravovanou aplikaci a mají aplikaci nainstalovanou.
Zaškolení koncových uživatelů
Poznámka
Onboarding koncových uživatelů je možné provést přímo stažením nebo spuštěním aplikace Defender. Onboarding je ve výchozím nastavení povolený, pokud nejsou explicitně nastavené žádné zásady.
Přihlaste se ke spravované aplikaci, například k Outlooku. Zařízení je zaregistrované a zásady ochrany aplikací se synchronizují se zařízením. Zásady ochrany aplikací rozpoznávají stav zařízení.
Vyberte Pokračovat. Zobrazí se obrazovka, která doporučuje stáhnout a nastavit Microsoft Defender: Antivirová (mobilní) aplikace.
Vyberte Stáhnout. Budete přesměrováni do obchodu s aplikacemi (Google Play).
Nainstalujte aplikaci Microsoft Defender: Antivirus (mobilní) a vraťte se na obrazovku onboardingu spravované aplikace.
a.
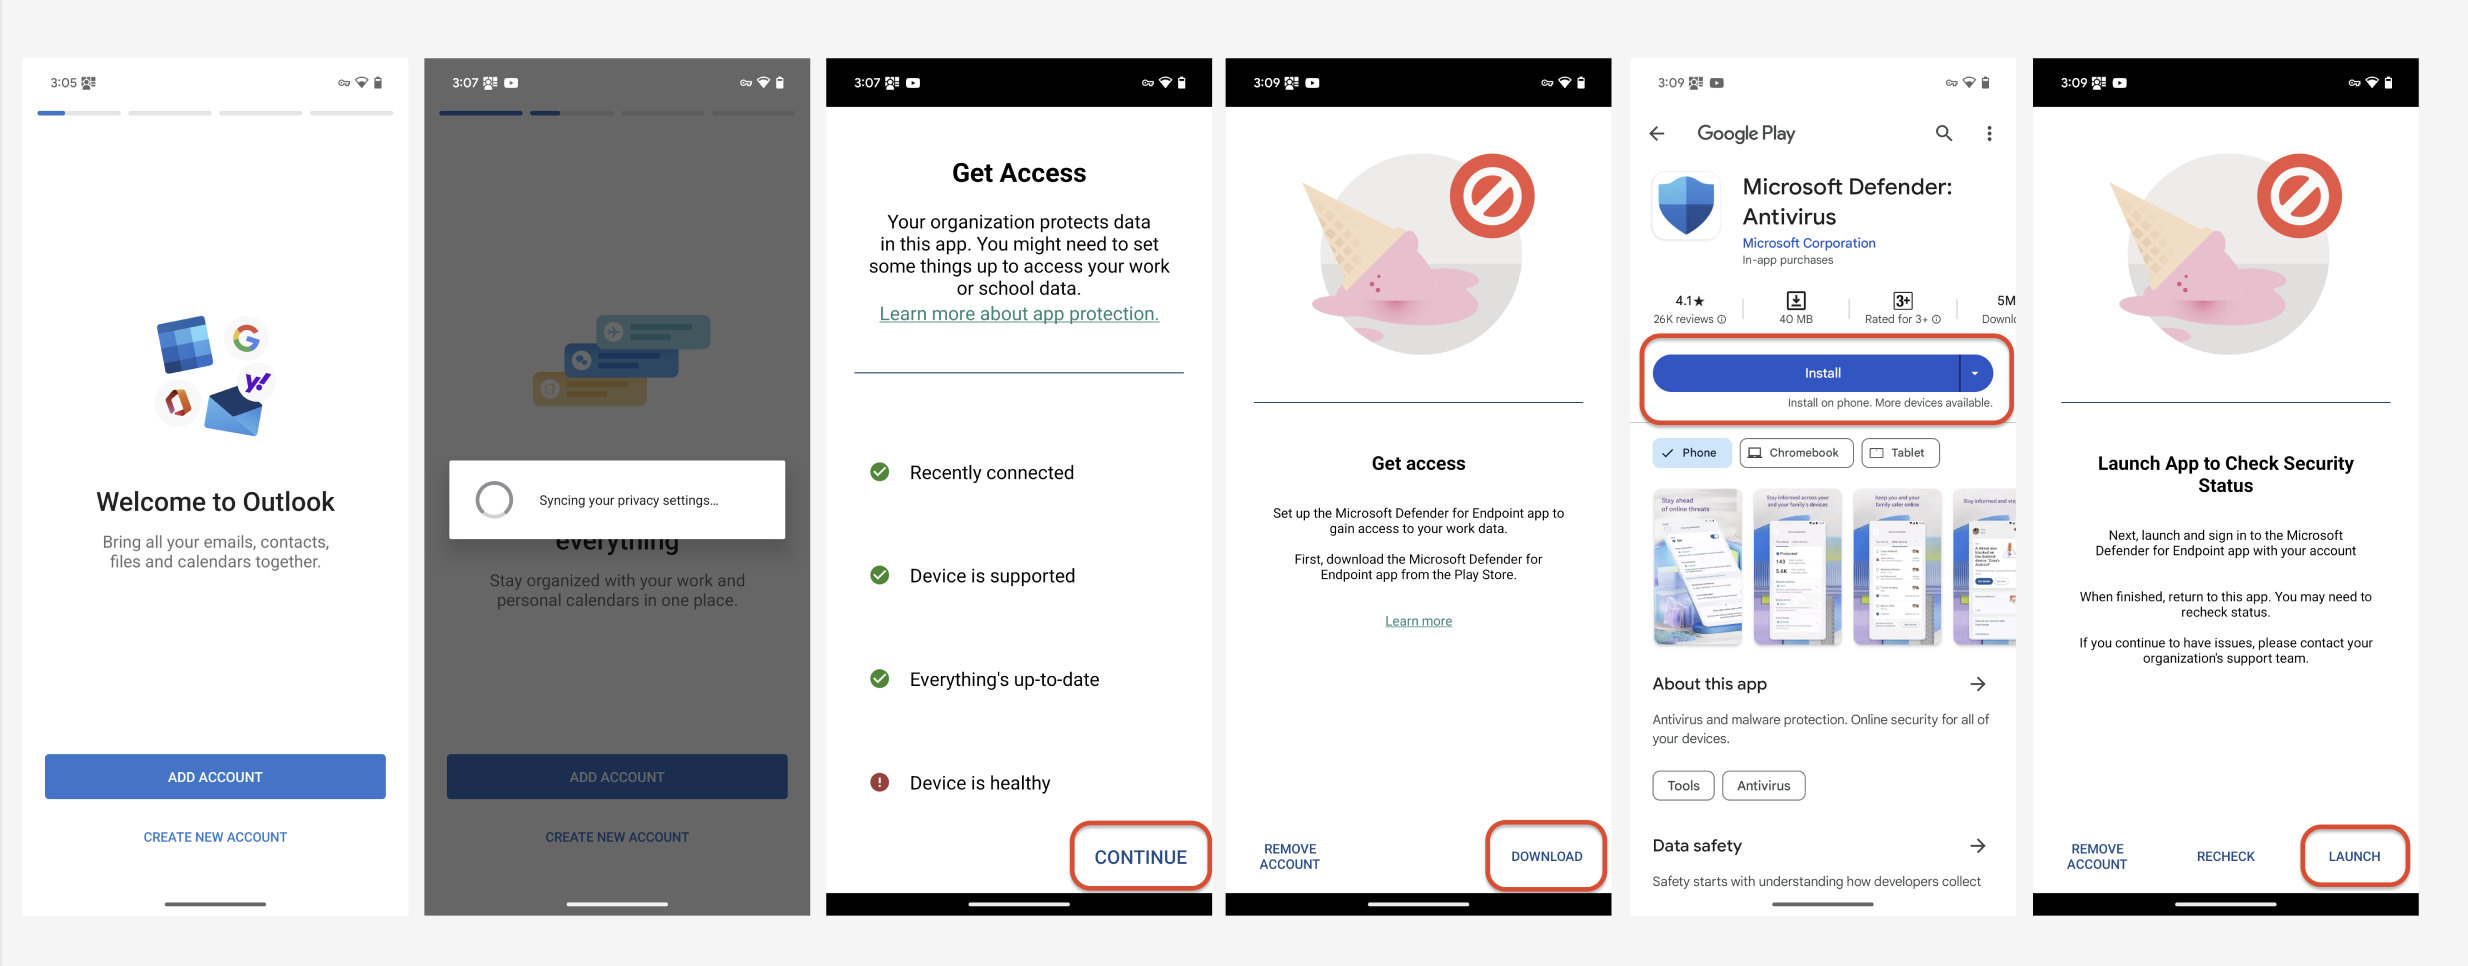
Klikněte na Pokračovat > Spustit. Spustí se tok onboardingu/aktivace aplikace Microsoft Defender for Endpoint. Postupujte podle pokynů k dokončení onboardingu. Budete automaticky přesměrováni zpět na obrazovku onboardingu spravované aplikace, která teď značí, že zařízení je v pořádku.
Vyberte Pokračovat a přihlaste se ke spravované aplikaci.
Konfigurace webové ochrany
Defender for Endpoint v Androidu umožňuje správcům IT konfigurovat webovou ochranu. Webová ochrana je dostupná v Centru pro správu Microsoft Intune.
Webová ochrana pomáhá zabezpečit zařízení před webovými hrozbami a chránit uživatele před phishingovými útoky. Upozorňujeme, že ochrana proti phishingu a vlastní indikátory (adresy URL a IP adresy) jsou podporovány v rámci webové ochrany. Filtrování webového obsahu se v současné době nepodporuje na mobilních platformách.
V Centru pro správu Microsoft Intune přejděte na Zásady > konfigurace aplikací > Přidat > spravované aplikace.
Pojmenujte zásadu.
V části Vybrat veřejné aplikace zvolte jako cílovou aplikaci Microsoft Defender for Endpoint.
Na stránce Nastavení v části Obecné nastavení konfigurace přidejte následující klíče a nastavte jejich hodnotu podle potřeby.
- Antiphishing
- Vpn
Pokud chcete zakázat webovou ochranu, zadejte 0 jako hodnoty antiphishing a VPN.
Pokud chcete zakázat jenom používání sítě VPN pomocí webové ochrany, zadejte tyto hodnoty:
- 0 pro vpn
- 1 proti phishingu
Přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 1. Ve výchozím nastavení není tento klíč nastaven. v tomto případě systém použije výchozí hodnoty pro všechny konfigurace funkcí.
Přiřaďte tuto zásadu uživatelům.
Zkontrolujte a vytvořte zásady.
Konfigurace ochrany sítě
Ke konfiguraci služby Network Protection v Intune použijte následující postup:
V Centru pro správu Microsoft Intune přejděte naZásady konfigurace aplikací>. Vytvořte novou zásadu konfigurace aplikací. Klikněte na Spravované aplikace.
Zadejte název a popis pro jednoznačnou identifikaci zásad. Zacilte zásadu na 'Vybrané aplikace' a vyhledejte 'Microsoft Defender Endpoint for Android'. Klikněte na položku a pak klikněte na Vybrat a pak na Další.
Přidejte klíč a hodnotu z následující tabulky. Ujistěte se, že se klíč DefenderMAMConfigs nachází ve všech zásadách, které vytvoříte pomocí trasy Spravovaných aplikací. Pro trasu Spravovaná zařízení by tento klíč neměl existovat. Až budete hotovi, klikněte na Další.
Klíč Typ hodnoty Výchozí (1 povolení, 0 zakázání) Popis DefenderNetworkProtectionEnableCelé číslo 1 0 – Zakázat
1 – Povolit
Nastavení DefenderNetworkProtectionEnable používají správci IT k povolení nebo zakázání možností ochrany sítě v aplikaci Defender.DefenderAllowlistedCACertificatesŘetězec Žádné Žádné – vypnuto
Nastavení DefenderAllowlistedCACertificates používají správci IT k navázání vztahu důvěryhodnosti pro kořenové certifikační autority a certifikáty podepsané svým držitelem.DefenderCertificateDetectionCelé číslo 0 0 – Zakázat
1 – Režim auditování
2 – Povolit
Pokud je tato funkce povolená s hodnotou 2, budou se koncovému uživateli odesílat oznámení, když Defender zjistí chybný certifikát. Upozornění se také odesílají správcům SOC. V režimu auditování (1) se oznámení odesílají správcům SOC, ale když Defender zjistí chybný certifikát, nezobrazí se žádná oznámení koncového uživatele. Správci můžou tuto detekci zakázat s hodnotou 0 a povolit úplné funkce nastavením hodnoty 2.DefenderOpenNetworkDetectionCelé číslo 2 0 – Zakázat
1 – Režim auditování
2 – Povolit
Nastavení DefenderOpenNetworkDetection používají správci IT k povolení nebo zakázání detekce otevřené sítě. Pokud se přepne do režimu auditování s hodnotou 1, pošle se správci SOC upozornění na oznámení, ale když defender zjistí otevřenou síť, nezobrazí se mu žádné oznámení koncového uživatele. Pokud je povolená s hodnotou 2, zobrazí se oznámení koncového uživatele a pošlou se také upozornění správcům SOC.DefenderEndUserTrustFlowEnableCelé číslo 0 0 – Zakázat
1 – Povolit
Nastavení DefenderEndUserTrustFlowEnable slouží správcům IT k povolení nebo zakázání uživatelského prostředí v aplikaci, které koncovým uživatelům umožňuje označovat nezabezpečené sítě a škodlivé certifikáty jako důvěryhodné nebo jejich důvěryhodnost zrušit.DefenderNetworkProtectionAutoRemediationCelé číslo 1 0 – Zakázat
1 – Povolit
Nastavení DefenderNetworkProtectionAutoRemediation používají správci IT k povolení nebo zakázání výstrah nápravy, které se odesílají, když uživatel provádí nápravné aktivity, jako je přepnutí na bezpečnější Wi-Fi přístupové body nebo odstranění podezřelých certifikátů zjištěných Defender.DefenderNetworkProtectionPrivacyCelé číslo 1 0 – Zakázat
1 – Povolit
Nastavení DefenderNetworkProtectionPrivacy používají správci IT k povolení nebo zakázání ochrany osobních údajů v ochraně sítě. Pokud je ochrana osobních údajů zakázaná s hodnotou 0, zobrazí se souhlas uživatele se sdílením škodlivých dat Wi-Fi nebo certifikátů. Pokud je v povoleném stavu s hodnotou 1, nezobrazí se žádný souhlas uživatele a neshromažďuje se žádná data aplikací.Zahrňte nebo vylučte skupiny, na které se mají zásady vztahovat. Pokračujte ke kontrole a odeslání zásad.
Poznámka
- Ostatní konfigurační klíče služby Network Protection budou fungovat jenom v případě, že je povolený nadřazený klíč DefenderNetworkProtectionEnable.
- Uživatelé musí povolit oprávnění k poloze (což je volitelné oprávnění) a musí jim udělit oprávnění Povolit neustále, aby se zajistila ochrana před Wi-Fi hrozbami, i když se aplikace aktivně nepoužívá. Pokud uživatel zamítne oprávnění k poloze, Defender for Endpoint bude moci poskytovat pouze omezenou ochranu před síťovými hrozbami a bude uživatele chránit pouze před podvodnými certifikáty.
Konfigurace ovládacích prvků ochrany osobních údajů
Správci můžou pomocí následujících kroků povolit ochranu osobních údajů a neshromažďovat název domény, podrobnosti o aplikaci a informace o síti jako součást sestavy výstrah pro odpovídající hrozby.
- V Centru pro správu Microsoft Intune přejděte na Zásady > konfigurace aplikací > Přidat > spravované aplikace.
- Pojmenujte zásadu.
- V části Vybrat veřejné aplikace zvolte jako cílovou aplikaci Microsoft Defender for Endpoint.
- Na stránce Nastavení v části Obecné nastavení konfigurace přidejte DefenderExcludeURLInReport a DefenderExcludeAppInReport jako klíče a hodnotu 1.
- Přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 1.
- Přiřaďte tuto zásadu uživatelům.
- Na stránce Nastavení v části Obecné nastavení konfigurace přidejte klíče DefenderExcludeURLInReport, DefenderExcludeAppInReport a hodnotu true.
- Přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 1.
- Přiřaďte tuto zásadu uživatelům. Ve výchozím nastavení je tato hodnota nastavená na false.
- Zkontrolujte a vytvořte zásady.
Nakonfigurujte kontrolu souborů jiných než APK
Kromě skenování balíčků aplikací pro Android (soubory APK) Defender pro Koncový bod v Androidu může kontrolovat soubory, které nejsou soubory APK, jako jsou dokumenty, komprimované archivy a skripty. Defender pro koncový bod respektuje hranice profilu Androidu a nemůže přistupovat k souborům v osobním profilu uživatele.
Pokud chcete povolit kontrolu souborů, které nejsou soubory APK, vytvořte zásady konfigurace aplikací spravovaných aplikací . Úplný postup najdete v tématu Přidání zásad konfigurace aplikace pro spravované aplikace (otevře se na nové kartě v dokumentaci k Intune). Při vytváření zásad použijte tato nastavení:
- Karta Základy: Konfigurace následujících nastavení
- Cílová zásada: Ověřte, že je vybrána možnost Vybrané aplikace.
- Veřejné aplikace: Vyberte Vybrat veřejné aplikace, vyhledejte a vyberte Microsoft Defender for Endpoint on Android a potom vyberte Vybrat.
- Karta Nastavení: V části Obecné nastavení konfigurace nakonfigurujte následující nastavení:
-
Název: Zadejte
EnableNonAPKFileScan. Hodnota: Zadejte1. -
Název: Zadejte
DefenderMAMConfigs. Hodnota: Zadejte1.
-
Název: Zadejte
Volitelná oprávnění
Microsoft Defender for Endpoint v Androidu povoluje volitelná oprávnění v toku onboardingu. V současné době jsou oprávnění vyžadovaná nástrojem MDE v procesu registrace povinná. Díky této funkci může správce nasadit MDE na zařízeních s Androidem se zásadami MAM bez vynucení povinné sítě VPN a oprávnění přístupnosti během onboardingu. Koncoví uživatelé můžou aplikaci onboardovat bez povinných oprávnění a později tato oprávnění zkontrolovat.
Konfigurace volitelných oprávnění
Pomocí následujícího postupu povolte volitelná oprávnění pro zařízení.
V Centru pro správu Microsoft Intune přejděte na Zásady > konfigurace aplikací > Přidat > spravované aplikace.
Pojmenujte zásadu.
Vyberte Microsoft Defender for Endpoint ve veřejných aplikacích.
Na stránce Nastavení vyberte Použít návrhář konfigurace a jako klíč zvolte DefenderOptionalVPN nebo DefenderOptionalAccessibility nebo obojí.
Přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 1.
Pokud chcete povolit volitelná oprávnění, zadejte hodnotu 1 a přiřaďte tuto zásadu uživatelům.
Uživatelé s klíčem nastaveným na hodnotu 1 budou moct aplikaci onboardovat bez udělení těchto oprávnění.
Na stránce Nastavení vyberte možnost Použít návrháře konfigurace a jako klíč zvolte DefenderOptionalVPN, DefenderOptionalAccessibility nebo obojí a typ hodnoty nastavte na logickou hodnotu.
Přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 1.
Pokud chcete povolit volitelná oprávnění, zadejte hodnotu true a přiřaďte tuto zásadu uživatelům.
Uživatelé s klíčem nastaveným na hodnotu true můžou aplikaci onboardovat bez udělení těchto oprávnění.
Vyberte Další a přiřaďte tento profil cílovým zařízením nebo uživatelům.
Tok uživatele pro volitelná oprávnění během onboardingu
Uživatelé můžou aplikaci nainstalovat a otevřít a zahájit proces onboardingu.
Pokud má správce nastavená volitelná oprávnění, uživatelé se můžou rozhodnout přeskočit oprávnění k síti VPN nebo přístupnosti nebo obojí a dokončit onboarding.
I když uživatel tato oprávnění přeskočí, zařízení se může onboardovat a odešle se prezentní signál.
Vzhledem k tomu, že oprávnění jsou zakázaná, webová ochrana nebude aktivní. Pokud je uděleno jedno z oprávnění, bude částečně aktivní.
Později můžou uživatelé povolit webovou ochranu z aplikace. Tím se na zařízení nainstaluje konfigurace sítě VPN.
Poznámka
Nastavení Nepovinná oprávnění se liší od nastavení Zakázat webovou ochranu. Volitelná oprávnění slouží pouze k přeskočení udělení oprávnění během úvodního nastavení, koncový uživatel je však může později zkontrolovat a povolit, zatímco možnost Zakázat webovou ochranu umožňuje uživatelům nastavit aplikaci Microsoft Defender for Endpoint bez webové ochrany. Později ji nelze povolit.
Zakázat odhlášení
Defender for Endpoint umožňuje nasadit aplikaci a zakázat tlačítko pro odhlášení. Skrytím tlačítka pro odhlášení se uživatelé nebudou odhlašovat z aplikace Defender. Skrytím tlačítka odhlášení zabráníte manipulaci se zařízením, když Defender pro koncový bod není spuštěný.
Pomocí následujícího postupu nakonfigurujte možnost Zakázat odhlášení:
- V Centru pro správu Microsoft Intune přejděte na Zásady > konfigurace aplikací > Přidat > spravované aplikace.
- Zadejte název zásady.
- V části Vybrat veřejné aplikace zvolte jako cílovou aplikaci Microsoft Defender for Endpoint.
- Na stránce Nastavení v části Obecné nastavení konfigurace přidejte jako klíč DisableSignOut a nastavte hodnotu na 1.
- Ve výchozím nastavení je možnost Zakázat odhlášení = 0.
- Správce musí nastavit možnost Disable Sign Out = 1, aby se v aplikaci zakázalo tlačítko pro odhlášení. Po nasdílení zásad do zařízení se uživatelům tlačítko pro odhlášení nezobrazí.
- Vyberte Další a přiřaďte tento profil cílovým zařízením a uživatelům.
Konfigurace označování zařízení
Defender for Endpoint na Androidu umožňuje hromadné označování mobilních zařízení během onboardingu tím, že umožňuje správcům nastavovat značky prostřednictvím Intune. Správce může v Intune nakonfigurovat značky zařízení pomocí konfiguračních zásad a nasadit je na zařízení uživatele. Jakmile uživatel nainstaluje a aktivuje Defender, klientská aplikace předá značky zařízení na portál zabezpečení. Značky zařízení se zobrazují na zařízeních v inventáři zařízení.
Ke konfiguraci značek zařízení použijte následující postup:
V Centru pro správu Microsoft Intune přejděte na Zásady > konfigurace aplikací > Přidat > spravované aplikace.
Zadejte název zásady.
V části Vybrat veřejné aplikace zvolte jako cílovou aplikaci Microsoft Defender for Endpoint.
Na stránce Nastavení vyberte možnost Použít návrháře konfigurace, přidejte DefenderDeviceTag jako klíč a jako typ hodnoty vyberte Řetězec.
- Správce může přiřadit novou značku přidáním klíče DefenderDeviceTag a nastavením hodnoty značky zařízení.
- Správce může upravit existující značku změnou hodnoty klíče DefenderDeviceTag.
- Správce může odstranit existující značku odebráním klíče DefenderDeviceTag.
Klikněte na Další a přiřaďte tuto zásadu cílovým zařízením a uživatelům.
Poznámka
Aby se značky synchronizovaly s Intune a předávaly portálu zabezpečení, musí být otevřená aplikace Defender. Může trvat až 18 hodin, než se značky na portálu projeví.
Zakázání onboardingu koncových uživatelů
Defender for Endpoint na Androidu je ve výchozím nastavení povolený v režimu MAM. Pokud chcete koncovým uživatelům zabránit ve stahování a nastavení Defenderu na nezaregistrovaných zařízeních, je možné nastavit klíč DefenderMAMConfigs na hodnotu 0 a blokovat tak onboarding. K zakázání onboardingu použijte následující postup:
- V Centru pro správu Microsoft Intune přejděte naZásady> konfigurace aplikací>Přidat>spravované aplikace.
- Pojmenujte zásadu.
- Vyberte Microsoft Defender for Endpoint ve veřejných aplikacích.
- Na stránce Nastavení vyberte Použít návrháře konfigurace , přidejte klíč DefenderMAMConfigs a nastavte hodnotu na 0.
- Klikněte na Další a přiřaďte tuto zásadu cílovým zařízením a uživatelům.