Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důležité
Některé informace v tomto článku se týkají předem vydaného produktu, který může být před komerčním vydáním podstatně změněn. Společnost Microsoft neposkytuje žádné záruky vyjádřené ani předpokládané s ohledem na zde uvedené informace.
Upozornění služby Správa interních rizik v Microsoft Purview na portálu Microsoft Defender jsou zásadní pro ochranu citlivých informací organizace a zachování zabezpečení. Tato upozornění a přehledy z Správa insiderských rizik Microsoft Purview pomáhají identifikovat a zmírnit interní hrozby, jako jsou úniky dat a krádeže duševního vlastnictví ze strany zaměstnanců nebo smluvních partnerů. Monitorování těchto výstrah umožňuje organizacím aktivně řešit incidenty zabezpečení a zajistit tak ochranu citlivých dat a splnění požadavků na dodržování předpisů.
Jednou z klíčových výhod monitorování výstrah insiderských rizik je jednotné zobrazení všech výstrah souvisejících s uživatelem, které analytikům soc (Security Operations Center) umožňuje korelovat výstrahy z Správa insiderských rizik Microsoft Purview s dalšími řešeními zabezpečení od Microsoftu. Kromě toho to, že jsou tato upozornění k dispozici na portálu Microsoft Defender, umožňuje bezproblémovou integraci s možnostmi pokročilého vyhledávání, což zlepšuje možnosti efektivního vyšetřování incidentů a reakce na ně.
Další výhodou je automatická synchronizace aktualizací upozornění mezi Microsoft Purview a portály Defender, která zajišťuje viditelnost v reálném čase a snižuje riziko dohledu. Tato integrace posiluje schopnost organizace zjišťovat a prošetřovat vnitřní hrozby a reagovat na ně, čímž se zlepšuje celkový stav zabezpečení.
Výstrahy správy insiderských rizik můžete spravovat na portálu Microsoft Defender tak, že přejdete do části Incidenty & výstrahy, kde můžete:
- Zobrazte všechna upozornění na interní rizika seskupená v incidentech ve frontě incidentů v portálu Microsoft Defender.
- V rámci jednoho incidentu můžete zobrazit výstrahy týkající se interních rizik, které souvisejí s dalšími řešeními Microsoftu, jako jsou Ochrana před únikem informací Microsoft Purview a Microsoft Entra ID.
- Zobrazte jednotlivá upozornění na rizika insiderů ve frontě upozornění.
- Filtrujte podle zdroje služby ve frontách incidentů a výstrah.
- Vyhledejte všechny aktivity a všechna upozornění související s uživatelem v upozornění na interní rizika.
- Na stránce entity uživatele si můžete prohlédnout souhrn aktivit a úrovně rizika insiderských rizik uživatele.
Než začnete
Pokud s Microsoft Purview a správou insiderských rizik začínáte, zvažte přečtení následujících článků:
- Další informace o Microsoft Purview
- Přečtěte si o správě insiderských rizik v Microsoft Purview
- Řešení zabezpečení dat Microsoft Purview
Požadavky
Pokud chcete prošetřit upozornění správy insiderských rizik na portálu Microsoft Defender, musíte udělat toto:
- Ověřte, že vaše předplatné Microsoft 365 podporuje přístup ke správě insiderských rizik. Přečtěte si další informace o předplatném a licencování.
- Potvrďte svůj přístup k Microsoft Defender XDR. Viz Microsoft Defender XDR licenční požadavky.
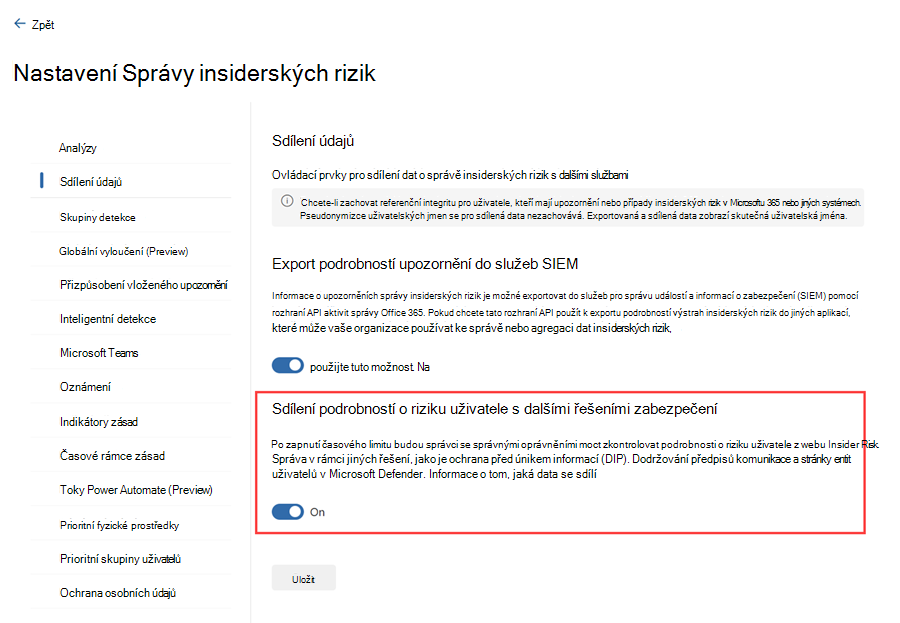
Sdílení dat s jinými řešeními zabezpečení musí být zapnuté v nastavení sdílení dat v Správa insiderských rizik Microsoft Purview. Zapnutí možnosti Sdílet podrobnosti o riziku uživatele s dalšími řešeními zabezpečení na portálu Microsoft Purview umožní uživatelům se správnými oprávněními kontrolovat podrobnosti o riziku uživatele na stránkách entity uživatele na portálu Microsoft Defender Portal.
Další informace najdete v tématu Sdílení úrovní závažnosti výstrah s dalšími řešeními zabezpečení od Microsoftu .
Oprávnění a role
Microsoft Defender XDR rolí
Následující oprávnění jsou nezbytná pro přístup k upozorněním správy insiderských rizik na portálu Microsoft Defender:
- Operátor zabezpečení
- Čtečka zabezpečení
Další informace o rolích v Microsoft Defenderu XDR najdete v tématu Správa přístupu k Microsoft Defenderu XDR pomocí globálních rolí Microsoft Entra.
Role pro Správu interních rizik v Microsoft Purview
Abyste mohli zobrazovat a spravovat upozornění na správu insiderských rizik na portálu Microsoft Defender, musíte být také členem jedné z následujících skupin rolí pro správu insiderských rizik:
- Správa insiderských rizik
- Analytik správy insiderských rizik
- Vyšetřovatel správy insiderských rizik
Další informace o těchto skupinách rolí najdete v tématu Povolení oprávnění pro správu insiderských rizik.
Role rozhraní Microsoft Graph API
Zákazníci, kteří integrují výstrahy správy insiderských rizik s dalšími nástroji pro správu informací o zabezpečení a událostí (SIEM) pomocí rozhraní Microsoft Graph Security API, musí mít následující oprávnění pro úspěšný přístup k relevantním Microsoft Defender datům prostřednictvím rozhraní API:
| Oprávnění aplikací | Incidenty | Upozornění | Chování a události | Pokročilé vyhledávání |
|---|---|---|---|---|
| SecurityIncident.Read.All | Číst | Číst | Číst | |
| SecurityIncident.ReadWrite.All | Čtení a zápis | Čtení a zápis | Číst | |
| SecurityIAlert.Read.All | Číst | Číst | ||
| SecurityAlert.ReadWrite.All | Čtení a zápis | Číst | ||
| SecurityEvents.Read.All | Číst | |||
| SecurityEvents.ReadWrite.All | Číst | |||
| ThreatHunting.Read.All | Číst |
Další informace o integraci dat pomocí rozhraní Microsoft Graph Security API najdete v tématu Integrace dat správy insiderských rizik s rozhraním Microsoft Graph Security API.
Možnosti vyšetřování v portálu Microsoft Defender
Incidenty
Upozornění na správu insiderských rizik související s uživatelem jsou korelována s jedním incidentem, aby se zajistil holistický přístup k reakci na incidenty. Tato korelace umožňuje analytikům SOC mít jednotné zobrazení všech upozornění na uživatele pocházejících z Správa insiderských rizik Microsoft Purview a různých produktů Defender. Sjednocení všech výstrah také umožňuje analytikům SOC zobrazit podrobnosti o zařízeních, která jsou součástí výstrah.
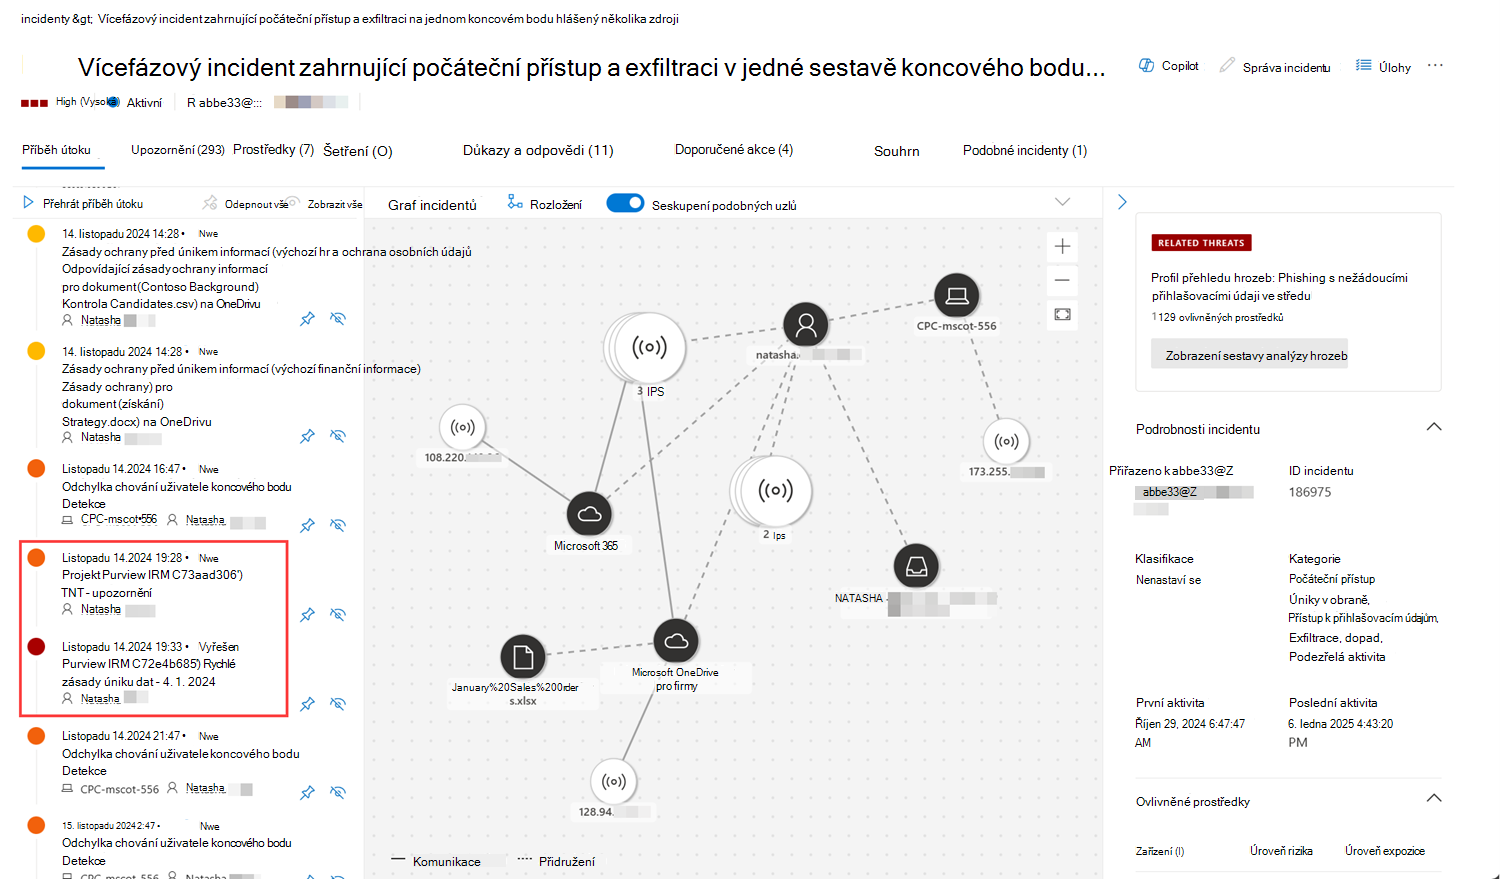
Incidenty můžete filtrovat tak, že v části Zdroj služby zvolíte Správa insiderských rizik Microsoft Purview.
Upozornění
Všechna upozornění správy interních rizik jsou také viditelná ve frontě upozornění portálu Microsoft Defender. Filtrujte tato upozornění tak, že v části Zdroj služby zvolíte Správa insiderských rizik Microsoft Purview.
Tady je příklad upozornění na správu insiderských rizik na portálu Microsoft Defender:
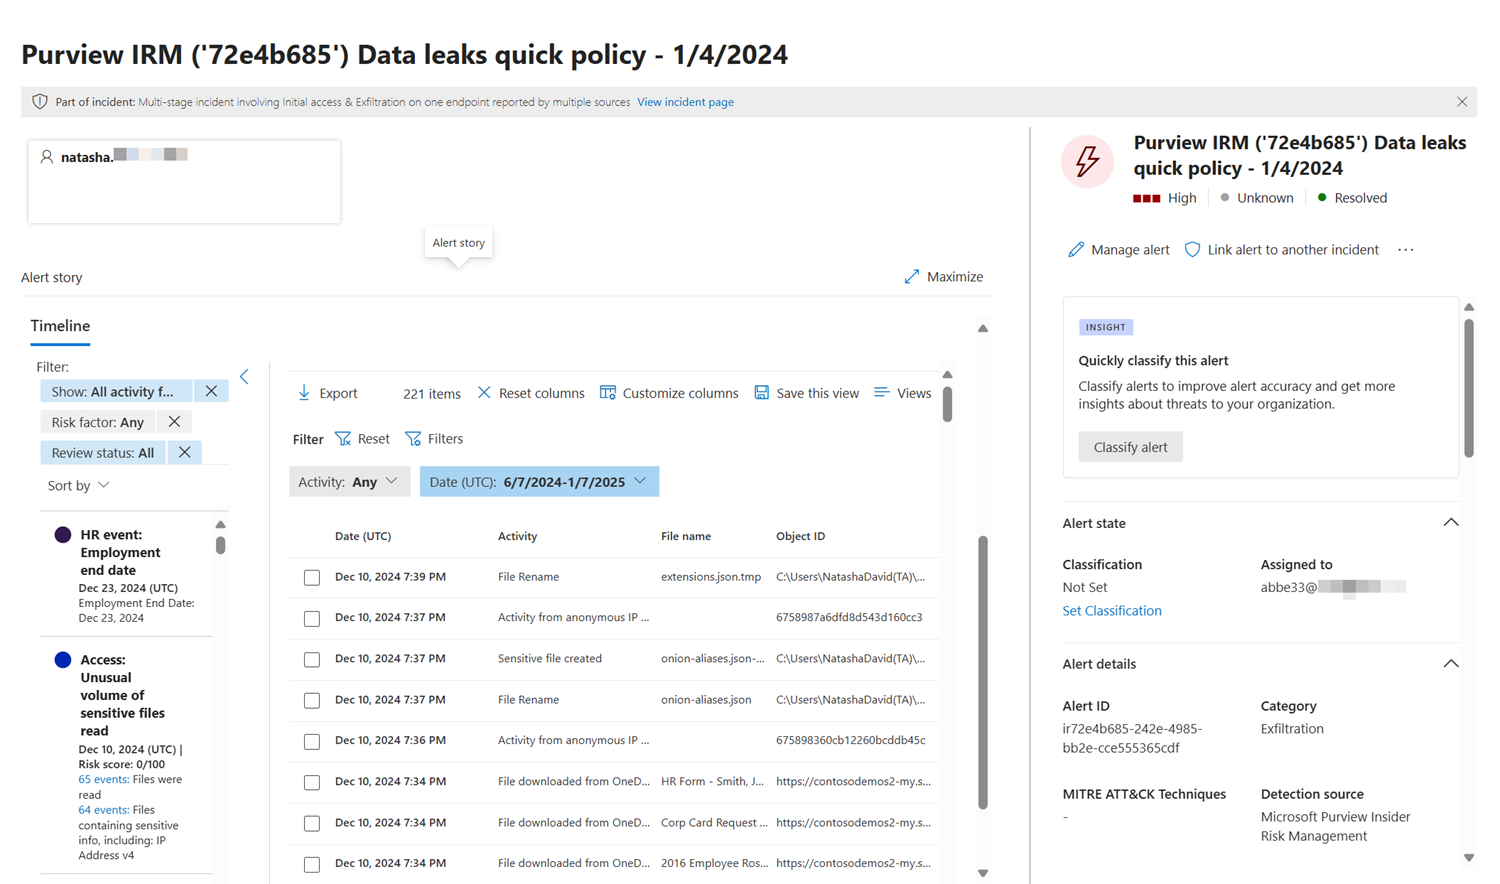
Microsoft Defender XDR a Správa interních rizik v Microsoft Purview mají odlišné rámce pro stav a klasifikaci výstrah. Následující mapování výstrah slouží k synchronizaci stavů upozornění mezi těmito dvěma řešeními:
| Stav upozornění Microsoft Defender | Stav upozornění ve službě Správa insiderských rizik Microsoft Purview |
|---|---|
| Nové | Vyžaduje kontrolu |
| Probíhá | Vyžaduje kontrolu |
| Vyřešen | Závislé na klasifikaci. Pokud klasifikace není k dispozici, stav výstrahy je ve výchozím nastavení nastaven na Zamítnuto . |
Následující mapování klasifikace výstrah se používá k synchronizaci klasifikace upozornění mezi těmito dvěma řešeními:
| klasifikace výstrah Microsoft Defender | Klasifikace výstrah ve Správě interních rizik Microsoft Purview |
|---|---|
| Pravdivě pozitivní : Zahrnuje vícefázový útok, phishing atd. |
Potvrdil |
| Informace, očekávaná aktivita (neškodně pozitivní) Zahrnuje testování zabezpečení, potvrzenou aktivitu atd. |
Zamítnuto |
| Falešně pozitivní Zahrnuje nepoškodivé, nedostatek dat k ověření atd. |
Zamítnuto |
Další informace o stavech a klasifikacích výstrah v Microsoft Defender XDR najdete v tématu Správa výstrah v Microsoft Defender.
Všechny aktualizace upozornění na řízení insiderských rizik na portálech Microsoft Purview nebo portálech Microsoft Defender se automaticky projeví na obou portálech. Tyto aktualizace můžou zahrnovat:
- Stav upozornění
- Závažnosti
- Aktivita, která vygenerovala výstrahu
- Informace o aktivační události
- Klasifikace
Aktualizace se na obou portálech projeví do 30 minut od generování nebo aktualizace upozornění.
Poznámka
Upozornění vytvořená z vlastních detekcí nebo propojení výsledků dotazů s incidenty nejsou na portálu Microsoft Purview k dispozici.
V této integraci ještě nejsou k dispozici následující data o správě insiderských rizik:
- Exfiltrace pomocí e-mailových událostí
- Rizikové události využití AI
- Události cloudových aplikací třetích stran
- Události, ke kterým došlo před vygenerovaným upozorněním
- Vyloučení událostí definovaných správcem
- Incidenty řízení insiderských rizik v současné době neobsahují upozornění, která by ovlivnila Microsoft Sentinel uživatele. Další informace najdete v tématu Dopad na Microsoft Sentinel uživatele.
Pokročilé vyhledávání
Pomocí pokročilého proaktivního vyhledávání můžete dále zkoumat události a chování související s interními riziky. V tabulce níže najdete souhrn dat správy interních rizik dostupných v pokročilém vyhledávání.
| Název tabulky | Popis |
|---|---|
| AlertInfo | Výstrahy řízení rizik programu Insider jsou k dispozici jako součást tabulky AlertInfo, která obsahuje informace o výstrahách z různých řešení zabezpečení microsoftu. |
| AlertEvidence | Výstrahy řízení rizik programu Insider jsou k dispozici jako součást tabulky AlertEvidence, která obsahuje informace o entitách přidružených k upozorněním z různých řešení zabezpečení Microsoftu. |
| DataSecurityBehaviors | Tato tabulka obsahuje přehledy o potenciálně podezřelém chování uživatelů, které porušuje výchozí nebo zákazníkem definované zásady v Microsoft Purview. |
| DataSecurityEvents | Tato tabulka obsahuje rozšířené události o aktivitách uživatelů, které porušují výchozí nebo zákazníkem definované zásady v Microsoft Purview. |
V následujícím příkladu používáme tabulku DataSecurityEvents k prozkoumání potenciálně podezřelého chování uživatelů. V tomto případě uživatel nahrál soubor na Disk Google, což může být považováno za podezřelé chování, pokud společnost nepodporuje nahrávání souborů na Disk Google.
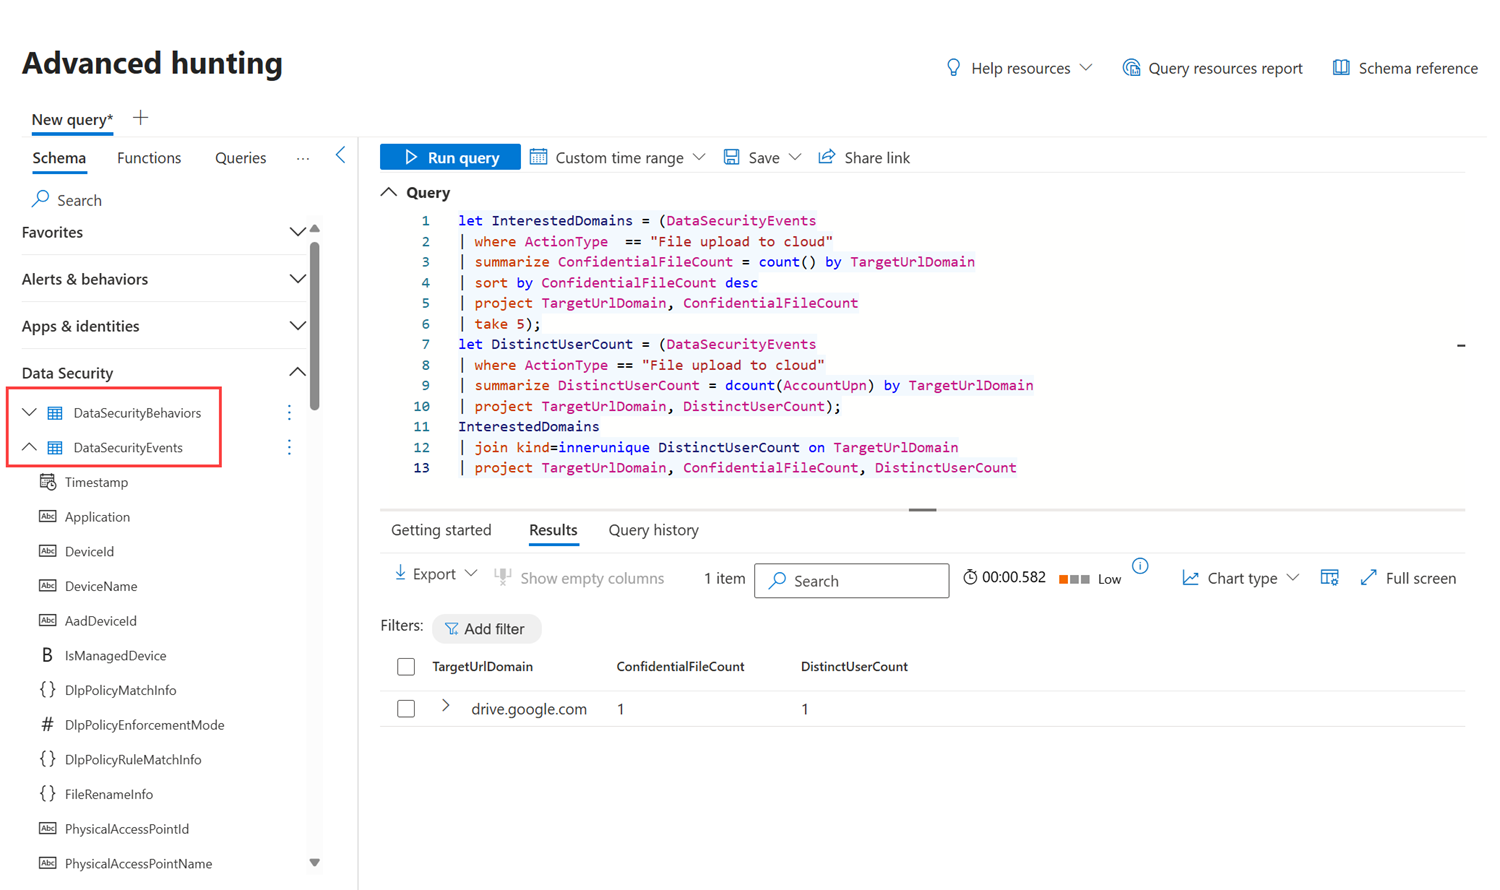
Aby měli uživatelé přístup k datům o interních rizicích v rozšířeném vyhledávání, musí mít následující role Microsoft Purview pro správu interních rizik:
- Analytik řízení insiderských rizik
- Vyšetřovatel správy interních rizik
Integrace dat správy insiderských rizik s využitím rozhraní Microsoft Graph Security API
Pomocí rozhraní Microsoft Graph Security API můžete integrovat výstrahy, přehledy a indikátory správy insiderských rizik s dalšími nástroji SIEM, jako je Microsoft Sentinel, ServiceNow nebo Splunk. Rozhraní API pro zabezpečení můžete také použít k integraci dat o řízení interních rizik do datových jezer, ticketovacích systémů a podobně.
Informace o tom, jak nastavit Microsoft Graph API, najdete v tématu Použití Graph API Microsoftu.
V následující tabulce najdete data správy insiderských rizik v konkrétních rozhraních API.
| Název tabulky | Popis | Režim |
|---|---|---|
| Incidenty | Zahrnuje všechny incidenty interních rizik ve sjednocené frontě incidentů v programu Defender XDR. | Čtení a zápis |
| Upozornění | Zahrnuje všechna upozornění insiderských rizik sdílená s Defender XDR sjednocenou frontou výstrah. | Čtení a zápis |
| Pokročilé vyhledávání | Zahrnuje veškerá data správy interních rizik v rámci pokročilého vyhledávání, včetně výstrah, chování a událostí. | Číst |
Metadata upozornění na vnitřní riziko jsou součástí typu prostředku upozornění v rozhraní Microsoft Graph Security API. Úplné informace najdete v typu prostředku výstrahy.
Poznámka
K informacím o upozorněních na rizika programu Insider je možné získat přístup jak v oboru názvů upozornění, tak v oboru názvů grafu rozšířeného proaktivního vyhledávání. Obor názvů upozornění poskytuje více metadat.
K projevům rizik insiderů a událostem v rozšířeném vyhledávání lze přistupovat v rozhraní Graph API předáním dotazů KQL do rozhraní API. Tuto metodu použijte k získání podpůrných dat pro konkrétní výstrahy nebo šetření.
Zákazníkům, kteří používají rozhraní API pro aktivity Office 365 Management, doporučujeme migrovat na zabezpečení od Microsoftu Graph API, abyste zajistili bohatší metadata a obousměrnou podporu dat IRM.
Dopad na Microsoft Sentinel uživatele
Zákazníkům služby Microsoft Sentinel doporučujeme používat datový konektor Správa interních rizik Microsoft Purview – Microsoft Sentinel, aby v Microsoft Sentinelu získávali upozornění na správu interních rizik.
Pokud používáte automatizaci u Microsoft Sentinel incidentů, upozorňujeme, že automatizace riskuje selhání kvůli incidentům řízení insiderských rizik, které nemají obsah upozornění. Pokud chcete tento problém zmírnit, vypněte sdílení dat v nastavení správy insiderských rizik.
Další kroky
Po prošetření incidentu nebo výstrahy insiderského rizika můžete provést některou z těchto věcí:
- Pokračujte v odpovídání na upozornění na portálu Microsoft Purview.
- Pomocí rozšířeného proaktivního vyhledávání můžete prozkoumat další události správy insiderských rizik na portálu Microsoft Defender.