Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Pravidla můžete použít k určení přiřazení přístupového balíčku na základě vlastností identity v Microsoft Entra ID, součást Microsoft Entra. Ve správě nároků může mít přístupový balíček více zásad a každá zásada určuje, jak identity získávají přiřazení k přístupovém balíčku a jak dlouho. Jako správce můžete vytvořit politiku pro automatické přiřazování tím, že zadáte pravidlo členství, které Správa nároků automaticky dodržuje pro vytváření a odebírání přiřazení. Podobně jako u dynamické skupiny se při vytvoření zásady automatického přiřazení vyhodnocují atributy identity pro shody s pravidlem členství zásady. Když se atribut změní pro identitu, tato pravidla zásad automatického přiřazení v přístupových balíčcích se zpracovávají pro změny členství. Přiřazení k identitám se pak přidávají nebo odebírají v závislosti na tom, zda splňují kritéria pravidla.
Poznámka:
Doporučujeme použít pouze jednu zásadu automatického přiřazení pro každý přístupový balíček. Konfigurace více než jedné zásady automatického přiřazení je podporována pouze v případě, že zajistíte, aby se pro každou zásadu nepřekrývaly žádné překrývání s uživateli. Pokud uživatel odpovídá více než jedné zásadě automatického přiřazení, tato zásada se nepodporuje a může dojít k následným problémům se ztrátou přístupu, pokud uživatel nevypadá z rozsahu jedné zásady, ale ne druhé.
Important
Náhled operátoru memberOf pravidla končí. Od 3. listopadu 2026 jsou zásady automatického přiřazení, jejichž pravidlo členství používá memberOf , v karanténě. Zásady zůstanou, ale zpracování přiřazení se zastaví a dokud z pravidla neodeberete žádná přiřazení, nepřidají se ani neodeberou memberOf . Před 3. listopadu 2026 identifikujte zásady, které používají atribut memberOf , a znovu sestavte každé pravidlo s podporovaným operátorem založeným na atributech. Pokud žádné ekvivalentní pravidlo nepokrývá váš scénář, naplánujte před odebráním zásady obsahující pravidlo alternativní metodu přiřazení, aby přiřazení nebyla vyřazena. Zásady automatického přiřazení, které nepoužívají memberOf , nejsou ovlivněné. Další informace naleznete v tématu Konfigurace dynamických skupin členství s atributem memberOf.
Tento článek popisuje, jak vytvořit zásady automatického přiřazení přístupového balíčku pro existující přístupový balíček.
Než začnete
Musíte mít atributy naplněné identitami, které budou v oboru pro přiřazování přístupu. Atributy, které můžete použít v kritériích pravidel zásad přiřazení přístupového balíčku, jsou atributy uvedené v podporovaných vlastnostech spolu s atributy rozšíření a vlastními vlastnostmi rozšíření. Tyto atributy lze převést do Microsoft Entra ID úpravouuživatele, personálního systému, jako je SuccessFactors, cloudová synchronizace Microsoft Entra Connect nebo Microsoft Entra Connect Sync. Pravidla můžou zahrnovat až 15 000 uživatelů na politiku.
Požadavky na licenci
Použití této funkce vyžaduje zásady správného řízení Microsoft Entra ID nebo licence sady Sada služeb Microsoft Entra. Informace o tom, jak najít správnou licenci pro vaše požadavky, najdete v tématu Základy licencování zásad správného řízení microsoftu Entra ID.
Vytvoření zásady automatického přiřazení
Pokud chcete vytvořit zásadu pro přístupový balíček, musíte začít na kartě zásad přístupového balíčku. Pokud chcete vytvořit novou zásadu automatického přiřazení pro přístupový balíček, postupujte podle těchto kroků.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce zásad správného řízení identit.
Poznámka:
Vlastníci katalogu a správci přístupových balíčků nemůžou vytvářet zásady automatického přiřazení.
Přejděte k Správa ID>Správce oprávnění>Balíček přístupu.
Na stránce Přístupové balíčky otevřete přístupový balíček.
Vyberte Zásady a pak přidejte zásadu automatického přiřazení , abyste vytvořili novou zásadu.
Na první kartě zadáte pravidlo. Vyberte Upravit.
Zadejte pravidlo pro dynamické skupiny členství pomocí tvůrce pravidel členství nebo kliknutím na Upravit v textovém poli syntaxe pravidla.
Poznámka:
Tvůrce pravidel nemusí být schopen zobrazit některá pravidla daná v textovém poli a ověření pravidla v současné době vyžaduje, abyste byli v roli Správce skupin. Další informace naleznete v tvůrci pravidel v Centru pro správu Microsoft Entra.
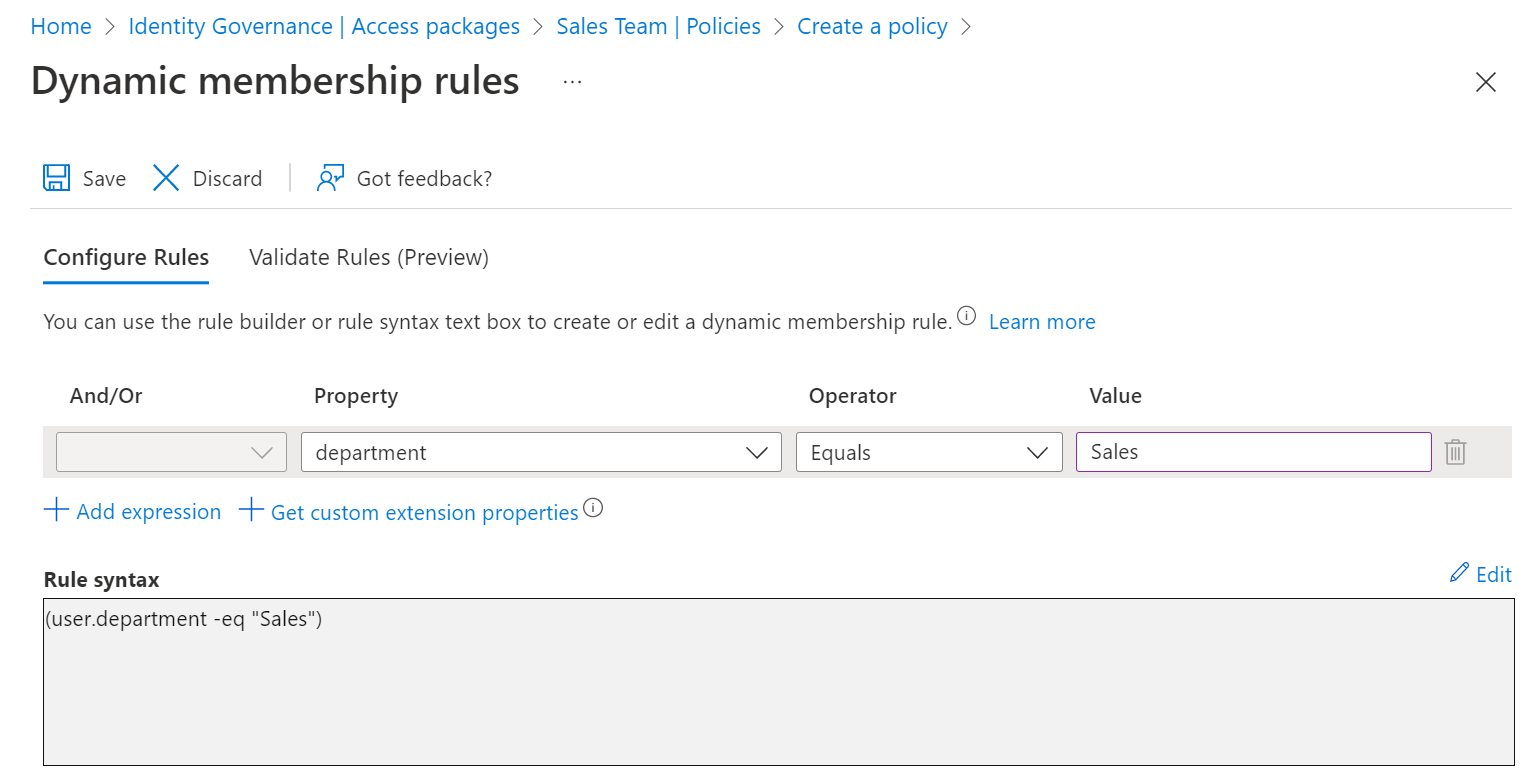
Výběrem možnosti Uložit zavřete editor pravidel pro skupiny dynamického členství.
Ve výchozím nastavení by zaškrtávací políčka pro automatické vytváření a odebírání přiřazení měla zůstat zaškrtnutá.
Pokud si přejete, aby identity uchovávali přístup po omezenou dobu po ukončení jejich rozsahu, můžete zadat dobu trvání v hodinách nebo dnech. Když například zaměstnanec odejde z prodejního oddělení, můžete mu umožnit, aby si zachoval přístup po dobu sedmi dnů, aby mohl používat prodejní aplikace a převést vlastnictví svých prostředků v těchto aplikacích jinému zaměstnanci.
Výběrem možnosti Další otevřete kartu Vlastní rozšíření .
Pokud máte v katalogu vlastní rozšíření, která chcete spustit, můžete je přidat k této politice pro udělení nebo odebrání přístupu. Pak vyberte vedle a otevřete kartu Revize .
Zadejte název a popis zásady.
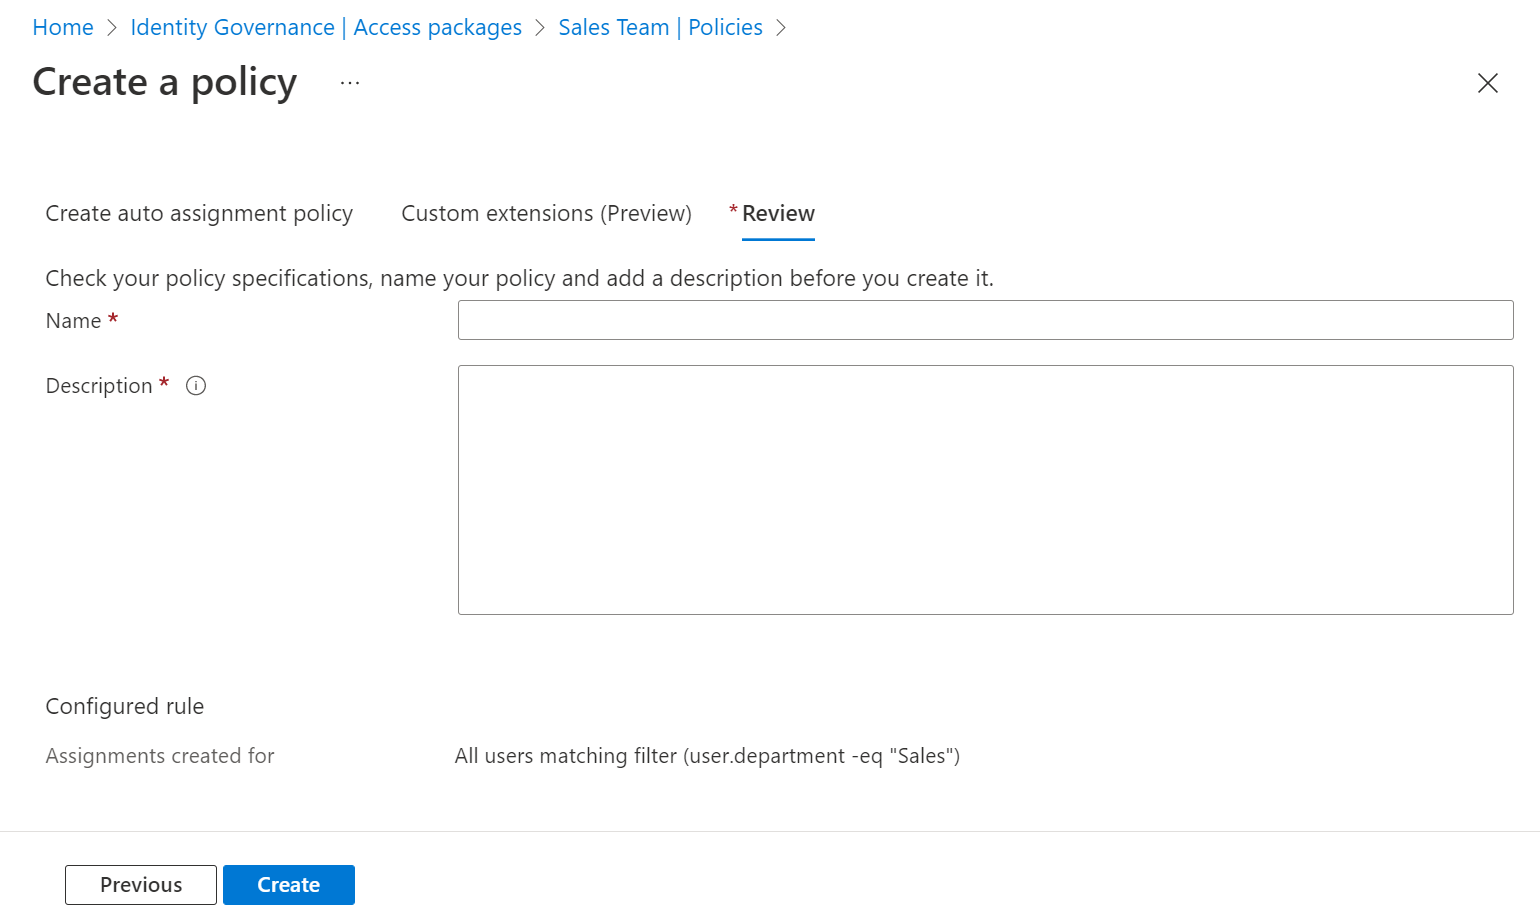
Vyberte Vytvořit pro uložení zásady.
Poznámka:
V tuto chvíli správa oprávnění automaticky vytvoří dynamickou skupinu zabezpečení odpovídající jednotlivým zásadám, aby bylo možné vyhodnotit identity v rozsahu. Tato skupina by neměla být upravena s výjimkou samotné správy nároků. Tuto skupinu je také možné upravit nebo odstranit automaticky službou Správa nároků, takže tuto skupinu nepoužívejte pro jiné aplikace nebo scénáře.
Microsoft Entra ID vyhodnocuje identity v organizaci, které jsou v rozsahu tohoto pravidla, a vytvoří přiřazení pro tyto identity, které ještě nemají přiřazení k přístupovému balíčku. Zásada může ve svém pravidlu obsahovat maximálně 15 000 identit. Vyhodnocení může trvat několik minut nebo může trvat, než se následné aktualizace atributů identit projeví v přiřazeních přístupového balíčku.
Programové vytvoření zásady automatického přiřazení
Existují dva způsoby, jak vytvořit zásady přiřazení přístupového balíčku pro automatické přiřazení prostřednictvím Microsoft Graphu a prostřednictvím rutin PowerShellu pro Microsoft Graph.
Vytvoření zásady přiřazení přístupového balíčku prostřednictvím Graphu
Zásady můžete vytvořit pomocí Microsoft Graphu. Identita v příslušné roli s aplikací, která má delegované EntitlementManagement.ReadWrite.All oprávnění, nebo aplikace s oprávněním EntitlementManagement.ReadWrite.All nebo v roli katalogu, může volat API vytvořit assignmentPolicy. Do datové části požadavku zahrňte vlastnosti displayName, description, specificAllowedTargets, automaticRequestSettings a accessPackage zásady.
Vytvoření zásady přiřazení přístupového balíčku prostřednictvím PowerShellu
Zásady můžete vytvořit také v PowerShellu pomocí cmdletů z modulu Microsoft Graph PowerShell pro správu identit ve verzi 1.16.0 nebo novější.
Tento následující skript znázorňuje použití v1.0 profilu k vytvoření zásady pro automatické přiřazení přístupového balíčku. Další příklady najdete v tématu vytvoření zásady přiřazení a vytvoření přístupového balíčku ve správě nároků pro aplikaci s jedinou rolí pomocí PowerShellu .
Connect-MgGraph -Scopes "EntitlementManagement.ReadWrite.All"

$apid = "00001111-aaaa-2222-bbbb-3333cccc4444"

$pparams = @{
  DisplayName = "Sales department users"
  Description = "All users from sales department"
  AllowedTargetScope = "specificDirectoryUsers"
  SpecificAllowedTargets = @( @{
        "@odata.type" = "#microsoft.graph.attributeRuleMembers"
        description = "All users from sales department"
        membershipRule = '(user.department -eq "Sales")'
  } )
  AutomaticRequestSettings = @{
        RequestAccessForAllowedTargets = $true
  }
    AccessPackage = @{
      Id = $apid
    }
}
New-MgEntitlementManagementAssignmentPolicy -BodyParameter $pparams
Vyhledání zásad automatického přiřazení, které používají atribut memberOf
Vzhledem k tomu, že podpora operátoru memberOf pravidla končí 3. listopadu 2026, musíte ve svém tenantovi najít zásady automatického přiřazení, jejichž pravidlo členství zahrnuje memberOf, abyste mohli tato pravidla znovu sestavit nebo naplánovat alternativní metodu přiřazení.
Tyto zásady najdete v PowerShellu pomocí modulu Microsoft Graph PowerShelluMicrosoft.Graph.Authentication. Identita v příslušné roli s delegovaným EntitlementManagement.Read.All oprávněním může spustit následující skript. Skript je jen pro čtení, takže nemění žádné zásady.
Skript zobrazí seznam všech zásad přiřazení přístupového balíčku v tenantovi, vybere pouze zásady automatického přiřazení a ignoruje ostatní typy zásad a pak zkontroluje pravidla memberOfčlenství každé z těchto zásad . Vždy vytvoří soubor CSV, i když se žádné zásady nebudou shodovat, takže máte záznam výsledku kontroly. Pokud se zásady nenahodí, soubor obsahuje jenom záhlaví sloupců.
Connect-MgGraph -Scopes "EntitlementManagement.Read.All"

$outputPath = ".\memberof-auto-assignment-policies.csv"
$columns = 'AccessPackageName','AccessPackageId','CatalogId','PolicyName','PolicyId','MembershipRule'

$results = New-Object System.Collections.Generic.List[object]
$uri = 'https://graph.microsoft.com/v1.0/identityGovernance/entitlementManagement/assignmentPolicies?$expand=accessPackage&$top=50'

while ($uri) {
    $page = Invoke-MgGraphRequest -Method GET -Uri $uri

    foreach ($policy in $page.value) {
        # Automatic assignment policies are the policies that have automaticRequestSettings.
        if (-not $policy.automaticRequestSettings) { continue }

        foreach ($target in @($policy.specificAllowedTargets)) {
            if ([string]$target.'@odata.type' -notlike '*attributeRuleMembers*') { continue }

            $rule = [string]$target.membershipRule
            if ($rule -match '(?i)memberof') {
                $results.Add([pscustomobject]@{
                    AccessPackageName = $policy.accessPackage.displayName
                    AccessPackageId   = $policy.accessPackage.id
                    CatalogId         = $policy.accessPackage.catalogId
                    PolicyName        = $policy.displayName
                    PolicyId          = $policy.id
                    MembershipRule    = $rule
                })
            }
        }
    }

    $uri = $page.'@odata.nextLink'
}

if ($results.Count -eq 0) {
    # Write a headings-only file so that there's always a report of the scan result.
    $columns -join ',' | Set-Content -Path $outputPath -Encoding UTF8
    Write-Output "No automatic assignment policies use the memberOf attribute. Created an empty report at $outputPath."
} else {
    $sorted = $results | Sort-Object AccessPackageName
    $sorted | Select-Object $columns |
        Export-Csv -Path $outputPath -NoTypeInformation -Encoding UTF8
    Write-Output "Found $($results.Count) automatic assignment policies that use the memberOf attribute. Created a report at $outputPath."
    $sorted | Format-Table AccessPackageName, PolicyName, MembershipRule
}
Pro každou zásadu, kterou skript vrátí, určete, jestli můžete znovu sestavit pravidlo členství s podporovaným operátorem založeným na atributech. Pokud je to možné, aktualizujte zásadu novým pravidlem v Centrum pro správu Microsoft Entra nebo pomocí Microsoft Graph PowerShellu. Pokud vám žádný podporovaný operátor nedává ekvivalentní pravidlo, naplánujte před odebráním zásady obsahující pravidlo alternativní metodu přiřazení, aby identity nepřišly o svá přiřazení. Po aktualizaci zásady ověřte, že jsou přiřazení přístupového balíčku správná.