Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Přehled
Pomocí ID Microsoft Entra může globální správce provést trvalá přiřazení rolí správce. Tato přiřazení rolí je možné vytvořit pomocí Centra pro správu Microsoft Entra nebo pomocí příkazů PowerShellu.
Služba Microsoft Entra Privileged Identity Management (PIM) také umožňuje správcům privilegovaných rolí provádět trvalá přiřazení rolí správce. Správci privilegovaných rolí navíc můžou uživatelům poskytnout oprávnění k rolím správce Microsoft Entra. Oprávněný správce může roli aktivovat, když ji potřebuje, a po dokončení jeho oprávnění vyprší.
Privileged Identity Management podporuje předdefinované i vlastní role Microsoft Entra. Další informace o vlastních rolích Microsoft Entra naleznete v tématu Řízení přístupu na základě role v Microsoft Entra ID.
Poznámka:
Když je přiřazená role, přiřazení:
- Nelze přiřadit na dobu kratší než pět minut.
- Nelze odstranit během pěti minut po přiřazení.
Přiřaďte roli
Pokud chcete, aby uživatel byl způsobilý pro roli správce Microsoft Entra, postupujte takto.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce privilegovaných rolí.
Procházejte k zásadám správného řízení ID>Privilegované řízení identit>rolím Microsoft Entra.
Výběrem rolí zobrazíte seznam rolí pro oprávnění Microsoft Entra.
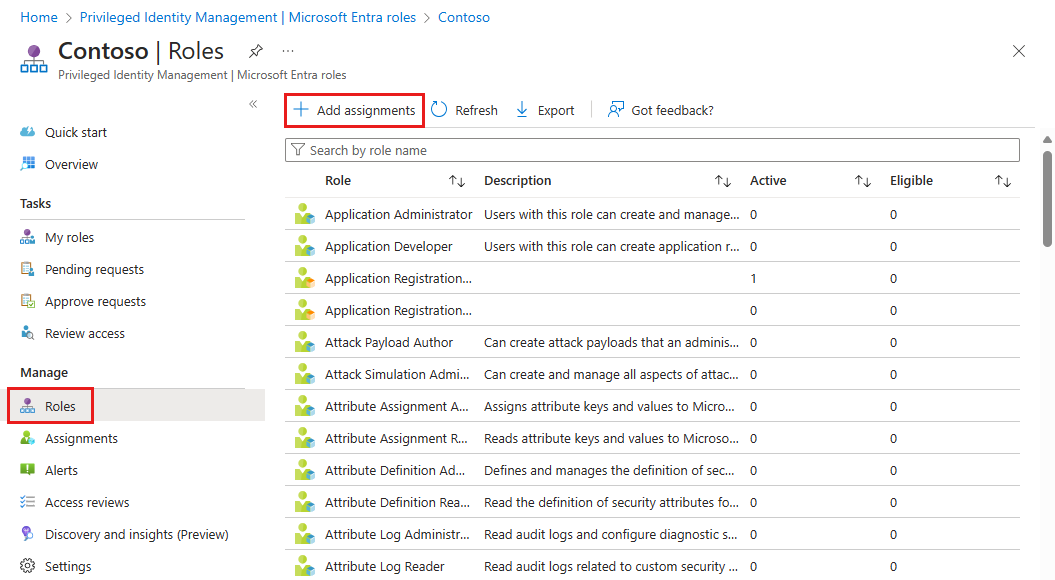
Výběrem Přidat zadání otevřete stránku Přidat zadání.
Výběrem Vybrat roli otevřete stránku Vybrat roli.
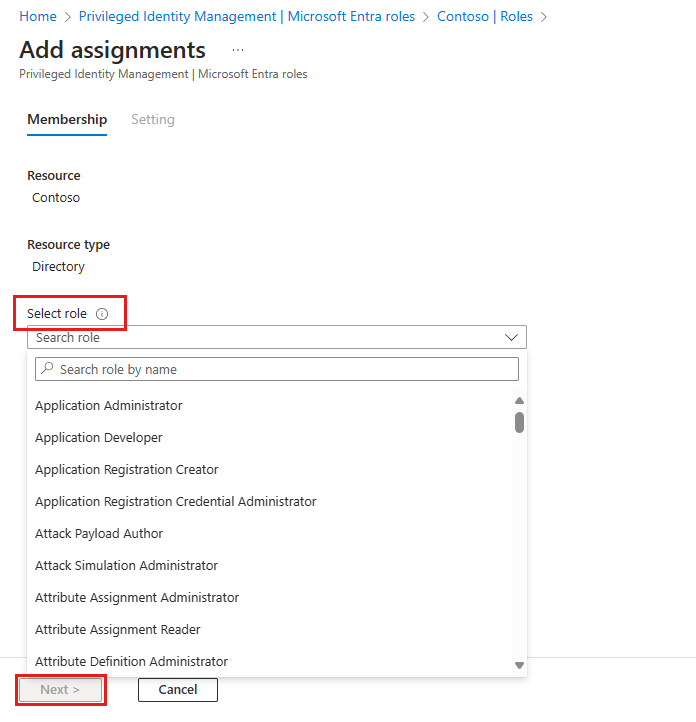
Vyberte roli, kterou chcete přiřadit, vyberte člena, kterému chcete přiřadit roli, a pak vyberte Další.
Můžete vybrat uživatele, skupiny nebo identity agenta. Seznam rolí, které můžete přiřadit identitám agenta, najdete v tématu Autorizace v ID agenta Microsoft Entra.
Poznámka:
Pokud přiřadíte předdefinovanou roli Microsoft Entra uživateli typu host, bude uživatel typu host zvýšen, aby měl stejná oprávnění jako člen. Informace o výchozích oprávněních člena a uživatele typu host naleznete v tématu Jaké jsou výchozí uživatelská oprávnění v Microsoft Entra ID?
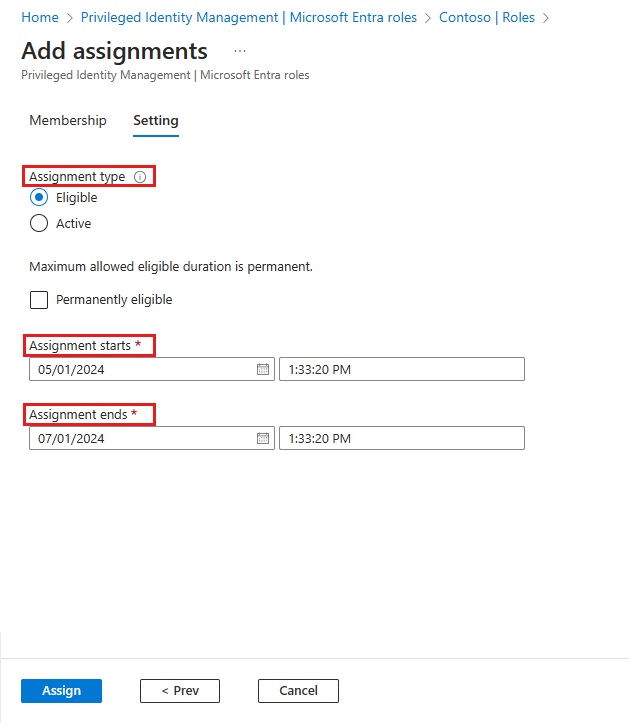
V seznamu Typ přiřazení v podokně Nastavení členství vyberte Nárokovaný nebo Aktivní.
Způsobilá přiřazení vyžadují, aby člen role provedl akci nezbytnou pro použití role. Akce můžou zahrnovat provedení kontroly vícefaktorového ověřování (MFA), poskytnutí obchodního odůvodnění nebo vyžádání schválení od určených schvalovatelů.
Aktivní přiřazení nevyžadují, aby člen provedl žádnou akci pro použití této role. Členové přiřazení jako aktivní mají vždy přiřazená oprávnění k roli.
Pokud chcete zadat konkrétní dobu trvání přiřazení, přidejte pole počátečního a koncového data a času. Po dokončení vyberte Přiřadit a vytvořte nové přiřazení role.
Trvalé přiřazení nemají žádné datum vypršení platnosti. Tuto možnost použijte pro trvalé pracovníky, kteří často potřebují oprávnění role.
Časová přiřazení vyprší na konci zadaného období. Tuto možnost použijte u dočasných nebo smluvních pracovníků, například jejichž datum a čas ukončení projektu jsou známé.
Poznámka:
Přiřazení aktivní časově vázané role pro roli globálního správce se v době vypršení platnosti neodebere, pokud nejsou k dispozici žádná další přiřazení aktivních rolí pro globálního správce. Jinými slovy, pokud je to poslední aktivní přiřazení role pro globálního správce, zůstane. Podobně se přiřazení časově vázané role pro roli globálního správce neodebere v době vypršení platnosti, pokud pro roli globálního správce neexistují žádná další přiřazení rolí, tedy pokud se jedná o poslední přiřazení role globálního správce. Tím se minimalizuje riziko, že se správci omylem zamknou mimo tenanta.
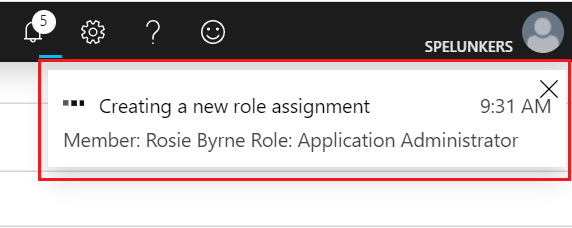
Po přiřazení role se zobrazí oznámení o stavu přiřazení.
Přiřazení role s omezeným oborem
U určitých rolí může být rozsah udělených oprávnění omezen na jednu jednotku pro správu, instanční objekt nebo aplikaci. Tento postup je příkladem přiřazení role, která má rozsah administrativní jednotky. Seznam rolí, které podporují obor prostřednictvím jednotky pro správu, najdete v tématu Přiřazení rolí s oborem jednotek pro správu. Tato funkce se v současné době zavádí do organizací Microsoft Entra.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce privilegovaných rolí.
Přejděte krolím a správcům>.
Vyberte správce uživatelů.
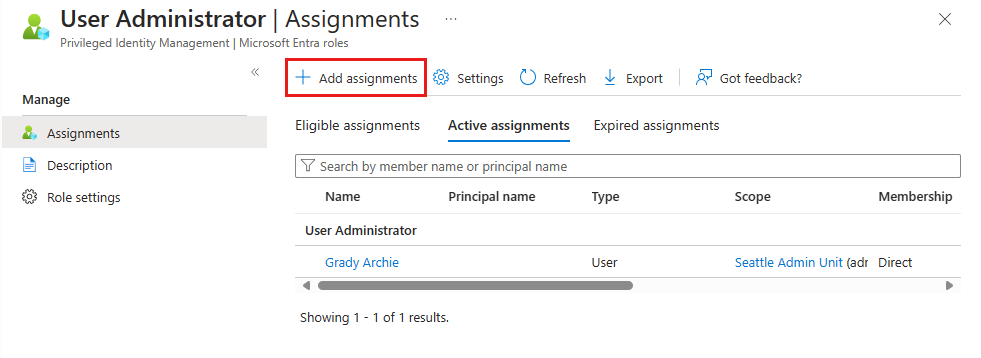
Vyberte Přidat přiřazení.
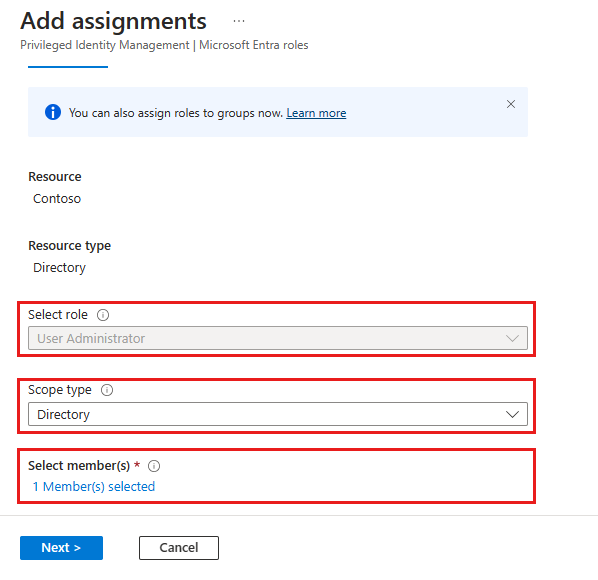
Na stránce Přidat zadání můžete:
- Vyberte uživatele nebo skupinu, které se mají přiřadit k roli.
- Vyberte obor role (v tomto případě jednotky pro správu).
- Vyberte správní jednotku pro rozsah.
Pokud se pokusíte přiřadit vlastní roli, která je kompatibilní s jednotkami pro správu, nemůžete ji přiřadit v rozsahu jednotek správy, počínaje ze stránky Role a správci. Chcete-li přiřadit vlastní roli s oborem jednotek pro správu, musíte nejprve otevřít jednotku pro správu a pak přiřadit roli. Další informace najdete v tématu Přiřazení rolí do oboru jednotky správy. Informace o vytváření jednotek pro správu najdete v tématu Vytvoření nebo odstranění jednotek pro správu.
Přiřazení role pomocí rozhraní Microsoft Graph API
Další informace o rozhraních Microsoft Graph API pro PIM najdete v tématu Přehled správy rolí prostřednictvím rozhraní API pro správu privilegovaných identit (PIM).
Oprávnění požadovaná k používání rozhraní API PIM najdete v tématu Vysvětlení rozhraní API služby Privileged Identity Management.
Nárok bez datumu ukončení
Tento příklad ukazuje požadavek HTTP na vytvoření oprávněného přiřazení bez koncového data. Podrobnosti o příkazech rozhraní API, včetně ukázek požadavků v jazycích, jako jsou C# a JavaScript, najdete v tématu Vytvoření roleEligibilityScheduleRequests.
požadavek HTTP
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleEligibilityScheduleRequests
Content-Type: application/json

{
    "action": "adminAssign",
    "justification": "Permanently assign the Global Reader to the auditor",
    "roleDefinitionId": "f2ef992c-3afb-46b9-b7cf-a126ee74c451",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "scheduleInfo": {
        "startDateTime": "2022-04-10T00:00:00Z",
        "expiration": {
            "type": "noExpiration"
        }
    }
}
Odpověď protokolu HTTP
Tento příklad ukazuje odpověď. Zde zobrazený objekt odpovědi může být zkrácen pro čitelnost.
HTTP/1.1 201 Created
Content-Type: application/json

{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleEligibilityScheduleRequests/$entity",
    "id": "42159c11-45a9-4631-97e4-b64abdd42c25",
    "status": "Provisioned",
    "createdDateTime": "2022-05-13T13:40:33.2364309Z",
    "completedDateTime": "2022-05-13T13:40:34.6270851Z",
    "approvalId": null,
    "customData": null,
    "action": "adminAssign",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "f2ef992c-3afb-46b9-b7cf-a126ee74c451",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": "42159c11-45a9-4631-97e4-b64abdd42c25",
    "justification": "Permanently assign the Global Reader to the auditor",
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
        }
    },
    "scheduleInfo": {
        "startDateTime": "2022-05-13T13:40:34.6270851Z",
        "recurrence": null,
        "expiration": {
            "type": "noExpiration",
            "endDateTime": null,
            "duration": null
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}
Aktivní a vázané na čas
Příklad ukazuje požadavek HTTP pro vytvoření aktivního přiřazení vázaného na čas. Podrobnosti o příkazech rozhraní API, včetně ukázek požadavků v jazycích, jako jsou C# a JavaScript, najdete v tématu Vytvoření roleAssignmentScheduleRequests.
požadavek HTTP
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignmentScheduleRequests

{
    "action": "adminAssign",
    "justification": "Assign the Exchange Recipient Administrator to the mail admin",
    "roleDefinitionId": "31392ffb-586c-42d1-9346-e59415a2cc4e",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "scheduleInfo": {
        "startDateTime": "2022-04-10T00:00:00Z",
        "expiration": {
            "type": "afterDuration",
            "duration": "PT3H"
        }
    }
}
Odpověď protokolu HTTP
Tento příklad ukazuje odpověď. Zde zobrazený objekt odpovědi může být zkrácen pro čitelnost.
{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleAssignmentScheduleRequests/$entity",
    "id": "ac643e37-e75c-4b42-960a-b0fc3fbdf4b3",
    "status": "Provisioned",
    "createdDateTime": "2022-05-13T14:01:48.0145711Z",
    "completedDateTime": "2022-05-13T14:01:49.8589701Z",
    "approvalId": null,
    "customData": null,
    "action": "adminAssign",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "31392ffb-586c-42d1-9346-e59415a2cc4e",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": "ac643e37-e75c-4b42-960a-b0fc3fbdf4b3",
    "justification": "Assign the Exchange Recipient Administrator to the mail admin",
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
        }
    },
    "scheduleInfo": {
        "startDateTime": "2022-05-13T14:01:49.8589701Z",
        "recurrence": null,
        "expiration": {
            "type": "afterDuration",
            "endDateTime": null,
            "duration": "PT3H"
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}
Aktualizace nebo odebrání existujícího přiřazení role
Pokud chcete aktualizovat nebo odebrat existující přiřazení role, postupujte podle těchto kroků.
Nemůžete odebrat poslední aktivní přiřazení role pro globální správce. Zvažte možnost mít účet pro nouzový přístup s aktivním trvalým přiřazením role pro roli globálního správce. Další informace najdete v tématu Účty pro nouzový přístup.
Oprávněné přiřazení role pro globální administrátory nelze odebrat, pokud by pro roli globálního administrátora nezůstalo žádné přiřazení.
Tímto se minimalizuje riziko, že se správci neúmyslně zablokují přístup k tenantovi.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce privilegovaných rolí.
Procházejte k zásadám správného řízení ID>Privilegované řízení identit>rolím Microsoft Entra.
Vyberte Role a zobrazte seznam rolí pro Microsoft Entra ID.
Vyberte roli, kterou chcete aktualizovat nebo odebrat.
Najděte přiřazení role na kartách Oprávněné role nebo Aktivní role.
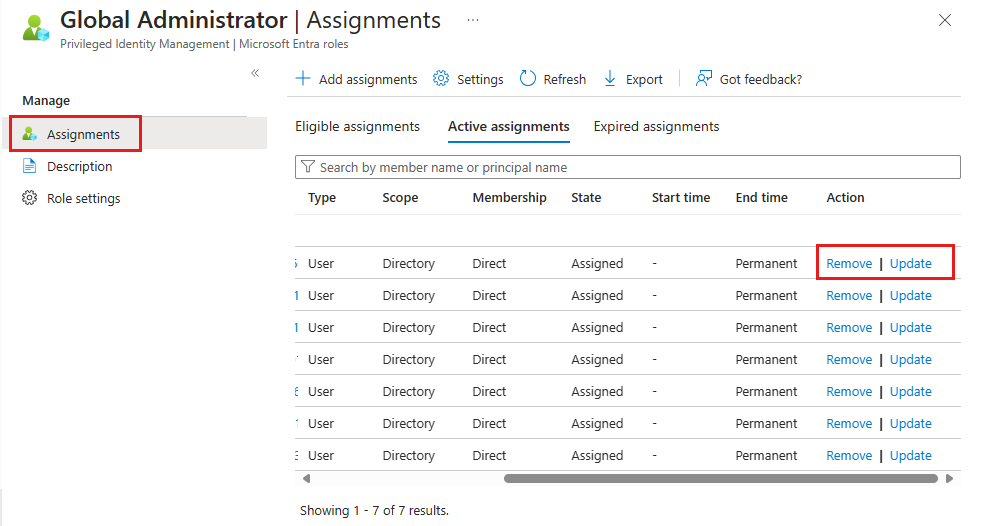
Výběrem možnosti Aktualizovat nebo Odebrat můžete aktualizovat nebo odebrat přiřazení role.
Odebrání oprávněného přiřazení prostřednictvím rozhraní Microsoft Graph API
Tento příklad ukazuje požadavek HTTP na odvolání oprávněného přiřazení k roli z principálu. Podrobnosti o příkazech rozhraní API, včetně ukázek požadavků v jazycích, jako jsou C# a JavaScript, najdete v tématu Vytvoření roleEligibilityScheduleRequests.
Žádost
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleEligibilityScheduleRequests

{
    "action": "AdminRemove",
    "justification": "abcde",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "88d8e3e3-8f55-4a1e-953a-9b9898b8876b"
}
Odezva
{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleEligibilityScheduleRequests/$entity",
    "id": "fc7bb2ca-b505-4ca7-ad2a-576d152633de",
    "status": "Revoked",
    "createdDateTime": "2021-07-15T20:23:23.85453Z",
    "completedDateTime": null,
    "approvalId": null,
    "customData": null,
    "action": "AdminRemove",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "88d8e3e3-8f55-4a1e-953a-9b9898b8876b",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": null,
    "justification": "test",
    "scheduleInfo": null,
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "5d851eeb-b593-4d43-a78d-c8bd2f5144d2"
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}