Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zásady řízení přístupu na základě rizik se dají použít k ochraně organizací, když se zjistí, že přihlášení nebo uživatel je ohrožen.
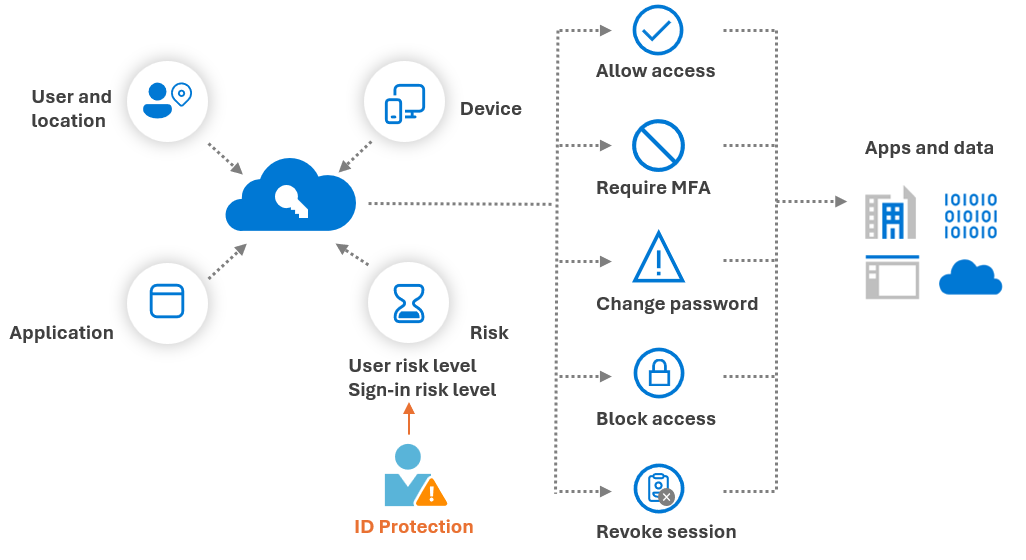
Podmíněný přístup Microsoft Entra nabízí dvě podmínky rizika specifické pro uživatele, které využívají signály ochrany Microsoft Entra ID Protection: riziko přihlášení a riziko uživatele. Organizace můžou vytvářet zásady podmíněného přístupu na základě rizika tak, že nakonfigurují tyto dvě rizikové podmínky a zvolí metodu řízení přístupu. Během každého přihlášení služba ID Protection odesílá zjištěné úrovně rizika do podmíněného přístupu a zásady na základě rizik se použijí, pokud jsou splněné podmínky zásad.
Vícefaktorové ověřování můžete vyžadovat, pokud je úroveň rizika přihlášení střední nebo vysoká. Uživatelům se zobrazí výzva pouze na této úrovni.
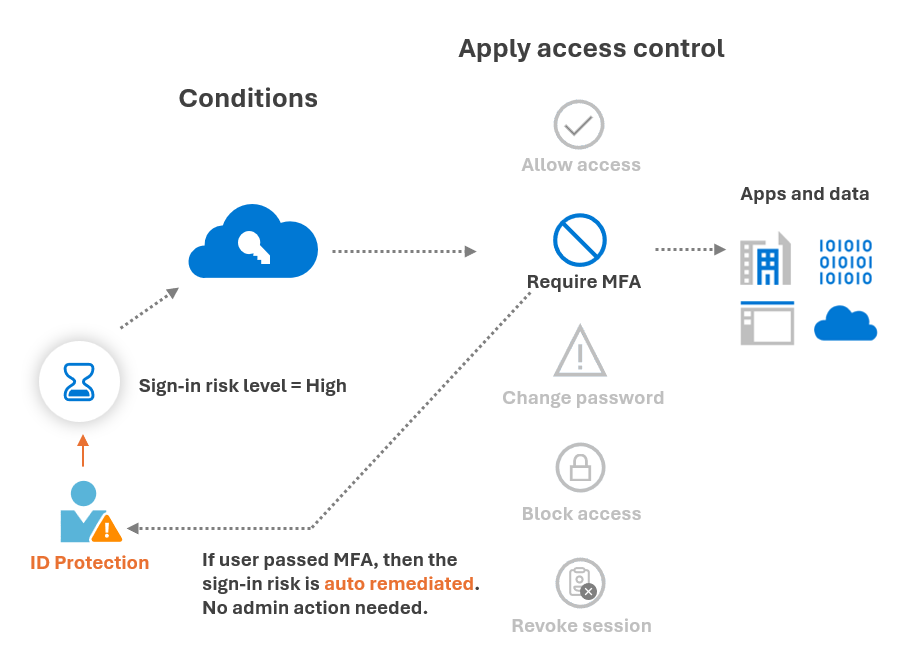
Předchozí příklad také ukazuje hlavní výhodu zásady založené na riziku: automatická náprava rizik. Když uživatel úspěšně dokončí požadované řízení přístupu, jako je například změna zabezpečeného hesla, riziko se opraví. Tato přihlašovací relace a uživatelský účet již nejsou ohroženy a správce nevyžaduje žádnou akci.
Když uživatelům umožníte samoobslužnou nápravu pomocí tohoto procesu, výrazně to sníží zátěž správců ohledně šetření a nápravy rizik, zatímco bude chránit vaši organizaci před ohrožením zabezpečení. Další informace o nápravě rizik najdete v článku, Vyřešení rizik a odblokování uživatelů.
Poznámka:
Microsoft Entra ID P2 vyžaduje použití zásad přístupu na základě rizika.
Zásady podmíněného přístupu na základě rizik uživatelů
Id Protection analyzuje signály o uživatelských účtech a vypočítá rizikové skóre na základě pravděpodobnosti ohrožení zabezpečení uživatele. Pokud má uživatel rizikové chování při přihlašování nebo došlo k úniku přihlašovacích údajů, služba ID Protection tyto signály používá k výpočtu úrovně rizika uživatele. Správci můžou nakonfigurovat zásady podmíněného přístupu na základě rizik, aby vynucovali řízení přístupu na základě rizika uživatele, včetně požadavků, jako jsou:
- Vyžadovat nápravu rizik: Ochrana ID spravuje příslušný tok nápravy pro všechny metody ověřování.
- Vyžadovat změnu hesla: Ochrana ID zablokuje přístup, dokud uživatel dokončí zabezpečenou změnu hesla.
- Blokování přístupu: Ochrana ID blokuje uživatele, dokud se neřeší riziko.
Zásady vyžadující buď #1 nebo #2 nutí koncové uživatele, aby zmírnili své riziko a odblokovali sami sebe.
Vyžadovat kontrolu odstranění rizik
Tento ovládací prvek používá adaptivní nápravu rizik, která vám umožní vytvořit zásadu rizika podmíněného přístupu, která bude vyhovovat všem metodám ověřování, včetně hesel a bez hesla. To znamená, že když v ovládacích prvcích udělení zásad vyberete možnost "Vyžadovat nápravu rizik," Microsoft Entra ID Protection spravuje příslušný tok nápravy na základě zjištěné hrozby a metody ověřování uživatele. Podrobný postup povolení nápravy adaptivních rizik najdete v tématu Konfigurace zásad rizik.
- Ověřování heslem: U rizikového uživatele byla detekována aktivní hrozba, jako jsou uniklé přihlašovací údaje, útok sprejování hesel nebo historie relací zahrnující ohrožené heslo. Uživatel je vyzván k bezpečné změně hesla a po dokončení budou předchozí relace ukončeny.
- Ověřování bez hesla: Rizikový uživatel má aktivní detekci rizik, ale nezahrnuje ohrožené heslo. Mezi možné detekce rizik patří neobvyklé tokeny, neuskutečené cesty nebo neznámé vlastnosti přihlášení. Uživatelské relace jsou zrušeny a zobrazí se výzva k opětovnému přihlášení.
- Zařízení přidané útočníkem: Rizikový uživatel je analýzou hrozeb Microsoftu označen, že má zařízení přidané útočníkem. Objekt zařízení Entra je zakázán a blokuje vystavení nového tokenu. Uživatelské relace jsou zneplatněny a uživatel je vyzván k opětovnému přihlášení.
Zvláštní aspekty
- Vyžadovat nápravu rizik snižuje riziko pro uživatele, nikoli riziko při přihlášení.
- Pokud je uživatel přiřazený k více zásadám, použije se priorita: Vyžadovat nápravu rizik přepíše Vyžadovat změnu hesla, a Blokovat přepíše všechny ostatní. Aby nedocházelo ke konfliktům, přiřaďte každého uživatele vždy jenom k jedné z těchto zásad.
- Vyžadovat sílu ověřování a Frekvence přihlášení - Pokaždé jsou zásady automaticky použity, aby bylo zajištěno, že po odvolání relace se koncovým uživatelům okamžitě zobrazí výzva k opětovnému ověření se zadanou silou ověřování.
- Require risk remediation se nepodporuje pro externí uživatele a uživatele typu host, protože Microsoft Entra ID nepodporuje odvolání relací pro tyto uživatele.
- Během nápravy rizik používá Microsoft Entra ID vyhrazený zabezpečený tok k provádění akcí, jako je odvolání relace. Aby se zajistilo, že náprava není blokovaná, může tento tok pokračovat, aniž by to mělo vliv na jiné zásady podmíněného přístupu.
-
AppId: Veřejný cloud =93625bc8-bfe2-437a-97e0-3d0060024faa, Azure pro státní správu USA =00001111-aaaa-2222-bbbb-3333cccc4444 -
ResourceId:00000003-0000-0000-c000-000000000000
-
Zásady podmíněného přístupu s ohledem na riziko přihlášení
Během každého přihlášení služba ID Protection analyzuje stovky signálů v reálném čase a vypočítá úroveň rizika přihlášení, která představuje pravděpodobnost, že daná žádost o ověření není autorizovaná. Tato úroveň rizika je pak odeslána do Podmíněného Přístupu, kde se vyhodnocují nakonfigurované zásady organizace. Správci můžou nakonfigurovat zásady podmíněného přístupu na základě rizik přihlašování tak, aby vynucovali řízení přístupu na základě rizika přihlašování, včetně požadavků, jako jsou:
- Blokování přístupu
- Povolit přístup
- Vyžadovat vícefaktorové ověřování
- Vyžadování opětovného ověření (frekvence přihlašování)
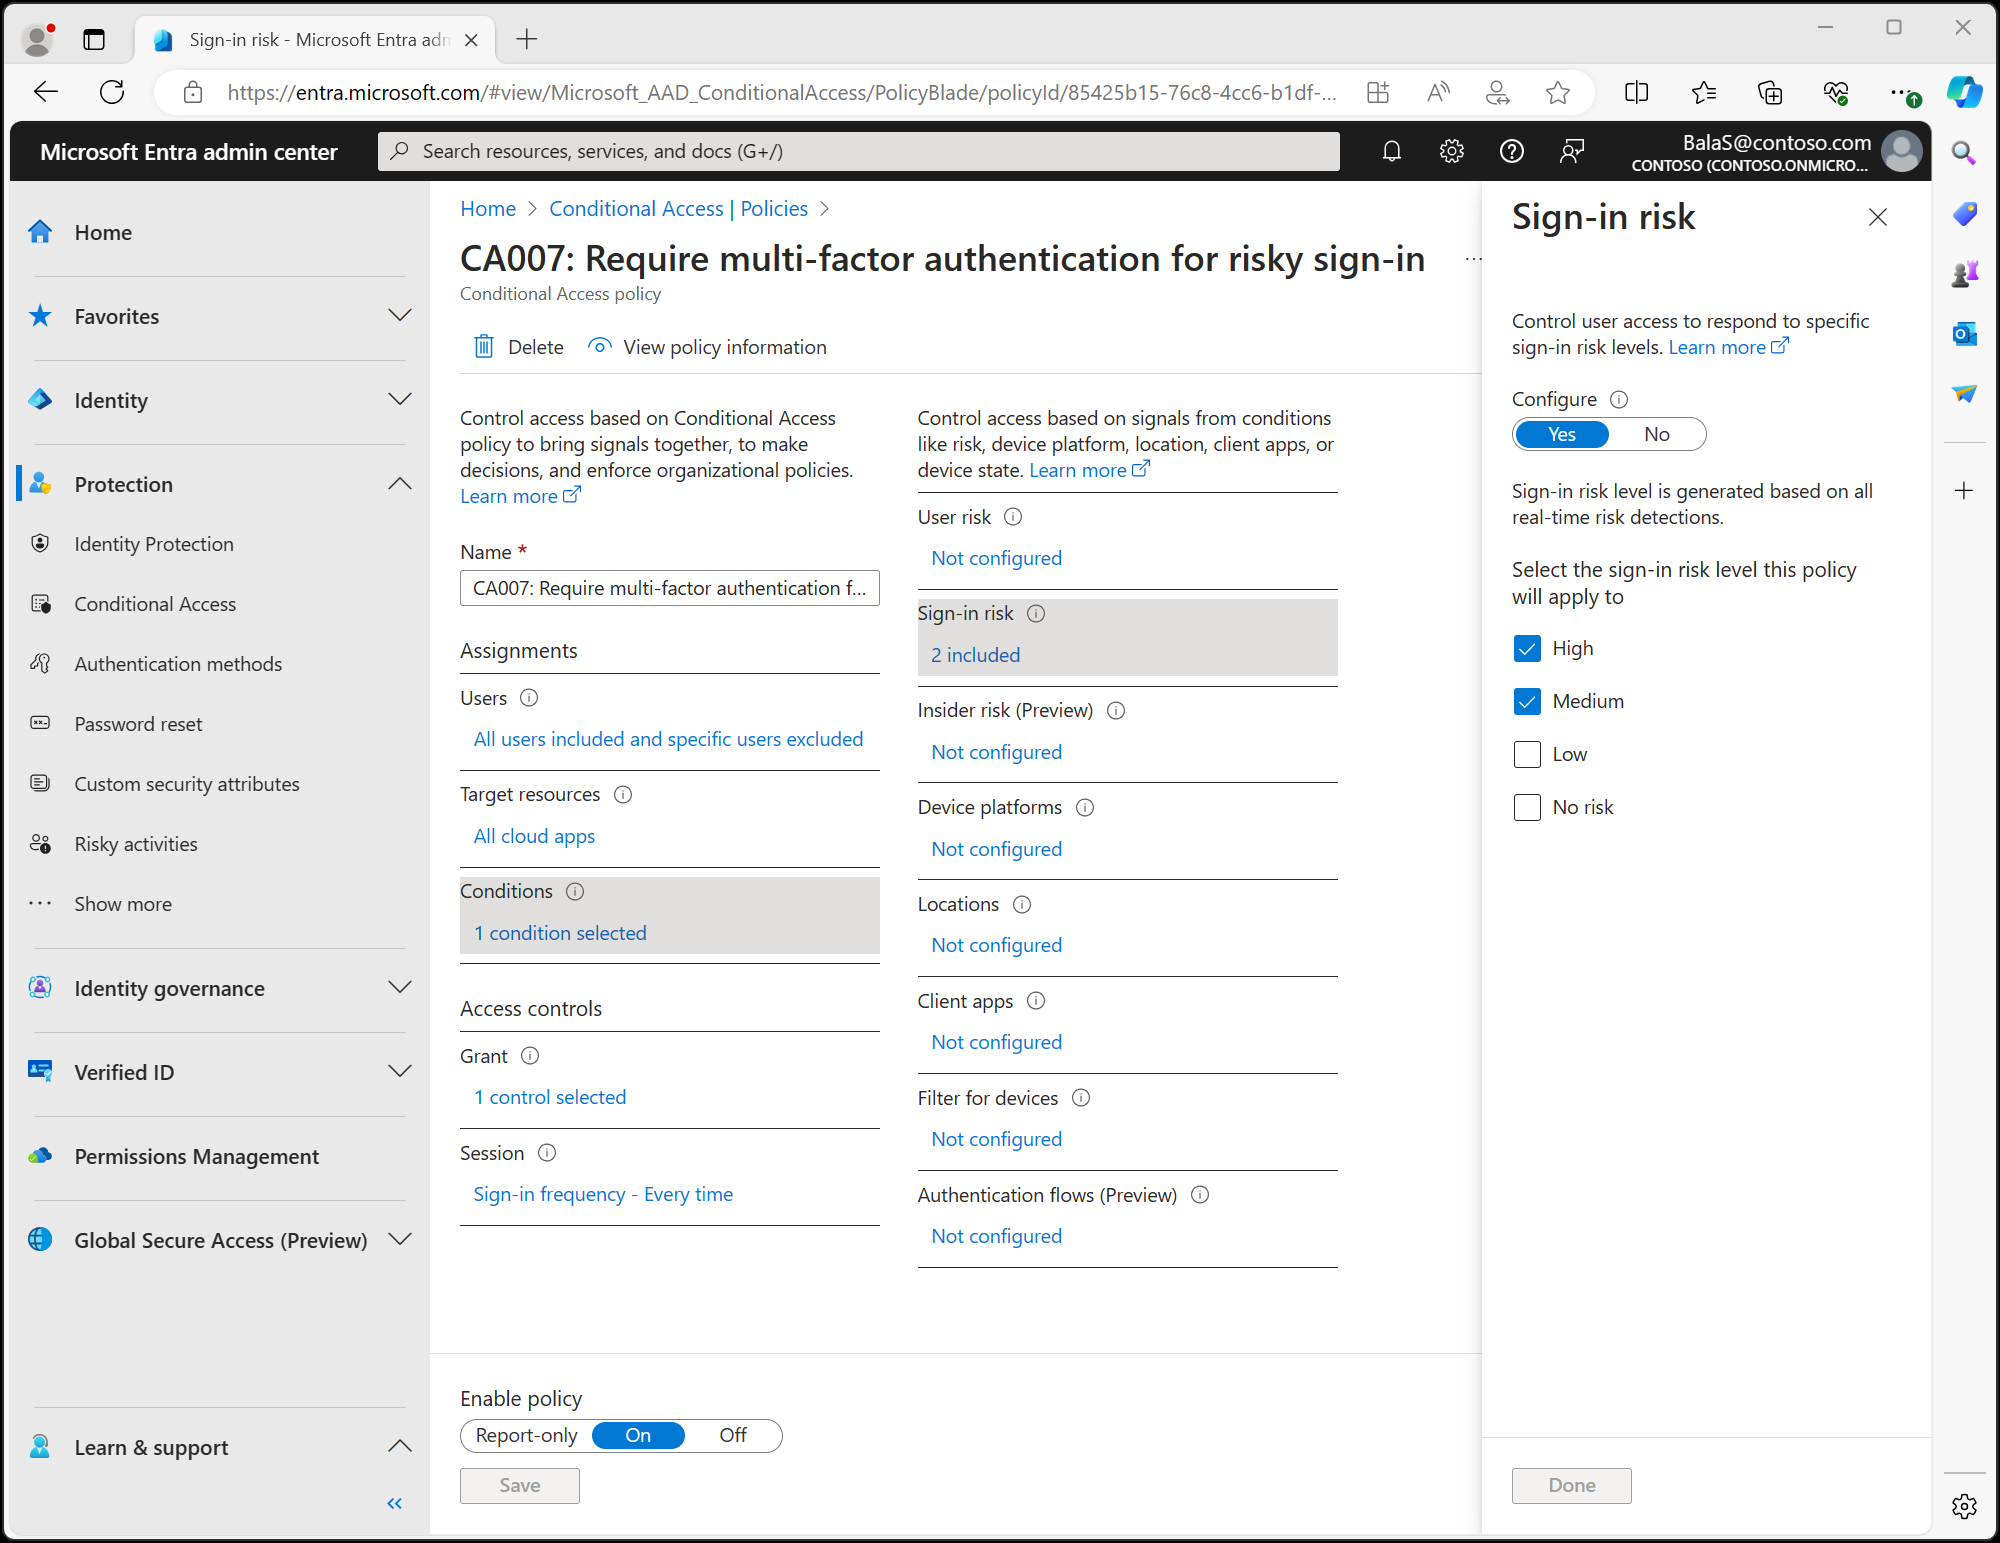
Pokud se při přihlašování zjistí rizika, můžou uživatelé provádět požadované řízení přístupu, jako je vícefaktorové ověřování, aby se automaticky opravili a zavřeli rizikovou událost přihlášení, aby se zabránilo zbytečnému šumu pro správce.
Poznámka:
Před aktivací zásad rizik přihlašování musí uživatelé zaregistrovat metodu ověřování, která může splňovat vícefaktorové ověřování Microsoft Entra.
Migrace zásad rizik ochrany ID do podmíněného přístupu
Pokud máte starší zásady rizik uživatelů nebo zásady rizik přihlašování povolené ve službě ID Protection (dříve Identity Protection), migrujte je do podmíněného přístupu.
Varování
Starší zásady rizik nakonfigurované ve službě Microsoft Entra ID Protection budou vyřazeny 1. října 2026.
Konfigurace zásad rizik v podmíněném přístupu poskytuje výhody, jako je možnost:
- Správa zásad přístupu v jednom umístění
- Použijte režim pouze pro sestavy a rozhraní Graph API.
- Vynucujte frekvenci přihlašování, aby se pokaždé vyžadovalo opětovné ověření.
- Poskytněte podrobné řízení přístupu, které kombinuje riziko s jinými podmínkami, jako je umístění.
- Zvyšte zabezpečení pomocí několika zásad založených na rizicích, které cílí na různé skupiny uživatelů nebo úrovně rizika.
- Zlepšete diagnostickou zkušenost poskytováním podrobností o tom, která riziková zásada byla použita v záznamech přihlášení.
- Podpora systému pro záložní ověřování.
Zásady registrace vícefaktorového ověřování Microsoft Entra
Ochrana ID pomáhá organizacím zavést vícefaktorové ověřování Microsoft Entra pomocí zásad vyžadujících registraci při přihlášení. Povolením této zásady zajistíte, že se noví uživatelé ve vaší organizaci zaregistrují pro vícefaktorové ověřování během prvního dne. Vícefaktorové ověřování je jednou z metod samoobslužné nápravy rizikových událostí v rámci služby ID Protection. Samoobslužná náprava umožňuje uživatelům provádět vlastní akce, aby snížili objem hovorů helpdesku.
Další informace o vícefaktorovém ověřování Microsoft Entra v článku Jak to funguje: Vícefaktorové ověřování Microsoft Entra.