Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento průvodce vám ukáže, jak zrcadlit účet Azure Cosmos DB for NoSQL do Microsoft Fabric, pokud má účet vypnutý přístup k veřejné síti a je dostupný pouze přes privátní koncový bod nebo virtuální síť. Místo udržování rozsáhlých seznamů povolených IP adres, DataFactory a Power Query Online, používáte Fabric virtuální síťovou datovou bránu, která běží uvnitř vaší virtuální sítě, spolu s obcházením ACL v důvěryhodném pracovním prostoru.
Většinu kroků provádíte v Azure portálu a Fabric portálu. Tři nastavení účtu Azure Cosmos DB nemají portálové ovládání, takže tento průvodce poskytuje příkazy Azure CLI a Azure PowerShell pro ně.
Důležité
Zrcadlení rozhraní nemůže používat připojení virtuální síťové datové brány. Nová zrcadlená zkušenost Azure Cosmos DB nabízí pouze cloudová připojení, takže gateway připojení, které vytvoříte v kroku 7, tam není možné zvolit. Proto musíte vytvořit zrcadlenou databázi v privátní síti pomocí Fabric REST API, jak je popsáno v kroku 8. Toto chování je aktuální produktová mezera v Fabric mirroringu, nikoli chyba v konfiguraci.
Proč tento přístup
Fabric potřebuje dva druhy přístupu, aby mohl zrcadlit účet Azure Cosmos DB, který je uzamčen na privátní síť:
- Řídicí rovina (čtení metadat během nastavení) je řešena obcházením ACL v důvěryhodném pracovním prostoru, který konfigurujete v krocích 3 až 5.
- Datová rovina (replikace) je řešena datovou bránou virtuální sítě, která běží uvnitř vaší virtuální sítě a kterou konfigurujete v krocích 6 až 8.
Protože brána přistupuje k Azure Cosmos DB soukromě, nepřidáváte ani neudržujete rozsah IP adres Fabric a veřejný přístup k síti vašeho účtu zůstává po celou dobu vypnutý.
Zvolit, jak podsíť brány dosáhne Azure Cosmos DB
Tento přístup zcela odstraňuje seznamy povolených IP adres DataFactory a Power Query Online. Liší se pouze způsob, jakým se gateway subnet dostane k vašemu účtu, podle toho, jak nastavíte soukromé připojení:
| Azure Cosmos DB network configuration | Přístup k veřejné síti | Jak je povolena podsíť brány |
|---|---|---|
| Soukromý koncový bod (ověřený v tomto průvodci) | Disabled | Podsíť brány vyřeší účet na jeho privátní koncový bod prostřednictvím privátního DNS. |
| Koncové body služby pro virtuální síť | Povoleno s vybranými sítěmi | Povolte Microsoft.AzureCosmosDB koncový bod služby na delegované podsíti brány a poté tuto podsíť přidejte jako pravidlo virtuální sítě na účet. |
V obou případech povolíte vlastní subsíť nebo privátní koncový bod, nikoli rozsahy servisních štítků Fabric. Zbývající kroky jsou totožné.
Poznámka:
Tento průvodce je napsán a ověřen pro konfiguraci privátního koncového bodu s vypnutým přístupem do veřejné sítě. Varianta koncového bodu virtuální sítě používá stejný mechanismus, ale není samostatně ověřována end-to-end.
Požadavky
- Účet Azure Cosmos DB pro NoSQL, který je konfigurován pro Fabric mirroring, včetně:
- Nepřetržité zálohování s 7 nebo 30denním udržením.
- Microsoft Entra ID autentizace zapnuta a lokální autentizace (klíče účtu) deaktivovány.
- Přístup k veřejné síti nastaven na Disabled za schváleným privátním koncovým bodem.
- Pracovní prostor Fabric na kapacitě Fabric, ve stejném Azure regionu jako účet Azure Cosmos DB. Použijte sdílený pracovní prostor místo My workspace, protože workspace ID jsou v sdílených pracovních prostorech dostupnější a dostupnější.
- Poskytovatel prostředků
Microsoft.PowerPlatformzaregistrovaný ve vašem předplatném. Viz Registrujte Microsoft. Poskytovatel zdrojů PowerPlatform. - Oprávnění k dokončení konfigurace:
- Musíte být vlastníkem předplatného Azure, abyste mohli autorizovat důvěryhodný pracovní prostor Fabric.
- Musíte být administrátor v cílovém pracovním prostoru Fabric.
Návod
Před začátkem si pořiďte ID Fabric workspace. Otevřete pracovní prostor v portálu Fabric a zkopírujte GUID z URL segmentu/groups/{workspace-id}/. Zadáš ho v kroku 1.
Poznámka:
Krok 1 definuje shellové proměnné, jako RESOURCE_GROUPjsou , COSMOS_ACCOUNT, a FABRIC_WORKSPACE_ID, které pozdější kroky znovu používají. Spusť celý průchod v jedné terminálové relaci. Pokud ukončíte relaci, spusťte krok 1 znovu, abyste proměnné znovu definovali.
Zaregistrujte Microsoft. Poskytovatel zdrojů PowerPlatform
Když zaregistrujete tohoto poskytovatele, virtuální síťová datová brána může vytvořit své spojení s vaší virtuální sítí.
Pro registraci poskytovatele v portálu Azure:
- Otevřete své předplatné a poté vyberte Nastavení>Resource Providers.
- Vyhledejte
Microsoft.PowerPlatform, vyberte ho a poté vyberte Registrovat. Tento krok přeskočte, pokud poskytovatel už ukazuje Registrovaný.
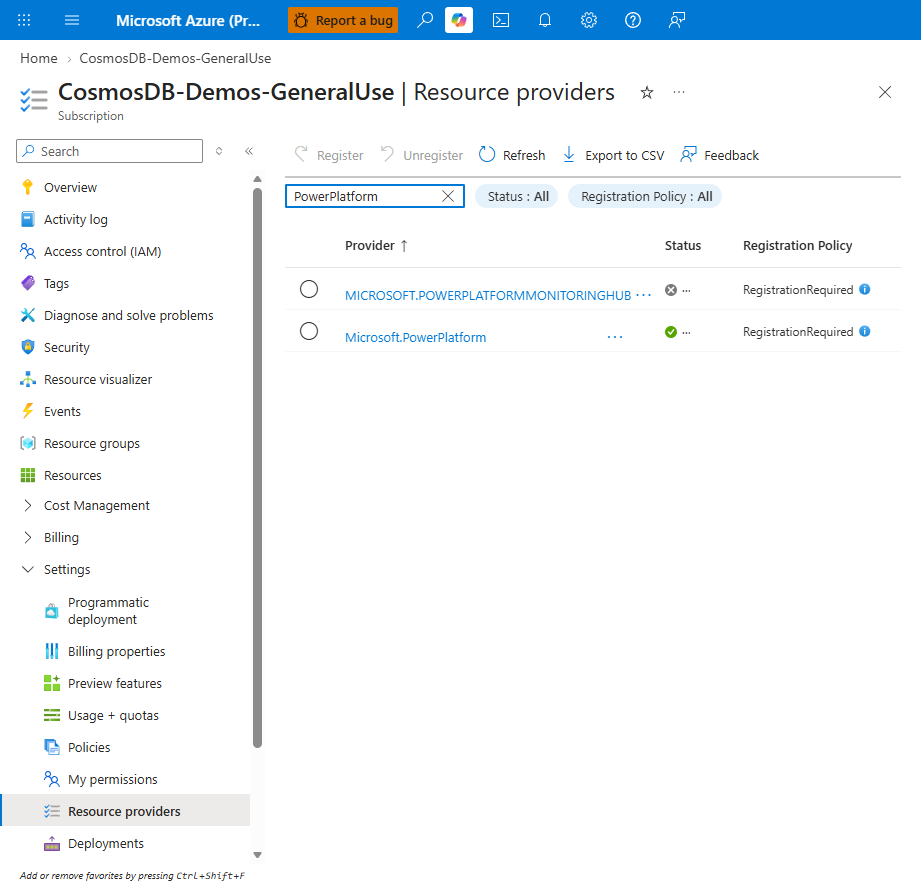
Alternativně zaregistrujte poskytovatele pomocí Azure CLI nebo Azure PowerShell.
az account set --subscription "<subscriptionId>"
az provider register --namespace Microsoft.PowerPlatform

# Verify. Repeat until the command returns "Registered", because registration is asynchronous.
az provider show --namespace Microsoft.PowerPlatform --query registrationState -o tsv
Připravte účet a síť Azure Cosmos DB
Vyplňte následující kroky k přihlášení, definování proměnných, vytvoření podsítě brány a konfiguraci účtu Azure Cosmos DB pro důvěryhodný přístup.
Krok 1: Přihlaste se a definujte své proměnné
Přihlaste se do Azure a definujte hodnoty, které příkazy v tomto článku znovu používají. Tyto příkazy spusťte jednou v terminálu, který máte otevřený po celou dobu průchodu. Pozdější kroky odkazují na tyto proměnné, takže hodnoty znovu nezadáváte. Příkazy zachytí vaše hlavní ID a ID tenanta za vás.
# Sign in and set your subscription context.
az login
az account set --subscription "<subscriptionId>"

# Values you provide.
RESOURCE_GROUP="<resource-group-name>"        # Resource group of the Azure Cosmos DB account
COSMOS_ACCOUNT="<account-name>"               # Azure Cosmos DB account name
COSMOS_DATABASE="<cosmos-mirror-database>"    # Database to mirror
FABRIC_WORKSPACE_ID="<fabric-workspace-id>"   # GUID from the Fabric workspace URL
MIRROR_NAME="<env>-mirror"                    # Name for the mirrored database

# Values derived and captured for you.
COSMOS_ENDPOINT="${COSMOS_ACCOUNT}.documents.azure.com"
PRINCIPAL_ID=$(az ad signed-in-user show --query id -o tsv)
TENANT_ID=$(az account show --query tenantId -o tsv)
Krok 2: Vytvořte delegovanou podsíť brány
Standardní nasazení pripriátní linkové Azure Cosmos DB zahrnuje pouze vaši webovou aplikaci a subsítě privátních koncových bodů. Neobsahuje gateway subnet. Virtuální síťová datová brána potřebuje vlastní vyhrazenou, delegovanou podsíť.
Váš účet je dostupný přes schválený soukromý koncový bod s vypnutým přístupem do veřejné sítě. Tato konfigurace je výchozím bodem.
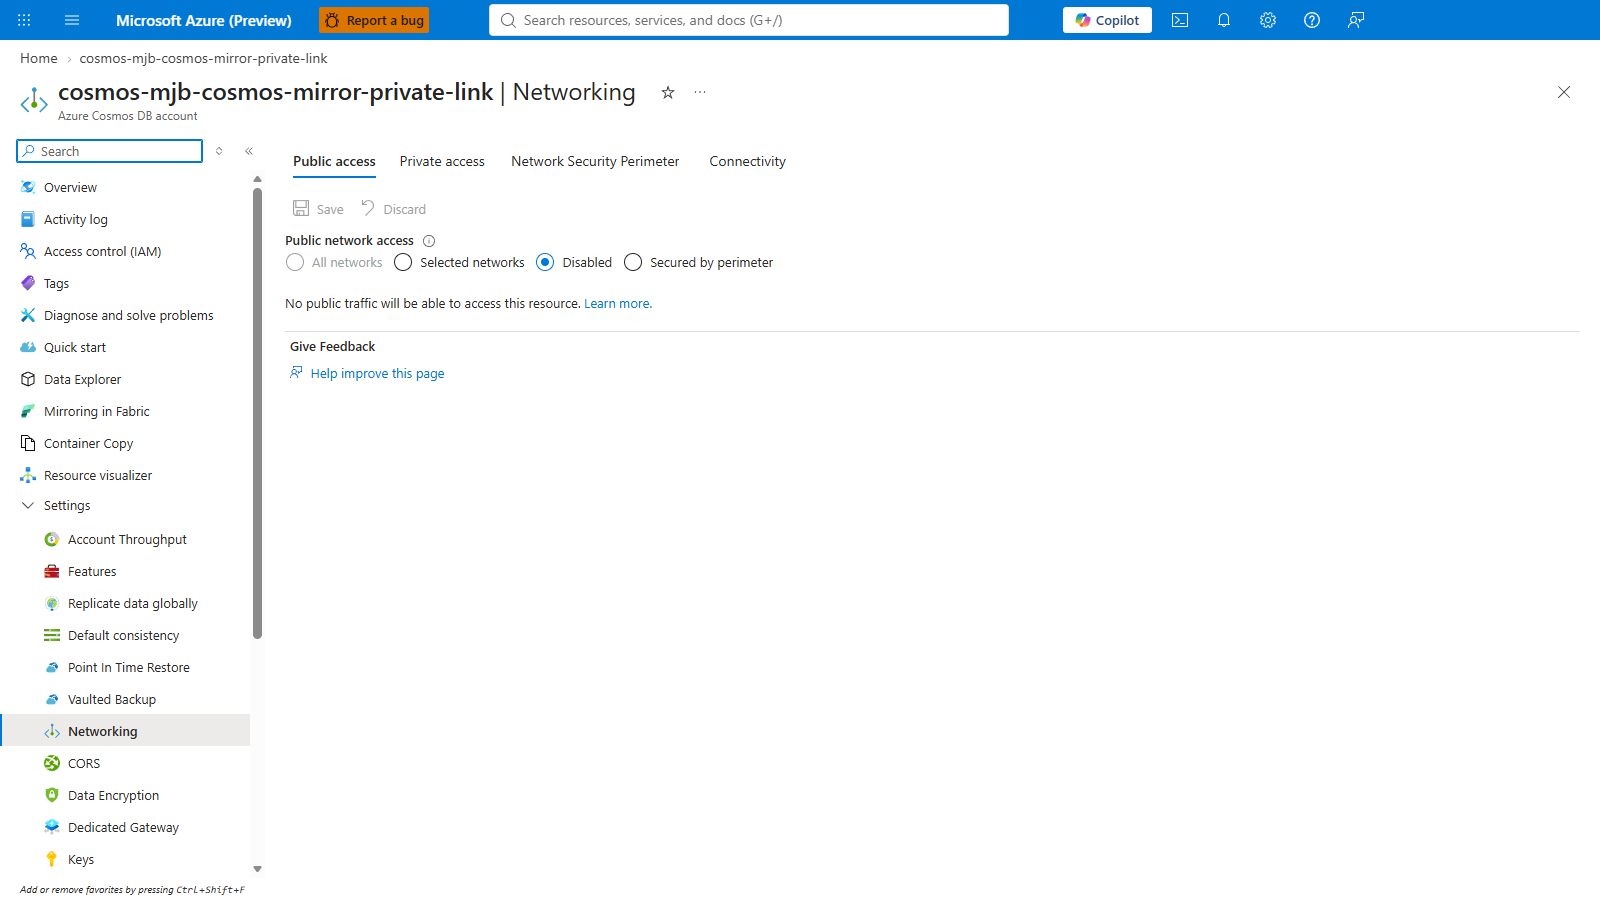
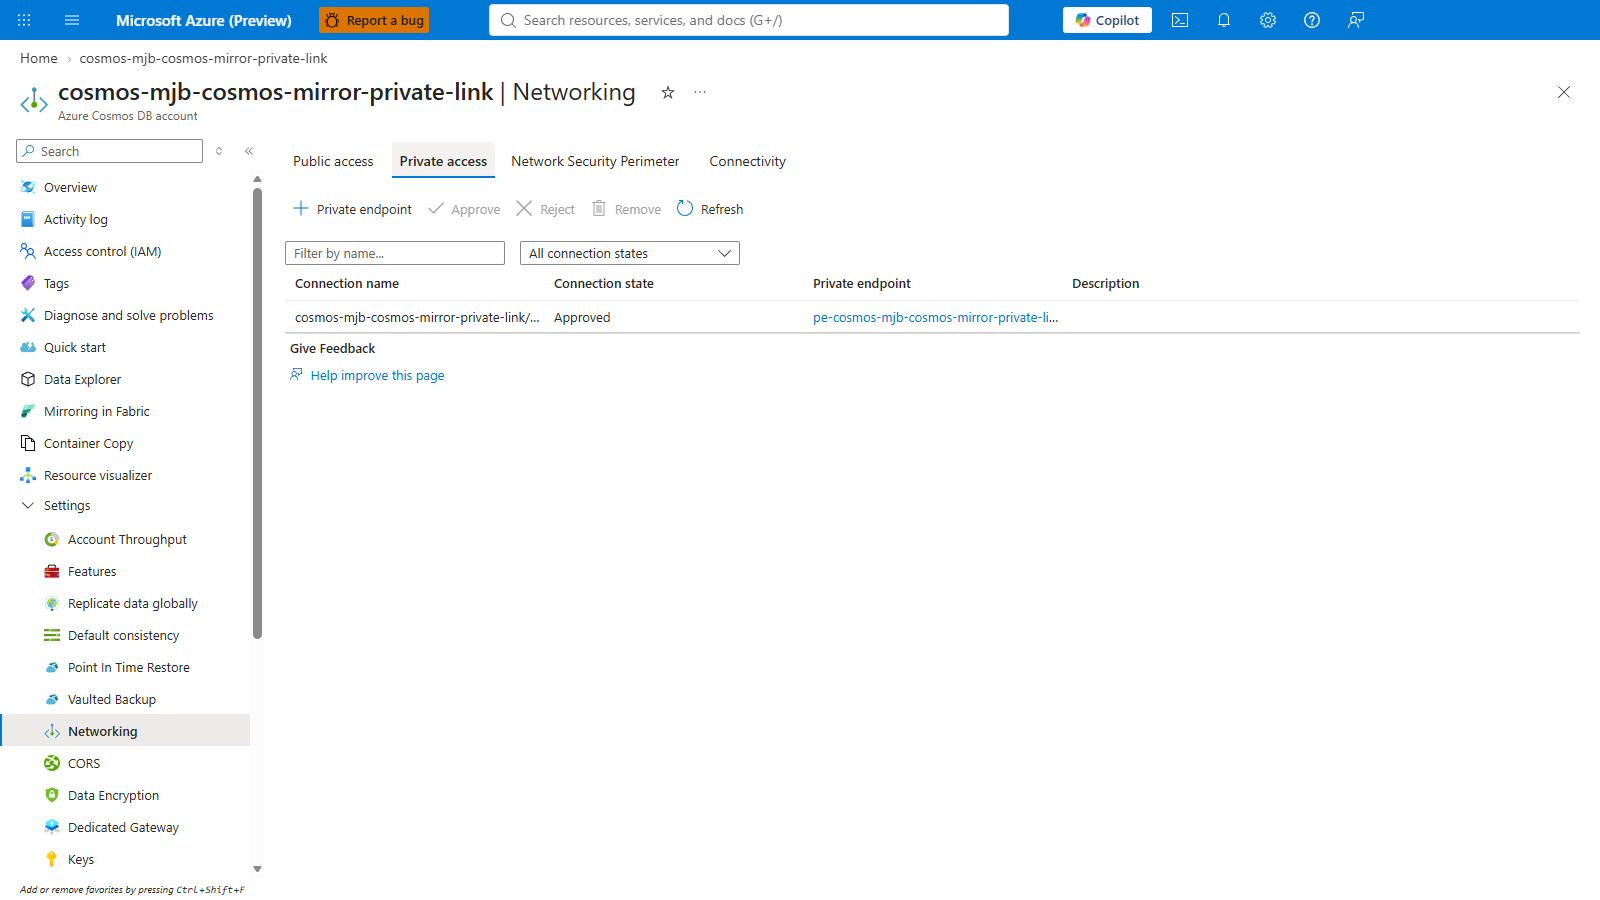
Z účtu Azure Cosmos DB vyberte Networking>Private access, otevřete privátní koncový bod a poté otevřete jeho virtuální síť. Můžete také jít přímo do virtuální sítě.
Vyberte Podsítě>.
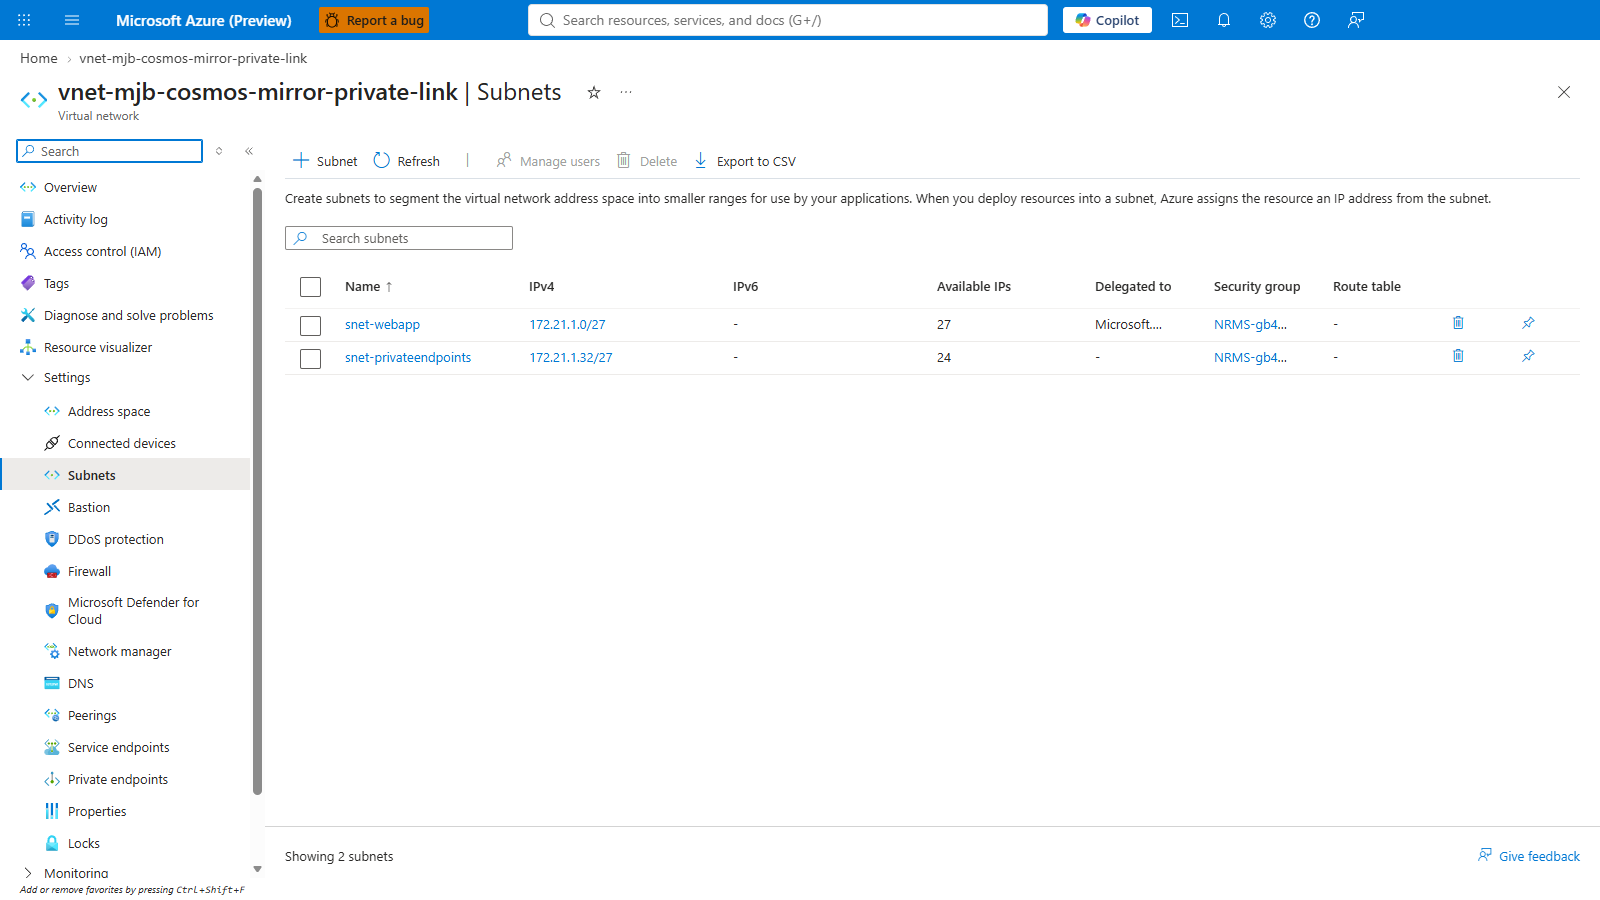
Nakonfigurujte podsíť s následujícími nastaveními:
Setting Hodnota Notes Name snet-fabricPoužijte jakýkoli název, který je pro bránu vyhrazen. Velikost nebo rozsah adres /27(32 adres)Minimální velikost je /27. Menší rozsah je odmítnut. Rozsah nesmí překrývat jiné podsítě.Povolení privátní podsítě (bez výchozího odchozího přístupu) Vyřízeno Nechte tuto možnost vymazáno, aby podsíť zachovala výchozí odchozí přístup k Microsoft Entra ID, což vyžaduje přihlášení OAuth v kroku 7. Delegování podsítě Microsoft.PowerPlatform/vnetaccesslinksRequired. Tato delegace činí podsíť bránovou podsítí. Politiky sítě privátních koncových zařízení Disabled Doporučeno. 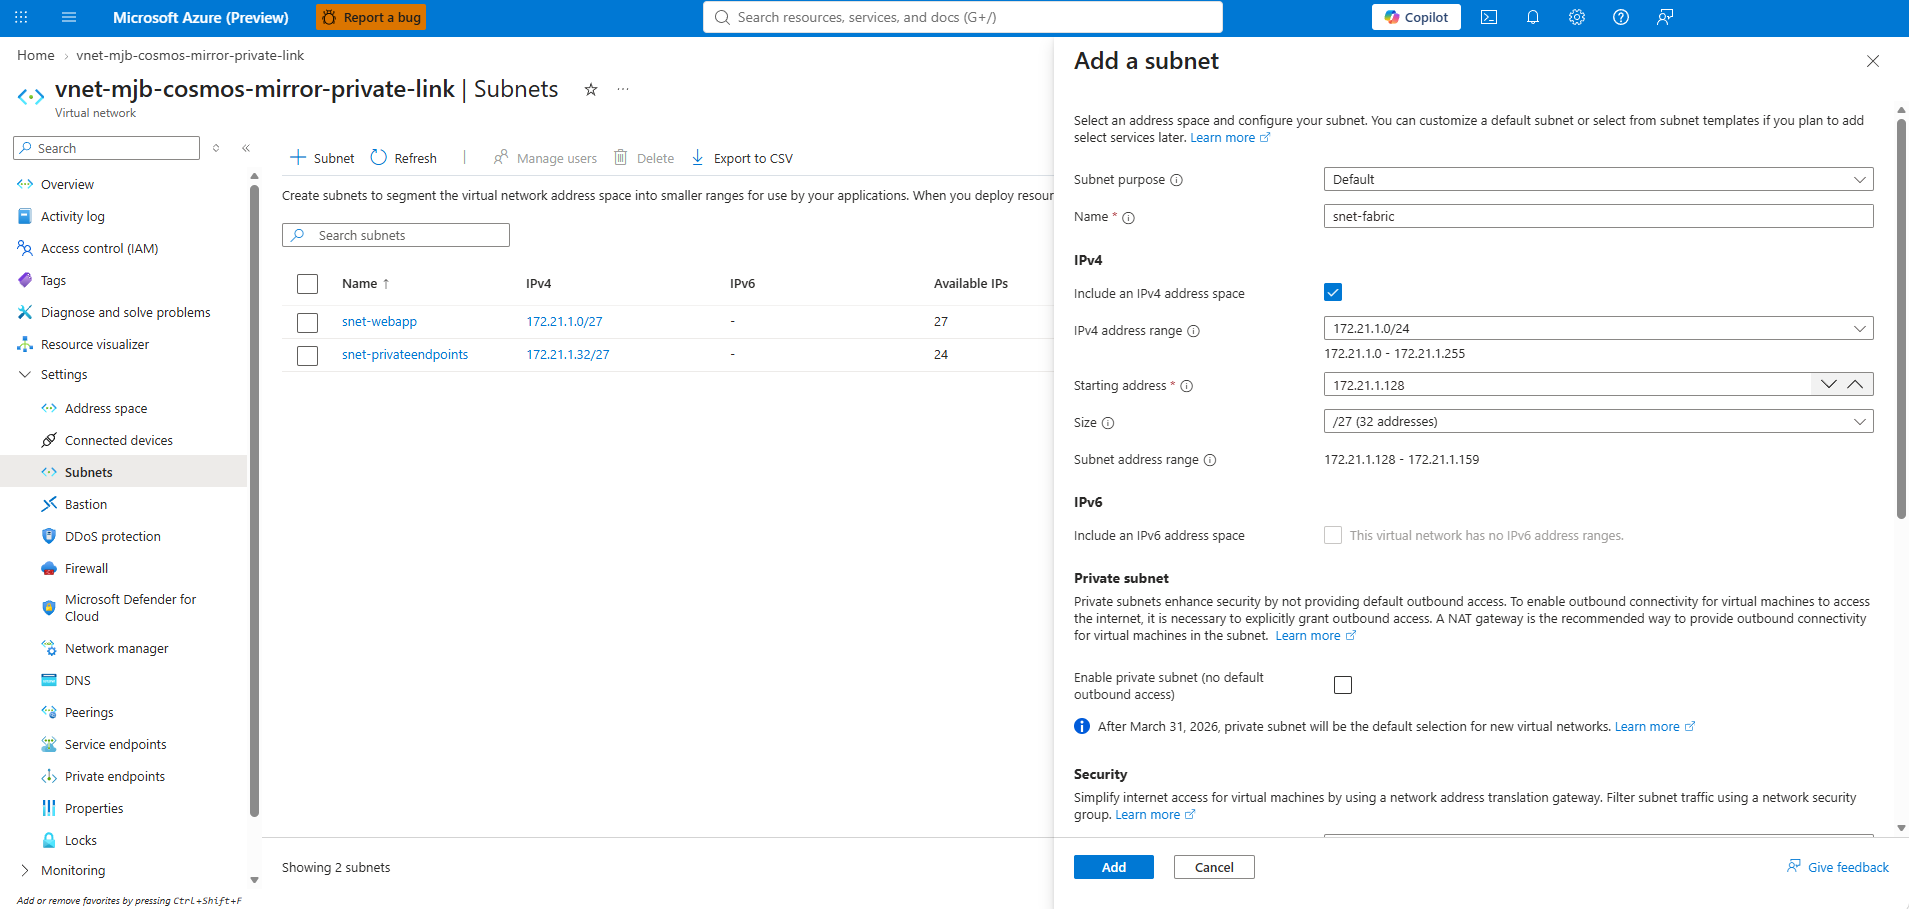
V sekci delegace Subnet vyberte
Microsoft.PowerPlatform/vnetaccesslinks.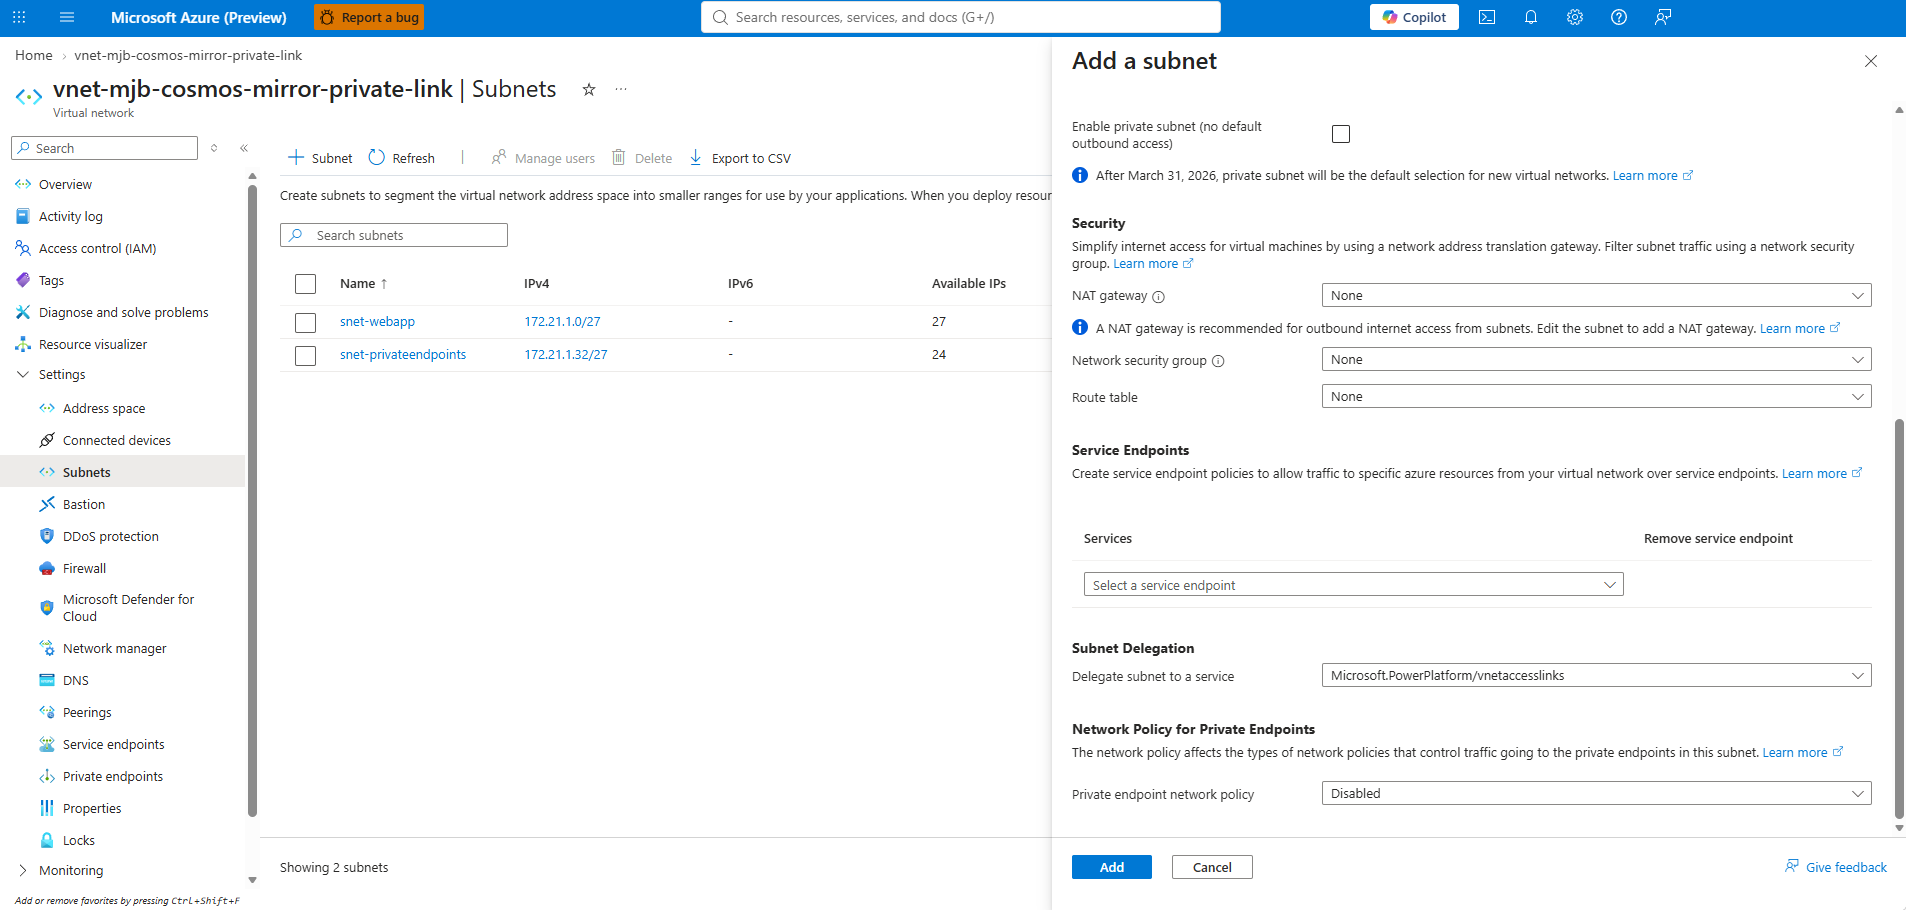
Vyberte možnost Přidat.
Subnet musí být vyhrazen, bez dalších zdrojů. Musí mít přímý výhled na Azure Cosmos DB, buď ve stejné virtuální síti jako privátní koncový bod, nebo v peerované virtuální síti s směrováním, a musí vyřešit soukromou DNS zónu účtu. privatelink.documents.azure.com
Poznámka:
Virtuální síťová datová brána musí dosáhnout Microsoft Entra ID (login.microsoftonline.com), aby dokončila přihlášení OAuth v kroku 7. Pokud zůstane vyčištěno Povolit soukromou podsíť (bez výchozího odchozího přístupu), zachová se výchozí odchozí přístup, který brána potřebuje. Po 31. březnu 2026 je výchozí odchozí přístup ukončen, proto připojte NAT bránu k podsíti. Pro více informací viz chyba neplatného tokenu Gateway OAuth.
Krok 3: Udělení oprávnění data-plane Azure Cosmos DB
Udělte identitu, která vytváří Fabric spojení, což jste obvykle vy, metadata a analytické čtecí akce, které Fabric zrcadlení vyžaduje, plus vestavěnou roli Data Contributor. Azure Cosmos DB data-plane role-based access control (RBAC) nemá portálové řízení, takže použijte Azure CLI nebo Azure PowerShell.
az cosmosdb sql role definition create -a "$COSMOS_ACCOUNT" -g "$RESOURCE_GROUP" --body '{
  "RoleName": "Fabric Mirroring Metadata Reader",
  "Type": "CustomRole",
  "AssignableScopes": ["/"],
  "Permissions": [{ "DataActions": [
    "Microsoft.DocumentDB/databaseAccounts/readMetadata",
    "Microsoft.DocumentDB/databaseAccounts/readAnalytics"
  ]}]
}'
ROLE_ID=$(az cosmosdb sql role definition list -a "$COSMOS_ACCOUNT" -g "$RESOURCE_GROUP" \
  --query "[?roleName=='Fabric Mirroring Metadata Reader'].id | [0]" -o tsv)
az cosmosdb sql role assignment create -a "$COSMOS_ACCOUNT" -g "$RESOURCE_GROUP" --scope "/" \
  --principal-id "$PRINCIPAL_ID" --role-definition-id "$ROLE_ID"
az cosmosdb sql role assignment create -a "$COSMOS_ACCOUNT" -g "$RESOURCE_GROUP" --scope "/" \
  --principal-id "$PRINCIPAL_ID" --role-definition-id 00000000-0000-0000-0000-000000000002
Pro více informací o aplikaci vlastních RBAC politik viz Grant data plane roll-based access.
Krok 4: Přidejte možnost obcházení ACL v síti Fabric
Tato EnableFabricNetworkAclBypass schopnost umožňuje autorizovanému pracovnímu prostoru Fabric obejít síťové ACL účtu. Tato schopnost nemá portálové ovládání, takže ji přidejte pomocí Azure CLI nebo Azure PowerShell.
az cosmosdb update -g "$RESOURCE_GROUP" -n "$COSMOS_ACCOUNT" --capabilities EnableFabricNetworkAclBypass

# Verify.
az cosmosdb show -g "$RESOURCE_GROUP" -n "$COSMOS_ACCOUNT" --query "capabilities[].name" -o tsv
Důležité
Vlajka --capabilities nahrazuje celou sadu schopností. Pokud účet už má jiné funkce, uveďte je všechny ve stejném příkazu.
Krok 5: Autorizujte důvěryhodný pracovní prostor Fabric
Autorizujte své Fabric workspace ID jako důvěryhodný zdroj, aby se k účtu dostal přes síťové obcházení ACL. Toto nastavení nemá ovládání portálu, takže použijte Azure CLI nebo Azure PowerShell.
az cosmosdb update -g "$RESOURCE_GROUP" -n "$COSMOS_ACCOUNT" --network-acl-bypass AzureServices \
  --network-acl-bypass-resource-ids \
  "/tenants/$TENANT_ID/subscriptions/00000000-0000-0000-0000-000000000000/resourceGroups/Fabric/providers/Microsoft.Fabric/workspaces/$FABRIC_WORKSPACE_ID"
Poznámka:
Azure také zobrazuje kroky 3 až 5 na stránce Mirroring in Fabric účtu v sekci Apply RBAC policies a Configure private networks jako stejné příkazy.
Konfigurujte bránu, připojení a zrcadlení
Dokončete následující kroky v portálu Fabric pro vytvoření brány a připojení, a poté vytvořte zrcadlenou databázi pomocí Fabric REST API.
Krok 6: Vytvořte datovou bránu virtuální sítě
V portálu Fabricvyberte nastavení a poté Spravovat připojení a brány.
Vyberte záložku Virtuální síťové datové brány a poté zvolte + Nové.
Vyberte následující informace:
- Kapacita licence: vaše aktivní kapacita Fabric.
- Azure předplatné: vaše předplatné.
- Zdrojová skupina: vaše zdrojová skupina.
- Virtuální síť: vaše virtuální síť.
-
Subnet:
snet-fabricz kroku 2. - Název: název pro bránu.
- Doba neaktivity před hibernací: časová pauza v sekci Pokročilé možnosti.
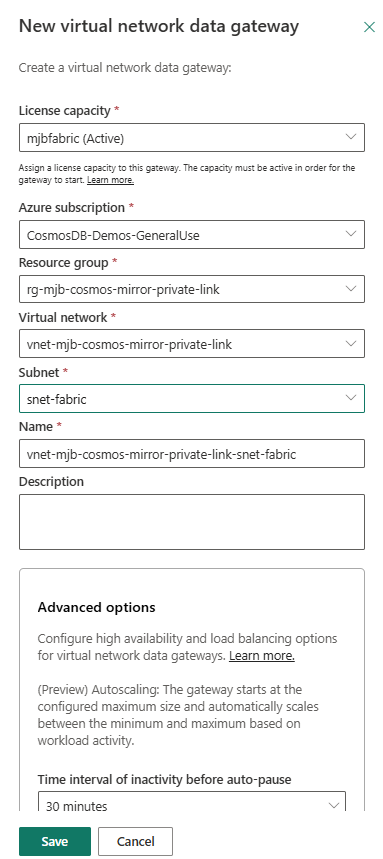
Vyberte Uložit. Fabric poskytuje bránu uvnitř vaší virtuální sítě, ve stejné oblasti.
Krok 7: Vytvořte spojení Azure Cosmos DB v2
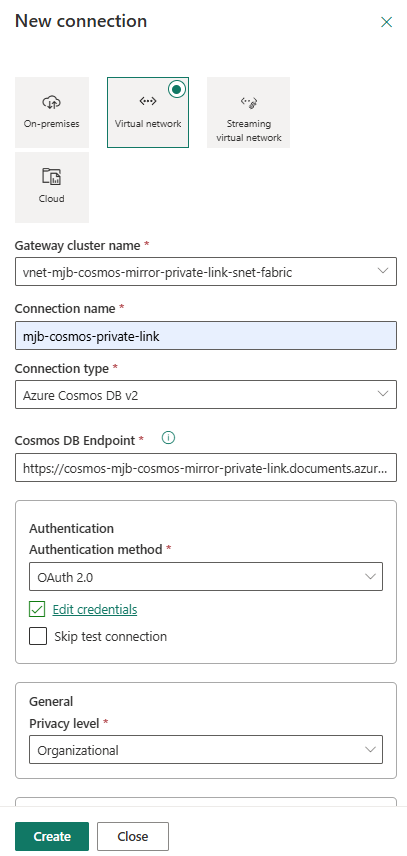
V Správě připojení a bran vyberte Připojení+>Nové.
Pro typ připojení vyberte Virtuální síť.
Pro název clusteru Gateway vyberte virtuální síťovou datovou bránu, kterou jste vytvořili v kroku 6.
Pro název spojení zadejte jméno.
Pro Connection type vyberte Azure Cosmos DB v2.
Pro Cosmos DB Endpoint zadejte
https://<account-name>.documents.azure.com:443/.Pro Metodu autentizace vyberte OAuth 2.0, vyberte Upravit přihlašovací údaje a poté se přihlaste. Nechte Skip testovací spojení povolené, aby Fabric ověřil spojení.
Pro úroveň soukromí vyberte Organizační.
Vyberte Vytvořit.
Poznámka:
Zrcadlení v privátní síti podporuje pouze autentizaci založenou na OAuth. Výběrem Virtual Network connectivity a názvu clusteru brány se spojení nasměruje přes vaši virtuální síťovou datovou bránu na privátní koncový bod.
Warning
Pokud dostanete chybu OAuth, přihlášení přes datovou bránu nebylo úspěšné. Služba vrátila neplatný token., podsíť brány postrádá odchozí přístup k Microsoft Entra ID. Pro opravu viz chyba neplatného tokenu Gateway OAuth.
Krok 8: Vytvořte zrcadlenou databázi pomocí Fabric REST API
Protože zrcadlení rozhraní nemůže použít připojení virtuální síťové datové brány, vytvořte zrcadlenou databázi pomocí Fabric REST API a odkazujte na spojení od kroku 7. Vytvoření zrcadlené databáze je třífázová sekvence:
- Vyřešit ID spojení. API odmítá zobrazovací jméno a Fabric portál nezobrazuje GUID připojení, takže skript to vyřeší z hodnoty
COSMOS_ENDPOINT, kterou Step 1 vytvoří z vašeho účtu. - Vytvořte položku s definicí. Zrcadlená databáze musí být vytvořena s ,
definitionkterá obsahuje dvě částimirroring.jsonkódované v Base64: , která obsahuje vlastnosti zdrojového a cílového souboru, a.platform, která uchovává metadata položek. Zveřejnění na horní úrovnipropertiesmísto toho vytvoří prázdnou schránku, jejíž zdrojové a zdrojové spojení jsou v Fabric prázdné a ta se nikdy nespustí. - Začni zrcadlit. Zavolejte
startMirroringnový předmět k zahájení replikace.
Spusť celý blok v terminálu, který jsi nechal otevřený, a který už obsahuje proměnné z kroku 1.
FABRIC_TOKEN=$(az account get-access-token --resource https://api.fabric.microsoft.com --query accessToken -o tsv)

# 1. Resolve the connection ID (GUID) by the Azure Cosmos DB host (the virtual network gateway connection).
CONNECTION_ID=$(curl -sS "https://api.fabric.microsoft.com/v1/connections" -H "Authorization: Bearer $FABRIC_TOKEN" | jq -r --arg e "$COSMOS_ENDPOINT" 'first(.value[] | select(.connectionDetails.type=="CosmosDB" and .connectivityType=="VirtualNetworkGateway" and (.connectionDetails.path|contains($e))) | .id)')

# 2. Build the definition parts (Base64): mirroring.json (source and target) plus .platform (metadata).
MIRRORING_B64=$(jq -cn --arg c "$CONNECTION_ID" --arg d "$COSMOS_DATABASE" '{properties:{source:{type:"CosmosDb",typeProperties:{connection:$c,database:$d}},target:{type:"MountedRelationalDatabase",typeProperties:{defaultSchema:"dbo",format:"Delta"}}}}' | base64 -w0)
PLATFORM_B64=$(jq -cn --arg n "$MIRROR_NAME" '{"$schema":"https://developer.microsoft.com/json-schemas/fabric/gitIntegration/platformProperties/2.0.0/schema.json",metadata:{type:"MirroredDatabase",displayName:$n},config:{version:"2.0",logicalId:"00000000-0000-0000-0000-000000000000"}}' | base64 -w0)
REQUEST_BODY=$(jq -cn --arg n "$MIRROR_NAME" --arg m "$MIRRORING_B64" --arg p "$PLATFORM_B64" '{displayName:$n,definition:{parts:[{path:"mirroring.json",payload:$m,payloadType:"InlineBase64"},{path:".platform",payload:$p,payloadType:"InlineBase64"}]}}')

# 3. Create the mirrored database, and then start replication.
curl -sS -X POST "https://api.fabric.microsoft.com/v1/workspaces/$FABRIC_WORKSPACE_ID/mirroredDatabases" -H "Authorization: Bearer $FABRIC_TOKEN" -H "Content-Type: application/json" -d "$REQUEST_BODY"
sleep 5
MIRROR_ID=$(curl -sS "https://api.fabric.microsoft.com/v1/workspaces/$FABRIC_WORKSPACE_ID/mirroredDatabases" -H "Authorization: Bearer $FABRIC_TOKEN" | jq -r --arg n "$MIRROR_NAME" 'first(.value[] | select(.displayName==$n) | .id)')
curl -sS -X POST "https://api.fabric.microsoft.com/v1/workspaces/$FABRIC_WORKSPACE_ID/mirroredDatabases/$MIRROR_ID/startMirroring" -H "Authorization: Bearer $FABRIC_TOKEN"
Ověřte replikaci
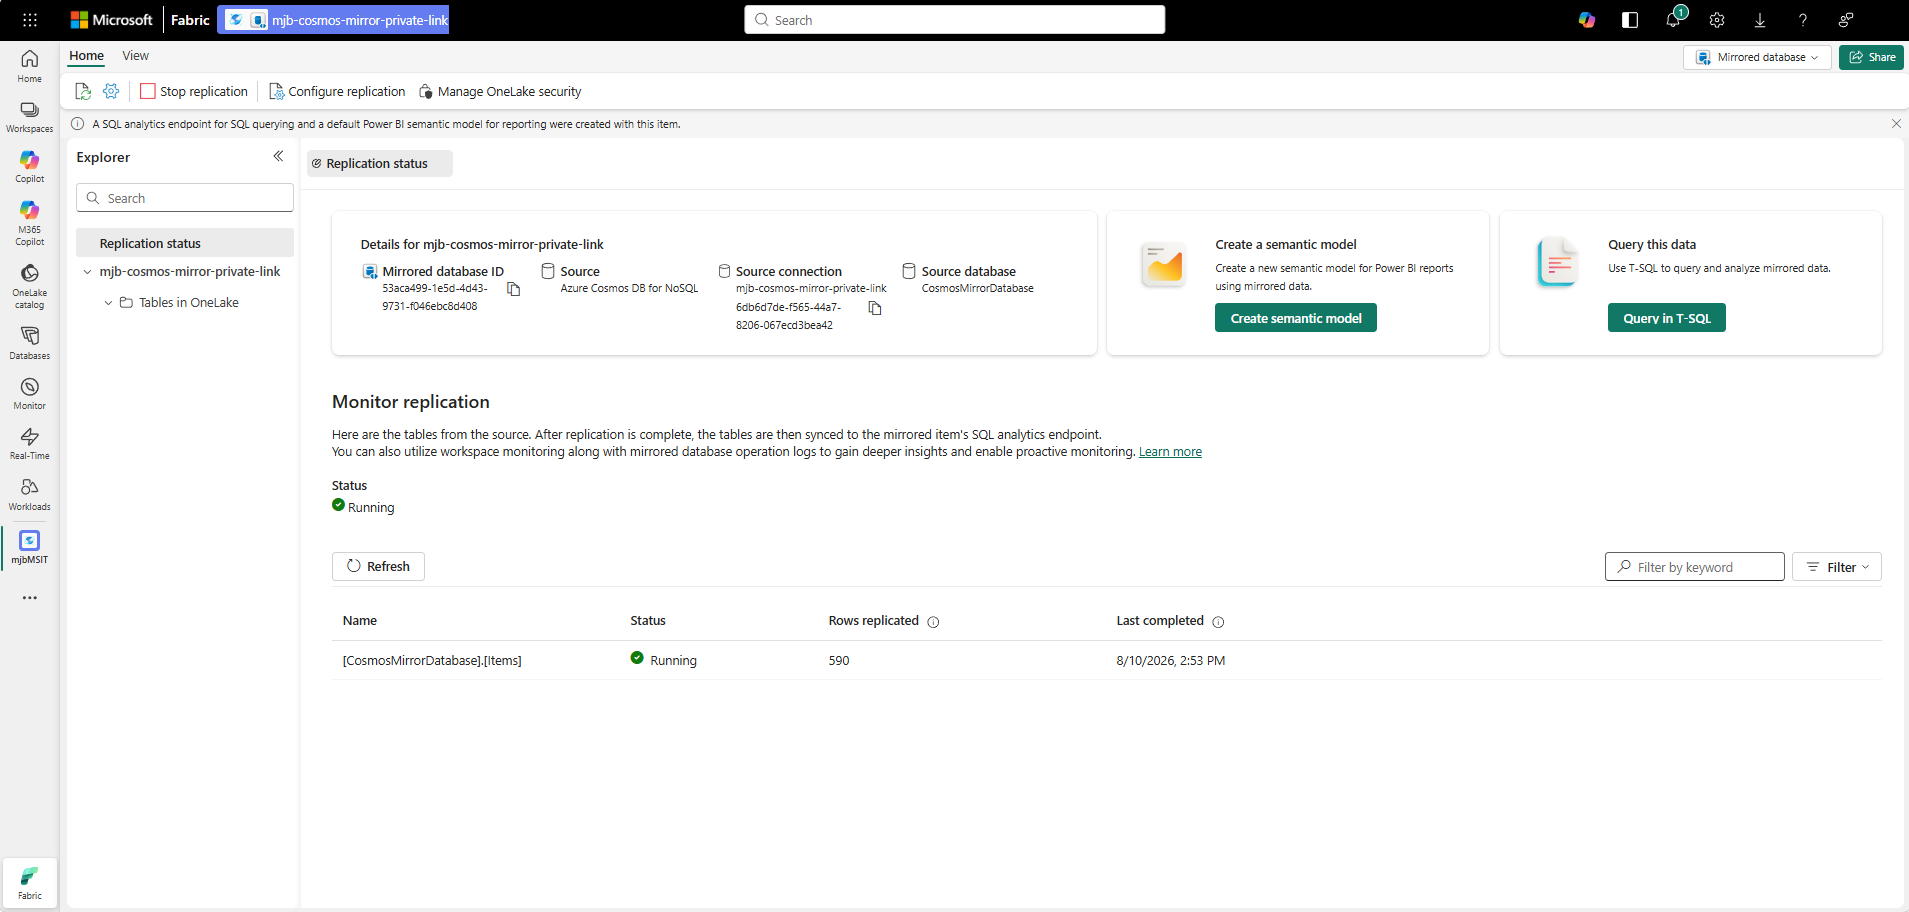
Po vytvoření zrcadlené databáze ověřte, že replikace funguje:
Ve svém pracovním prostoru Fabric otevřete novou zrcadlenou databázi.
Ověřte, že karta Details ukazuje GUID vašeho zdrojového připojení a databázi zdroje. Tyto hodnoty jsou prázdné, pokud vytvoříte položku bez definice, jak je popsáno v kroku 8.
V režimu Monitor replikace potvrďte, že stav běží.
Zvolte Refresh asi jednou za minutu a sledujte, jak se sloupce Rows zvyšují u každé tabulky, dokud nebude odpovídat vašim zdrojovým kontejnerům. Počáteční replikace může trvat několik minut, v závislosti na objemu dat.
Protože přístup k veřejné síti Azure Cosmos DB zůstává po celou dobu vypnutý, replikace řádků dokazuje, že Fabric přistupuje k účtu přes obcházení důvěryhodného pracovního prostoru přes privátní bránu.
Omezení a úvahy
Když používáte datovou bránu virtuální sítě s Azure Cosmos DB mirroringem, mějte na paměti tato omezení:
- Cílová oblast pracovního prostoru Fabric musí být stejná jako oblast účtu zdrojového Azure Cosmos DB.
- Zrcadlení v privátní síti podporuje pouze autentizaci založenou na OAuth.
- Musíte vytvořit zrcadlenou databázi pomocí Fabric REST API, protože zrcadlené rozhraní nemůže použít připojení virtuální síťové datové brány.
- Podsíť brány musí být dedikovaná
/27nebo větší podsíť, která je delegována naMicrosoft.PowerPlatform/vnetaccesslinks, s přímým přehledem na účet a soukromým DNS rozlišením. - Podsíť brány potřebuje odchozí přístup k Microsoft Entra ID pro přihlášení přes OAuth. Po 31. březnu 2026 připojte NAT bránu, protože výchozí odchozí přístup je zrušen.
- Tuto
EnableFabricNetworkAclBypassschopnost musí být povolena před konfigurací obcházení ACL sítě. - Konfigurace seznamu ACL sítě je specifická pro pracovní prostor. Autorizujte každý pracovní prostor, který potřebuje přístup k účtu, zvlášť.
- Když používáte autentizaci Microsoft Entra ID, ujistěte se, že jsou nastavena požadovaná oprávnění RBAC. Další informace najdete v tématu Omezení zabezpečení.
Řešení problémů
Pokud máte potíže s připojením ke svému účtu Azure Cosmos DB, použijte následující kontroly. Tyto příkazy znovu používají proměnné z kroku 1.
Ověřte možnost obcházení ACL v síti
Potvrďte, že účet tuto možnost má, pomocí Azure CLI nebo Azure PowerShell.
az cosmosdb show -g "$RESOURCE_GROUP" -n "$COSMOS_ACCOUNT" --query "capabilities[].name" -o tsv
Potvrďte, že EnableFabricNetworkAclBypass se zobrazí ve výstupu. Pokud je výstup prázdný, schopnost není zapnutá.
Ověřte konfiguraci důvěryhodného pracovního prostoru
Potvrďte, že ID zdroje pracovního prostoru je na účtu autorizováno pomocí Azure CLI nebo Azure PowerShell.
az cosmosdb show -g "$RESOURCE_GROUP" -n "$COSMOS_ACCOUNT" --query "networkAclBypassResourceIds" -o tsv
Ověřte, že resource ID má správné tenant ID a workspace ID. Pokud je výstup prázdný, pracovní prostor Fabric není nakonfigurován.
Gateway OAuth chyba neplatného tokenu
Pokud krok 7 selže s chybou, přihlášení přes datovou bránu nebylo úspěšné. Služba vrátila neplatný token., podsíť brány nemá žádnou odchozí cestu k Microsoft Entra ID (login.microsoftonline.com), takže brána nemůže dokončit výměnu tokenů OAuth. Tato chyba obvykle nastává, když byla v kroku 2 na podsíti vybrána možnost povolit privrátní podsíť (bez výchozího odchozího přístupu).
Pro opravu chyby udělejte podsíti odchozí přístup k internetu připojením NAT brány. NAT brána je také vyžadována po 31. březnu 2026, kdy je výchozí odchozí přístup ukončen. V portálu přejděte na Virtual>Network Subnets>snet-fabric>NAT bránu. Alternativně použijte Azure CLI nebo Azure PowerShell. Nastavte a VNET_NAMELOCATION přizpůsobte se vašemu prostředí.
VNET_NAME="vnet-<env>"; LOCATION="<region>"
az network public-ip create -g "$RESOURCE_GROUP" -n pip-nat-fabric --sku Standard --allocation-method Static -l "$LOCATION"
az network nat gateway create  -g "$RESOURCE_GROUP" -n nat-fabric --public-ip-addresses pip-nat-fabric -l "$LOCATION"
az network vnet subnet update   -g "$RESOURCE_GROUP" --vnet-name "$VNET_NAME" -n snet-fabric --nat-gateway nat-fabric
Po připojení NAT brány zkuste krok 7 znovu.
Další pokyny k řešení potíží najdete v tématu Řešení potíží: Microsoft Fabric zrcadlené databáze z Azure Cosmos DB.