Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zásady ochrany aplikací Intune zajišťují, že data organizace zůstanou v bezpečí nebo obsažená ve spravované aplikaci. Tyto zásady umožňují řídit, jak aplikace na mobilních zařízeních přistupují k datům a jak je sdílejí. Zásada může vynutit pravidla, když se uživatel pokusí získat přístup k firemním datům nebo je přesunout. Může také zakázat nebo sledovat akce, když je uživatel uvnitř aplikace. Spravovaná aplikace v Intune je chráněná aplikace, ve které Intune uplatňuje zásady ochrany aplikací a spravuje aplikaci.
Zásady ochrany aplikací Intune poskytují několik výhod. Mezi tyto výhody patří ochrana podnikových dat na mobilních zařízeních, aniž by bylo nutné zařízení registrovat, nebo řízení způsobu přístupu k datům a jejich sdílení aplikacemi na mobilních zařízeních.
Příklady použití zásad ochrany aplikací s Microsoft Intune:
- Vyžadování kódu PIN nebo otisku prstu pro přístup k podnikovému e-mailu na mobilním zařízení
- Zabránění uživatelům v kopírování a vkládání podnikových dat do osobních aplikací
- Omezení přístupu k firemním datům jenom na schválené aplikace
Intune MAM spravuje mnoho kancelářských aplikací, například aplikace Microsoft 365 (Office). Podívejte se na oficiální seznam aplikací chráněných službou Microsoft Intune, které jsou k dispozici pro veřejné použití.
Jak můžete chránit data aplikací
Vaši zaměstnanci používají mobilní zařízení k osobním i pracovním úkolům. Zároveň zároveň zajistěte, aby vaši zaměstnanci mohli být produktivní, a předejděte ztrátě dat. To zahrnuje úmyslnou i neúmyslnou ztrátu dat. Chraňte také data společnosti, ke kterým máte přístup ze zařízení, která nespravujete.
Zásady ochrany aplikací Intune můžete použít nezávisle na jakémkoli řešení správy mobilních zařízení (MDM). Tato nezávislost vám pomůže chránit data vaší společnosti s registrací zařízení do řešení pro správu zařízení nebo bez ní. Implementací zásad na úrovni aplikací můžete omezit přístup k firemním prostředkům a zachovat data v kompetenci vašeho IT oddělení.
Poznámka
Pokud chcete zajistit, aby se zásady vynucovaly, použijte podmíněný přístup společně se zásadami ochrany aplikací Intune.
Ochrana aplikací na zařízeních
Nakonfigurujte zásady ochrany aplikací pro aplikace, které běží na zařízeních, která jsou:
Zaregistrovaní v Microsoft Intune: Tato zařízení jsou obvykle vlastněná společností.
Jste zaregistrovaní do řešení pro správu mobilních zařízení (MDM) jiného výrobce než Microsoft: Tato zařízení jsou obvykle ve vlastnictví společnosti.
Poznámka
Zásady správy mobilních aplikací by se neměly používat u řešení správy mobilních aplikací nebo řešení zabezpečených kontejnerů, které nepochází od Microsoftu.
Nejste součástí žádného řešení pro správu mobilních zařízení: Tato zařízení jsou obvykle zařízení vlastněná zaměstnanci, která nejsou spravovaná nebo zapsaná v aplikaci Intune ani v jiných řešeních MDM.
Důležité
Vytvořte zásady správy mobilních aplikací pro mobilní aplikace Office, které se připojují ke službám Microsoft 365. Chraňte také přístup k místním poštovním schránkám Exchange vytvořením zásad ochrany aplikací Intune pro Outlook pro iOS/iPadOS a Android s povoleným hybridním moderním ověřováním. Před použitím této funkce se ujistěte, že splňujete požadavky Outlooku pro iOS/iPadOS a Android. Jiné aplikace, které se připojují k místnímu Exchangi nebo SharePointu, zásady ochrany aplikací nepodporují.
Výhody používání zásad ochrany aplikací
Důležité výhody používání zásad ochrany aplikací jsou následující:
Ochrana dat vaší společnosti na úrovni aplikace. Protože správa mobilních aplikací nevyžaduje správu zařízení, chraňte data společnosti na spravovaných i nespravovaných zařízeních. Správa je zaměřena na identitu uživatele, takže odpadá požadavek na správu zařízení.
Produktivita uživatelů není ovlivněna a zásady se nevztahují na používání aplikace v osobním kontextu. Intune aplikuje zásady jenom v pracovním kontextu, což vám dává možnost chránit firemní data, aniž byste se dotkli osobních údajů.
Zásady Ochrana aplikací zajišťují, že je zajištěna ochrana aplikační vrstvy. Příklady:
- Vyžadování PIN kódu k otevření aplikace v pracovním kontextu
- Řízení sdílení dat mezi aplikacemi
- Bránit ukládání dat firemních aplikací do osobního úložiště
MDM s MAM zajišťuje ochranu zařízení. Například vyžadování PIN kódu pro přístup k zařízení nebo nasazení spravovaných aplikací do zařízení. Aplikace můžete do zařízení nasazovat také prostřednictvím řešení MDM, abyste měli větší kontrolu nad jejich správou.
Používání MDM se zásadami ochrany aplikací má více výhod a společnosti můžou zásady ochrany aplikací používat s MDM i bez nich současně. Představte si například zaměstnance, který používá telefon vydaný společností i vlastní osobní tablet. Firemní telefon je zaregistrovaný v MDM a chráněný zásadami ochrany aplikací. Osobní zařízení je chráněné jenom zásadami ochrany aplikací.
Pokud u uživatele použijete zásady MAM bez nastavení stavu zařízení, uživatel získá zásady MAM na zařízení BYOD (přineste si vlastní zařízení) i na zařízení spravovaném přes Intune. Použijte také zásady MAM na základě stavu správy zařízení. Další informace najdete v tématu Zásady ochrany cílových aplikací založené na stavu správy zařízení. Při vytváření zásad ochrany aplikací vyberte Ne vedle Cíl pro všechny typy aplikací. Pak udělejte jednu z těchto věcí:
- Na zařízení spravovaná službou Intune použijte méně striktní zásady MAM a na zařízení, která nejsou zaregistrovaná v MDM, použijte přísnější zásady MAM.
- Aplikovat zásady MAM pouze na neregistrovaná zařízení.
Podporované platformy pro zásady ochrany aplikací
Intune nabízí řadu funkcí, které vám pomůžou dostat aplikace, které potřebujete, na zařízeních, na kterých je chcete spouštět. Další informace najdete v tématu Možnosti správy aplikací podle platformy.
Podpora platformy zásad ochrany aplikací Intune je v souladu s podporou platformy mobilních aplikací Office pro zařízení s Androidem a iOS/iPadOS. Podrobnosti najdete v části Mobilní aplikace v článku Požadavky na systém Office.
Vytvořte také zásady ochrany aplikací pro zařízení s Windows. Podrobnosti najdete v tématu Prostředí pro ochranu aplikací pro zařízení s Windows.
Důležité
Pro příjem zásad ochrany aplikací na Androidu je na zařízení vyžadován Portál společnosti Intune.
Ochrana aplikací zásad architektury ochrany dat
Možnosti dostupné v zásadách ochrany aplikací umožňují organizacím přizpůsobit ochranu svým konkrétním potřebám. Někdy nemusí být zřejmé, které nastavení zásad je potřeba k implementaci úplného scénáře. Aby Microsoft pomohl organizacím upřednostnit posílení zabezpečení koncových bodů mobilních klientů, zavádí taxonomii pro své zásady ochrany aplikací. Architekturu ochrany dat pro správu mobilních aplikací pro iOS a Android.
Architektura ochrany dat zásad ochrany aplikací je uspořádaná do tří různých úrovní konfigurace, přičemž každá úroveň vychází z předchozí úrovně:
- Základní ochrana podnikových dat (úroveň 1) zajišťuje, že aplikace jsou chráněné kódem PIN a šifrované, a provádí operace selektivního vymazání. U zařízení s Androidem tato úroveň ověřuje ověření identity zařízení s Androidem. Konfigurace úrovně 1 je základní konfigurace, která poskytuje podobné řízení ochrany dat v zásadách poštovních schránek služby Exchange Online a zavádí IT a populaci uživatelů do APP.
- Rozšířená ochrana podnikových dat (úroveň 2) zavádí zásady ochrany aplikací, mechanismy prevence úniku dat a minimální požadavky na operační systém. Konfiguraci úrovně 2 lze použít pro většinu mobilních uživatelů, kteří přistupují k pracovním nebo školním datům.
- Vysoká ochrana dat Enterprise (úroveň 3) zavádí pokročilé mechanismy ochrany dat, vylepšenou konfiguraci PIN kódu a zásady ochrany aplikací Ochrana před mobilními hrozbami. Konfigurace úrovně 3 je žádoucí pro uživatele, kteří pracují s vysoce rizikovými daty.
Pokud chcete zobrazit konkrétní doporučení pro jednotlivé úrovně konfigurace a minimální počet aplikací, které je potřeba chránit, přečtěte si téma Architektura ochrany dat pomocí zásad ochrany aplikací.
Jak zásady ochrany aplikací chrání data aplikací
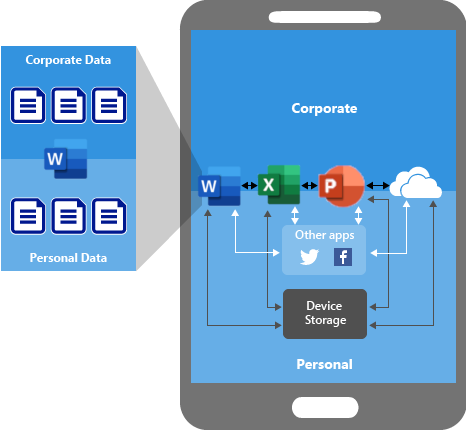
Aplikace bez zásad ochrany aplikací
Když používáte aplikace bez omezení, může docházet k prolínání firemních a osobních údajů. Firemní data můžou skončit v místech, jako jsou osobní úložiště, nebo se přenést do aplikací mimo vaši působnost, a způsobit ztrátu dat. Šipky v následujícím diagramu znázorňují neomezený přesun dat mezi firemními a osobními aplikacemi a mezi umístěními úložišť.
Ochrana dat pomocí zásad ochrany aplikací
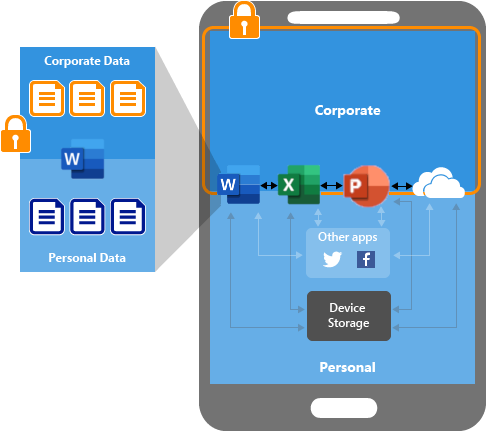
Pomocí zásad Ochrana aplikací můžete zabránit ukládání dat společnosti do místního úložiště zařízení (viz následující obrázek). Omezte také přesun dat na jiné aplikace, které nejsou chráněné zásadami Ochrana aplikací. Mezi nastavení zásad Ochrana aplikací patří:
- Zásady přemístění dat, jako je možnost Ukládat kopie dat organizace a Zakázat operace vyjmutí, kopírování a vložení.
- Nastavení zásad přístupu, jako je Vyžadovat jednoduchý PIN kód pro přístup a Blokovat spouštění spravovaných aplikací na zařízeních s jailbreakem nebo rootem.
Ochrana dat pomocí aplikace APP na zařízeních spravovaných službou MDM
Následující obrázek znázorňuje vrstvy ochrany, které MDM a zásady Ochrana aplikací nabízejí společně.
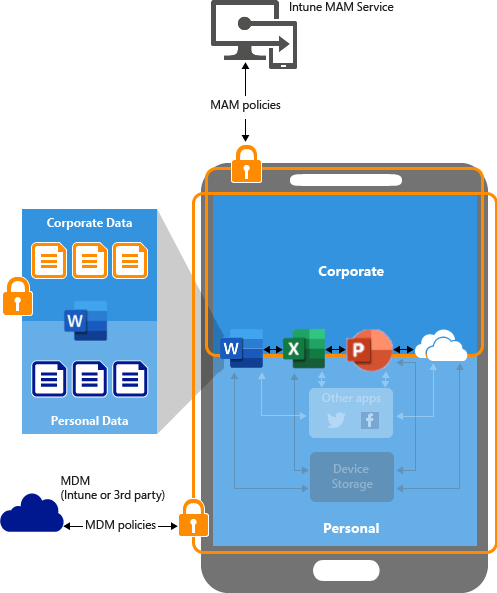
Služba MDM přináší přidanou hodnotu tím, že poskytuje následující výhody:
- Zařízení zaregistruje.
- Nasadí aplikace do zařízení
- Umožňuje průběžné dodržování předpisů a správu zařízení
Zásady Ochrana aplikací přidávají hodnotu tím, že poskytují následující:
- Pomozte chránit data společnosti před únikem do spotřebitelských aplikací a služeb
- Použití omezení, jako je uložení jako, schránka nebo PIN kód, na klientské aplikace
- V případě potřeby vymažte data společnosti z aplikací, aniž byste tyto aplikace odebírali ze zařízení
Ochrana dat pomocí APP pro zařízení bez registrace
Následující diagram ukazuje, jak zásady ochrany dat fungují na úrovni aplikace bez MDM.
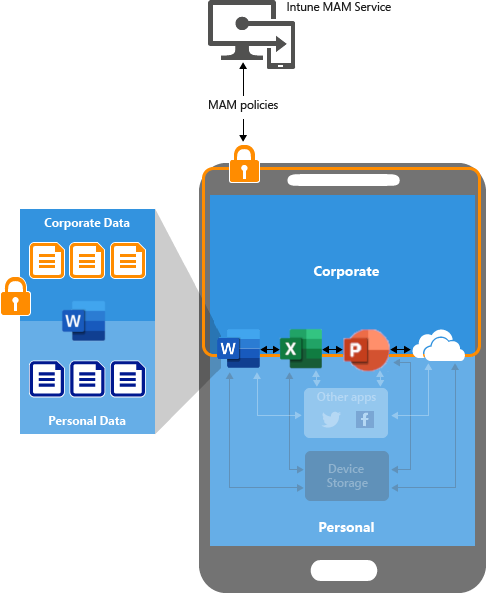
U zařízení BYOD, která nejsou zaregistrovaná v žádném řešení MDM, můžou zásady Ochrana aplikací pomoct chránit firemní data na úrovni aplikace. Je potřeba dát pozor na určitá omezení, třeba následující:
- Aplikace nejsou nasazené v zařízení. Uživatel tyto aplikace získá ze Storu.
- Na těchto zařízeních se nezřizují profily certifikátů.
- Nastavení Wi-Fi společnosti a sítě VPN se na těchto zařízeních nezřizují.
Aplikace, které můžete spravovat pomocí zásad ochrany aplikací
Všechny aplikace, které se integrují se sadou Intune SDK nebo se zabalí do Intune App Wrapping Tool, se dají spravovat pomocí Intune zásad ochrany aplikací. Podívejte se na oficiální seznam aplikací chráněných službou Microsoft Intune, které používají tyto nástroje a jsou k dispozici pro veřejné použití.
Vývojový tým sady Intune SDK aktivně testuje a udržuje podporu aplikací vytvořených pomocí nativních platforem Android a iOS/iPadOS (Obj-C, Swift). I když někteří zákazníci měli úspěch s integrací sady Intune SDK s jinými platformami, jako jsou React Native a NativeScript, pro vývojáře aplikací, kteří používají jiné než podporované platformy, nejsou k dispozici explicitní pokyny ani moduly plug-in.
Požadavky uživatelů na používání zásad ochrany aplikací
Následující seznam obsahuje požadavky uživatelů na používání zásad ochrany aplikací v aplikaci spravované přes Intune:
Uživatel musí mít účet služby Microsoft Entra. Informace o tom, jak vytvářet uživatele Intune v Microsoft Entra ID, najdete v tématu Přidání uživatelů a udělení oprávnění správce k Intune.
Uživatel musí mít ke svému účtu služby Microsoft Entra přiřazenou licenci pro Microsoft Intune. Informace o tom, jak přiřadit licence Intune uživatelům, najdete v tématu Správa licencí Intune.
Uživatel musí patřit do skupiny zabezpečení, na kterou cílí zásady ochrany aplikací. Stejné zásady ochrany aplikací musí cílit na konkrétní používanou aplikaci. Zásady Ochrana aplikací je možné vytvářet a nasazovat v Centru pro správu Microsoft Intune. Skupiny zabezpečení je momentálně možné vytvářet v Centru pro správu Microsoftu 365.
Uživatel se musí k aplikaci přihlásit pomocí svého účtu služby Microsoft Entra.
Ochrana aplikací pro aplikace Microsoft 365 (Office)
Existuje několik dalších požadavků, které byste měli mít na paměti při použití zásad Ochrana aplikací s aplikacemi Microsoft 365 (Office).
Důležité
Správa mobilních aplikací (MAM) Intune na Androidu vyžaduje registraci zařízení s Microsoft Entra ID pro aplikace Microsoft 365. Aby se zlepšilo zabezpečení, musí být zařízení s Androidem zaregistrovaná s Microsoft Entra ID, aby mohla dál dostávat zásady MAM pro aplikace Microsoft 365.
Při přístupu k aplikacím Microsoft 365, na které cílí zásady MAM, se uživatelům může zobrazit výzva k ověření, pokud zařízení ještě není zaregistrované pomocí Microsoft Entra ID. Uživatelé musí dokončit proces ověřování a registrace, aby měli přístup ke svým aplikacím s podporou Microsoft 365 MAM.
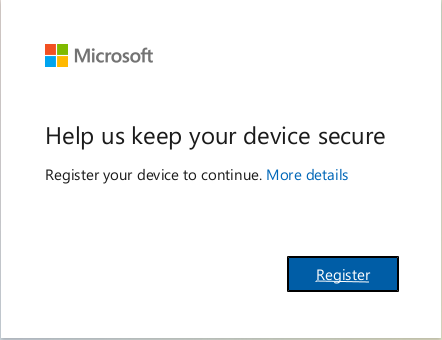
Pokud máte povolené zásady podmíněného přístupu nebo vícefaktorové ověřování, zařízení by už měla být zaregistrovaná a uživatelé nezaznamenají žádnou změnu.
Pokud chcete zobrazit, která zařízení jsou zaregistrovaná, přejděte do Centra pro správu Microsoft Entra>>Všechna zařízení v sestavě, vyfiltrujte podle operačního systému a seřaďte podle registrovaného. Související informace najdete v tématu Správa identit zařízení pomocí Centra pro správu Microsoft Entra.
Mobilní aplikace Outlook
Požadavky pro používání mobilní aplikace Outlook :
Uživatel musí mít na svém zařízení nainstalovanou mobilní aplikaci Outlook.
Uživatel musí mít poštovní schránku Microsoft 365 systému Exchange Online a licenci propojenou se svým účtem služby Microsoft Entra.
Poznámka
Mobilní aplikace Outlook v současné době podporuje jenom službu Intune App Protection pro Microsoft Exchange Online a Exchange Server s hybridním moderním ověřováním a nepodporuje Exchange v Office 365 Dedicated.
Word, Excel a PowerPoint
Požadavky na používání aplikací Word, Excel a PowerPoint:
Uživatel musí mít licenci pro Microsoft 365 Apps pro firmy nebo Enterprise propojenou se svým účtem služby Microsoft Entra. Předplatné musí zahrnovat aplikace Microsoft 365 na mobilních zařízeních a může zahrnovat účet cloudového úložiště s Microsoft OneDrivem. Licence Microsoft 365 je možné přiřadit v Centru pro správu Microsoftu 365 podle těchto pokynů.
Uživatel musí mít spravované umístění nakonfigurované pomocí granulární funkce Uložit jako v nastavení zásad ochrany aplikace Uložit kopie dat organizace. Pokud je například spravovaným umístěním OneDrive, měla by být aplikace OneDrive nakonfigurovaná v aplikaci Word uživatele, Excelu nebo PowerPointu.
Pokud je spravovaným umístěním OneDrive, musí na aplikaci cílit zásady ochrany aplikací nasazené pro uživatele.
Poznámka
Mobilní aplikace Office momentálně podporují jenom SharePoint Online, ne místní SharePoint.
Spravované umístění potřebné pro Office
Pro Office je potřeba spravované umístění (tj. OneDrive). Intune označí všechna data v aplikaci jako podniková nebo osobní. Data jsou považována za "firemní", pokud pocházejí z firemního umístění. U aplikací Microsoft 365 považuje Intune za obchodní umístění následující: e-mail (Exchange) nebo cloudové úložiště (aplikace OneDrive s pracovním nebo školním účtem OneDrive).
Skype pro firmy
Pro používání Skypu pro firmy platí další požadavky. Další informace najdete v části Licenční požadavky pro Skype pro firmy. Informace o hybridních a místních konfiguracích Skype pro firmy najdete v tématech Hybridní moderní ověřování pro SfB a Exchange přechází na GA a Moderní ověřování pro SfB místně s Microsoft Entra ID.
Ochrana aplikací Globální zásady
Pokud správce OneDrivu přejde na admin.onedrive.com a vybere Přístup zařízení, může nastavit ovládací prvky správy mobilních aplikací pro klientské aplikace OneDrive a SharePoint.
Nastavení, která jsou k dispozici pro konzolu Správa OneDrivu, konfigurují speciální zásady ochrany aplikací Intune označované jako globální zásady. Tyto globální zásady platí pro všechny uživatele vašeho tenanta a nelze žádným způsobem řídit cílení zásad.
Po povolení jsou aplikace OneDrive a SharePoint pro iOS/iPadOS a Android ve výchozím nastavení chráněné vybraným nastavením. IT specialista může tuto zásadu upravit v Centru pro správu služby Microsoft Intune a přidat tak další cílené aplikace a upravit jakékoli nastavení zásady.
Ve výchozím nastavení může pro každého tenanta existovat jenom jedna globální zásada. Rozhraní API služby Intune Graph ale můžete použít k vytvoření dalších globálních zásad pro každého tenanta, ale nedoporučuje se to. Vytváření dalších globálních zásad se nedoporučuje, protože řešení potíží s implementací takových zásad může být komplikované.
I když se globální zásada vztahuje na všechny uživatele ve vašem tenantovi, jakákoli standardní zásada ochrany aplikací Intune přepíše tato nastavení.
Poznámka
Nastavení zásad v Centru pro Správu OneDrivu se už dál neaktualizují. Místo toho je možné použít Microsoft Intune. Další informace najdete v tématu Řízení přístupu k funkcím v mobilních aplikacích OneDrive a SharePoint.
Funkce Ochrana aplikací
Více identit
Podpora více identit umožňuje aplikaci podporovat více cílových skupin. Jedná se o "firemní" i "osobní" uživatele. "Firemní" cílové skupiny používají pracovní a školní účty, zatímco cílové skupiny z řad spotřebitelů, jako jsou uživatelé Microsoft 365 (Office), by používaly osobní účty. Aplikace, která podporuje více identit, může být vydána veřejně, přičemž zásady ochrany aplikace platí pouze v případě, že se aplikace používá v pracovním nebo školním ("podnikovém") kontextu. Podpora více identit používá sadu Intune SDK jenom k použití zásad ochrany aplikací jenom u pracovního nebo školního účtu přihlášeného k aplikaci. Pokud je k aplikaci přihlášený osobní účet, data se nezmění. Zásady Ochrana aplikací je možné použít k zabránění přenosu dat pracovních nebo školních účtů na osobní účty v rámci aplikace pro více identit, osobní účty v rámci jiných aplikací nebo osobní aplikace.
Ochrana aplikací se podporuje pro více spravovaných účtů (MMA), což uživatelům umožňuje přidat do podporované aplikace více pracovních nebo školních účtů, přičemž zásady se vynucují nezávisle na účtu.
Jako příklad "osobního" kontextu si vezměme uživatele, který začne nový dokument v Word, což se považuje za osobní kontext, takže se zásady ochrany aplikací Intune nepoužijí. Jakmile se dokument uloží na "firemní" účet OneDrivu, považuje se za "podnikový" kontext a použijí se zásady ochrany aplikací Intune.
Vezměme si následující příklady pracovního nebo "podnikového" kontextu:
- Uživatel spustí aplikaci OneDrive pomocí svého pracovního účtu. V pracovním kontextu nemůžou přesouvat soubory do osobního úložiště. Později, až budou používat OneDrive se svým osobním účtem, budou moct kopírovat a přesouvat data ze svého osobního OneDrivu bez omezení.
- Uživatel začne v aplikaci Outlook vytvářet koncept e-mailu. Po naplnění předmětu nebo textu zprávy nemůže uživatel přepnout adresu FROM z pracovního kontextu do osobního kontextu, protože předmět a text zprávy jsou chráněny zásadami ochrany aplikací.
Poznámka
Outlook nabízí kombinované zobrazení e-mailů s "osobními" i "firemními" e-maily. V takové situaci aplikace Outlook při spuštění zobrazí výzvu k zadání PIN kódu pro Intune.
Důležité
I když je Edge v "podnikovém" kontextu, můžou uživatelé záměrně přesouvat "firemní" kontextové soubory OneDrivu do neznámého umístění osobního cloudového úložiště. Chcete-li tomu zabránit, přečtěte si téma Správa webů, které povolují odesílání souborů a konfigurace seznamu povolených/blokovaných webů pro Edge.
PIN kód aplikace Intune
Číslo PIN je heslo, které slouží k ověření, že k datům organizace v aplikaci přistupuje správný uživatel.
Výzva k zadání PIN kódu
Když se uživatel chystá získat přístup k podnikovým, vyzve Intune k zadání PIN kódu aplikace uživatele. V aplikacích s více identitami, jako je například Word, Excel nebo PowerPoint, je uživatel při pokusu o otevření "firemního" dokumentu nebo souboru vyzvaný k zadání PIN kódu. V aplikacích s jednou identitou, jako jsou obchodní aplikace spravované pomocí Intune App Wrapping Tool, se při spuštění zobrazí výzva k zadání PIN kódu, protože sada Intune SDK ví, že uživatelské prostředí v aplikaci je vždy "firemní".
Výzva k zadání PIN kódu nebo výzva k podnikovým přihlašovacím údajům, frekvence
Správce IT může definovat nastavení zásad ochrany aplikací Intune Znovu zkontrolujte požadavky na přístup po (minutách) v centru pro správu Microsoft Intune. Toto nastavení určuje dobu, po které se na zařízení zkontrolují požadavky na přístup a než se znovu zobrazí obrazovka s PIN kódem aplikace nebo výzva k zadání podnikových přihlašovacích údajů. Důležité podrobnosti o PIN kódu, které ovlivňují, jak často se uživateli zobrazuje výzva, jsou:
-
PIN kód se sdílí mezi aplikacemi stejného vydavatele, aby se zlepšila jeho použitelnost:
V iOS/iPadOS se jeden PIN kód aplikace sdílí mezi všemi aplikacemi stejného vydavatele aplikace. Například všechny aplikace Microsoftu sdílejí stejný PIN kód. Na Androidu se jeden PIN kód aplikace sdílí mezi všemi aplikacemi. -
The Recheck the access requirements after (minutes) behavior after a device reboot:
Časovač sleduje počet minut nečinnosti, které určují, kdy se má zobrazit PIN kód aplikace Intune nebo výzva k podnikovým přihlašovacím údajům. V iOS/iPadOS není časovač ovlivněn restartováním zařízení. Restartování zařízení proto nemá žádný vliv na počet minut, po které uživatel zůstane neaktivní z aplikace pro iOS/iPadOS s cílenými zásadami Intune PIN kódu (nebo podnikových přihlašovacích údajů). V Androidu se časovač resetuje při restartování zařízení. Aplikace pro Android se zásadami PIN kódu (nebo podnikových přihlašovacích údajů) služby Intune proto pravděpodobně zobrazí výzvu k zadání PIN kódu aplikace nebo výzvy k podnikovým přihlašovacím údajům bez ohledu na hodnotu nastavení Znovu zkontrolovat požadavky na přístup po (minutách) po restartování zařízení. -
Pohyblivý charakter časovače přidruženého k PIN kódu:
Jakmile zadáte PIN kód pro přístup k aplikaci (aplikaci A) a aplikace opustí zařízení z popředí (hlavní fokus vstupu), časovač se pro tento PIN kód resetuje. Jakákoli aplikace (aplikace B), která sdílí tento PIN kód, nevyzve uživatele k zadání PIN kódu, protože časovač se resetoval. Výzva se znovu zobrazí, jakmile je znovu splněna hodnota "Znovu zkontrolovat požadavky na přístup po (minutách)".
U zařízení s iOS/iPadOS se výzva zobrazí znovu, i když se PIN kód sdílí mezi aplikacemi od různých vydavatelů, když je pro aplikaci, která není hlavním vstupním fokusem, znovu splněna hodnota Znovu zkontrolovat požadavky na přístup po (minutách). Uživatel má například aplikaci A od vydavatele X a aplikaci B od vydavatele Y a tyto dvě aplikace sdílí stejný PIN. Uživatel se soustředí na aplikaci A (v popředí) a aplikace B je minimalizovaná. Poté, co je splněna hodnota Znovu zkontrolovat požadavky na přístup po (minutách) a uživatel přepne na aplikaci B, je vyžadován PIN kód.
Poznámka
Pokud chcete požadavky uživatele na přístup ověřovat častěji (tj. výzvou k zadání PIN kódu), zejména u často používaných aplikací, snižte hodnotu nastavení Znovu zkontrolovat požadavky na přístup po (minutách).
PIN kódy předdefinovaných aplikací pro Outlook a OneDrive
PIN kód aplikace Intune funguje na základě časovače založeného na nečinnosti (hodnota Znovu zkontrolovat požadavky na přístup po (minutách)). Výzvy Intune PIN kódu se proto zobrazují nezávisle na výzvách k zadání PIN kódu integrované aplikace pro Outlook a OneDrive, které jsou ve výchozím nastavení často vázány na spouštění aplikací. Pokud se uživateli zobrazí obě výzvy k zadání PIN kódu ve stejnou dobu, očekává se, že Intune PIN kód dostane přednost.
Zabezpečení PIN kódů aplikace Intune
PIN kód slouží k tomu, aby k datům organizace v aplikaci měl přístup jenom správný uživatel. Uživatel se proto musí přihlásit pomocí svého pracovního nebo školního účtu, aby mohl nastavit nebo resetovat PIN kód aplikace Intune. Microsoft Entra ID zpracovává toto ověřování prostřednictvím zabezpečené výměny tokenů a sada Intune SDK ho nevidí. Z hlediska zabezpečení je nejlepším způsobem, jak ochránit pracovní nebo školní data, jejich zašifrování. Šifrování nesouvisí s PIN kódem aplikace, ale jde o vlastní zásady ochrany aplikací.
Ochrana před útoky hrubou silou a PIN kódem aplikace Intune
V rámci zásad pro PIN kódy aplikací může správce IT nastavit maximální počet pokusů uživatele o ověření PIN kódu, než aplikaci uzamkne. Po splnění počtu pokusů může sada Intune SDK vymazat podniková data v aplikaci.
PIN kód pro Intune a selektivní vymazání
V iOS/iPadOS se informace o PIN kódu na úrovni aplikace ukládají do řetězce klíčů, který se sdílí mezi aplikacemi se stejným vydavatelem, jako jsou všechny aplikace Microsoftu od Microsoftu. Tyto informace o PIN kódu jsou také vázány na uživatelský účet. Selektivní vymazání jedné aplikace nemá vliv na jinou aplikaci.
Například PIN kód nastavený pro Outlook pro přihlášeného uživatele je uložený ve sdíleném řetězci klíčů. Když se uživatel přihlásí na OneDrive (také publikovaný společností Microsoft), uvidí stejný PIN kód jako Outlook, protože používá stejný sdílený svazek klíčů. Při odhlášení z Outlooku nebo vymazání uživatelských dat v Outlooku sada Intune SDK tento svazek klíčů nevymaže, protože OneDrive může tento PIN kód pořád používat. Z tohoto důvodu selektivní vymazání nevymaže tento sdílený svazek klíčů včetně PIN kódu. Toto chování zůstává stejné, i když v zařízení existuje pouze jedna aplikace od vydavatele.
Vzhledem k tomu, že se PIN kód sdílí mezi aplikacemi se stejným vydavatelem, pokud se vymazání přesune do jedné aplikace, sada Intune SDK neví, jestli jsou na zařízení nějaké další aplikace se stejným vydavatelem. Sada Intune SDK proto PIN kód nevymaže, protože se může stále používat pro jiné aplikace. Očekává se, že PIN kód aplikace se vymaže, když se nakonec v rámci čištění operačního systému odstraní poslední aplikace od tohoto vydavatele.
Pokud na některých zařízeních pozorujete stírání PIN kódu, pravděpodobně dochází k následujícímu chování: PIN kód je svázaný s identitou, takže pokud se uživatel po vymazání přihlásí pomocí jiného účtu, zobrazí se mu výzva k zadání nového PIN kódu. Pokud se ale přihlásí pomocí dřív existujícího účtu, může k přihlášení použít PIN kód uložený v klíčence.
Nastavujete PIN kód dvakrát u aplikací od stejného vydavatele?
MAM (v iOS/iPadOS) v současné době umožňuje PIN kód na úrovni aplikace s alfanumerickými a speciálními znaky (označovanými jako "přístupový kód"), což vyžaduje účast aplikací (tj. WXP, Outlook, Viva Engage) k integraci sady Intune SDK pro iOS. Bez toho se nastavení hesla pro cílové aplikace řádně nevynucuje. Jedná se o funkci vydanou v sadě Intune SDK pro iOS verze 7.1.12.
Kvůli podpoře této funkce a zajištění zpětné kompatibility s předchozími verzemi sady Intune SDK pro iOS/iPadOS se všechny PIN kódy (číselné nebo přístupové) ve verzi 7.1.12+ zpracovávají odděleně od číselného PIN kódu v předchozích verzích sady SDK. Další změna byla zavedena v sadě Intune SDK pro iOS v 14.6.0, která způsobí, že všechny PIN kódy ve verzi 14.6.0+ se budou zpracovávat samostatně od jakýchkoli PIN kódů v předchozích verzích sady SDK.
Proto pokud má zařízení aplikace se sadou Intune SDK pro iOS verzemi staršími než 7.1.12 A novějšími verzemi 7.1.12 od stejného vydavatele (nebo verzemi staršími než 14.6.0 A po 14.6.0), musí nastavit dva PIN kódy. Tyto dva PIN kódy (pro každou aplikaci) spolu nijak nesouvisejí (to znamená, že musí dodržovat zásady ochrany aplikací, které se na aplikaci vztahují). Pokud tedy aplikace A a B používají stejné zásady (s ohledem na PIN kód), může uživatel nastavit stejný PIN kód dvakrát.
Toto chování je specifické pro PIN kód v aplikacích pro iOS/iPadOS, které jsou povolené pomocí správy mobilních aplikací Intune. V průběhu času, jak aplikace přijímají novější verze sady Intune SDK pro iOS/iPadOS, se stává menším problémem nutnost nastavit PIN kód dvakrát v aplikacích od stejného vydavatele.
Poznámka
Pokud je například aplikace A sestavená z verze starší než 7.1.12 (nebo 14.6.0) a aplikace B je sestavená z verze vyšší nebo rovné 7.1.12 (nebo 14.6.0) od stejného vydavatele, musí uživatel nastavit PIN kódy samostatně pro A a B, pokud jsou obě nainstalované na zařízení s iOS/iPadOS.
Pokud je na zařízení nainstalovaná aplikace C se sadou SDK verze 7.1.9 (nebo 14.5.0), sdílí stejný PIN kód jako aplikace A.
Aplikace D vytvořená pomocí verze 7.1.14 (nebo 14.6.2) sdílí stejný PIN kód jako aplikace B.
Pokud jsou na zařízení nainstalované aplikace A a C, je potřeba nastavit jeden PIN kód. Totéž platí, pokud jsou na zařízení nainstalované aplikace B a D.
Šifrování dat aplikací
Správci IT můžou nasadit zásady ochrany aplikací, které vyžadují šifrování dat aplikací. V rámci zásad může správce IT také určit, kdy se obsah šifruje.
Jak funguje proces šifrování dat v aplikaci Intune
Podrobné informace o nastavení zásad ochrany šifrovacích aplikací najdete v nastavení zásad ochrany aplikací pro Android a nastavení zásad ochrany aplikací pro iOS/iPadOS .
Data, která jsou šifrovaná
V souladu se zásadami ochrany aplikací správce IT se šifrují jenom data označená jako firemní. Data jsou považována za "firemní", pokud pocházejí z firemního umístění. U aplikací Microsoft 365 považuje Intune za obchodní místa následující:
- Email (Exchange)
- Cloudové úložiště (aplikace OneDrive s pracovním nebo školním účtem OneDrivu)
U obchodních aplikací spravovaných Intune App Wrapping Tool se všechna data aplikací považují za firemní.
Selektivní vymazání
Vzdálené vymazání dat
Intune může vymazat data aplikací třemi různými způsoby:
- Úplné vymazání zařízení
- Selektivní vymazání pro MDM
- Selektivní vymazání MAM
Další informace o vzdáleném vymazání pro MDM najdete v tématu Odebrání zařízení pomocí vymazání nebo vyřazení. Další informace o selektivním vymazání pomocí MAM najdete v akcích Vyřadit a Jak z aplikací vymazat jenom podniková data.
Úplné vymazání zařízení odebere ze zařízení všechna uživatelská data a nastavení obnovením zařízení do výchozího továrního nastavení. Zařízení se odebere z Intune.
Poznámka
Úplného vymazání zařízení a selektivního vymazání pro MDM je možné provést jenom na zařízeních registrovaných ve Správě mobilních zařízení (MDM) služby Intune.
Selektivní vymazání pro MDM
Pokud si chcete přečíst o odebrání dat společnosti, přečtěte si téma Odebrání zařízení – vyřaďte se.
Selektivní stírání pro MAM
Selektivní vymazání pro MAM odebere data firemních aplikací z aplikace. Požadavek se zahájí pomocí protokolu Intune. Informace o tom, jak zahájit žádost o vymazání, najdete v tématu Jak z aplikací vymazat jenom firemní data.
Pokud uživatel aplikaci používá při zahájení selektivního vymazání, sada Intune SDK každých 30 minut zkontroluje žádost o selektivní vymazání ze služby Intune MAM. Kontroluje také selektivní vymazání, když uživatel poprvé spustí aplikaci a přihlásí se pomocí svého pracovního nebo školního účtu.
Když místní (místní) služby nefungují s aplikacemi chráněnými službou Intune
Ochrana aplikací Intune závisí na identitě uživatele, aby byla konzistentní mezi aplikací a sadou Intune SDK. Jediný způsob, jak to zaručit, je prostřednictvím moderního ověřování. Existují scénáře, ve kterých můžou aplikace pracovat s místní konfigurací, ale nejsou konzistentní ani zaručené.
Bezpečný způsob otevírání webových odkazů ze spravovaných aplikací
Správce IT může nasadit a nastavit zásady ochrany aplikací pro webový prohlížeč Microsoft Edge, který se dá snadno spravovat pomocí služby Intune. Správce IT může vyžadovat, aby se všechny webové odkazy v aplikacích spravovaných přes Intune otevíraly pomocí Microsoft Edge.
Ochrana aplikací pro zařízení s iOSem
Otisk prstu zařízení nebo ID obličeje
Zásady ochrany aplikací Intune umožňují řídit přístup k aplikacím jenom licencovanému uživateli Intune. Jedním ze způsobů, jak řídit přístup k aplikaci, je vyžadovat na podporovaných zařízeních buď Apple Touch ID, nebo Face ID. Intune implementuje chování, kdy v případě jakékoli změny biometrické databáze zařízení vyzve Intune uživatele k zadání PIN kódu při dosažení další hodnoty časového limitu nečinnosti. Změny biometrických dat zahrnují přidání nebo odebrání otisku prstu nebo obličeje. Pokud uživatel Intune nemá nastavený PIN kód, povede ho to k nastavení PIN kódu služby Intune.
Záměrem tohoto procesu je nadále udržovat data vaší organizace v aplikaci zabezpečená a chráněná na úrovni aplikace. Tato funkce je dostupná jenom pro iOS/iPadOS a vyžaduje účast aplikací, které integrují sadu Intune SDK pro iOS/iPadOS verze 9.0.1 nebo novější. Integrace sady SDK je nezbytná, aby bylo možné vynutit chování v cílových aplikacích. Tato integrace probíhá průběžně a závisí na konkrétních aplikačních týmech. Mezi aplikace, které se účastní, patří WXP, Outlook a Viva Engage.
Rozšíření sdílení pro iOS
Rozšíření sdílené složky pro iOS/iPadOS použijte k otevření pracovních nebo školních dat v nespravovaných aplikacích, a to i v případě, že jsou zásady přenosu dat nastavené jenom na spravované aplikace nebo žádné aplikace. Zásady ochrany aplikací Intune nemůžou řídit rozšíření sdílené složky pro iOS/iPadOS bez správy zařízení. Proto Intune šifruje "podniková" data před sdílením mimo aplikaci. Toto chování šifrování ověřte tak, že se pokusíte otevřít "podnikový" soubor mimo spravovanou aplikaci. Soubor by měl být zašifrovaný a soubor by neměl jít otevřít mimo spravovanou aplikaci.
Podpora univerzálních odkazů
Zásady ochrany aplikací Intune ve výchozím nastavení brání přístupu k neoprávněnému obsahu aplikací. V iOS/iPadOS existuje funkce pro otevření konkrétního obsahu nebo aplikací pomocí univerzálních odkazů.
Uživatelé můžou zakázat univerzální odkazy aplikace tak, že je navštíví v Safari a vyberou Otevřít na nové kartě nebo Otevřít. Pokud chcete používat univerzální odkazy se zásadami ochrany aplikací Intune, je důležité univerzální odkazy znovu povolit. Uživatel bude muset provést příkaz Otevřít v<aplikaci> v Safari po dlouhém stisknutí odpovídajícího odkazu. To by mělo všechny chráněné aplikace vyzvat ke směrování všech univerzálních odkazů na chráněnou aplikaci na zařízení.
Více nastavení přístupu k ochraně aplikací Intune pro stejnou sadu aplikací a uživatelů
Intune zásady ochrany aplikací pro přístup se na zařízení uživatelů použijí v určitém pořadí při pokusu o přístup k cílové aplikaci z jejich firemního účtu. Obecně platí, že vymazání by mělo přednost, následované blokem a poté varováním, které lze zavřít. Pokud se například vztahuje na konkrétního uživatele nebo aplikaci, použije se po nastavení minimálního operačního systému iOS/iPadOS, které uživatele upozorní, aby si aktualizoval verzi iOS/iPadOS, nastavení minimálního operačního systému iOS/iPadOS, které uživateli brání v přístupu. Takže ve scénáři, kdy správce IT nakonfiguruje minimální operační systém iOS na 11.0.0.0 a minimální operační systém iOS (pouze upozornění) na 11.1.0.0, zatímco zařízení pokoušející se o přístup k aplikaci bylo v iOS 10, by se uživatel zablokoval na základě přísnějšího nastavení minimální verze operačního systému iOS, které má za následek zablokování přístupu.
Při práci s různými typy nastavení by měl přednost požadavek na verzi sady Intune SDK, pak požadavek na verzi aplikace následovaný požadavkem na verzi operačního systému iOS/iPadOS. Potom se zkontrolují všechna upozornění pro všechny typy nastavení ve stejném pořadí. Požadavek na verzi sady Intune SDK nakonfigurujte pouze na základě pokynů od produktového týmu Intune pro základní scénáře blokování.
Ochrana aplikací pro zařízení s Androidem
Poznámka
Zásady Ochrana aplikací se nepodporují na vyhrazených zařízeních s Androidem Enterprise spravovaných přes Intune bez režimu Sdílené zařízení. Na těchto zařízeních je instalace Portál společnosti nutná, aby se zásady blokování zásad ochrany aplikací projevily bez vlivu na uživatele. Zásady Ochrana aplikací se podporují na vyhrazených zařízeních s Androidem Enterprise spravovaných přes Intune s režimem sdíleného zařízení a na zařízeních bez uživatelů AOSP, která používají režim sdíleného zařízení. I když jsou zásady Ochrana aplikací podporované v režimu sdíleného zařízení, existuje výjimka, pokud se v zásadách Ochrana aplikací pro Android vynucuje některé z následujících nastavení:
- Kód PIN pro přístup
- Přihlašovací údaje pracovního nebo školního účtu pro přístup
Pokud je v tomto scénáři uživatel během procesu resetování PIN kódu zablokovaný, musí se odblokovat pomocí tlačítka Odebrat účet.
Microsoft Teams zařízení s Androidem
Aplikace Teams na zařízeních Microsoft Teams s Androidem nepodporuje zásady ochrany aplikací (nepřijímá zásady prostřednictvím aplikace Portál společnosti). To znamená, že nastavení zásad ochrany aplikací se nepoužije na Teams na zařízeních Microsoft Teams s Androidem. Pokud máte pro tato zařízení nakonfigurované zásady ochrany aplikací, zvažte vytvoření skupiny uživatelů zařízení Teams a vylučte tuto skupinu ze souvisejících zásad ochrany aplikací. Zvažte také úpravu zásad registrace služby Intune, zásad podmíněného přístupu a zásad dodržování předpisů služby Intune tak, aby zahrnovaly podporovaná nastavení. Pokud nemůžete změnit stávající zásady, musíte nakonfigurovat filtry zařízení (vyloučit) je. Ověřte jednotlivá nastavení oproti stávající konfiguraci podmíněného přístupu a zásadám dodržování předpisů služby Intune, abyste věděli, jestli jste zahrnuli nepodporovaná nastavení. Další informace najdete v tématu Podporovaný podmíněný přístup a zásady dodržování předpisů zařízením s aplikací Intune pro zařízení Microsoft Teams Rooms a Teams s Androidem. Informace týkající se Microsoft Teams Rooms najdete v tématu Podmíněný přístup a dodržování předpisů Intune pro Microsoft Teams Rooms.
Biometrické ověřování zařízení
U zařízení s Androidem, která podporují biometrické ověřování, povolte uživatelům používat otisk prstu nebo odemknutí obličeje v závislosti na tom, co jejich zařízení s Androidem podporuje. Nakonfigurujte, jestli se k ověřování dají použít všechny biometrické typy kromě otisku prstu. Odemykání otiskem prstu a odemknutím obličeje je k dispozici pouze pro zařízení vyrobená tak, aby podporovala tyto biometrické typy, a používají správnou verzi systému Android. Android 6 a vyšší je vyžadován pro otisk prstu, Android 10 a vyšší je vyžadován pro odemykání obličejem.
Aplikace Portál společnosti a ochrana aplikací Intune
Velká část funkcí ochrany aplikací je integrovaná v aplikaci Portál společnosti. Registrace zařízení není nutná*, i když aplikace Portál společnosti se vyžaduje vždy. V případě správy mobilních aplikací (MAM) musí mít uživatel na zařízení nainstalovanou aplikaci Portál společnosti.
Více nastavení přístupu k ochraně aplikací Intune pro stejnou sadu aplikací a uživatelů
Intune zásady ochrany aplikací pro přístup se na zařízení uživatelů použijí v určitém pořadí při pokusu o přístup k cílové aplikaci z jejich firemního účtu. Obecně platí, že blok by měl přednost a pak varování před zavřením. Pokud se například vztahuje na konkrétního uživatele nebo aplikaci, po nastavení minimální verze opravy Androidu, které uživateli zablokuje přístup, se použije nastavení minimální verze opravy Androidu, které uživatele upozorní, že si má dát upgrade. Takže ve scénáři, kdy správce IT nakonfiguruje minimální verzi opravy Androidu do 2018-03-01 a minimální verzi opravy Androidu (pouze upozornění) na 2018-02-01, zatímco zařízení, které se pokouší o přístup k aplikaci, bylo ve verzi opravy 2018-01-01, by byl uživatel zablokován na základě restriktivnějšího nastavení pro minimální verzi opravy Androidu, které má za následek zablokovaný přístup.
Při práci s různými typy nastavení by měl přednost požadavek na verzi aplikace, následovaný požadavkem na verzi operačního systému Android a požadavkem na verzi opravy Androidu. Poté se všechna upozornění zkontrolují pro všechny typy nastavení ve stejném pořadí.
Zásady ochrany aplikací Intune a kontrola integrity zařízení Google Play pro zařízení s Androidem
Zásady ochrany aplikací Intune poskytují správcům možnost požadovat, aby zařízení uživatelů prošla kontrolou integrity zařízení Google Play pro zařízení s Androidem. Nové určení služby Google Play je oznamováno správci IT v intervalu určeném službou Intune. Jak často se volání služby provádí, je omezeno kvůli zatížení, proto se tato hodnota udržuje interně a není konfigurovatelná. Jakákoli akce nakonfigurovaná správcem IT pro nastavení integrity zařízení Google se provádí na základě posledního výsledku nahlášeného službě Intune v době podmíněného spuštění. Pokud nejsou k dispozici žádná data, je povolen přístup v závislosti na tom, zda se nezdaří žádné jiné kontroly podmíněného spuštění, a služba Google Play "roundtrip" pro určení výsledků ověření začíná v back-endu a pokud zařízení selže, zobrazí uživateli asynchronní výzvu. Pokud jsou k dispozici zastaralá data, přístup se zablokuje nebo povolí v závislosti na posledním nahlášeném výsledku a podobně služba Google Play začíná "zpáteční cesta" pro určení výsledků ověření identity a v případě selhání zařízení vyzve uživatele asynchronně.
Zásady ochrany aplikací Intune a rozhraní API společnosti Google pro ověření aplikací pro zařízení s Androidem
Zásady ochrany aplikací Intune poskytují správcům možnost vyžadovat, aby uživatelská zařízení odesílala signály prostřednictvím rozhraní API pro ověření aplikací Google pro zařízení s Androidem. Pokyny k tomu se mírně liší podle zařízení. Obecný proces zahrnuje přechod do Obchodu Google Play, výběr možnosti Moje aplikace & hry a výběr výsledku posledního skenování aplikací, který vás přesměruje do nabídky Play Protect. Ujistěte se, že přepínač Kontrolovat zařízení na hrozby zabezpečení je v poloze Zapnuto.
Rozhraní Google Play Integrity API
Intune používá rozhraní API pro integritu služby Play od Googlu k přidání ke stávajícím kontrolám detekce kořenových adresářů pro neregistrovaná zařízení. Google vyvíjí a udržuje tuto sadu API pro aplikace pro Android, které mohou přijmout, pokud nechtějí, aby jejich aplikace běžely na rootovaných zařízeních. Obsahuje to například aplikace Android Pay. I když Google veřejně nesdílí všechny kontroly detekce kořenových složek, ke kterým dochází, tato rozhraní API detekují uživatele, kteří rootují svá zařízení. Těmto uživatelům se pak může zablokovat přístup nebo můžou být jejich podnikové účty vymazány z aplikací s povolenými zásadami. Kontrola základní integrity vypovídá o obecné integritě zařízení. Rootovaná zařízení, emulátory, virtuální zařízení a zařízení se známkami manipulace selhávají se základní integritou. Kontrola základní integrity & certifikovaných zařízeních vás informuje o kompatibilitě zařízení se službami Google. Touto kontrolou můžou projít jenom neupravená zařízení, která certifikuje Google. Mezi zařízení, která selžou, patří následující:
- Zařízení, u kterých selhává základní integrita
- Zařízení s odemčeným bootloaderem
- Zařízení s vlastní bitovou kopií systému nebo ROM
- Zařízení, která výrobce nepožádal o certifikaci Google ani jí neprošla
- Zařízení s imagí systému vytvořenou přímo ze zdrojových souborů Open Source programu pro Android
- Zařízení s imagí systému beta verze / pro vývojáře ve verzi Preview
Technické podrobnosti naleznete v dokumentaci společnosti Google k rozhraní API služby Play Integrity .
Nastavení verdiktu o integritě přehrávání a nastavení zařízení s jailbreakem nebo rootem
Verdikt o integritě hry vyžaduje, aby byl uživatel online, alespoň po dobu, kdy se provádí "roundtrip" pro určení výsledků ověření. Pokud je uživatel offline, správce IT může stále očekávat vynucení výsledku z nastavení zařízení s jailbreaknutým nebo rootnutým systémem . Pokud ale uživatel zůstane offline moc dlouho, vstoupí do hry hodnota poskytnuté lhůty pro offline režim a po dosažení této hodnoty časovače se zablokuje veškerý přístup k pracovním nebo školním datům, dokud nebude k dispozici přístup k síti. Zapnutí obou nastavení umožňuje vrstvený přístup k udržování uživatelských zařízení v dobrém stavu, což je důležité, když uživatelé přistupují k pracovním nebo školním datům na mobilních zařízeních.
Ochrana rozhraní API Google Play a Služby Google Play
Nastavení zásad ochrany aplikací, která používají rozhraní API Google Play Protect, vyžadují ke svému fungování služby Google Play. Verdikt Integrity Play i kontrola hrozeb v nastavení aplikací vyžadují, aby správně fungovala verze Služeb Google Play určená Googlem. Vzhledem k tomu, že tato nastavení spadají do oblasti zabezpečení, je uživatel blokován, pokud je zaměřen na tato nastavení a nesplňuje příslušnou verzi služeb Google Play nebo nemá přístup ke službám Google Play.
Ochrana aplikací pro zařízení s Windows
Existují dvě kategorie nastavení zásad: ochrana dat a kontroly stavu. Termín aplikace spravovaná zásadami označuje aplikace, které jsou nakonfigurované pomocí zásad ochrany aplikací.
Ochrana dat
Nastavení ochrany dat ovlivňuje data a kontext organizace. Jako správce můžete řídit přesun dat do a z kontextu ochrany organizace. Kontext organizace je definován dokumenty, službami a weby, ke kterým má zadaný účet organizace přístup. Následující nastavení zásad pomáhají řídit externí data přijatá do kontextu organizace a data organizace odesílaná mimo kontext organizace.
Kontroly stavu
Kontroly stavu umožňují nakonfigurovat možnosti podmíněného spuštění. Pokud to chcete udělat, musíte nastavit podmínky kontroly stavu pro zásady ochrany aplikací. Vyberte nastavení a zadejte hodnotu , kterou musí uživatelé splnit, aby měli přístup k datům vaší organizace. Potom vyberte akci , kterou chcete provést, pokud uživatelé nesplní vaše podmínky. V některých případech lze pro jedno nastavení nakonfigurovat více akcí.
Další kroky
Jak vytvořit a nasadit zásady ochrany aplikací pomocí Microsoft Intune
Dostupné nastavení zásad ochrany aplikací pro Android s Microsoft Intune
Dostupná nastavení zásad ochrany aplikací pro iOS/iPadOS pomocí Microsoft Intune