Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zásady zabezpečení koncového bodu Intune Antivirové ochrany pomáhají správcům zabezpečení soustředit se na správu diskrétní skupiny nastavení antivirového softwaru pro spravovaná zařízení.
Zásady antivirové ochrany zahrnují několik profilů. Každý profil obsahuje jenom nastavení, která jsou relevantní pro antivirovou ochranu Microsoft Defender for Endpoint pro zařízení s macOS a Windows nebo pro uživatelské prostředí v aplikaci Zabezpečení Windows na zařízeních s Windows.
Antivirové zásady najdete v části Spravovat v uzlu Zabezpečení koncového bodu v Centru pro správu služby Microsoft Intune.
Antivirové zásady obsahují stejná nastavení jako nalezené šablony ochrany koncových bodů nebo omezení zařízení pro zásady konfigurace zařízení . Tyto typy zásad však zahrnují další kategorie nastavení, které s antivirem nesouvisí. Další nastavení můžou konfiguraci antivirové úlohy zkomplikovat. Nastavení uvedená v zásadách antivirové ochrany pro macOS nejsou dostupná prostřednictvím jiných typů zásad. Antivirový profil macOS nahrazuje nutnost konfigurovat nastavení pomocí .plist souborů.
Platí pro:
- Linux
- macOS
- Windows
- Windows Server (prostřednictvím scénáře správy nastavení zabezpečení Microsoft Defender for Endpoint)
Důležité
14. října 2025 dosáhl systém Windows 10 konce podpory a nebude dostávat aktualizace pro zvýšení kvality a funkcí. Windows 10 je povolená verze v aplikaci Intune. Zařízení s touto verzí se budou moct dál registrovat do aplikace Intune a používat funkce, které na ni mají nárok, ale funkčnost nebude zaručena a může se lišit.
Předpoklady pro zásady antivirové ochrany
Podpora zařízení zaregistrovaných v aplikaci Intune (MDM):
macOS
- Libovolná podporovaná verze macOS
- Aby mohl Intune spravovat nastavení antivirového softwaru na zařízení, musí být na tomto zařízení nainstalovaný Defender for Endpoint. Viz Microsoft Defender for Endpoint pro macOS (v dokumentaci k Defenderu for Endpoint).
Windows
- Žádné další požadavky nejsou vyžadovány.
Podpora pro klienty Microsoft Configuration Manager:
Tento scénář je ve verzi Preview a vyžaduje použití Správce konfigurace Current Branch verze 2006 nebo novější.
Nastavení připojení tenanta pro zařízení s nástrojem Správce konfigurace – Pokud chcete podporovat nasazení antivirových zásad na zařízení spravovaná nástrojem Správce konfigurace, nakonfigurujte připojení tenanta. Nastavení připojení tenanta zahrnuje konfiguraci kolekcí zařízení nástroje Správce konfigurace tak, aby podporovaly zásady zabezpečení koncových bodů z Intune.
Informace o nastavení připojení tenanta najdete v tématu Konfigurace připojení tenanta k podpoře zásad ochrany koncových bodů.
Podpora pro klienty Defenderu for Endpoint:
- Správa nastavení zabezpečení Defender for Endpoint – Pokud chcete nakonfigurovat podporu nasazení antivirových zásad na zařízení, která spravuje Defender for Endpoint, ale nejsou zaregistrovaná v Intune, přečtěte si téma Správa Microsoft Defender for Endpoint na zařízeních s Microsoft Intune. Tento článek obsahuje také informace o platforem podporovaných touto funkcí a zásadách a profilech, které tyto platformy podporují.
Řízení přístupu na základě role (RBAC)
Pokyny k přiřazování správné úrovně oprávnění a práv pro správu zásad antivirové Intune najdete v tématu Řízení přístupu na základě role pro zabezpečení koncových bodů.
Předpoklady pro ochranu před falšováním
Intune podporuje správu ochrany před falšováním na zařízeních s jedním z následujících operačních systémů:
- macOS (všechny podporované verze)
- Windows 10 a 11 (včetně Enterprise s více relacemi)
- Windows Server 2016 a novější
- Windows Server verze 1803 nebo novější
- Windows Server 2012 R2 (s využitím moderního jednotného řešení)
Defender for Endpoint podporuje ochranu před falšováním na dalších platformách nad rámec těch, které je možné spravovat prostřednictvím zásad Intune. Úplný seznam najdete v tématu Požadavky na ochranu před falšováním.
Poznámka
Zařízení musí být onboardovaná na Microsoft Defender for Endpoint (P1 nebo P2). Zařízení můžou zaznamenat zpoždění při povolování ochrany před falšováním, pokud dříve nebyla nasazená do Microsoft Defender for Endpoint. Ochrana před falšováním se povolí při prvním přihlášení zařízení k přihlášení do služby Microsoft Defender for Endpoint.
Další informace o chování funkce Ochrana před falšováním, včetně toho, která nastavení jsou chráněná, a možností řešení potíží, najdete v tématu Co je ochrana před falšováním? v dokumentaci k Defenderu for Endpoint.
Intune můžete použít ke správě ochrany před falšováním na zařízeních s Windows jako součást profilu prostředí Zabezpečení Windows (antivirová zásada). To zahrnuje jak zařízení, která spravujete pomocí Intune, tak zařízení, která spravujete pomocí Správce konfigurace prostřednictvím scénáře připojení tenanta. Ochrana před falšováním je teď k dispozici také pro službu Azure Virtual Desktop.
Zařízení spravovaná přes Intune
Předpoklady pro podporu ochrany před falšováním u zařízení spravovaných přes Intune:
- Vaše prostředí musí splňovat požadavky na správu ochrany před falšováním v aplikaci Intune.
- Zařízení jsou onboardovaná do služby Microsoft Defender for Endpoint (P1 nebo P2).
Profily zásad antivirové ochrany, které podporují ochranu před falšováním pro zařízení spravovaná službou Microsoft Intune:
Platforma: Windows
- Profil: Prostředí Zabezpečení Windows
Poznámka
5. dubna 2022 byla platforma pro Windows 10 a novější nahrazena platformou Windows.
Platforma Windows podporuje zařízení komunikující s Intune prostřednictvím Microsoft Intune nebo Microsoft Defender for Endpoint. Tyto profily také přidávají podporu pro platformu Windows Server, která není nativně podporována prostřednictvím služby Microsoft Intune.
Profily pro tuto novou platformu používají formát nastavení, který najdete v katalogu nastavení. Každá nová šablona profilu pro tuto novou platformu obsahuje stejná nastavení jako starší šablona profilu, kterou nahrazuje. Po této změně už nebude možné vytvářet nové verze starých profilů. Existující instance starého profilu budou i nadále dostupné pro použití a úpravy.
Profil Endpoint Protection pro zásady konfigurace zařízení můžete také použít ke konfiguraci ochrany před falšováním pro zařízení spravovaná službou Intune.
Klienti Správce konfigurace spravovaní prostřednictvím scénáře připojení tenanta
Předpoklady pro podporu správy ochrany před falšováním pomocí těchto profilů:
- Vaše prostředí musí splňovat požadavky na správu ochrany před falšováním v Intune, jak je podrobně popsáno v dokumentaci k Defenderu for Endpoint.
- Musíte použít Správce konfigurace Current Branch 2006 nebo novější.
- Musíte nakonfigurovat připojení tenanta tak, aby podporovaly zásady ochrany koncových bodů. To zahrnuje konfiguraci kolekcí zařízení nástroje Správce konfigurace pro synchronizaci s Intune.
- Zařízení jsou onboardovaná do služby Microsoft Defender for Endpoint (P1 nebo P2).
Profily zásad antivirové ochrany, které podporují ochranu před falšováním u zařízení spravovaných pomocí nástroje Správce konfigurace:
- Platforma: Windows (ConfigMgr)
- Profil: Prostředí pro Zabezpečení Windows (Preview)
Řízená konfigurace nastavení programu Microsoft Defender (Preview)
Řízená konfigurace rozšiřuje ochranu před falšováním tím, že se Microsoft Intune stává jediným autoritativním zdrojem nastavení zabezpečení programu Microsoft Defender na zařízení. Zatímco ochrana před falšováním uzamkne určitá nastavení zabezpečení na zabezpečené výchozí hodnoty, řízená konfigurace jde ještě dál tím, že uzamkne všechna příslušná nastavení na hodnoty nakonfigurované v Intune. Nenakonfigurovaná nastavení se vrátí na výchozí nastavení zabezpečené platformy.
Organizace, které nasazují Microsoft Defender for Endpoint, můžou čelit neurčitým stavům zařízení, když více kanálů pro správu, včetně Zásady skupiny, Správce konfigurace, nástrojů třetích stran a skriptů místní správy, přepíše nastavení doručená v cloudu. Díky těmto konfliktům jsou konfigurace Defenderu nepředvídatelné a obtížně řešitelné.
Řízená konfigurace vytváří jasnou prioritu autority. Pokud je na zařízení povolená řízená konfigurace, nastavení dodávaná správou nastavení zabezpečení Intune nebo Microsoft Defender for Endpoint mají výhradní přednost. Nastavení ze všech ostatních kanálů, včetně Zásady skupiny, Správce konfigurace a místních změn, se přepíší. Nastavení můžou pořád poskytovat jiné kanály, ale Intune nakonfigurované hodnoty mají vždy přednost.
Tato funkce je užitečná ve dvou běžných scénářích:
- Nasazení s testováním konceptu – Organizace můžou rychle nasadit a ověřit konfiguraci Defenderu, aniž by nejprve musely identifikovat a napravit konflikty starších objektů zásad skupiny nebo nástrojů třetích stran.
- Správa ustáleného stavu – Správci mohou udržovat deterministické, auditovatelné konfigurace Defenderu, aniž by museli monitorovat nebo dohlížet na každý druhý kanál správy.
Povolení řízené konfigurace
Řízená konfigurace je k dispozici jako vyhrazené nastavení v profilu prostředí Zabezpečení Windows pro zásady antivirové ochrany. V části Defender podporuje nastavení řízené konfigurace (zařízení) následující hodnoty:
| Hodnota | Popis |
|---|---|
| Není nakonfigurováno | Aktuální stav zařízení se nijak nemění. |
| Vypnuto (výchozí) | Vypne řízenou konfiguraci i ochranu před neoprávněnou manipulací. |
| Ochrana před falšováním (zapnutá) | Zapne Ochranu před falšováním a vynutí nastavení chráněné proti neoprávněné manipulaci na bezpečné výchozí hodnoty. Toto je stávající chování funkce Ochrana před falšováním. |
| Řízená konfigurace (zapnutá) | Zapne řízenou konfiguraci. Nastavení doručená službou Intune mají výhradní přednost; nenakonfigurovaná nastavení používají zabezpečené výchozí hodnoty. |
Pokud chcete povolit řízenou konfiguraci, vytvořte nebo upravte zásady antivirové ochrany, které používají profil prostředí Zabezpečení Windows. Nastavte možnost Řízená konfigurace (Zařízení) na Řízená konfigurace (Zap) a pak zásady nasaďte do zařízení, která chcete chránit.
Poznámka
Řízená konfigurace má stejné předpoklady jako ochrana před neoprávněnou manipulací.
Důležité
Řízená konfigurace funguje na úrovni jednotlivých zařízení. Jednotlivá zařízení můžete odhlásit z řízeného stavu nebo z něj vystoupit změnou hodnoty řízené konfigurace (zařízení) v zásadách, které cílí na tato zařízení. Přepnutí z řízené konfigurace zpět na ochranu před falšováním (nebo vypnutí) se projeví při příštím vrácení zásad se změnami.
Rozsah a omezení
Ve verzi Preview řízená konfigurace vynucuje nastavení, která jsou nakonfigurovaná prostřednictvím následujících šablon zásad zabezpečení koncového bodu:
- Antivirus
- Omezení potenciální oblasti útoku (ASR)
Pokud je zařízení ve stavu řízené konfigurace, jsou nastavení Defenderu dodávaná prostřednictvím těchto šablon směrounní. Nastavení pro stejné komponenty Defenderu, které jsou dodávány prostřednictvím jiných kanálů, se přepíší.
Nastavení, která nejsou explicitně nakonfigurovaná v řízené konfiguraci, se vrátí na výchozí hodnoty. Místní uživatelé můžou tato nastavení měnit, protože řízená konfigurace zamyká jenom nastavení, která definují její zásady.
Řízená konfigurace se nevztahuje na:
- Detekce koncových bodů a reakce na ně (EDR)
- Nastavení brány firewall
- Zásady vytvořené mimo prostředí zabezpečení koncových bodů, jako jsou zásady katalogu nastavení
- Typy zásad zabezpečení koncových bodů, které komponenty Defender nepoužívají, jako je ochrana účtu
Reporting s řízenou konfigurací
Když je zařízení ve stavu řízené konfigurace, chování hlášení pro toto zařízení se změní:
- U zásad nakonfigurovaných prostřednictvím šablony, která podporuje řízenou konfiguraci (antivirový program, ASR), zprávy o stavu jednotlivých nastavení odrážejí vynucenou konfiguraci podle očekávání.
- U neřízených zásad konfigurace, jako jsou zásady katalogu nastavení, které obsahují nastavení překrývající se s řízenými zásadami konfigurace, se překrývající se nastavení na tomto zařízení nevztahují k nim. Zásady řízené konfigurace mají pro tato nastavení přednost bez ohledu na nakonfigurovanou hodnotu v jiné zásadě.
- V sestavách koncových bodů, které nejsou v pořádku (koncové body, které> nejsou v pořádku,antivirová ochrana>,nefunkční koncové body) a stavu antivirového agenta (sestavy>stavu antivirového>antivirového agenta), se sloupec Ochrana před falšováním přejmenuje na Řízená konfigurace. Hodnoty udává, jestli je řízená konfigurace pro zařízení registrovaná v MDM povolená nebo zakázaná. Zařízení zaregistrovaná v programu Defender nejsou do těchto sestav zahrnutá.
- Pokud zařízení obdrží konfliktní zásady Intune – jedna povolující řízenou konfiguraci a druhá zakazující nebo povolující ochranu před falšováním – mají zásady řízené konfigurace přednost.
Další informace o ochraně před falšováním a o tom, jak ji řízená konfigurace rozšiřuje, najdete v tématu Ochrana nastavení zabezpečení pomocí funkce Ochrana před falšováním.
Antivirové profily
Pokyny k vytváření profilů zabezpečení koncových bodů najdete v tématu Vytvoření zásady zabezpečení koncového bodu.
Zařízení spravovaná službou Microsoft Intune
Následující profily jsou podporované pro zařízení, která spravujete přes Intune:
Linux
Platforma: Linux
- Profil: Antivirová ochrana v programu Microsoft Defender – správa nastavení antivirové ochrany na zařízeních s Linuxem.
- Profil: Vyloučení antivirové ochrany v programu Microsoft Defender – Správa nastavení pro Antivirovou ochranu v programu Microsoft Defender, která definují vyloučení antivirové ochrany pro cesty, rozšíření a procesy.
Antivirová vyloučení jsou také spravována zásadami antivirové ochrany v programu Microsoft Defender, které zahrnují identická nastavení pro vyloučení, a dalšími zásadami, jako je profil detekce koncových bodů a reakce koncových bodů služby Intune pro globální vyloučení programu Microsoft Defender (AV+EDR) pro Linux, který zahrnuje vyloučení EDR i antivirové ochrany. Nastavení z více zdrojů podléhají sloučení zásad a vytvářejí velkou sadu výjimek pro příslušná zařízení a uživatele.
Důležité
Profil Microsoft Defender globálních vyloučení (AV+EDR) je podporovaný jenom pro Linux zařízení spravovaných programem Defender prostřednictvím scénáře správy nastavení zabezpečení Microsoft Defender for Endpoint.
Další informace o vyloučeních Linuxu najdete v tématu Konfigurace a ověření vyloučení pro Microsoft Defender for Endpoint v Linuxu v dokumentaci k programu Microsoft Defender.
macOS
Platforma: macOS
Profil: Antivirová ochrana – správa nastavení zásad antivirové ochrany v macOS.
Když používáte Microsoft Defender for Endpoint pro Mac, můžete nakonfigurovat a nasadit nastavení antivirové ochrany do spravovaných zařízení s macOS prostřednictvím služby Intune místo toho, abyste tato nastavení konfigurovali pomocí
.plistsouborů.
Windows
Platforma: Windows
Profily pro tuto platformu je možné používat se zařízeními zaregistrovanými v aplikaci Intune a zařízeními spravovanými prostřednictvím správy zabezpečení pro Microsoft Defender for Endpoint.Poznámka
5. dubna 2022 byla platforma pro Windows 10 a novější nahrazena platformou Windows.
Platforma Windows podporuje zařízení komunikující s Intune prostřednictvím Microsoft Intune nebo Microsoft Defender for Endpoint. Tyto profily také přidávají podporu pro platformu Windows Server, která není nativně podporována prostřednictvím služby Microsoft Intune.
Profily pro tuto novou platformu používají formát nastavení, který najdete v katalogu nastavení. Každá nová šablona profilu pro tuto novou platformu obsahuje stejná nastavení jako starší šablona profilu, kterou nahrazuje. Po této změně už nebude možné vytvářet nové verze starých profilů. Existující instance starého profilu budou i nadále dostupné pro použití a úpravy.
Profil: Antivirová ochrana - v programu Microsoft DefenderUmožňuje spravovat nastavení zásad antivirové ochrany pro zařízení s Windows.
Antivirová ochrana v programu Defender je součást ochrany nové generace programu Microsoft Defender for Endpoint. Ochrana nové generace spojuje technologie, jako je strojové učení a cloudová infrastruktura, pro ochranu zařízení ve vaší podnikové organizaci.
Profil antivirové ochrany v programu Microsoft Defender je samostatnou instancí nastavení antivirového softwaru, která se nacházejí v profilu omezení zařízení pro zásady Konfigurace zařízení.
Na rozdíl od nastavení antivirového softwaru v profilu omezení zařízení můžete tato nastavení používat u zařízení, která jsou spoluspravovaná. Pokud chcete tato nastavení použít, musí být posuvník úloh spolusprávy pro Endpoint Protection nastavený na hodnotu Intune.
Profil: Vyloučení - antivirové ochrany v programu Microsoft DefenderUmožňuje spravovat nastavení zásad jenom pro vyloučení antivirové ochrany.
Pomocí těchto zásad můžete spravovat nastavení následujících poskytovatelů konfiguračních služeb (CSP) Microsoft Defender antivirové ochrany, kteří definují vyloučení antivirové ochrany:
- Defender/ExcludedPaths (Vyloučené) cesty
- Defender/ExcludedExtensions
- Defender/ExcludedProcesses
Tyto zprostředkovatele CSP pro vyloučení antivirové ochrany spravují také zásady antivirové ochrany v programu Microsoft Defender, které zahrnují identická nastavení pro vyloučení. Nastavení z obou typů zásad (vyloučení antivirové aantivirové ochrany) podléhají sloučení zásad a vytvářejí zvláštní sadu výjimek pro příslušná zařízení a uživatele.
Upozornění
Definováním výjimek se sníží ochrana, kterou Antivirová ochrana v programu Microsoft Defender nabízí. Vždy vyhodnoťte rizika spojená s implementací výjimek. Vylučte jenom soubory, o kterých víte, že nejsou škodlivé.
Další informace najdete v tématu Přehled vyloučení v dokumentaci k programu Microsoft Defender.
Profil: Prostředí pro Zabezpečení Windows – Spravujte nastavení aplikace pro Zabezpečení Windows, která můžou koncoví uživatelé zobrazit v Centru zabezpečení v programu Microsoft Defender, a oznámení, která dostávají.
Aplikaci Zabezpečení Windows používá mnoho funkcí zabezpečení Windows k poskytování oznámení o stavu a zabezpečení počítače. Oznámení zabezpečených aplikací zahrnují brány firewall, antivirové produkty, filtr SmartScreen v programu Windows Defender a další.
Profil: Ovládací prvky aktualizace programu Defender – správa nastavení aktualizací pro Microsoft Defender, včetně následujících nastavení, která jsou převzata přímo z CSP Defenderu:
Zařízení spravovaná nástrojem Správce konfigurace
Antivirus
Správa nastavení antivirové ochrany pro zařízení s nástrojem Správce konfigurace při použití připojení tenanta
Cesta zásad:
- Antivirová ochrana pro > zabezpečení > koncových bodů ve Windows (ConfigMgr)
Profily:
- Antivirová ochrana v programu Microsoft Defender (Preview)
- Prostředí Zabezpečení Windows (verze Preview)
Požadovaná verze nástroje Správce konfigurace:
- Správce konfigurace Current Branch verze 2006 nebo novější
Podporované platformy zařízení Správce konfigurace:
- Windows 8.1 (x86, x64) od verze 2010 nástroje Správce konfigurace
- Windows
- Windows Server 2012 R2 (x64) od verze nástroje Správce konfigurace 2010
- Windows Server 2016 a novější (x64)
Důležité
14. října 2025 dosáhl systém Windows 10 konce podpory a nebude dostávat aktualizace pro zvýšení kvality a funkcí. Windows 10 je povolená verze v aplikaci Intune. Zařízení s touto verzí se budou moct dál registrovat do aplikace Intune a používat funkce, které na ni mají nárok, ale funkčnost nebude zaručena a může se lišit.
Důležité
22. října 2022 Microsoft Intune ukončil podporu pro zařízení se systémem Windows 8.1. Technická pomoc a automatické aktualizace na těchto zařízeních nejsou k dispozici.
Sloučení zásad pro nastavení
Některá nastavení zásad antivirové ochrany podporují sloučení zásad. Sloučení zásad pomáhá vyhnout se konfliktům, když se na stejná zařízení vztahuje více zásad a nakonfigurovat stejné nastavení. Intune vyhodnotí nastavení, která sloučení zásad podporuje, pro každého uživatele nebo zařízení, jak je převzato ze všech použitelných zásad. Tato nastavení jsou pak sloučena do jedné nadřazené množiny zásad.
Můžete například vytvořit tři samostatné antivirové zásady, které definují vyloučení různých cest k antivirovým souborům. Všechny tři zásady se nakonec přiřadí stejnému uživateli. Vzhledem k tomu, že zprostředkovatel CSP pro vyloučení Microsoft Defender cesty k souboru podporuje sloučení zásad, Intune vyhodnocuje a kombinuje vyloučení souborů ze všech platných zásad pro uživatele. Vyloučení se přidají do nadmnožiny a jednoduchý seznam vyloučení se doručí do zařízení uživatele.
Pokud některé nastavení sloučení zásad nepodporuje, může dojít ke konfliktu. Konflikty můžou vést k tomu, že uživatel nebo zařízení neobdrží žádnou zásadu pro dané nastavení. Sloučení zásad například nepodporuje zprostředkovatele CSP, který brání instalaci odpovídajících ID zařízení (PreventInstallationOfMatchingDeviceIDs). Konfigurace pro tohoto zprostředkovatele CSP se neslučují a zpracovávají se samostatně.
Při samostatném zpracování se konflikty zásad řeší následujícím způsobem:
- Platí nejbezpečnější zásady.
- Pokud jsou dvě zásady stejně bezpečné, použije se poslední upravená zásada.
- Pokud poslední upravená zásada nemůže konflikt vyřešit, nebude do zařízení doručena žádná zásada.
Nastavení a zprostředkovatelé CSP, kteří podporují sloučení zásad
Následující nastavení podporují sloučení zásad:
- Vyloučené procesy – CSP: Defender/ExcludedProcesses
- Excluded Extensions – CSP: Defender/ExcludedExtensions
- Vyloučené cesty – CSP: Defender/ExcludedPaths
Sestavy zásad antivirové ochrany
Sestavy zásad antivirové ochrany zobrazují podrobnosti o stavu týkající se zabezpečení koncového bodu, zásad antivirové ochrany a stavu zařízení. Tyto sestavy jsou k dispozici v uzlu Zabezpečení koncových bodů v Centru pro správu služby Microsoft Intune.
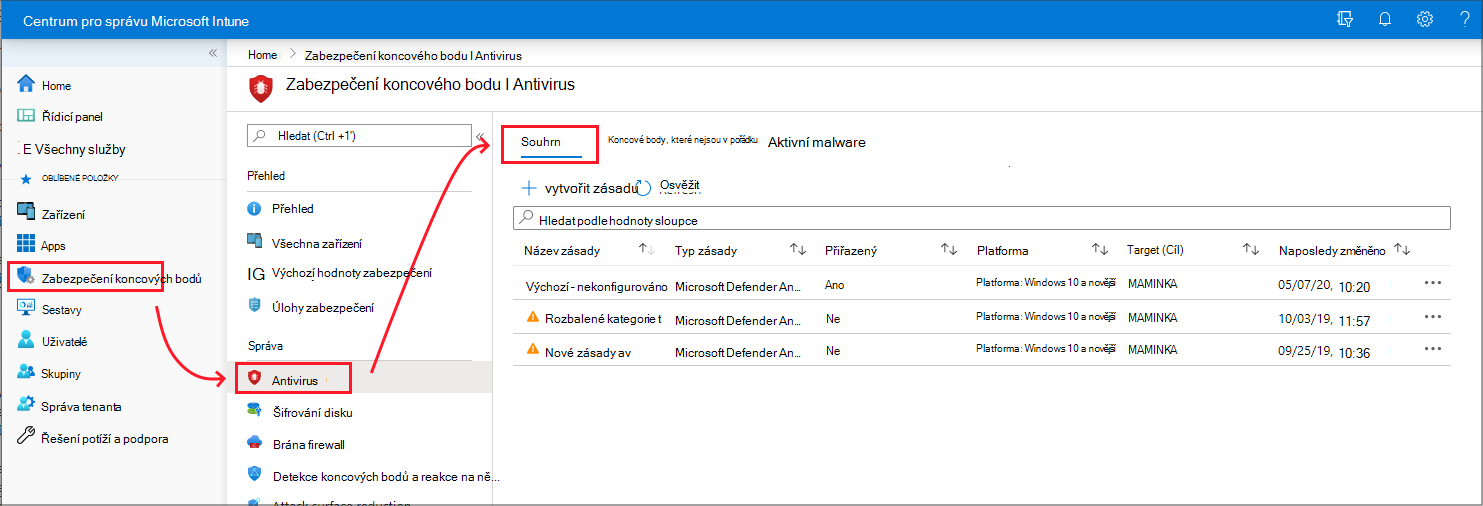
Pokud chcete sestavy zobrazit, přejděte v centru pro správu služby Microsoft Intune na Zabezpečení koncového bodu a vyberte Antivirová ochrana. Výběrem antivirového programu otevřete stránku Souhrn. Další zobrazení sestavy a stavu jsou k dispozici jako další stránky.
Kromě sestav podrobně popsaných v následujících částech najdete další sestavy pro Antivirovou ochranu v programu Microsoft Defender v uzlu Sestavy Centra pro správu Microsoft Intune, jak je popsáno v článku Sestavy Intune:
Souhrn
Na stránce Souhrn můžete vytvořit nové zásady a zobrazit seznam dříve vytvořených zásad. Seznam obsahuje podrobné informace o profilu, který zásada zahrnuje (Typ zásady), a o tom, jestli je zásada přiřazená.
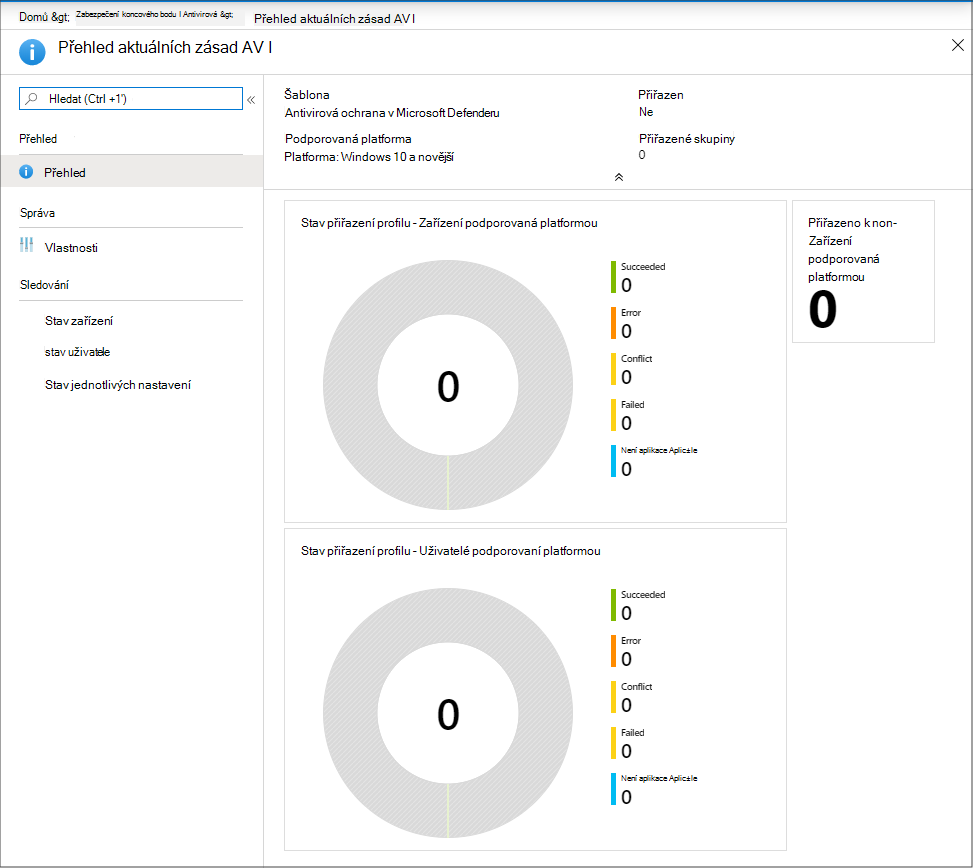
Když vyberete zásadu ze seznamu, otevře se stránka Přehled pro danou instanci zásad a zobrazí se další informace. Po výběru dlaždice z tohoto zobrazení zobrazí Intune další podrobnosti pro tento profil, pokud jsou k dispozici.
Koncové body nejsou v pořádku
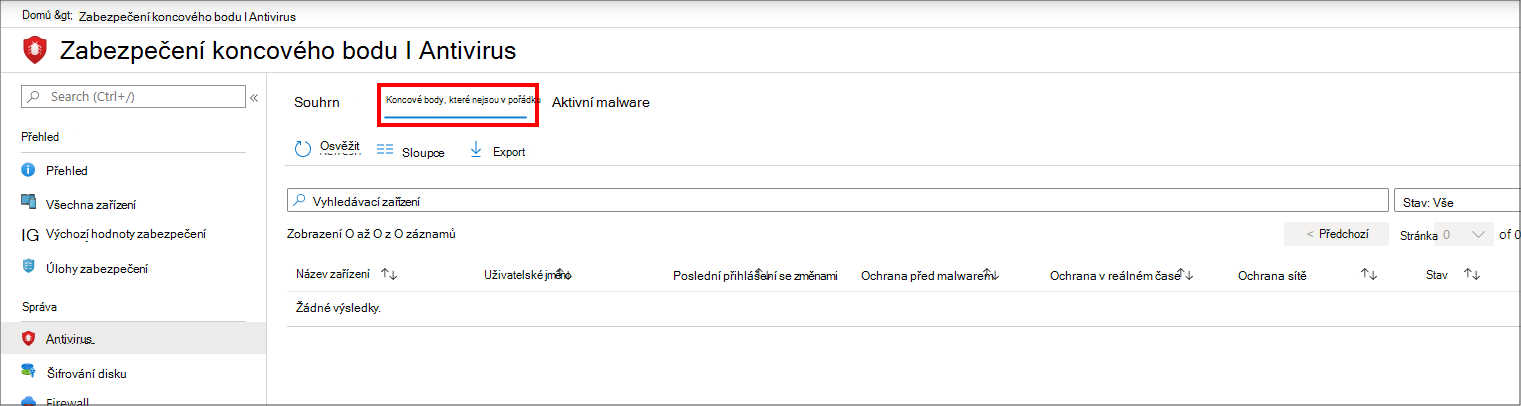
Na stránce Koncové body v pořádku můžete zobrazit informace o stavu antivirového programu zařízení s Windows spravovaných pomocí MDM. Tato informace se vrací z Windows Antivirová ochrana v programu Defender, která běží na zařízení, jako stav agenta hrozby. Na této stránce vyberte Sloupce , abyste zobrazili úplný seznam podrobností, které jsou dostupné v sestavě.
V tomto zobrazení se zobrazí jenom zařízení se zjištěnými problémy. Toto zobrazení nezobrazuje podrobnosti o zařízeních, která jsou označená jako čistá.
Informace pro tuto sestavu vycházejí z podrobností dostupných od následujících zprostředkovatelů CSP, které jsou popsané v dokumentaci pro správu klientů Windows:
Další kroky
Konfigurace zásad zabezpečení koncových bodů
Podívejte se na podrobnosti o nastavení Windows v zastaralých profilech pro zastaralou platformu pro systém Windows 10 a novější: