Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Jako správce zabezpečení můžete zkontrolovat a spravovat zařízení v zobrazení Všechna zařízení v Centru pro správu služby Microsoft Intune. V zobrazení se zobrazí seznam všech vašich zařízení z vašeho Microsoft Entra ID, včetně zařízení spravovaných:
- Intune
- Správce konfigurace
- Spoluspráva(podle Intune i Správce konfigurace)
- Správa nastavení zabezpečení Defender for Endpoint(pro zařízení, která nejsou zaregistrovaná v Intune)
Zařízení můžou být v cloudu a místní infrastruktuře, pokud jsou integrovaná s vaším Microsoft Entra ID.
Pokud chcete toto zobrazení najít, otevřete Centrum pro správu Microsoft Intune a vyberte Zabezpečení> koncového boduVšechna zařízení.
Počáteční zobrazení Všechna zařízení zobrazí vaše zařízení a obsahuje klíčové informace o každém z nich:
- Jak se zařízení spravuje
- Stav dodržování předpisů
- Podrobnosti operačního systému
- Kdy se zařízení naposledy vrátilo se změnami
- A další
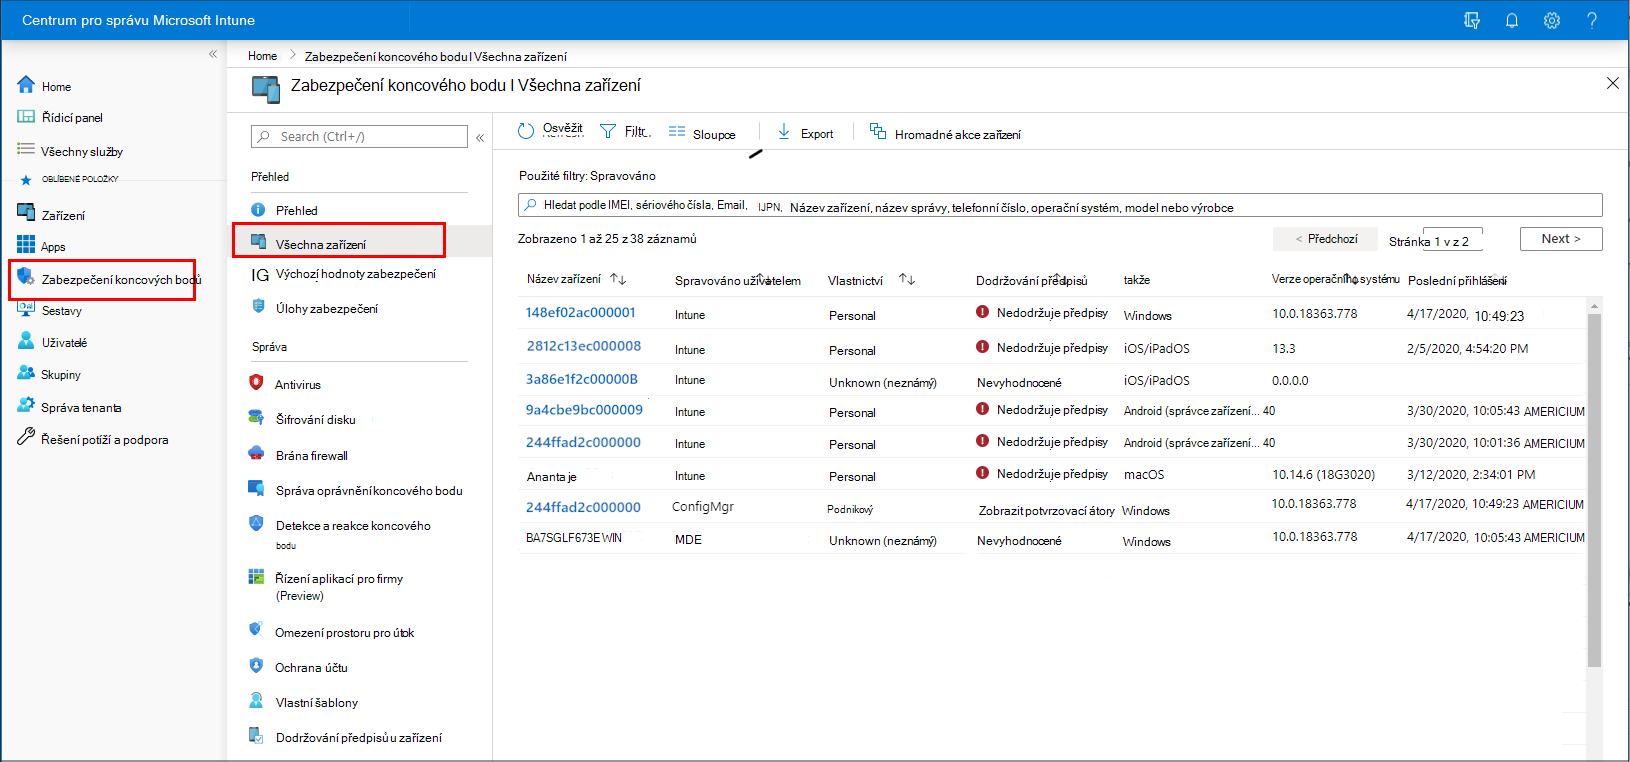
Při prohlížení podrobností o zařízení můžete vybrat zařízení, které chcete podrobně provést, abyste získali další informace.
Dostupné podrobnosti podle typu správy
Při prohlížení zařízení v centru pro správu služby Microsoft Intune zvažte, jak se zařízení spravuje. Zdroj správy ovlivňuje, jaké informace se zobrazují v centru pro správu a které akce jsou k dispozici pro správu zařízení.
Vezměte v úvahu následující pole:
Spravuje – Tento sloupec určuje, jak se zařízení spravuje. Mezi možnosti správce patří:
MDM – Tato zařízení spravuje Intune. Intune shromažďuje a hlásí data dodržování předpisů zařízení do Centra pro správu.
ConfigMgr – Tato zařízení se zobrazí v centru pro správu Microsoft Intune, když použijete připojení tenanta k přidání zařízení, která spravujete pomocí nástroje Správce konfigurace. Aby bylo možné zařízení spravovat, musí používat klienta nástroje Správce konfigurace a být:
- V pracovní skupině (připojené k aplikaci Microsoft Entra a jinak)
- Připojená doména
- Hybridní připojení k Microsoft Entra (připojené k AD a Microsoft Entra ID)
Stav dodržování předpisů pro zařízení spravovaná nástrojem Správce konfigurace není v centru pro správu služby Microsoft Intune viditelný.
Další informace najdete v tématu Povolení připojení tenanta v dokumentaci k nástroji Správce konfigurace.
Agent MDM/ConfigMgr – Tato zařízení jsou spoluspravována mezi Intune a Správce konfigurace.
Při spolusprávě zvolíte různé úlohy spolusprávy a určíte, které aspekty spravuje Správce konfigurace nebo Intune. Tyto volby mají vliv na to, které zásady zařízení uplatňuje a jak se data dodržování předpisů hlásí do Centra pro správu.
Můžete například použít Intune ke konfiguraci zásad pro antivirový program, bránu firewall a šifrování. Všechny tyto zásady se považují za zásady pro Endpoint Protection. Pokud chcete, aby spoluspravované zařízení používalo zásady Intune, a ne zásady nástroje Správce konfigurace, nastavte posuvník spolusprávy pro Endpoint Protection na hodnotu Intune nebo Pilot Intune. Pokud je posuvník nastavený na hodnotu Správce konfigurace, zařízení místo toho používá zásady a nastavení z nástroje Správce konfigurace.
MDE – Tato zařízení nejsou zaregistrovaná v aplikaci Intune. Místo toho se připojí k Defenderu for Endpoint a můžou zpracovat mnoho zásad zabezpečení koncových bodů služby Intune. Zařízení zaregistrovaná se správou nastavení zabezpečení se zobrazí v Centru pro správu Intune i na portálu Defenderu. V Centru pro správu zobrazuje pole Spravuje pro tato zařízení hodnotu MDE.
Dodržování předpisů: Dodržování předpisů se vyhodnocuje podle zásad dodržování předpisů, které jsou zařízení přiřazené. Zdroj těchto zásad a informace, které jsou v konzole, závisí na způsobu správy zařízení. Intune, Správce konfigurace nebo spoluspráva. Aby spoluspravovaná zařízení hlásila dodržování předpisů, nastavte posuvník spolusprávy pro dodržování předpisů zařízení na Intune nebo na Pilotní Intune.
Po nahlášení dodržování předpisů Centru pro správu zařízení můžete přejít k podrobnostem a zobrazit další podrobnosti. Pokud zařízení nedodržuje předpisy, přejděte k podrobnostem o tom, které zásady nedodržují předpisy. Tyto informace vám můžou pomoct při zkoumání a při uvádění zařízení do souladu s předpisy.
Poslední přihlášení: Toto pole identifikuje čas, kdy zařízení naposledy nahlásilo svůj stav.
Kontrola zásad zařízení
Pokud chcete zobrazit informace o zásadách konfigurace zařízení, které platí pro zařízení spravované pomocí MDM a Intune, přečtěte si téma Sestavy zabezpečení. Zásady zabezpečení koncových bodů i základní zásady zabezpečení jsou zásady konfigurace zařízení.
Pokud chcete zobrazit sestavu, vyberte zařízení a pak vyberte Konfigurace zařízení, kterou najdete pod kategorií Monitor .
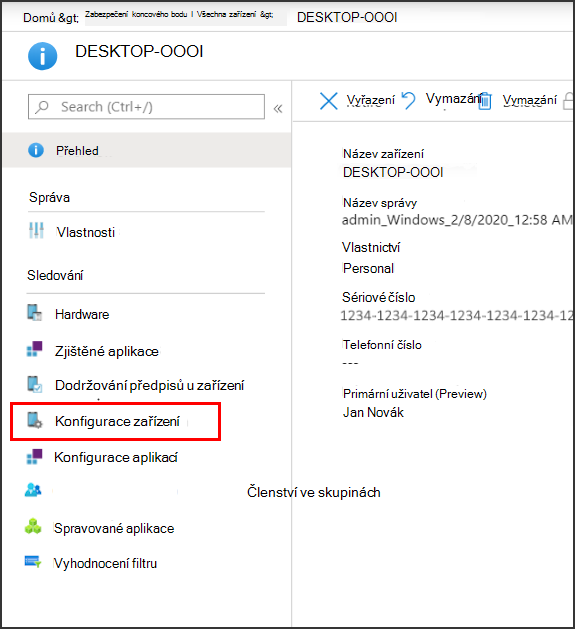
Zařízení spravovaná nástrojem Správce konfigurace nezobrazují podrobnosti o zásadách v sestavě. Pokud chcete zobrazit další informace o těchto zařízeních, použijte konzolu nástroje Správce konfigurace.
Kontrola zásad zabezpečení koncových bodů v profilech
V uzlu Zabezpečení koncového bodu v Centru pro správu můžete vybrat kartu Souhrn konkrétního typu zásady a zobrazit, vybrat a poté upravit všechny profily, které jste pro tento typ zásady vytvořili. V tomto zobrazení:
- Typ zásady identifikuje profil.
- Platforma identifikuje platformu zařízení.
Kromě různých zobrazení zásad zabezpečení koncových bodů můžete přejít na Zařízení>– všechna zařízení a v části Spravovat zařízení vyberte Konfigurace a zobrazte a upravte profily zabezpečení koncových bodů pro platformy macOS a Windows spolu s profily konfigurace zařízení. V tomto zobrazení jsou zásady zabezpečení koncových bodů identifikovány podle typu šablony, jako je například Microsoft Defender Antivirová ochrana ve sloupci Typ zásady . Viz Monitorování zásad konfigurace zařízení v Microsoft Intune .
Vzdálené akce pro zařízení
Vzdálené akce jsou akce, které můžete spustit nebo použít na zařízení z Centra pro správu služby Microsoft Intune. Při prohlížení podrobností o zařízení máte přístup ke vzdáleným akcím, které se na toto zařízení vztahují.
V horní části stránky Přehled zařízení se zobrazí vzdálené akce. Akce, které se nedají zobrazit kvůli omezenému prostoru na obrazovce, zobrazíte výběrem tří teček na pravé straně:
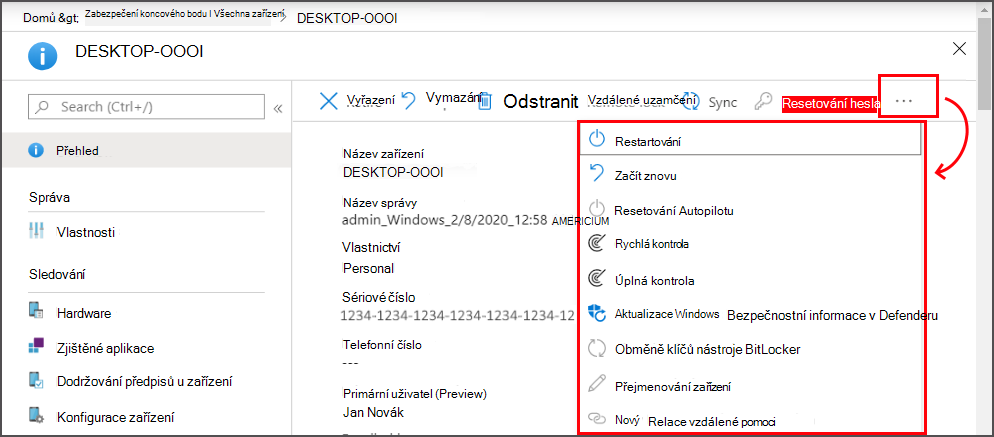
Dostupné vzdálené akce závisí na způsobu správy zařízení:
Intune: K dispozici jsou všechny vzdálené akce Intune, které platí pro platformu zařízení.
Správce konfigurace: Můžete použít následující akce nástroje Správce konfigurace:
- Zásady synchronizace počítačů
- Zásady synchronizace uživatelů
- Cyklus vyhodnocování aplikací
Spoluspráva: Máte přístup ke vzdáleným akcím Intune i akcím nástroje Správce konfigurace.
Správa nastavení zabezpečení Defender for Endpoint – Tato zařízení nespravuje Intune a nepodporují vzdálené akce.
Některé vzdálené akce služby Intune můžou pomoct zabezpečit zařízení nebo chránit data, která můžou být na zařízení. Pomocí akcí na dálku můžete:
- Uzamčení zařízení
- Resetování zařízení
- Odebrání dat společnosti
- Kontrola malwaru mimo naplánované spuštění
- Otáčení kláves nástroje BitLocker
Správce zabezpečení zajímá následující vzdálené akce Intune, které jsou podmnožinou úplného seznamu. Ne všechny akce jsou dostupné pro všechny platformy zařízení. Odkazy odkazují na obsah s podrobnými informacemi o jednotlivých akcích.
Synchronizovat zařízení – Požádejte zařízení, aby se okamžitě vrátilo se změnami do služby Intune. Když se zařízení přihlásí, obdrží všechny čekající akce nebo zásady, které jsou k němu přiřazené.
Restartovat – vynutí restartování zařízení s Windows do pěti minut. Vlastníci zařízení nejsou na restartování automaticky upozorněni a mohou přijít o svou práci.
Rychlá kontrola – Nechte Defender spustit rychlou kontrolu zařízení na přítomnost malwaru a pak odeslat výsledky do aplikace Intune. Při rychlé kontrole se vyhledají obvyklá místa, kde by mohl být zaregistrovaný malware, jako jsou klíče registru a známé spouštěcí složky Windows.
Úplná kontrola – Nechte Defender spustit kontrolu zařízení na přítomnost malwaru a pak odeslat výsledky do aplikace Intune. Při úplné kontrole se prohlédnou obvyklá místa, kde by mohl být registrovaný malware, a také zkontroluje každý soubor a složku na zařízení.
Aktualizace bezpečnostních informací v programu Windows Defender – požádejte zařízení, aby aktualizovalo definice malwaru pro Antivirovou ochranu v programu Microsoft Defender. Tato akce nespustí prohledávání.
Rotace klíčů nástroje BitLocker – umožňuje vzdáleně otáčet obnovovací klíč nástroje BitLocker zařízení Windows 10 verzí 1909 nebo novější nebo Windows 11.
Důležité
14. října 2025 dosáhl systém Windows 10 konce podpory a nebude dostávat aktualizace pro zvýšení kvality a funkcí. Windows 10 je povolená verze v aplikaci Intune. Zařízení s touto verzí se budou moct dál registrovat do aplikace Intune a používat funkce, které na ni mají nárok, ale funkčnost nebude zaručena a může se lišit.
Pomocí hromadných akcí zařízení můžete také spravovat některé akce, jako je vyřazení a vymazání pro více zařízení najednou. Další informace najdete v tématu hromadné akce zařízení.
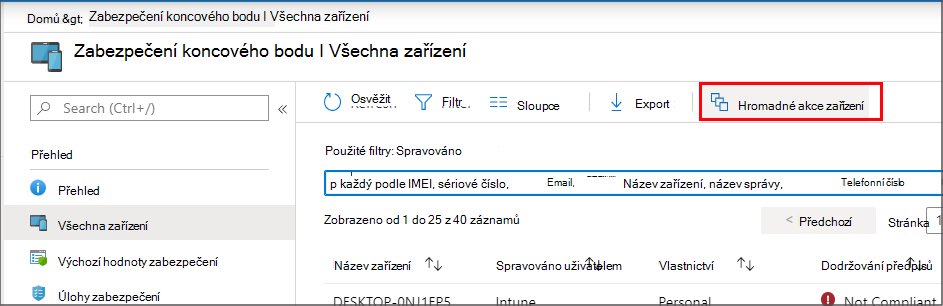
Možnosti, které spravujete pro zařízení, se neprojeví, dokud se zařízení nepřihlásí se změnami v aplikaci Intune.