Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Poznámka
Tento článek je věnovaný dodavatelům ochrany před mobilními hrozbami třetích stran. Další informace o Microsoft Defender for Endpoint najdete v tématu Microsoft Defender for Endpoint.
Intune může integrovat data od dodavatele ochrany před mobilními hrozbami (MTD) jako zdroj informací pro zásady dodržování předpisů zařízením a pravidla podmíněného přístupu k zařízením. Tyto informace pomáhají chránit podnikové zdroje, jako je Exchange a SharePoint, tím, že zablokují přístup z ohrožených mobilních zařízení.
Intune můžou použít stejná data jako zdroj pro neregistrovaná zařízení pomocí zásad ochrany aplikací Intune. Správci proto mohou tyto informace použít k ochraně podnikových dat v rámci aplikace chráněné službou Microsoft Intune a k zablokování nebo selektivnímu vymazání.
Podpora cloudu pro veřejnou správu
Konektory ochrany před mobilními hrozbami (MTD) pro zařízení s Androidem a iOS/iPadOS jsou dostupné v následujících suverénních cloudech za předpokladu, že partneři MTD tato prostředí podporují. Když se přihlásíte ke svému tenantovi, můžete zobrazit dostupné konektory v tomto konkrétním prostředí:
- U.S. Government Community Cloud (GCC) High
- 21Vianet
Další informace o službě Intune a cloudech pro státní správu najdete tady:
- Podpora Microsoft Intune pro vládu USA GCC High
- Popis služby Microsoft Intune pro státní správu USA GCC High a DoD
- Microsoft Intune provozovaný společností 21Vianet v Číně
Ochrana podnikových prostředků
Integrace informací od dodavatelů MTD vám může pomoct chránit vaše podnikové prostředky před hrozbami, které ovlivňují mobilní platformy.
Společnosti jsou obvykle proaktivní v ochraně počítačů před zranitelnostmi a útoky, zatímco mobilní zařízení jsou často nemonitorovaná a nechráněná. Tam, kde mají mobilní platformy zabudovanou ochranu, jako je izolace aplikací a prověřené obchody s aplikacemi pro spotřebitele, zůstávají tyto platformy zranitelné vůči sofistikovaným útokům. Vzhledem k tomu, že stále více zaměstnanců používá zařízení pro práci a přístup k citlivým informacím, můžou vám informace od dodavatelů MTD pomoct chránit zařízení a prostředky před stále sofistikovanějšími útoky.
Konektory ochrany před mobilními hrozbami Intune
Intune používá konektor ochrany před mobilními hrozbami k vytvoření komunikačního kanálu mezi Intune a zvoleným dodavatelem MTD. Partneři společnosti Intune MTD nabízejí intuitivní a snadno nasaditelné aplikace pro mobilní zařízení. Tyto aplikace aktivně prohledávají a analyzují informace o hrozbách a sdílejí je s Intune. Intune může data použít pro účely generování sestav nebo vynucení.
Například připojená aplikace MTD hlásí dodavateli MTD, že telefon ve vaší síti je aktuálně připojený k síti, která je zranitelná vůči útokům typu man-in-the-middle. Tyto informace jsou zařazeny do kategorií odpovídající úrovně rizika nízké, střední nebo vysoké. Tato úroveň rizika se pak porovná s povolenými hodnotami úrovně rizika, které nastavíte v aplikaci Intune. Na základě tohoto porovnání můžete odvolat přístup k určitým prostředkům, když dojde k ohrožení zabezpečení zařízení.
Role ochrany před mobilními hrozbami pro Android
Na Androidu Enterprise, který je plně spravovaný a vlastněný společností se zařízeními s pracovním profilem, můžete partnerovi MTD udělit rozšířená oprávnění zabezpečení prostřednictvím konektoru MTD. Pokud je tato možnost povolená, aplikace MTD obdrží výjimky z pozastavení aplikace, hibernace, omezení napájení a uživatelských ovládacích prvků, což aplikaci pomáhá udržovat nepřetržitou ochranu před hrozbami na spravovaných zařízeních. Tato oprávnění můžete udělit jednomu partnerovi MTD současně. V případě Microsoft Defender for Endpoint můžete také povolit automatické spouštění aplikace během instalace zařízení. Podrobnosti o konfiguraci přepínačů rolí MTD najdete v tématu Možnosti přepínání ochrany před mobilními hrozbami.
Stav konektoru
Když do tenanta přidáte konektor Ochrany před mobilními hrozbami, stav zobrazí jeden z následujících stavů:
| Stav konektoru | Vysvětlení | Zprávy o nejistotě zařízení jsou blokované? | Zprávy žádosti o synchronizaci aplikací jsou blokované? | Zprávy žádosti o synchronizaci certifikátů jsou blokované? |
|---|---|---|---|---|
| Nedostupné | Zřízení konektoru se zrušilo. Partner MTD musí mluvit s Intune, aby ho znovu zřídil. | Ano (od verze 2308) | Ano (od verze 2308) | Ano (od verze 2601) |
| Nenastaveno | Nastavení konektoru není dokončené. V rámci Intune nebo partnera MTD se můžou vyžadovat další kroky nebo oprávnění, aby se tento stav změnil na K dispozici. | Ano (od 2309) | Ano (od 2309) | Ano (od verze 2601) |
| Je dostupný | Nastavení konektoru je dokončeno. Aby se tento stav změnil na Enabled, musí být zapnutý alespoň jeden přepínač platformy. | Ne | Ne | Ne |
| Povoleno | Nastavení konektoru je dokončené a alespoň jeden přepínač platformy je momentálně pro tento konektor zapnutý. | Ne | Ne | Ne |
| Nereaguje | Konektor nereaguje. Pokud stav konektoru nadále nereaguje po dobu počtu dnů definovaného v Počet dnů, dokud partner nebude reagovat, Intune ignoruje stav dodržování předpisů. | Ne | Ne | Ne |
| Chyba | Konektor obsahuje kód chyby. Někteří partneři MTD se můžou rozhodnout odeslat tento kód v případě chyby. | Ne | Ne | Ne |
Data, která Intune shromažďuje pro ochranu před mobilními hrozbami
Intune může shromažďovat a sdílet dva typy dat inventáře s partnery ochrany před mobilními hrozbami (MTD), aby se vylepšily možnosti analýzy hrozeb. Obě služby jsou výslovné; Ve výchozím nastavení se nesdílejí žádné informace. Správce Intune musí tyto funkce před sdílením dat explicitně povolit v nastavení konektoru ochrany před mobilními hrozbami.
Inventář aplikací (synchronizace aplikací)
Synchronizace aplikací pro zařízení s iOS/iPadOS umožňuje partnerům MTD požadovat metadata o aplikacích nainstalovaných na zaregistrovaných zařízeních. Když tuto funkci zapnete, váš poskytovatel služeb MTD obdrží inventáře z firemních i osobních zařízení s iOS/iPadOS během intervalů přihlášení zařízení.
Sdílená data zahrnují:
- ID aplikace
- Verze aplikace
- Krátká verze aplikace
- Název aplikace
- Velikost sady aplikací
- Dynamická velikost aplikace
- Zda je aplikace podepsána ad hoc kódem (od verze 2309)
- Zda je aplikace nainstalována z aplikace Microsoft Store (od verze 2309)
- Zda se jedná o beta verzi aplikace (nainstalovanou pomocí TestFlight) (od verze 2309)
- Zda se jedná o hromadně zakoupenou aplikaci pro zařízení (od verze 2309)
- Jestli je aplikace ověřená nebo ne
- Jestli je aplikace spravovaná nebo ne
Inventář certifikátů (synchronizace certifikátů)
Synchronizace certifikátů pro zařízení s iOS/iPadOS umožňuje podporovaným partnerům MTD požadovat informace o certifikátech nainstalovaných na zaregistrovaných zařízeních. Když tuto funkci povolíte, váš poskytovatel služeb MTD obdrží inventáře certifikátů z podnikových i osobních zařízení s iOS/iPadOS během intervalů přihlášení zařízení.
Sdílená data zahrnují:
- ID účtu
- ID zařízení Entra ID
- Vlastník zařízení
- Seznam certifikátů
- Běžný název (Common Name)
- Data
- Je identita
Synchronizaci certifikátů podporují následující partneři pro ochranu před mobilními hrozbami:
- Zimperium
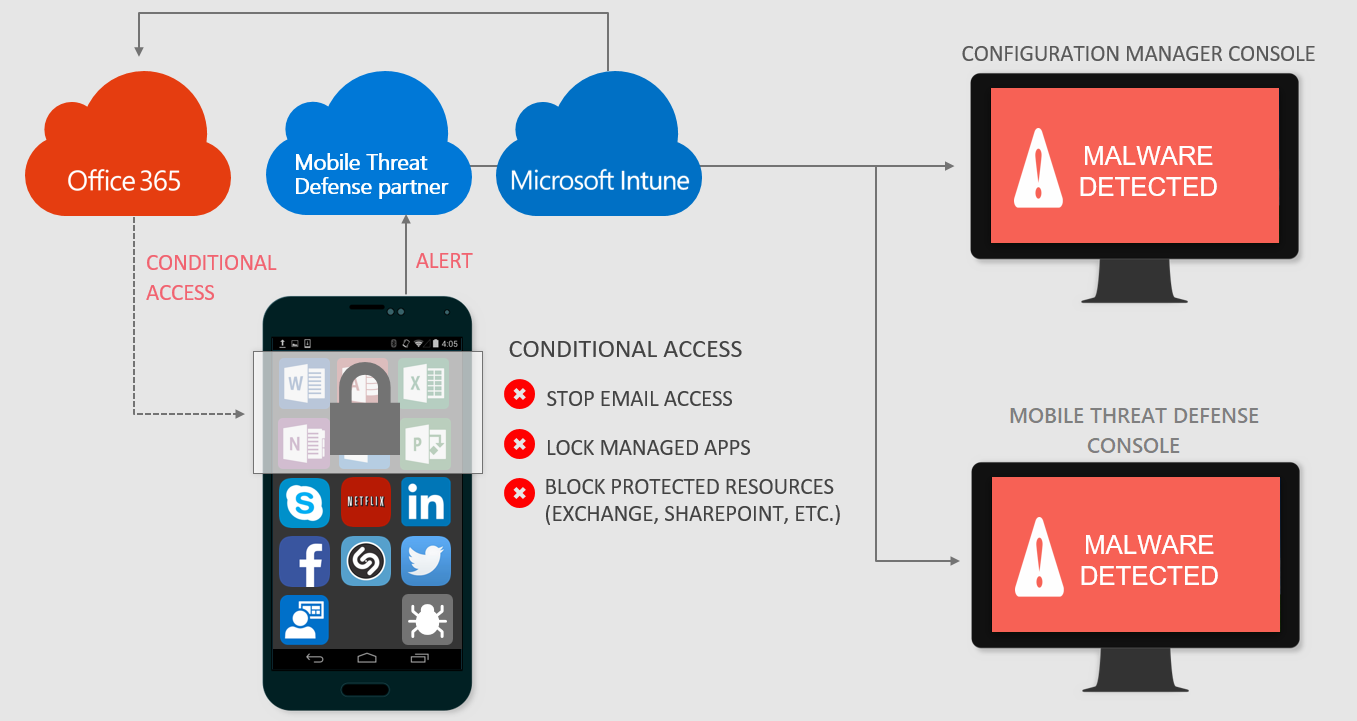
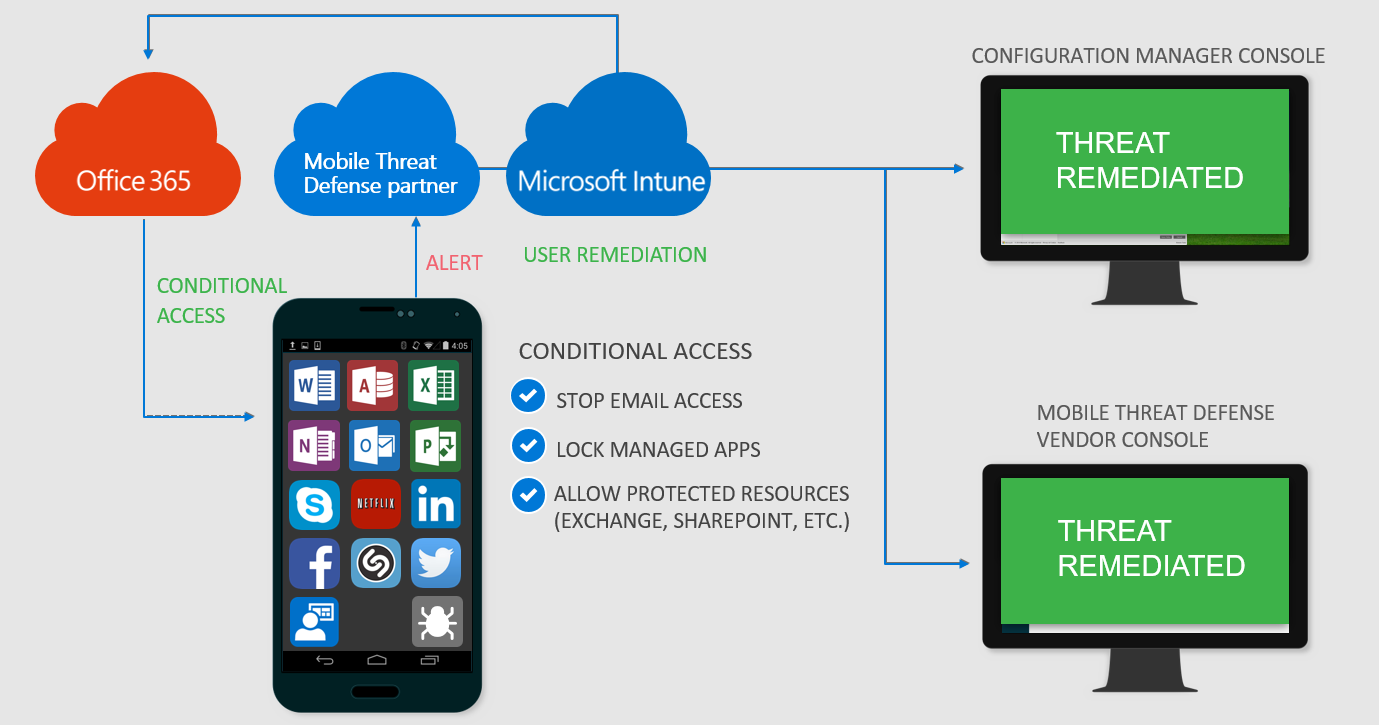
Ukázkové scénáře pro registrovaná zařízení používající zásady dodržování předpisů zařízením
Když řešení Ochrany před mobilními hrozbami považuje zařízení za infikované:
Přístup je udělen po nápravě zařízení:
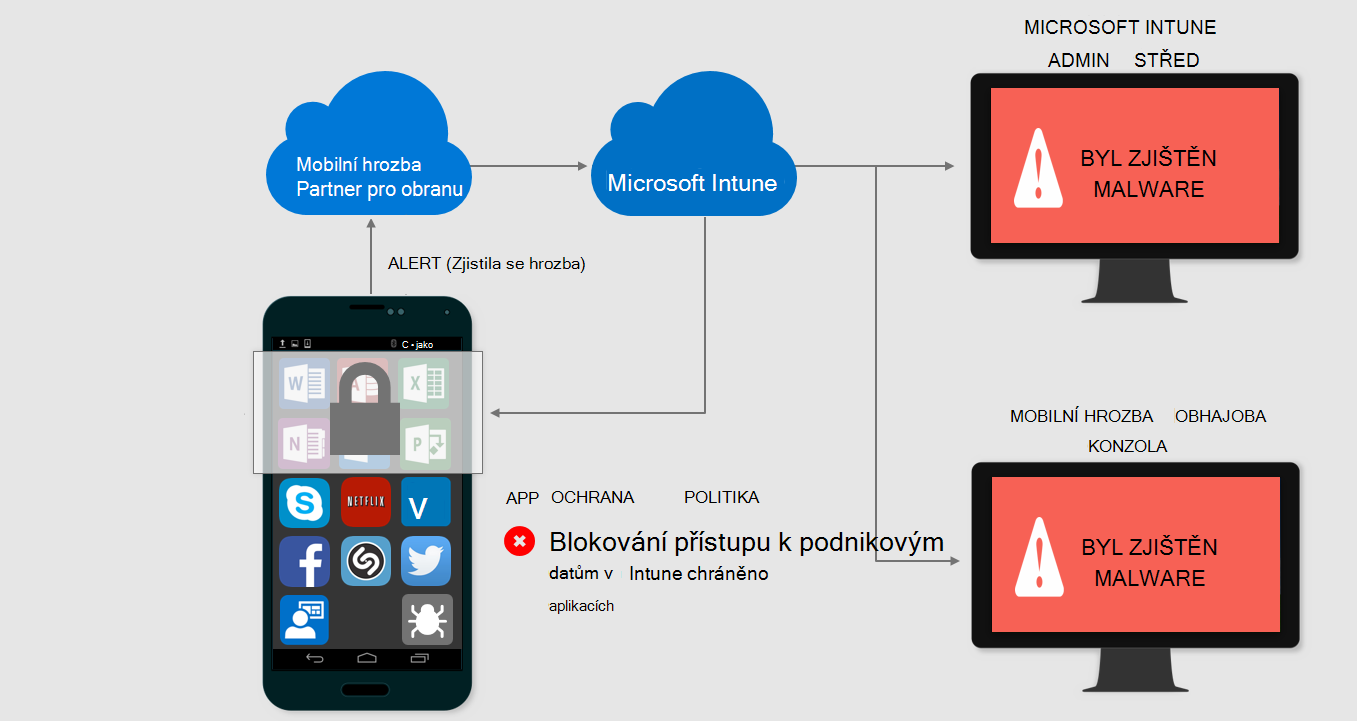
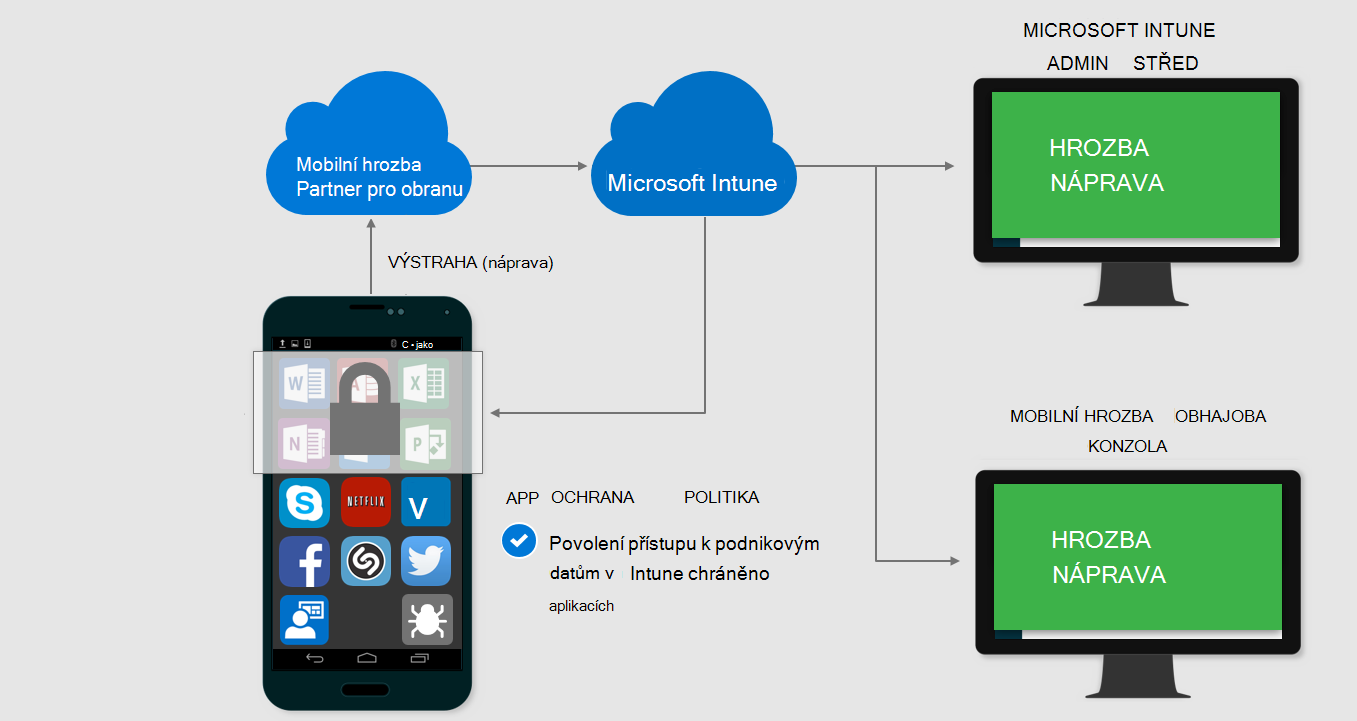
Ukázkové scénáře pro nezaregistrovaná zařízení s využitím zásad ochrany aplikací Intune
Když řešení Ochrany před mobilními hrozbami považuje zařízení za infikované:
Přístup je udělen po nápravě zařízení:
Poznámka
Na klienta a platformu použijte jednoho dodavatele ochrany před mobilními hrozbami.
Pro dodržování předpisů v zařízeních můžete použít více dodavatelů ochrany před mobilními hrozbami s jedním tenantem Intune. Když ale nakonfigurujete dva nebo více dodavatelů pro stejnou platformu, všechna zařízení, která tuto platformu používají, musí nainstalovat každou aplikaci MTD a vyhledat hrozby. Pokud se některé nakonfigurované aplikaci nepodaří odeslat kontrolu, zařízení se označí jako nedodržující předpisy.
Toto doporučení se nevztahuje na Defender for Endpoint. Defender for Endpoint můžete používat s aplikací MTD třetí strany a kontrolovat dodržování předpisů samostatně nasazením různých zásad dodržování předpisů do různých skupin.
Partneři pro ochranu před mobilními hrozbami
Zjistěte, jak chránit přístup k firemním prostředkům na základě rizik zařízení, sítí a aplikací pomocí:
- Lepší mobilní zařízení - (Android, iOS/iPadOS)
- BlackBerry Protect Mobile - (Android, iOS/iPadOS)
- Check Point Harmony Mobile - (Android, iOS/iPadOS)
- CrowdStrike Falcon pro mobilní zařízení - (Android, iOS/iPadOS)
- iVerify Enterprise - (Android, iOS/iPadOS)
- Ochrana před mobilními hrozbami - Jamf(Android, iOS/iPadOS)
- Hledání práce - (Android, iOS/iPadOS)
- Microsoft Defender for Endpoint - (Android, iOS/iPadOS, Windows)
- Pradeo - (Android, iOS/iPadOS)
- SentinelOne - (Android, iOS/iPadOS)
- Sophos Mobile - (Android, iOS/iPadOS)
- Symantec Endpoint Protection Mobile - (Android, iOS/iPadOS)
- Trellix Mobile Security - (Android, iOS/iPadOS)
- Trend Micro Mobile Security as a Service - (Android, iOS/iPadOS)
- Trustd Mobile - (Android, iOS/iPadOS)
- Zabezpečení Windows Center - (Windows) - Informace o verzích Windows, které tento konektor podporují, najdete v tématu Ochrana dat pro Windows MAM.
- Zimperium - (Android, iOS/iPadOS)