Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zatím jste si nastavili předplatné Intune, vytvořili zásady ochrany aplikací a vytvořili zásady dodržování předpisů zařízením.
V tomto kroku jste připraveni nakonfigurovat minimální (nebo základní sadu funkcí zabezpečení a zařízení), kterou musí mít všechna zařízení.
Tento článek se týká těchto produktů:
- Android
- iOS/iPadOS
- macOS
- Windows
Při vytváření profilů konfigurace zařízení si můžete vybrat z různých úrovní a typů zásad. Tyto úrovně představují minimální doporučené zásady Microsoftu. Uvědomte si, že vaše prostředí a obchodní potřeby se mohou lišit.
Úroveň 1 – Minimální konfigurace zařízení: Na této úrovni Microsoft doporučuje vytvořit zásady, které:
- Zaměřte se na zabezpečení zařízení, včetně instalace antiviru, vytvoření zásad silných hesel a pravidelné instalace aktualizací softwaru.
- Umožněte uživatelům přístup k e-mailům jejich organizace a řízený zabezpečený přístup k vaší síti, ať jsou kdekoli.
Úroveň 2 – Vylepšená konfigurace zařízení: Na této úrovni Microsoft doporučuje vytvořit zásady, které:
- Rozšiřte zabezpečení zařízení, včetně konfigurace šifrování disku, povolení zabezpečeného spouštění a přidání dalších pravidel pro hesla.
- Pomocí předdefinovaných funkcí a šablon můžete konfigurovat další nastavení, která jsou pro vaši organizaci důležitá, včetně analýzy místních objektů Zásady skupiny zásad skupiny (GPO).
Úroveň 3 – Konfigurace zařízení s vysokou kapacitou: Na této úrovni Microsoft doporučuje vytvořit zásady, které:
- Přejděte na ověřování bez hesel, včetně používání certifikátů, konfigurace jednotného přihlašování (SSO) k aplikacím, povolení vícefaktorového ověřování (MFA) a konfigurace Microsoft Tunnel.
- Přidejte další vrstvy zabezpečení pomocí režimu Common Criteria v Androidu nebo vytvořením zásad DFCI pro zařízení s Windows.
- Pomocí integrovaných funkcí můžete konfigurovat beznabídková zařízení, vyhrazená zařízení, sdílená zařízení a další specializovaná zařízení.
- Nasaďte existující skripty prostředí.
Tento článek uvádí různé úrovně zásad konfigurace zařízení, které by organizace měly používat. Většina těchto zásad se zaměřuje na přístup k prostředkům organizace a zabezpečení.
Tyto funkce můžete konfigurovat v profilech konfigurace zařízení v Centru pro správu služby Microsoft Intune. Až budou profily Intune připravené, přiřaďte je uživatelům a zařízením.
Úroveň 1 – Vytvoření společného bezpečnostního plánu
Pokud chcete zajistit lepší zabezpečení dat a zařízení organizace, vytvořte různé zásady, které se zaměřují na zabezpečení. Vytvořte seznam funkcí zabezpečení, které musí mít všichni uživatelé a zařízení povolené. Tento seznam je vaše základní hodnoty zabezpečení.
Do standardních hodnot zahrňte minimálně tyto zásady zabezpečení:
- Nainstalujte si antivirový software a pravidelně hledejte malware.
- Použijte detekci a odezvu.
- Zapněte bránu firewall.
- Pravidelně instalujte aktualizace softwaru.
- Vytvořte zásady pro silný PIN kód nebo heslo.
Tato část obsahuje seznam služeb Intune a Microsoft, které můžete použít k vytvoření těchto zásad zabezpečení.
Podrobnější seznam nastavení Windows a jejich doporučených hodnot najdete v tématu Standardní hodnoty zabezpečení Windows.
Antivirová ochrana a kontrola
 Nainstalujte si antivirový software a pravidelně hledejte malware
Nainstalujte antivirový software na všechna zařízení a pravidelně hledejte malware. Intune se integruje s partnerskými službami ochrany před mobilními hrozbami (MTD) třetích stran, které zajišťují kontrolu antivirových virů a hrozeb. Antivirová ochrana a kontrola jsou integrované v aplikaci Intune pomocí služby Microsoft Defender for Endpoint.
Vaše možnosti zásad:
| Platforma | Typ zásady |
|---|---|
| Android Enterprise |
- Partner pro - ochranu před mobilními hrozbamiMicrosoft Defender for Endpoint |
| iOS/iPadOS |
- Partner pro - ochranu před mobilními hrozbamiMicrosoft Defender for Endpoint |
| macOS | - Antivirový profil Intune Endpoint Security (Microsoft Defender for Endpoint) |
| Klient systému Windows |
-
Standardní hodnoty zabezpečení Intune (doporučeno) - Antivirový profil Intune Endpoint Security (Microsoft Defender for Endpoint) |
Detekce a odezva
Detekce útoků a reakce na tyto hrozby
Když rychle odhalíte hrozby, můžete minimalizovat jejich dopad. Když tyto zásady zkombinujete s podmíněným přístupem, můžete uživatelům a zařízením blokovat přístup k prostředkům organizace, pokud se zjistí hrozba.
Vaše možnosti zásad:
| Platforma | Typ zásady |
|---|---|
| Android Enterprise |
- Partner pro - ochranu před mobilními hrozbamiMicrosoft Defender for Endpoint |
| iOS/iPadOS |
- Partner pro - ochranu před mobilními hrozbamiMicrosoft Defender for Endpoint |
| macOS | Profil detekce a odezvy koncového bodu Intune (Microsoft Defender for Endpoint) |
| Klient systému Windows |
-
Standardní hodnoty zabezpečení Intune (doporučeno) - Profil detekce a odezvy koncového bodu Intune (Microsoft Defender for Endpoint) |
Brána firewall
Povolení brány firewall na všech zařízeních
Některé platformy mají integrovaný firewall. Na jiných platformách může být potřeba nainstalovat samostatnou bránu firewall. Intune se integruje s partnerskými službami ochrany před mobilními hrozbami (MTD) třetích stran, které můžou spravovat bránu firewall pro zařízení s Androidem a iOS/iPadOS. Pro macOS a Windows zahrnuje Intune integrované zabezpečení brány firewall prostřednictvím služby Microsoft Defender for Endpoint.
Vaše možnosti zásad:
| Platforma | Typ zásady |
|---|---|
| Android Enterprise | Partner pro ochranu před mobilními hrozbami |
| iOS/iPadOS | Partner pro ochranu před mobilními hrozbami |
| macOS | Profil brány firewall služby Intune Endpoint Security (Microsoft Defender for Endpoint) |
| Klient systému Windows |
-
Standardní hodnoty zabezpečení Intune (doporučeno) - Profil brány firewall služby Intune Endpoint Security (Microsoft Defender for Endpoint) |
Zásady hesel
Vytvořte zásady silných hesel nebo PIN kódů a zablokujte jednoduchá hesla
PIN kódy odemykají zařízení. Na zařízeních, která přistupují k datům organizace, včetně zařízení v osobním vlastnictví, budete vyžadovat silné PIN kódy nebo hesla a podporovat biometrii k odemknutí zařízení. Používání biometrických údajů je součástí přístupu bez hesla, který se doporučuje.
K vytvoření a konfiguraci požadavků na hesla použijte katalog nastavení a profily šablon omezení zařízení v Intune.
Vaše možnosti zásad:
| Platforma | Typ zásady |
|---|---|
| Android Enterprise |
Katalog nastavení služby Intune pro zařízení vlastněná společností, plně spravovaná a vyhrazená pro správu následujících položek: - Heslo zařízení - Heslo pracovního profilu Šablona omezení zařízení Intune pro zařízení vlastněná společností i v osobním vlastnictví ke správě: - Heslo zařízení - Heslo pracovního profilu - Heslo |
| Android Open-Source Project (AOSP) |
- Katalog >nastavení služby IntuneHeslo zařízení - Šablona >omezení zařízení s aplikací IntuneHeslo zařízení |
| iOS/iPadOS |
- Katalog >nastavení služby IntuneDeklarativní Správa zařízení (DDM) > Heslo (doporučeno) - Katalog >nastavení služby Intune Bezpečnostní >heslo - Šablona>omezení zařízení s aplikací IntuneHeslo |
| macOS |
- Katalog >nastavení služby IntuneDeklarativní Správa zařízení (DDM) > Heslo (doporučeno) - Katalog >nastavení služby Intune Bezpečnostní >heslo - Šablona>omezení zařízení s aplikací IntuneHeslo |
| Klient systému Windows |
-
Standardní hodnoty zabezpečení Intune (doporučeno) - Šablona >omezení zařízení s aplikací IntuneHeslo - Správa Windows Hello pro firmy při registraci - zařízeníSpráva Windows Hello pro firmy po registraci zařízení |
Aktualizace softwaru
Pravidelně instalujte aktualizace softwaru
Pravidelně aktualizujte všechna zařízení a vytvořte zásady, které zajistí, že se tyto aktualizace úspěšně nainstalují. Pro většinu platforem má Intune nastavení zásad, které se zaměřují na správu a instalaci aktualizací.
Vaše možnosti zásad:
| Platforma | Typ zásady |
|---|---|
| Zařízení s Androidem Enterprise ve vlastnictví organizace | Šablona >omezení zařízení s aplikací Intune Obecná > aktualizace systému ve vlastnictví > společnosti |
| Zařízení s Androidem Enterprise v osobním vlastnictví | Není k dispozici Může pomocí zásad dodržování předpisů nastavit minimální úroveň oprav, minimální/maximální verzi operačního systému a další. |
| iOS/iPadOS | Aktualizace spravovaného softwaru katalogu nastavení služby Intune |
| macOS | Aktualizace spravovaného softwaru katalogu nastavení služby Intune |
| Klient systému Windows |
- Zásady - aktualizací funkcí služby IntuneZásady aktualizací pro zvýšení kvality služby Intune |
Úroveň 1 – Přístup k e-mailu organizace, připojení k síti VPN nebo Wi-Fi
Tato část se zaměřuje na přístup k prostředkům ve vaší organizaci. Mezi tyto zdroje patří:
- Email pro pracovní nebo školní účty
- Připojení VPN pro vzdálené připojení
- Wi-Fi připojení pro místní připojení
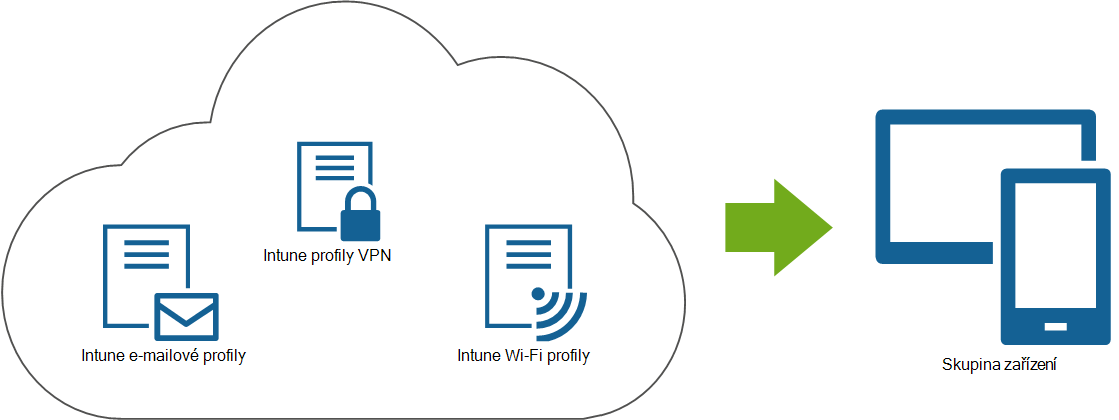
Ve většině organizací jsou do zařízení uživatelů nasazeny e-mailové profily s předkonfigurovaným nastavením.
Automatické připojení k e-mailovým účtům uživatelů
Profil obsahuje nastavení konfigurace e-mailu, která se připojují k vašemu poštovnímu serveru.
V závislosti na nastavení, které nakonfigurujete, může e-mailový profil také automaticky propojit uživatele s individuálními nastaveními e-mailového účtu.
Použití podnikových e-mailových aplikací
Email profily v Intune používají běžné a oblíbené e-mailové aplikace, jako je Outlook. E-mailová aplikace se nasadí do zařízení uživatelů. Po nasazení aplikace nasadíte konfigurační profil e-mailového zařízení s nastavením, které nakonfiguruje e-mailovou aplikaci.
Konfigurační profil e-mailového zařízení zahrnuje nastavení pro připojení k vašemu Exchange.
Přístup k pracovnímu nebo školnímu e-mailu
Vytvoření e-mailového profilu je běžná minimální základní zásada pro organizace s uživateli, kteří používají e-mail na svých zařízeních.
Intune má integrované nastavení e-mailu pro klientská zařízení s Androidem, iOS/iPadOS a Windows. Když uživatelé otevřou svoji e-mailovou aplikaci, můžou se automaticky připojit, ověřit a synchronizovat své e-mailové účty organizace na svých zařízeních.
Nasazení kdykoli
Na nových zařízeních nasaďte e-mailovou aplikaci během procesu registrace. Po dokončení registrace nasaďte zásadu konfigurace e-mailového zařízení.
Pokud máte stávající zařízení, nasaďte e-mailovou aplikaci kdykoli. Pak nasaďte zásady konfigurace e-mailového zařízení.
Začínáme s e-mailovými profily
Jak začít:
Nasaďte e-mailovou aplikaci do svých zařízení. Další pokyny najdete v tématu Přidání nastavení e-mailu do zařízení pomocí Intune.
Vytvořte konfigurační profil e-mailového zařízení v aplikaci Intune. V závislosti na e-mailové aplikaci, kterou vaše organizace používá, nemusí být konfigurační profil e-mailového zařízení potřeba.
Další pokyny najdete v tématu Přidání nastavení e-mailu do zařízení pomocí Intune.
V konfiguračním profilu e-mailového zařízení nakonfigurujte nastavení pro vaši platformu:
Zařízení s Androidem Enterprise v osobním vlastnictví s nastavením e-mailu pracovního profilu
Zařízení s Androidem Enterprise vlastněná organizací nepoužívají konfigurační profily e-mailových zařízení.
Přiřaďte uživatelům nebo skupinám uživatelů konfigurační profil e-mailového zařízení .
Integrace VPN
Mnoho organizací nasazuje na zařízení uživatelů profily VPN s předkonfigurovaným nastavením. Síť VPN připojí vaše zařízení k síti vaší interní organizace.
Pokud vaše organizace používá cloudové služby s moderním ověřováním a zabezpečenými identitami, pak pravděpodobně profil VPN nepotřebujete. Služby nativní pro cloud nevyžadují připojení VPN.
Pokud vaše aplikace nebo služby nejsou cloudové nebo nativní, nasaďte profil VPN pro připojení k vaší interní síti organizace.
Práce odkudkoli
Vytvoření profilu VPN je běžná minimální základní zásada pro organizace se vzdálenými a hybridními pracovníky.
Protože uživatelé pracují odkudkoli, můžou profil VPN použít k bezpečnému připojení k síti vaší organizace a získání přístupu k prostředkům.
Intune má integrovaná nastavení sítě VPN pro klientská zařízení s Androidem, iOS/iPadOS, macOS a Windows. Na uživatelských zařízeních se vaše připojení VPN zobrazuje jako dostupné připojení. Uživatelé ji vyberou. V závislosti na nastavení ve vašem profilu VPN se můžou uživatelé automaticky ověřovat a připojovat k síti VPN na svých zařízeních.
Používání aplikací VPN na podnikové úrovni
Profily VPN v Intune používají běžné podnikové aplikace VPN, jako jsou Check Point, Cisco, Microsoft Tunnel a další. Aplikace VPN se nasadí do zařízení uživatelů. Po nasazení aplikace nasadíte profil připojení VPN s nastavením, které nakonfiguruje aplikaci VPN.
Konfigurační profil zařízení VPN obsahuje nastavení, která se připojují k serveru VPN.
Nasazení kdykoli
Na nových zařízeních nasaďte aplikaci VPN během procesu registrace. Po dokončení registrace nasaďte zásady konfigurace zařízení VPN.
Pokud máte existující zařízení, nasaďte aplikaci VPN kdykoli a pak nasaďte zásady konfigurace zařízení VPN.
Začínáme s profily VPN
Jak začít:
Nasaďte do svých zařízení aplikaci VPN.
- Seznam podporovaných aplikací VPN najdete v tématu Podporované aplikace připojení VPN v Intune.
- Postup přidání aplikací do služby Intune najdete v tématu Přidání aplikací do služby Microsoft Intune.
V konfiguračním profilu zařízení VPN nakonfigurujte nastavení pro vaši platformu:
Přiřaďte uživatelům nebo skupinám uživatelů konfigurační profil zařízení VPN .
Wi-Fi
Mnoho organizací nasazuje do uživatelských zařízení Wi-Fi profily s předem nakonfigurovaným nastavením. Pokud má vaše organizace pouze vzdálenou pracovní sílu, nemusíte nasazovat Wi-Fi profily připojení. Wi-Fi profily jsou volitelné a používají se pro místní připojení.
Připojit bezdrátově
Protože uživatelé pracují z různých mobilních zařízení, můžou se pomocí profilu Wi-Fi bezdrátově a bezpečně připojit k síti vaší organizace.
Profil obsahuje nastavení konfigurace Wi-Fi, která se automaticky připojují k vaší síti a/nebo SSID (identifikátor sady služeb). Uživatelé nemusejí ručně konfigurovat nastavení Wi-Fi.
Podpora mobilních zařízení místně
Vytvoření profilu Wi-Fi je běžná minimální základní zásada pro organizace s mobilními zařízeními, které pracují místně.
Intune má integrovaná nastavení Wi-Fi pro klientská zařízení s Androidem, iOS/iPadOS, macOS a Windows. Na uživatelských zařízeních se vaše připojení Wi-Fi zobrazí jako dostupné připojení. Uživatelé ji vyberou. V závislosti na nastavení ve vašem profilu Wi-Fi se můžou uživatelé automaticky ověřovat a připojovat k Wi-Fi na svých zařízeních.
Nasazení kdykoli
Na nových zařízeních nasaďte zásady konfigurace zařízení Wi-Fi při registraci zařízení do Intune.
Pokud máte existující zařízení, můžete zásady konfigurace zařízení Wi-Fi nasadit kdykoli.
Začínáme s Wi-Fi profily
Jak začít:
Nakonfigurujte nastavení pro vaši platformu:
Přiřaďte uživatelům nebo skupinám uživatelů Wi-Fi konfigurační profil zařízení.
Úroveň 2 – Rozšířená ochrana a konfigurace
Tato úroveň rozšiřuje to, co jste nakonfigurovali na úrovni 1, a zvyšuje zabezpečení vašich zařízení. V této části vytvoříte sadu zásad úrovně 2, která konfiguruje další nastavení zabezpečení vašich zařízení.
Společnost Microsoft doporučuje následující zásady zabezpečení úrovně 2:
Povolte na svých zařízeních šifrování disku, zabezpečené spouštění a čip TPM . Tyto funkce můžete používat se zásadami silného PIN kódu nebo s biometrickým odemykáním.
Na zařízeních s Androidem může operační systém obsahovat šifrování disků a Samsung Knox. Šifrování disku můžete automaticky povolit při konfiguraci nastavení zamykací obrazovky, která jsou ve výchozím nastavení povolená a povolená.
V Intune můžete:
- Vytvořte zásadu katalogu nastavení, která zakáže zamykací obrazovku (nedoporučuje se). Když zamykací obrazovku zakážete, zařízení nebude šifrované.
- Vytvořte profil šablony omezení zařízení, která zakáže jednotlivé funkce, když je zapnutá zamykací obrazovka.
Seznam nastavení hesla a zamykací obrazovky, která můžete konfigurovat, najdete tady:
- Nastavení katalogu nastavení Androidu pro plně spravovaná a vyhrazená zařízení > Nastavení hesla zařízení a hesla pracovního profilu
- Nastavení šablony omezení zařízení s Androidem pro zařízení > vlastněná společností i v osobním vlastnictví Nastavení hesla zařízení a hesla pracovního profilu
Vypršela platnost hesel a regulujte opakované používání starých hesel. Na úrovni 1 jste vytvořili zásady pro silný PIN kód nebo heslo. Pokud jste to ještě neudělali, nezapomeňte nakonfigurovat PIN kódy a hesla tak, aby platnost vypršela, a nastavit některá pravidla pro opakované používání hesel.
Pomocí Intune vytvořte zásadu katalogu nastavení nebo šablonu omezení zařízení, která tato nastavení konfiguruje. Další informace o nastavení hesla, které můžete konfigurovat, najdete v následujících článcích:
Na zařízeních s Androidem použijte k nastavení pravidel hesla zásady katalogu nastavení nebo profil šablony omezení zařízení. Seznam nastavení hesla a zamykací obrazovky, která můžete konfigurovat, najdete tady:
- Nastavení katalogu nastavení Androidu pro plně spravovaná a vyhrazená zařízení > Zkontrolujte nastavení hesla zařízení a hesla pracovního profilu .
- Nastavení šablony šablony omezení pro zařízení s Androidem pro zařízení > vlastněná společností a v osobním vlastnictví Zkontrolujte nastavení hesla zařízení a hesla pracovního profilu .
Intune obsahuje stovky nastavení, která můžou spravovat funkce a nastavení zařízení, jako je zakázání integrované kamery, řízení oznámení, povolení Bluetooth, blokování her a další.
K zobrazení a konfiguraci nastavení použijte katalog nastavení nebo předdefinované šablony .
Katalog nastavení slouží k zobrazení a konfiguraci všech dostupných nastavení. Katalog nastavení můžete používat na následujících platformách:
- Android
- iOS/iPadOS
- macOS
- Windows
Šablony omezení zařízení jsou logické skupiny předdefinovaných nastavení, které můžete použít k ovládání různých částí zařízení, včetně zabezpečení, hardwaru, sdílení dat a dalších.
Tyto šablony můžete použít na následujících platformách:
- Android
- iOS/iPadOS
- macOS
- Windows
Pokud používáte místní objekty zásad skupiny a chcete zjistit, jestli jsou stejná nastavení dostupná v Intune, použijte analýzu Zásady skupiny. Tato funkce analyzuje objekty zásad skupiny a v závislosti na analýze je může importovat do zásad katalogu nastavení služby Intune.
Další informace najdete v tématu Analýza místních objektů zásad skupiny a jejich import do Intune.
Úroveň 3 – Vysoká ochrana a konfigurace
Tato úroveň rozšiřuje to, co jste nakonfigurovali v úrovních 1 a 2. Přidává další funkce zabezpečení používané v organizacích na podnikové úrovni.
Rozšiřte ověřování bez hesla na další služby používané vašimi zaměstnanci. Na úrovni 1 jste povolili biometrické údaje, aby se uživatelé mohli přihlašovat ke svým zařízením pomocí otisku prstu nebo rozpoznávání obličeje. Na této úrovni rozšiřte možnost ověřování bez hesel do dalších částí organizace.
K ověřování e-mailů, sítí VPN a připojení Wi-Fi používat certifikáty. Nasaďte certifikáty uživatelům a zařízením a pak je použijte pro přístup k prostředkům ve vaší organizaci prostřednictvím e-mailu, sítě VPN a připojení Wi-Fi.
Další informace o používání certifikátů v Intune najdete tady:
Nakonfigurujte jednotné přihlašování (SSO) pro plynulejší prostředí, když uživatelé otevírají obchodní aplikace, jako jsou Microsoft 365 aplikace. Uživatelé se přihlásí jednou a pak se automaticky přihlásí ke všem aplikacím, které podporují vaši konfiguraci jednotného přihlašování.
Informace o používání jednotného přihlašování v aplikaci Intune a službě Microsoft Entra ID najdete tady:
Používá knihovnu Identity a ověřování Microsoftu (MSAL), což je funkce aplikace Microsoft Entra ID. Pomáhá povolit jednotné přihlašování napříč aplikacemi a funguje jako zprostředkovatel, takže můžete jednotné přihlašování rozšířit na celé zařízení.
Používejte vícefaktorové ověřování (MFA). Když přejdete na ověřování bez hesel, vícefaktorové ověřování přidá další vrstvu zabezpečení, která pomůže ochránit vaši organizaci před útoky phishing. Používejte MFA s ověřovacími aplikacemi, jako je Microsoft Authenticator, nebo s telefonním hovorem nebo textovou zprávou. Vícefaktorové ověřování můžete použít také tehdy, když uživatelé zaregistrují svá zařízení v aplikaci Intune.
Vícefaktorové ověřování je funkce Microsoft Entra ID a můžete ji používat s účty Microsoft Entra. Další informace najdete tady:
Nastavte Microsoft Tunnel pro zaregistrovaná zařízení s Androidem a iOS/iPadOS. Microsoft Tunnel používá Linux k tomu, aby těmto zařízením umožnil přístup k místním prostředkům pomocí moderního ověřování a podmíněného přístupu.
Microsoft Tunnel používá Intune, Microsoft Entra ID a Služby Active Directory Federation (AD FS) (AD FS). Další informace najdete v tématu Microsoft Tunnel pro Microsoft Intune.
Pomocí Microsoft Tunnel pro správu mobilních aplikací (Tunnel for MAM) rozšiřte možnosti tunelu na zařízení s Androidem a iOS/iPadem, která nejsou zaregistrovaná v aplikaci Intune. Tunnel for MAM je pokročilá funkce, která vyžaduje další licencování nad rámec služby Microsoft Intune.
Další informace najdete v tématu Pokročilé funkce Microsoft Intune.
Ke správě a zálohování místního účtu správce na zařízeních použijte zásady LAPS (Local Administrator Password Solution).
LAPS můžete nakonfigurovat na nových a stávajících profilech automatizované registrace zařízení (ADE) v macOS. Zařízení se zřizují pomocí místního účtu správce, který má silné, šifrované a randomizované heslo správce, které ukládá a šifruje služba Intune.
Další informace najdete v tématu macOS LAPS v Intune.
Správa oprávnění Microsoft Intune Endpoint Publishing (EPM) umožňuje omezit možnost útoku na zařízení s Windows. EPM vám umožní mít uživatele, kteří běží jako standardní uživatelé (bez práv správce), ale zůstanou produktivní tím, že určí, kdy mohou tito uživatelé spouštět aplikace v kontextu se zvýšenými oprávněními.
Pravidla pro zvýšení oprávnění EPM mohou být založena na hodnotách hash souborů, pravidlech certifikátů a dalších faktorech. Nakonfigurovaná pravidla vám pomůžou zajistit, aby se se zvýšenými oprávněními mohly běžet jenom očekávané a důvěryhodné aplikace, které povolíte. Pravidla můžou:
- Spravujte podřízené procesy, které aplikace vytváří.
- Žádosti uživatelů o podporu pro zvýšení úrovně spravovaného procesu.
- Umožňují automatické zvýšení oprávnění souborů, které stačí spustit bez přerušení činnosti uživatele.
Správa oprávnění Endpoint je pokročilá funkce, která vyžaduje další licencování. Další informace najdete v tématu Pokročilé funkce Microsoft Intune.
Používat režim Common Criteria pro Android na zařízeních s Androidem, která používají vysoce citlivé organizace, jako jsou vládní instituce.
Další informace o této funkci najdete v režimu Common Criteria na webu:
Vytvořte zásady, které se vztahují na vrstvu firmwaru:
Tyto zásady vám pomohou spravovat aktualizace firmwaru, což může zahrnovat opravy softwaru a zabezpečení, aktualizace funkcí a další změny firmwaru zařízení.
Konfigurace veřejných terminálů, sdílených zařízení a dalších specializovaných zařízení:
Android Enterprise:
- Používání a správa zařízení s Androidem Enterprise pomocí OEMConfig
- Nastavení šablony >omezení pro zařízení s Androidem Prostředí zařízení
Registrace správce zařízení s Androidem
Používání a správa zařízení Zebra pomocí rozšíření Zebra Mobility Extensions
Nastavení zařízení pro automatické prohlížení
Důležité
Správa Správce zařízení s Androidem (DA) je zastaralá a už není dostupná pro zařízení s přístupem k Mobilním službám Google (GMS). Pokud aktuálně používáte správu DA, doporučujeme přejít na jinou možnost správy Androidu. Podpora a dokumentace nápovědy jsou i nadále k dispozici pro některá zařízení s Androidem 15 a starší bez GMS. Další informace najdete v tématu Ukončení podpory správce zařízení s Androidem na zařízeních GMS.
Nasazení skriptů prostředí:
Pomocí skriptů prostředí můžete spravovat nastavení a funkce, které nejsou nativně dostupné v aplikaci Intune. Můžete přidat skript, nastavit frekvenci skriptů a provádět další akce.
Dodržujte minimální doporučené zásady směrného plánu
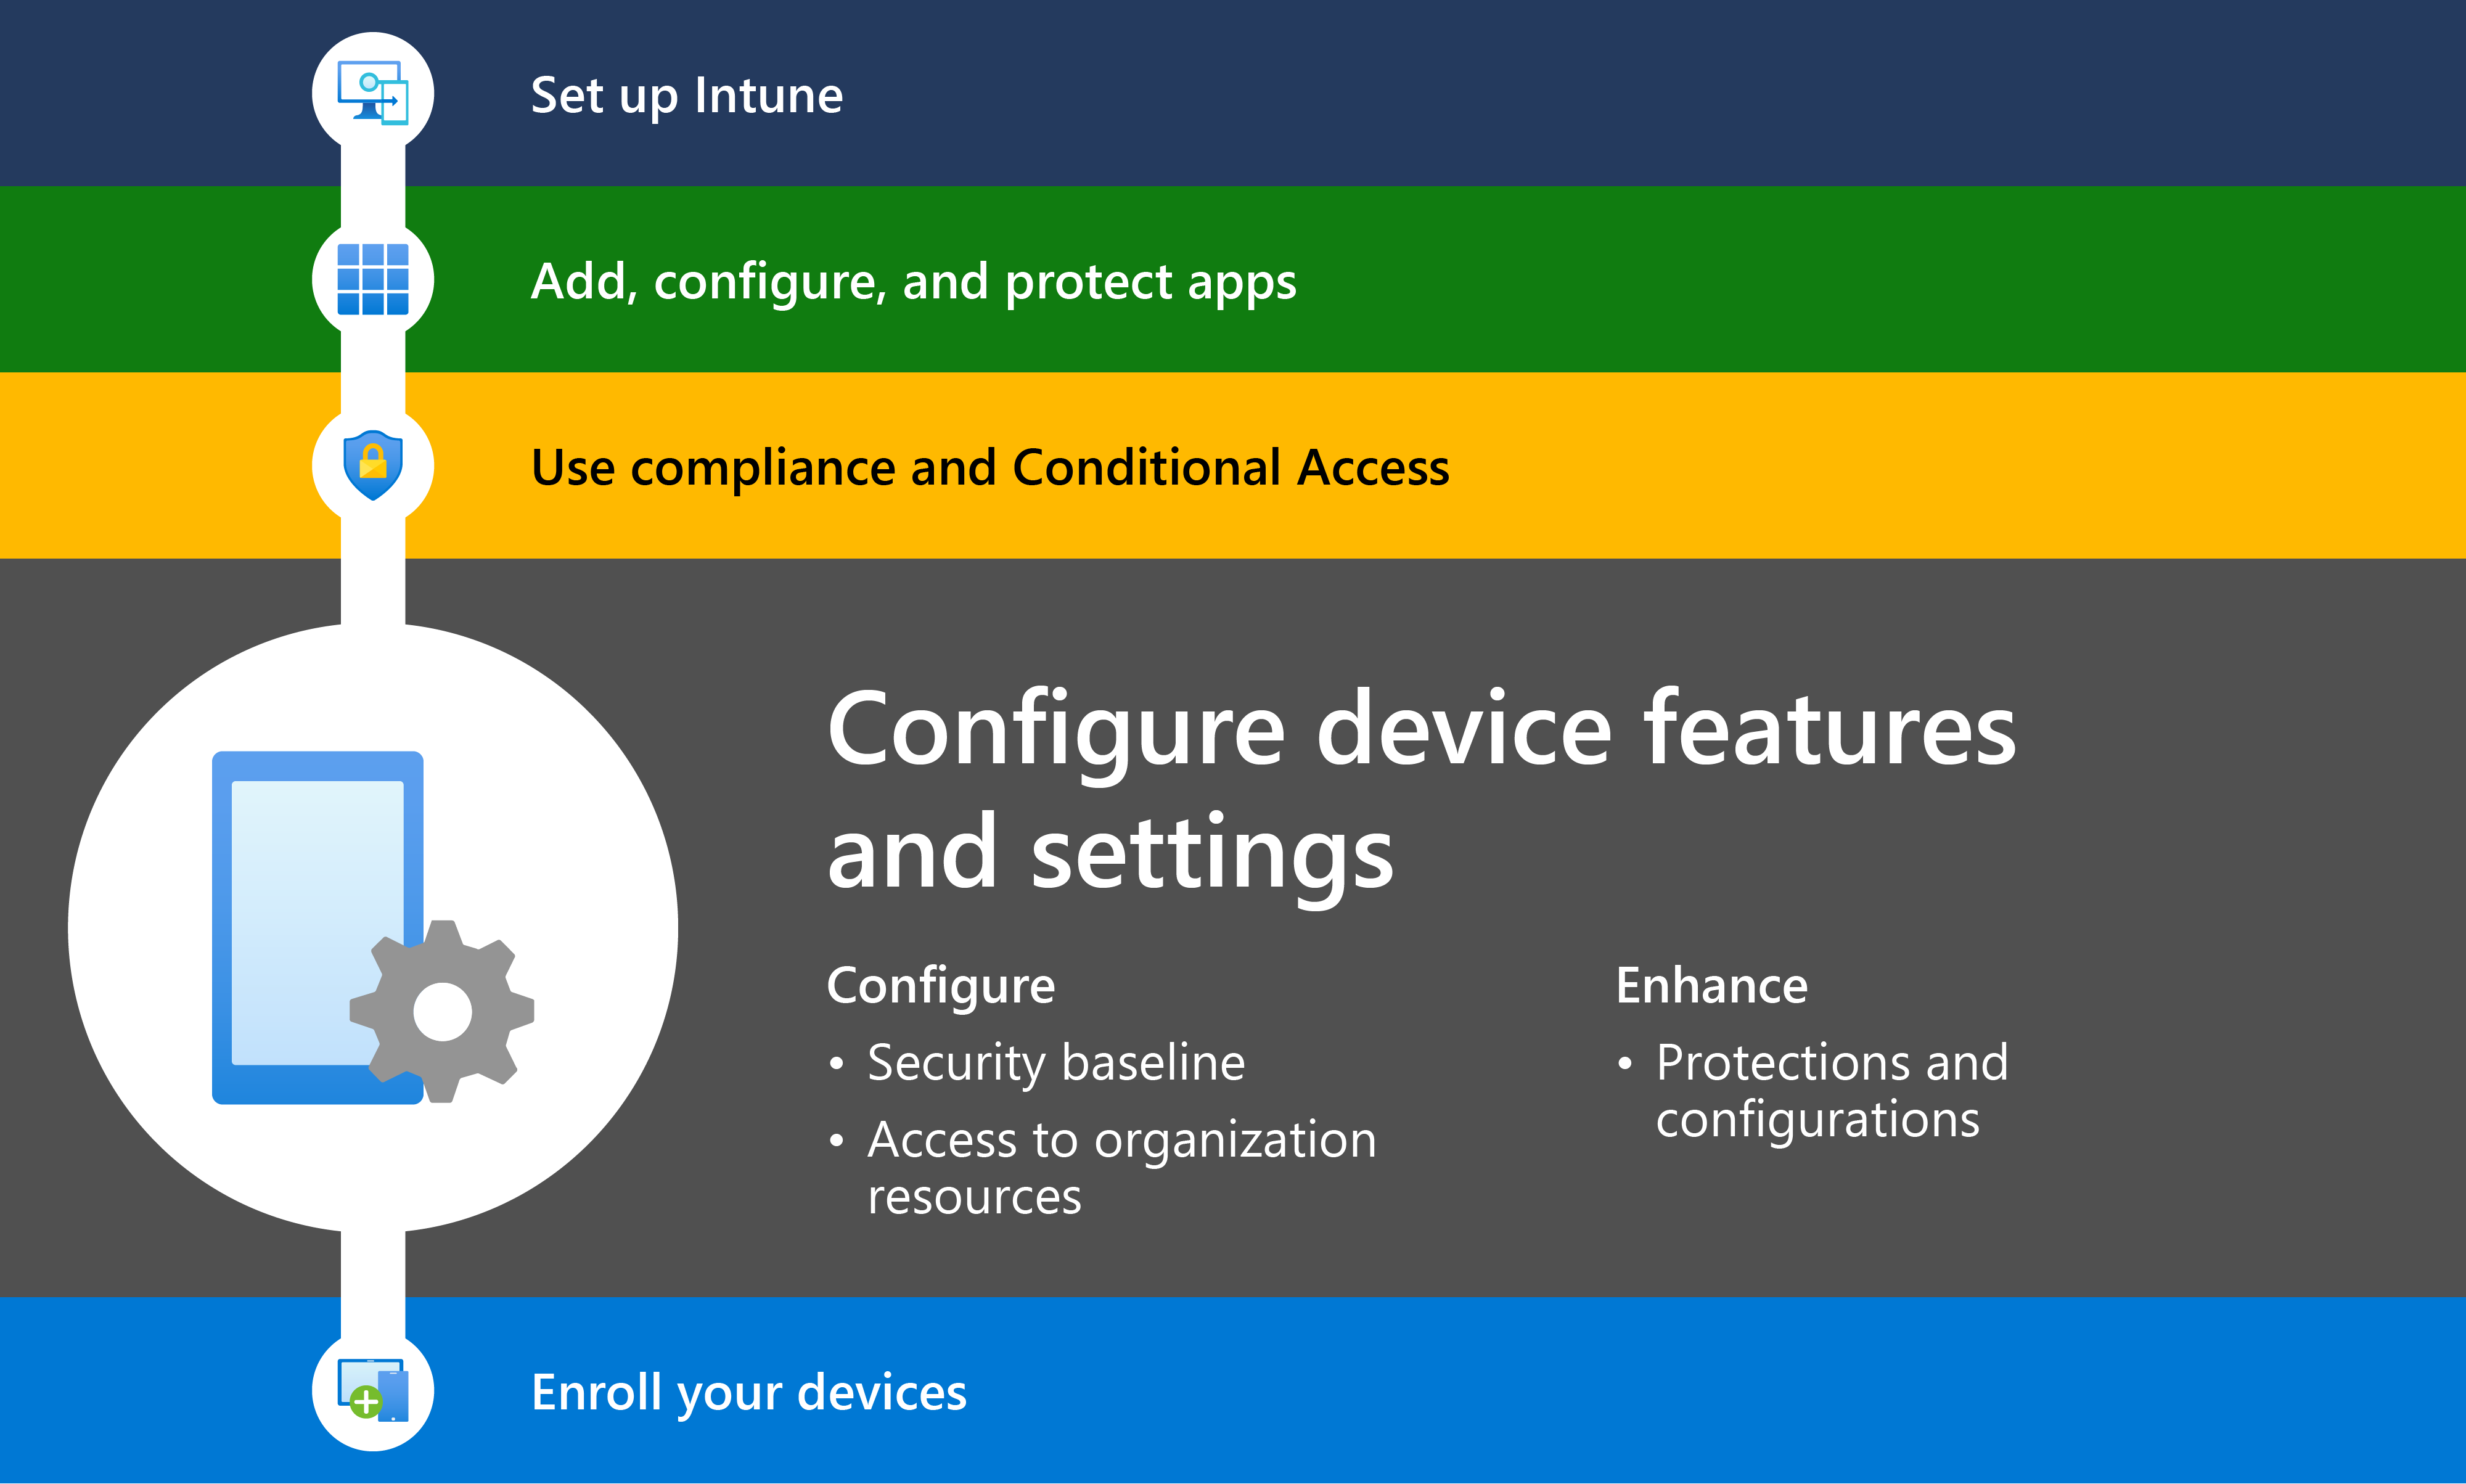
Tento článek je součástí pětistupňové řady, která popisuje, jak nasadit Microsoft Intune. Tato série obsahuje následující články v tomto pořadí:
- Nastavení služby Microsoft Intune
- Přidání, konfigurace a ochrana aplikací
- Plán zásad dodržování předpisů
- 🡺 Konfigurace funkcí zařízení (tento článek)
- Zápis zařízení