Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
I denne artikel beskrives det, hvordan du opretter, redigerer og sletter Microsoft Purview-beskyttelsespolitikker for Microsoft Fabric. Målgruppen er administratorer af sikkerhed og overholdelse af angivne standarder, der skal oprette beskyttelsespolitikker for Fabric.
Du kan finde en oversigt over, hvordan beskyttelsespolitikker for Fabric fungerer, under Beskyttelsespolitikker i Fabric.
Forudsætninger
Hvis du vil oprette en beskyttelsespolitik, skal følgende krav være opfyldt:
Du skal have en Microsoft 365 E3/E5-licens som påkrævet til følsomhedsmærkater fra Microsoft Purview Information Protection. Du kan få flere oplysninger under Microsoft Purview Information Protection: Følsomhedsmærkater.
Du skal som minimum have rollen Information Protection Admin for at oprette beskyttelsespolitikker på Microsoft Purview-portalen. Rollen Information Protection Admin tildeles som standard under rollegruppen Overholdelsesadministrator.
Der skal være mindst én "korrekt konfigureret" følsomhedsmærkat fra Microsoft Purview Information Protection i lejeren. "Korrekt konfigureret" i forbindelse med beskyttelsespolitikker for Fabric betyder, at da mærkaten blev konfigureret, var den begrænset til Filer & andre dataaktiver, og dens beskyttelsesindstillinger blev angivet til at omfatte kontroladgang (du kan få oplysninger om konfiguration af følsomhedsmærkater under Opret og konfigurer følsomhedsmærkater og deres politikker). Kun sådanne "korrekt konfigurerede" følsomhedsmærkater kan bruges til at oprette beskyttelsespolitikker for Fabric.
Hvis tjenesteprincipaler har brug for at få adgang til elementer, der er beskyttet af den beskyttelsespolitik, du konfigurerer, skal du føje dem til en Azure-sikkerhedsgruppe, som du skal medtage i politikken. Tjenesteprincipaler kan ikke føjes til politikken direkte på Microsoft Purview-portalen.
Hvis du ikke føjer tjenesteprincipaler til listen over tilladte brugere, nægtes tjenesteprincipaler, der i øjeblikket har adgang til data, adgang, hvilket kan medføre, at dit program går i stykker. Tjenesteprincipaler kan f.eks. bruges til programgodkendelse for at få adgang til semantiske modeller.
Opret en beskyttelsespolitik for Fabric
Åbn siden Beskyttelsespolitikker (prøveversion) på Microsoft Purview-portalen.
https://purview.microsoft.com/informationprotection/protectionpolicy.
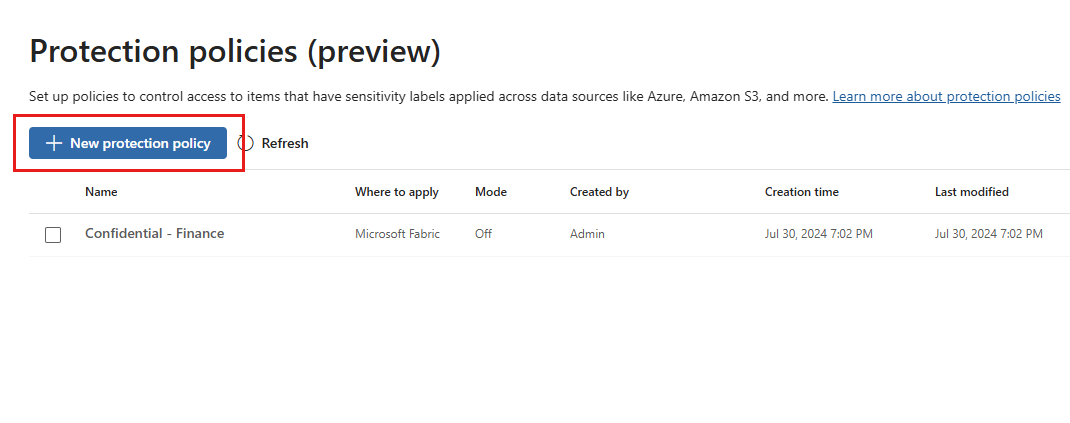
Vælg Ny beskyttelsespolitik på siden Beskyttelsespolitikker (prøveversion).
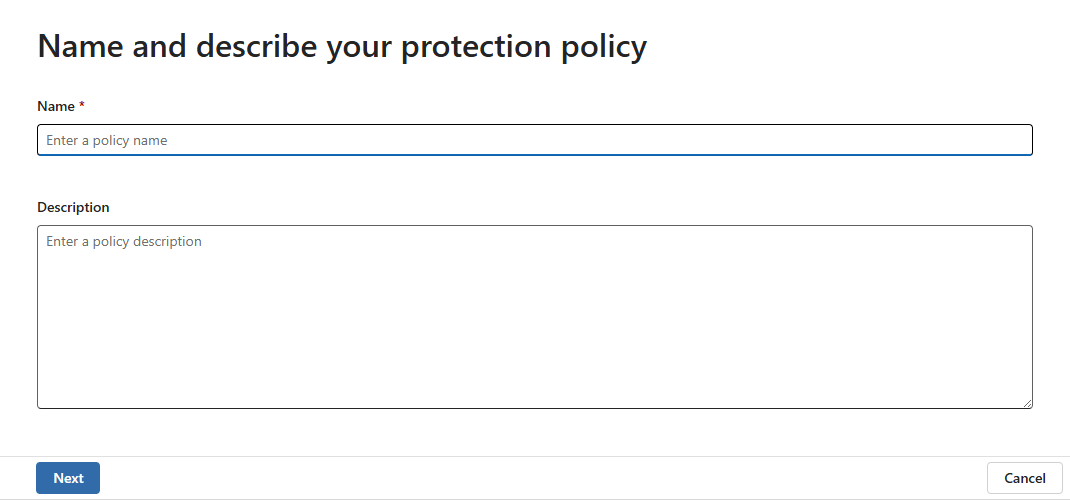
På siden Navngiv og beskriv beskyttelsespolitikken skal du angive et navn og en beskrivelse til politikken. Når du er færdig, skal du vælge Næste.
På siden Vælg den følsomhedsmærkat, der bruges til at registrere følsomme elementer skal du vælge + Tilføj følsomhedsmærkat og vælge den følsomhedsmærkat, du vil knytte til politikken. Etiketten skal være et navn, der anvender kryptering og er konfigureret korrekt. Se forudsætningerne for at få flere oplysninger. Du kan kun vælge ét navn pr. politik.
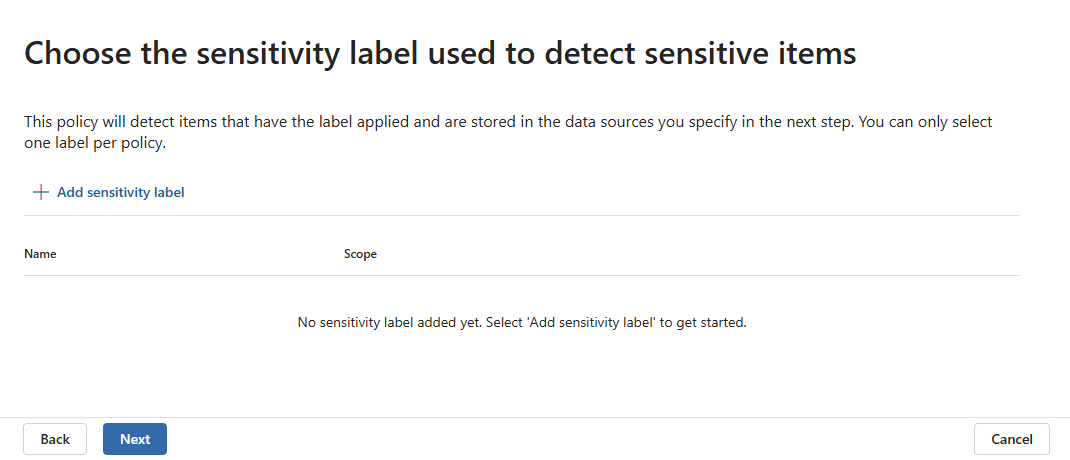
Når du har valgt etiketten, skal du vælge Tilføj og derefter Næste.
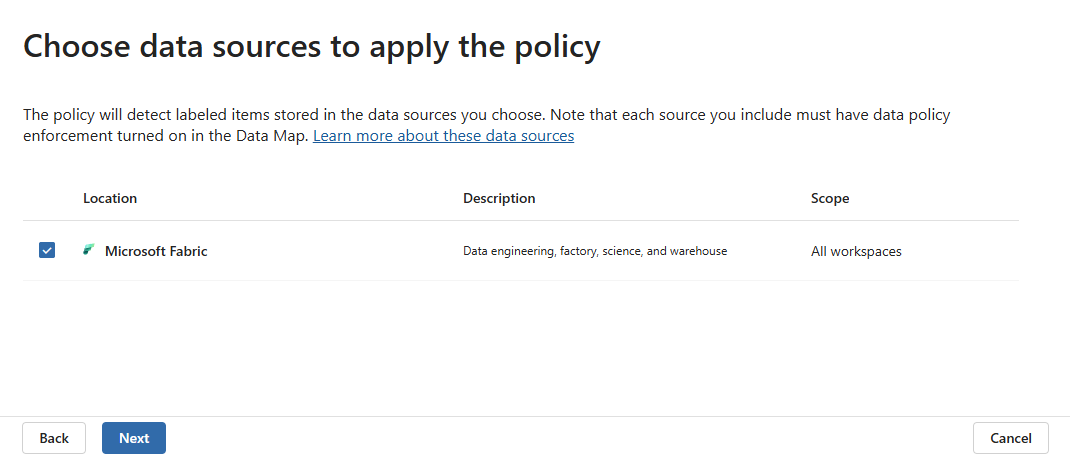
Vælg Microsoft Fabric på siden Vælg de datakilder, der skal anvendes politikken. Hvis du kan se flere datakilder på listen, skal du kun vælge Fabric. Politikken gælder for understøttede elementtyper i alle arbejdsområder. Når du er færdig, skal du vælge Næste.
På siden Definér adgangskontrolindstillinger skal du angive, hvilke brugere og grupper der skal bevare deres adgang til elementer, der er mærket med den følsomhedsetiket, du valgte i trin 4.
Vælg afkrydsningsboksen Tillad brugere at bevare fuld kontrol , hvis du ønsker, at visse brugere og grupper skal beholde deres eksisterende tilladelser på mærkede elementer. Når denne indstilling er aktiveret, giver den brugerne fuld kontrol over mærkede elementer fuld kontrol over de mærkede elementer og bevarer fuld kontrol.
Vælg Tilføj brugere og grupper for at vælge specifikke brugere og grupper, der skal bevare deres adgang til beskyttede genstande.
Gentag det forrige trin for at tilføje alle brugere og grupper, der har brug for fortsat adgang, til de beskyttede elementer.
Bemærk
Tjenesteprincipaler kan ikke føjes til beskyttelsespolitikker direkte via Microsoft Purview-portalen. Hvis du vil gøre det muligt for tjenesteprincipaler at få adgang til elementer, der er beskyttet af en beskyttelsespolitik, skal du først føje dem til en Azure-sikkerhedsgruppe og derefter føje denne gruppe til beskyttelsespolitikken.
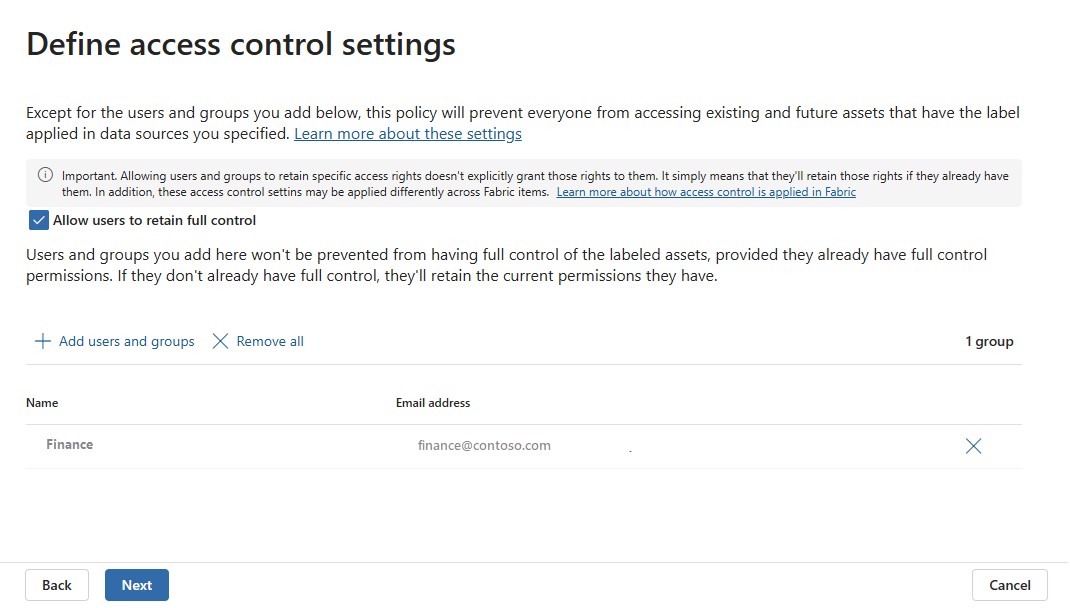
Politikken vil blokere adgangen til elementer mærket med den tilhørende følsomhedsetiket for alle brugere, der ikke er specificeret i en af ovenstående kontroller.
Når du er færdig, skal du vælge Næste.
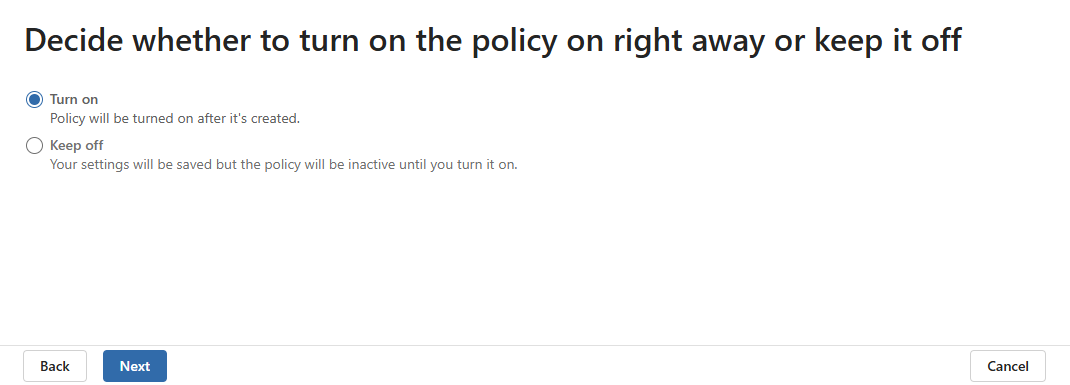
På siden Beslut, om politikken skal aktiveres med det samme eller holde den fra, skal du vælge, om du vil slå politikken til med det samme eller ej. Når du er færdig, skal du vælge Næste.
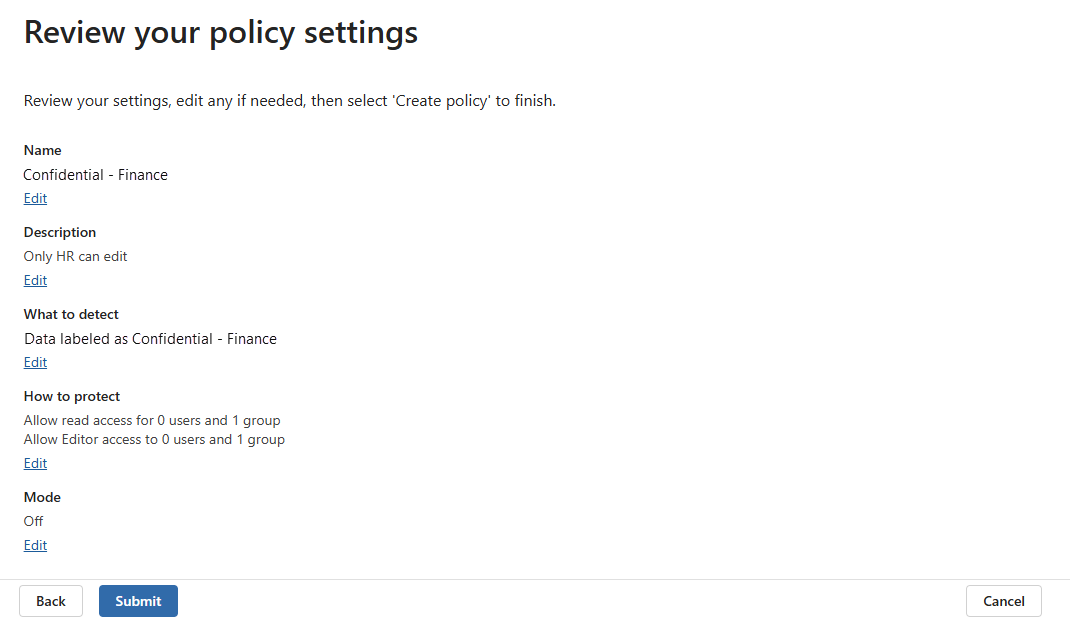
Gennemse politikindstillingerne på siden Gennemse dine politikindstillinger. Når du er tilfreds, skal du vælge Send og derefter Udført.
Du får besked om, at din nye beskyttelsespolitik er oprettet. Det kan tage op til 24 timer, før den nye politik begynder at registrere og beskytte elementer, der er mærket med den følsomhedsmærkat, du har valgt.
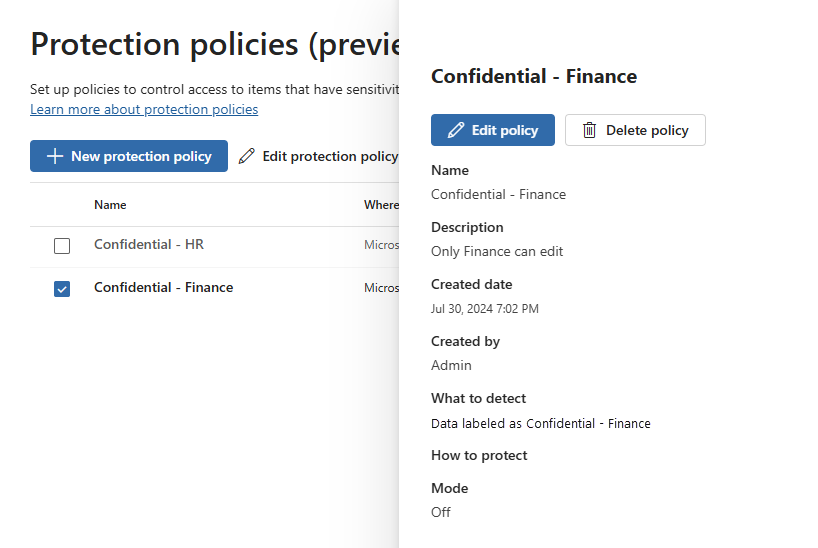
Din nye politik vises nu på listen over beskyttelsespolitikker. Vælg den for at bekræfte, at alle detaljer er korrekte.
Administrer beskyttelsespolitikker
Sådan redigerer eller sletter du en beskyttelsespolitik:
Åbn siden Beskyttelsespolitikker (prøveversion) på Microsoft Purview-portalen.
https://purview.microsoft.com/informationprotection/protectionpolicy.
Vælg den politik, du vil redigere eller slette, og vælg derefter Rediger politik eller Slet politik enten på båndet eller i detaljeruden.
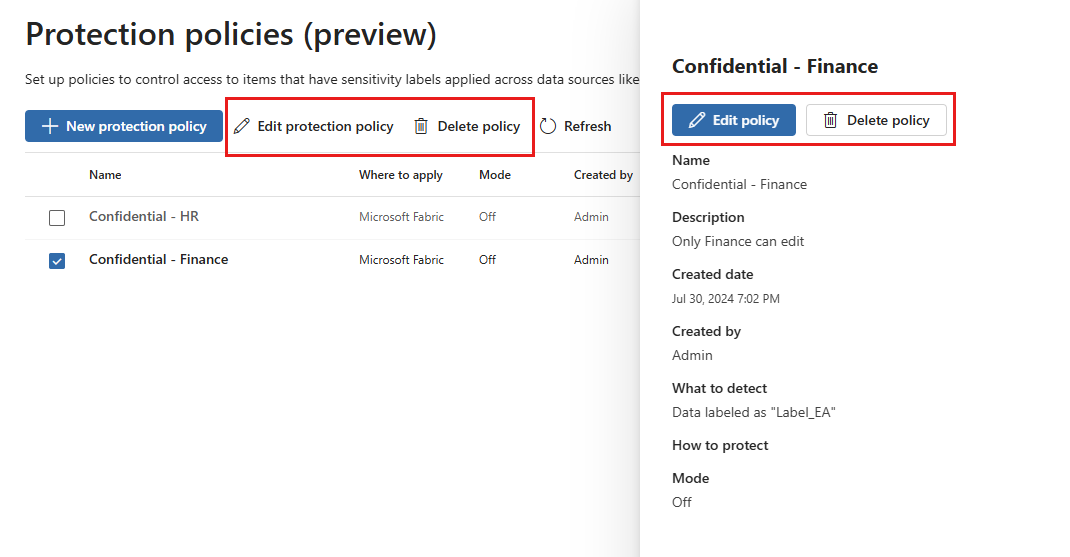
Hvis du redigerer politikken, skal du fortsætte med at cykle gennem konfigurationssiderne som i trin 3 i flowet for politikoprettelse.