Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Denne artikel viser dig, hvordan du håndterer dataadgang til forretningsbegivenheder i Microsoft Fabric Real-Time hub.
Oversigt
Forretningsbegivenheder bruger en rollebaseret adgangskontrol (RBAC) model til at administrere tilladelser til publicering og forbrug af forretningsbegivenheder. Dataadgangsroller gør det muligt for dig at definere rollebaseret sikkerhed, så brugerne får adgang til at offentliggøre eller forbruge dine forretningsbegivenheder. Fabric-brugere med Admin- eller Medlem-roller på arbejdsområdet kan oprette en forretningsbegivenhed og administrere dataadgangsrollerne.
Dataadgangsroller er et separat lag fra arbejdsområderne og delingsrettighederne, der styrer adgangen til selve begivenhedsskema-set-elementet. Workspace-roller bestemmer, hvem der kan se eller redigere et skemasæt samt dets skemaer og hændelsestyper. Dataadgangsroller bestemmer, hvem der kan offentliggøre eller forbruge hændelsesdataene. At kunne se eller redigere et skema-sæt giver ikke i sig selv adgang til publicering eller forbrug. For mere information om adgang på objektniveau, se Tilladelser.
Hver rolle har flere komponenter:
Navn: Navn på dataadgangsrollen.
Tilladelse: De tilladelser, som brugerne har til dataene. Du kan anvende en eller begge af følgende tilladelser på en dataadgangsrolle:
Publicér: Giver brugeren mulighed for at publicere en forretningsbegivenhed fra et hvilket som helst af de understøttede publiceringselementer som User Data Functions eller Notebooks. Det gør det også muligt for brugere at se dataforhåndsvisning pr. udgiver. For mere information om understøttede publiceringselementer, se Publicer forretningsbegivenheder ved brug af Notebook og Publicér forretningsbegivenheder ved brug af User Data Function.
Consume: Giver brugeren mulighed for at forbruge en forretningsbegivenhed fra alle de understøttede forbrugsobjekter som Activator. Det gør det også muligt for brugere at se dataforhåndsvisning pr. forbruger. For mere information om understøttede forbrugsprodukter, se Set alarmer på forretningsbegivenheder.
Omfang: Rollens granularitet. Dataadgangsroller håndhæves på Event Schema Set-niveau. En rolle kan ikke spænde over flere Event Schema Sets.
Medlemmer: Enhver Microsoft Entra-identitet, som du tildeler rollen, såsom brugere, serviceprincipaler eller administrerede identiteter. I øjeblikket understøttes grupper og virtualiserede rollemedlemskaber ikke.
Når du tildeler et medlem til en rolle, er brugeren underlagt de tilknyttede tilladelser i rollens omfang. Fordi Business Events bruger en deny-by-default-model, starter alle brugere uden adgang til at publicere eller forbruge events, medmindre en dataadgangsrolle eksplicit giver adgang.
Standardrolle
Når du opretter en forretningsbegivenhed via Real-time hub, aktiveres dataadgangsroller for dit hændelsesskema, og en standardrolle oprettes med følgende parametre:
Navn: DefaultBusinessEventsContributer
Tilladelse: Publicér og forbrug
Scope: Det event schema set-element, som forretningsbegivenheden tilhører.
Medlemmer: brugeroprettelse af forretningsbegivenheden
Skaberen kan udgive og forbruge enhver forretningsbegivenhed inden for det samme Event Schema Set.
Administrer dataadgangsroller i Real-Time hub
Vigtigt!
I øjeblikket kan du kun opdatere standardrollen ved at bruge Real-Time hub-brugergrænsefladen til at tilføje eller fjerne medlemmer fra rollen. På nuværende tidspunkt understøttes oprettelse, opdatering og fjernelse af nye roller kun gennem det API, der er dokumenteret i næste afsnit: Administrer dataadgangsroller ved hjælp af REST API'er.
Gå til Real-Time hub.
Vælg forretningsbegivenheder under kategorien Abonner på .
Hold musen over den forretningsbegivenhed, du vil slette, vælg ellipsemenuen (...) og vælg derefter rollen Administrer dataadgang.
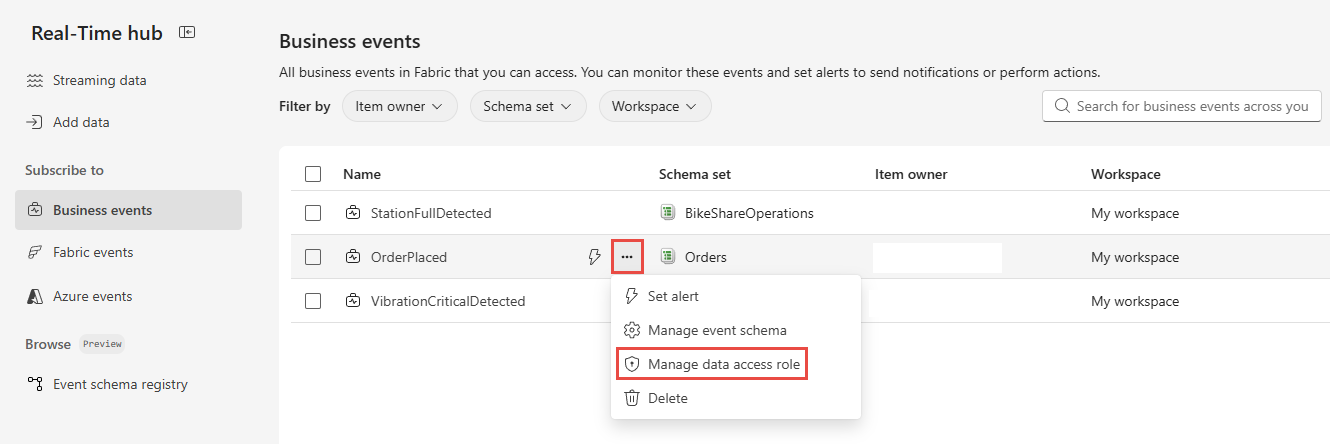
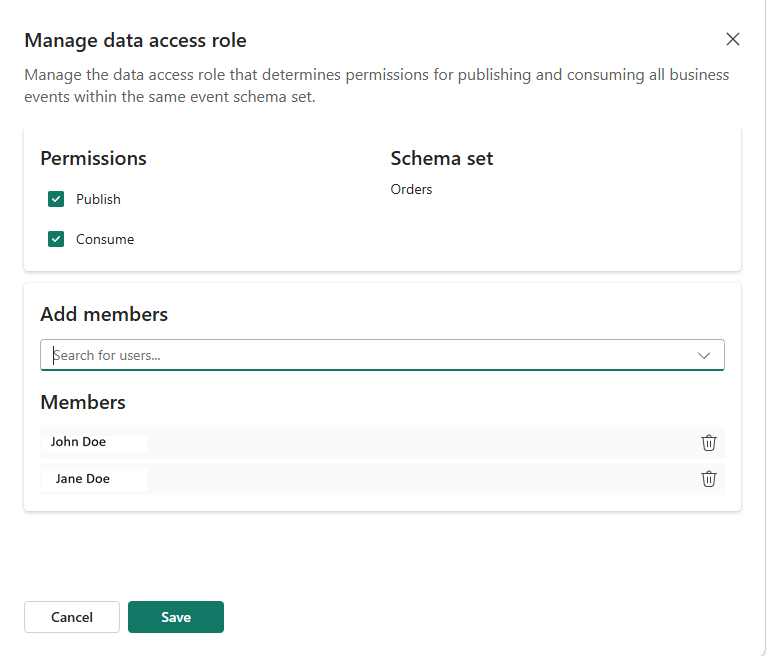
I panelet Administrer dataadgangsrolle ser du standardrollen med følgende information:
Tilladelser: Standardrollen har både Publicér og Consume adgang til forretningsbegivenheder.
Scope: Tilladelserne sættes i Schema Sets scope.
Brugere: Listen over brugere, der har adgang til forretningsbegivenheden. Brugeren, der opretter forretningsbegivenheden, tilføjes automatisk til listen og får adgang til forretningsbegivenheden.
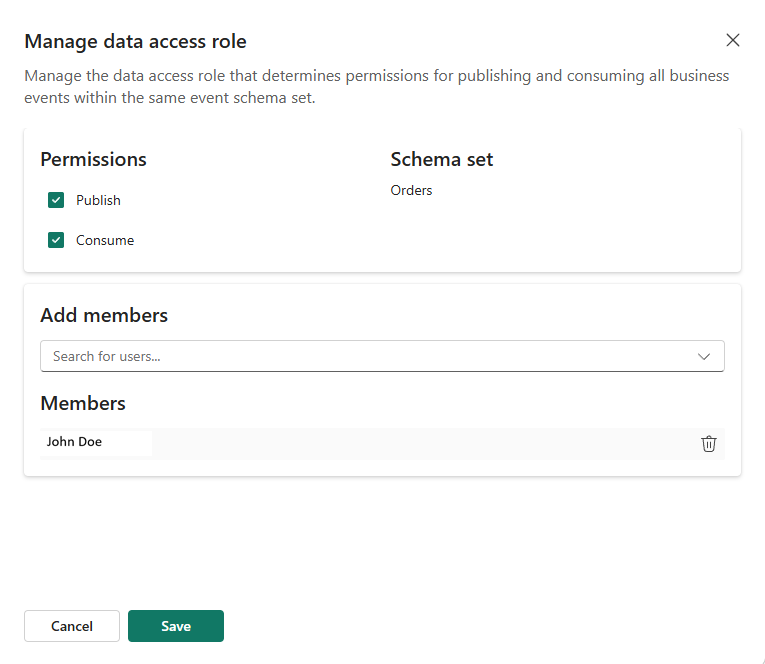
Søg efter en bruger efter navn i søgefeltet. Vælg brugeren fra dropdown-listen for at tilføje dem til listen over brugere med adgang til forretningsbegivenheden.
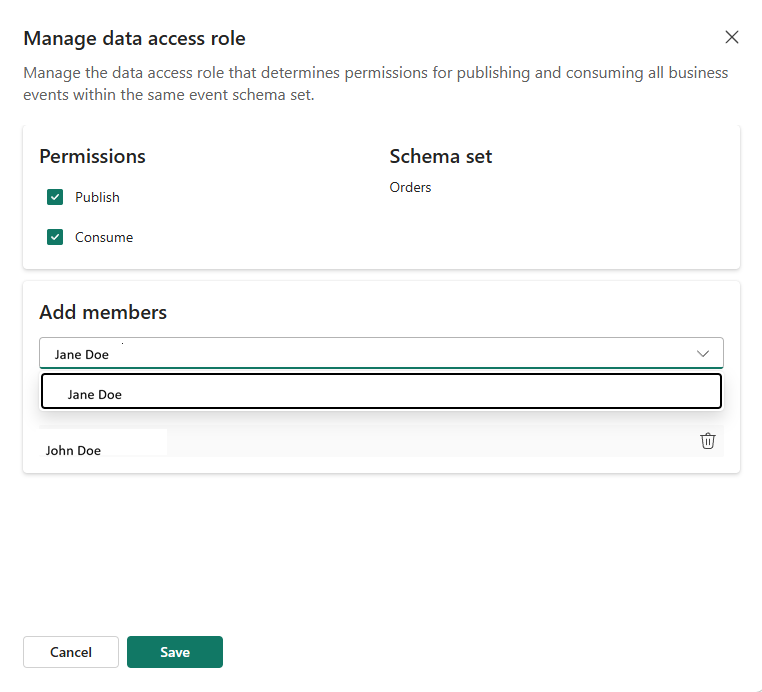
Når du er færdig med at tilføje brugere, vælg Save for at gemme dine ændringer.
Administrer dataadgangsroller ved hjælp af REST API'er
Brug Fabric REST API'en til at oprette eller opdatere dataadgangsroller til forretningsbegivenheder. Dette API opdaterer rolledefinitioner ved at oprette, opdatere og slette roller, så de matcher den payload, du sender.
Før du laver det første API-kald til dataadgangsroller for et event schema-sæt, skal du aktivere OneLake-sikkerhed for event schema set-elementet:
POST https://msit-onelake.pbidedicated.windows.net/v1.0/workspaces/{workspaceId}/artifacts/{schemaSetId}
Content-Type: application/json

{"enableOneSecurity": true}
Slutpunkt
PUT https://api.fabric.microsoft.com/v1/workspaces/{workspaceId}/items/{eventSchemaSetItemId}/dataAccessRoles
Understøttet nyttelastform til forretningsbegivenheder
Selvom det underliggende API understøtter bredere OneLake-tilladelsesmodeller, bruger forretningsbegivenheder et begrænset delmængde.
Understøttede felter
value[]namedecisionRules[]-
effect(Forretningsarrangementer understøtter kun tilladelse ) permission[]-
attributeName:"Path"+attributeValueIncludedIn[] -
attributeName:"Action"+attributeValueIncludedIn[]
-
-
members.microsoftEntraMembers[]
Ikke understøttet
members.fabricItemMembers- Microsoft Entra-grupper (ikke understøttet; kun
User,ServicePrincipal, )ManagedIdentity
Stiattribut (scope)
Forretningsbegivenheder bruges Path til at repræsentere omfanget inden for et hændelsesskema-sæt:
*(eller/eventtypes) = alle forretningsbegivenheder under dette hændelsesskema-sæt/eventtypes/{eventTypeName}= en specifik forretningsbegivenhedstype (eksempel:/eventtypes/orders)
Handlingsattribut (tilladelser)
Business Events bruges Action til at repræsentere publicerings- og forbrugstilladelserne:
Publish= offentliggørelsestilladelseConsume= forbrug tilladelse
Eksempel: Opret eller opdater roller
PUT https://api.fabric.microsoft.com/v1/workspaces/{workspaceId}/items/{eventSchemaSetItemId}/dataAccessRoles
Content-Type: application/json

{
  "value": [
    {
      "name": "role_1",
      "decisionRules": [
        {
          "effect": "Permit",
          "permission": [
            {
              "attributeName": "Path",
              "attributeValueIncludedIn": [ "*" ]
            },
            {
              "attributeName": "Action",
              "attributeValueIncludedIn": [ "Publish", "Consume" ]
            }
          ]
        }
      ],
      "members": {
        "microsoftEntraMembers": [
          {
            "objectId": "{entraObjectId}",
            "objectType": "User",
            "tenantId": "{tenantId}"
          }
        ]
      }
    }
  ]
}
Relateret indhold
Se følgende komplette tutorials: