Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Übersicht
Mithilfe der Webinhaltsfilterung können Sie granulare Internetzugriffssteuerelemente für Ihre Organisation basierend auf der Websitekategorisierung implementieren.
Microsoft Entra Internet Access verfügt über das erste Set an SWG-Funktionen (Secure Web Gateway), das die Webinhaltsfilterung auf Basis von Domänennamen umfasst. Microsoft integriert granulare Filterrichtlinien in Microsoft Entra ID und Microsoft Entra Conditional Access, was zu Filterrichtlinien führt, die benutzerfreundlich, kontextbewusst und einfach zu verwalten sind.
Das Webfilterfeature unterstützt derzeit benutzer- und kontextabhängige Url-basierte Webkategoriefilterung, URL-Filterung und FQDN-Filterung.
Die Webinhaltsfilterung unterstützt auch zwei optionale Regelbedingungen, die eine verkehrsabhängige Durchsetzung von Richtlinien ermöglichen:
- Filterung nach Quellverkehrstyp (Vorschau): Regeln auf bestimmte Verkehrstypen beschränken, entweder Agenten oder Benutzer.
- HTTP-Methodenanforderungsfilterung (Vorschau): Blockieren oder Zulassen bestimmter HTTP-Methoden wie GET, POST, PUT, PATCH und DELETE.
Tipp
Informationen zum Filtern von Netzwerkinhalten basierend auf Datei-MIME-Typen oder Microsoft Purview Überprüfung von Datei- und Textinhalten finden Sie unter Erstellen von Inhaltsrichtlinien für die Netzwerkinhaltsfilterung.
Voraussetzungen
Administratoren, die Features des globalen sicheren Zugriffs verwenden, müssen abhängig von den durch sie ausgeführten Aufgaben über die folgenden Rollenzuweisungen verfügen.
- Die Rolle „Administrator für globalen sicheren Zugriff“ zum Verwalten der Features des globalen sicheren Zugriffs.
- Der Administrator für bedingten Zugriff zum Erstellen und Interagieren mit Richtlinien für bedingten Zugriff.
Gehen Sie den Leitfaden Erste Schritte mit dem globalen sicheren Zugriff vollständig durch.
Installieren Sie den globalen sicheren Zugriffs-Client auf Endbenutzergeräten.
Sie müssen das Domain Name System (DNS) über HTTPS (Secure DNS) deaktivieren, um Netzwerkdatenverkehr zu tunneln. Verwenden Sie die Regeln der vollqualifizierten Domänennamen (FQDNs) im Datenverkehrsweiterleitungsprofil. Weitere Informationen finden Sie unter Konfigurieren des DNS-Client zur Unterstützung von DoH.
Deaktivieren Sie den integrierten DNS-Client in Chrome und Microsoft Edge.
IPv6-Datenverkehr wird nicht vom Client erworben und wird daher direkt in das Netzwerk übertragen. Um die Tunnelung des gesamten relevanten Datenverkehrs zu ermöglichen, legen Sie die Eigenschaften des Netzwerkadapters auf IPv4 bevorzugt fest.
Der UDP (User Datagram Protocol)-Datenverkehr (d. h. QUIC) wird in der aktuellen Vorschau des Internetzugriffs nicht unterstützt. Die meisten Websites unterstützen das Fallback auf Transmission Control-Protokoll (TCP), wenn QUIC nicht eingerichtet werden kann. Für eine verbesserte Benutzererfahrung können Sie eine Windows Firewallregel bereitstellen, die ausgehende UDP 443 blockiert:
New-NetFirewallRule -DisplayName "Block QUIC" -Direction Outbound -Action Block -Protocol UDP -RemotePort 443.Um Quelldatenverkehrstyp- und HTTP-Methodenanforderungsregeln für HTTPS-Datenverkehr zu erzwingen, aktivieren Sie die TLS-Inspektion. Ohne TLS-Überprüfung gelten nur SNI-basierte Webinhaltsfilterregeln.
Die Filterung des Quelldatenverkehrstyps erfordert clientbasierte globale Verbindungen für den sicheren Zugriff. Remote-Netzwerke unterstützen keine Regeln für Quell-Datenverkehrstypen.
Sehen Sie sich die Konzepte für Webinhaltsfilterung an. Weitere Informationen dazu finden Sie unter Webinhaltsfilterung.
Schritte auf oberer Ebene
Es gibt mehrere Schritte zum Konfigurieren der Webinhaltsfilterung. Beachten Sie, wo Sie eine Richtlinie für bedingten Zugriff konfigurieren müssen.
- Aktivieren Sie das Weiterleiten von Internetdatenverkehr.
- Erstellen einer Webinhaltsfilterrichtlinie.
- Erstellen Sie ein Sicherheitsprofil.
- Verknüpfen Sie das Sicherheitsprofil mit einer Richtlinie für bedingten Zugriff.
- Weisen Sie dem Datenverkehrsweiterleitungsprofil Benutzer oder Gruppen zu.
Aktivieren des Weiterleitens von Internetdatenverkehr
Der erste Schritt besteht darin, das Datenverkehrsweiterleitungsprofil für den Internetzugriff zu aktivieren. Weitere Informationen zum Profil und zur Aktivierung finden Sie unter Verwalten des Internet Access-Datenverkehrsweiterleitungsprofils.
Erstellen einer Webinhaltsfilterrichtlinie
- Navigieren Sie zu Global Secure Access>Sicher>Webinhaltsfilterrichtlinie.
- Wählen Sie Create policy (Richtlinie erstellen) aus.
- Geben Sie einen Namen und eine Beschreibung für die neue Richtlinie ein und wählen Sie dann Weiter aus.
- Wählen Sie Regel hinzufügen aus.
- Geben Sie einen Namen ein, wählen Sie eine Webkategorie, eine gültige URL oder einen gültigen FQDN aus, und wählen Sie dann "Hinzufügen" aus.
- Gültige URLs und FQDNs in dieser Funktion können auch Platzhalter mit dem Sternchensymbol *, und durch Kommas getrennte Listen enthalten.
- Verwenden Sie beim Eingeben von FQDNs nur den Domänennamen. Fügen Sie keine Protokolle (z. B.
https://), Portnummern oder URL-Pfade hinzu. Geben Siecontoso.comz. B. anstelle vonhttps://contoso.com:443/path. - Um alle Unterdomänen einer Domäne abzugleichen, verwenden Sie das Wildcardformat
*.domain.com. Beachten Sie, dass das Platzhalterzeichen*.domain.commit Unterdomänen übereinstimmt, aber nicht mit der Stammdomänewww.domain.comselbst übereinstimmt. Um sowohl die Domäne als auch alle Unterdomänen abzudecken, schließen Sie beide Einträge als durch Trennzeichen getrennte Liste ein (z. B*.contoso.com,contoso.com. ). - Wenn Sie mehrere FQDNs in eine durch Trennzeichen getrennte Liste eingeben, schließen Sie keine Leerzeichen zwischen Einträgen ein (z. B
contoso.com,fabrikam.com,*.example.com. ). - Beachten Sie, dass die URL-Filtervorschau maximal 1.000 URLs pro Mandant unterstützt.
- (Optional) Konfigurieren sie die Bedingung für den Quelltyp (Vorschau). Weitere Informationen finden Sie unter Konfigurieren der Filterung des Quelldatenverkehrstyps (Vorschau).
- (Optional) Konfigurieren sie die Anforderungsbedingung der HTTP-Methode (Vorschau). Weitere Informationen finden Sie unter Konfigurieren der HTTP-Methodenanforderungsfilterung (Vorschau).
- Wählen Sie Weiter aus, um die Richtlinie zu überprüfen, und wählen Sie dann Richtlinie erstellen aus.
Filterung nach Quelldatenverkehrstyp konfigurieren (Vorschau)
Mit der Filterung des Quelldatenverkehrs können Sie Regeln für die Webinhaltsfilterung auf bestimmte Arten von Netzwerkdatenverkehr festlegen. Sie können differenzierte Richtlinien erzwingen, je nachdem, ob Datenverkehr von einem KI-Agent oder einem Benutzer stammt.
Unterstützte Quelldatenverkehrtypen
| Quelltyp | Beschreibung |
|---|---|
| Agent | Datenverkehr, der von KI-Agents stammt, z. B. Copilot Agents oder autonome KI-Tools. |
| User | Datenverkehr, der von einem Benutzer stammt, z. B. Webbrowser und Anwendungen. |
Konfigurieren Sie die Bedingung für den Quell-Datenverkehrstyp
- Suchen Sie in der Webinhaltsfilterregelkonfiguration das Feld " Quelltyp ".
- Aktivieren Sie das Feld "Quelltyp ", um es in die Regel einzuschließen.
- Wählen Sie die Quelldatenverkehrtypen aus, die in die Regel eingeschlossen werden sollen.
Hinweis
Die Filterung des Quelldatenverkehrstyps ist nur für clientbasierte globale Verbindungen für den sicheren Zugriff verfügbar. Diese Funktion hängt von dem globalen Secure Access-Client ab, der Aufgaben- und Prozessormetadaten sendet, um Datenverkehr zu klassifizieren. Remote-Netzwerke unterstützen keine Regeln für Quell-Datenverkehrstypen.
Hinweis
Wenn eine Anforderung nicht von einem KI-Agent stammt, wird der Datenverkehr als Benutzer klassifiziert. Um diesem Datenverkehr zu entsprechen, richten Sie den Benutzer explizit in einer Regel aus.
Beispiel: Verhindern, dass KI-Agents auf Websites sozialer Netzwerke zugreifen
So verhindern Sie, dass KI-Agents auf Websites sozialer Netzwerke zugreifen und gleichzeitig Benutzerdatenverkehr zulassen:
- Erstellen Sie eine Richtlinienregel für die Webinhaltsfilterung.
- Wählen Sie die SocialNetworking-Webkategorie aus.
- Aktivieren Sie den Quelltyp , und wählen Sie "Agent" aus.
- Legen Sie die Richtlinienaktion auf "Blockieren" fest.
Diese Konfiguration blockiert den AI-Agent-Datenverkehr auf Websites sozialer Netzwerke und ermöglicht benutzern den Zugriff auf dieselben Websites.
Konfigurieren von Anforderungsfilterung nach HTTP-Methode (Vorschau)
Mit der HTTP-Methodenanforderungsfilterung können Sie bestimmte HTTP-Methoden für den abgleichenden Datenverkehr blockieren oder zulassen. Sie können den Zugriff mit den geringsten Rechten erzwingen, indem Sie Schreibvorgänge einschränken und schreibgeschützten Zugriff zulassen.
Unterstützte HTTP-Methoden
| Methode | Beschreibung |
|---|---|
| GET | Rufen Sie eine Ressource ab. |
| POST | Senden von Daten an eine Ressource. |
| PUT | Ersetzen Sie eine Ressource. |
| PATCH | Eine Ressource wird teilweise aktualisiert. |
| Löschen | Entfernen einer Ressource. |
Konfigurieren der HTTP-Methodenanforderungsbedingung
- Suchen Sie in der Konfiguration der Webinhaltsfilterregel nach dem Feld HTTP-Methodenanforderung.
- Aktivieren Sie das Feld HTTP-Methodenanforderung, um es in die Regel aufzunehmen.
- Wählen Sie die HTTP-Methoden aus, die in die Regel eingeschlossen werden sollen.
Important
Die Erzwingung von HTTP-Methoden erfordert eine TLS-Inspektion für HTTPS-Verkehr. Ohne TLS-Überprüfung kann das Secure Web Gateway keine HTTP-Methodenheader beobachten, und nur SNI-basierte Webinhaltsfilterregeln gelten. Unverschlüsselter HTTP-Datenverkehr ist immer prüfbar.
Beispiel: Blockieren von KI-Agent-Schreibvorgängen
So verhindern Sie, dass KI-Agents Schreibvorgänge (PUT, PATCH und DELETE) für Unternehmensressourcen ausführen:
- Erstellen Sie eine Richtlinienregel für die Webinhaltsfilterung.
- Wählen Sie die Ziel-URLs, FQDNs oder Webkategorien aus, die Sie schützen möchten.
- Aktivieren Sie den Quelltyp , und wählen Sie "Agent" aus.
- Aktivieren Sie die HTTP-Methodenanforderung , und wählen Sie PUT, PATCH und DELETE aus.
- Legen Sie die Richtlinienaktion auf "Blockieren" fest.
Diese Konfiguration blockiert den AI-Agent-Datenverkehr daran, Schreibvorgänge für die angegebenen Ziele auszuführen, während GET und andere schreibgeschützte Methoden zulässig sind.
Kombinieren Sie Bedingungen für den Typ des Quelldatenverkehrs und die HTTP-Methode
Sie können Bedingungen für den Quelldatenverkehr und die HTTP-Methodenanforderung unabhängig oder in einer einzigen Regel verwenden:
- Nur Quelltyp: Anwenden einer Regel auf den gesamten Datenverkehr von einem bestimmten Quelltyp unabhängig von der HTTP-Methode.
- Nur HTTP-Methodenanforderung: Anwenden einer Regel auf bestimmte HTTP-Methoden unabhängig von der Datenverkehrsquelle.
- Beide Bedingungen: Wenden Sie eine Regel nur an, wenn sowohl der Quelldatenverkehrtyp als auch die HTTP-Methode übereinstimmen.
Wenn Sie beide Bedingungen in einer Regel konfigurieren, muss eine Anforderung sowohl mit dem angegebenen Quelldatenverkehrtyp als auch mit der angegebenen HTTP-Methode übereinstimmen, damit die Regel angewendet werden kann. Bedingungen werden mithilfe von AND-Logik über Attribute hinweg ausgewertet.
Richtlinienauswertung und Vorrang
Die Auswertung von Richtlinien folgt den bestehenden Regeln für Reihenfolge und Vorrang des Frameworks für die Filterung von Webinhalten:
- Innerhalb desselben Attributs: OR-Logik. Durch den Abgleich eines ausgewählten Werts wird die Bedingung ausgelöst.
- Über alle Attribute: UND-Logik. Alle konfigurierten Bedingungen müssen übereinstimmen.
- Widersprüchliche Aktionen: Wenn mehrere Richtlinien mit widersprüchlichen Aktionen übereinstimmen, gewinnt die restriktivste Aktion (Block over allow).
Erstellen eines Sicherheitsprofils
Sicherheitsprofile sind eine Gruppierung von Filterrichtlinien. Sie können Sicherheitsprofile mit Microsoft Entra Conditional Access-Richtlinien zuweisen oder verknüpfen. Ein Sicherheitsprofil kann mehrere Filterrichtlinien enthalten. Und ein einzelnes Sicherheitsprofil kann mehreren Richtlinien für bedingten Zugriff zugeordnet werden.
In diesem Schritt erstellen Sie ein Sicherheitsprofil zum Gruppieren von Filterrichtlinien. Anschließend weisen Sie die Sicherheitsprofile einer Richtlinie für bedingten Zugriff zu (bzw. verknüpfen diese), um sie benutzer- oder kontextbewusst zu machen.
Hinweis
Weitere Informationen zu Microsoft Entra Conditional Access Richtlinien finden Sie unter Building a Conditional Access policy.
- Navigieren Sie zum globalen sicheren Zugriff>Sicher>Sicherheitsprofile.
- Wählen Sie Profil erstellen aus.
- Geben Sie einen Namen und eine Beschreibung für die neue Richtlinie ein und wählen Sie dann Weiter aus.
- Wählen Sie Eine Richtlinie verknüpfen und dann Vorhandene Richtlinie aus.
- Wählen Sie die bereits erstellte Webinhaltsfilterrichtlinie und Hinzufügen aus.
- Wählen Sie Weiter aus, um das Sicherheitsprofil und die zugehörige Richtlinie zu überprüfen.
- Wählen Sie Ein Profil erstellen aus.
- Wählen Sie Aktualisieren aus, um die Profilseite zu aktualisieren und das neue Profil anzuzeigen.
Erstellen und Verknüpfen einer Richtlinie für bedingten Zugriff
Erstellen Sie eine Richtlinie für bedingten Zugriff für Endbenutzer oder Gruppen, und stellen Sie Ihr Sicherheitsprofil über die Sitzungssteuerungen für bedingten Zugriff bereit. Bedingter Zugriff ist der Zustellmechanismus für Benutzer- und Kontextbewusstsein für Internetzugriffsrichtlinien. Weitere Informationen zu Sitzungssteuerelementen finden Sie unter "Bedingter Zugriff: Sitzung".
- Melden Sie sich im Microsoft Entra Admin Center als mindestens Conditional Access Administrator an.
- Navigieren Sie zu Entra ID>Bedingter Zugriff>Richtlinien.
- Wählen Sie Neue Richtlinie.
- Benennen Sie Ihre Richtlinie. Organisationen sollten einen aussagekräftigen Standard für die Namen ihrer Richtlinien erstellen.
- Unter Assignments wählen Sie Benutzer oder Workload-Identitäten aus.
- Wählen Sie unter "Einschließen" die Option "Alle Benutzer" aus.
- Wählen Sie Zielressourcen und Alle Internetressourcen mit globalen sicheren Zugriff aus.
- Wählen Sie Sitzung>Sicherheitsprofil für globalen sicheren Zugriffs verwenden aus, und wählen Sie eine Sicherheitsprofil.
- Wählen Sie Auswählen aus.
- Stellen Sie im Abschnitt Richtlinie aktivieren sicher, dass Ein ausgewählt ist.
- Klicken Sie auf Erstellen.
Hinweis
Die Vorschau des expliziten Weiterleitungsproxys (EFP) ist derzeit nicht in der Gruppe Alle Internetressourcen mit globalem sicheren Zugriff enthalten. Wenn Ihre Benutzer Explicit Forward Proxy (Vorschau) verwenden, folgen Sie der Anleitung Konfigurieren von EFP-Richtlinien für bedingten Zugriff.
Aktivieren der Webinhaltsfilterung für Remotenetzwerkdatenverkehr
Mithilfe der Remotenetzwerkkonnektivität können Sie Zweigstellen und andere Remotestandorte mit dem globalen sicheren Zugriff verbinden, ohne den Client auf einzelnen Geräten zu installieren. Weitere Informationen zur Remotenetzwerkkonnektivität finden Sie unter Global Secure Access Remote Network Connectivity.
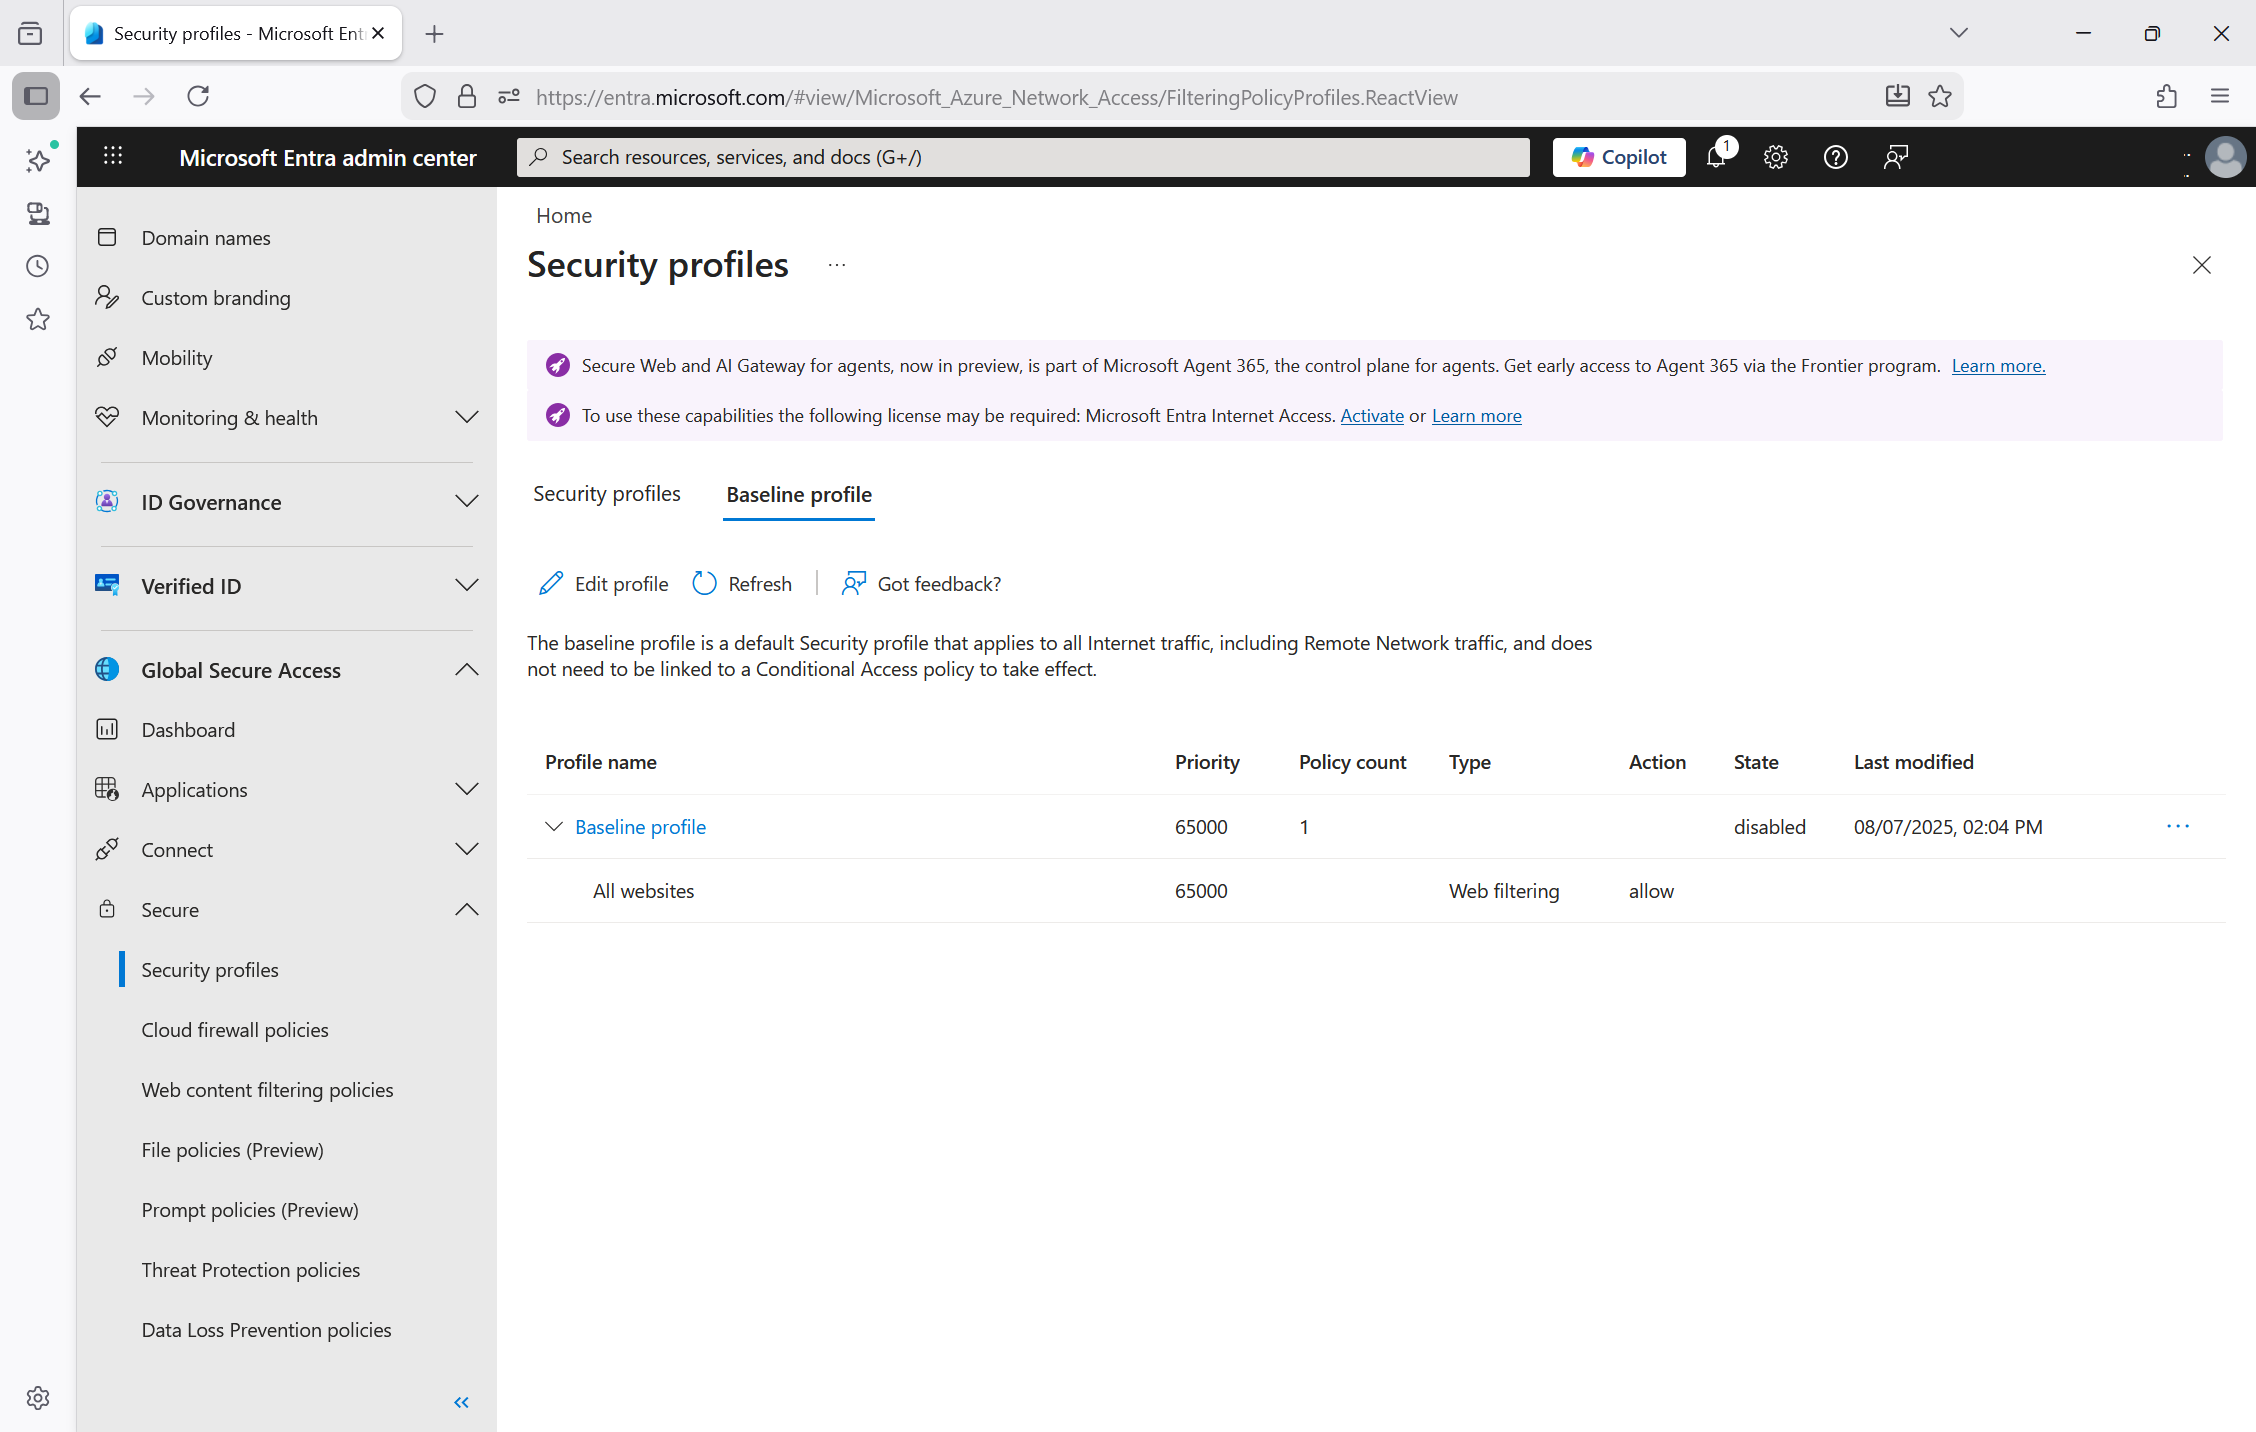
Sie können das grundlegende Sicherheitsprofil verwenden, um mandantenweite Webinhaltsfilterrichtlinien auf den gesamten Remotenetzwerkdatenverkehr anzuwenden. Das Basisprofil erzwingt Richtlinien mit der niedrigsten Priorität im Richtlinienstapel und gilt für den gesamten Internetzugriffsverkehr, der über den Dienst geleitet wird, sodass er ideal für die Sicherung von Remotenetzwerkstandorten geeignet ist.
Important
Die Filterung nach Quelldatenverkehrstyp wird für Datenverkehr aus Remote-Netzwerken nicht unterstützt. Regeln für den Quelldatenverkehr erfordern den globalen Secure Access-Client, um Aufgaben- und Prozessormetadaten für die Datenverkehrsklassifizierung bereitzustellen. Sie können weiterhin Webkategorie-, URL-, FQDN- und HTTP-Methodenregeln ohne Bedingungen für den Quelldatenverkehr auf Remotenetzwerke über das Basisprofil anwenden.
Navigieren Sie zu Global Secure Access>Sicher>Sicherheitsprofile>Basisprofil.
Wählen Sie Eine Richtlinie verknüpfen und dann Vorhandene Richtlinie aus.
Wählen Sie die Webinhaltsfilterrichtlinie aus, die Sie auf Remotenetzwerkdatenverkehr anwenden möchten, und wählen Sie "Hinzufügen" aus.
Das Basisprofil gilt automatisch für den gesamten Remotenetzwerkdatenverkehr, ohne dass eine Richtlinie für bedingten Zugriff erforderlich ist.
Hinweis
Das grundlegende Sicherheitsprofil gilt für den gesamten Datenverkehr, der über den globalen sicheren Zugriff geleitet wird, einschließlich clientbasierter und Remotenetzwerkdatenverkehr. Für Remotenetzwerkdatenverkehr ist keine Richtlinienkonfiguration für bedingten Zugriff erforderlich, da das Basisprofil standardmäßig Richtlinien erzwingt.
Weitere Informationen zum Anwenden von Sicherheitsrichtlinien auf Remotenetzwerke finden Sie unter Anwenden von Sicherheitsrichtlinien auf Remotenetzwerkdatenverkehr.
Flussdiagramm für Internetzugriff
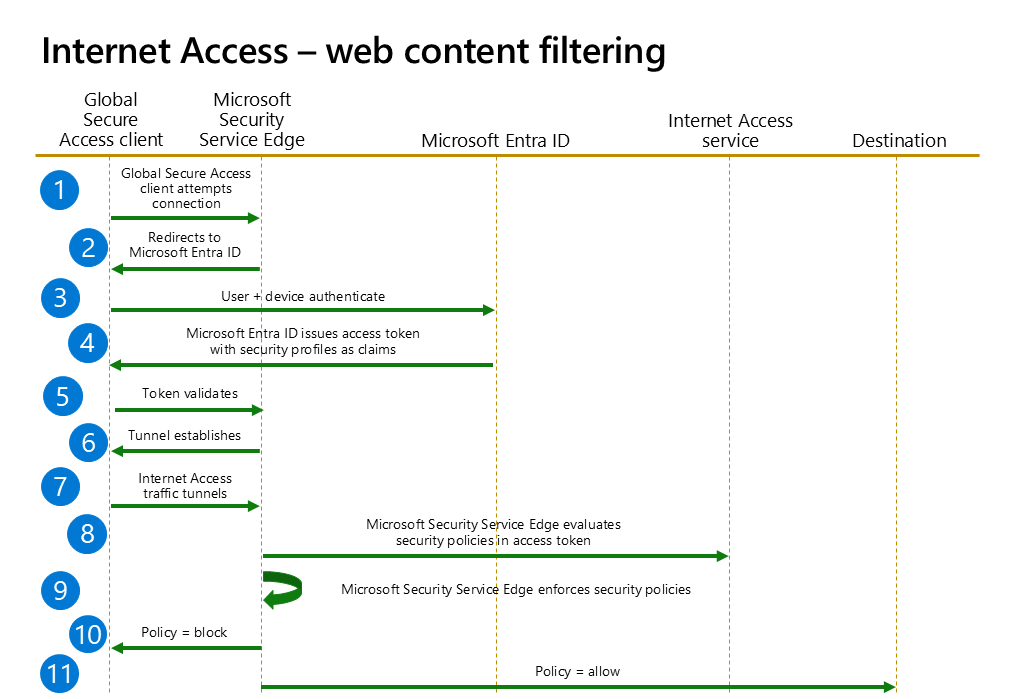
In diesem Beispiel wird der Traffic von Microsoft Entra Internet Access veranschaulicht, wenn Sie Webinhaltsfilterrichtlinien anwenden.
Das folgende Flussdiagramm veranschaulicht das Blockieren von Richtlinien für die Webinhaltsfilterung oder das Zulassen des Zugriffs auf Internetressourcen.
| Schritt | Beschreibung |
|---|---|
| 1 | Der Global Secure Access-Client versucht, eine Verbindung mit der Security Service Edge-Lösung von Microsoft herzustellen. Der Client enthält Aufgaben- und Prozessormetadaten für die Klassifizierung des Quelldatenverkehrstyps. |
| 2 | Der Client leitet zur Microsoft Entra ID für die Authentifizierung und Autorisierung um. |
| 3 | Der Benutzer und das Gerät authentifizieren sich. Die Authentifizierung erfolgt nahtlos, wenn der Benutzer über ein gültiges primäres Aktualisierungstoken (Primary Refresh Token, PRT) verfügt. |
| 4 | Nachdem der Benutzer und das Gerät authentifiziert wurden, stimmt der bedingte Zugriff mit den Regeln für bedingten Internetzugriff überein und fügt dem Token entsprechende Sicherheitsprofile hinzu. Dies erzwingt anwendbare Autorisierungsrichtlinien. |
| 5 | Microsoft Entra ID legt das Token zur Überprüfung an Microsoft Security Service Edge vor. |
| 6 | Der Tunnel wird zwischen dem Global Secure Access-Client und Microsoft Security Service Edge eingerichtet. |
| 7 | Der Datenverkehr wird erfasst und durch den Internetzugriffstunnel getunnelt. |
| 8 | Microsoft Security Service Edge wertet die Sicherheitsrichtlinien im Zugriffstoken in Prioritätsreihenfolge aus. Er wertet den Quelldatenverkehrtyp, die HTTP-Methode, die Webkategorie, die URL und die FQDN-Bedingungen aus. Nachdem sie mit einer Webinhaltsfilterregel übereinstimmt, wird die Auswertung der Richtlinie für Webinhaltsfilterung beendet. |
| 9 | Microsoft Security Service Edge erzwingt die Sicherheitsrichtlinien. |
| 10 | Richtlinie = Ergebnisse in einem Fehler für HTTP-Datenverkehr blockieren, ansonsten tritt eine Ausnahme zum Zurücksetzen von Verbindungen für HTTPS-Datenverkehr auf. |
| 11 | Richtlinie = Ergebnisse der Datenverkehrsweiterleitung an das Ziel zulassen. |
Hinweis
Das Anwenden eines neuen Sicherheitsprofils kann aufgrund der Durchsetzung von Sicherheitsprofilen mit Zugriffstoken bis zu 60-90 Minuten dauern. Der Benutzende muss ein neues Zugriffstoken mit der neuen Sicherheitsprofil-ID als Anspruch erhalten, bevor es wirksam wird. Änderungen an vorhandenen Sicherheitsprofilen werden viel schneller erzwungen.
Benutzer- und Gruppenzuweisungen
Sie können das Internetzugriffsprofil auf bestimmte Benutzer und Benutzerinnen sowie Gruppen beschränken. Weitere Informationen zur Benutzer- und Gruppenzuweisung finden Sie unter Zuweisen und Verwalten von Benutzern und Gruppen mit Datenverkehrsweiterleitungsprofilen.
Überprüfen der Durchsetzung von Endbenutzerrichtlinien
Wenn der Datenverkehr Microsoft Secure Service Edge erreicht, führt Microsoft Entra Internet Access auf zwei Arten Sicherheitskontrollen aus. Für unverschlüsselten HTTP-Datenverkehr wird die URL (Uniform Resource Locator) verwendet. Für HTTPS-Datenverkehr, der mit TLS (Transport Layer Security) verschlüsselt ist, wird die Servernamenanzeige (Server Name Indication, SNI) verwendet.
Verwenden Sie ein Windows Gerät, auf dem der globale Secure Access-Client installiert ist. Melden Sie sich als Benutzer an, dem das Internetverkehrs-Erfassungsprofil zugewiesen ist. Testen Sie, ob die Navigation zu Websites wie erwartet zulässig oder eingeschränkt ist.
Klicken Sie mit der rechten Maustaste auf das Symbol des globalen sicheren Zugriffs-Client im Task-Manager-Tray und öffnen Sie Erweiterte Diagnose>Weiterleitungsprofil. Stellen Sie sicher, dass die Erwerbsregeln für den Internetzugriff vorhanden sind. Überprüfen Sie außerdem, ob der Erwerb von Hostname und Datenflüsse für den Internetdatenverkehr der Benutzer beim Browsen erfasst werden.
Navigieren Sie zu zugelassenen und blockierten Websites, und überprüfen Sie, ob sie sich ordnungsgemäß verhalten. Navigieren Sie zu Global Secure Access>Monitor>Datenverkehrsprotokollen, um zu bestätigen, dass Datenverkehr blockiert oder ordnungsgemäß zugelassen wird.
Generieren Sie Datenverkehr aus verschiedenen Quelltypen, um die Regeln für den Quelldatenverkehr und die HTTP-Methodenanforderung zu überprüfen. Verwenden Sie beispielsweise einen KI-Agent, um eine PATCH-Anforderung an eine geschützte Ressource zu senden und zu bestätigen, dass die Regel in Den Datenverkehrsprotokollen ordnungsgemäß erzwungen wird.
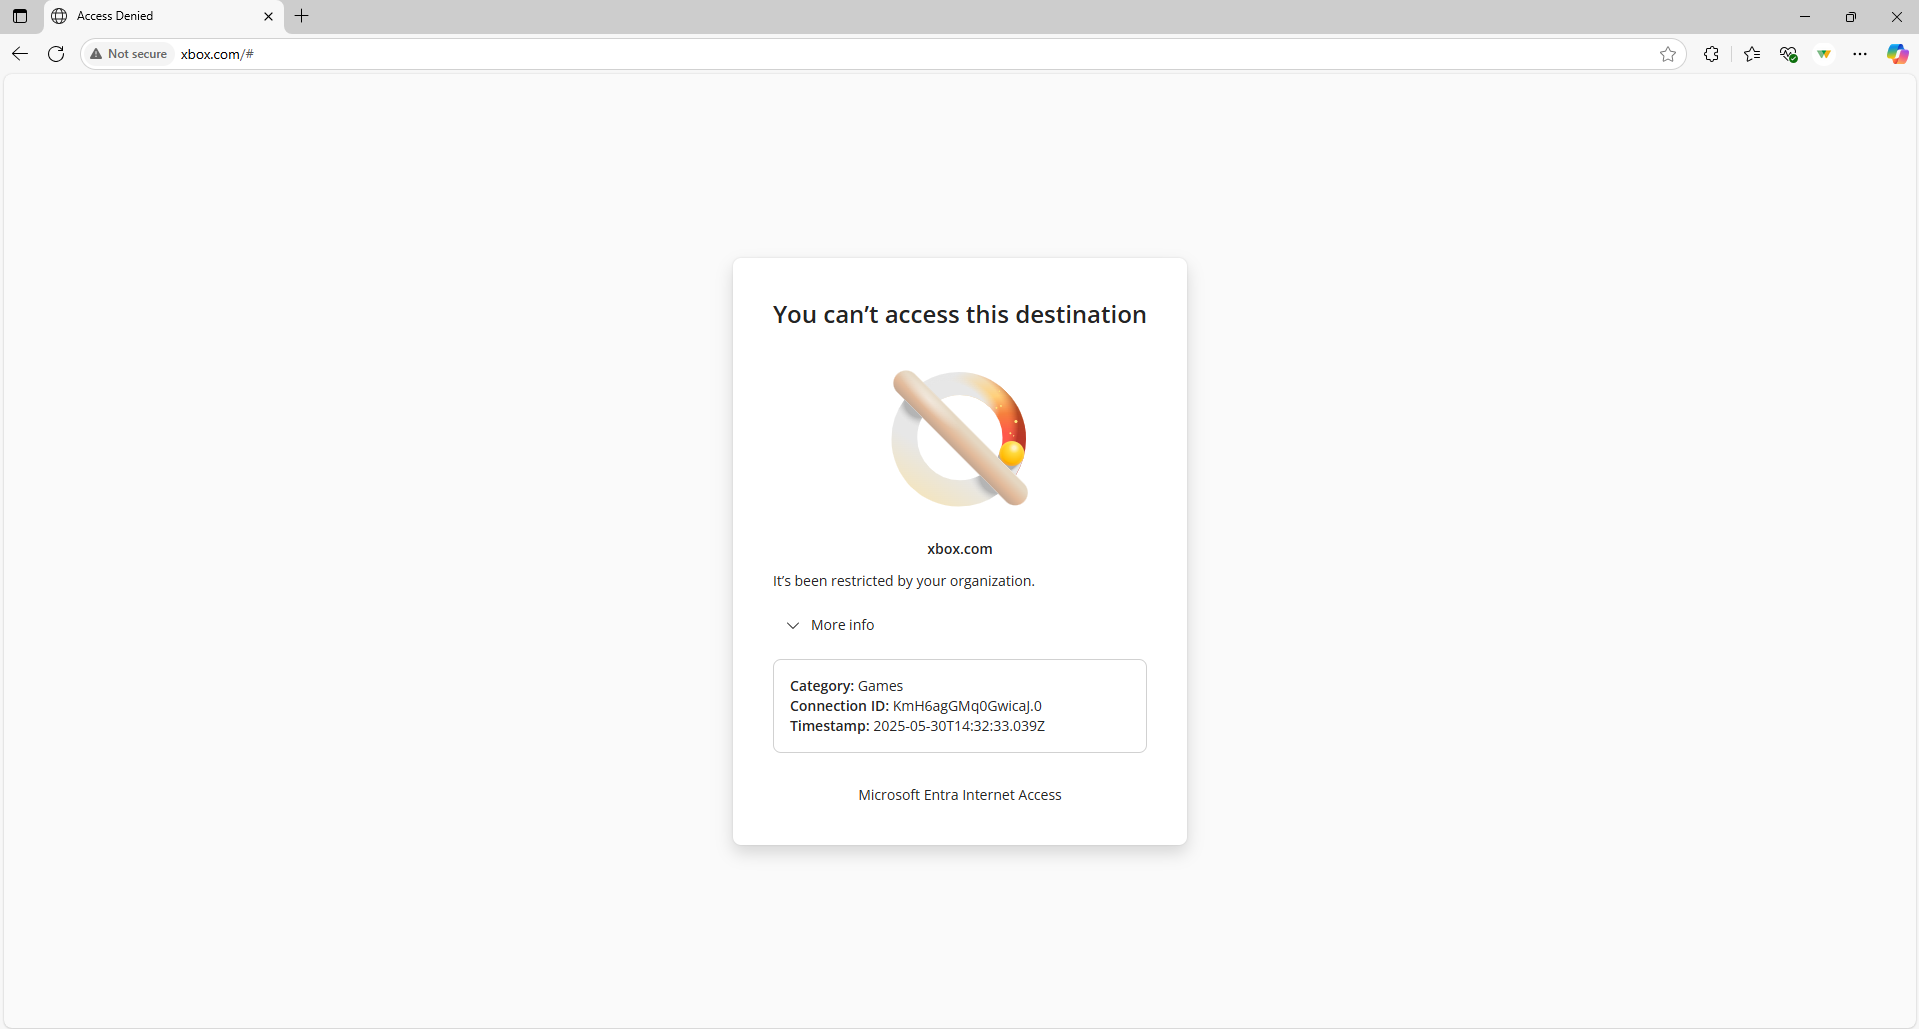
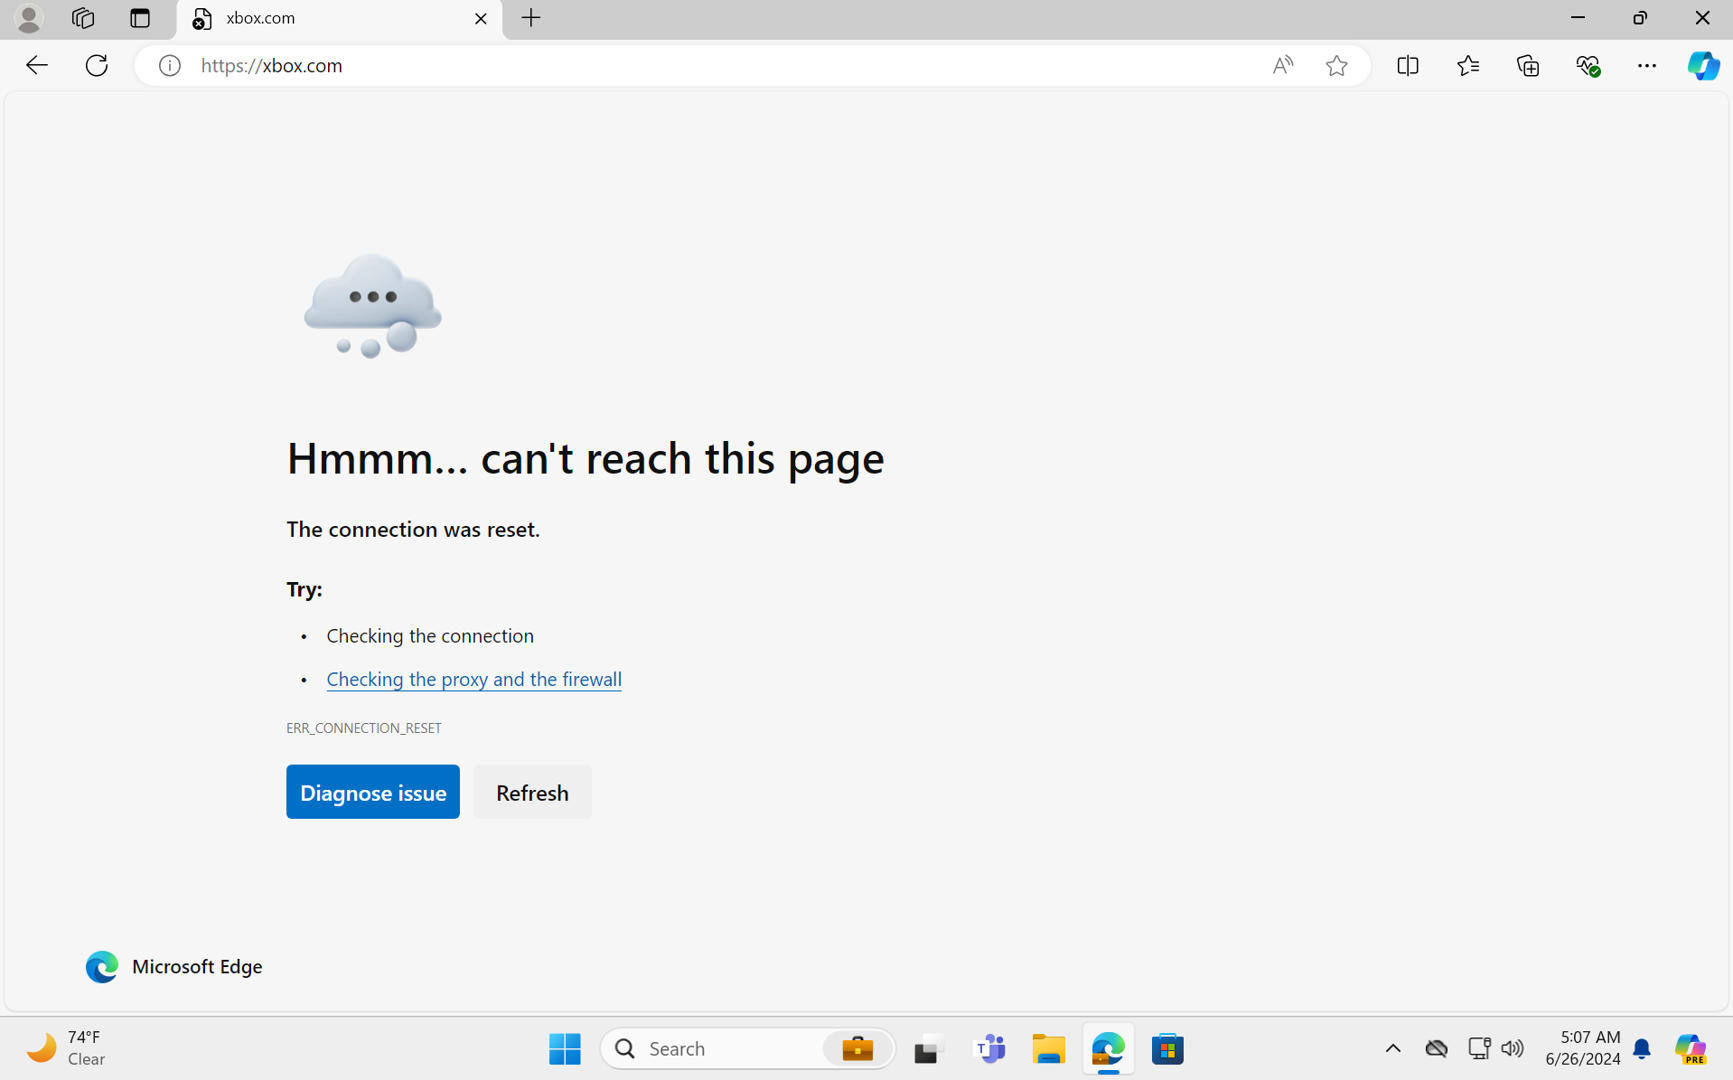
Die aktuelle Erfahrung zum Blockierung für alle Browser enthält einen Klartext-Browserfehler für HTTP-Datenverkehr und einen Browserfehler „Verbindungszurücksetzung“ für HTTPS-Datenverkehr.
Hinweis
Konfigurationsänderungen im globalen sicheren Zugriff, die sich auf die Filterung von Webinhalten beziehen, werden in der Regel in weniger als 5 Minuten wirksam. Konfigurationsänderungen im bedingten Zugriff im Zusammenhang mit der Webinhaltsfilterung werden in etwa einer Stunde wirksam.
Hinweis
Um Konfigurationsänderungen für bedingten Zugriff zu Test zu beschleunigen, widerrufen Sie Benutzersitzungen im Microsoft Entra Admin Center (wählen Sie Revoke-Sitzungen auf der Übersichtsseite des Benutzers aus). Dadurch werden Benutzer gezwungen, neue Token mit aktualisierten Richtlinien zu erhalten. Erfahren Sie mehr über die kontinuierliche Zugriffsauswertung.