Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Der globale sichere Zugriff unterstützt die Netzwerkinhaltsfilterung über Inhaltsrichtlinien. Mit diesem Feature können Sie vor unbeabsichtigter Datenexposition schützen und Inlinedatenlecks an generative KI-Anwendungen und Internetziele verhindern. Durch die Erweiterung der Datenschutzfunktionen auf die Netzwerkschicht über den globalen sicheren Zugriff ermöglicht die Netzwerkinhaltsfilterung Ihrer Organisation das Erzwingen von Datenrichtlinien für den Netzwerkdatenverkehr in Echtzeit. Sie können Dateien und Textinhalte ermitteln und schützen, die für nicht genehmigte Ziele freigegeben werden, z. B. generative KI- und nicht verwaltete Cloud-Apps, von verwalteten Endpunkten über Browser, Anwendungen, Add-Ins, APIs und mehr.
Die Netzwerkinhaltsfilterlösung vereint Microsoft Purview Datenklassifizierungsdienst und identitätsorientierte Netzwerksicherheitsrichtlinien im globalen sicheren Zugriff. Diese Kombination erstellt eine erweiterte Netzwerkschicht-Datensicherheitslösung, Data Loss Prevention (DLP), die identitätsorientiert und richtliniengesteuert ist. Durch die Kombination von Inhaltsüberprüfungen mit echtzeitbasierter Benutzerrisikoauswertung können Sie präzise Kontrollen über die Verschiebung vertraulicher Daten über das Netzwerk erzwingen, ohne die Benutzerproduktivität oder den Sicherheitsstatus zu beeinträchtigen.
Hinweis
Grundlegende Inhaltsrichtlinie (Blockieren oder Zulassen nach Datei-MIME-Typ) ist jetzt allgemein verfügbar. Die Aktion „Mit Purview scannen“ in Inhaltsrichtlinien befindet sich derzeit in der Vorschau und unterstützt die Überprüfung ausgewählter Datei- und Textinhaltstypen. Diese Informationen beziehen sich auf ein Vorabversionsprodukt, das vor der Veröffentlichung erheblich geändert werden kann. Microsoft übernimmt keine Gewährleistungen, ausgedrückt oder impliziert, in Bezug auf die hier bereitgestellten Informationen.
Hochrangige Architektur
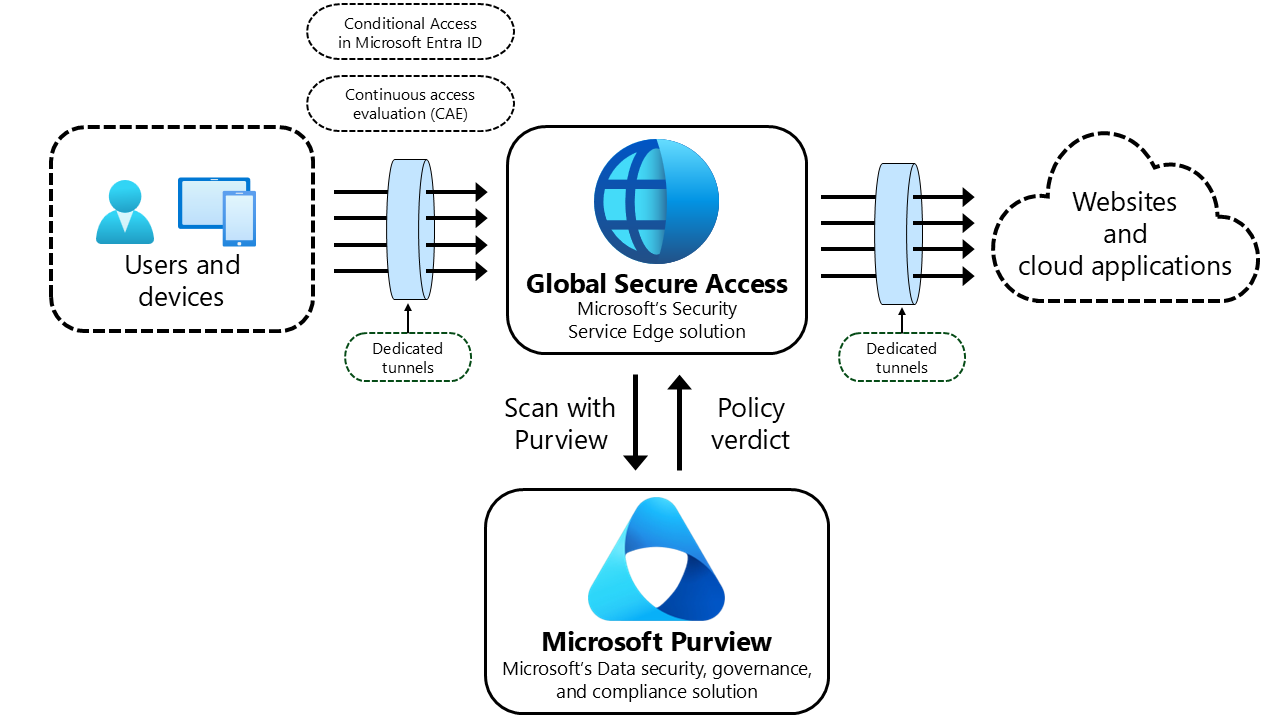
In diesem Artikel wird erläutert, wie Sie eine Inhaltsrichtlinie erstellen, um Internetdatenverkehr zu filtern, der über globalen sicheren Zugriff fließt.
Hinweis
Die grundlegende Inhaltsrichtlinie erkennt den DATEI-MIME-Typ und erzwingt die Aktion "Zulassen " oder " Blockieren " im globalen sicheren Zugriff. Microsoft Purview ist nur beteiligt, wenn Sie Scan mit Purview auswählen. Für die Überprüfung von Textinhaltstypen ist eine Überprüfung mit Purview und eine entsprechende Microsoft Purview DLP-Richtlinie erforderlich.
Unterstützte Szenarien
Die Netzwerkinhaltsfilterung unterstützt die folgenden wichtigsten Szenarien und Ergebnisse für HTTP/1.1-Datenverkehr:
- Mithilfe der Standardinhaltsrichtlinie können Sie Dateien basierend auf unterstützten Datei-MIME-Typen blockieren.
- Mithilfe der Aktion "Scannen mit Purview " (Vorschau) in der Inhaltsrichtlinie können Sie ausgewählte Datei- und Textinhalte basierend auf folgendem überwachen und blockieren:
- Microsoft Purview Vertraulichkeitsetiketten
- Vertrauliche Inhalte in Dateien oder Text
- Risikostufe des Benutzers
- Wenn Sie "Scan" mit Purview verwenden, können Sie Dlp-Administratorwarnungen (Data Loss Prevention) für Regelübereinstimmungen generieren.
Von Bedeutung
Die grundlegende Inhaltsrichtlinie prüft keinen Text. Um Text zu prüfen, der von Cloud- oder KI-Apps gesendet oder empfangen wird, verwenden Sie Scan mit Purview, und konfigurieren Sie die übereinstimmenden Textaktivitäten in Microsoft Purview.
Voraussetzungen
Um das Inhaltsrichtlinienfeature zu verwenden, benötigen Sie die folgenden Voraussetzungen:
Ein gültiger Microsoft Entra Mandant.
Lizenzierung für das Produkt. Ausführliche Informationen finden Sie im Abschnitt „Lizenzierung“ unter Was ist der globale sichere Zugriff. Bei Bedarf können Sie Lizenzen erwerben oder Testlizenzen erhalten.
- Eine gültige Microsoft Entra Internet Access-Lizenz.
- Eine gültige Microsoft Purview-Lizenz, die für Scan mit Purview Inspektion erforderlich ist.
- Für die Netzwerkdatensicherheit muss die nutzungsbasierte Abrechnung für Microsoft Purview konfiguriert sein, bevor Sie Purview-Sammlungen oder DLP-Richtlinien erstellen. Weitere Informationen finden Sie unter Learn about Microsoft Purview billing models.
- Sie können grundlegende Inhaltsrichtlinien ohne Purview-Lizenz verwenden.
Ein Benutzer mit der Rolle Global Secure Access Administrator in Microsoft Entra ID, um globale Einstellungen für den sicheren Zugriff zu konfigurieren.
Eine Administratorrolle für bedingten Zugriff zum Konfigurieren von Richtlinien für bedingten Zugriff.
Der Client für den globalen sicheren Zugriff erfordert ein Gerät (oder einen virtuellen Computer), das entweder mit Microsoft Entra ID verbunden ist oder mit Microsoft Entra ID Hybrid verbunden ist.
Um Webkategorien als Inhaltsrichtlinienziel zu verwenden, müssen Sie auch eine Webinhaltsfilterrichtlinie konfigurieren.
Udp-Datenverkehr (User Datagram Protocol, d. h. QUIC) wird nicht unterstützt. Die meisten Websites unterstützen fallback to Transmission Control Protocol (TCP), wenn QUIC nicht eingerichtet werden kann. Für eine verbesserte Benutzererfahrung können Sie eine Windows Firewallregel bereitstellen, die ausgehende UDP 443 blockiert:
New-NetFirewallRule -DisplayName "Block QUIC" -Direction Outbound -Action Block -Protocol UDP -RemotePort 443
Erstkonfiguration
Führen Sie zum Konfigurieren von Inhaltsrichtlinien die folgenden ersten Einrichtungsschritte aus:
- Aktivieren Sie das Internet Access-Datenverkehrsweiterleitungsprofil , und stellen Sie die richtigen Benutzerzuweisungen sicher.
- Konfigurieren Sie die TLS-Inspektionsrichtlinie (Transport Layer Security ).
- Installieren und Konfigurieren des globalen Secure Access-Clients:
- Installieren Sie den globalen Secure Access-Client auf Windows oder macOS.
Von Bedeutung
Bevor Sie fortfahren, testen Und stellen Sie sicher, dass der Internetdatenverkehr Ihres Clients über den globalen sicheren Zugriff weitergeleitet wird. Informationen zum Überprüfen der Clientkonfiguration finden Sie in den Schritten im folgenden Abschnitt.
- Wählen Sie das Symbol für den globalen sicheren Zugriff und dann die Registerkarte "Problembehandlung" aus.
- Wählen Sie unter "Erweiterte Diagnose" die Option "Tool ausführen" aus.
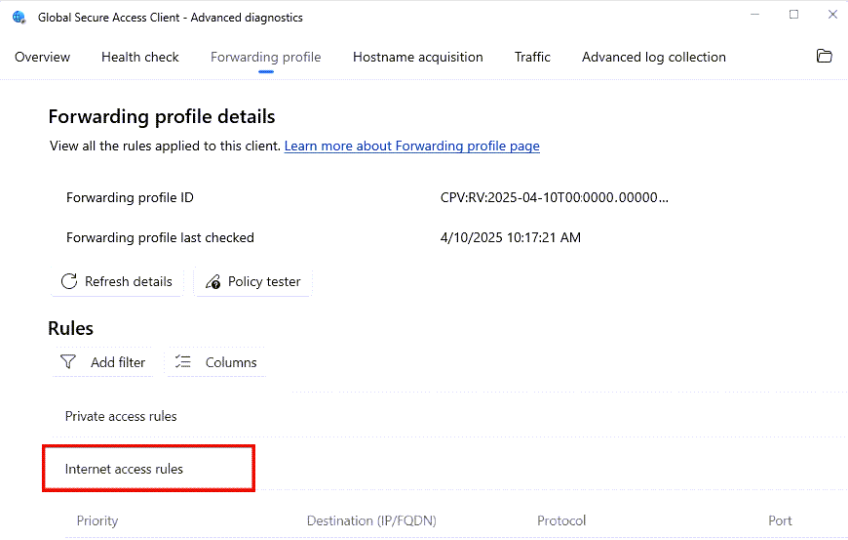
- Wählen Sie im Fenster "Erweiterte Diagnose für globalen sicheren Zugriff" die Registerkarte " Weiterleitungsprofil " aus.
- Überprüfen Sie, ob Internetzugriffsregeln im Abschnitt "Regeln " vorhanden sind. Diese Konfiguration kann bis zu 15 Minuten dauern, bis sie auf Clients angewendet werden, nachdem das Datenverkehrsprofil für Den Internetzugriff im Microsoft Entra Admin Center aktiviert wurde.
- Installieren Sie den globalen Secure Access-Client auf Windows oder macOS.
- Bestätigen Sie den Zugriff auf Webanwendungen, die Sie für Inhaltsrichtlinien planen.
Konfigurieren einer Inhaltsrichtlinie
Führen Sie die folgenden Schritte aus, um eine Inhaltsrichtlinie im globalen sicheren Zugriff zu konfigurieren:
- Erstellen Sie eine Inhaltsrichtlinie.
- Verknüpfen Sie die Inhaltsrichtlinie mit einem Sicherheitsprofil.
- Konfigurieren sie eine Richtlinie für bedingten Zugriff.
Erstellen einer Inhaltsrichtlinie
- Melden Sie sich beim Microsoft Entra Admin Center als Global Secure Access Administrator an.
- Navigieren Sie zu Global Secure Access>Secure>Content Policies.
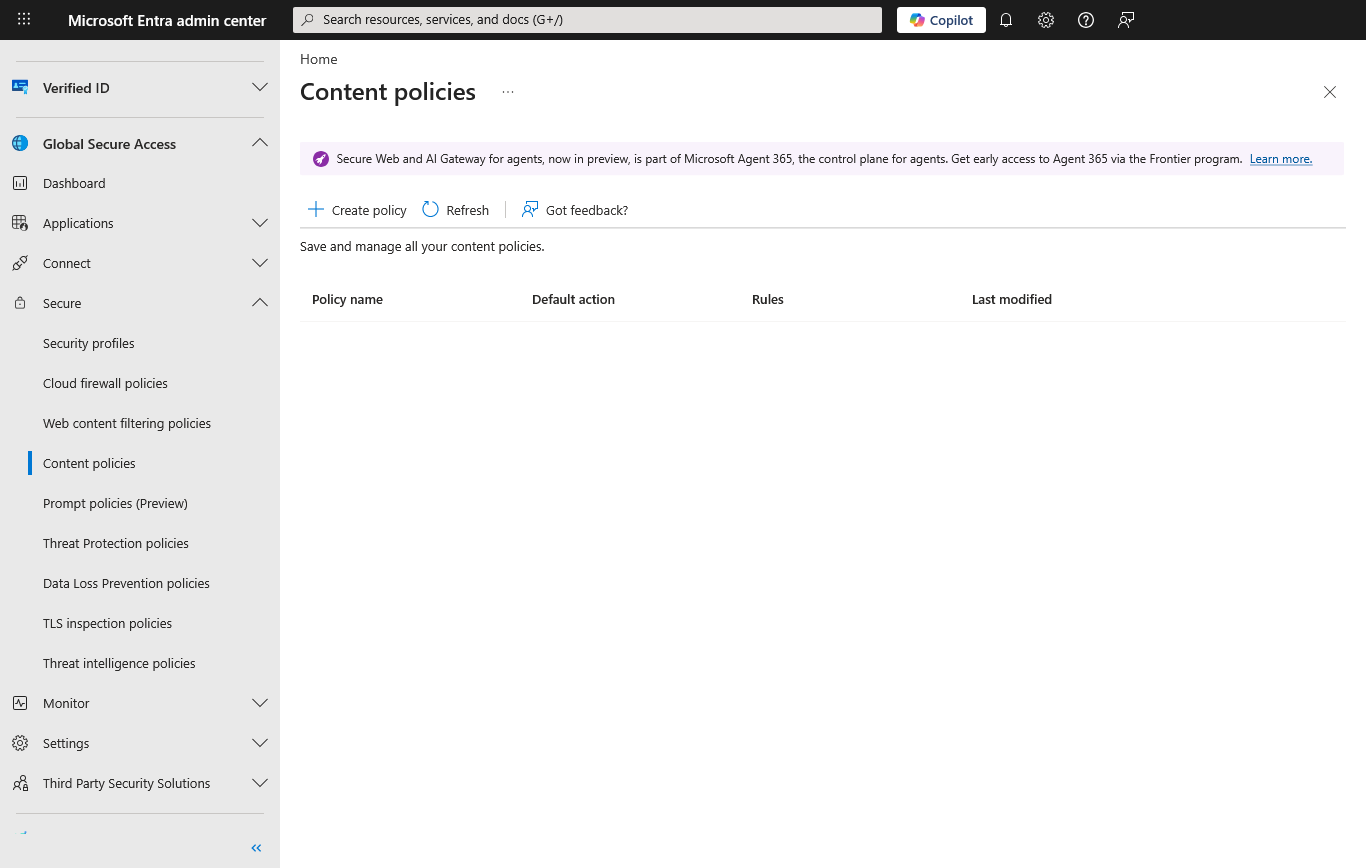
- Wählen Sie + Richtlinie erstellen aus. Wählen Sie die Optionen aus, die Ihren Anforderungen entsprechen.
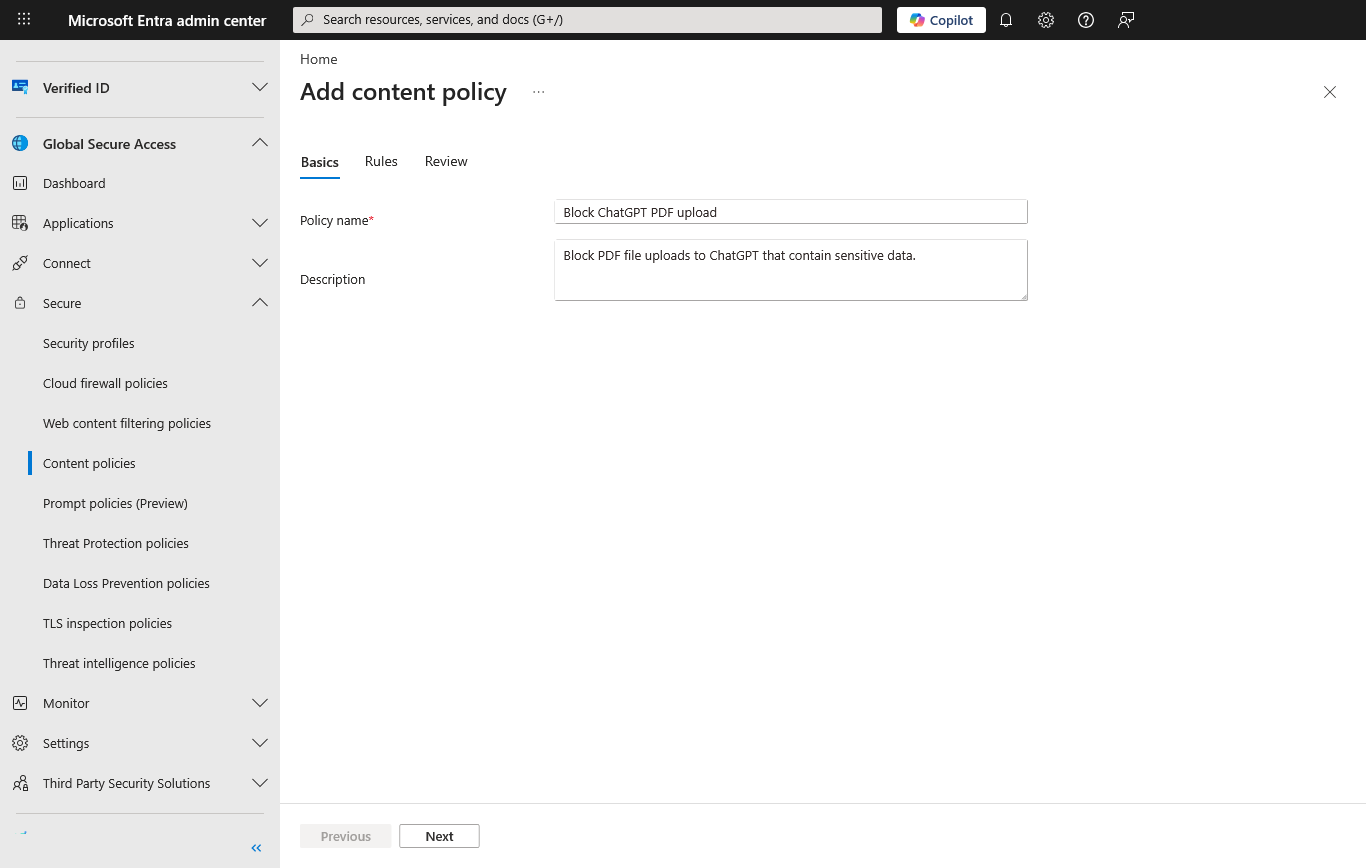
- Auf der Registerkarte "Grundlagen":
- Geben Sie den Richtliniennamen ein.
- Geben Sie die Richtlinienbeschreibung ein.
- Wählen Sie Weiteraus.
- Auf der Registerkarte "Regeln ":
- Fügen Sie eine neue Regel hinzu.
- Geben Sie den Regelnamen, die Beschreibung, die Priorität und den Status entsprechend ein.
- Wählen Sie die entsprechende Option für das Menü "Aktion " aus:
- Um eine grundlegende Datenrichtlinie zu konfigurieren, wählen Sie "Zulassen " oder "Blockieren" aus.
- Um in Microsoft Purview konfigurierte Datenrichtlinien zu verwenden, wählen Sie Scan mit Purview (Vorschau) aus.
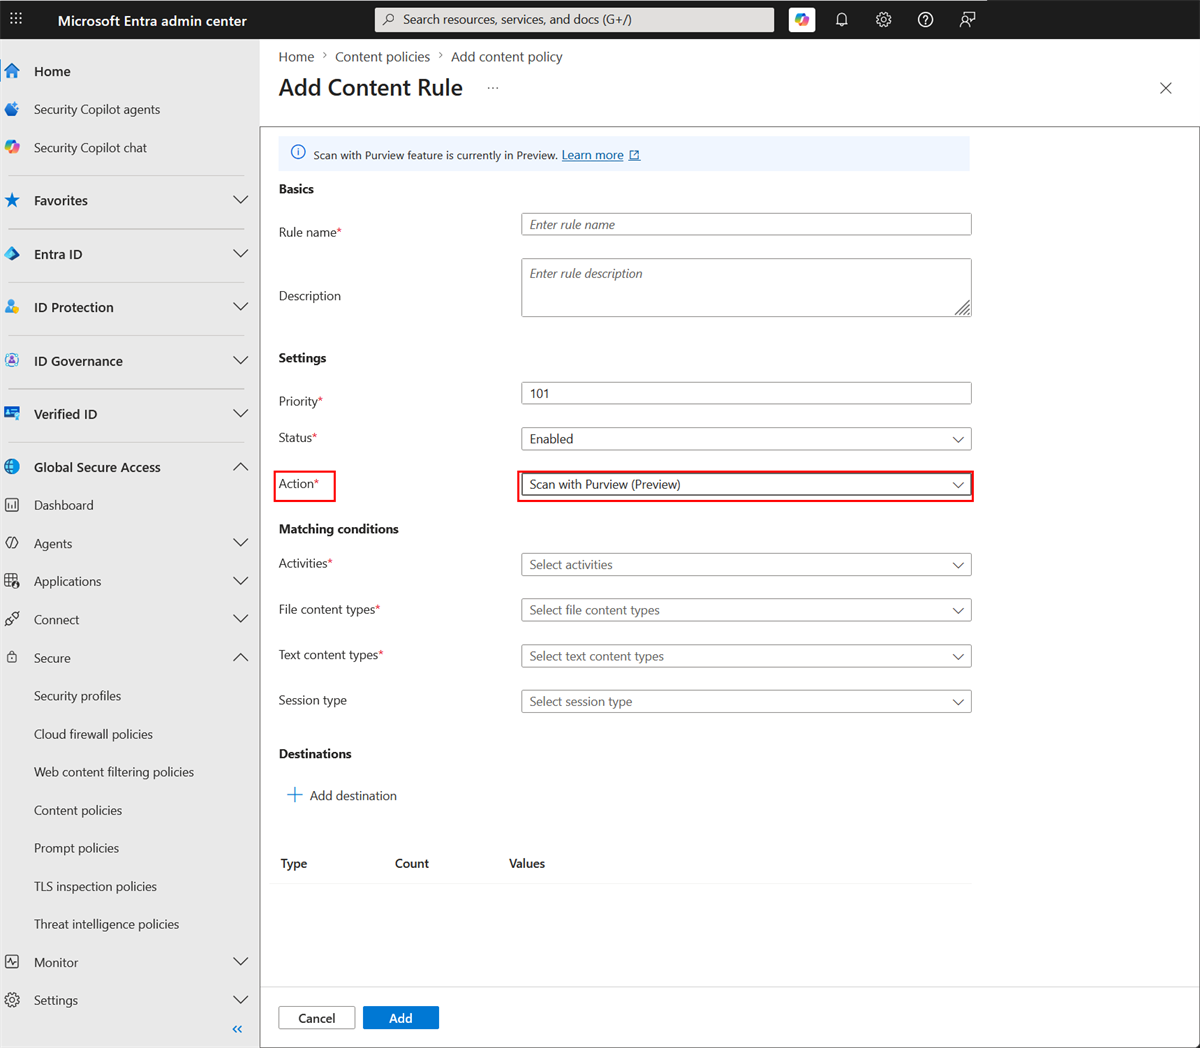
- Wählen Sie für Übereinstimmungsbedingungen die entsprechenden Aktivitäten und Inhaltstypen aus.
- Wählen Sie für die grundlegende Inhaltsrichtlinie die Dateiinhaltstypen aus, die zugelassen oder blockiert werden sollen.
- Wählen Sie für "Scannen mit Purview" die Dateiinhaltstypen und Textinhaltstypen aus, die Microsoft Purview überprüft werden sollen. Die Auswahl des Dateiinhaltstyps ist für Nur-Text-Szenarien optional.

- (Optional) Konfigurieren Sie die Quelltypbedingung (Vorschau), um die Regel nach Datenverkehrsursprung zu beschränken. Wählen Sie "Agent" aus, um den Datenverkehr abzugleichen, der als AI-Agent-Datenverkehr klassifiziert wurde. Datenverkehr, der nicht als Agentdatenverkehr klassifiziert wird, wird als Benutzerdatenverkehr behandelt. Wenn dies nicht konfiguriert ist, gilt die Regel für den gesamten Datenverkehr.
- Wählen Sie +Ziel hinzufügen und konfigurieren Sie die Ziele.
- Für anwendungsspezifische Steuerelemente können Sie die genauen URLs und zugehörigen FQDNs hinzufügen, die von der App verwendet werden. Verwenden Sie Browserentwicklertools oder Netzwerkdatenverkehranalysen, um die Endpunkte zu identifizieren, die beim Hochladen von Dateien, textübermittlungen oder anderen geschützten Datenverkehr verwendet werden.
- Sie können auch Webkategorien als Ziel auswählen. Wenn Sie Webkategorien auswählen, müssen Sie auch eine Webinhaltsfilterrichtlinie konfigurieren.
- Wählen Sie Weiteraus.
- Überprüfen Sie auf der Registerkarte " Überprüfen " Ihre Einstellungen.
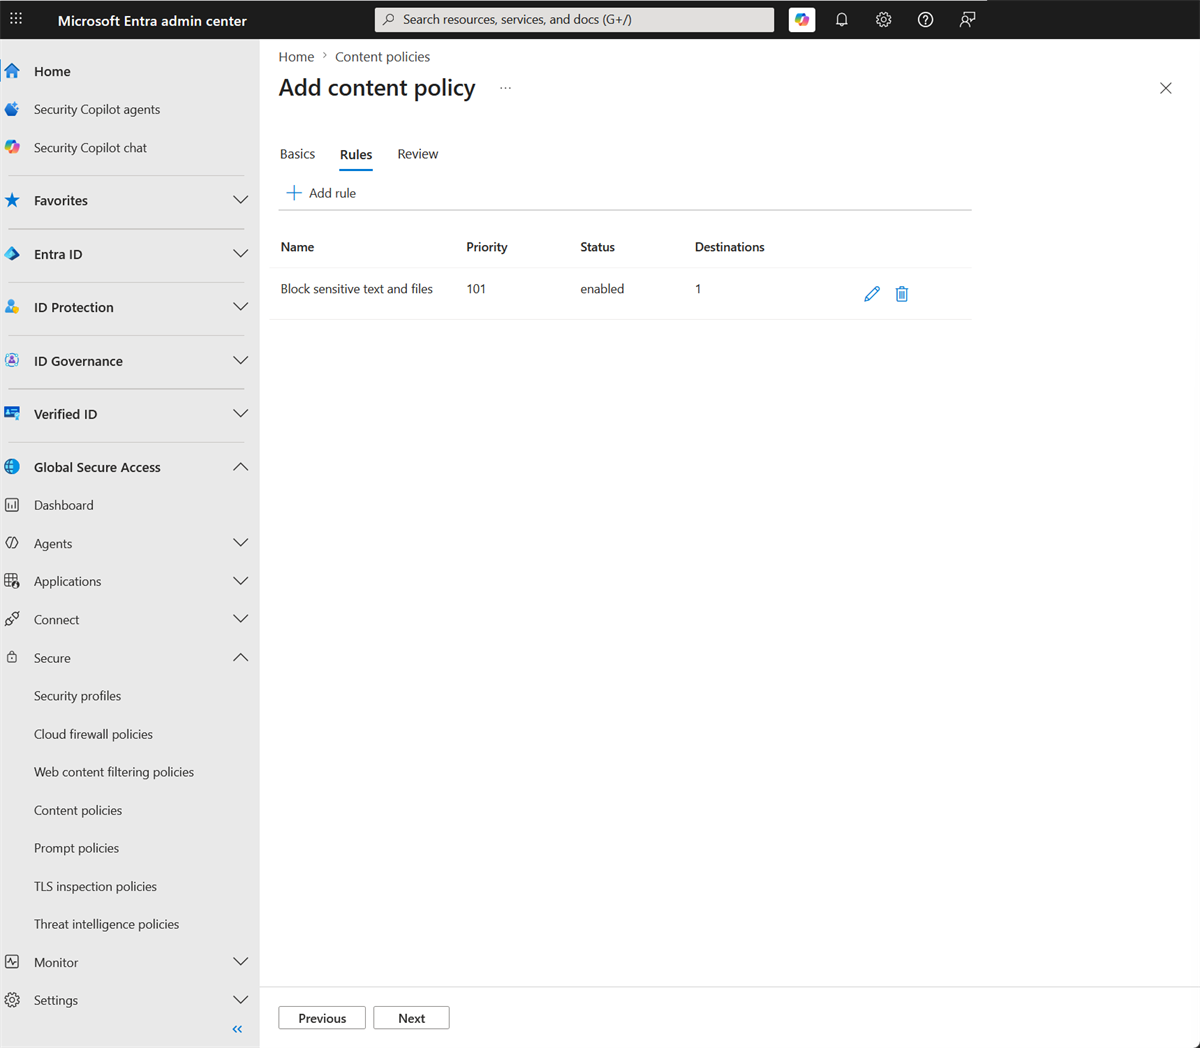
- Klicken Sie auf Erstellen, um die Richtlinie zu erstellen.

Von Bedeutung
Wenn Sie die Aktion Scan mit Purview in einer Inhaltsrichtlinienregel auswählen, müssen Sie auch eine entsprechende DLP-Richtlinie in Microsoft Purview konfigurieren, die auf Inlinewebdatenverkehr ausgerichtet ist. Ohne eine übereinstimmende Purview-DLP-Richtlinie kann die Inhaltsrichtlinie ausgewählte Datei- oder Textinhalte nicht prüfen oder Überwachungs- oder Blockentscheidungen erzwingen. Siehe Konfigurieren einer Purview-DLP-Richtlinie für die Netzwerkdatensicherheit für schrittweise Anleitungen und Beispiel: Blockieren vertraulicher Text, der über Gmail gesendet wird , für ein konkretes Szenario.
Verknüpfen der Inhaltsrichtlinie mit einem Sicherheitsprofil
- Navigieren Sie zum globalen sicheren Zugriff>Sicher>Sicherheitsprofile.
- Wählen Sie das Sicherheitsprofil aus, das Sie ändern möchten.
- Wechseln Sie zur Ansicht "Verknüpfungsrichtlinien" .
- Konfigurieren der Linkinhaltsrichtlinie:
- Wählen Sie + Eine Richtlinie verknüpfen>Vorhandene Inhaltsrichtlinie aus.
- Wählen Sie im Menü "Richtlinienname " die von Ihnen erstellte Inhaltsrichtlinie aus.
- Behalten Sie die Standardwerte für Position und Zustand bei.
- Klicken Sie auf Hinzufügen.
- Schließen Sie das Sicherheitsprofil.
Richtlinie für bedingten Zugriff konfigurieren
Um das Sicherheitsprofil für den globalen sicheren Zugriff zu erzwingen, erstellen Sie eine Richtlinie für bedingten Zugriff mit der folgenden Konfiguration:
- Melden Sie sich beim Microsoft Entra Admin Center an.
- Navigieren Sie zu Identitätsschutz>Bedingter Zugriff>.
- Wählen Sie +Neue Richtlinie erstellen.
- Benennen Sie die Richtlinie.
- Wählen Sie die Benutzer und Gruppen aus, auf die die Richtlinie angewendet werden soll.
- Legen Sie die Zielressourcenauf alle Internetressourcen mit globalen sicheren Zugriff fest.
- Konfigurieren Sie die Abschnitte "Netzwerk", "Bedingungen" und "Gewähren " entsprechend Ihren Anforderungen.
- Wählen Sie unter Sitzung die Option Globales Sicherheitsprofil für sicheren Zugriff verwenden und dann das Sicherheitsprofil aus, das Sie erstellt haben.
- Um die Richtlinie zu erstellen, wählen Sie "Erstellen" aus.
Weitere Informationen finden Sie unter Erstellen und Verknüpfen einer Richtlinie für bedingten Zugriff.
Die Inhaltsrichtlinie wurde erfolgreich konfiguriert.
Konfigurieren einer Purview-DLP-Richtlinie für die Netzwerkdatensicherheit
Wenn Sie die Aktion Scan mit Purview in Ihrer Inhaltsrichtlinie ausgewählt haben, müssen Sie eine entsprechende DLP-Richtlinie (Data Loss Prevention) in Microsoft Purview konfigurieren. Die DLP-Richtlinie definiert, wie Purview Datei- und Textinhalte klassifiziert und welche Maßnahmen für Inhalte ergriffen werden, die von Global Secure Access zur Überprüfung weitergeleitet werden.
Von Bedeutung
Die Integration Scan with Purview für Global Secure Access ist derzeit als Vorschau verfügbar. Diese Informationen beziehen sich auf ein Vorabversionsprodukt, das vor der Veröffentlichung erheblich geändert werden kann. Microsoft übernimmt keine Gewährleistungen, ausgedrückt oder impliziert, in Bezug auf die hier bereitgestellten Informationen.
Voraussetzungen für die Purview-Integration
- Nutzungsbasierte Bezahlung in Microsoft Purview für Ihren Mandanten konfiguriert. Sie müssen nutzungsbasierte Zahlungsabrechnung konfigurieren, bevor Sie Microsoft Purview-Sammlungs- oder DLP-Richtlinien für die Netzwerkdatensicherheit einrichten. Weitere Informationen finden Sie unter Learn about Microsoft Purview billing models.
Hinweis
Wenn die Verhinderung von Datenverlust in Microsoft Purview nicht angezeigt wird, verfügt Ihr Konto möglicherweise nicht über die erforderlichen Berechtigungen, oder Ihr Mandant verfügt möglicherweise nicht über die erforderliche Lizenzierung. Sie benötigen eine Rolle wie DLP Compliance Management oder Information Protection Admin und ein Microsoft 365 E5/A5-Abonnement oder ein Microsoft Purview DLP-Add-On. Weitere Informationen finden Sie unter Permissions im Microsoft Purview-Portal.
Erstellen einer DLP-Richtlinie für die Netzwerkdatensicherheit
- Melden Sie sich beim Microsoft Purview-Portal an.
- Wählen SieRichtlinien>zur Verhinderung von> Datenverlust + Richtlinie erstellen aus.
- Wählen Sie Inline-Webdatenverkehr.
- Wählen Sie in der Liste Kategorien die Option Benutzerdefiniert und dann in der Liste Vorschriften die Option Benutzerdefinierte Richtlinie aus.
- Wählen Sie Weiteraus.
- Geben Sie einen Richtliniennamen und eine Beschreibung ein, und wählen Sie dann "Weiter" aus.
- Konfigurieren Sie die Cloud-Apps für die Überwachung:
- Wählen Sie + Cloud-Apps hinzufügen aus.
- Wählen Sie auf der Registerkarte "Adaptive App-Bereiche " die App-Kategorien aus, vor denen Sie schützen möchten (z. B. alle nicht verwalteten KI-Apps).
- Klicken Sie auf Hinzufügen.
- Wählen Sie Weiteraus.
- Auf der Seite „Wählen Sie aus, wo die Richtlinie erzwungen werden soll“ stellen Sie sicher, dass „Netzwerk und sichere Browser anderer Anbieter als Microsoft“ aktiviert ist, und wählen Sie dann „Weiter“ aus. Sie können die Netzwerkdurchsetzung nur auswählen, wenn die Pay-as-you-go-Abrechnung eingerichtet ist. Weitere Informationen finden Sie unter Learn about Microsoft Purview billing models.
- Wählen Sie "Erweiterte DLP-Regeln erstellen oder anpassen " und dann "Weiter" aus.
- Wählen Sie +Regel erstellen und konfigurieren Sie die Regel:
- Geben Sie einen Namen und eine optionale Beschreibung ein.
- Wählen Sie unter Bedingungen die Option + Bedingung hinzufügen>Inhalt enthält.
- Fügen Sie die Typen vertraulicher Informationen oder Vertraulichkeitsbezeichnungen hinzu, die den Datenschutzanforderungen Ihrer Organisation entsprechen.
- Wählen Sie unter Aktionen+ Aktion hinzufügen>Browser- und Netzwerkaktivitäten einschränken aus.
- Wählen Sie die Aktionen aus, die Ihrem Inhaltsrichtlinienszenario entsprechen, und legen Sie die einzelnen Aktionen entsprechend auf "Überwachen " oder " Blockieren " fest:
- An Cloud- oder KI-Apps gesendeter oder freigegebener Text
- Von Cloud- oder KI-Apps empfangener Text
- Datei hochgeladen oder für Cloud- oder KI-Apps freigegeben
- Aus Cloud- oder KI-Apps heruntergeladene Datei
- Konfigurieren Sie Vorfallberichte und Benachrichtigungseinstellungen nach Bedarf.
- Wählen Sie "Speichern" aus.
- Überprüfen Sie die Regel, stellen Sie sicher, dass ihr Status aktiviert ist, und wählen Sie "Weiter" aus.
- Wählen Sie auf der Seite "Richtlinienmodus " die Option "Richtlinie sofort aktivieren " aus, oder führen Sie zuerst den Simulationsmodus aus, um sie zu testen.
- Wählen Sie "Weiter", überprüfen Sie die Richtlinie, und wählen Sie "Absenden" aus.
Hinweis
Die aktionen, die Sie in der Purview-DLP-Regel auswählen, sollten mit den Inhaltstypen und Aktivitäten übereinstimmen, die Sie in der Global Secure Access-Inhaltsrichtlinie ausgewählt haben. Fügen Sie für Textüberprüfungsszenarien die entsprechenden Textaktionen in die Purview-DLP-Regel ein.
Eine ausführliche exemplarische Vorgehensweise mit Beispielkonfigurationen finden Sie unter Netzwerkdatensicherheit einsetzen, um die Freigabe vertraulicher Informationen mit nicht verwalteten KI zu verhindern.
Testen der Inhaltsrichtlinie
Testen Sie die Konfiguration, indem Sie versuchen, Dateien hochzuladen oder herunterzuladen oder Textinhalte zu senden, die den Inhaltsrichtlinienbedingungen entsprechen. Überprüfen Sie, ob die Richtlinieneinstellungen die Aktionen überwachen oder blockieren.
Beispiel: Blockieren vertraulicher Text, der über Gmail gesendet wird
Dieses Beispiel zeigt ein End-to-End-Testszenario, das verhindert, dass Text mit sensiblen Daten, wie z. B. Kreditkartennummern oder Sozialversicherungsnummern, im Nachrichtentext einer Gmail-Nachricht gesendet wird.
Schritt 1: Konfigurieren Sie das Ziel der Inhaltsrichtlinie
Wenn Sie Ihre Inhaltsrichtlinienregel erstellen oder bearbeiten, konfigurieren Sie die folgenden Einstellungen:
- Aktion: Wählen Sie "Scannen mit Purview " (Vorschau) aus.
- Aktivitäten: Wählen Sie "Hochladen" aus.
- Textinhaltstypen: Wählen Sie die Textinhaltstypen aus, die Microsoft Purview überprüft werden sollen.
-
Ziel:
mail.google.comals FQDN hinzufügen.
Für nur Textszenarien müssen Sie keinen Dateiinhaltstyp auswählen.
Schritt 2: Konfigurieren einer Purview-DLP-Richtlinie
Wenn Sie Mit Purview scannen als Aktion der Inhaltsrichtlinie auswählen, müssen Sie auch eine entsprechende Microsoft Purview DLP-Richtlinie konfigurieren, um den Textinhalt zu überprüfen und die Überwachungs- oder Blockierungsentscheidung zu treffen.
- Erstellen Sie in der Microsoft Purview-Portal eine DLP-Richtlinie für Inline-Webdatenverkehr.
- Stellen Sie auf der Seite "Auswählen, wo die Richtlinie erzwungen werden soll" sicher, dass Netzwerk und sichere Browser, die nicht von Microsoft stammen aktiviert ist.
- Konfigurieren Sie die DLP-Regel, um die typen vertraulicher Informationen zu erkennen, die Sie blockieren möchten, z. B. Kreditkartennummern oder Sozialversicherungsnummern.
- Wählen Sie unter "Aktionen" die Option "Browser- und Netzwerkaktivitäten einschränken" aus.
- Wählen Sie "Text" aus, der an Cloud- oder KI-Apps gesendet oder freigegeben wurde , und legen Sie die Aktion auf "Blockieren" fest.
- Konfigurieren Sie Vorfallberichte und Benachrichtigungseinstellungen nach Bedarf.
- Speichern sie die Richtlinie, und wenden Sie sie an.
Schritt 3: Überprüfen der Richtlinie
- Öffnen Sie auf einem verwalteten Gerät mit installiertem Global Secure Access-Client einen Browser, und wechseln Sie zu Gmail.
- Erstellen Sie eine Nachricht, die vertrauliche Daten enthält, z. B. Beispiel-Kreditkartennummern oder Sozialversicherungsnummern.
- Versuchen Sie, die Nachricht zu senden.
- Überprüfen Sie, ob die Nachricht blockiert ist.
- Um den Block zu bestätigen, überprüfen Sie die Datenverkehrsprotokolle im Microsoft Entra Admin Center unter Global Secure Access>Monitor>Traffic logs.
- Überprüfen Sie die entsprechenden Warnungs- oder Aktivitätsdetails in Microsoft Purview.
Beispiel: Blockieren vertraulicher PDF-Uploads in ChatGPT
In diesem Beispiel wird ein End-to-End-Testszenario erläutert, in dem eine PDF-Datei blockiert wird, die vertrauliche Daten enthält (z. B. Kreditkartennummern oder Sozialversicherungsnummern), die in ChatGPT hochgeladen werden.
Schritt 1: Konfigurieren der Inhaltsrichtlinienziele
Wenn Sie Ihre Inhaltsrichtlinienregel erstellen oder bearbeiten, fügen Sie nicht nur chatgpt.comhinzu. Fügen Sie die spezifischen URLs und FQDNs hinzu, die dem Uploaddatenverkehr der ChatGPT-Datei entsprechen:
-
https://chatgpt.com/backend-api/files(als URL hinzufügen) -
https://chatgpt.com/backend-api/files/process_upload_stream(als URL hinzufügen) -
*.oaiusercontent.com(als FQDN hinzufügen)
Wählen Sie für InhaltstypenPDF und andere Dateitypen aus, die Sie überprüfen möchten.
Tipp
Webanwendungen verwenden häufig mehrere URLs und FQDNs unter der Haube. Verwenden Sie Browserentwicklertools oder Netzwerkdatenverkehranalysen, um die richtigen Uploadendpunkte für Ihr Zielziel zu identifizieren. Für ChatGPT sind die hier aufgeführten URLs die Endpunkte, die für Dateiuploadvorgänge verwendet werden.
Schritt 2: Konfigurieren einer Purview-DLP-Richtlinie (für die Aktion „Scannen mit Purview“)
Wenn Sie Mit Purview scannen als Aktion der Inhaltsrichtlinie auswählen, müssen Sie auch eine entsprechende Microsoft Purview DLP-Richtlinie konfigurieren, um den Inhalt der Datei zu überprüfen und die Audit- oder Blockierungsentscheidung zu treffen.
- Melden Sie sich beim Microsoft Purview-Portal an.
- Befolgen Sie die Schritte in "Netzwerkdatensicherheit verwenden", um die Freigabe vertraulicher Informationen mit nicht verwalteter KI zu verhindern und dadurch eine neue DLP-Richtlinie zu erstellen.
- Suchen Sie im Schritt "Cloud-Apps " nach ChatGPT, und fügen Sie sie hinzu.
- Konfigurieren Sie die DLP-Regel, um die typen vertraulicher Informationen zu erkennen, die Sie blockieren möchten (z. B. Kreditkartennummern oder Sozialversicherungsnummern).
- Legen Sie die Regelaktion auf "Blockieren" fest.
- Speichern sie die Richtlinie, und wenden Sie sie an.
Weitere Informationen zu Purview-DLP-Richtlinien für Netzwerkdatenverkehr finden Sie unter Learn about Microsoft Purview Network Data Security.
Hinweis
Netzwerk-DLP mit Global Secure Access-Integration befindet sich derzeit in der Vorschau. Der globale sichere Zugriff leitet übereinstimmenden Uploaddatenverkehr zur Inhaltsüberprüfung an Microsoft Purview weiter. Purview wertet den Inhalt anhand Ihrer DLP-Richtlinie aus und gibt eine Entscheidung basierend auf Ihrer DLP-Regelaktion zurück. Der globale sichere Zugriff erzwingt dann das Ergebnis.
Schritt 3: Überprüfen der Richtlinie
- Öffnen Sie auf einem verwalteten Gerät mit installiertem Global Secure Access-Client einen Browser, und wechseln Sie zu ChatGPT.
- Bereiten Sie eine PDF-Testdatei vor, die vertrauliche Daten enthält, z. B. Beispiel-Kreditkartennummern oder Sozialversicherungsnummern. Sie können eine Beispieldatei aus dlptest.com verwenden.
- Versuchen Sie in ChatGPT, die PDF-Testdatei hochzuladen.
- Stellen Sie sicher, dass der Upload blockiert ist. ChatGPT zeigt eine Fehlermeldung an, da der globale sichere Zugriff die Dateiübertragung verhindert hat.
- Um den Block zu bestätigen, überprüfen Sie die Datenverkehrsprotokolle im Microsoft Entra Admin Center unter Global Secure Access>Monitor>Traffic logs.
- Wenn Sie Scan mit Purview verwenden, überprüfen Sie auch die übereinstimmenden Warnungs- oder Aktivitätsdetails in Microsoft Purview. Weitere Informationen finden Sie im Dashboard "Benachrichtigungen zur Verhinderung von Datenverlust" und "Erste Schritte mit dem Aktivitäts-Explorer".
Bekannte Einschränkungen
- Die grundlegende Inhaltsrichtlinie prüft keinen Text. Für die Überprüfung von Textinhaltstypen ist eine Überprüfung mit Purview und eine entsprechende Purview-DLP-Richtlinie erforderlich.
- Die Netzwerkinhaltsfilterung unterstützt keinen UDP-Datenverkehr (User Datagram Protocol), einschließlich QUIC.
- Komprimierter Inhalt wird im ZIP-Format erkannt. Der Inhalt wird nicht dekomprimiert.
- Die Erkennung des Dateityps ist möglicherweise nicht hundertprozentig genau.
- Top-Level-Domänen und Second-Level-Domänen unterstützen bei der Konfiguration von FQDNs keine Platzhalter (wie
*,*.com,*contoso.com). - Microsoft Purview Netzwerkdatensicherheitsrichtlinien gelten nicht für B2B-Gastbenutzer.
Überwachung und Protokollierung
Überprüfen von Global Secure Access-Datenverkehrsprotokollen
So zeigen Sie Datenverkehrsprotokolle an:
- Melden Sie sich im Microsoft Entra Administrationscenter mindestens als Reports Reader an.
- Wählen Sie "Global Secure Access>Monitor>Traffic Logs" aus.
Überprüfung der Microsoft Purview-Untersuchungsdaten
Wenn Sie Scan mit Purview verwenden, überprüfen Sie die entsprechenden Untersuchungsdaten in Microsoft Purview:
- Melden Sie sich beim Microsoft Purview-Portal an.
- Um DLP-Warnungen und die zugehörigen Ereignisse zu überprüfen, wechseln Sie zuBenachrichtigungen zur > von Datenverlust. Weitere Informationen finden Sie im Dashboard "Benachrichtigungen zur Verhinderung von Datenverlust".
- Um übereinstimmende Aktivitäten zu untersuchen, öffnen Sie den Aktivitäts-Explorer , und filtern Sie nach Netzwerk-DLP-Aktivitäten oder der Richtlinie, dem Benutzer oder der App, die Sie überprüfen möchten. Weitere Informationen finden Sie unter Erste Schritte mit dem Aktivitäts-Explorer.
Hinweis
Purview-Warnungen und Aktivitäts-Explorer gelten nur, wenn Sie mit Purview scannen. Wenn Sie grundlegende Inhaltsrichtlinien mit Aktionen "Zulassen" oder " Blockieren " verwenden, überprüfen Sie stattdessen die Protokolle für den globalen datenverkehrssicheren Zugriff .
Verwandte Inhalte
- Learn Sie über Microsoft Purview Netzwerkdatensicherheit
- Verwenden von Netzwerkdatensicherheit, um die Freigabe vertraulicher Informationen mit nicht verwalteter KI zu verhindern
- Erste Schritte mit dem Dashboard für Warnungen zur Verhinderung von Datenverlust
- Erste Schritte mit dem Aktivitäten-Explorer
- So konfigurieren Sie die Inhaltsfilterung für den globalen sicheren Zugriff
- Aktivieren des Datenverkehrsweiterleitungsprofils für Internetzugriff
- Konfigurieren der Transport Layer Security-Inspektion