Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Mit globalen Netzwerksteuerelementen für den sicheren Zugriff können Sie präzise Zugriffssteuerungen für Microsoft Copilot Studio-Agents implementieren. Sie können Netzwerksicherheitsrichtlinien anwenden, einschließlich Webinhaltsfilterung, Bedrohungserkennungsfilterung und Netzwerkdateifilterung auf Agentdatenverkehr. Diese Funktion bietet ähnliche Sicherheitskontrollen für Agenten, die Sie in Ihrer Organisation für andere Datenverkehrstypen verwenden.
Microsoft Entra wird in Microsoft Copilot Studio integriert, um die Netzwerksicherheitskontrollen für Agentinteraktionen bereitzustellen. Mit dieser Integration können Organisationen Sicherheitsrichtlinien anwenden, den Agentdatenverkehr mit der Global Secure Access-Sichtbarkeitsplattform überwachen und die sichere Kommunikation zwischen Agents und externen Ressourcen sicherstellen.
Voraussetzungen
Um die Netzwerksicherheit für Copilot Studio Agents zu konfigurieren, müssen Sie folgendes haben:
- Die Rolle eines Global Secure Access Administrator in Microsoft Entra ID zum Verwalten der Funktionen von Global Secure Access.
- Eine Rolle Power Platform Administrator zum Verwalten von Copilot Studio Umgebungen.
- Eine Power Platform-Umgebung, die Dataverse umfasst. Weitere Informationen finden Sie unter Erstellen und Verwalten von Umgebungen im Power Platform Admin Center.
Aktivieren von Netzwerksteuerelementen für Copilot Studio-Agents
Um Netzwerksteuerelemente für Copilot Studio Agents zu aktivieren, müssen Sie zuerst die Datenverkehrsweiterleitung von diesen Agents im Power Platform Admin Center aktivieren.
- Melden Sie sich beim Power Platform Admin Center als Power Platform-Administrator an.
- Navigieren Sie zu
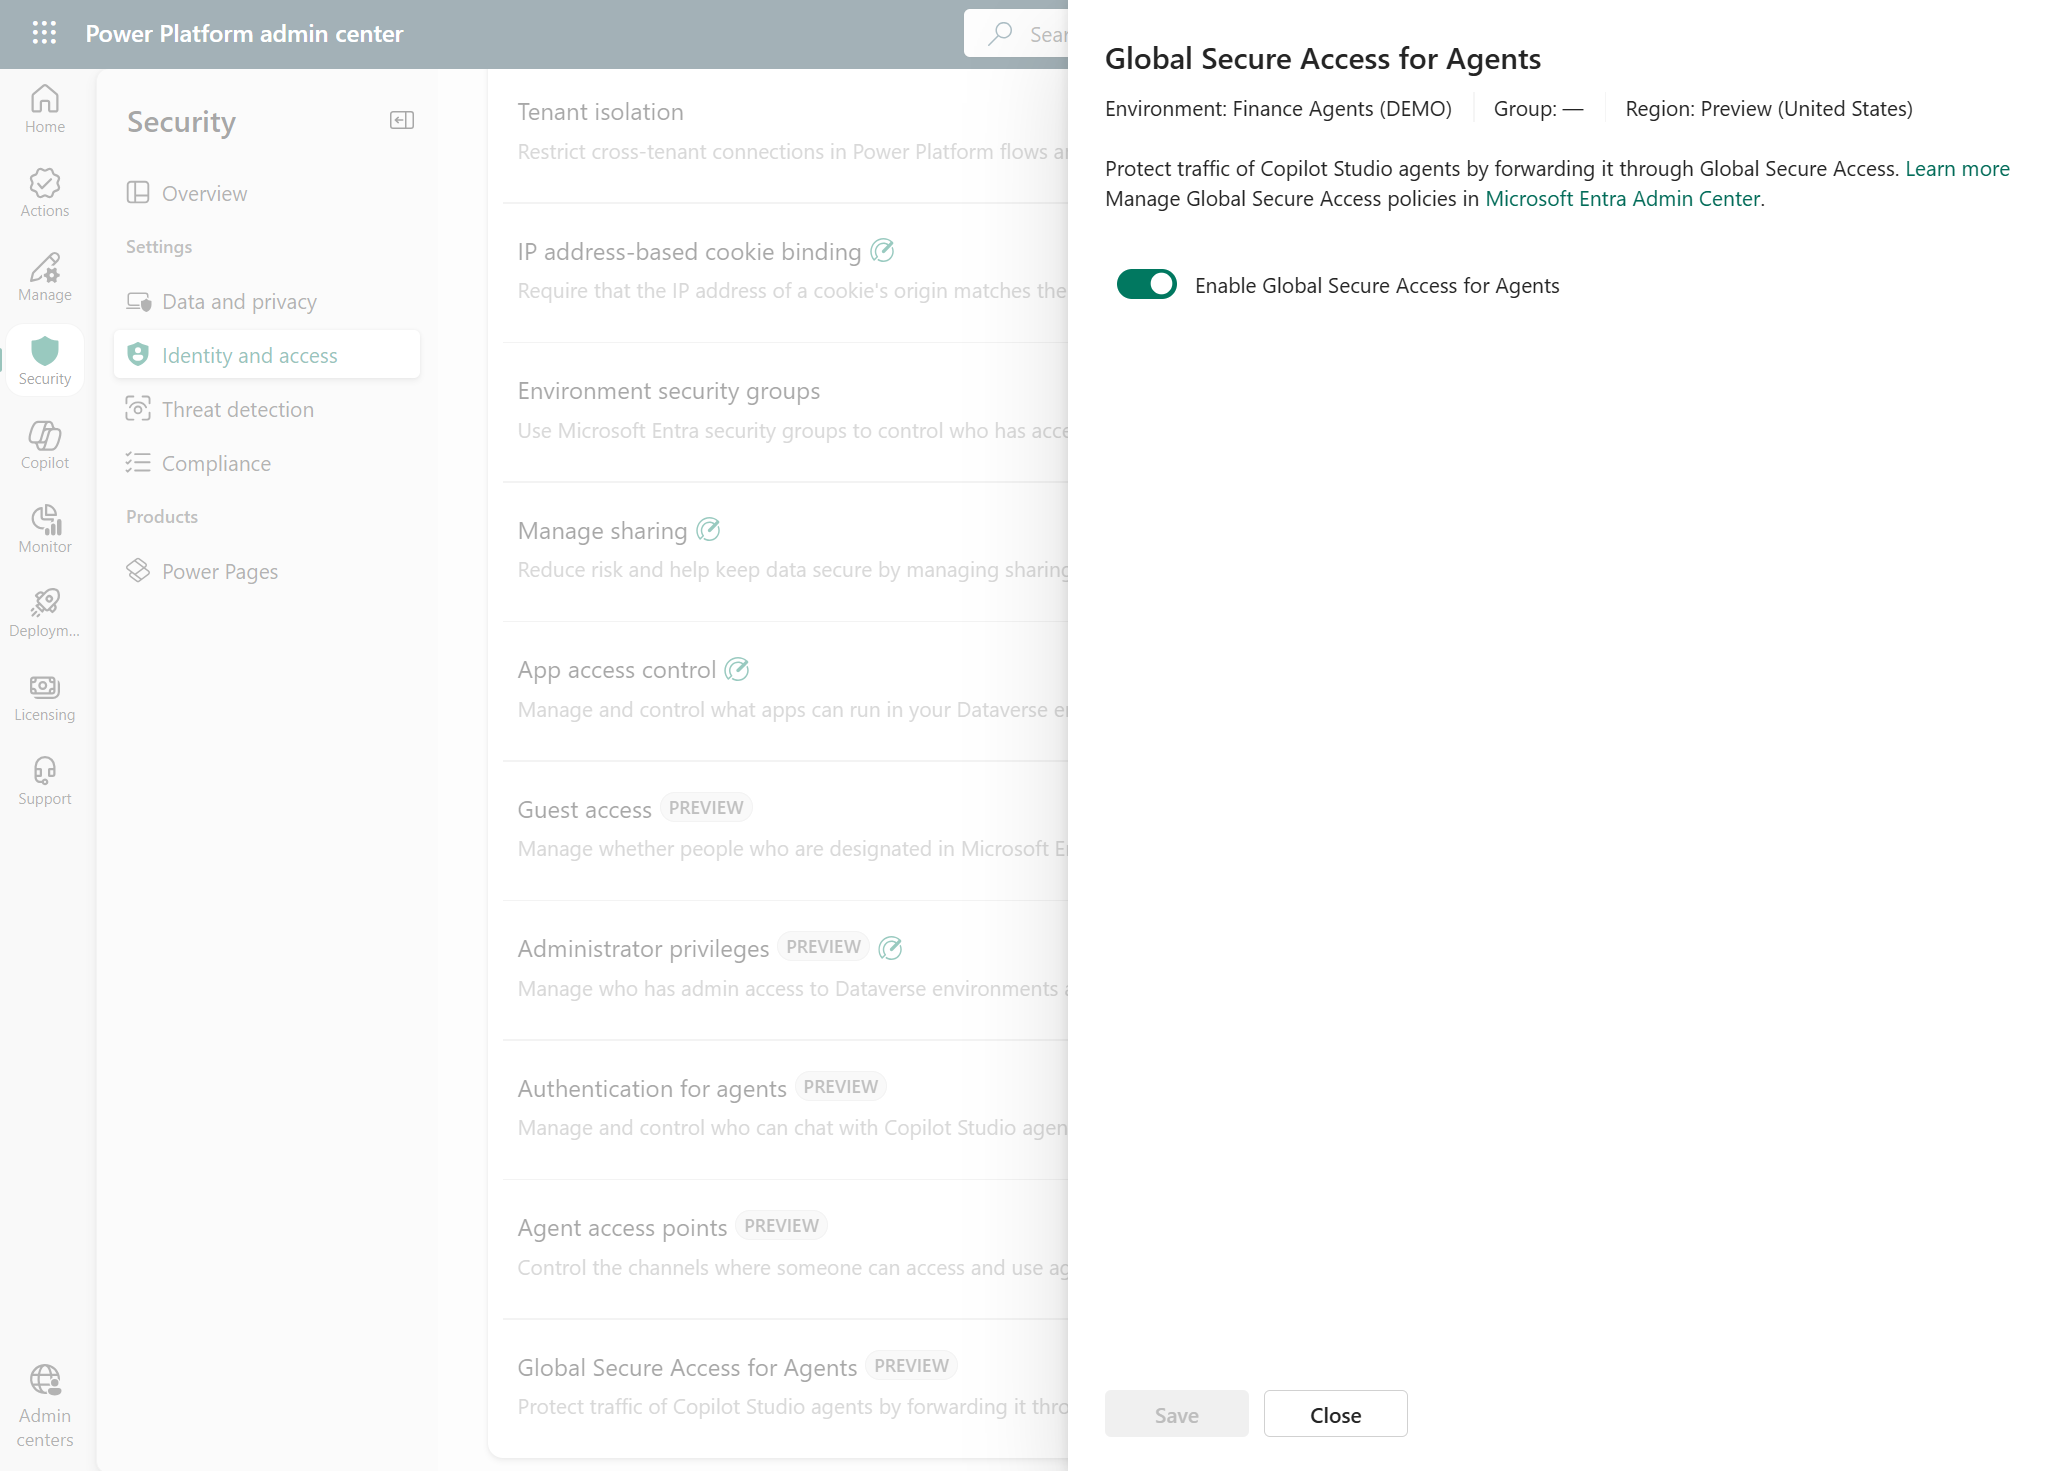
Security Identität & Zugriff Global Secure Access für Agenten . - Wählen Sie die entsprechende Umgebung oder Umgebungsgruppe aus, und wählen Sie " Einrichten" aus.
- Aktivieren Sie Global Secure Access für Agents für die Auswahl.
Hinweis
Nachdem Sie den globalen sicheren Zugriff für Agents in der Umgebung oder Umgebungsgruppe aktiviert haben, müssen alle vorhandenen benutzerdefinierten Copilot Studio-Connectors bearbeitet und gespeichert werden, um sicherzustellen, dass ihr Datenverkehr über den globalen sicheren Zugriff weitergeleitet wird. Benutzerdefinierte Connectors, die anschließend erstellt wurden, verwenden diese Konfiguration automatisch.
Erstellen von Sicherheitsrichtlinien für Copilot Studio-Agents
Nach dem Aktivieren von Netzwerksteuerelementen können Sie globale Sicherheitsrichtlinien für den sicheren Zugriff für den Agentdatenverkehr erzwingen. Sie können Webinhaltsfilterung, Bedrohungserkennungsfilterung und andere Sicherheitsrichtlinien anwenden. Das folgende Beispiel zeigt, wie Sie eine Webinhaltsfilterrichtlinie konfigurieren:
- Melden Sie sich beim Microsoft Entra Admin Center als Global Secure Access Administrator an.
- Navigieren Sie zu Global Secure Access>Secure>Web-Inhaltsfilterrichtlinien.
- Wählen Sie Create policy (Richtlinie erstellen) aus.
- Geben Sie einen beschreibenden Namen und eine Beschreibung für die Richtlinie ein, und wählen Sie dann "Weiter" aus.
- Wählen Sie "Regel hinzufügen" aus.
- Konfigurieren Sie Regeln basierend auf Ihrer Sicherheit für Copilot Studio Agentanforderungen. Blockieren Sie z. B. den Zugriff auf
Web respositories,Illegal software, nicht arbeitsplatzgeeignete (NSFW) Websites und vieles mehr. - Wählen Sie "Weiter" aus, um die Richtlinie zu überprüfen.
- Wählen Sie Create policy (Richtlinie erstellen) aus.
Als Nächstes können Sie Richtlinien wie Bedrohungserkennung erstellen, um Agents vor schädlichen Zielen oder Inhaltsrichtlinien zu schützen, um unbeabsichtigte Datenexposition zu schützen und Inlinedatenlecks zu verhindern.
Verknüpfen von Richtlinien mit dem Basisprofil
Gruppieren Sie Ihre Sicherheitsrichtlinien, indem Sie sie mit dem Basisprofil verknüpfen, um sie auf Copilot Studio Agentdatenverkehr anzuwenden. Sicherheitsprofile, die mit Richtlinien für bedingten Zugriff verknüpft sind, werden für Copilot Studio Agents derzeit nicht unterstützt.
- Melden Sie sich beim Microsoft Entra Admin Center als Global Secure Access Administrator an.
- Navigieren Sie zum globalen sicheren Zugriff>Sicher>Sicherheitsprofile.
- Wählen Sie die Registerkarte " Basisplanprofil " aus.
- Wählen Sie "Bearbeiten" aus, um die Basisprofilregeln zu bearbeiten.
- Wählen Sie Eine Richtlinie verknüpfen und dann Vorhandene Richtlinie aus.
- Wählen Sie die zuvor erstellte Copilot Studio Agent-Webrepository-Richtlinie aus, und wählen Sie Add aus.
- Wählen Sie "Speichern" aus, um die Profiländerungen zu speichern.
Überwachen und Warten
Regelmäßige Überwachung und Wartung stellen sicher, dass Ihre Sicherheitskonfiguration wirksam bleibt:
- Überprüfen Sie die Datenverkehrsprotokolle regelmäßig auf ungewöhnliche Muster oder blockierten legitimen Datenverkehr. Weitere Informationen finden Sie unter Global Secure Access-Netzwerkdatenverkehrsprotokolle.
- Aktualisieren Sie Filterrichtlinien , wenn neue Dienste oder Anforderungen entstehen.
- Testen Sie Richtlinienänderungen in einer Entwicklungsumgebung, bevor Sie die Anwendung auf die Produktion anwenden.
Hinweis
Konfigurationsänderungen in der globalen Benutzeroberfläche für den sicheren Zugriff im Zusammenhang mit der Filterung von Webinhalten werden in der Regel in weniger als fünf Minuten wirksam.
Bekannte Einschränkungen
- Die Durchsetzungsfunktion unterstützt ausschließlich das Basisprofil. Netzwerksicherheitsrichtlinien gelten pro Mandant.
- Globale Integrationen des Sicherheitszugriff-Partner-Ökosystems, wie die Verhinderung von Datenverlust (Data Loss Prevention, DLP) durch Drittanbieter, werden nicht unterstützt.
- Copilot Studio Bing-Suchnetzwerktransaktionen (einschließlich Wissen von public-Websites und Wikipedia) werden nicht unterstützt.
- Netzwerkanforderungen an Dataverse und Azure SQL Wissensquellen werden nicht unterstützt.
- Netzwerkanforderungen an die folgenden benutzerdefinierten Tools werden nicht unterstützt: Eingabeaufforderung, Agentenfluss, Computernutzung und untergeordnete Agents.
- Netzwerkanfragen an ein großes Sprachmodell (LLM), sei es für die Orchestrierung oder zur Ergebnisverbesserung, werden nicht unterstützt.
- Nur bestimmte Copilot Studio Connectors werden mit Netzwerksicherheitskontrollen unterstützt. In der Dokumentation Copilot Studio finden Sie eine Liste der unterstützten Connectors.
- Derzeit ist der in den Global Secure Access-Datenverkehrsprotokollen zurückgegebene Agentname der eindeutige Schemaname des Agents.