Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Transport Layer Security (TLS)-Überprüfung in Microsoft Entra Internet Access ermöglicht es Ihnen, verschlüsselten Datenverkehr an Service-Edgestandorten zu entschlüsseln und zu prüfen. Mit diesem Feature kann der globale sichere Zugriff erweiterte Sicherheitskontrollen wie Bedrohungserkennung, Inhaltsfilterung und granulare Zugriffsrichtlinien anwenden. Diese Zugriffsrichtlinien tragen zum Schutz vor Bedrohungen bei, die möglicherweise in verschlüsselter Kommunikation verborgen sind. In diesem Artikel wird erläutert, wie Sie eine kontextabhängige Transport Layer Security-Inspektionsrichtlinie erstellen und sie Benutzern in Ihrer Organisation zuweisen.
Voraussetzungen
Um die Schritte in diesem Prozess abzuschließen, müssen Sie die folgenden Voraussetzungen erfüllen:
- Eine aktive, aktivierte Zertifizierungsstelle. Konfigurieren Sie entweder ein Microsoft verwaltetes Zertifikat oder Ihr eigenes Zertifikat.
- Testen Sie Geräte oder virtuelle Maschinen, auf denen Windows ausgeführt wird und die entweder mit Microsoft Entra verbunden oder hybrid mit der Microsoft Entra-ID Ihrer Organisation verbunden sind.
- Eine Testlizenz für Microsoft Entra Internet Access.
- Voraussetzungen für globalen sicheren Zugriff
Erstellen einer kontextfähigen TLS-Inspektionsrichtlinie
Führen Sie die folgenden Schritte aus, um eine kontextabhängige Transport Layer Security-Inspektionsrichtlinie zu erstellen und sie Benutzern in Ihrer Organisation zuzuweisen:
Schritt 1: Globaler Administrator für den sicheren Zugriff: Erstellen einer TLS-Inspektionsrichtlinie
So erstellen Sie eine TLS-Inspektionsrichtlinie:
Wechseln Sie im Microsoft Entra Admin Center zu Secure>TLS Inspektionsrichtlinien>Create policy.
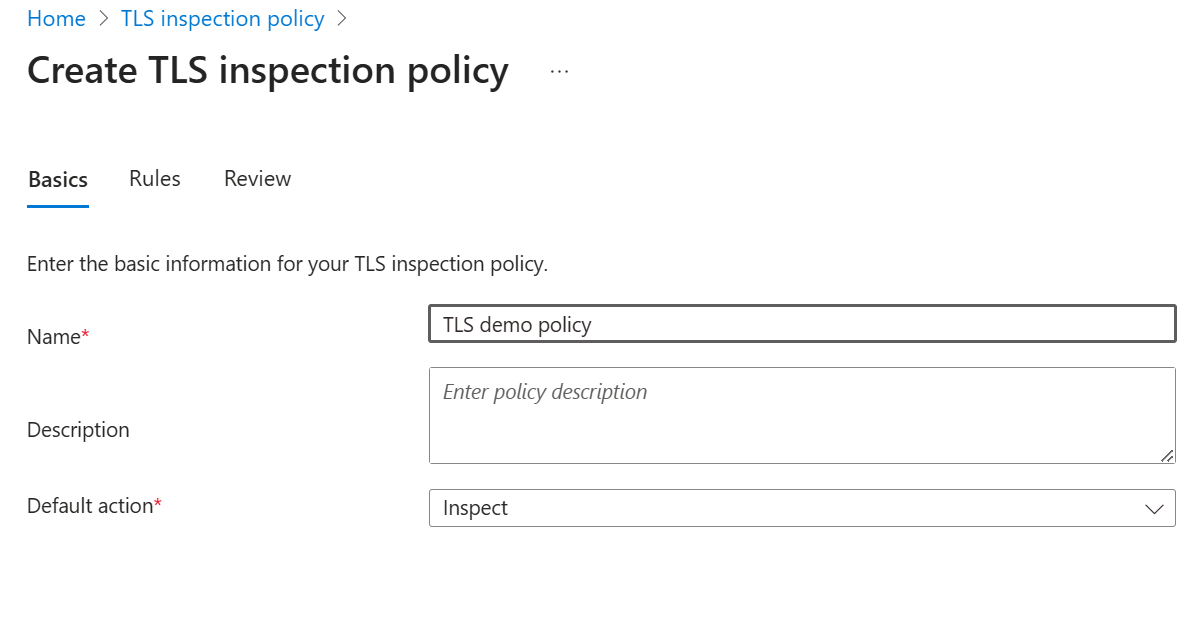 Die Standardaktion gibt an, was zu tun ist, wenn keine Regeln übereinstimmen. Die Standardeinstellung ist Inspect.
Wählen Sie "Nächste>Regel hinzufügen" aus. Auf der Seite "Regeln " können Sie eine benutzerdefinierte Regel definieren, indem Sie einen FQDN angeben oder eine Webkategorie auswählen.
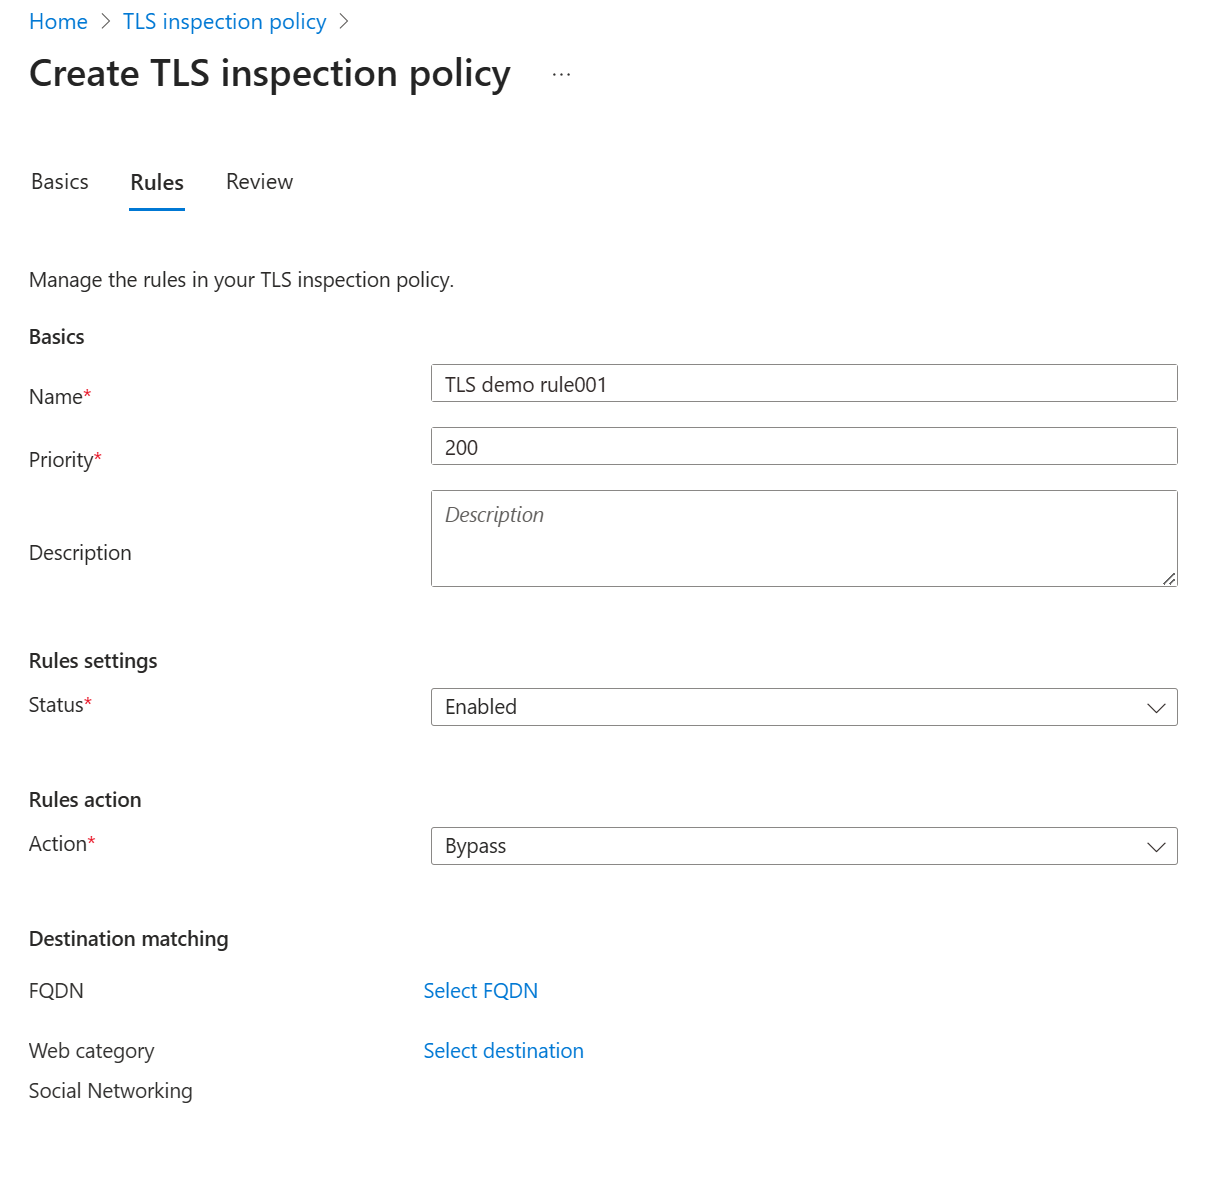
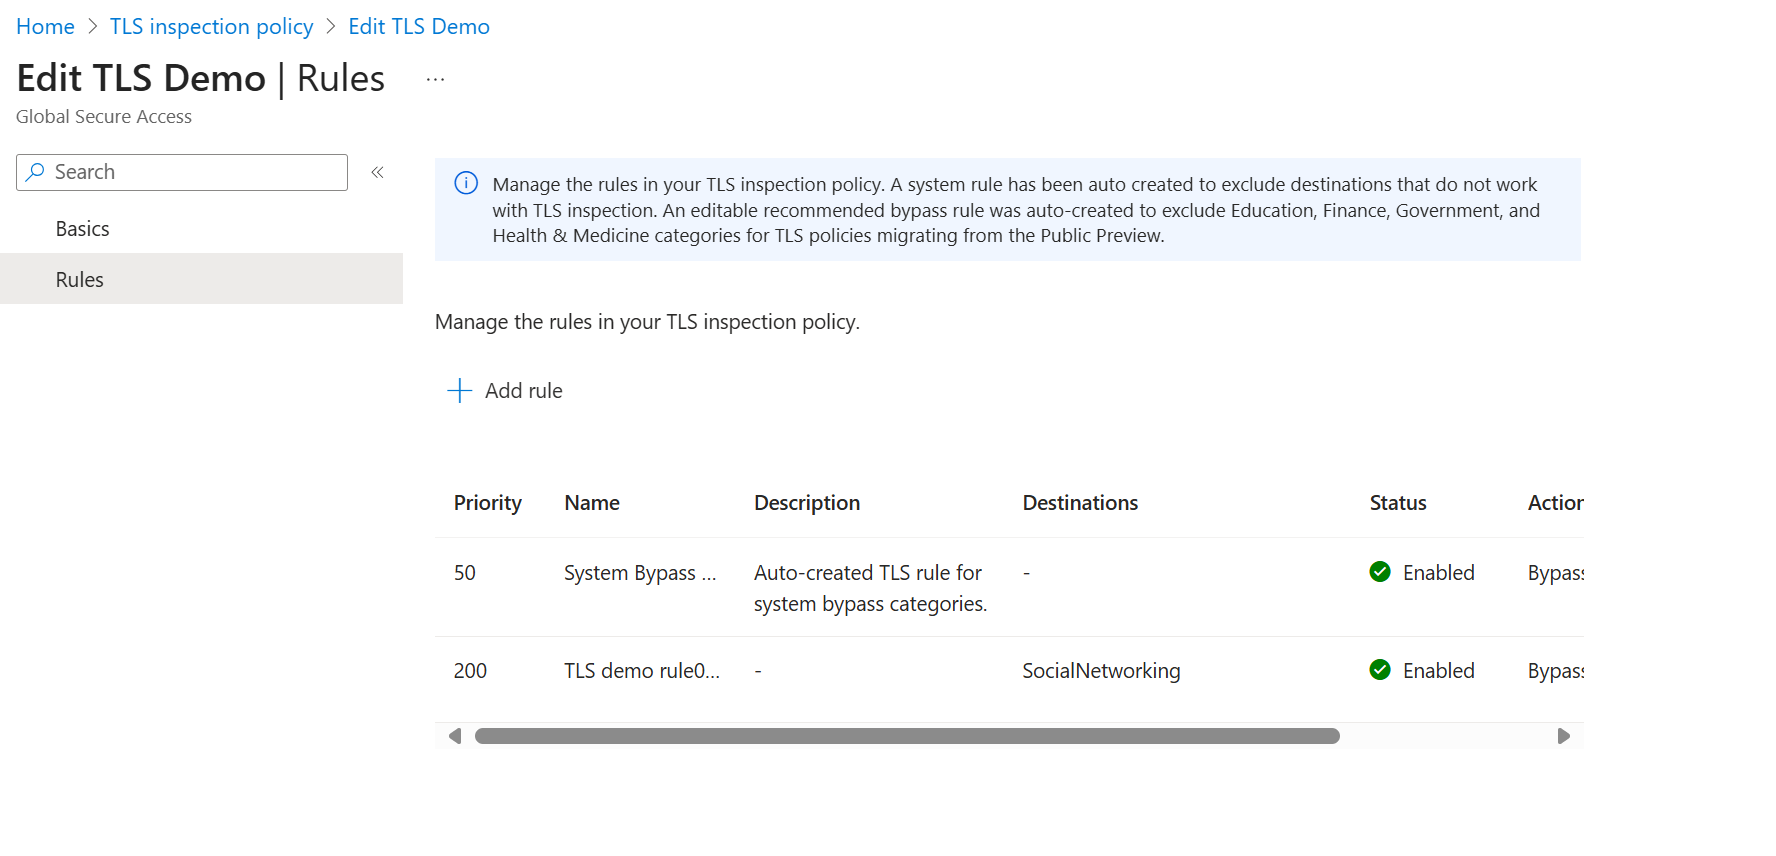
Um die Richtlinienkonfiguration abzuschließen, gehen Sie zu Speichern>Nächster>Absenden. Beachten Sie, dass eine Systemregel automatisch erstellt wurde, um Ziele auszuschließen, die nicht mit der TLS-Inspektion funktionieren. Eine bearbeitbare empfohlene Umgehungsregel wird automatisch erstellt, um Kategorien "Education", "Finance", "Government" und "Health & Medicine" auszuschließen.
Um Regeln zu überprüfen, einschließlich der automatisch erstellten Regeln, wählen Sie eine Richtlinie aus, und wechseln Sie dann zu "Regeln>.
Schritt 2: Globaler Administrator für den sicheren Zugriff: Verknüpfen der TLS-Inspektionsrichtlinie mit einem Sicherheitsprofil
Verknüpfen Sie die TLS-Inspektionsrichtlinie mit einem Sicherheitsprofil.
Bevor Sie die TLS-Überprüfung für den Benutzerdatenverkehr aktivieren, stellen Sie sicher, dass Ihre Organisation TLS-Richtlinie eingerichtet und an Endbenutzer kommuniziert hat. Dieser Schritt trägt dazu bei, Transparenz aufrechtzuerhalten und die Einhaltung der Datenschutz- und Zustimmungsanforderungen zu unterstützen.
Sie können die TLS-Richtlinie auf zwei Arten mit einem Sicherheitsprofil verknüpfen:
Option 1: Verknüpfen der TLS-Richtlinie mit dem Basisprofil für alle Benutzer
Bei dieser Methode wird die Basisprofilrichtlinie zuletzt ausgewertet und gilt für den gesamten Benutzerdatenverkehr.
- Navigieren Sie im Microsoft Entra Admin Center zu Secure>Security profiles.
- Wechseln Sie zur Baseline-Profil-Tab.
- Wählen Sie Profil bearbeiten.
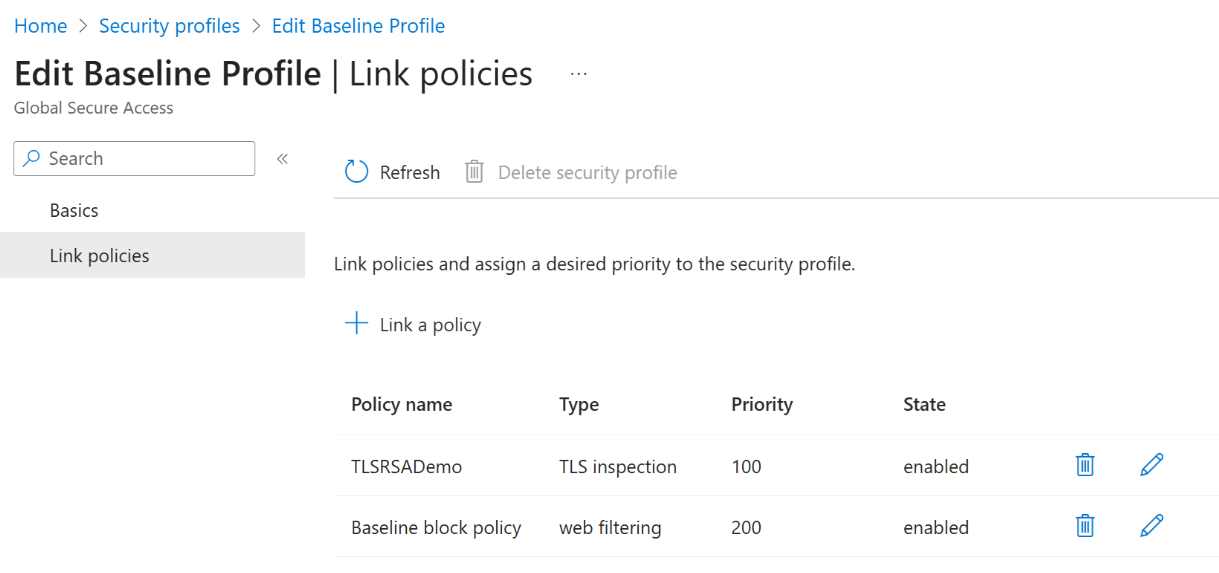
- In der Ansicht „Verknüpfungsrichtlinien“ wählen Sie + Richtlinie verknüpfen>Vorhandene TLS-Inspektionsrichtlinie aus.
- In der Ansicht "Link a TLS inspection policy" können Sie eine TLS Policy auswählen und ihr eine Priorität zuweisen.
- Wählen Sie Hinzufügen aus.
Option 2: Verknüpfen der TLS-Richtlinie mit einem Sicherheitsprofil für bestimmte Benutzer oder Gruppen
Fügen Sie alternativ eine TLS-Richtlinie zu einem Sicherheitsprofil hinzu, und verknüpfen Sie sie mit einer Richtlinie für bedingten Zugriff für einen bestimmten Benutzer oder eine bestimmte Gruppe.
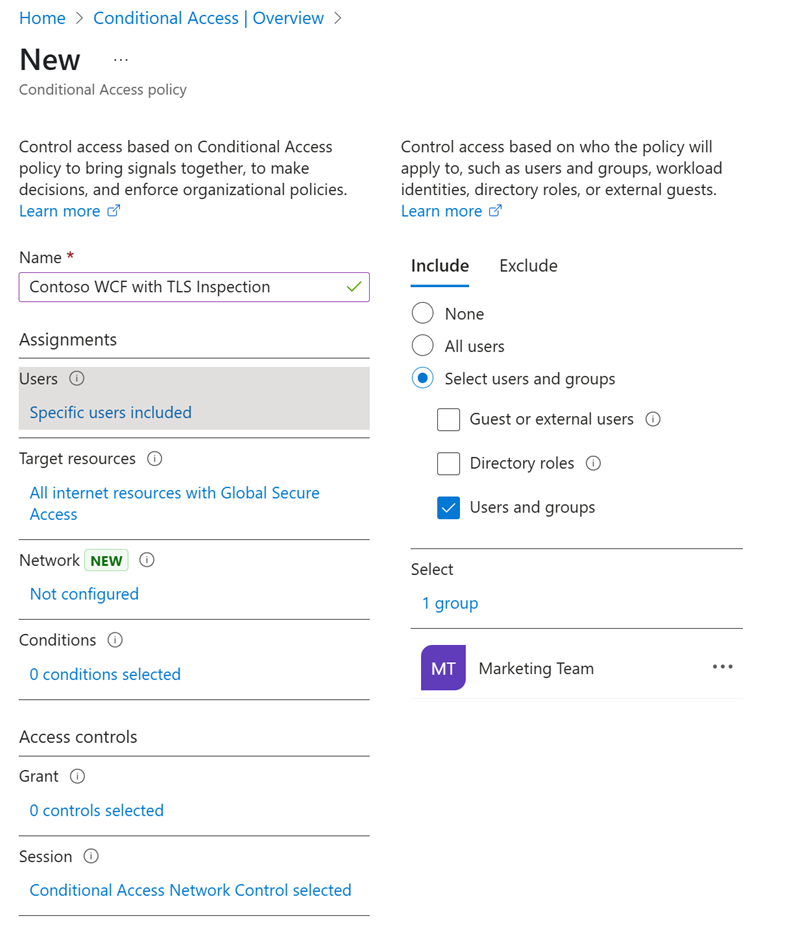
Schritt 4: Testen der Konfiguration
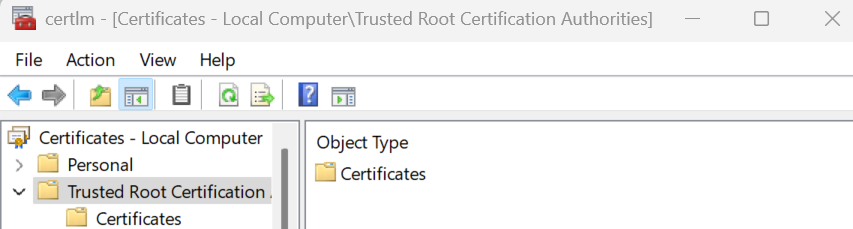
Stellen Sie sicher, dass Ihre Geräte dem Stammzertifikat vertrauen, das zum Unterbrechen und Überprüfen des TLS-Datenverkehrs verwendet wird. Mit Intune können Sie das vertrauenswürdige Zertifikat bereitstellen auf Ihren verwalteten Windows Geräten.
So testen Sie die Konfiguration:
Stellen Sie sicher, dass das Endbenutzergerät das Stammzertifikat im Ordner "Vertrauenswürdige Stammzertifizierungsstellen" installiert hat.
Richten Sie den globalen Client für den sicheren Zugriff ein:
- Deaktivieren Sie sicheres DNS und integriertes DNS.
- Blockieren Sie QUIC-Datenverkehr von Ihrem Gerät. QUIC wird in Microsoft Entra Internet Access nicht unterstützt. Die meisten Websites unterstützen Fallback auf TCP, wenn QUIC nicht eingerichtet werden kann. Stellen Sie für eine verbesserte Benutzererfahrung eine Windows Firewallregel bereit, die ausgehende UDP 443 blockiert:
New-NetFirewallRule -DisplayName "Block QUIC" -Direction Outbound -Action Block -Protocol UDP -RemotePort 443. - Stellen Sie sicher, dass die Datenverkehrsweiterleitung für Internetzugriff aktiviert ist.
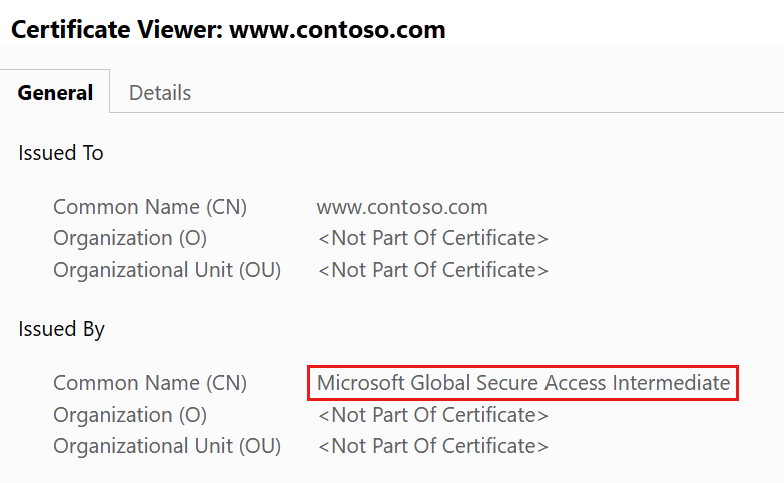
Öffnen Sie einen Browser auf einem Clientgerät, und testen Sie verschiedene Websites. Überprüfen Sie die Zertifikatinformationen, und bestätigen Sie das Zertifikat für den globalen sicheren Zugriff.
Deaktivieren der TLS-Inspektion
So deaktivieren Sie die TLS-Inspektion:
- Entfernen Sie den Richtlinienlink aus dem Sicherheitsprofil:
- Navigieren Sie zum globalen sicheren Zugriff>Sicher>Sicherheitsprofile.
- Wechseln Sie zur Baseline-Profil-Tab.
- Wählen Sie Profil bearbeiten.
- Wählen Sie die Ansicht "Verknüpfungsrichtlinien" aus .
- Wählen Sie das Symbol "Löschen " für die Richtlinie aus, die Sie deaktivieren möchten.
- Wählen Sie zur Bestätigung Löschen aus.
- Entfernen Sie die TLS-Inspektionsrichtlinie:
- Navigieren Sie zu Global Secure Access>Secure>TLS Inspection Policies.
- Wählen Sie Actions aus.
- Klicken Sie auf Löschen.
- Entfernen Sie das TLS-Überprüfungsrichtlinienzertifikat:
- Wechseln Sie zur Registerkarte "TLS-Überprüfungseinstellungen" .
- Wählen Sie Actions aus.
- Klicken Sie auf Löschen.