Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Transport Layer Security (TLS)-Überprüfung in Microsoft Entra Internet Access verwendet ein zweistufiges Zwischenzertifikatmodell, um dynamisch generierte Blattzertifikate für die Entschlüsselung von Datenverkehr auszugeben. Mit dieser Option zum Verwenden eigener Zertifikate (BYOC) können Sie die Public Key Infrastructure (PKI) Ihrer Organisation verwenden, um die Zertifizierungsstelle (CA) zu signieren, die als zwischengeschaltete CA für Global Secure Access dient.
In diesem Artikel wird erläutert, wie Sie eine Zertifikatsignaturanforderung (CERTIFICATE Signing Request, CSR) erstellen, mit Ihrer Zertifizierungsstelle signieren und das signierte Zertifikat hochladen. Wenn Sie keine eigene Zertifizierungsstelle für TLS-Inspektionen betreiben möchten, lesen Sie die Konfiguration der TLS-Inspektion mit einem Microsoft verwalteten Zertifikat.
Voraussetzungen
Um die Schritte in diesem Prozess abzuschließen, müssen Sie die folgenden Voraussetzungen erfüllen:
- Ein PKI-Dienst, um die CSR zu signieren und ein Zwischenzertifikat für die TLS-Inspektion zu generieren. Für Testszenarien können Sie auch ein selbstsigniertes Stammzertifikat verwenden, das mit OpenSSL erstellt wurde.
- Eine Testlizenz für Microsoft Entra Internet Access.
- Voraussetzungen für den globalen sicheren Zugriff.
Erstellen sie eine CSR, und laden Sie Ihr signiertes Zertifikat hoch.
So erstellen Sie eine CSR und laden das signierte Zertifikat für die TLS-Beendigung hoch:
Melden Sie sich beim Microsoft Entra Admin-Center als Administrator für globalen sicheren Zugriff an.
Navigieren Sie zu Global Secure Access>Secure>TLS Inspection Policies.
Wechseln Sie zur Registerkarte "TLS-Überprüfungseinstellungen" .
Wählen Sie +Zertifikat erstellen, um mit dem Generieren einer Zertifikatsignierungsanforderung zu beginnen.
Füllen Sie im Bereich "Zertifikat erstellen " die folgenden Felder aus:
- Zertifikatname: Dieser Name wird in der Zertifikathierarchie angezeigt, wenn er in einem Browser angezeigt wird. Er muss eindeutig sein, darf keine Leerzeichen enthalten und darf maximal 12 Zeichen lang sein. Sie können einen vorherigen Zertifikatnamen auch nach dem Löschen des Zertifikats nicht wiederverwenden.
-
Allgemeiner Name (CN): Geben Sie einen gemeinsamen Namen ein, der das Zwischenzertifikat identifiziert,
Contoso TLS ICAz. B. . -
Organisationseinheit (OU): Geben Sie einen Organisationsnamen ein,
Contoso ITz. B. .
Wählen Sie "CSR erstellen" aus. Die
.csrDatei wird im Standarddownloadordner gespeichert.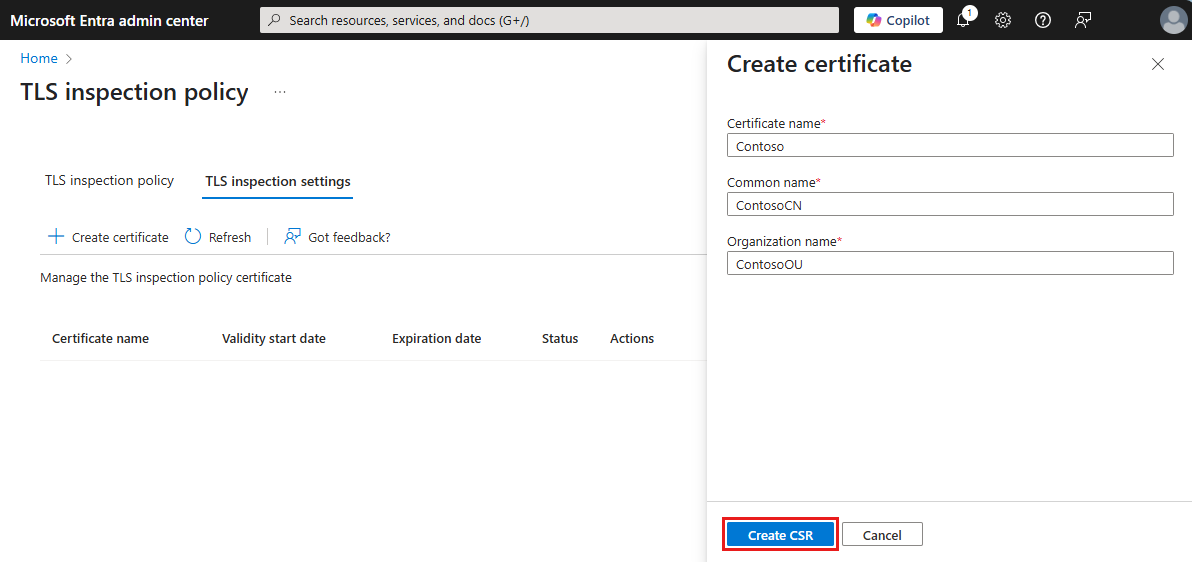
Signieren Sie die CSR mit Ihrem PKI-Dienst. Stellen Sie sicher, dass Serverauthentifizierung in der erweiterten Schlüsselverwendung enthalten ist und
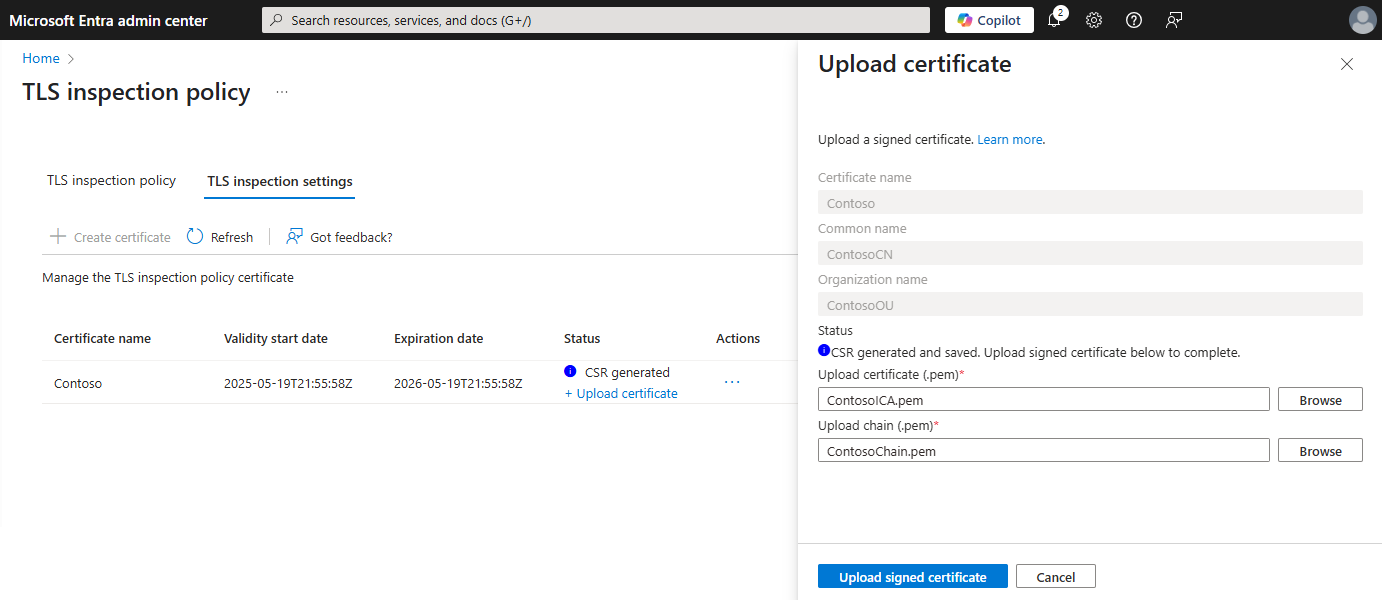
certificate authority (CA)=true,keyCertSign,cRLSign,basicConstraints=critical,CA:TRUEundpathLenConstraint = 1in der Basiserweiterung enthalten sind. Speichern Sie das signierte Zertifikat im.pemFormat. Wenn Sie ein selbstsigniertes Zertifikat testen, befolgen Sie die Anweisungen, um OpenSSL zum Signieren der CSR zu verwenden.Wählen Sie +Zertifikat hochladen.
"Laden Sie im Formular 'Zertifikat hochladen' die und Dateien hoch." Wählen Sie "Signiertes Zertifikat hochladen" aus.
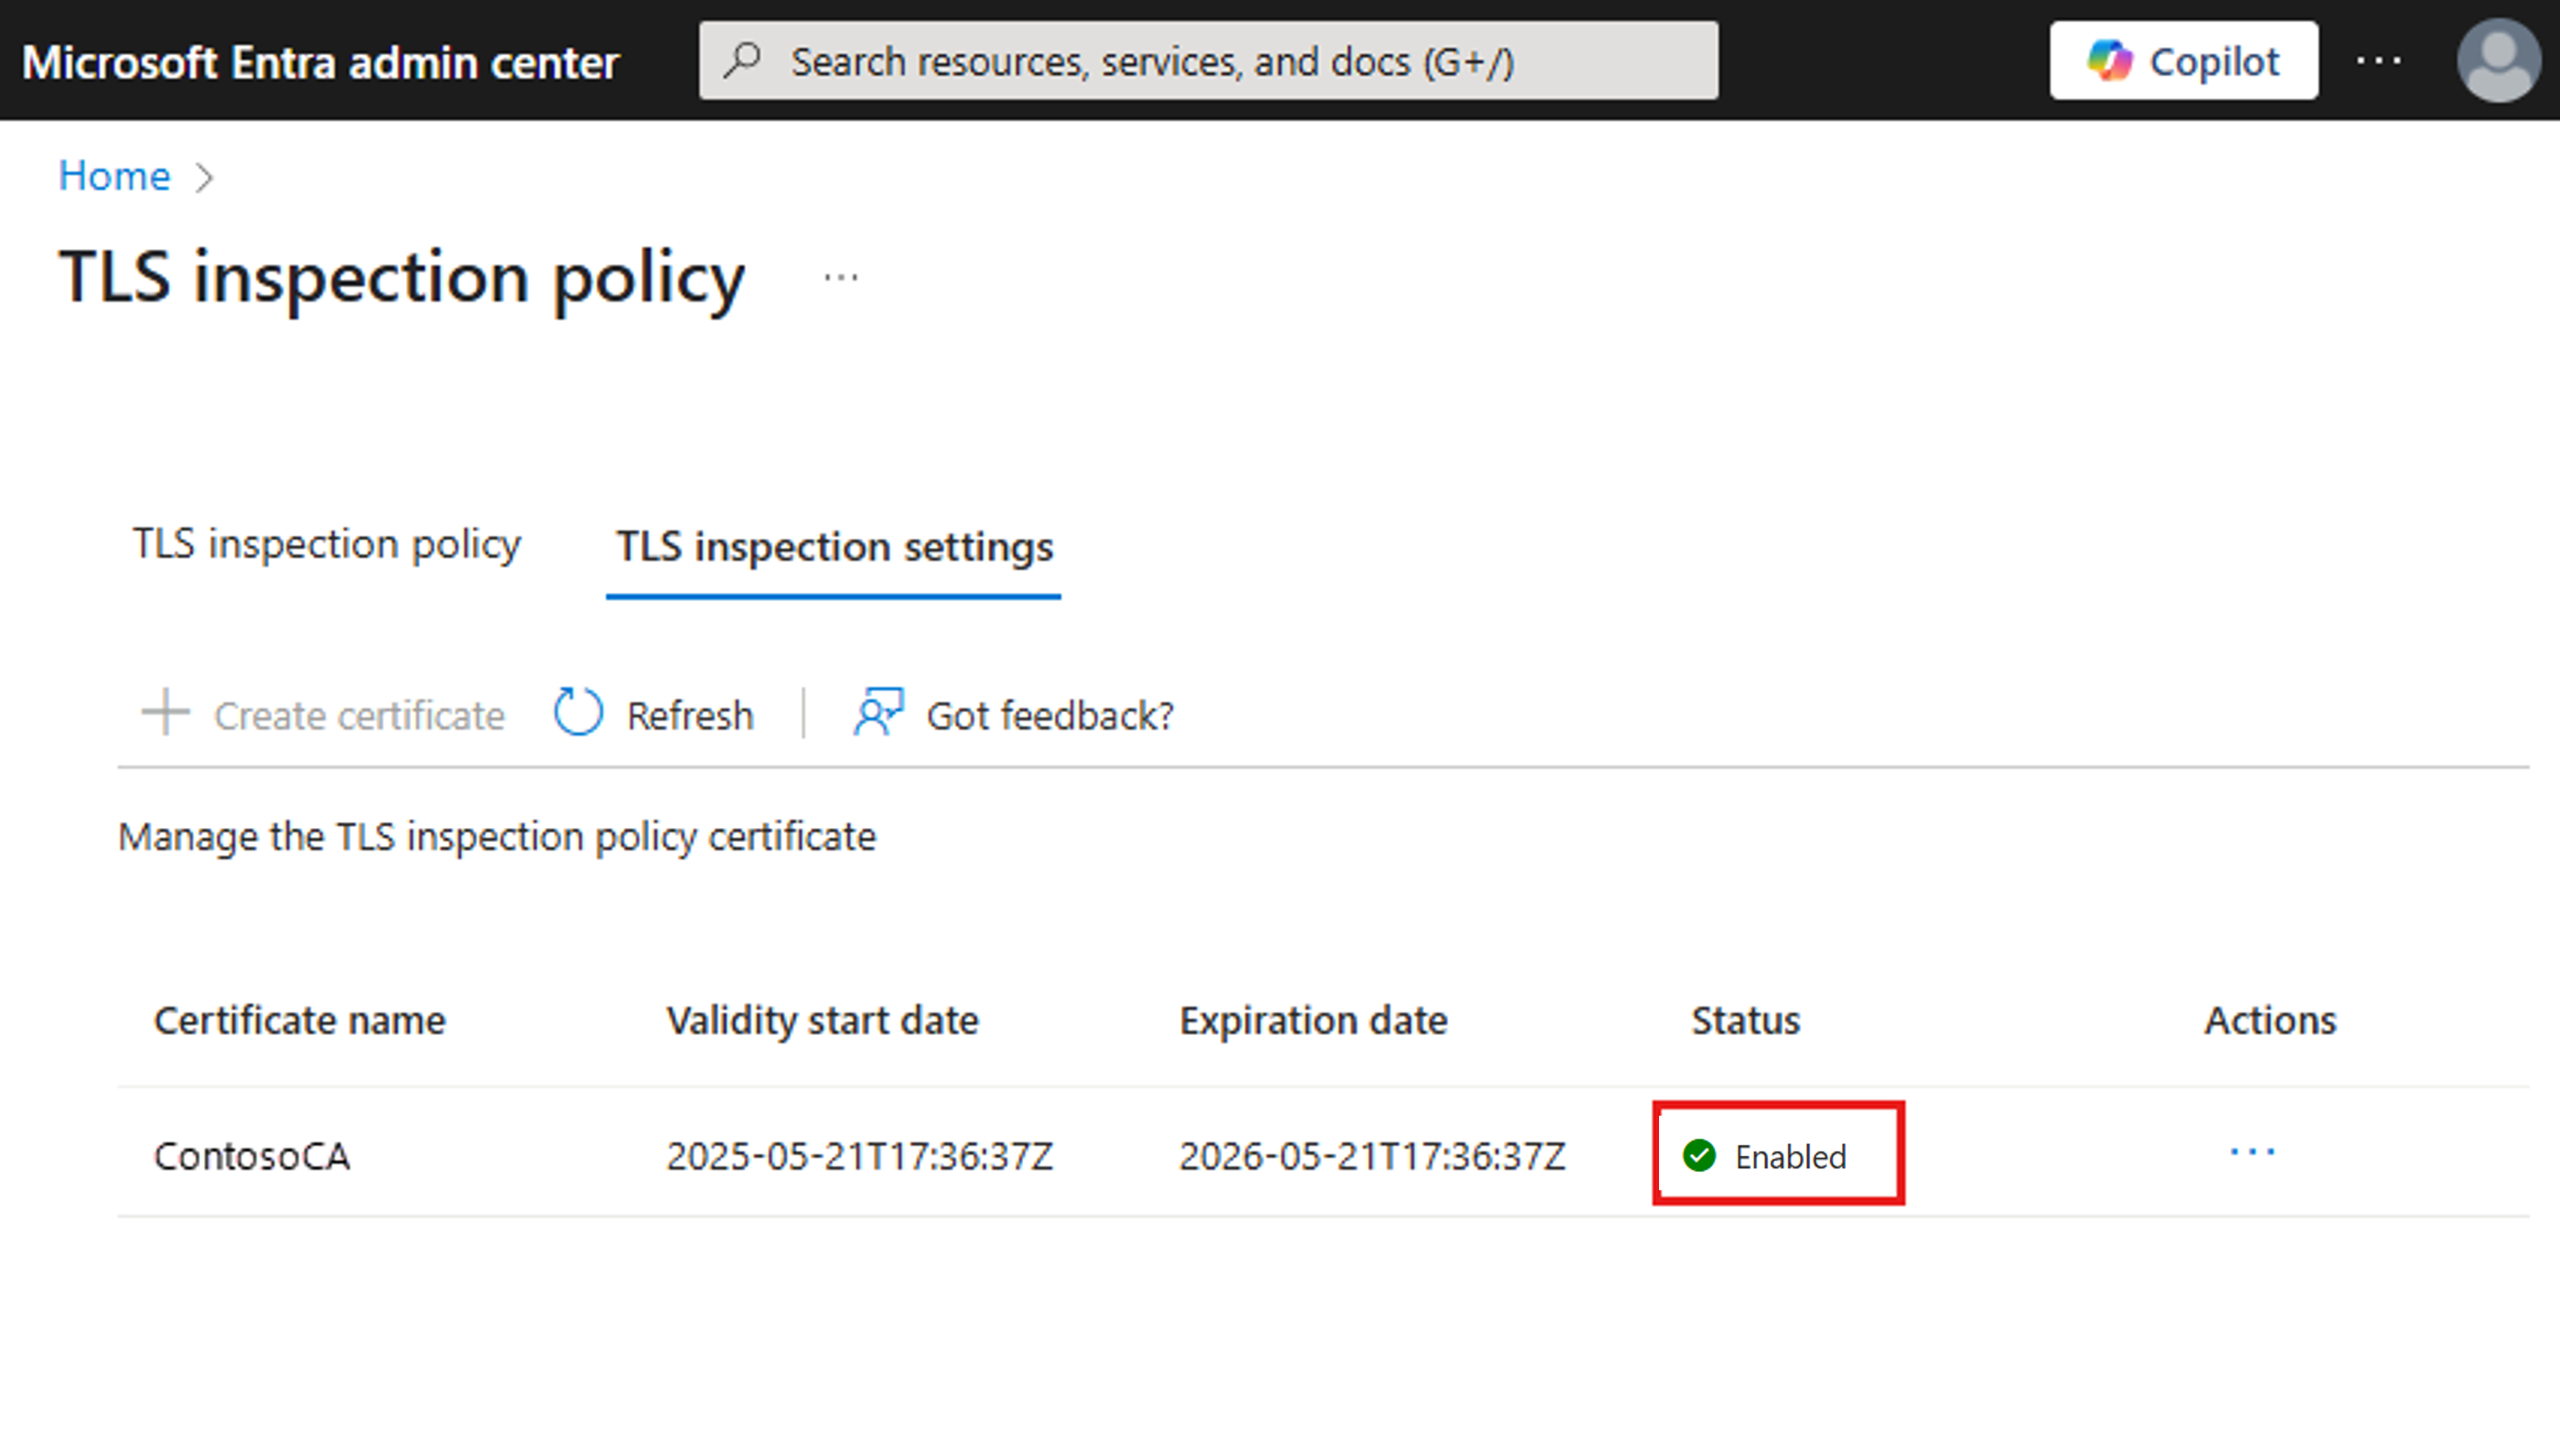
Das hochgeladene Zertifikat ist standardmäßig auf den Status "Deaktiviert " festgelegt. Legen Sie den Status auf "Aktiviert" fest. Sie können über ein aktiviertes Zertifikat verfügen.
Testen mit einer selbstsignierten Stammzertifizierungsstelle mit OpenSSL
Verwenden Sie zu Testzwecken nur eine selbstsignierte Stammzertifizierungsstelle (Root Certificate Authority, CA), die Sie mit OpenSSL erstellen, um die CSR zu signieren.
Wenn Sie noch nicht über eine Datei verfügen, erstellen Sie zunächst eine datei openssl.cnf mit dieser Konfiguration:
[ rootCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true
keyUsage = critical, digitalSignature, cRLSign, keyCertSign

[ interCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true, pathlen:1
keyUsage = critical, digitalSignature, cRLSign, keyCertSign

[ signedCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true
keyUsage = critical, digitalSignature, cRLSign, keyCertSign
extendedKeyUsage = serverAuth

[ server_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:false
keyUsage = critical, digitalSignature
extendedKeyUsage = serverAuth
Erstellen Sie eine neue Stammzertifizierungsstelle und einen privaten Schlüssel mithilfe der folgenden Datei "openssl.cnf config":
openssl req -x509 -new -nodes -newkey rsa:4096 -keyout rootCAchain.key -sha256 -days 370 -out rootCAchain.pem -subj "/C=US/ST=US/O=Self Signed/CN=Self Signed Root CA" -config openssl.cnf -extensions rootCA_extSignieren Sie die CSR mit dem folgenden Befehl:
openssl x509 -req -in <CSR file> -CA rootCAchain.pem -CAkey rootCAchain.key -CAcreateserial -out signedcertificate.pem -days 370 -sha256 -extfile openssl.cnf -extensions signedCA_extLaden Sie
rootCAchain.pemundsignedcertificate.pemgemäß den Schritten unter Erstellen Sie eine CSR und laden Sie Ihr signiertes Zertifikat hoch hoch.
Konfigurieren der TLS-Inspektion in Microsoft Entra Internet Access
Das folgende Video zeigt, wie Sie die TLS-Inspektion in Microsoft Entra Internet Access mithilfe eines selbstsignierten Zertifikats konfigurieren, das mit OpenSSL erstellt wurde. Außerdem wird gezeigt, wie TLS-Inspektionsrichtlinien erstellt, Sicherheitsprofile konfiguriert, Webinhaltsfilterung angewendet, Richtlinien für bedingten Zugriff erzwungen, benutzerdefinierte Blockseiten erstellt und Bedrohungserkennungsrichtlinien implementiert werden.
PowerShell-Beispiele
Beispiele zum Konfigurieren einer Zertifizierungsstelle für TLS-Inspektionen mit Active Directory Zertifikatdiensten (AD CS) oder OpenSSL finden Sie unter:
Verwandte Inhalte
- Konfigurieren der TLS-Inspektion mit einem vom Microsoft verwalteten Zertifikat
- Was ist Transport Layer Security Inspektion?
- Konfigurieren von Transport Layer Security-Inspektionsrichtlinien
- Häufig gestellte Fragen zur Transport Layer Security-Überprüfung
- Beheben von Transport Layer Security-Überprüfungsproblemen