Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Sicherstellung, dass riskante Benutzer keinen Zugriff auf vertrauliche Ressourcen erhalten, ist ein wichtiger Bestandteil der Sicherung Ihrer Umgebung. Sie können den Anforderungsprozess für die Berechtigungsverwaltung weiter absichern, indem Sie Signale von Microsoft Purview Insider Risk Management (IRM) in den Genehmigungsworkflow von Zugriffspaketen in der Berechtigungsverwaltung von Microsoft Entra ID Governance integrieren. Mit Risikomanagement-basierten Genehmigungen fügt die Berechtigungsverwaltung automatisch eine neue erste Genehmigungsphase hinzu, wenn ein Benutzer als riskant gekennzeichneten Zugriff auf ein Zugriffspaket anfordert. Dadurch wird sichergestellt, dass Benutzer, die als potenziell kompromittiert oder gefährdet eingestuft wurden, von autorisierten Sicherheits- oder Compliance-Genehmigern überprüft werden, bevor Zugriffsanforderungen für das Standardmäßige Genehmigungsrouting weitergeleitet werden. In diesem Artikel wird beschrieben, wie Sie Ihren Berechtigungsanforderungsprozess mit dem Insider-Risikomanagement weiter sichern.
Lizenzanforderungen
Für die Verwendung dieses Features sind Microsoft Entra ID Governance- oder Microsoft Entra Suite-Lizenzen erforderlich. Informationen zur richtigen Lizenz für Ihre Anforderungen finden Sie unter Microsoft Entra ID Governance-Lizenzierungsgrundlagen. Sie müssen auch über eine entsprechende Lizenzierung für Microsoft Purview verfügen.
Voraussetzungen
Um Insider-Risikomanagementgenehmigungen mit der Berechtigungsverwaltung zu verwenden, müssen Sie zuerst eine Insider-Risikomanagementrichtlinie erstellen.
Funktionsweise risikobasierter Genehmigungen
Wenn ein Benutzer den Zugriff auf ein Zugriffspaket über das Portal "Mein Zugriff " anfordert:
Risikobewertung: Die Berechtigungsverwaltung fragt beim Microsoft Purview Insider Risikomanagement den aktuellen BenutzerRisikoLevel des Benutzers ab.
Konfigurationsüberprüfung: Wenn die Risikostufe des Benutzers einem der vom Administrator ausgewählten Schwellenwerte entspricht (z. B. "Moderat" oder "Erhöht"), fügt die Berechtigungsverwaltung automatisch eine zusätzliche risikobasierte Genehmigungsphase vor dem Standardgenehmigungsprozess hinzu.
Automatische Genehmigerzuweisung:
- Die Anforderung wird an Benutzer weitergeleitet, denen die Rolle "Complianceadministrator" in der Microsoft Entra-ID zugewiesen wurde.
Complianceüberprüfung: Die zugewiesenen Genehmigenden überprüfen die Risikodetails des Benutzers und entscheiden, ob diese Phase des Anforderungsgenehmigungsrouting genehmigt oder verweigert werden soll.
- Wenn dies genehmigt ist, wird die Anforderung über die restlichen Schritte zur Genehmigung des Zugriffspakets fortgesetzt.
- Wenn die Anforderung verweigert wird, wird sie geschlossen, in den Überwachungsprotokollen aufgezeichnet, und es erfolgt kein weiterer Genehmigungsprozess.
Überwachungsprotokollierung: Alle Aktionen (Genehmigung und Ablehnung) und Ergebnisse werden in Berechtigungsverwaltungsprotokollen zur Berichterstellung und Compliance-Sichtbarkeit erfasst.
Konfigurieren von Insider-Risikomanagement-basierten Genehmigungen für ein Zugriffspaket mithilfe des Microsoft Entra Admin Centers
Um Insider-Risikomanagement-basierte Genehmigungen für ein Zugriffspaket im Microsoft Entra Admin Center zu konfigurieren, führen Sie die folgenden Schritte aus:
Melden Sie sich beim Microsoft Entra Admin Center als mindestens ein Identitätsverwaltungsadministrator an.
Navigieren Sie zu ID-Governance>Berechtigungsverwaltung>Kontrollkonfigurationen.
Auf dem Bildschirm "Steuerelementkonfigurationen" können Sie die Optionen anzeigen.
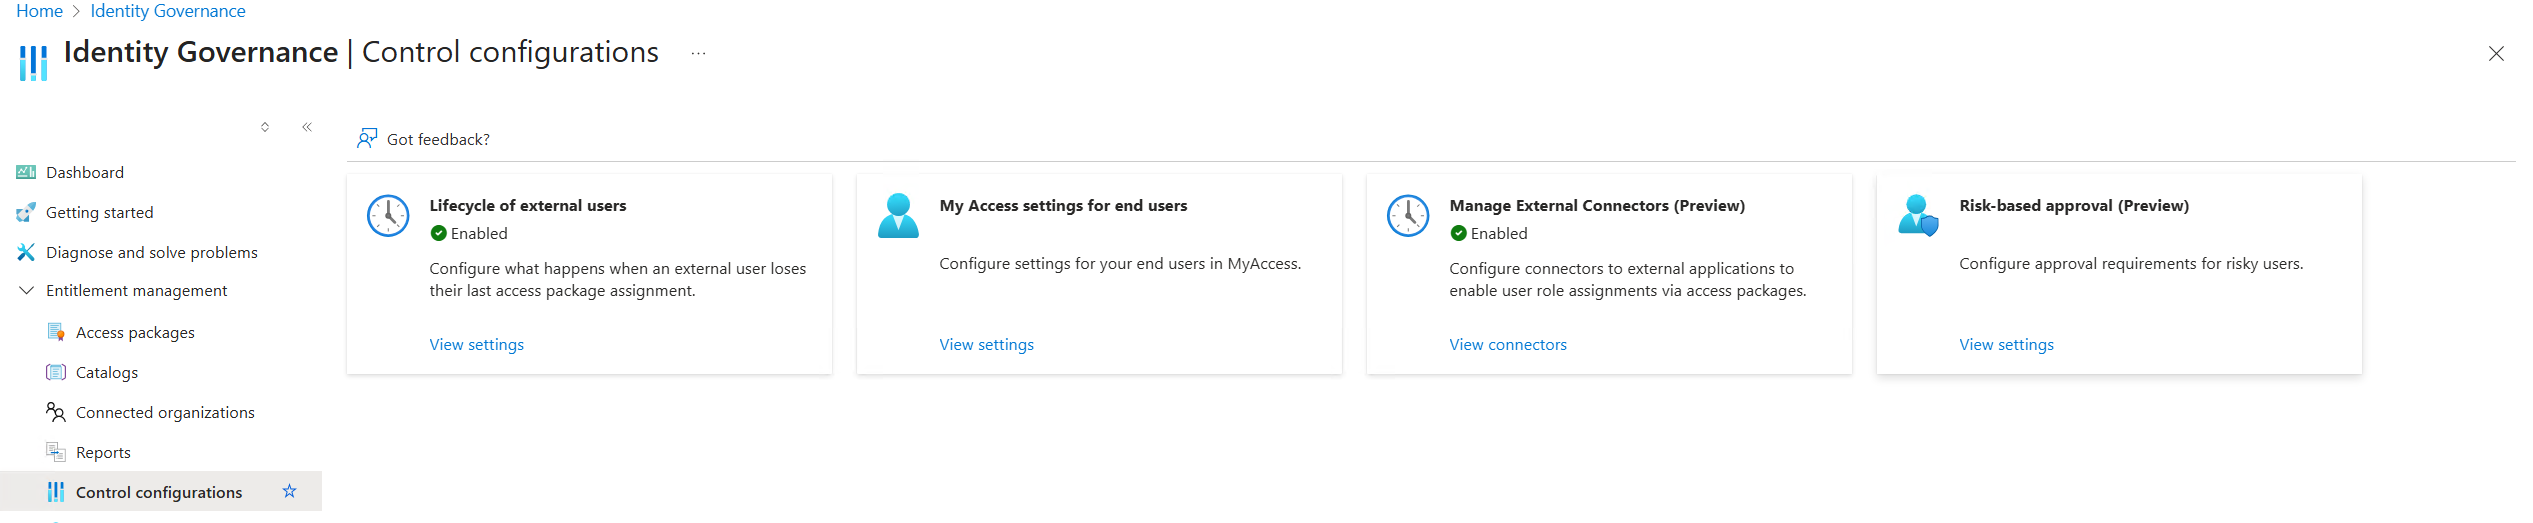
Wählen Sie auf der Karte risikobasierte Genehmigung (Vorschau)die Option "Ansichtseinstellungen" aus.
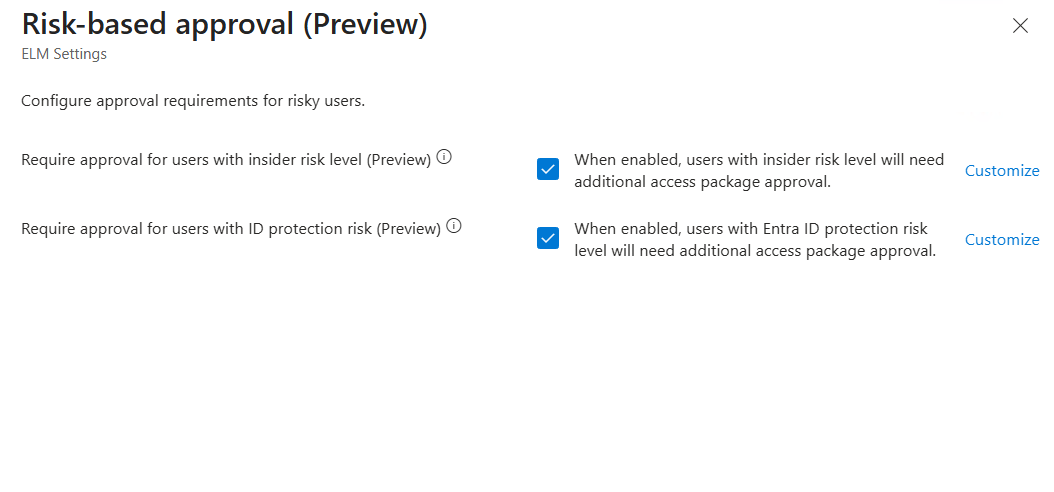
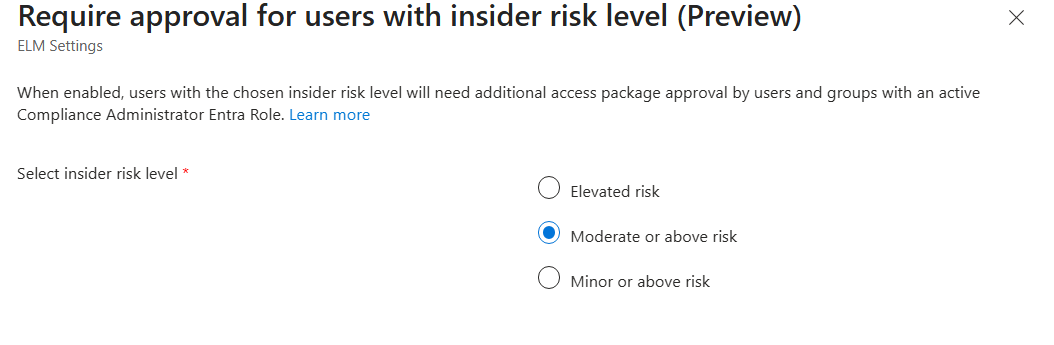
Wählen Sie auf der risikobasierten Genehmigungsseite neben Genehmigung für Benutzer mit Insider-Risikostufe (Vorschau) die Option Anpassen aus. (Weitere Informationen finden Sie im separaten Artikel zum Konfigurieren von ID-Schutz-basierten Genehmigungen.)
Sie können die Insider-Risikostufe festlegen und dann "Speichern" auswählen.
Überprüfen der Anforderung eines riskanten Benutzers
Um die ausstehende Anforderung eines riskanten Benutzers zu überprüfen, muss der Genehmigende über die Rolle des Complianceadministrators verfügen.
Wenn ein riskanter Benutzer eine Anforderung für ein Zugriffspaket sendet, können Administratoren den Status "Ausstehend" über die Seite "Anfragen" im Zugriffspaket anzeigen:
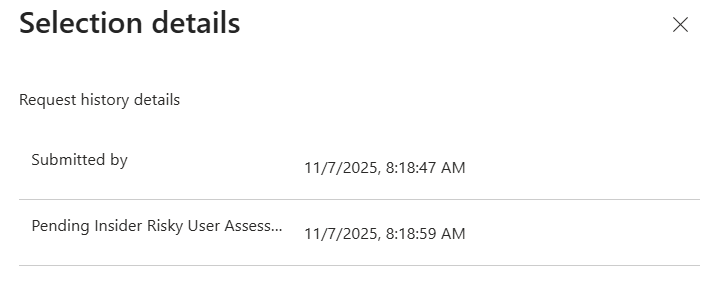
Ein Benutzer, der als Genehmigender oder Fallback-Genehmigender für riskante Benutzer festgelegt ist, kann die Anforderung zur Genehmigung oder Ablehnung über das Mein-Zugriffsportal anzeigen: 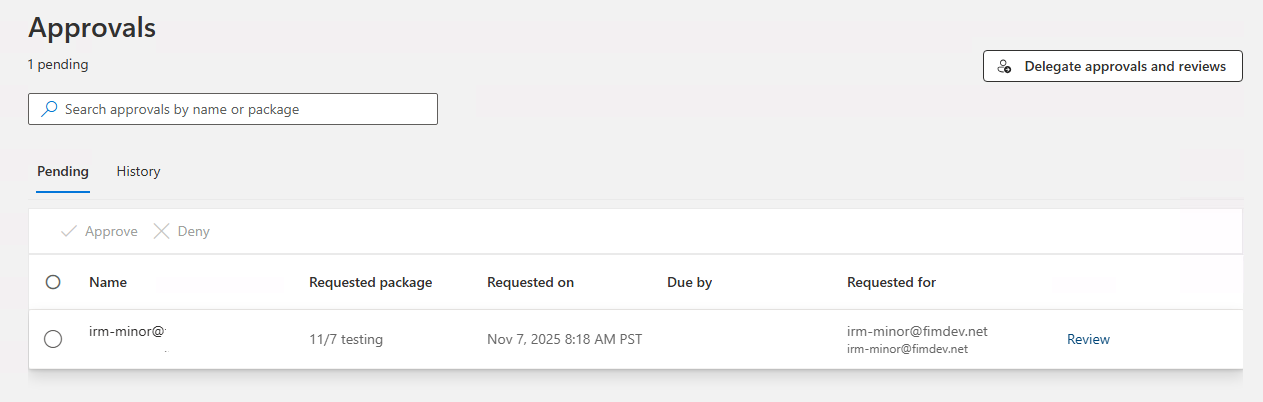
Hinweis
Genehmigende Personen haben maximal 14 Tage Zeit, um Maßnahmen zu ergreifen. Wenn sie innerhalb dieses Zeitraums keine Maßnahmen ergreifen, werden Anforderungen automatisch verweigert.