Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Virtuelle private Netzwerke (VPN) ermöglichen Benutzern den Remotezugriff auf Ressourcen der organization, einschließlich von Zuhause, Hotels, Cafés und vielem mehr. In Microsoft Intune können Sie VPN-Client-Apps auf Android Enterprise-Geräten mithilfe einer App-Konfigurationsrichtlinie konfigurieren. Stellen Sie dann diese Richtlinie mit ihrer VPN-Konfiguration auf Geräten in Ihrer organization bereit.
Sie können auch VPN-Richtlinien erstellen, die von bestimmten Apps verwendet werden. Dieses Feature wird als Per-App-VPN bezeichnet. Wenn die App aktiv ist, kann sie eine Verbindung mit dem VPN herstellen und über das VPN auf Ressourcen zugreifen. Wenn die App nicht aktiv ist, wird das VPN nicht verwendet.
Diese Funktion gilt für:
- Android für Unternehmen
Es gibt zwei Möglichkeiten, die App-Konfigurationsrichtlinie für Ihre VPN-Client-App zu erstellen:
- Konfigurationsdesigner
- JSON-Daten
In diesem Artikel erfahren Sie, wie Sie ein VPN pro App und eine VPN-App-Konfigurationsrichtlinie mit beiden Optionen erstellen.
Hinweis
Viele der Konfigurationsparameter für VPN-Clients sind ähnlich. Aber jede App hat ihre eigenen Schlüssel und Optionen. Wenden Sie sich bei Fragen an Ihren VPN-Anbieter.
Bevor Sie beginnen
Android löst nicht automatisch eine VPN-Clientverbindung aus, wenn eine App geöffnet wird. Die VPN-Verbindung muss manuell hergestellt werden. Alternativ können Sie das Always-on-VPN verwenden, um die Verbindung herzustellen.
Die folgenden VPN-Clients unterstützen Intune-App-Konfigurationsrichtlinien:
- Cisco AnyConnect
- Citrix SSO
- F5 Access
- Palo Alto Networks – GlobalProtect
- Pulse Secure
- SonicWall Mobile Connect
Wenn Sie die VPN-Richtlinie in Intune erstellen, wählen Sie verschiedene Schlüssel aus, die Sie konfigurieren möchten. Diese Schlüsselnamen variieren je nach den verschiedenen VPN-Client-Apps. Daher können sich die Schlüsselnamen in Ihrer Umgebung von den Beispielen in diesem Artikel unterscheiden.
Der Konfigurationsdesigner und die JSON-Daten können die zertifikatbasierte Authentifizierung erfolgreich verwenden. Wenn für die VPN-Authentifizierung Clientzertifikate erforderlich sind, erstellen Sie die Zertifikatprofile, bevor Sie die VPN-Richtlinie erstellen. Die Konfigurationsrichtlinien für VPN-Apps verwenden die Werte aus den Zertifikatprofilen.
Android Enterprise-Geräte mit persönlichem Arbeitsprofil unterstützen SCEP- und PKCS-Zertifikate. Vollständig verwaltete, dedizierte und unternehmenseigene Geräte mit Android Enterprise-Arbeitsprofil unterstützen nur SCEP-Zertifikate. Weitere Informationen finden Sie unter Verwenden von Zertifikaten für die Authentifizierung in Microsoft Intune.
Übersicht über VPN pro App
Beim Erstellen und Testen von Per-App-VPNs umfasst der grundlegende Ablauf die folgenden Schritte:
- Wählen Sie die VPN-Clientanwendung aus. Bevor Sie beginnen (in diesem Artikel) listet die unterstützten Apps auf.
- Rufen Sie die Anwendungspaket-IDs der Apps ab, die die VPN-Verbindung verwenden sollen. Abrufen der App-Paket-ID (in diesem Artikel) zeigt Ihnen, wie das geht.
- Wenn Sie Zertifikate zum Authentifizieren der VPN-Verbindung verwenden, erstellen Sie die Zertifikatprofile und stellen Sie sie bereit, bevor Sie die VPN-Richtlinie bereitstellen. Stellen Sie sicher, dass die Zertifikatprofile erfolgreich bereitgestellt werden. Weitere Informationen finden Sie unter Verwenden von Zertifikaten für die Authentifizierung in Microsoft Intune.
- Fügen Sie die VPN-Clientanwendung zu Intune hinzu, und stellen Sie die App für Ihre Benutzer und Geräte bereit.
- Erstellen Sie die VPN-App-Konfigurationsrichtlinie. Verwenden Sie die App-Paket-IDs und Zertifikatinformationen in der Richtlinie.
- Stellen Sie die neue VPN-Richtlinie bereit.
- Stellen Sie sicher, dass die VPN-Client-App erfolgreich eine Verbindung mit Ihrem VPN-Server herstellt.
- Wenn die App aktiv ist, vergewissern Sie sich, dass der Datenverkehr von Ihrer App erfolgreich durch das VPN geleitet wird.
Abrufen der App-Paket-ID
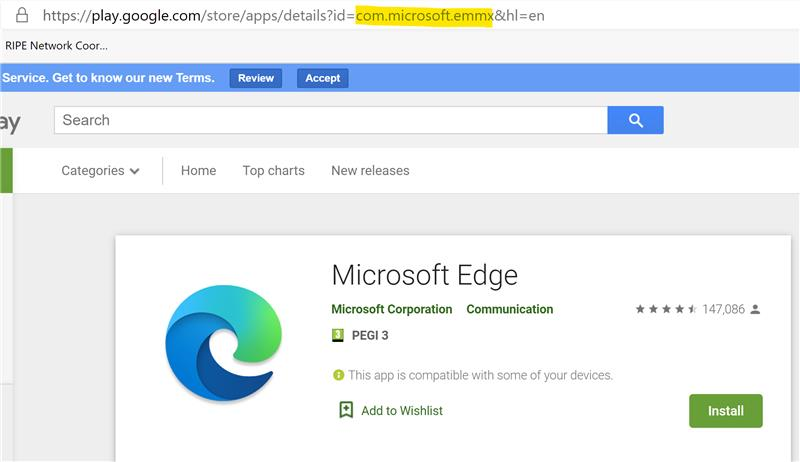
Rufen Sie die Paket-ID für jede Anwendung ab, die das VPN verwenden soll. Für öffentlich verfügbare Anwendungen erhalten Sie die App-Paket-ID im Google Play Store. Die angezeigte URL für jede Anwendung enthält die Paket-ID.
Im folgenden Beispiel lautet com.microsoft.emmxdie Paket-ID der Microsoft Edge-Browser-App . Die Paket-ID ist Teil der URL:
Rufen Sie für Branchen-Apps die Paket-ID vom Anbieter oder Anwendungsentwickler ab.
Zertifikate
In diesem Artikel wird davon ausgegangen, dass Ihre VPN-Verbindung die zertifikatsbasierte Authentifizierung verwendet. Außerdem wird davon ausgegangen, dass Sie alle Zertifikate in der Kette, die für die erfolgreiche Authentifizierung von Clients erforderlich sind, erfolgreich bereitgestellt haben. Diese Zertifikatkette umfasst in der Regel das Clientzertifikat, alle Zwischenzertifikate und das Stammzertifikat.
Weitere Informationen zu Zertifikaten finden Sie unter Verwenden von Zertifikaten für die Authentifizierung in Microsoft Intune.
Wenn Ihr Clientauthentifizierungszertifikatprofil bereitgestellt wird, erstellt es ein Zertifikattoken im Zertifikatprofil. Dieses Token wird verwendet, um die VPN-App-Konfigurationsrichtlinie zu erstellen.
Wenn Sie mit dem Erstellen von App-Konfigurationsrichtlinien nicht vertraut sind, lesen Sie Hinzufügen von App-Konfigurationsrichtlinien für verwaltete Android Enterprise-Geräte.
Verwenden des Configuration Designer
Melden Sie sich beim Microsoft Intune Admin Center an.
Wählen Sie "Apps>" aus, Konfiguration>: Verwaltete Geräteerstellen>.
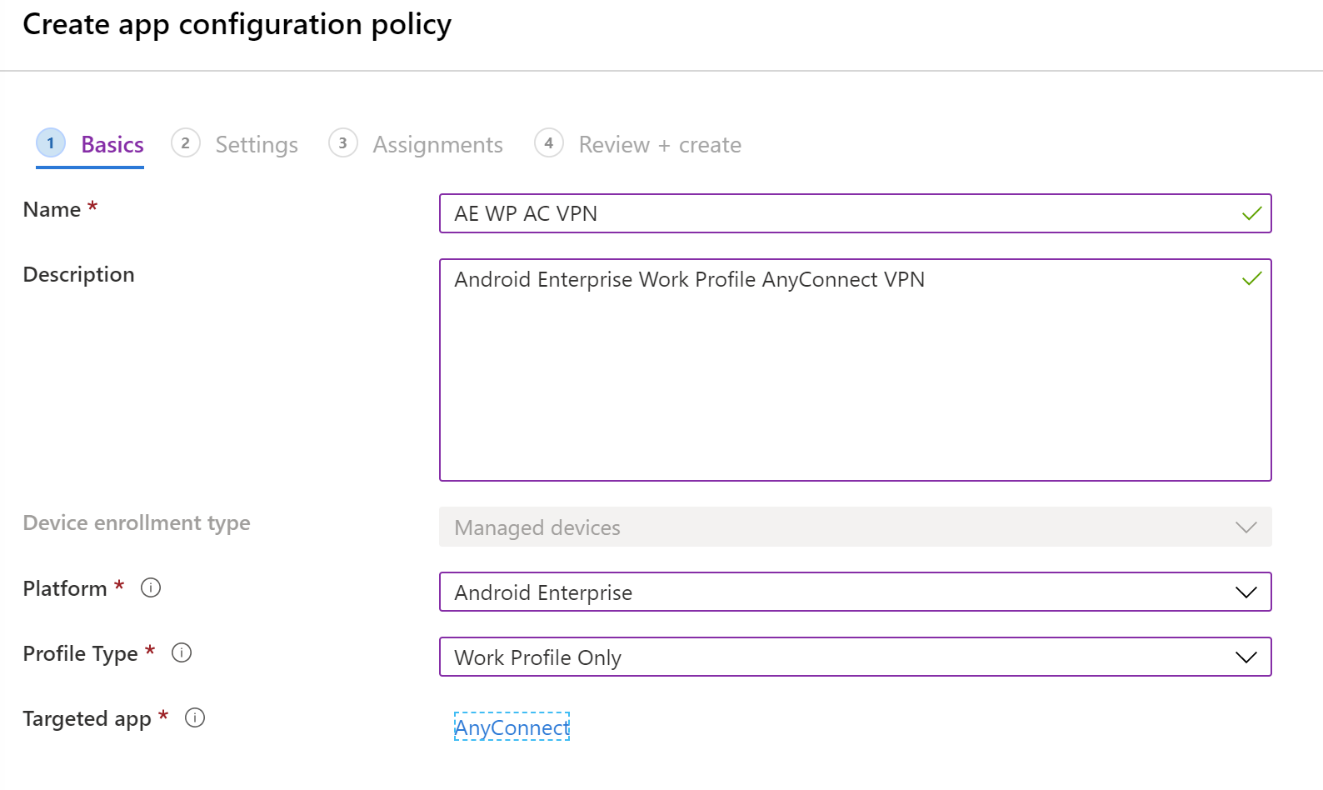
Geben Sie in Grundlagen die folgenden Eigenschaften ein:
Name: Geben Sie einen aussagekräftigen Namen für die Richtlinie ein. Benennen Sie Ihre Richtlinien so, dass Sie diese später leicht wiedererkennen. Ein guter Richtlinienname ist zum Beispiel App config policy: Cisco AnyConnect VPN-Richtlinie für Android Enterprise-Arbeitsprofilgeräte.
Beschreibung: Geben Sie eine Beschreibung der Richtlinie ein. Diese Einstellung ist optional, wird jedoch empfohlen.
Plattform: Wählen Sie Android Enterprise aus.
Profiltyp: Ihre Optionen:
- Alle Profiltypen: Diese Option unterstützt die Authentifizierung von Benutzername und Kennwort. Wenn Sie die zertifikatbasierte Authentifizierung verwenden, verwenden Sie diese Option nicht.
- Nur vollständig verwaltetes, dediziertes und Corporate-Owned Arbeitsprofil: Diese Option unterstützt die zertifikatbasierte Authentifizierung sowie die Authentifizierung von Benutzername und Kennwort.
- Nur persönliches Arbeitsprofil: Diese Option unterstützt die zertifikatbasierte Authentifizierung sowie die Authentifizierung von Benutzername und Kennwort.
Gezielte App: Wählen Sie die VPN-Client-App aus, die Sie zuvor hinzugefügt haben. Im folgenden Beispiel wird die Cisco AnyConnect VPN-Client-App verwendet:
Wählen Sie Weiter aus.
Geben Sie unter Einstellungen die folgenden Eigenschaften ein:
Format der Konfigurationseinstellungen: Wählen Sie "Konfigurations-Designer verwenden" aus:
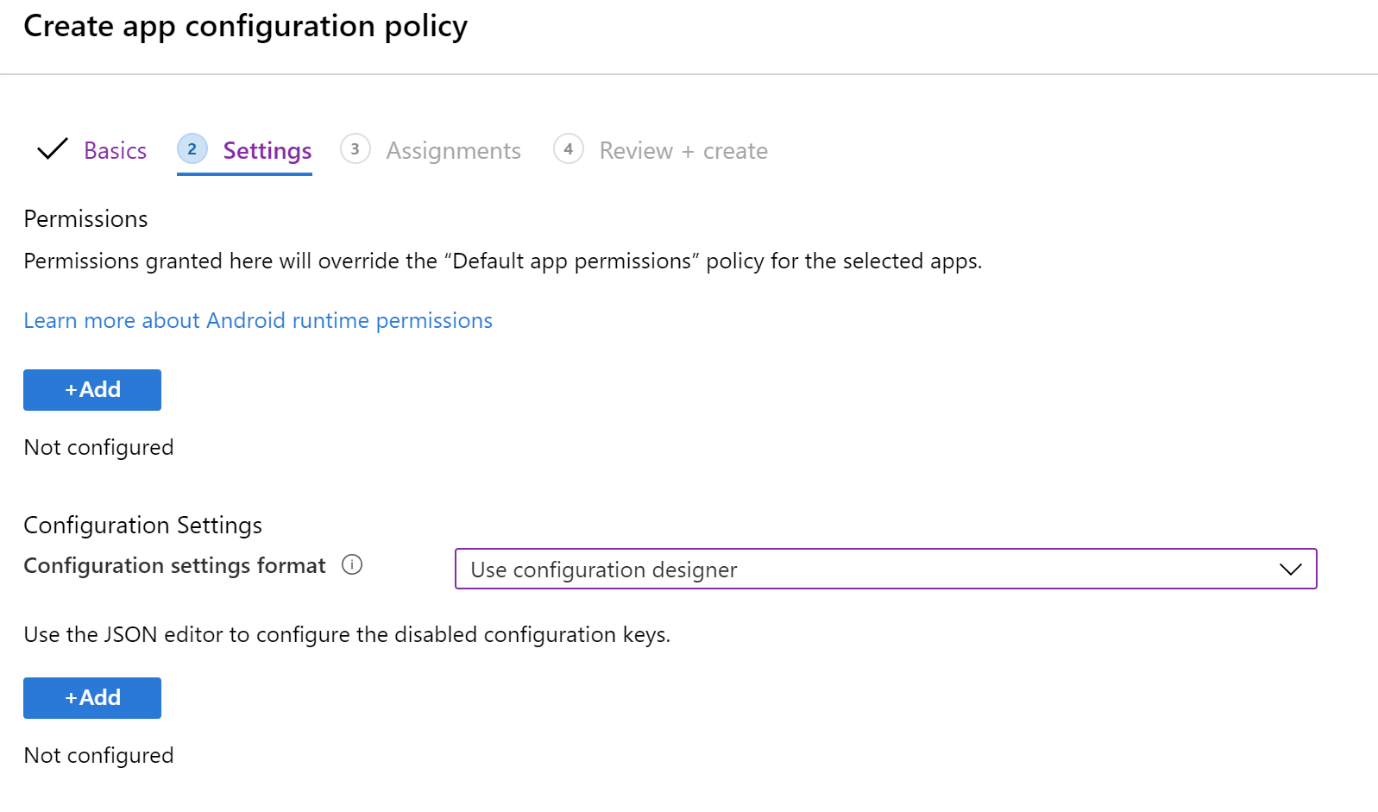
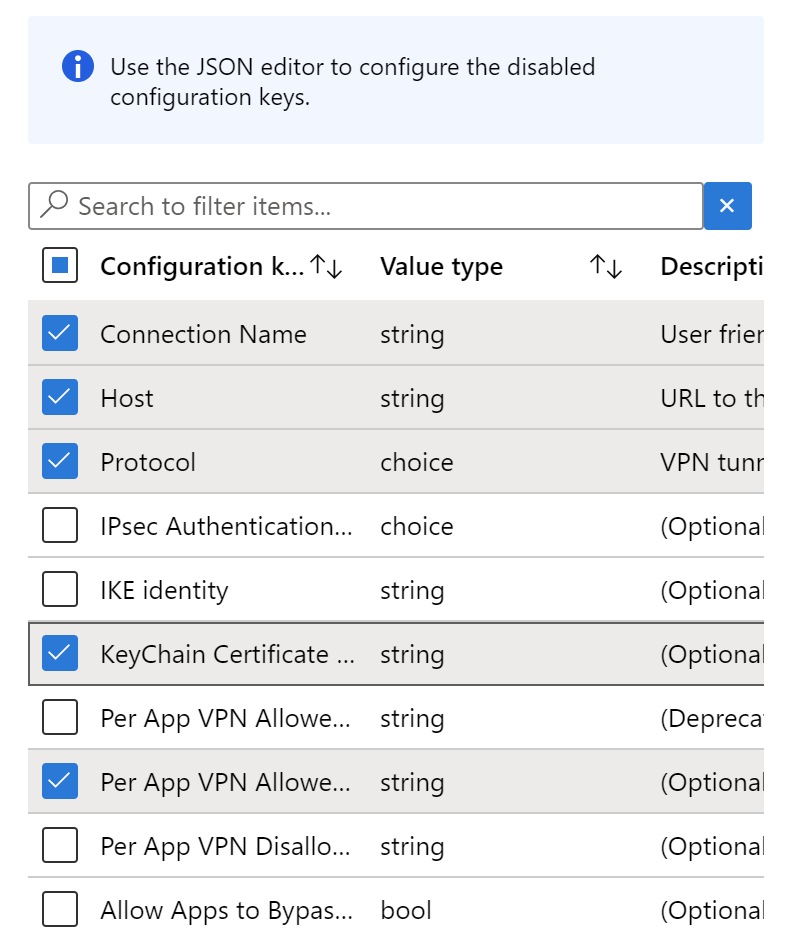
Hinzufügen: Zeigt die Liste der Konfigurationsschlüssel an. Wählen Sie alle Konfigurationsschlüssel aus, die für Ihr >Konfigurations-OK erforderlich sind.
Im folgenden Beispiel haben wir eine Minimalliste für AnyConnect VPN ausgewählt, einschließlich zertifikatbasierter Authentifizierung und Pro-App-VPN:
Konfigurationswert: Geben Sie die Werte für die ausgewählten Konfigurationsschlüssel ein. Denken Sie daran, dass die Schlüsselnamen je nach verwendeter VPN-Client-App variieren. In den in unserem Beispiel ausgewählten Schlüsseln:
Pro App-VPN Zulässige Apps: Geben Sie die Anwendungspaket-IDs ein, die Sie zuvor erfasst haben. Zum Beispiel:

KeyChain Zertifikat-Alias (optional): Ändern Sie den Werttyp von Zeichenfolge in Zertifikat. Wählen Sie das Clientzertifikatprofil aus, das mit der VPN-Authentifizierung verwendet werden soll. Zum Beispiel:

Protokoll: Wählen Sie das SSL- oder IPsec-Tunnelprotokoll des VPN aus.
Verbindungsname: Geben Sie einen benutzerfreundlichen Namen für die VPN-Verbindung ein. Benutzer sehen diesen Verbindungsnamen auf ihren Geräten. Geben Sie beispielsweise
ContosoVPNein.Host: Geben Sie die Hostnamen-URL zum Head-End-Router ein. Geben Sie beispielsweise
vpn.contoso.comein.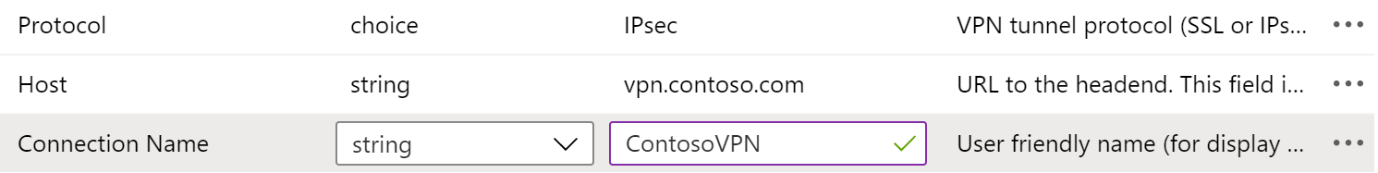
Wählen Sie Weiter aus.
Wählen Sie unter "Aufgaben" die Gruppen aus, denen die VPN-App-Konfigurationsrichtlinie zugewiesen werden soll.
Wählen Sie Weiter aus.
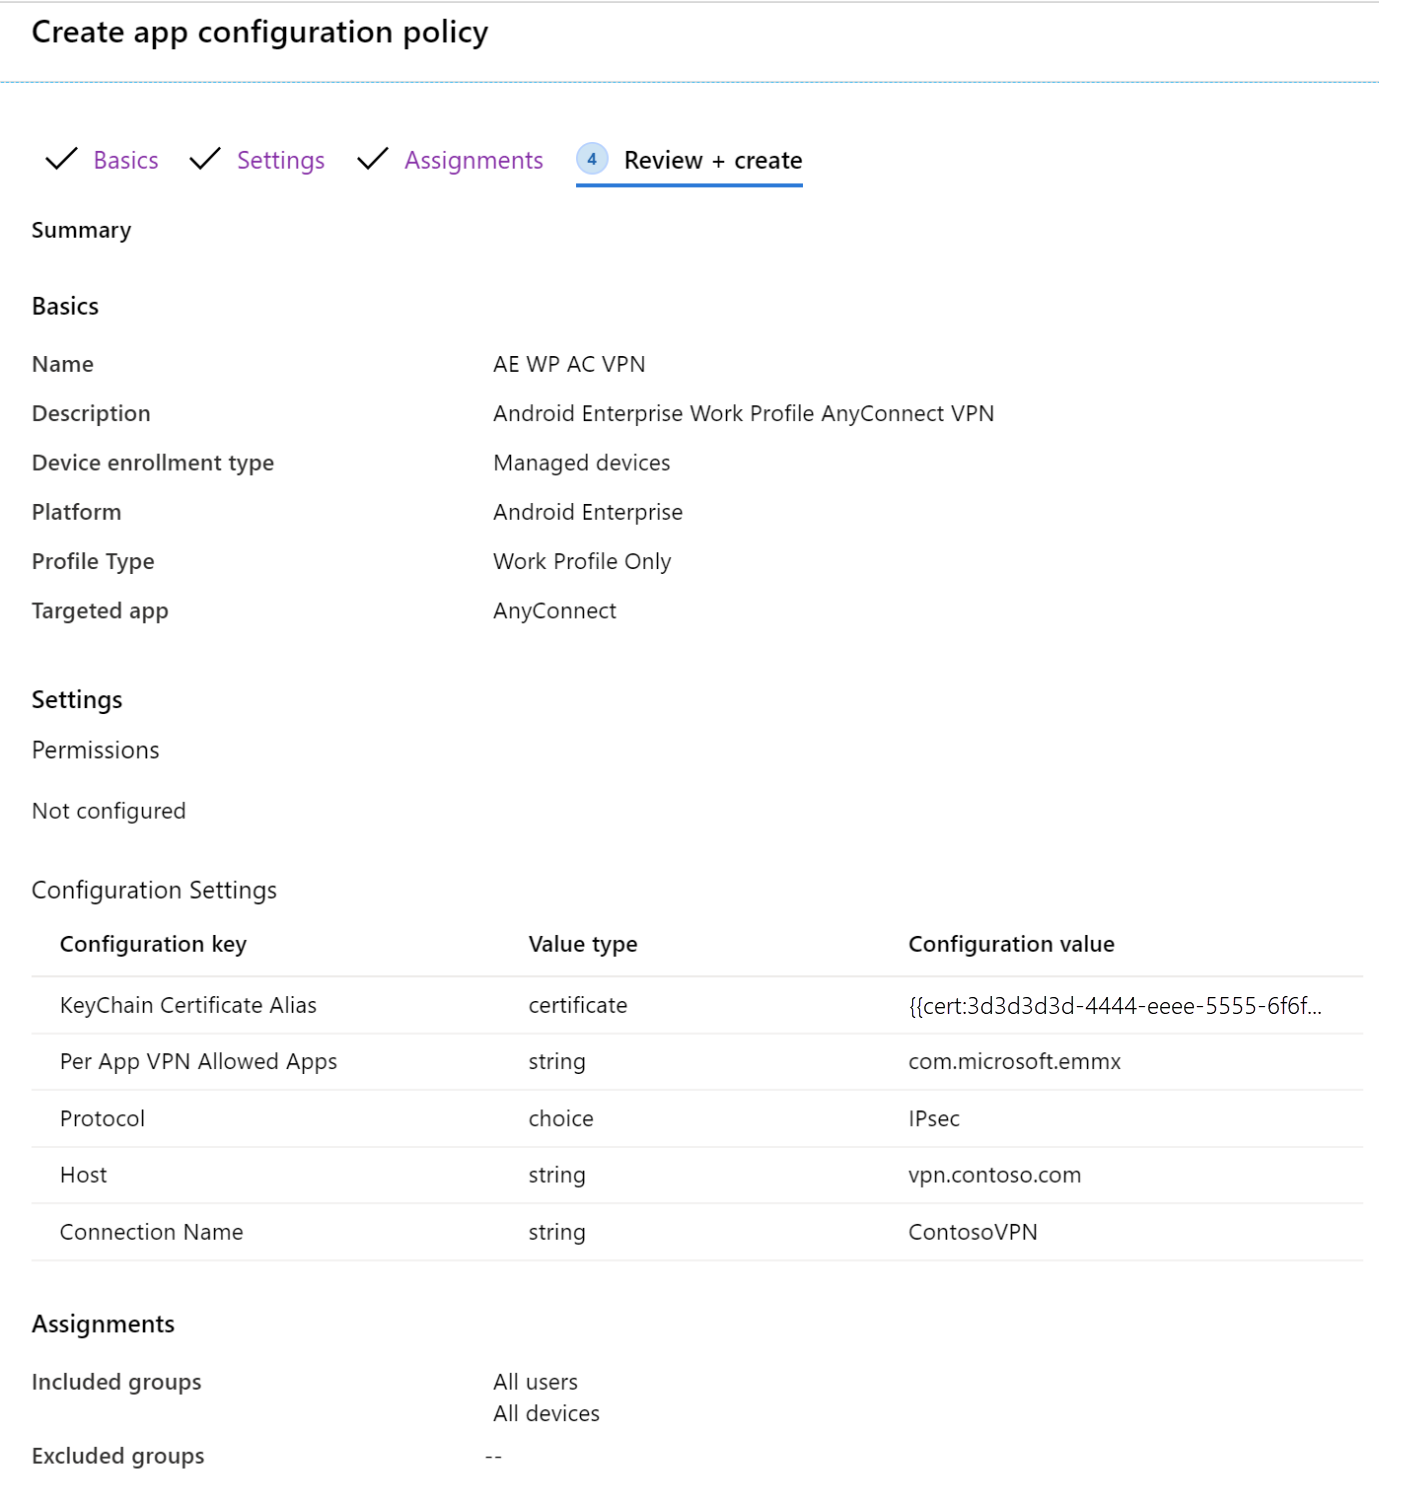
Überprüfen Sie die Einstellungen unter Überprüfen + erstellen. Wenn Sie "Erstellen" auswählen, werden Ihre Änderungen gespeichert, und die Richtlinie wird Ihren Gruppen bereitgestellt. Die Richtlinie wird auch in der Liste der App-Konfigurationsrichtlinien angezeigt.
Verwenden von JSON
Verwenden Sie diese Option, wenn Sie nicht alle erforderlichen VPN-Einstellungen haben oder kennen, die im Konfigurations-Designer verwendet werden. Wenn Sie Hilfe benötigen, wenden Sie sich an Ihren VPN-Anbieter.
Abrufen des Zertifikattokens
Erstellen Sie in diesen Schritten eine temporäre Richtlinie. Die Richtlinie wird nicht gespeichert. Die Absicht ist, das Zertifikattoken zu kopieren. Sie verwenden dieses Token beim Erstellen der VPN-Richtlinie mithilfe von JSON (nächster Abschnitt).
Wählen Sie im Microsoft Intune Admin Center die Option App-Konfiguration>** >Verwaltete Gerätehinzufügen> aus.
Geben Sie in Grundlagen die folgenden Eigenschaften ein:
- Name: Geben Sie einen beliebigen Namen ein. Diese Richtlinie ist temporär und wird nicht gespeichert.
- Plattform: Wählen Sie Android Enterprise aus.
- Profiltyp: Wählen Sie Nur persönliches Arbeitsprofil aus.
- Gezielte App: Wählen Sie die VPN-Client-App aus, die Sie zuvor hinzugefügt haben.
Wählen Sie Weiter aus.
Geben Sie unter Einstellungen die folgenden Eigenschaften ein:
Format der Konfigurationseinstellungen: Wählen Sie Konfigurations-Designer verwenden.
Hinzufügen: Zeigt die Liste der Konfigurationsschlüssel an. Wählen Sie einen beliebigen Schlüssel mit dem Werttyp"Zeichenfolge" aus. Wählen Sie OK aus.
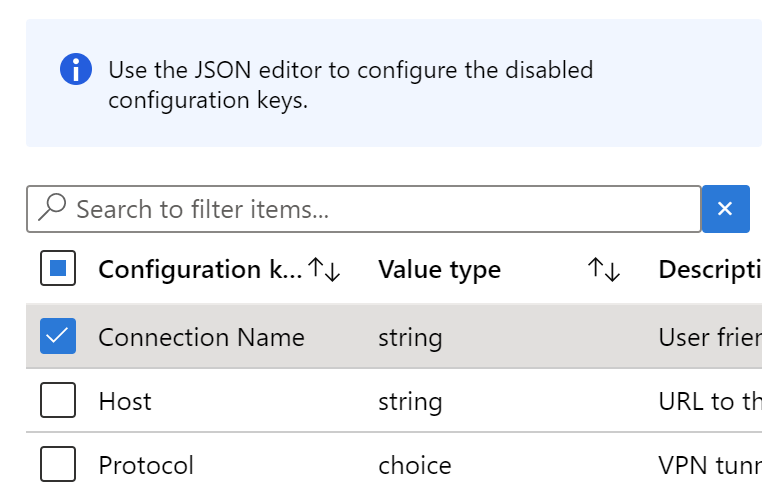
Ändern Sie den Werttyp von Zeichenfolge in Zertifikat. In diesem Schritt müssen Sie das richtige Clientzertifikatprofil auswählen, das das VPN authentifiziert:
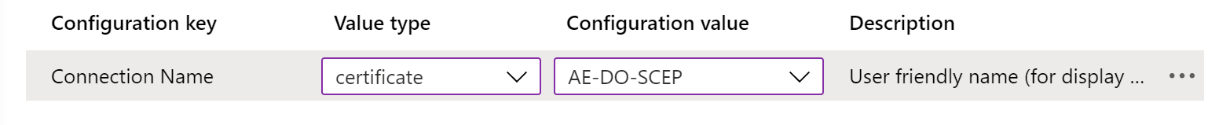
Ändern Sie den Werttyp sofort wieder in eine Zeichenfolge. Der Konfigurationswert ändert sich in ein Token
{{cert:GUID}}:
Kopieren Sie dieses Zertifikattoken, und fügen Sie es in eine andere Datei ein, z. B. in einen Texteditor.
Verwerfen Sie diese Richtlinie. Speichern Sie es nicht. Der einzige Zweck besteht darin, das Zertifikattoken zu kopieren und einzufügen.
Erstellen der VPN-Richtlinie mit JSON
Wählen Sie im Microsoft Intune Admin Center die Option "Apps-Konfiguration>>Verwaltete Geräteerstellen>" aus.
Geben Sie in Grundlagen die folgenden Eigenschaften ein:
- Name: Geben Sie einen aussagekräftigen Namen für die Richtlinie ein. Benennen Sie Ihre Richtlinien so, dass Sie diese später leicht wiedererkennen. Ein guter Richtlinienname ist zum Beispiel App-Konfigurationsrichtlinie: JSON Cisco AnyConnect VPN-Richtlinie für Android Enterprise-Arbeitsprofilgeräte im gesamten Unternehmen.
- Beschreibung: Geben Sie eine Beschreibung der Richtlinie ein. Diese Einstellung ist optional, wird jedoch empfohlen.
- Plattform: Wählen Sie Android Enterprise aus.
-
Profiltyp: Ihre Optionen:
- Alle Profiltypen: Diese Option unterstützt die Authentifizierung von Benutzername und Kennwort. Wenn Sie die zertifikatbasierte Authentifizierung verwenden, verwenden Sie diese Option nicht.
- Nur vollständig verwaltetes, dediziertes und Corporate-Owned Arbeitsprofil: Diese Option unterstützt die zertifikatbasierte Authentifizierung sowie die Authentifizierung von Benutzername und Kennwort.
- Nur persönliches Arbeitsprofil: Diese Option unterstützt die zertifikatbasierte Authentifizierung sowie die Authentifizierung von Benutzername und Kennwort.
- Gezielte App: Wählen Sie die VPN-Client-App aus, die Sie zuvor hinzugefügt haben.
Wählen Sie Weiter aus.
Geben Sie unter Einstellungen die folgenden Eigenschaften ein:
- Format der Konfigurationseinstellungen: Wählen Sie JSON-Daten eingeben aus. Sie können den JSON-Code direkt bearbeiten.
- JSON-Vorlage herunterladen: Verwenden Sie diese Option, um die Vorlage in einem beliebigen externen Editor herunterzuladen und zu aktualisieren. Seien Sie vorsichtig mit Texteditoren, die intelligente Anführungszeichen verwenden, da diese ungültiges JSON erstellen können.
Nachdem Sie die für Ihre Konfiguration erforderlichen Werte eingegeben haben, entfernen Sie alle Einstellungen mit
"STRING_VALUE"oderSTRING_VALUE.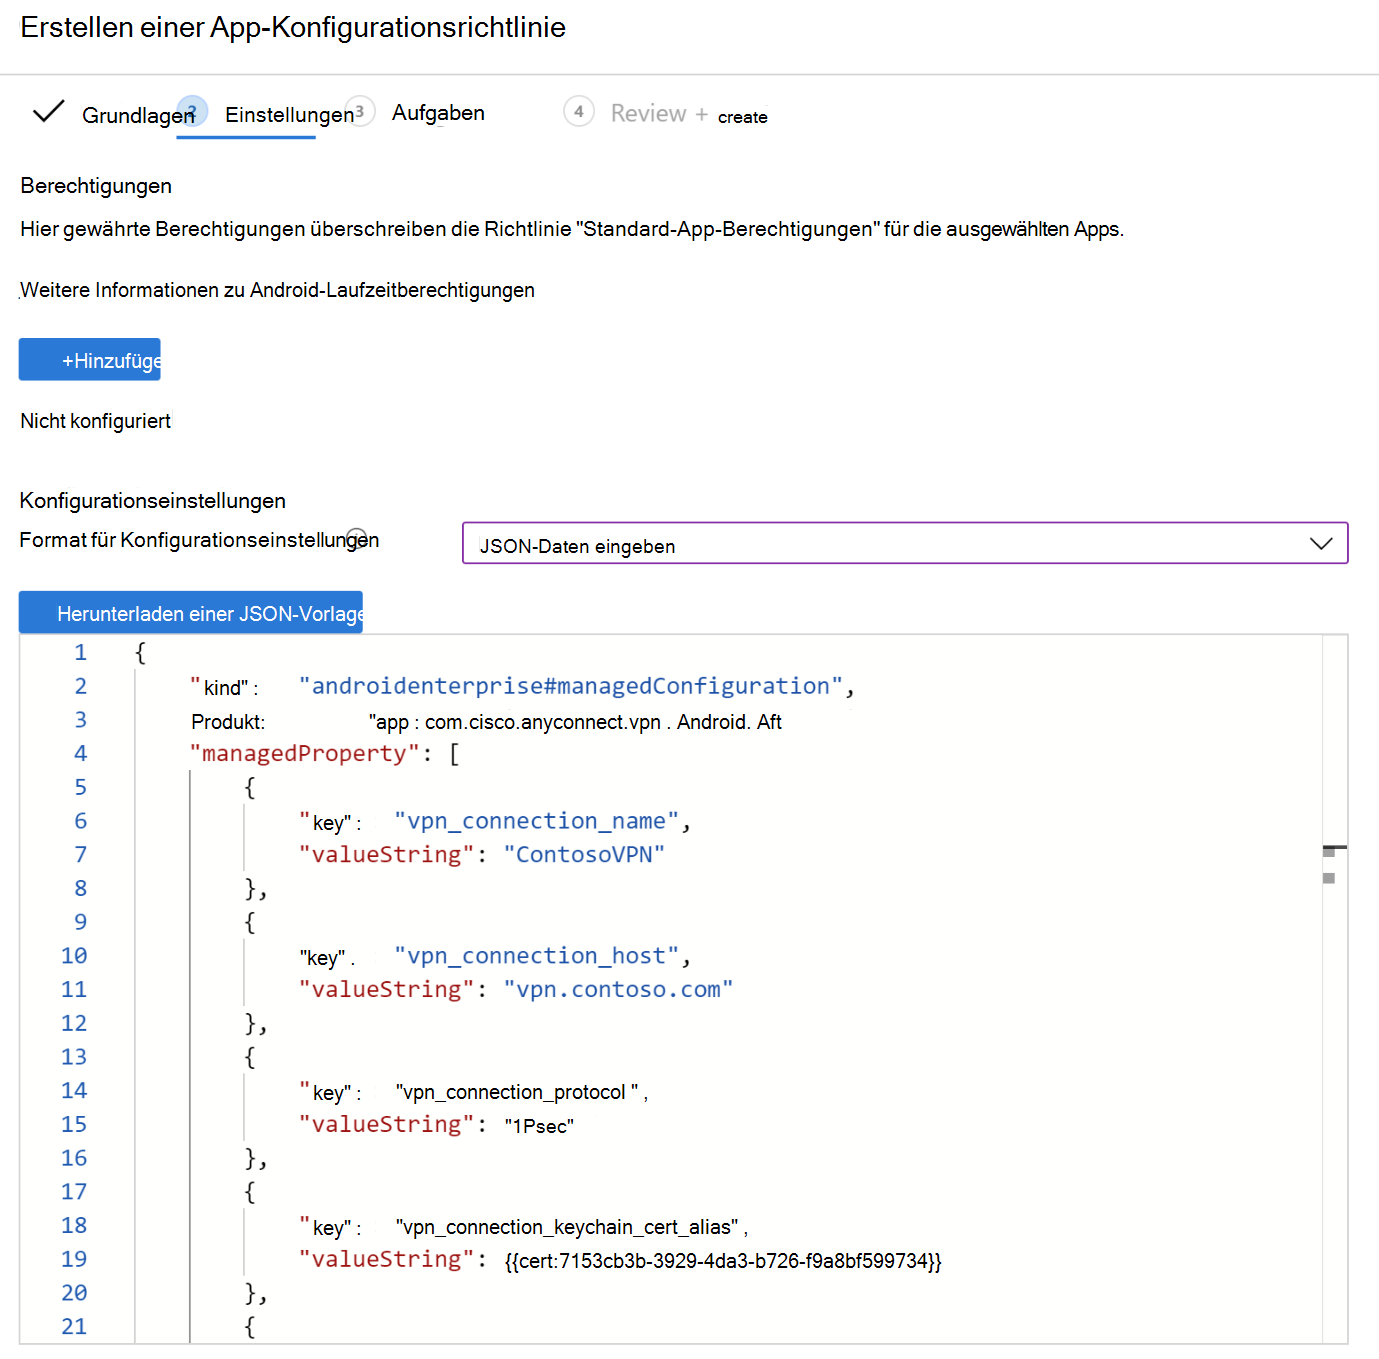
Wählen Sie Weiter aus.
Wählen Sie unter "Aufgaben" die Gruppen aus, denen die VPN-App-Konfigurationsrichtlinie zugewiesen werden soll.
Wählen Sie Weiter aus.
Überprüfen Sie die Einstellungen unter Überprüfen + erstellen. Wenn Sie "Erstellen" auswählen, werden Ihre Änderungen gespeichert, und die Richtlinie wird Ihren Gruppen bereitgestellt. Die Richtlinie wird auch in der Liste der App-Konfigurationsrichtlinien angezeigt.
JSON-Beispiel für F5 Access VPN
{
    "kind": "androidenterprise#managedConfiguration",
    "productId": "app:com.f5.edge.client_ics",
    "managedProperty": [
        {
            "key": "disallowUserConfig",
            "valueBool": false
        },
        {
            "key": "vpnConfigurations",
            "valueBundleArray": [
                {
                    "managedProperty": [
                        {
                            "key": "name",
                            "valueString": "MyCorpVPN"
                        },
                        {
                            "key": "server",
                            "valueString": "vpn.contoso.com"
                        },
                        {
                            "key": "weblogonMode",
                            "valueBool": false
                        },
                        {
                            "key": "fipsMode",
                            "valueBool": false
                        },
                        {
                            "key": "clientCertKeychainAlias",
                            "valueString": "{{cert:77333880-14e9-0aa0-9b2c-a1bc6b913829}}"
                        },
                        {
                            "key": "allowedApps",
                            "valueString": "com.microsoft.emmx"
                        },
                        {
                            "key": "mdmAssignedId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmInstanceId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceUniqueId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceWifiMacAddress",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceSerialNumber",
                            "valueString": ""
                        },
                        {
                            "key": "allowBypass",
                            "valueBool": false
                        }
                    ]
                }
            ]
        }
    ]
}
Weitere Informationen
- Hinzufügen von App-Konfigurationsrichtlinien für verwaltete Android Enterprise-Geräte.
- Android Enterprise-Geräteeinstellungen zum Konfigurieren von VPN in Intune