Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
GILT FÜR: 2016 2019 Subscription Edition
Microsoft Exchange Server enthält eine große Anzahl vordefinierter Berechtigungen, die auf dem RBAC-Berechtigungsmodell (Role Based Access Control) basieren und die Sie sofort verwenden können, um Ihren Administratoren und Benutzern auf einfache Weise Berechtigungen zu erteilen. Sie können die Berechtigungsfunktionen in Exchange Server verwenden, um Ihre neue organization schnell einzurichten und zu starten.
Hinweis
Das Deaktivieren der Berechtigungsvererbung für Active Directory-Objekte (AD) in einer AD-Domäne, die auf Exchange vorbereitet ist, wird nicht unterstützt. Das Entfernen von Exchange-bezogenen Berechtigungen für AD-Objekte führt dazu, dass Exchange-Aufgaben und -Funktionen nicht mehr funktionieren oder unbekannte Probleme auftreten.
Rollenbasierte Berechtigungen
In Exchange Server basieren die Berechtigungen, die Sie Administratoren und Benutzern erteilen, auf Verwaltungsrollen. Eine Rolle definiert die Aufgaben, die ein Administrator oder Benutzer ausführen kann. Beispielsweise definiert eine Verwaltungsrolle Mail Recipients namens die Aufgaben, die jemand für eine Reihe von Postfächern, Kontakten und Verteilergruppen ausführen kann. Wenn einem Administrator oder Benutzer eine Rolle zugewiesen wird, erhält dieser die von der Rolle bereitgestellten Berechtigungen.
Es gibt zwei Arten von Rollen, nämlich Administratorrollen und Endbenutzerrollen:
Administratorrollen: Diese Rollen enthalten Berechtigungen, die Administratoren oder spezialisierten Benutzern zugewiesen werden können, indem Rollengruppen verwendet werden, die einen Teil der Exchange-Organisation verwalten, z. B. Empfänger, Server oder Datenbanken.
Endbenutzerrollen: Mit diesen Rollen, die mithilfe von Rollenzuweisungsrichtlinien zugewiesen werden, können Benutzer Aspekte des Postfachs und der Verteilergruppen verwalten, die sie besitzen. Endbenutzerrollen beginnen mit dem Präfix
My.
Wenn die Rollen Administratoren und Benutzern zugewiesen werden, erhalten diese die Berechtigungen zum Ausführen von Aufgaben, indem Cmdlets für sie verfügbar gemacht werden. Da das Exchange Admin Center (EAC) und die Exchange-Verwaltungsshell Cmdlets zum Verwalten von Exchange verwenden, erhält der Administrator oder Benutzer durch das Gewähren des Zugriffs auf ein Cmdlet die Berechtigung, die Aufgabe in jeder der Exchange-Verwaltungsschnittstellen auszuführen.
Rollengruppen und Rollenzuweisungsrichtlinien
Rollen erteilen Berechtigungen zum Ausführen von Aufgaben in Exchange Server, aber Sie benötigen eine einfache Möglichkeit, die Rollen Administratoren und Benutzern zuzuweisen. Exchange Server bietet Ihnen die folgenden Methoden, um Sie dabei zu unterstützen:
Rollengruppen: Mit Rollengruppen können Sie Administratoren und spezialisierten Benutzern Berechtigungen erteilen.
Rollenzuweisungsrichtlinien: Mit Rollenzuweisungsrichtlinien können Sie Endbenutzern Berechtigungen zum Ändern von Einstellungen für das Postfach oder die Verteilergruppen erteilen, deren Besitzer sie sind.
Weitere Informationen zu Rollengruppen und Rollenzuweisungsrichtlinien finden Sie in den folgenden Abschnitten.
Rollengruppen
Jedem Administrator, der Exchange Server verwaltet, müssen mindestens eine Rolle zugewiesen sein. Administratoren können mehr als eine Rolle haben, da sie Aufgabenfunktionen ausführen können, die sich über mehrere Bereiche in Exchange erstrecken. Ein Administrator kann beispielsweise sowohl Empfänger als auch Exchange-Server verwalten. In diesem Fall sind diesem Administrator möglicherweise sowohl die Rollen als auch die Mail Recipients Rollen zugewiesen Exchange Servers .
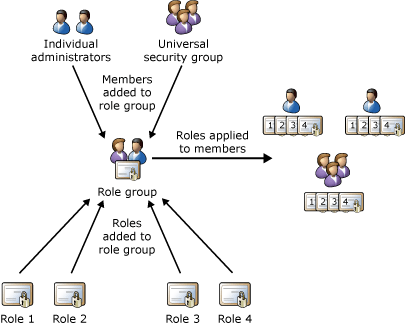
Um das Zuweisen mehrerer Rollen zu einem Administrator zu vereinfachen, enthält Exchange Server Rollengruppen. Rollengruppen sind spezielle universelle Sicherheitsgruppen (Universal Security Groups, USGs), die von Exchange Server verwendet werden und AD-Benutzer, USGs und andere Rollengruppen enthalten können. Beim Zuweisen einer Rolle zu einer Rollengruppe werden die Berechtigungen der Rolle allen Mitgliedern der Rollengruppe erteilt. Mit diesem Feature können Sie vielen Mitgliedern der Rollengruppe gleichzeitig viele Rollen zuweisen. Rollengruppen gelten typischerweise für umfassendere Verwaltungsbereiche, z. B. die Empfängerverwaltung. Sie werden nur mit Administratorrollen und nicht mit Endbenutzerrollen verwendet.
Hinweis
Eine Rolle kann einem Benutzer oder einer universellen Sicherheitsgruppe direkt und ohne Verwendung einer Rollengruppe zugewiesen werden. Diese Methode zur Rollenzuweisung ist jedoch ein erweitertes Verfahren, das in diesem Thema nicht behandelt wird. Es wird empfohlen, zur Verwaltung von Berechtigungen Rollengruppen einzusetzen.
Die folgende Abbildung zeigt die Beziehung zwischen Benutzern, Rollengruppen und Rollen.
Rollen, Rollengruppen und Rollengruppenmitglieder
Exchange Server enthält mehrere integrierte Rollengruppen, die jeweils Berechtigungen zum Verwalten bestimmter Bereiche in Exchange Server bereitstellen. Bei einigen Rollengruppen gibt es möglicherweise Überschneidungen. In der folgenden Tabelle sind die einzelnen Rollengruppen sowie eine Beschreibung ihrer Verwendung aufgeführt. Wenn Sie die Rollen sehen möchten, die jeder Rollengruppe zugewiesen sind, klicken Sie in der Spalte "Rollengruppe" auf den Namen der Rollengruppe, und wechseln Sie dann zum Abschnitt "Verwaltungsrollen, die dieser Rollengruppe zugewiesen sind".
Wichtig
Wenn ein Administrator Mitglied mehrerer Rollengruppen ist, erteilt Exchange Server dem Administrator alle Berechtigungen, die von diesen Rollengruppen bereitgestellt werden.
Integrierte Rollengruppen
| Rollengruppe | Beschreibung |
|---|---|
| Organisationsverwaltung | Administratoren, die Mitglieder der Rollengruppe "Organisationsverwaltung" sind, haben Administratorzugriff auf die gesamte Exchange Server organization und können mit einigen Ausnahmen, z. B. der Discovery Management Rolle, fast jede Aufgabe für jedes Exchange Server Objekt ausführen. Wichtig: Da es sich bei der Rollengruppe "Organisationsverwaltung" um eine leistungsstarke Rolle handelt, sollten nur Benutzer oder USGs Mitglieder dieser Rollengruppe sein, die Verwaltungsaufgaben auf Organisationsebene ausführen, die sich potenziell auf die gesamte Exchange-Organization auswirken können. |
| View-Only Organization Management | Administratoren, die Mitglied der Rollengruppe Organisationsverwaltung - nur Leserechte sind, können die Eigenschaften aller Objekte in der Exchange-Organisation anzeigen. |
| Empfängerverwaltung | Administratoren, die Mitglieder der Rollengruppe "Empfängerverwaltung" sind, verfügen über Administratorzugriff, um Exchange Server Empfänger innerhalb der Exchange Server organization zu erstellen oder zu ändern. |
| UM-Verwaltung | Administratoren, die Mitglied der Rollengruppe UM-Verwaltung sind, können Funktionen in der Exchange-Organisation wie z. B. UM-Dienste (Unified Messaging), UM-Eigenschaften für Postfächer, UM-Telefonansagen und automatische UM-Telefonzentralen konfigurieren und verwalten. (Hinweis: UM ist in Exchange 2019 nicht verfügbar.) |
| Helpdesk | Die Rollengruppe "Helpdesk" ermöglicht Mitgliedern standardmäßig das Anzeigen und Ändern der Optionen für "Outlook im Web" (früher als Outlook Web App bezeichnet) eines beliebigen Benutzers in der organization. Zu diesen Optionen gehört mitunter das Ändern des Anzeigenamens, der Adresse und der Telefonnummer des Benutzers. Diese Optionen umfassen keine Optionen, die in "Outlook im Web" nicht verfügbar sind, z. B. das Ändern der Größe eines Postfachs oder das Konfigurieren der Postfachdatenbank, in der sich ein Postfach befindet. |
| Verwaltung von Nachrichtenschutz | Administratoren, die Mitglieder der Rollengruppe "Hygieneverwaltung" sind, können die Antivirus- und Antispamfeatures von Exchange Server konfigurieren. Drittanbieterprogramme, die in Exchange Server integriert sind, können dieser Rollengruppe Dienstkonten hinzufügen, um diesen Programmen Zugriff auf die Cmdlets zu gewähren, die zum Abrufen und Konfigurieren der Exchange-Konfiguration erforderlich sind. |
| Datensatzverwaltung | Benutzer, die Mitglieder der Rollengruppe "Datensatzverwaltung" sind, können Konformitätsfeatures konfigurieren, z. B. Aufbewahrungsrichtlinientags, Nachrichtenklassifizierungen und Nachrichtenflussregeln (auch als Transportregeln bezeichnet). |
| Erkennungsverwaltung | Administratoren oder Benutzer, die Mitglieder der Rollengruppe "Ermittlungsverwaltung" sind, können Postfächer in der Exchange-Organisation nach Daten durchsuchen, die bestimmte Kriterien erfüllen, und außerdem gesetzliche Aufbewahrungspflichten für Postfächer konfigurieren. |
| Verwaltung Öffentlicher Ordner | Administratoren, die Mitglieder der Rollengruppe Verwaltung öffentlicher Ordner sind, können öffentliche Ordner auf Servern mit Exchange Server verwalten. |
| Serververwaltung | Administratoren, die Mitglied der Rollengruppe zur Serververwaltung sind, können die serverspezifische Konfiguration von Transport-, Unified Messaging-, Clientzugriffs- und Postfachfunktionen wie Datenbankkopien, Zertifikate, Transportwarteschlangen und Sendeconnectors, virtuelle Verzeichnisse und Clientzugriffsprotokolle konfigurieren. (Hinweis: UM ist in Exchange 2019 nicht verfügbar.) |
| Delegiertes Setup | Administratoren, die Mitglieder der Rollengruppe Delegierte Einrichtung sind, können Server mit Exchange Server bereitstellen, die zuvor von einem Mitglied der Rollengruppe Organisationsmanagement bereitgestellt wurden. |
| Verwaltung der Richtlinientreue | Benutzer, die Mitglied der Rollengruppe "Verwaltung der Richtlinientreue" sind, können Exchange-Einstellungen zur Richtlinientreue in Übereinstimmung mit der Richtlinie ihrer Organisation konfigurieren und verwalten. |
Wenn Sie in einer kleinen Organization arbeiten, die nur wenige Administratoren hat, verwenden Sie möglicherweise immer nur die Rollengruppe "Organisationsverwaltung" und keine der anderen Rollengruppen. Wenn Sie in einer größeren Organization arbeiten, haben Sie vielleicht Administratoren, die bestimmte Aufgaben bei der Verwaltung von Exchange ausführen, z. B. die Empfänger- oder Serververwaltung. In diesen Fällen können Sie der Rollengruppe "Empfängerverwaltung" einen Administrator und der Rollengruppe "Serververwaltung" einen weiteren Administrator hinzufügen. Diese Administratoren können dann ihre spezifischen Bereiche von Exchange Server verwalten, verfügen jedoch nicht über Berechtigungen zum Verwalten von Bereichen, für die sie nicht verantwortlich sind.
Wenn Sie eine integrierte Rollengruppe, die für die Aufgaben, die Ihr Administrator ausführen muss, nicht finden können, können Sie Rollengruppen erstellt und diesen Rollen hinzufügen. Weitere Informationen finden Sie weiter unten in diesem Thema im Abschnitt Arbeiten mit Rollengruppen.
Rollenzuweisungsrichtlinien
Exchange Server stellt Rollenzuweisungsrichtlinien bereit, mit denen Sie steuern können, welche Einstellungen Ihre Benutzer für die Postfächer und Verteilergruppen konfigurieren können, deren Besitzer sie sind. Diese Einstellungen umfassen den Anzeigenamen, Kontaktinformationen, Voicemaileinstellungen und die Mitgliedschaft in Verteilergruppen.
Ihr Exchange Server organization kann mehrere Rollenzuweisungsrichtlinien haben, die unterschiedliche Berechtigungsstufen für die verschiedenen Benutzertypen in Ihrer Organisation bereitstellen. Einigen Benutzern kann gestattet werden, ihre Adresse zu ändern oder Verteilergruppen zu erstellen, anderen hingegen nicht. Es hängt alles von der Rollenzuweisungsrichtlinie ab, die ihrem Postfach zugeordnet ist. Rollenzuweisungsrichtlinien werden direkt zu Postfächern hinzugefügt, und jedem Postfach kann nur jeweils eine Rollenzuweisungsrichtlinie zugeordnet sein.
Eine Rollenzuweisungsrichtlinie in Ihrer Organisation ist als Standardrichtlinie gekennzeichnet. Die Standardrichtlinie für die Rollenzuweisung wird neuen Postfächern zugeordnet, denen bei der Erstellung nicht explizit eine Rollenzuweisungsrichtlinie zugeordnet wird. Die Standardrichtlinie für die Rollenzuweisung sollte die Berechtigungen umfassen, die dem Großteil Ihrer Postfächer erteilt werden sollen.
Berechtigungen werden über Endbenutzerrollen zu Rollenzuweisungsrichtlinien hinzugefügt. Endbenutzerrollen beginnen mit My und erteilen Benutzern nur die Berechtigung, das Postfach oder die Verteilergruppen zu verwalten, deren Besitzer sie sind. Sie können nicht zum Verwalten anderer Postfächer verwendet werden. Einer Rollenzuweisungsrichtlinie können nur Endbenutzerrollen zugewiesen werden.
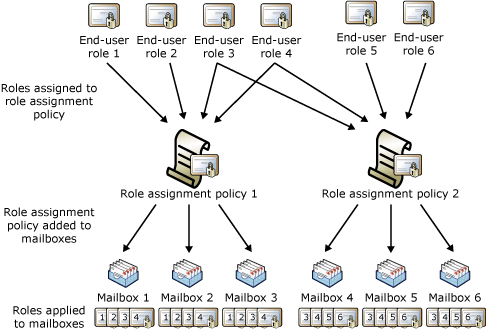
Beim Zuweisen einer Endbenutzerrolle zu einer Rollenzuweisungsrichtlinie erhalten alle Postfächer, die dieser Rollenzuweisungsrichtlinie zugeordnet sind, die über die Rolle erteilten Berechtigungen. Daher können Sie Benutzergruppen Berechtigungen hinzufügen oder entfernen, ohne einzelne Postfächer konfigurieren zu müssen. Die folgende Abbildung zeigt, dass:
Endbenutzerrollen werden Rollenzuweisungsrichtlinien zugewiesen. Rollenzuweisungsrichtlinien können dieselben Endbenutzerrollen gemeinsam verwenden.
Rollenzuweisungsrichtlinien werden Postfächern zugeordnet. Jedem Postfach kann nur eine Rollenzuweisungsrichtlinie zugeordnet werden.
Nachdem einem Postfach eine Rollenzuweisungsrichtlinie zugeordnet wurde, werden die Endbenutzerrollen auf das Postfach angewendet. Die über die Rollen erteilten Berechtigungen werden dem Benutzer des Postfachs zugewiesen.
Rollen, Rollenzuweisungsrichtlinien und Postfächer
Die Standardrichtlinie für Rollenzuweisungen ist in Exchange Server enthalten. Wie der Name schon sagt, handelt es sich um die Standardrichtlinie für Rollenzuweisung. Informationen zum Ändern der mit dieser Rollenzuweisungsrichtlinie bereitgestellten Berechtigungen oder zum Erstellen von Rollenzuweisungsrichtlinien finden Sie unter Arbeiten mit Rollenzuweisungsrichtlinien weiter unten in diesem Thema.
Arbeiten mit Rollengruppen
Zum Verwalten Ihrer Berechtigungen mithilfe von Rollengruppen in Exchange Server wird empfohlen, das Exchange Admin Center (EAC) zu verwenden. Wenn Sie zum Verwalten von Rollengruppen die Exchange-Verwaltungskonsole verwenden, können Sie mit ein paar Mausklicks Rollen und Mitglieder hinzufügen und entfernen, Rollengruppen erstellen oder Rollengruppen kopieren. Um diese Aufgaben auszuführen, bietet die Exchange-Verwaltungskonsole einfache Dialogfelder wie das in der folgenden Abbildung gezeigte Dialogfeld Neue Rollengruppe.
Dialogfeld "Neue Rollengruppe" in der Exchange-Verwaltungskonsole
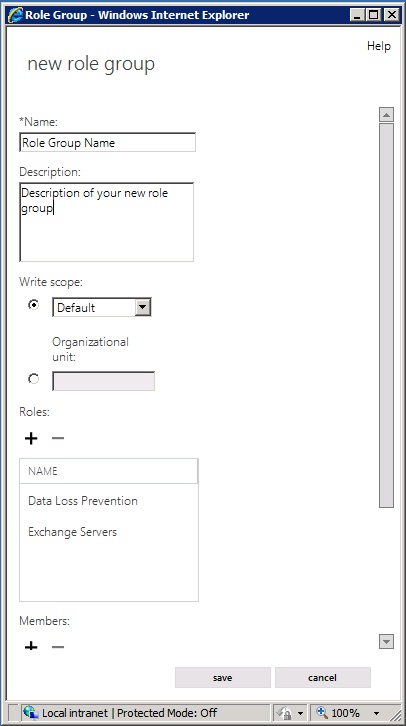
Wenn keine der in Exchange Server enthaltenen Rollengruppen über die erforderlichen Berechtigungen verfügt, können Sie das EAC verwenden, um eine Rollengruppe zu erstellen und die Rollen hinzuzufügen, die über die erforderlichen Berechtigungen verfügen. Für eine neue Rollengruppe führen Sie die folgenden Aufgaben aus:
Wählen Sie einen Namen aus.
Wählen Sie die Rollen aus, die Sie hinzufügen möchten.
Mitglieder hinzufügen.
Speichern Sie sie.
Nach dem Erstellen der Rollengruppe wird diese wie alle anderen Rollengruppen verwaltet.
Wenn eine vorhandene Rollengruppe einige, jedoch nicht alle erforderlichen Berechtigungen bietet, können Sie die Rollengruppe kopieren und anschließend Änderungen vornehmen, um eine neue Rollengruppe zu erstellen. Sie können eine vorhandene Rollengruppe kopieren und ändern, ohne dass sich dies auf die ursprüngliche Rollengruppe auswirkt. Wenn Sie die Rollengruppe kopieren, können Sie einen neuen Namen und eine Beschreibung angeben, Rollen zur neuen Rollengruppe hinzufügen oder aus dieser entfernen und neue Mitglieder hinzufügen. Beim Erstellen oder Kopieren einer Rollengruppe verwenden Sie erneut das in der Abbildung oben gezeigte Dialogfeld.
Bestehende Rollengruppen können ebenfalls geändert werden. Sie können Rollen zu vorhandenen Rollengruppen hinzufügen und daraus entfernen sowie gleichzeitig Mitglieder hinzufügen und entfernen, indem Sie ein EAC-Dialogfeld verwenden, das dem in der vorherigen Abbildung ähnelt. Durch das Hinzufügen und Entfernen von Rollen zu bzw. aus Rollengruppen aktivieren und deaktivieren Sie Verwaltungsfunktionen für Mitglieder dieser Rollengruppe.
Hinweis
Sie können zwar festlegen, welche Rollen integrierten Rollengruppen zugewiesen sind, es wird jedoch empfohlen, integrierte Rollengruppen zu kopieren, die Rollengruppenkopie zu ändern und dann der Rollengruppenkopie Mitglieder hinzuzufügen.
Arbeiten mit Rollenzuweisungsrichtlinien
Zum Verwalten der Berechtigungen, die Sie Endbenutzern zum Verwalten ihres eigenen Postfachs in Exchange Server erteilen, empfehlen wir die Verwendung des EAC. Wenn Sie zum Verwalten von Endbenutzerberechtigungen die Exchange-Verwaltungskonsole verwenden, können Sie mit ein paar Mausklicks Rollen hinzufügen und entfernen oder Rollenzuweisungsrichtlinien erstellen. Um diese Aufgaben auszuführen, bietet die Exchange-Verwaltungskonsole einfache Dialogfelder wie das in der folgenden Abbildung gezeigte Dialogfeld Rollenzuweisungsrichtlinie.
Dialogfeld "Rollenzuweisungsrichtlinie" in der Exchange-Verwaltungskonsole
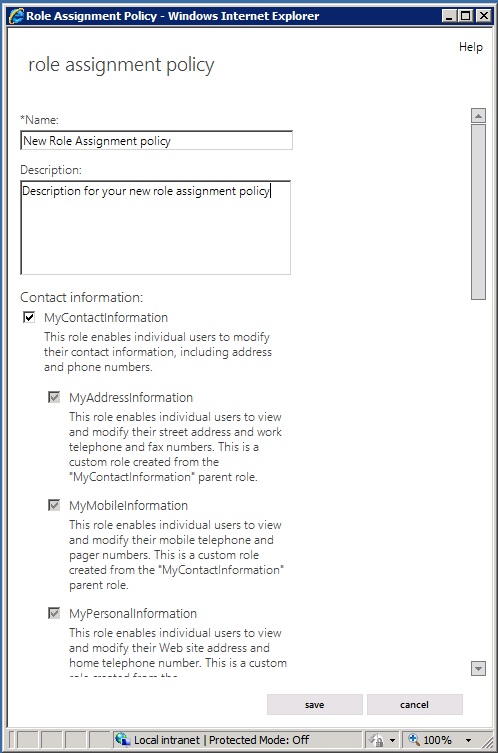
Exchange Server enthält eine Rollenzuweisungsrichtlinie mit dem Namen Standard-Rollenzuweisungsrichtlinie. Benutzer, deren Postfächer dieser Rollenzuweisungsrichtlinie zugeordnet sind, können folgende Aufgaben ausführen:
Beitreten zu oder Verlassen von Verteilergruppen, die Mitgliedern das Verwalten der eigenen Mitgliedschaft gestatten.
Anzeigen und Ändern grundlegender Postfacheinstellungen ihrer eigenen Postfächer. Dazu zählen z. B. Einstellungen für Posteingangsregeln, Rechtschreibprüfung, Junk-E-Mail und Microsoft ActiveSync-Geräte.
Ändern ihrer Kontaktinformationen, z. B. geschäftliche Adresse und Telefonnummer, Mobiltelefonnummer und Pagernummer.
Erstellen, Ändern oder Anzeigen von Einstellungen für Textnachrichten.
Anzeigen oder Ändern von Voicemaileinstellungen.
Anzeigen und Ändern ihrer Marketplace-Apps.
Erstellen von Teampostfächern und Verbinden dieser Postfächer mit Microsoft SharePoint-Listen.
Wenn Sie der Standard-Rollenzuweisungsrichtlinie oder einer anderen Rollenzuweisungsrichtlinie Berechtigungen hinzufügen oder daraus entfernen möchten, können Sie die Exchange-Verwaltungskonsole verwenden. Wenn Sie die Rollenzuweisungsrichtlinie in der Exchange-Verwaltungskonsole öffnen, aktivieren Sie das Kontrollkästchen neben den Rollen, die Sie ihr zuweisen möchten, oder deaktivieren Sie das Kontrollkästchen neben den Rollen, die Sie entfernen möchten. Die Änderung, die Sie an der Rollenzuweisungsrichtlinie vornehmen, wird auf jedes zugeordnete Postfach angewendet.
Wenn Sie den verschiedenen Typen von Benutzern in Ihrer Organisation unterschiedliche Endbenutzerberechtigungen zuweisen möchten, können Sie Rollenzuweisungsrichtlinien erstellen. Sie können einen neuen Namen für die Rollenzuweisungsrichtlinie angeben und anschließend die Rollen auswählen, die der Rollenzuweisungsrichtlinie zugewiesen werden sollen. Nach dem Erstellen einer Rollenzuweisungsrichtlinie können Sie die Richtlinie über die Exchange-Verwaltungskonsole Postfächern zuordnen.
Wenn Sie ermitteln möchten, welche Rollenzuweisungsrichtlinie die Standardeinstellung ist, müssen Sie die Exchange-Verwaltungsshell verwenden. Wenn Sie die Standard-Rollenzuweisungsrichtlinie ändern, werden alle neu erstellten Postfächer der neuen Standard-Rollenzuweisungsrichtlinie zugeordnet, sofern nicht explizit eine andere Richtlinie angegeben wurde. Die Rollenzuweisungsrichtlinie, die vorhandenen Postfächern zugeordnet ist, wird beim Auswählen einer neuen Standard-Rollenzuweisungsrichtlinie nicht geändert.
Hinweise:
Wenn Sie ein Kontrollkästchen für eine Rolle aktivieren, die untergeordnete Rollen enthält, werden die Kontrollkästchen für die untergeordneten Rollen ebenfalls aktiviert. Wenn Sie das Kontrollkästchen für eine Rolle mit untergeordneten Rollen deaktivieren, werden die Kontrollkästchen für die untergeordneten Rollen ebenfalls deaktiviert.
Die Schritte zum Erstellen von Rollenzuweisungsrichtlinien bzw. zum Ändern von vorhandenen Rollenzuweisungsrichtlinien sind in den folgenden Themen näher beschrieben: