Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Gilt für:  Externe Mandanten (weitere Informationen)
Entscheiden Sie, welcher Migrationsansatz für Ihren Azure AD B2C-Mandanten geeignet ist, bevor Sie mit der Implementierung beginnen. Dieser Artikel hilft Ihnen, zwischen dem Standardmigrationsmodus und dem HSC-Modus (High Scale Compatibility) zu wählen, die wichtigsten Entscheidungspunkte zu verstehen und den richtigen nächsten Schritt zu finden. Dieser Artikel richtet sich an bestehende Kunden von Azure AD B2C, die die Migration planen. Neue Kunden, die Microsoft Entra External ID bewerten, sollten sich auf Planen Ihrer Lösung beziehen.
Von Bedeutung
Bevor Sie einen Ansatz auswählen, überprüfen Sie die Feature- und Dienstbeschränkungen, die für Microsoft Entra External ID gelten, und die zusätzlichen Einschränkungen, die im HSC-Modus gelten. Einige Azure AD B2C-Funktionen (z. B. Anbieter für soziale Identitäten, Passkeys, Altersfreigaben und bestimmte Szenarien für bedingten Zugriff) sind heute im HSC-Modus nicht verfügbar. Siehe HSC-Modusbeschränkungen und Funktionsunterstützung durch Skalierungs- und Bereitstellungsmodus.
In diesem Artikel erfahren Sie, wie Sie:
- Vergleich der verfügbaren Migrationsansätze (Standard- und High Scale Compatibility)
- Grundlegendes zu den wichtigsten Entscheidungspunkten und Berechtigungskriterien
- Überprüfen der Einschränkungen des HSC-Modus und der Verfügbarkeit von Features
- Überprüfen einer phasenbasierten Ansicht der Funktionsweise der Koexistenz
- Links zu Konfigurationsanweisungen für ihren gewählten Ansatz finden
Auswählen eines Migrationsansatzes
Ihre erste Entscheidung ist der zu verwendende Migrationsansatz. Die meisten Kunden sollten den Standardansatz verwenden. Der High Scale Compatibility (HSC) Modus ist nur relevant, wenn Ihr Mandant bestimmte Skalierungsschwellen überschreitet und Sie dessen Funktionseinschränkungen akzeptieren können.
- Standardmigration Empfohlen für die meisten Kunden. Sie migrieren Benutzer und Anmeldeinformationen zu einem neuen externen ID-Mandanten und schalten Anwendungen um.
- Hochskalierbarkeitskompatibilitätsmodus (HSC). Für sehr große Azure AD B2C-Mandanten mit über 5 Millionen Verzeichnisobjekten. Bestehende Benutzer und Anmeldeinformationen bleiben unverändert, während Anwendungen schrittweise migriert werden.
Bestimmen Sie, ob die Migration im High Scale Compatibility (HSC)-Modus gilt
Verwenden Sie die folgende Entscheidungsstruktur, um zu überprüfen, ob Ihr Mandant für den HSC-Modus berechtigt ist.
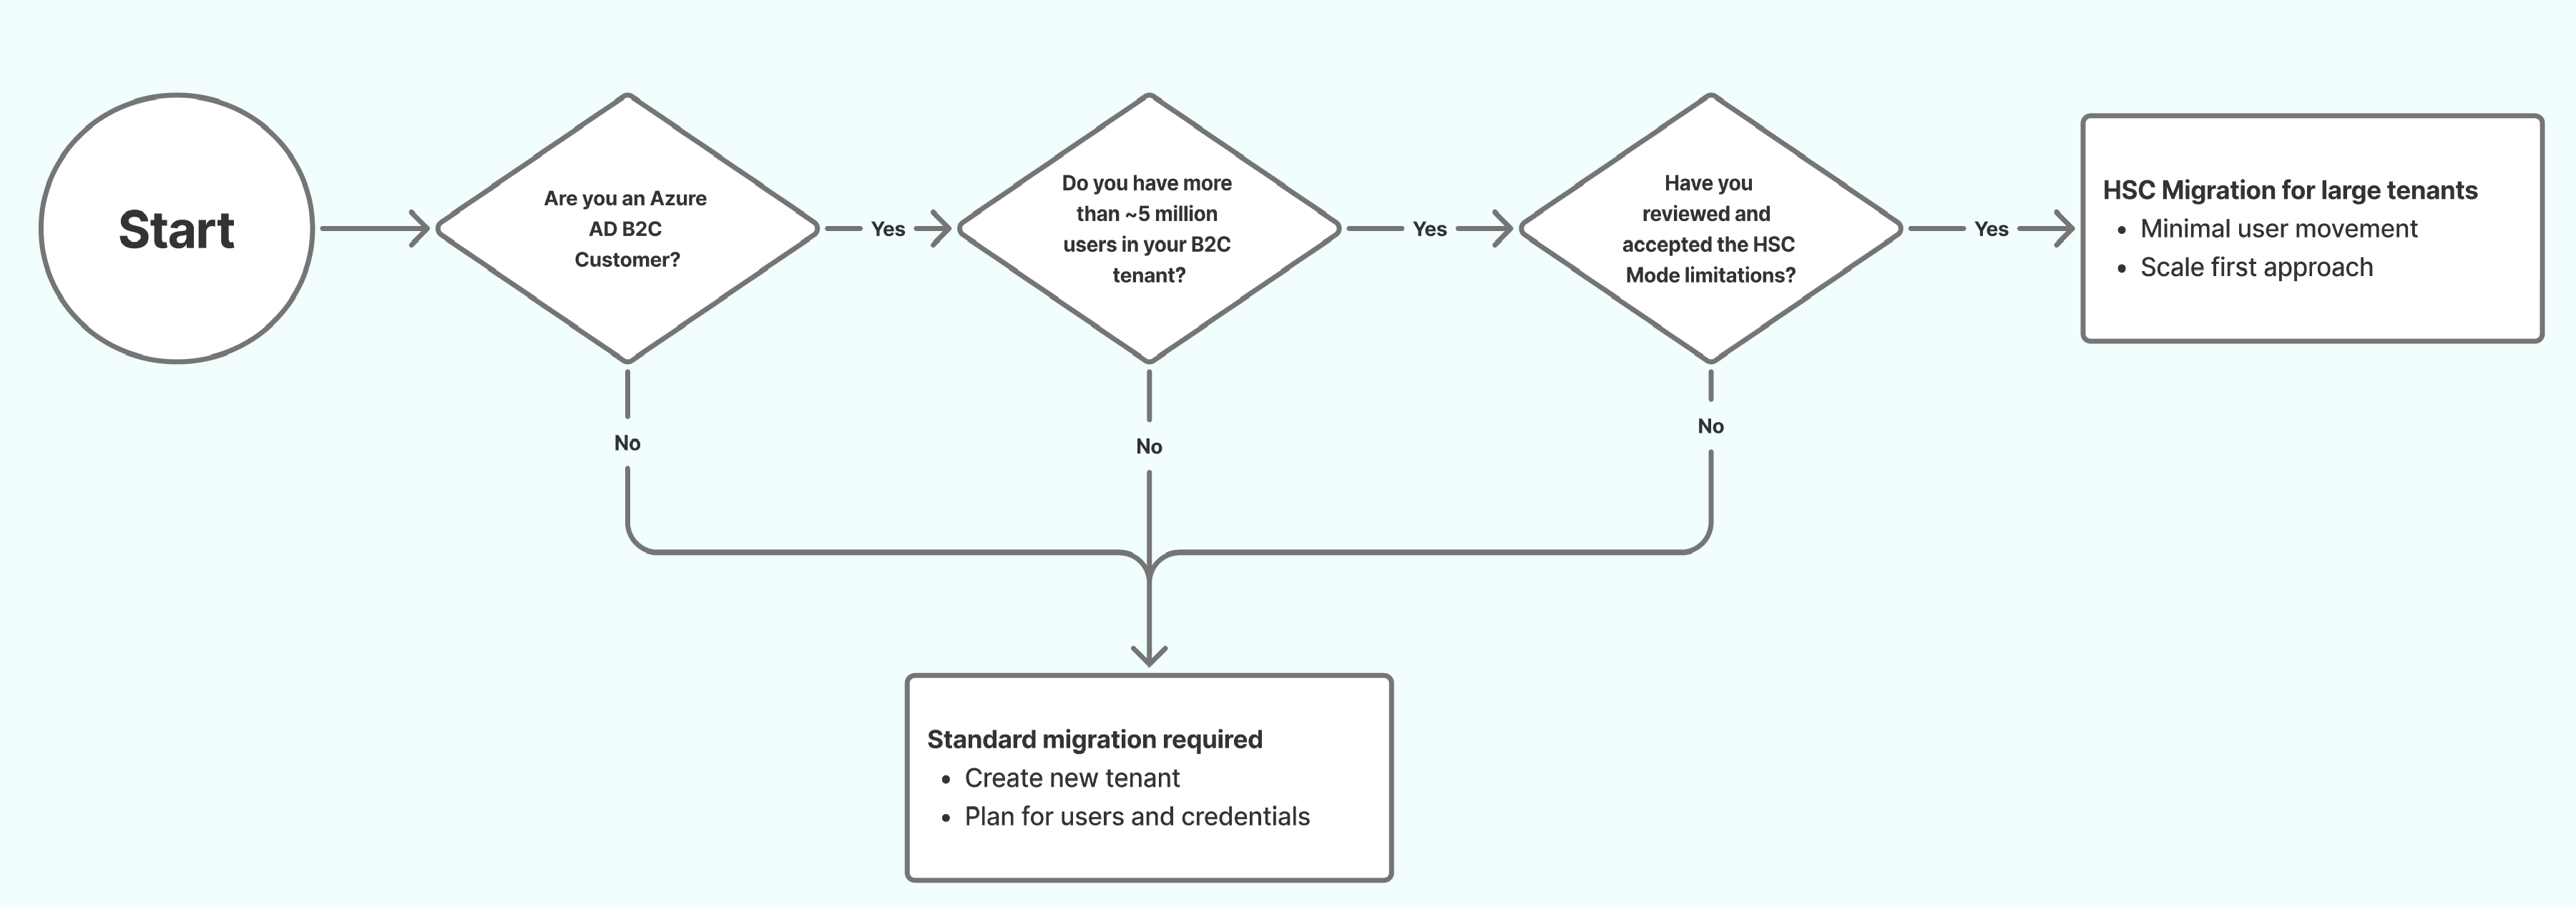
Die HSC-Modusmigration kann eine gute Wahl sein, wenn alle folgenden Bedingungen erfüllt sind:
- Sie sind ein vorhandener Azure AD B2C-Kunde.
- Ihr Mandant enthält ca. 5 Millionen oder mehr Verzeichnisobjekte (Benutzer, Gruppen und Anwendungen).
- Sie haben die funktionalen Einschränkungen des HSC-Modus überprüft und akzeptiert.
Entscheidungszusammenfassung
| Standardmigration | Migration im High Scale Compatibility (HSC)-Modus |
|---|---|
|
Am besten geeignet für: Die meisten Mieter Typischer Auslöser: Unter hohen Schwellenwerten Identitätsansatz: Planen der Migration von Benutzern (und ggf. Anmeldeinformationen) als Teil des Umstiegs auf externe ID Koexistenz: Nicht für lang laufende parallele Vorgänge mit sehr großem Maßstab ausgelegt Funktionsabdeckung: Umfassendste Kompatibilität |
Best for: Ideal für sehr große Azure AD B2C-Mandanten Typischer Trigger: ~5 Millionen+ Verzeichnisobjekte und skalierungsgesteuerte Einschränkungen Identitätsansatz: Vorhandene Benutzer und Anmeldeinformationen während der Migration von Anwendungen in Phasen beibehalten Koexistenz: Azure AD B2C und externe Identität werden im selben Mandanten nebeneinander ausgeführt und erfordern möglicherweise Schemaaktualisierungen Funktionsabdeckung: Heute erhebliche Funktionslücken – keine sozialen Identitätsanbieter, keine Passkeys, keine Altersbeschränkungen, kein Verwaltungsportal und eingeschränkter bedingter Zugriff. Siehe Einschränkungen des HSC-Modus |
Wenn Ihr Mandant die Berechtigungskriterien für den HSC-Modus erfüllt, überprüfen Sie die beiden folgenden Ansätze, bevor Sie sich entscheiden. Je nach Ihren Featureanforderungen ist der Standardansatz möglicherweise noch besser geeignet.
Wenn Ihr Mandant die Berechtigungskriterien für den HSC-Modus nicht erfüllt, verwenden Sie den standardmäßigen Migrationsansatz. Der HSC-Modus bietet unterhalb der Schwellenwerte für hohe Skalierung keinen zusätzlichen Vorteil.
Standardmigrationsansatz
Der Standardmigrationsansatz wird für die meisten Azure AD B2C-Kunden empfohlen. Es ist für Mandanten vorgesehen, die Benutzer (und ggf. Anmeldeinformationen) migrieren und Anwendungen in Microsoft Entra External ID verschieben können, ohne dass ein umfangreiches Koexistenzverhalten erforderlich ist.
What you migrate In der standard approach
Im Standardansatz migrieren Sie Identitäten und Anwendungen zu einem neuen Microsoft Entra External ID Mandanten. Dies umfasst in der Regel Folgendes:
- Erstellung des Zielmandanten und Konfiguration von Sicherheit, Compliance und Überwachung
- Registrieren von Anwendungen und Konfigurieren von Benutzerflüssen
- Benutzerdaten aus Ihrem vorhandenen Mandanten migrieren
- Beibehalten von Kennwörtern (falls erforderlich)
- Anwendungen auf externe IDs umstellen
Allgemeine Migrationsmuster
- Massenmigration von Benutzern, dann App-Übernahme: Benutzer werden im Voraus zu External ID migriert, und Anwendungen werden aktualisiert, um sich gegen External ID zu authentifizieren.
- Massenmigration von Benutzern mit Just-in-Time (JIT)-Passwortmigration: Benutzer werden zuerst zu External ID migriert, dann erfolgt die Kennwortvalidierung/Migration während der Anmeldung oder Kennwortzurücksetzung über einen zeitlich begrenzten Koexistenzzeitraum.
- Azure AD B2C-initiierte Migration: Anwendungen setzen zunächst die Authentifizierung über Ihren älteren B2C-Mandanten fort, während Kennwörter schrittweise im Hintergrund migriert werden, dann werden Anwendungen auf externe ID umgestellt.
Überlegungen
Bevor Sie mit der Implementierung beginnen, überprüfen Sie die folgenden Bereiche auf hoher Ebene:
- Benutzerdefinierte Geschäftslogik: Identifizieren Sie benutzerdefinierte Richtlinienlogik, Token-/Anspruchsgestaltung und nachgeschaltete Abhängigkeiten, die Sie neu erstellen müssen.
- Benutzererfahrung: Überprüfen Sie Ihre aktuellen Anmelde-UX-Anpassungen, und entscheiden Sie, welche externe ID verwendet werden soll.
- Identitätsanbieter: Auflisten von Identitätsanbietern für soziale Netzwerke und Unternehmensidentitäten und alle Verbundanforderungen.
- Zugriffssteuerung: Beachten Sie Richtlinien und Bedingungen für bedingten Zugriff, die nach der Migration gleichwertig sein müssen.
- Änderungen auf Anwendungsebene: Die Migration erfordert Änderungen auf Anwendungsebene, nicht nur auf Mandantenebene. Jede Anwendung muss aktualisiert werden, um externe ID-Endpunkte zu verwenden und Token entsprechend zu überprüfen. Wenn Ihr Mandant Anwendungen enthält, die im Besitz von Drittanbietern sind (z. B. ISV-Mandanten, bei denen Kunden ihre eigenen Apps registrieren), koordinieren Sie diese App-Besitzer frühzeitig. Sie können die Migration erst abschließen, wenn jede Anwendung aktualisiert wird.
- Automatisierung und Vorgänge: Plan Microsoft Graph-based lifecycle operations, Überwachung, und runbooks.
Bekannte Einschränkungen
Einige Azure AD B2C-Funktionen sind in Microsoft Entra External ID nicht verfügbar (oder noch nicht vollständig verfügbar). Überprüfen Sie diese, bevor Sie einen Migrationsplan ausführen.
- Age gating: Azure AD B2C-Mandanten, die benutzerdefinierte Richtlinien verwenden, um altersbasierte Attribute (z. B. Neben- oder Hauptklassifizierung) abzuleiten oder zu speichern, müssen alternative Ansätze planen. Altersbeschränkung wird derzeit in Microsoft Entra External ID nicht unterstützt.
- Benutzerdefinierte Richtlinien (IEF): Benutzerdefinierte Richtlinienlogik muss mithilfe von benutzerdefinierten Authentifizierungserweiterungen neu erstellt werden. Die 1:1-Parität ist nicht garantiert.
Eine vollständige Liste der Dienstgrenzwerte und Funktionsunterschiede finden Sie unter Dienstgrenzwerte und Einschränkungen.
Wann sie die Standardmigration auswählen möchten
- Sie benötigen keinen langfristigen gleichzeitigen Betrieb von Azure AD B2C und externer ID.
- Sie möchten die umfassendste Merkmalkompatibilität, während Sie Identitäten und Anwendungen zur External ID verschieben.
Konfigurationsanweisungen
Wenn Sie sich entschieden haben, den Standardmigrationsansatz zu verwenden, fahren Sie fort mit Migrieren von Azure AD B2C zu Microsoft Entra External ID, um Anleitungen zum Konfigurieren eines neuen Mandanten zu erhalten und Ihre Benutzer und Anmeldeinformationen von Azure AD B2C in Ihre neue Umgebung zu migrieren.
Migration zur Kompatibilität mit hoher Skalierbarkeit (HSC)
Der Modus für hohe Skalierbarkeit (High Scale Compatibility, HSC) ist ein spezieller Ansatz für sehr große Azure AD B2C-Mandanten. Damit können Sie Microsoft Entra External ID Endpunkte und Features übernehmen und gleichzeitig vorhandene Benutzer und Anmeldeinformationen beibehalten, sodass Sie Anwendungen in Phasen migrieren können.
Funktionsweise des HSC-Modus
Im HSC-Modus werden Azure AD B2C und Microsoft Entra External ID nebeneinander im selben Mandanten ausgeführt. Vorhandene Apps können weiterhin Azure AD B2C-Endpunkte verwenden, während Sie neue oder migrierte Apps zu externen ID-Endpunkten verschieben.
Gründe für die Auswahl des HSC-Modus
Der HSC-Modus ist für Mandanten vorgesehen, bei denen eine vollständige Benutzer- und Anmeldeinformationsmigration ein hohes Risiko oder eine schwierige Ausführung in einem einzelnen Vorgang darstellen würde. Es hilft Ihnen:
- Bewahren Sie vorhandene B2C-Benutzer und Anmeldeinformationen ohne Unterbrechung auf.
- Unterstützen Sie weiterhin ältere B2C-Anwendungen zusammen mit neuen oder migrierten Apps mit externer ID.
- Steuern Sie das Tempo und den Umfang der Migration, sodass ein phasenweiser Übergang über Anwendungen hinweg gemäß den geschäftlichen Anforderungen ermöglicht wird.
Bevor Sie den HSC-Modus aktivieren, überprüfen Sie die Berechtigungen, prüfen Sie Einschränkungen und validieren Sie Schlüsselszenarien für die Anmeldung und Tokenausgabe mit einer kleinen Gruppe von Anwendungen. In den folgenden Abschnitten werden die einzelnen Voraussetzungen zusammengefasst.
Bestätigen der Mandantenberechtigung
Ihr Mandant ist für den HSC-Modus berechtigt, wenn es das erforderliche Objektkontingent überschreitet (ca. 5 Millionen Verzeichnisobjekte). Sie können Ihre aktuelle Verwendung über den Ressourcentyp Graph-API directoryObject überprüfen. Weitere Informationen finden Sie unter directoryObject-Ressourcentyp.
Wenn Ihr Mandant dieses Objektkontingent nicht überschreitet, bietet der HSC-Modus keinen zusätzlichen Vorteil, und der Standardmigrationsansatz wird empfohlen.
Überprüfung der Einschränkungen und der Roadmap-Ausrichtung
Von Bedeutung
Der HSC-Modus ist nur geeignet, wenn Sie Einschränkungen akzeptieren können, die im großen Maßstab gelten. Lesen Sie den Abschnitt " Einschränkungen im HSC-Modus " weiter unten, bevor Sie den HSC-Modus aktivieren oder zusätzliche Anwendungen migrieren.
Einige Einschränkungen sind grundlegend für den Betrieb im hohen Maßstab und existieren heute in Azure AD B2C. Diese Einschränkungen gelten auch beim Ausführen der externen ID im HSC-Modus. Eine umfassende Liste finden Sie unter Funktionsunterstützung nach Skalierung und Bereitstellungsmodus.
Anwendungsanforderungen für den HSC-Modus
Beim Migrieren von Anwendungen zur externen ID im HSC-Modus gelten die folgenden Anforderungen:
- Erstellen Sie neue Anwendungsregistrierungen. Verwenden Sie vorhandene Azure AD B2C-Anwendungsregistrierungen nicht erneut. Für die externe ID sind neue Registrierungen erforderlich, da sich die Anwendungseigenschaften und die Unterstützung der nativen Authentifizierung unterscheiden.
- Verwenden Sie die Konfiguration mit einem Mandanten. Registrieren Sie jede Anwendung als Einzelmandanten (nur Konten in diesem Organisationsverzeichnis). Mehrinstanzenfähige Anwendungsregistrierungen werden für externe ID-Endpunkte nicht unterstützt.
Verstehen der Funktionsweise der Koexistenz
Im HSC-Modus werden Azure AD B2C und Microsoft Entra External ID nebeneinander innerhalb desselben Mandanten ausgeführt. Vorhandene Anwendungen verwenden weiterhin Azure AD B2C-Endpunkte, während neue oder migrierte Anwendungen externe ID-Endpunkte verwenden. Benutzer und Anmeldeinformationen werden für beide Erlebnisse geteilt.
Phase 1: Alle Apps, die auf B2C-Diensten ausgeführt werden, wie sie jetzt sind.
Stage 2: Ihr Mandant ist für den HSC-Modus auf Ihrem vorhandenen Azure AD B2C-Mandanten aktiviert. Dies wird ohne Auswirkungen auf Apps ausgeführt. Sie können jetzt Apps migrieren, um auf externen ID-Diensten ausgeführt zu werden, während andere auf B2C verbleiben.
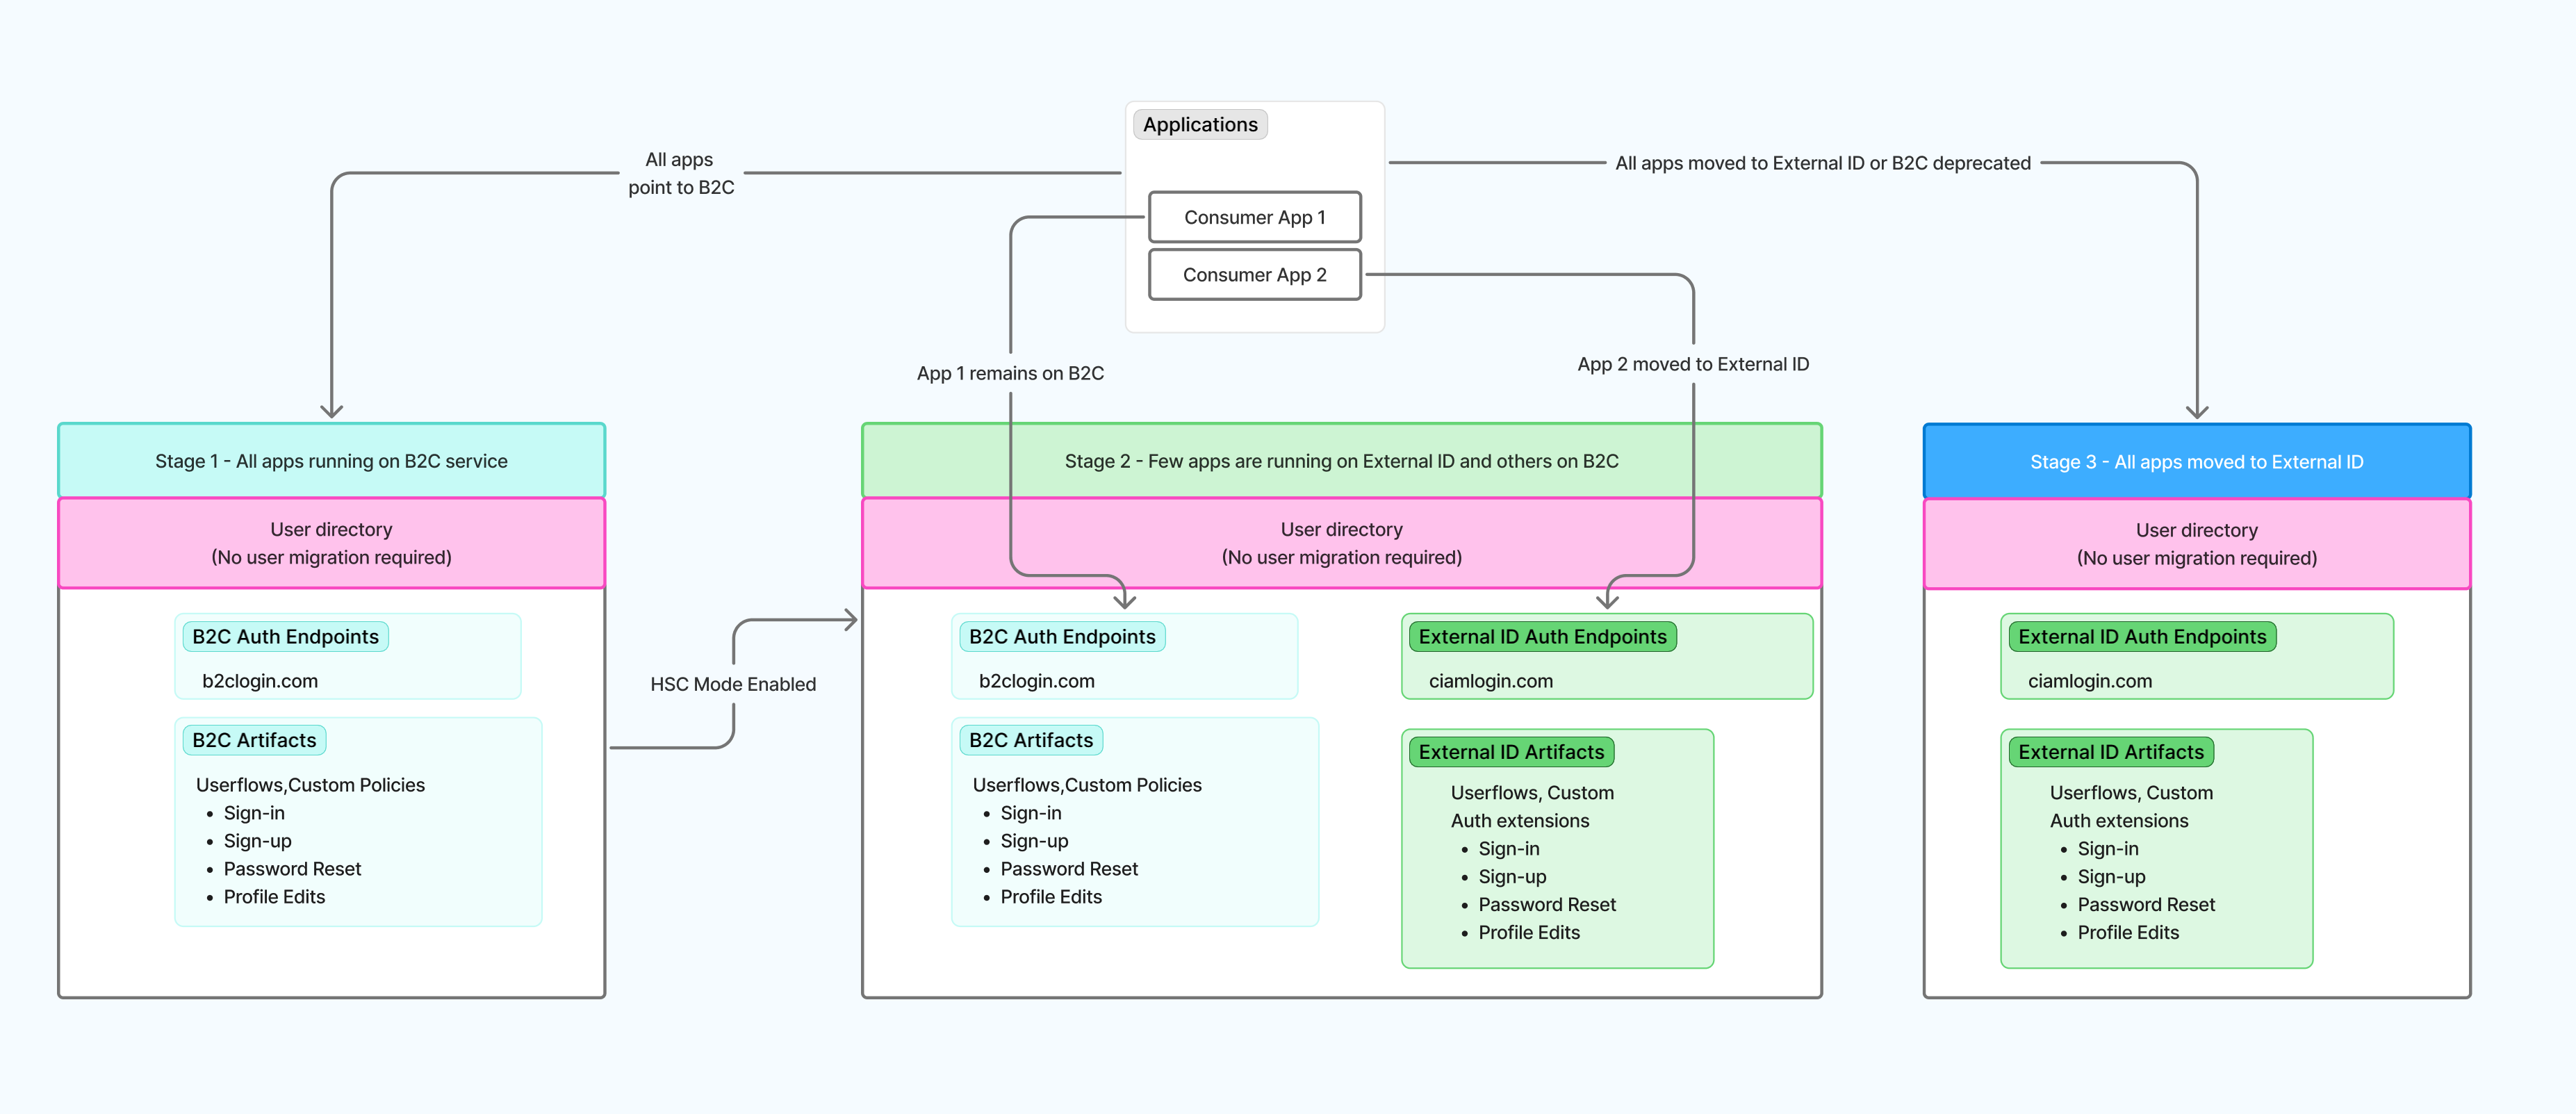
Stage 3: Alle Apps wurden vollständig auf die Externe ID migriert, und Ihr Mandant ist bereit für die Abschaltung von Azure AD B2C.
Von Bedeutung
Die Anwendungsmigration wird immer von Ihnen ausgeführt. Im HSC-Modus werden Anwendungen nicht automatisch verschoben.
Konfigurationsanweisungen
Wenn Sie sich für die Verwendung des HSC-Modus (High Scale Compatibility) entschieden haben, fahren Sie mit der Aktivierung des HSC-Modus (External ID High Scale Compatibility) fort, um schrittweise Anleitungen zum Aktivieren des HSC-Modus für Ihren Mandanten und Anleitungen zum Konfigurieren Ihrer Umgebung für die Koexistenz zu erhalten.
Wenn Sie nach der Überprüfung der HSC-Modusbeschränkungen stattdessen den Standardansatz bevorzugen, lesen Sie Migrate von Azure AD B2C auf Microsoft Entra External ID.
Einschränkungen des HSC-Modus
Überprüfen Sie diese Einschränkungen sorgfältig, bevor Sie den HSC-Modus aktivieren. Sie gelten zusätzlich zu den allgemeinen Grenzwerten für externe ID-Dienste. Einige Features sind möglicherweise teilweise verfügbar, wurden aber im HSC-Modus nicht vollständig validiert, und die Zeitpläne für die Verfügbarkeit von Features können sich zwischen dem HSC-Modus und dem Standard-Deployment unterscheiden. Bitte konsultieren Sie die offizielle Roadmap für den neuesten Stand.
Authentifizierung und Zugriffssteuerung
- Erweiterte Szenarien für bedingten Zugriff, einschließlich Authentifizierungskontext, stufenweise Authentifizierung und sitzungsbasierte Kontrollen.
- Anwendungszuweisung über Gruppen.
- Passkeys (FIDO2) sind derzeit nicht im HSC-Modus verfügbar. Sie sind in standardmäßigen Microsoft Entra External ID-Bereitstellungen verfügbar. Informationen zum Einrichten finden Sie unter Anmelden mit Passkeys.
Verbund- und Ökosystemintegrationen
- Anbieter von sozialen Identitäten (Google, Facebook, Apple und andere soziale Identitätsanbieter, die in Azure AD B2C konfiguriert sind).
- Drittanbieter-Identitätsanbieter, die über benutzerdefinierte Richtlinien von Azure AD B2C konfiguriert werden.
- Benutzerdefinierter OIDC-Verbund, wie er in benutzerdefinierten Richtlinien von Azure AD B2C konfiguriert ist (Unternehmens-OIDC-Identitätsanbieter werden unterstützt).
Sicherheit und Betrugsprävention
- Die Integration des Betrugsschutzes von Drittanbietern für webgehostete (browserbasierte) Anmelde- und Anmeldeabläufe wird im HSC-Modus nicht unterstützt. Systemeigene Authentifizierungs-API-Abläufe können in den Betrugsschutz von Drittanbietern integriert werden, indem sie eine Webanwendungsfirewall (WAF) vor den systemeigenen Authentifizierungsendpunkten verwenden. Einen Implementierungsleitfaden finden Sie unter Integration von Bot-Schutz von Drittanbietern in die systemeigene Authentifizierung und Integration von Schutz vor Kontoübernahmen von Drittanbietern in die systemeigene Authentifizierung.
Benutzererfahrung und Compliance
- Altersfreigabe. Azure AD B2C-Mandanten, die benutzerdefinierte Richtlinien verwenden, um altersbasierte Attribute (z. B. Minderjährigen- oder Volljährigeneinstufung) abzuleiten oder zu speichern, müssen alternative Ansätze in Betracht ziehen.
Verwaltungsportaloberfläche
- Administratives Konfigurieren und Verwalten werden derzeit programmgesteuert mit Microsoft Graph unter Einsatz von Automatisierung durchgeführt.
Informationen zum Vergleich der maßgeblichen Funktionen finden Sie unter Funktionsunterstützung nach Skalierung und Bereitstellungsmodus.
Anfordern von Hilfe von einem Migrationspartner
Microsoft arbeitet mit Dienstleistern und Integrationspartnern zusammen, die sich auf Migrationen von Azure AD B2C zu Microsoft Entra External ID spezialisiert haben. Partner können Unterstützung durch Beratung, Implementierung und ingenieurstechnische Ausführung sowohl im Standard- als auch im HSC-Modus leisten. Eine Liste der Partner und deren Einbindung finden Sie unter "Dienste und Integrationspartner für externe ID".