Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Das Microsoft Enterprise SSO-Plug-In ist ein Feature in Microsoft Entra ID, das Single Sign-On (SSO)-Features für Apple-Geräte bereitstellt. Dieses Plug-In verwendet das App-Erweiterungsframework für das einmalige Anmelden von Apple.
- Für iOS-/iPadOS-Geräte enthält das Enterprise SSO-Plug-In die SSO-App-Erweiterung.
- Für macOS-Geräte umfasst das Enterprise SSO-Plug-In Platform SSO und die SSO-App-Erweiterung.
Die SSO-App-Erweiterung ermöglicht einmaliges Anmelden bei Apps und Websites, die die Microsoft Entra ID zur Authentifizierung verwenden, einschließlich Microsoft 365-Apps. Es reduziert die Anzahl der Authentifizierungsaufforderungen, die Benutzer erhalten, wenn sie Geräte verwenden, die mit der mobilen Geräteverwaltung (Mobile Geräteverwaltung, MDM) verwaltet werden, einschließlich aller MDMs, die das Konfigurieren von SSO-Profilen unterstützen.
Diese Funktion gilt für:
macOS
Für iOS/iPadOS wechseln Sie zu Verwenden des Microsoft Enterprise SSO-Plug-Ins auf iOS/iPadOS-Geräten.
Auf macOS-Geräten können Sie SSO-App-Erweiterungseinstellungen an zwei Stellen in Intune konfigurieren:
Vorlage für Gerätefeatures (dieser Artikel): Mit dieser Option wird nur die SSO-App-Erweiterung konfiguriert und Ihr MDM-Anbieter wie Intune verwendet, um die Einstellungen auf Geräten bereitzustellen.
Verwenden Sie diesen Artikel, wenn Sie nur die SSO-App-Erweiterungseinstellungen und nicht auch das Plattform-SSO konfigurieren möchten.
Einstellungskatalog – Mit dieser Option werden Plattform-SSO und die SSO-App-Erweiterung zusammen konfiguriert. Sie verwenden Intune, um die Einstellungen auf Ihren Geräten bereitzustellen.
Verwenden Sie die Einstellungen für den Einstellungskatalog, wenn Sie sowohl die Einstellungen für das Plattform-SSO als auch für die SSO-App-Erweiterung konfigurieren möchten. Weitere Informationen finden Sie unter Konfigurieren von Plattform-SSO für macOS-Geräte in Microsoft Intune.
Eine Übersicht über Ihre SSO-Optionen auf Apple-Geräten finden Sie unter SSO-Übersicht und Optionen für Apple-Geräte in Microsoft Intune.
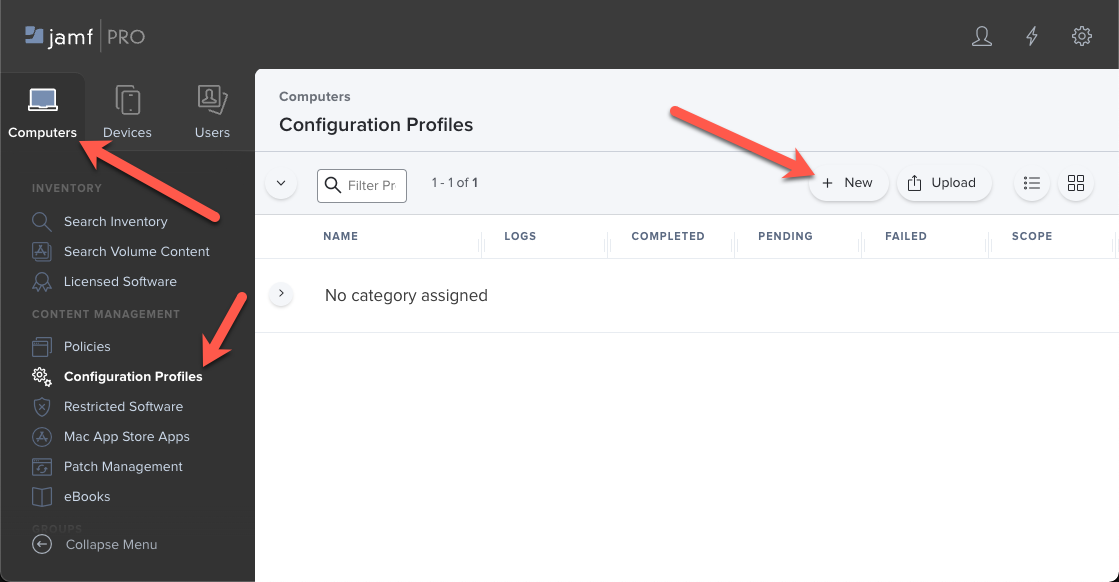
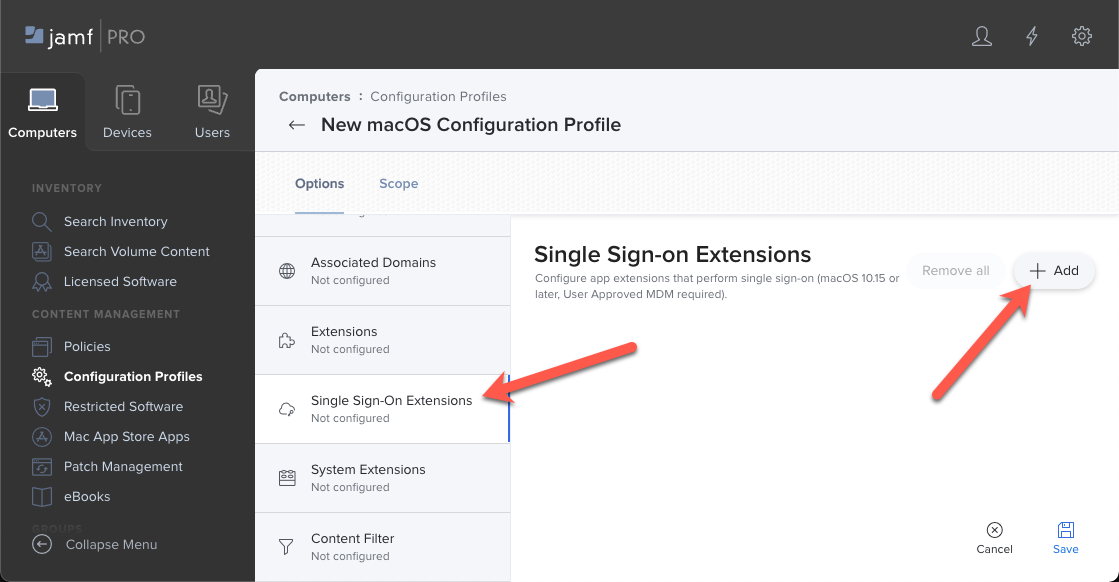
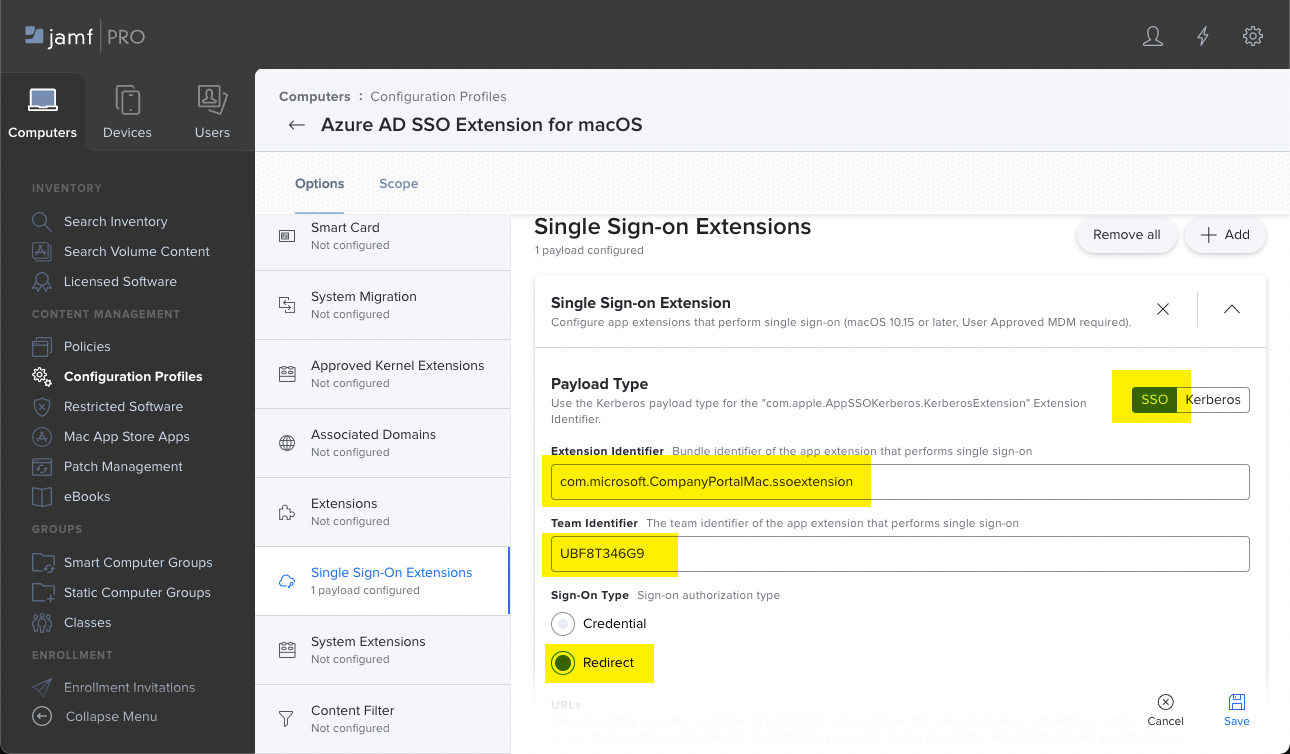
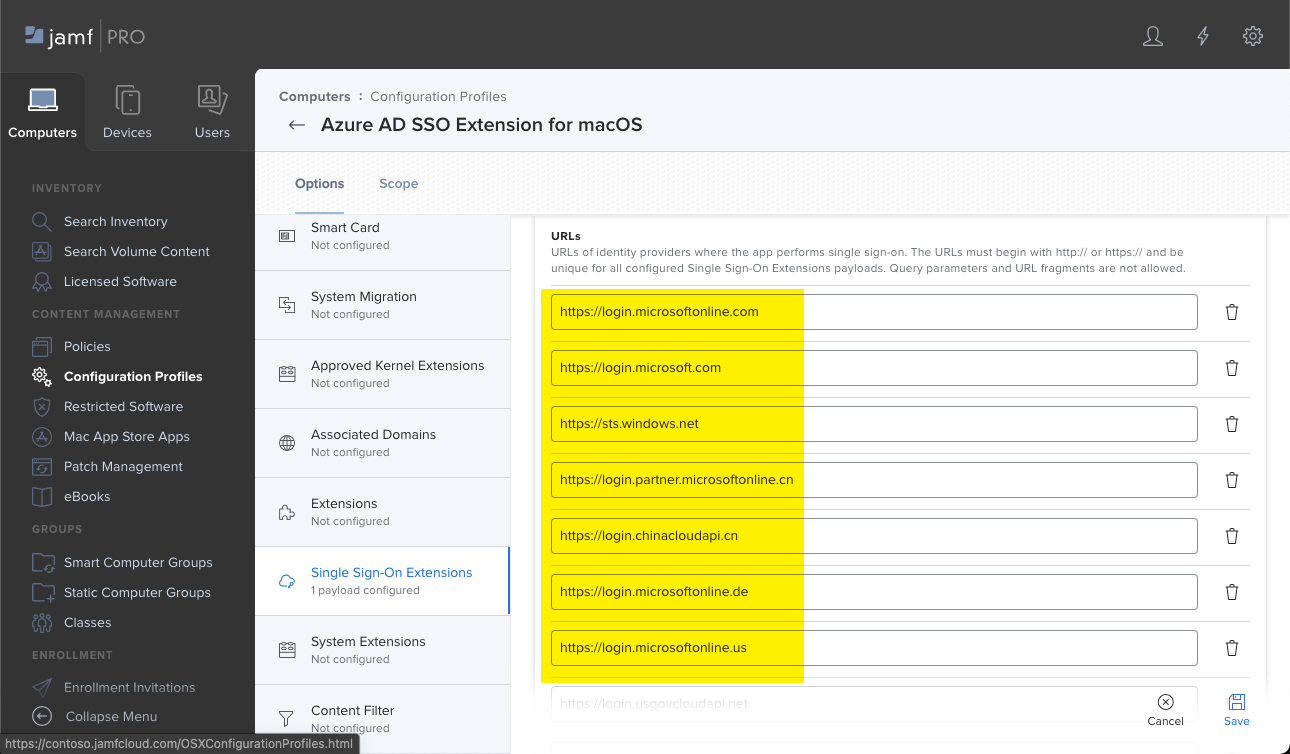
In diesem Artikel erfahren Sie, wie Sie eine Konfigurationsrichtlinie für SSO-App-Erweiterungen für macOS-Apple-Geräte mit Intune, Jamf Pro und anderen MDM-Lösungen erstellen.
Wenn Sie Einstellungen für Plattform-SSO und SSO-App-Erweiterung zusammen konfigurieren möchten, wechseln Sie zu Konfigurieren von Plattform-SSO für macOS-Geräte in Microsoft Intune.
App-Unterstützung
Damit Ihre Apps das Microsoft Enterprise SSO-Plug-In verwenden können, haben Sie zwei Optionen:
Option 1 – MSAL: Apps, die die Microsoft Authentication Library (MSAL) (MSAL) unterstützen, nutzen automatisch das Microsoft Enterprise SSO-Plug-In. Beispielsweise unterstützen Microsoft 365-Apps MSAL. Deshalb verwenden sie automatisch das Plug-In.
Wenn Ihre organization eigene Apps erstellt, kann Ihr App-Entwickler der MSAL eine Abhängigkeit hinzufügen. Diese Abhängigkeit ermöglicht es Ihrer App, das Microsoft Enterprise SSO-Plug-In zu verwenden.
Ein Beispieltutorial finden Sie unter Tutorial: Benutzer anmelden und Microsoft Graph aus einer iOS- oder macOS-App aufrufen.
Option 2 – Positivliste: Apps, die MSAL nicht unterstützen oder nicht damit entwickelt wurden, können die SSO-App-Erweiterung verwenden. Zu diesen Apps gehören Browser wie Safari und Apps, die Safari Web View-APIs verwenden.
Fügen Sie für diese Nicht-MSAL-Apps die Anwendungspaket-ID oder das Präfix zur Erweiterungskonfiguration in Ihrer Intune SSO-App-Erweiterungsrichtlinie hinzu (in diesem Artikel).
Um beispielsweise eine Microsoft-App zuzulassen, die MSAL nicht unterstützt, fügen Sie
com.microsoft.der AppPrefixAllowList-Eigenschaft in Ihrer Intune-Richtlinie etwas hinzu. Seien Sie vorsichtig mit den Apps, die Sie zulassen, denn sie können interaktive Anmeldeaufforderungen für den angemeldeten Benutzer umgehen.Weitere Informationen finden Sie unter Microsoft Enterprise SSO-Plug-In für Apple-Geräte – Apps, die MSAL nicht verwenden.
Voraussetzungen
So verwenden Sie das Microsoft Enterprise SSO-Plug-In auf macOS-Geräten:
- Das Gerät wird von Intune MDM-verwaltet.
- Das Gerät muss das Plug-In unterstützen:
- macOS 10.15 und neuer
- Die Microsoft-Unternehmensportal-App muss auf dem Gerät installiert und konfiguriert sein.
- Die Enterprise SSO-Plug-In-Anforderungen werden konfiguriert, einschließlich der Apple-Netzwerkkonfigurations-URLs.
Microsoft Enterprise SSO-Plug-In im Vergleich zur Kerberos-SSO-Erweiterung
Wenn Sie die SSO-App-Erweiterung verwenden, verwenden Sie den SSO - oder Kerberos-Nutzlasttyp für die Authentifizierung. Die SSO-App-Erweiterung wurde entwickelt, um die Anmeldeerfahrung für Apps und Websites, die diese Authentifizierungsmethoden verwenden, zu verbessern.
Das Microsoft Enterprise SSO-Plug-In verwendet den SSO-Nutzlasttyp mit Redirect-Authentifizierung. Die Erweiterungstypen SSO Redirect und Kerberos können gleichzeitig auf einem Gerät verwendet werden. Stellen Sie sicher, dass Sie separate Geräteprofile für jeden Erweiterungstyp erstellen, den Sie auf Ihren Geräten verwenden möchten.
Ermitteln Sie den richtigen SSO-Erweiterungstyp für Ihr Szenario anhand der folgenden Tabelle:
| Microsoft Enterprise SSO-Plug-In für Apple-Geräte | App-Erweiterung für einmaliges Anmelden (Single sign-on, SSO) mit Kerberos |
|---|---|
| Verwendet den App-Erweiterungstyp "Microsoft Entra ID SSO" | Verwendet den SSO-App-Erweiterungstyp Kerberos |
| Unterstützt die folgenden Apps: – Microsoft 365 - Apps, Websites oder Dienste, die in Microsoft Entra ID integriert sind |
Unterstützt die folgenden Apps: – Apps, Websites oder Dienste, die in AD integriert sind |
Weitere Informationen zur SSO-App-Erweiterung finden Sie unter SSO-Übersicht und Optionen für Apple-Geräte in Microsoft Intune.
Erstellen einer Konfigurationsrichtlinie für App-Erweiterungen für einmaliges Anmelden
In diesem Abschnitt erfahren Sie, wie Sie eine Richtlinie für SSO-App-Erweiterungen erstellen. Informationen zu Plattform-SSO finden Sie unter Konfigurieren von Plattform-SSO für macOS-Geräte in Microsoft Intune.
Erstellen Sie im Microsoft Intune Admin Center ein Gerätekonfigurationsprofil. Dieses Profil enthält die Einstellungen zum Konfigurieren der SSO-App-Erweiterung auf Geräten.
Melden Sie sich beim Microsoft Intune Admin Center an.
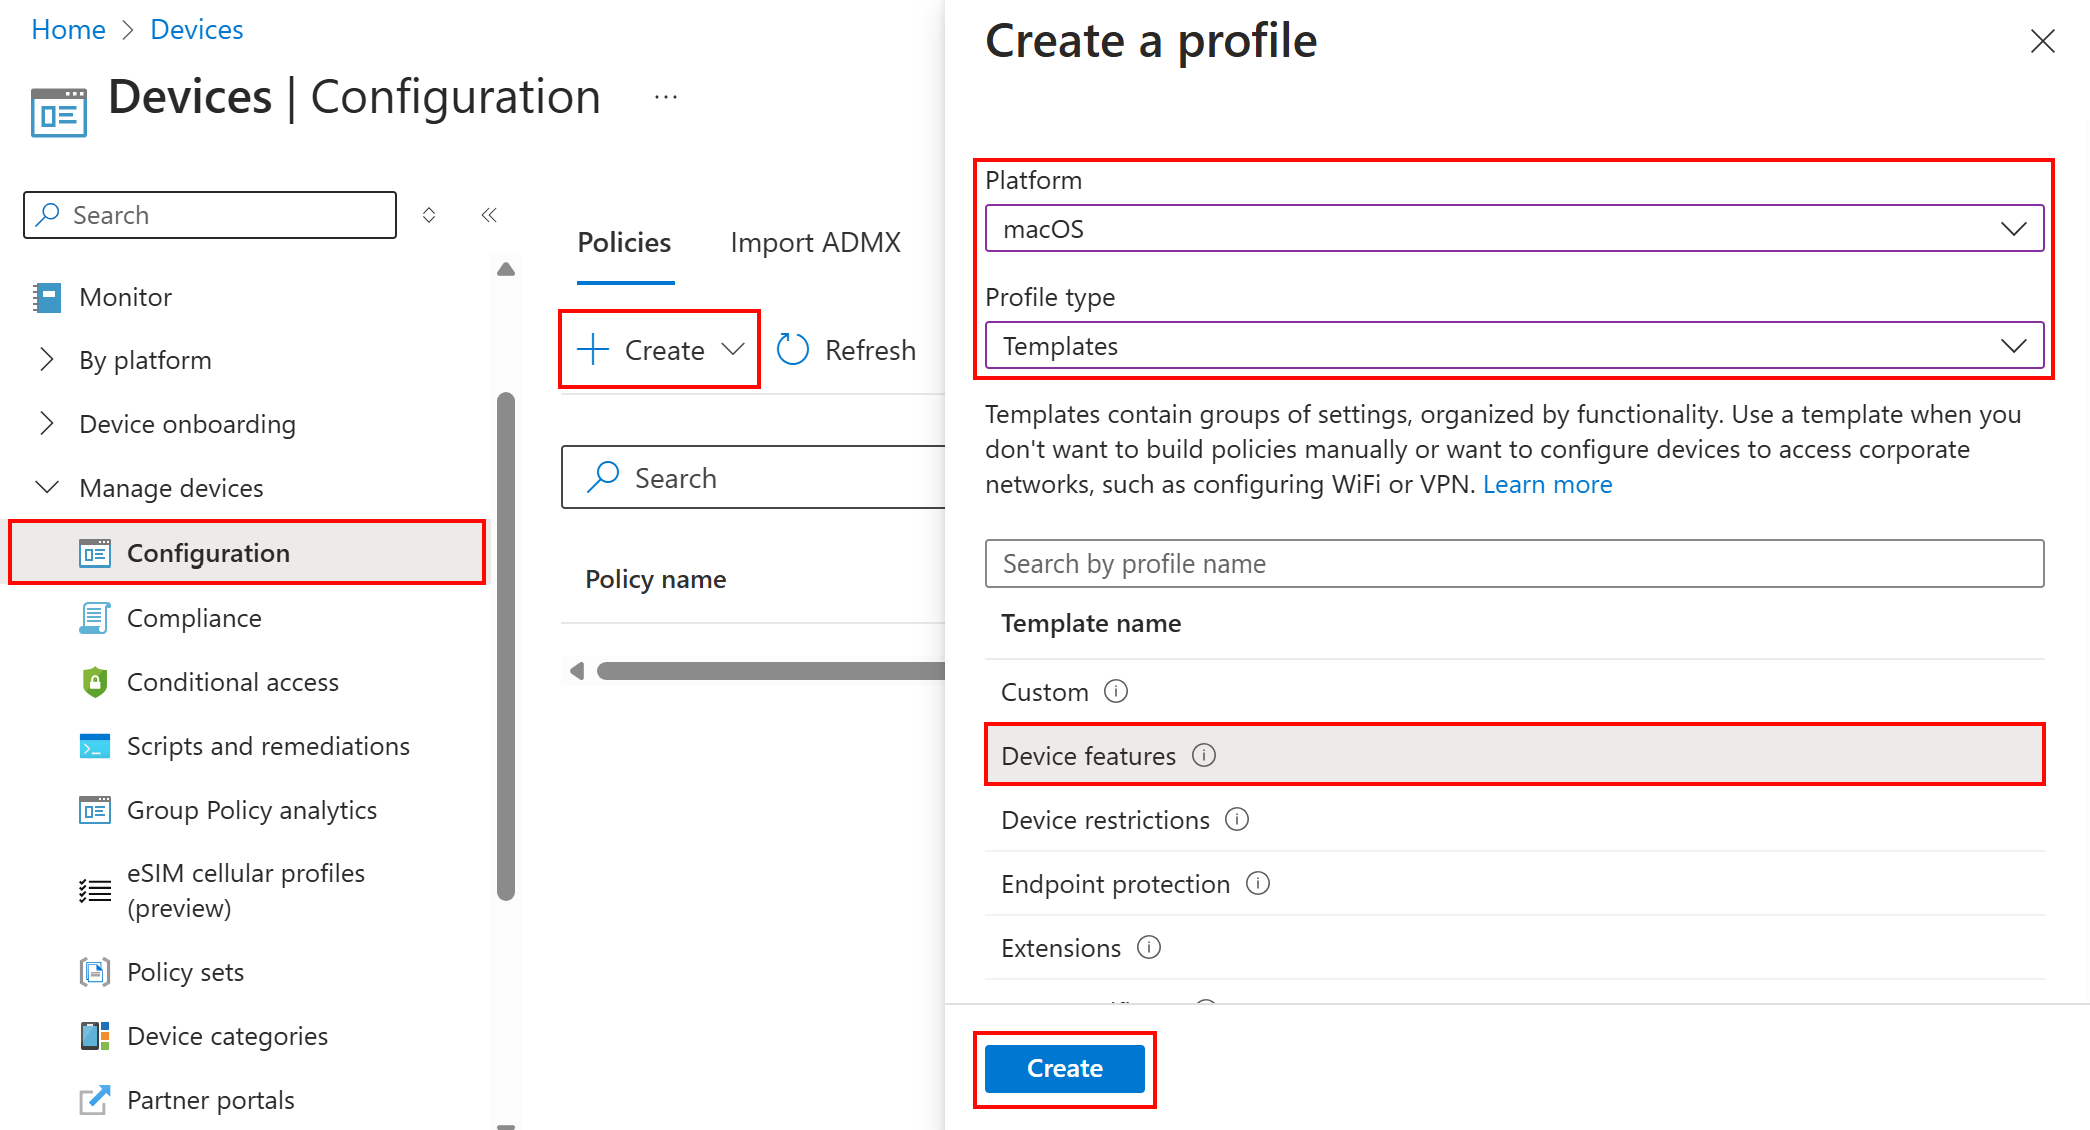
Wählen Sie Geräte>Geräte verwalten>Konfiguration>Erstellen>Neue Richtlinie aus.
Geben Sie die folgenden Eigenschaften ein:
- Plattform: Wählen Sie macOS aus.
- Profiltyp: Vorlagen> auswählenGerätefeatures.
Wählen Sie "Erstellen" aus:
Geben Sie in Grundlagen die folgenden Eigenschaften ein:
- Name: Geben Sie einen aussagekräftigen Namen für die Richtlinie ein. Benennen Sie Ihre Richtlinien so, dass Sie diese später leicht wiedererkennen. Ein guter Richtlinienname ist zum Beispiel macOS-SSO-App-Erweiterung.
- Beschreibung: Geben Sie eine Beschreibung der Richtlinie ein. Diese Einstellung ist optional, wird jedoch empfohlen.
Wählen Sie Weiter aus.
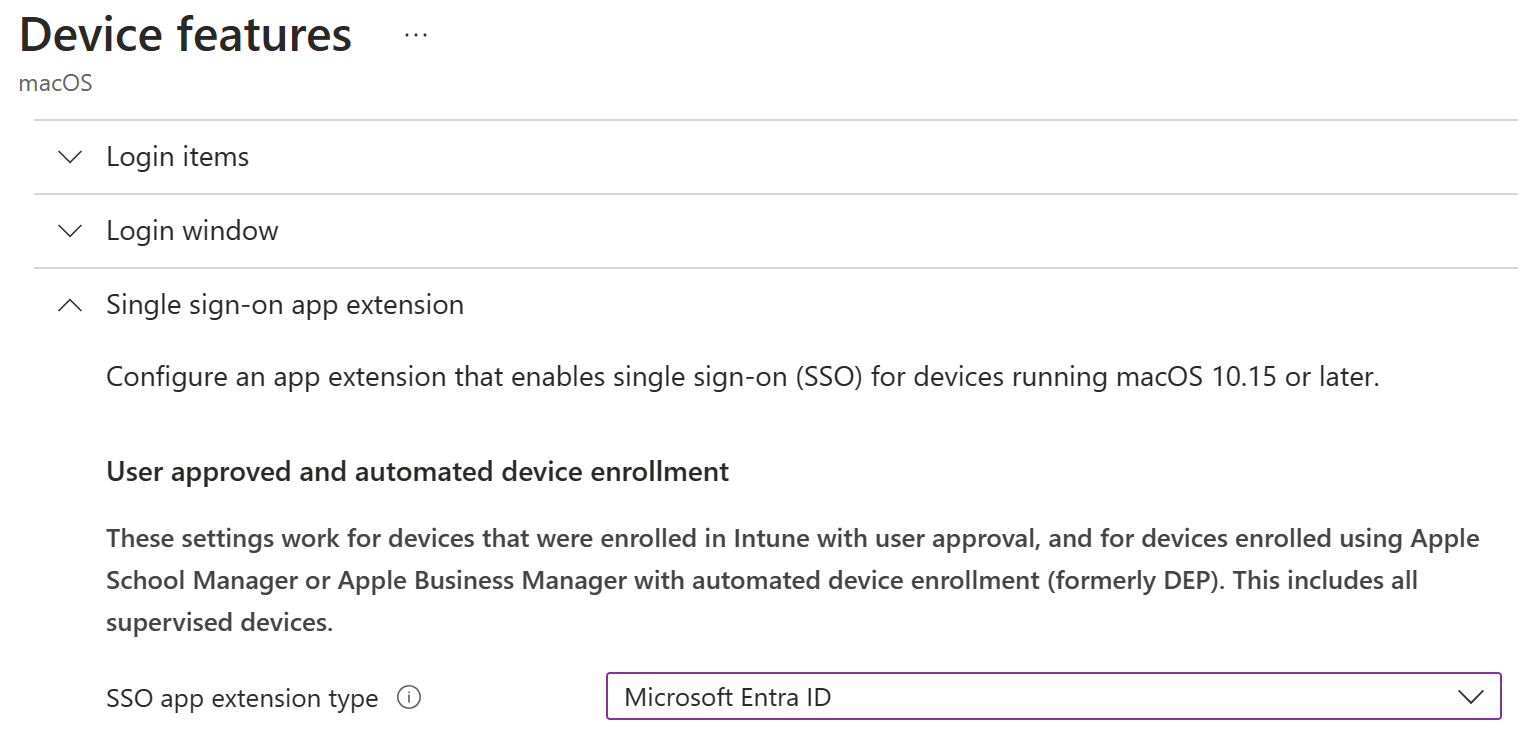
Wählen Sie unter Konfigurationseinstellungen die Option App-Erweiterung für einmaliges Anmelden aus, und konfigurieren Sie die folgenden Eigenschaften:
SSO-App-Erweiterungstyp: Wählen Sie Microsoft Entra ID aus:
App-Bündel-ID: Geben Sie eine Liste der Bündel-IDs für Apps ein, die MSAL nicht unterstützen und SSO verwenden dürfen. Weitere Informationen finden Sie unter Anwendungen, die MSAL nicht verwenden.
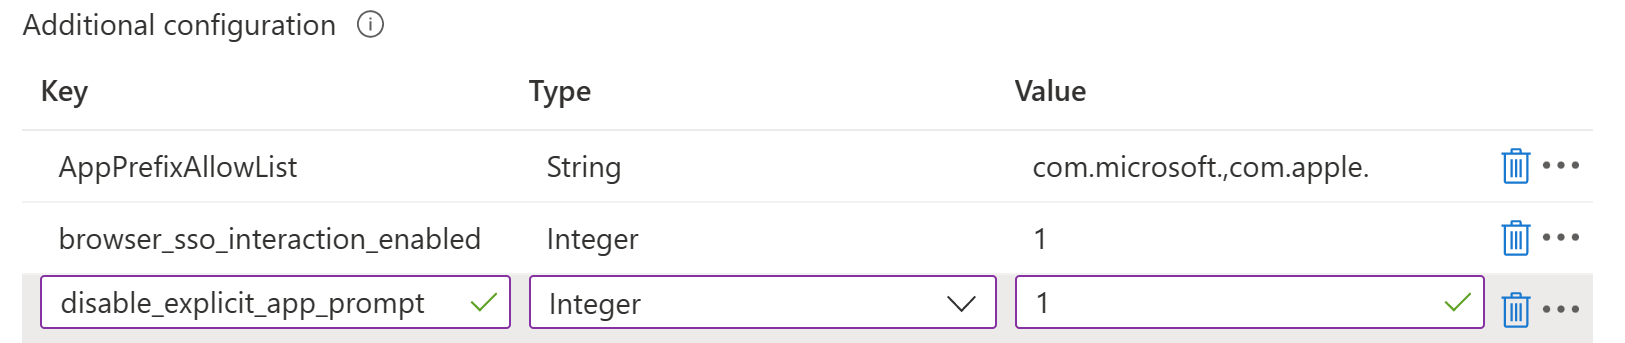
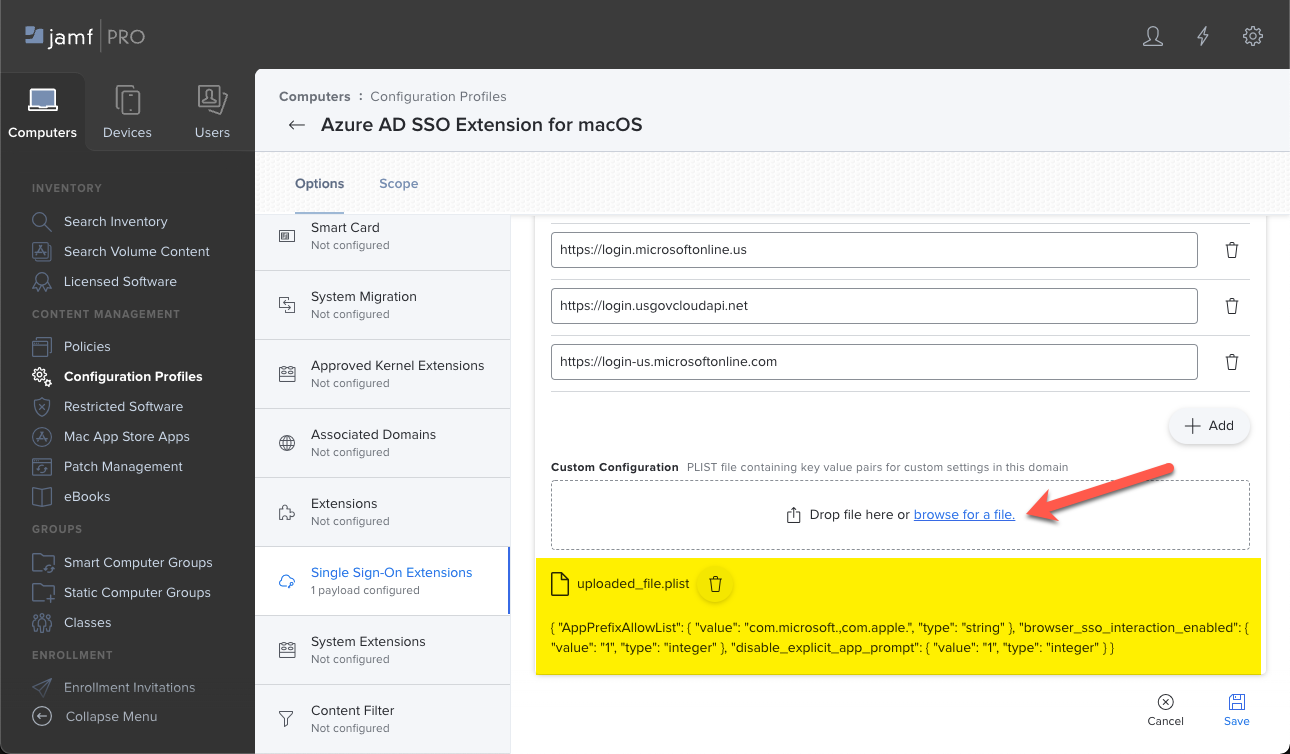
Zusätzliche Konfiguration: Zum Anpassen der Endbenutzererfahrung können Sie die folgenden Eigenschaften hinzufügen. Diese Eigenschaften sind die Standardwerte, die von der SSO-App-Erweiterung verwendet werden, aber sie können an die Anforderungen Ihrer Organization angepasst werden:
Key Typ Beschreibung AppPrefixAllowList Zeichenfolge Empfohlener Wert: com.microsoft.,com.apple.
Geben Sie eine Liste der Präfixe für Apps ein, die MSAL nicht unterstützen und SSO verwenden dürfen. Geben Sie z. B. eincom.microsoft.,com.apple., um alle Microsoft- und Apple-Apps zuzulassen.
Stellen Sie sicher, dass diese Apps die Positivlistenanforderungen erfüllen.browser_sso_interaction_enabled Ganzzahl Empfohlener Wert: 1
Wenn diese Einstellung auf1festgelegt wurde, können sich Benutzer über den Safari-Browser und über Apps anmelden, die MSAL nicht unterstützen. Wenn diese Einstellung aktiviert wird, können Benutzer einen Bootstrap für die Erweiterung über Safari oder andere Apps ausführen.disable_explicit_app_prompt Ganzzahl Empfohlener Wert: 1
Einige Apps erzwingen vielleicht fälschlicherweise Eingabeaufforderungen für Endbenutzer auf Protokollebene. Wenn dieses Problem angezeigt wird, werden Benutzer zur Anmeldung aufgefordert, obwohl das Microsoft Enterprise SSO-Plug-In bei anderen Apps funktioniert.
Wenn der Wert auf1(1) festgelegt wurde, reduzieren Sie diese Eingabeaufforderungen.Tipp
Weitere Informationen zu diesen Eigenschaften und anderen Eigenschaften, die Sie konfigurieren können, finden Sie unter Microsoft Enterprise SSO-Plug-In für Apple-Geräte.
Wenn Sie die Konfiguration der empfohlenen Einstellungen abgeschlossen haben, sehen die Einstellungen in Ihrem Intune-Konfigurationsprofil ähnlich wie die folgenden Werte aus:
Fahren Sie mit der Erstellung des Profils fort, und weisen Sie es den Benutzern oder Gruppen zu, die diese Einstellungen erhalten. Die einzelnen Schritte finden Sie unter Erstellen des Profils.
Eine Anleitung zum Zuweisen von Profilen finden Sie unter Zuweisen von Benutzer- und Geräteprofilen.
Wenn die Richtlinie bereit ist, weisen Sie sie Ihren Benutzern zu. Microsoft empfiehlt, die Richtlinie zuzuweisen, wenn sich das Gerät in Intune registriert. Es kann jedoch jederzeit zugewiesen werden, auch auf vorhandenen Geräten. Wenn das Gerät beim Intune-Dienst eincheckt, erhält es dieses Profil. Weitere Informationen finden Sie unter Aktualisierungsintervalle für Richtlinien.
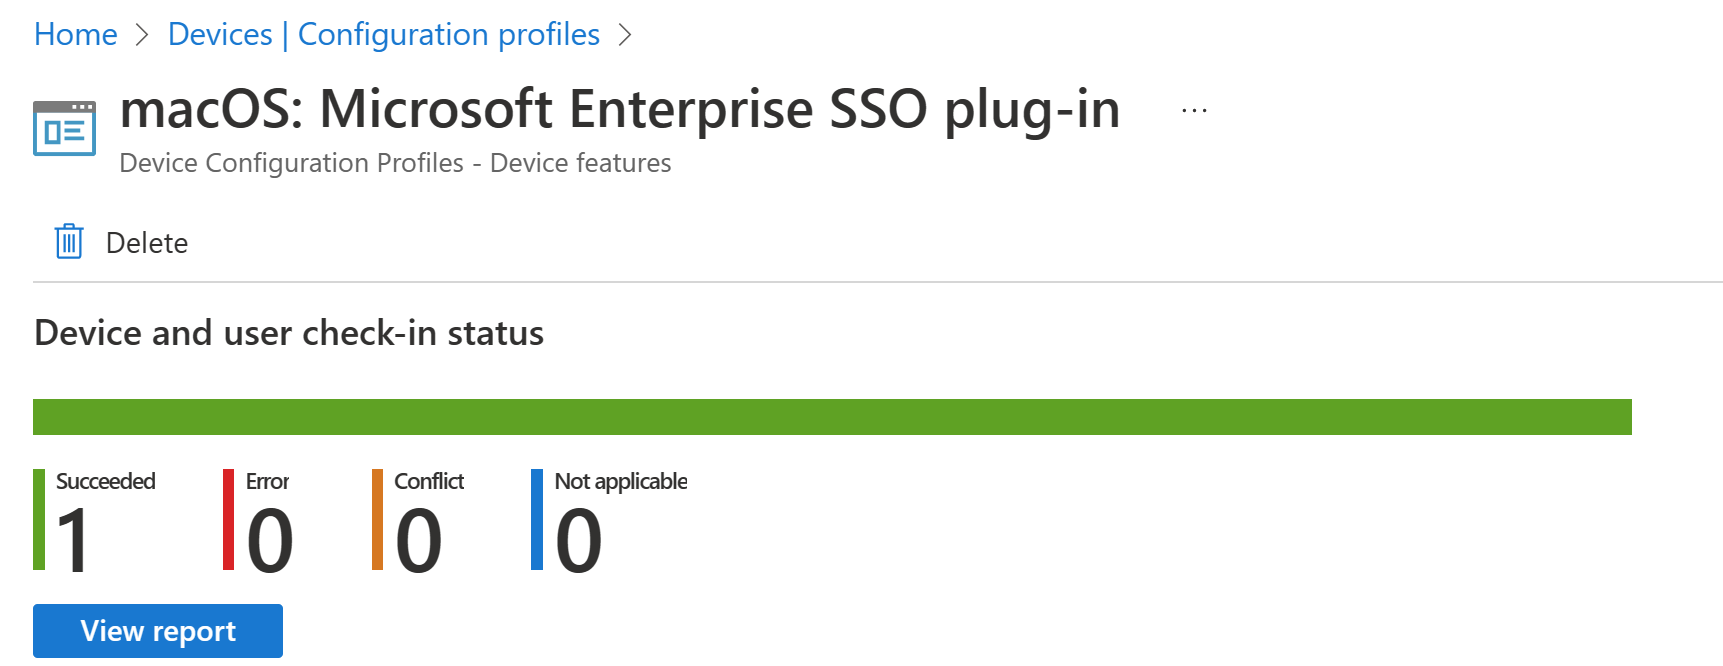
Um zu überprüfen, ob das Profil ordnungsgemäß bereitgestellt wurde, wechseln Sie im Intune Admin Center zu Geräte>Geräte verwalten>Konfiguration> Wählen Sie das von Ihnen erstellte Profil aus, und erstellen Sie einen Bericht:
Endbenutzeroberfläche
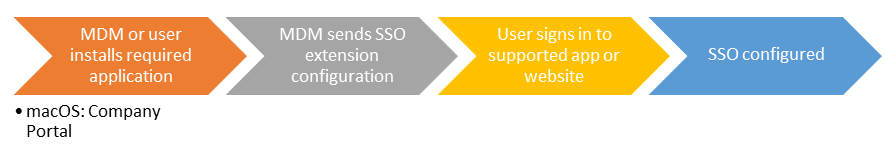
Wenn Sie die Unternehmensportal-App nicht mithilfe einer App-Richtlinie bereitstellen, müssen die Benutzer sie manuell installieren. Benutzer müssen die Unternehmensportal-App nicht verwenden, sie muss nur auf dem Gerät installiert werden.
Benutzer melden sich bei jeder unterstützten App oder Website an, um einen Bootstrap für die Erweiterung auszuführen. Bootstrap ist der Prozess der erstmaligen Anmeldung, bei der die Erweiterung eingerichtet wird.
Nachdem sich Benutzer erfolgreich angemeldet haben, wird die Erweiterung automatisch zum Anmelden bei jeder anderen unterstützten App oder Website verwendet.
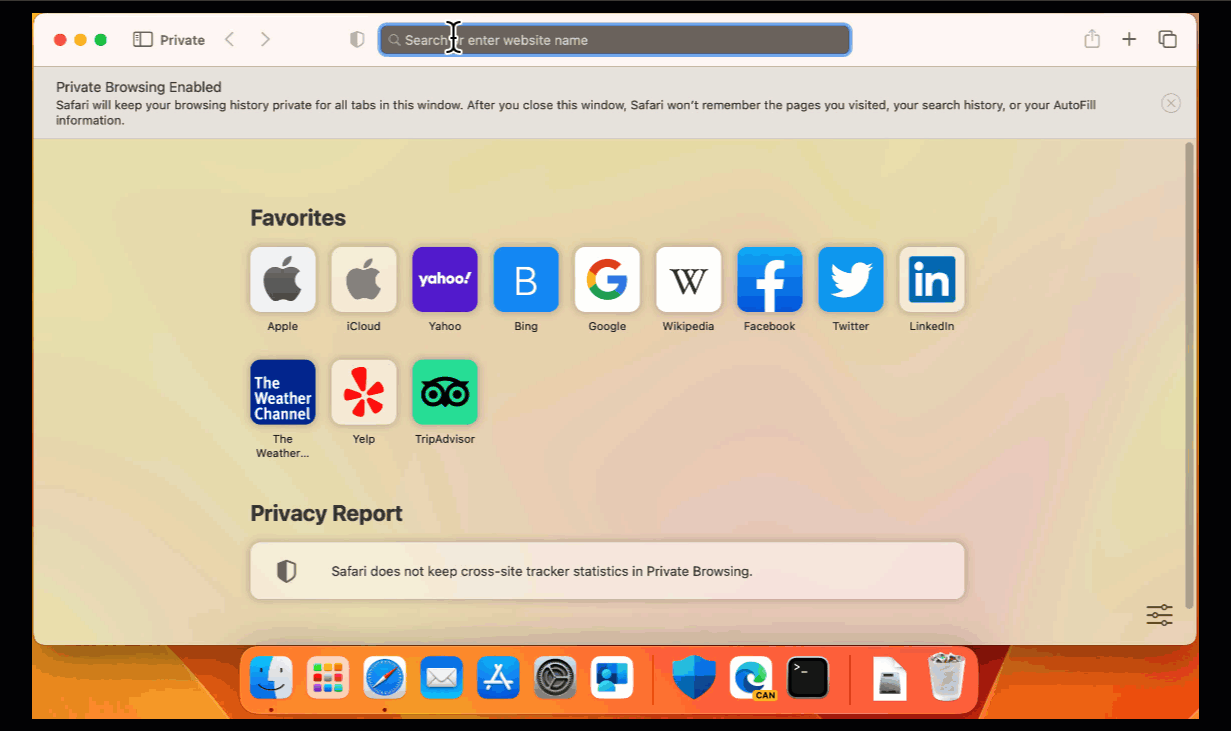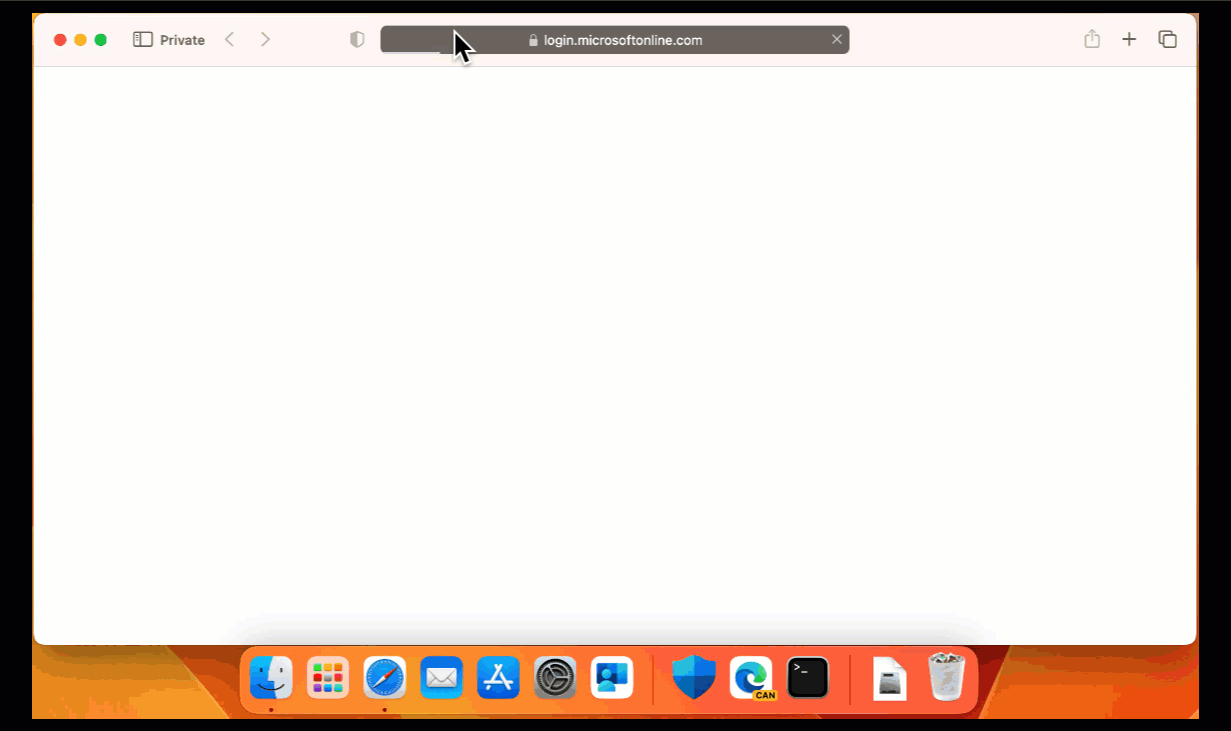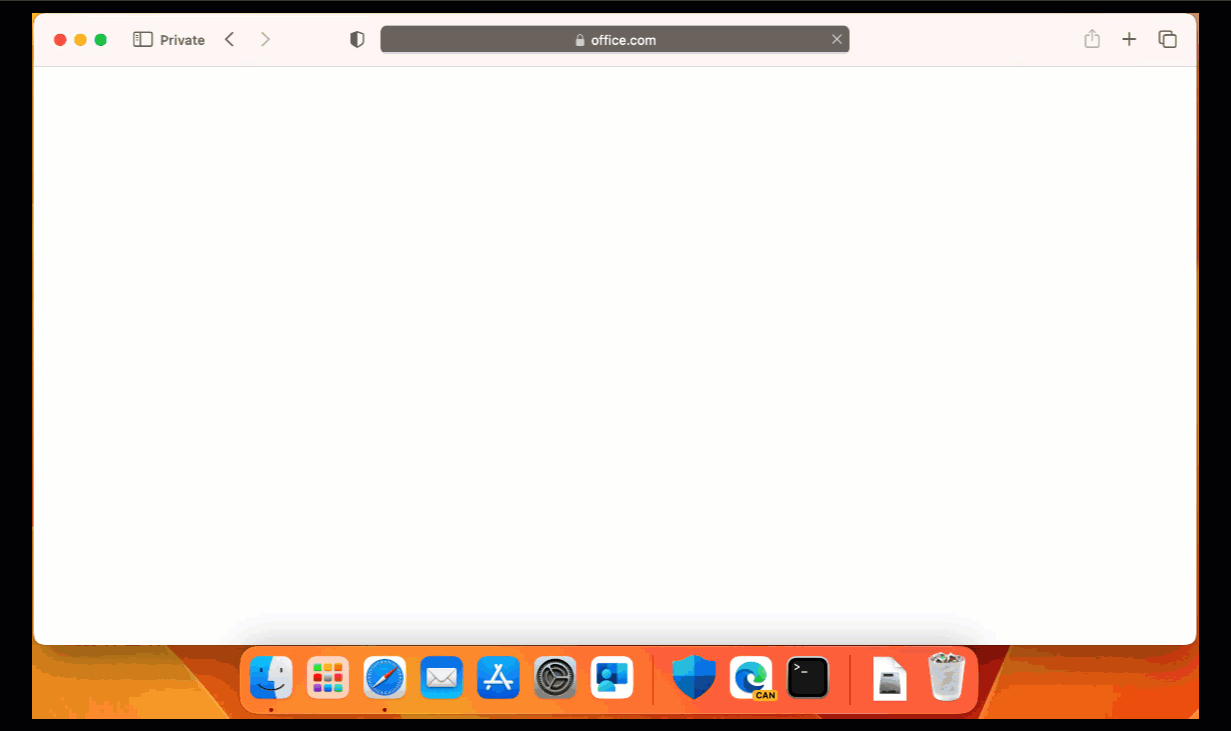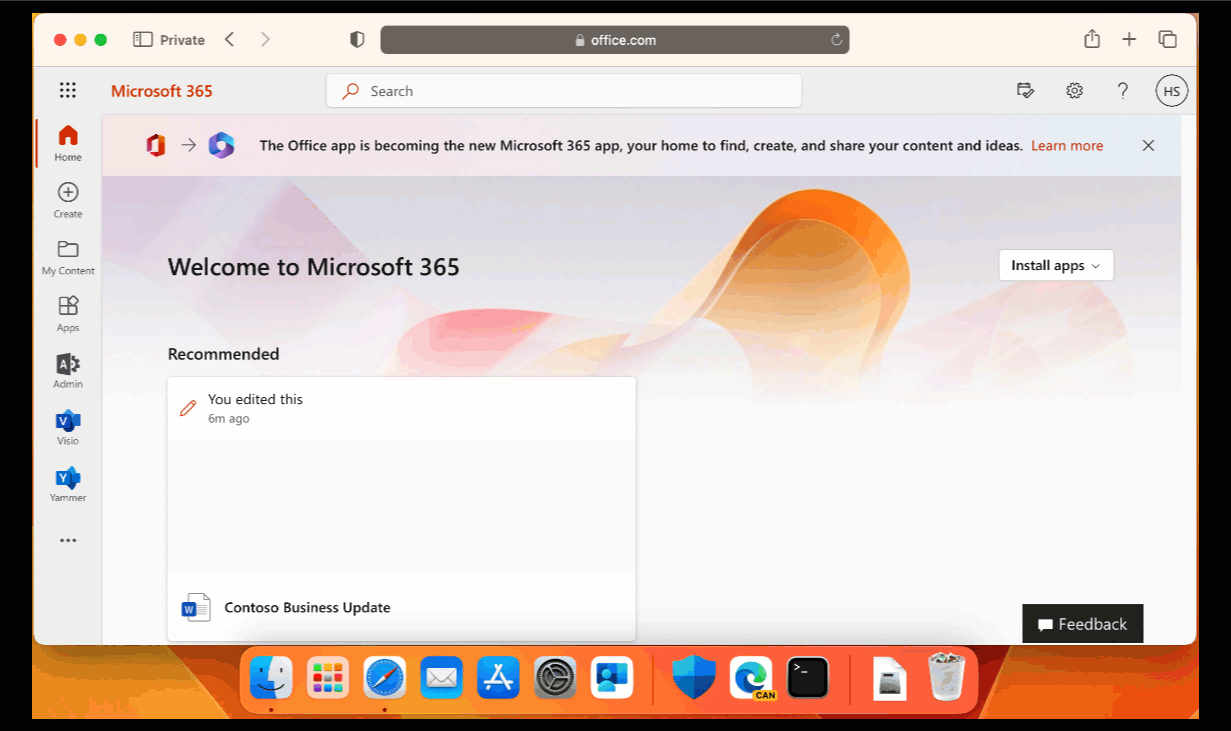
Sie können das einmalige Anmelden testen, indem Sie Safari im privaten Modus öffnen (öffnet die Apple-Website) und die https://portal.office.com Website öffnen. Es sind kein Benutzername und Kennwort erforderlich.
Wenn Benutzer sich unter macOS bei einer Geschäfts-, Schul- oder Uni-App anmelden, werden sie aufgefordert, SSO zu abonnieren oder zu deaktivieren. Sie können " Nicht mehr fragen " auswählen, um SSO zu deaktivieren und zukünftige Anforderungen zu blockieren.
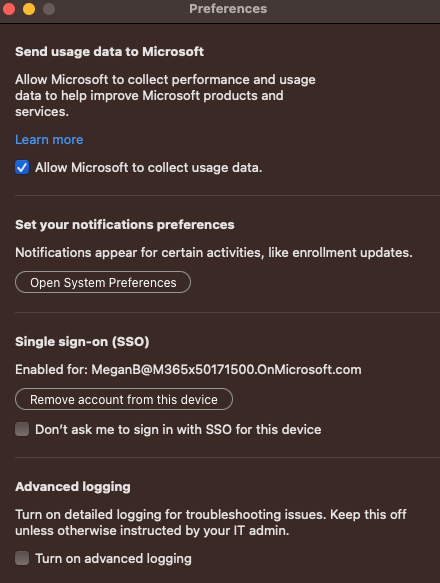
Benutzer können ihre SSO-Einstellungen auch in der Unternehmensportal-App für macOS verwalten. Um die Einstellungen zu bearbeiten, wechseln Sie in der Menüleiste > der Unternehmensportal-App in die Einstellungen des Unternehmensportals>. Sie können für dieses Gerät die Option Nicht zur Anmeldung mit einmaligem Anmelden auffordern aktivieren oder deaktivieren.
Tipp
Weitere Informationen zur Funktionsweise des SSO-Plug-Ins und zur Problembehandlung bei der Microsoft Enterprise SSO-Erweiterung finden Sie im Leitfaden zur SSO-Problembehandlung für Apple-Geräte.
Verwandte Artikel
Weitere Informationen zum Microsoft Enterprise SSO-Plug-In finden Sie unter Microsoft Enterprise SSO-Plug-In für Apple-Geräte.
Informationen von Apple zur Nutzlast der Single Sign-On-Erweiterung finden Sie unter den Nutzlasteinstellungen für Single Sign-On-Erweiterungen (öffnet die Apple-Website).
Informationen zur Problembehandlung für die Microsoft Enterprise SSO-Erweiterung finden Sie unter Problembehandlung für das Microsoft Enterprise SSO-Erweiterungs-Plug-In auf Apple-Geräten.