Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die meisten Unternehmensorganisationen mit mehreren Unternehmensstandorten und einem verbundenen WAN benötigen eine Konfiguration für die Microsoft 365-Netzwerkkonnektivität. Sie können Ihr Netzwerk optimieren, indem Sie alle vertrauenswürdigen Microsoft 365-Netzwerkanforderungen direkt über Ihre Firewall senden und so alle zusätzlichen Überprüfungen oder Verarbeitungen auf Paketebene umgehen. Dadurch werden die Latenz und die Anforderungen an die Umkreiskapazität reduziert. Die Identifizierung des Microsoft 365-Netzwerkdatenverkehrs ist der erste Schritt, um Ihren Benutzern eine optimale Leistung zu bieten. Weitere Informationen finden Sie unter Microsoft 365-Netzwerkkonnektivitätsprinzipien.
Microsoft empfiehlt, dass Sie über den Microsoft 365-IP-Adress- und URL-Webdienst auf die Microsoft 365-Netzwerkendpunkte und laufende Änderungen an diesen zugreifen.
Unabhängig davon, wie Sie wichtigen Microsoft 365-Netzwerkverkehr verwalten, benötigt Microsoft 365 eine Internetverbindung. Weitere Netzwerkendpunkte, bei denen eine Verbindung erforderlich ist, finden Sie unter Zusätzliche Endpunkte, die nicht im Microsoft 365-IP-Adress- und URL-Webdienst enthalten sind.
Wie Sie die Microsoft 365-Netzwerkendpunkte verwenden, hängt von der Netzwerkarchitektur Ihrer Organization ab. In diesem Artikel werden mehrere Möglichkeiten beschrieben, wie Unternehmensnetzwerkarchitekturen in Microsoft 365-IP-Adressen und -URLs integriert werden können. Die einfachste Möglichkeit, auszuwählen, welchen Netzwerkanforderungen vertraut werden sollen, ist die Verwendung von SD-WAN-Geräten, die die automatisierte Microsoft 365-Konfiguration an jedem Ihrer Bürostandorte unterstützen.
SD-WAN für den lokalen Zweigstellenausgang von wichtigem Microsoft 365-Netzwerkdatenverkehr
An jedem Zweigstellenstandort können Sie ein SD-WAN-Gerät bereitstellen, das so konfiguriert ist, dass der Datenverkehr für die Microsoft 365 Optimize-Kategorie von Endpunkten oder die Kategorien Optimieren und Zulassen direkt an das Microsoft-Netzwerk weitergeleitet wird. Sonstiger Netzwerkdatenverkehr, einschließlich Datenverkehr im lokalen Rechenzentrum, allgemeiner Datenverkehr auf Internetwebsites und Datenverkehr zu Endpunkten der Microsoft 365 Standardkategorie, wird an einen anderen Standort geleitet, an dem Sie einen größeren Netzwerkperimeter haben.
Microsoft arbeitet mit SD-WAN-Anbietern zusammen, um die automatische Konfiguration zu ermöglichen. Weitere Informationen finden Sie unter Microsoft 365 Networking Partner Program.
Verwenden Sie eine PAC-Datei für das direkte Routing von wichtigem Microsoft 365-Datenverkehr
Verwenden Sie PAC- oder WPAD-Dateien, um Netzwerkanforderungen zu verwalten, die Microsoft 365 zugeordnet sind, aber keine IP-Adresse haben. In der Regel erhöhen Netzwerkanfragen, die über ein Proxy- oder Umkreisgerät gesendet werden, die Latenz. Während TLS Break and Inspect die größte Latenz verursacht, können andere Dienste wie die Proxyauthentifizierung und die Reputationssuche zu schlechter Leistung und schlechter Benutzererfahrung führen. Darüber hinaus benötigen diese Umkreisnetzwerkgeräte ausreichend Kapazität, um alle Netzwerkanfragen zu verarbeiten. Es wird empfohlen, Ihre Proxy- oder Inspektionsgeräte für direkte Microsoft 365-Netzwerkanforderungen zu umgehen.
PowerShell-Katalog Get-PacFile ist ein PowerShell-Skript, das die neuesten Netzwerkendpunkte aus dem Microsoft 365-IP-Adress- und URL-Webdienst liest und eine Beispiel-PAC-Datei erstellt. Sie können das Skript so ändern, dass es in Ihre vorhandene PAC-Dateiverwaltung integriert werden kann.
Hinweis
Weitere Informationen zu den Sicherheits- und Leistungsaspekten der direkten Konnektivität mit Microsoft 365-Endpunkten finden Sie unter Microsoft 365-Netzwerkkonnektivitätsprinzipien.
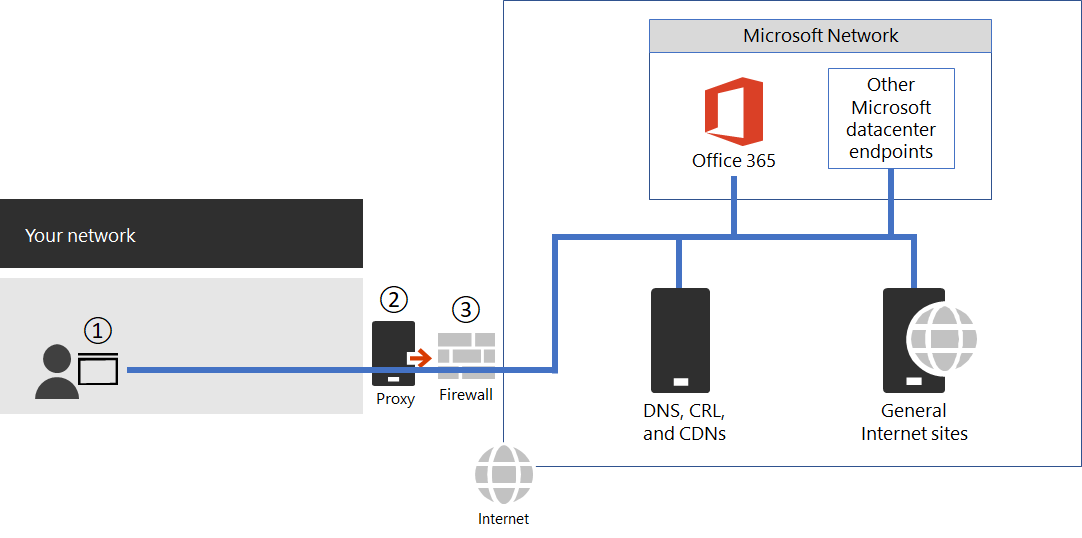
Abbildung 1: Einfaches Unternehmensumkreisnetzwerk
Die PAC-Datei wird für Webbrowser in Punkt 1 in Abbildung 1 bereitgestellt. Wenn Sie eine PAC-Datei für den direkten Ausgang von wichtigem Microsoft 365-Netzwerkdatenverkehr verwenden, müssen Sie auch die Konnektivität mit den IP-Adressen hinter diesen URLs auf Ihrer Netzwerkperimeter-Firewall zulassen. Dazu werden die IP-Adressen für dieselben Microsoft 365-Endpunktkategorien abgerufen, die in der PAC-Datei angegeben sind, und basierend auf diesen Adressen Firewall-ACLs erstellt. Die Firewall ist Punkt 3 in Abbildung 1.
Wenn Sie stattdessen nur direktes Routing für die Endpunkte der Kategorie "Optimieren" auswählen, müssen alle erforderlichen Endpunkte der Kategorie "Zulassen", die Sie an den Proxyserver senden, im Proxyserver aufgelistet werden, um die weitere Verarbeitung zu umgehen. So sind beispielsweise TLS-Unterbrechung und -Prüfung und Proxyauthentifizierung nicht mit den Kategorieendpunkten Optimieren und Zulassen kompatibel. Der Proxy Server ist Punkt 2 in Abbildung 1.
Die allgemeine Konfiguration besteht darin, ohne Verarbeitung des gesamten ausgehenden Datenverkehrs vom Proxyserver für die Ziel-IP-Adressen für Microsoft 365-Netzwerkdatenverkehr zuzulassen, der den Proxyserver erreicht. Informationen zu Problemen mit TLS Break and Inspect finden Sie unter Verwenden von Netzwerkgeräten oder Lösungen von Drittanbietern im Microsoft 365-Datenverkehr.
Es gibt zwei Arten von PAC-Dateien, die das Get-PacFile Skript generiert.
| Typ | Beschreibung |
|---|---|
|
1 |
Senden des Endpunktdatenverkehrs der Kategorie „Optimize“ direkt und des sonstigen Datenverkehrs an den Proxyserver. |
|
2 |
Senden des Endpunktdatenverkehrs der Kategorien „Optimize“ und „Allow“ direkt und des sonstigen Datenverkehrs an den Proxyserver. Dieser Typ kann auch verwendet werden, um den gesamten unterstützten ExpressRoute für Microsoft 365-Datenverkehr an ExpressRoute-Netzwerksegmente und alles andere an den Proxyserver zu senden. |
Hier ein einfaches Beispiel für das Aufrufen des PowerShell-Skripts:
Get-PacFile -ClientRequestId b10c5ed1-bad1-445f-b386-b919946339a7
Es gibt viele Parameter, die Sie an das Skript übergeben können:
| Parameter | Beschreibung |
|---|---|
|
ClientRequestId |
Dies ist erforderlich, und es handelt sich um einen GUID, der an den Webdienst übergeben wird, der den Clientcomputer darstellt, der den Anruf macht. |
|
Instanz |
Die Microsoft 365-Dienst-Instance, die standardmäßig auf Weltweit festgelegt ist. Diese wird ebenfalls an den Webdienst übergeben. |
|
TenantName |
Ihr Microsoft 365-Mandantenname. Wird an den Webdienst übergeben und in einigen Microsoft 365-URLs als ersetzbarer Parameter verwendet. |
|
Typ |
Der Typ der Proxy-PAC-Datei, die Sie generieren möchten. |
Hier ist ein weiteres Beispiel für den Aufruf des PowerShell-Skripts mit weiteren Parametern:
Get-PacFile -Type 2 -Instance Worldwide -TenantName Contoso -ClientRequestId b10c5ed1-bad1-445f-b386-b919946339a7
Proxyserverumgehung Verarbeitung von Microsoft 365-Netzwerkdatenverkehr
Wenn PAC-Dateien nicht für direkten ausgehenden Datenverkehr verwendet werden, möchten Sie die Verarbeitung in Ihrem Netzwerkperimeter trotzdem umgehen, indem Sie Ihren Proxyserver konfigurieren. Einige Proxyserveranbieter haben die automatische Konfiguration dieses Geräts aktiviert, wie im Microsoft 365 Networking Partner Program beschrieben.
Wenn Sie dies manuell tun, müssen Sie die Daten der Endpunktkategorien "Optimieren" und "Zulassen" aus dem Microsoft 365-Webdienst "IP-Adresse und URL" abrufen und Ihren Proxyserver so konfigurieren, dass die Verarbeitung für diese Daten umgangen wird. Es ist wichtig, TLS-Unterbrechungen zu vermeiden und die Authentifizierung sowie die Proxyauthentifizierung für die Endpunkte der Kategorie "Optimieren" und "Zulassen" zu überprüfen.
Change Management für Microsoft 365 IP-Adressen und URLs
Neben der Auswahl der geeigneten Konfiguration für Ihren Netzwerkperimeter ist es wichtig, dass Sie einen Änderungsverwaltungsprozess für Microsoft 365-Endpunkte einführen. Diese Endpunkte ändern sich regelmäßig. Wenn Sie die Änderungen nicht verwalten, kann es passieren, dass Benutzer blockiert werden oder die Leistung schlecht ist, nachdem eine neue IP-Adresse oder URL hinzugefügt wurde.
Änderungen an den Microsoft 365-IP-Adressen und -URLs werden in der Regel gegen den letzten Tag eines jeden Monats veröffentlicht. Manchmal wird eine Änderung aufgrund von Betriebs-, Support- oder Sicherheitsanforderungen außerhalb dieses Zeitplans veröffentlicht.
Wenn eine Änderung veröffentlicht wird, die Sie zum Handeln zwingt, weil eine IP-Adresse oder URL hinzugefügt wurde, sollten Sie damit rechnen, dass Sie ab dem Zeitpunkt, an dem wir die Änderung veröffentlichen, bis ein Microsoft 365-Dienst auf diesem Endpunkt vorhanden ist, 30 Tage vorher benachrichtigt werden. Dies wird als Gültigkeitsdatum wiedergegeben. Obwohl wir diesen Benachrichtigungszeitraum anstreben, ist dies aufgrund von Betriebs-, Support- oder Sicherheitsanforderungen möglicherweise nicht immer möglich. Änderungen, die keine sofortigen Maßnahmen erfordern, um die Konnektivität aufrechtzuerhalten, wie z. B. entfernte IP-Adressen oder URLs oder weniger wichtige Änderungen, enthalten keine Vorabbenachrichtigung. In diesen Fällen wird kein Datum des Inkrafttretens angegeben. Unabhängig davon, welche Benachrichtigung bereitgestellt wird, wird für jede Änderung der Termin der Aktivierung des Dienstes aufgelistet.
Änderungsbenachrichtigungen mithilfe des Webdiensts
Sie können den Microsoft 365-Webdienst für IP-Adressen und URLs verwenden, um Änderungsbenachrichtigungen zu erhalten. Es wird empfohlen, die /version-Webmethode einmal pro Stunde aufzurufen, um die Version der Endpunkte zu überprüfen, die Sie zum Herstellen einer Verbindung mit Microsoft 365 verwenden. Wenn sich diese Version im Vergleich zu der von Ihnen verwendeten Version ändert, sollten Sie die neuesten Endpunktdaten aus der /endpoints-Webmethode und optional die Unterschiede aus der /changes-Webmethode abrufen. Es ist nicht erforderlich, die Webmethoden /endpoints oder /changes aufzurufen, wenn sich die gefundene Version nicht geändert hat.
Weitere Informationen finden Sie unter Microsoft 365-Webdienst für IP-Adressen und URLs.
Änderungsbenachrichtigungen mithilfe von RSS-Feeds
Die Microsoft 365-IP-Adresse und der URL-Webdienst stellen einen RSS-Feed bereit, den Sie in Outlook abonnieren können. Links zu den RSS-URLs finden Sie auf jeder der Microsoft 365-Dienst-instance-spezifischen Seiten für die IP-Adressen und URLs. Weitere Informationen finden Sie unter Microsoft 365-Webdienst für IP-Adressen und URLs.
Änderungsbenachrichtigung und Genehmigungsprüfung mit Power Automate
Uns ist bewusst, dass Sie möglicherweise weiterhin die monatlichen Änderungen an Netzwerkendpunkten manuell vornehmen müssen. Sie können Power Automate verwenden, um einen Flow zu erstellen, der Sie per E-Mail benachrichtigt und optional einen Genehmigungsprozess für Änderungen ausführt, wenn Microsoft 365-Netzwerkendpunkte Änderungen aufweisen. Nach Abschluss der Überprüfung können Sie den Workflow per E-Mail automatisch an Ihr Firewall- und das Proxyserver-Managementteam senden.
Informationen zu einem Power Automate-Beispiel und einer -Vorlage finden Sie unter Verwenden von Power Automate zum Empfangen einer E-Mail für Änderungen an Microsoft 365 IP-Adressen und URLs.
Häufig gestellte Fragen zu Microsoft 365-Netzwerkendpunkten
Lesen Sie diese häufig gestellten Fragen zur Microsoft 365-Netzwerkkonnektivität.
Wie übermittle ich eine Frage?
Wählen Sie den Link unten aus, um anzugeben, ob der Artikel hilfreich war oder nicht, und übermitteln Sie weitere Fragen. Wir überwachen das Feedback und aktualisieren die Liste der am häufigsten gestellten Fragen.
Wie kann ich den Standort meines Mandanten ermitteln?
Der Mandantenstandort lässt sich am besten mit unserer Karte der Rechenzentren ermitteln.
Bin ich in geeigneter Weise über Peering mit Microsoft verbunden?
Die Peeringstandorte werden unter Peering mit Microsoft im Detail beschrieben.
Mit mehr als 2500 ISP-Peeringbeziehungen weltweit und 70 Präsenzpunkten sollte der Zugang aus Ihrem Netzwerk in unseres nahtlos möglich sein. Es lohnt sich, ein paar Minuten zu investieren, um sicherzustellen, dass die Peeringbeziehung Ihres ISPs optimal ist. Hier finden Sie ein paar Beispiele guter und weniger guter Peeringübergaben an Ihr Netzwerk.
Ich sehe Netzwerkanforderungen an IP-Adressen, die nicht in der Liste "Veröffentlicht" angezeigt werden. Muss ich Zugriff auf diese Netzwerkanforderungen zulassen?
Wir geben nur IP-Adressen für die Microsoft 365-Server an, zu denen Sie direkt weiterleiten sollten. Es handelt sich nicht um eine vollständige Liste aller IP-Adressen, für die Netzwerkanforderungen angezeigt werden. Es werden Netzwerkanforderungen an nicht veröffentlichte IP-Adressen von Microsoft und Drittanbietern angezeigt. Diese IP-Adressen werden dynamisch generiert oder auf eine Weise verwaltet, die bei Änderungen eine rechtzeitige Benachrichtigung verhindert. Wenn Ihre Firewall den Zugriff für diese Netzwerkanforderungen nicht basierend auf den FQDNs zulassen kann, verwenden Sie zum Verwalten der Anforderungen eine PAC- oder WPAD-Datei.
Sehen Sie eine mit Microsoft 365 verknüpfte IP, zu der Sie weitere Informationen wünschen?
- Überprüfen Sie mithilfe eines CIDR-Rechners, ob die IP-Adresse in einem größeren veröffentlichten Bereich enthalten ist, z. B. dem für IPv4 oder IPv6.. Beispielsweise enthält 40.96.0.0/13 die IP-Adresse 40.103.0.1, obwohl 40.96 nicht mit 40.103 übereinstimmt.
- Überprüfen Sie mithilfe einer Whois-Abfrage, ob die IP-Adresse einem Partner gehört. Wenn es sich im Besitz von Microsoft befindet, handelt es sich möglicherweise um einen internen Partner. Viele Partnernetzwerk-Endpunkte gehören zur Standardkategorie , für die IP-Adressen nicht veröffentlicht werden.
- Die IP-Adresse ist möglicherweise nicht Teil von Microsoft 365 oder eine Abhängigkeit. Die Veröffentlichung von Microsoft 365-Netzwerkendpunkten umfasst nicht alle Microsoft-Netzwerkendpunkte.
- Überprüfen Sie das Zertifikat. Stellen Sie mit einem Browser eine Verbindung mit der IP-Adresse
https://<IP_address>her und überprüfen Sie die auf dem Zertifikat aufgeführten Domänen, um zu verstehen, welche Domänen der IP-Adresse zugeordnet sind. Wenn es sich um eine IP-Adresse im Besitz von Microsoft handelt und nicht in der Liste der Microsoft 365-IP-Adressen aufgeführt ist, ist es wahrscheinlich, dass die IP-Adresse mit einem Microsoft CDN wie MSOCDN.NET oder einer anderen Microsoft-Domäne verknüpft ist, in der keine IP-Informationen veröffentlicht wurden. Wenn Sie feststellen, dass es sich bei der Domäne auf dem Zertifikat um eine Domäne handelt, für die die IP-Adresse aufgelistet sein sollte, teilen Sie uns dies bitte mit.
Einige Microsoft 365-URLs verweisen auf CNAME-Einträge anstelle von A-Einträgen im DNS. Was muss ich mit den CNAME-Einträgen tun?
Clientcomputer benötigen einen DNS-A- oder AAAA-Eintrag, der mindestens eine IP-Adresse(n) enthält, um eine Verbindung mit einem Clouddienst herzustellen. Einige in Microsoft 365 enthaltene URLs zeigen CNAME-Einträge anstelle von A- oder AAAA-Einträgen an. Bei diesen CNAME-Einträgen handelt es sich um Zwischeneinträge, und es kann mehrere in einer Kette geben. Sie werden letztendlich immer in einen A- oder AAAA-Eintrag für eine IP-Adresse aufgelöst. Betrachten Sie beispielsweise die folgende Reihe von DNS-Einträgen, die letztendlich in die IP-Adresse IP_1 aufgelöst werden:
serviceA.office.com -> CNAME: serviceA.domainA.com -> CNAME: serviceA.domainB.com -> A: IP_1
Diese CNAME-Umleitungen sind ein normaler Bestandteil des DNS, und für den Clientcomputer wie für den Proxyserver transparent. Sie werden für den Lastenausgleich, Content Delivery Networks, Hochverfügbarkeit und die Minderung von Dienstvorfällen verwendet. Microsoft veröffentlicht die zwischengeschalteten CNAME-Einträge nicht, sie können sich jederzeit ändern, und Sie sollten sie nicht als auf Ihrem Proxyserver zulässig konfigurieren müssen.
Ein Proxyserver überprüft die anfängliche URL, die im obigen Beispiel serviceA.office.com ist, und diese URL würde in der Microsoft 365-Veröffentlichung enthalten sein. Der Proxyserver fordert die DNS-Auflösung dieser URL in eine IP-Adresse an und erhält IP_1 zurück. Die zwischengeschalteten CNAME-Umleitungseinträge werden nicht überprüft.
Hartcodierte Konfigurationen oder die Verwendung einer Zulassungsliste, die auf indirekten Microsoft 365-FQDNs basiert, werden von Microsoft nicht empfohlen und nicht unterstützt. Es ist bekannt, dass sie Probleme mit der Kundenkonnektivität verursachen. DNS-Lösungen, die die CNAME-Umleitung blockieren oder Microsoft 365 DNS-Einträge auf andere Weise falsch auflösen, können über DNS-Weiterleitungen mit aktivierter DNS-Rekursion oder mithilfe von DNS-Stammhinweisen gelöst werden. Viele Netzwerkperimeterprodukte von Drittanbietern integrieren nativ empfohlene Microsoft 365-Endpunkte, um eine Zulassungsliste in ihre Konfiguration aufzunehmen, die den Microsoft 365-IP-Adress- und URL-Webdienst verwendet.
Warum enthalten Microsoft-Domänennamen Namen wie "nsatc.net" oder "akadns.net"?
Microsoft 365 und andere Microsoft-Dienste verwenden mehrere Dienste von Drittanbietern wie Akamai und MarkMonitor, um Ihre Microsoft 365-Erfahrung zu verbessern. Um Ihnen weiterhin die bestmögliche Erfahrung zu bieten, ändern wir diese Dienste möglicherweise in Zukunft. Domänen von Drittanbietern können Inhalte hosten, z. B. ein CDN, oder sie können einen Dienst hosten, z. B. einen geografischen Datenverkehrsverwaltungsdienst. Zu den derzeit genutzten Dienste gehören unter anderem:
MarkMonitor wird verwendet, wenn Sie Anforderungen sehen, die *.nsatc.net enthalten. Dieser Dienst bietet Schutz und Überwachung von Domänennamen zum Schutz vor böswilligem Verhalten.
ExactTarget wird verwendet, wenn Anforderungen an *.exacttarget.com angezeigt werden. Dieser Dienst bietet E-Mail-Linkverwaltung und Überwachung vor böswilligem Verhalten.
Akamai wird verwendet, wenn Sie Anforderungen sehen, die einen der folgenden vollqualifizierten Domänennamen enthalten. Dieser Dienst stellt Geo-DNS- und CDN-Dienste (Content Delivery Network) bereit.
*.akadns.net
*.akam.net
*.akamai.com
*.akamai.net
*.akamaiedge.net
*.akamaihd.net
*.akamaized.net
*.edgekey.net
*.edgesuite.net
Ich muss über die minimal mögliche Konnektivität für Microsoft 365 verfügen
Da Microsoft 365 eine Sammlung von Diensten ist, die für den Betrieb über das Internet entwickelt wurden, basieren die Zuverlässigkeits- und Verfügbarkeitsversprechen auf der Verfügbarkeit vieler Standard-Internetdienste. Beispielsweise müssen Standard-Internetdienste wie DNS, CRL und CDNs für die Verwendung von Microsoft 365 erreichbar sein, genauso wie sie für die Nutzung der meisten modernen Internetdienste erreichbar sein müssen.
Die Microsoft 365-Suite ist in vier große Servicebereiche unterteilt, die die drei primären Workloads und eine Reihe gemeinsamer Ressourcen darstellen. Diese Servicebereiche können verwendet werden, um Datenverkehrsflüsse mit einer bestimmten Anwendung zu verknüpfen. Da Features jedoch häufig Endpunkte für mehrere Workloads nutzen, können diese Servicebereiche nicht effektiv verwendet werden, um den Zugriff einzuschränken.
| Dienstbereich | Beschreibung |
|---|---|
| Exchange | Exchange Online und die integrierten Sicherheitsfeatures für alle Cloudpostfächer |
| SharePoint | SharePoint Online und OneDrive for Business |
| Skype for Business Online und Microsoft Teams | Skype for Business auf Microsoft Teams |
| Standard | Microsoft 365-Apps in einem Browser, Microsoft Entra ID und andere allgemeine Netzwerkendpunkte |
Zusätzlich zu diesen grundlegenden Internetdiensten gibt es Drittanbieterservices, die nur zur Integration zusätzlicher Funktionalitäten dienen. Obwohl diese Dienste für die Integration erforderlich sind, sind sie im Microsoft 365-Endpunktartikel als optional gekennzeichnet. Dies bedeutet, dass die Kernfunktionalität des Diensts weiterhin funktioniert, wenn nicht auf den Endpunkt zugegriffen werden kann. Für jeden erforderlichen Netzwerkendpunkt ist das erforderliche Attribut auf "true" festgelegt. Für jeden optionalen Netzwerkendpunkt ist das erforderliche Attribut auf "false" festgelegt, und das notes-Attribut enthält die fehlenden Funktionen, die Sie erwarten sollten, wenn die Konnektivität blockiert ist.
Wenn Sie versuchen, Microsoft 365 zu verwenden und feststellen, dass auf Drittanbieterdienste nicht zugegriffen werden kann, sollten Sie sicherstellen, dass alle FQDNs, die in diesem Artikel als erforderlich oder optional gekennzeichnet sind, durch den Proxy und die Firewall zugelassen sind.
Wie blockiere ich den Zugriff auf Microsoft-Services für Endverbraucher?
Das Feature für Mandanteneinschränkungen unterstützt jetzt das Blockieren der Verwendung aller Microsoft-Verbraucheranwendungen (MSA-Apps) wie OneDrive, Hotmail und Xbox.com. Dieses Feature verwendet einen separaten Header für den login.live.com Endpunkt. Weitere Informationen finden Sie unter Verwenden von Mandanteneinschränkungen zum Verwalten des Zugriffs auf SaaS-Cloudanwendungen.
Meine Firewall erfordert IP-Adressen und kann keine URLs verarbeiten. Gewusst wie konfiguriere ich sie für Microsoft 365?
Microsoft 365 stellt nicht die IP-Adressen aller erforderlichen Netzwerkendpunkte bereit. Einige werden nur als URLs bereitgestellt und sind als Standard kategorisiert. URLs in der Standardkategorie, die erforderlich sind, sollten über einen Proxyserver zugelassen werden. Wenn Sie keinen Proxyserver haben, sehen Sie sich an, wie Sie Webanforderungen für URLs, die Benutzer in die Adressleiste eines Webbrowsers eingeben, konfiguriert haben. Der Benutzer gibt auch keine IP-Adresse an. Die Microsoft 365-Standardkategorie-URLs, die keine IP-Adressen bereitstellen, sollten auf die gleiche Weise konfiguriert werden.