Σημείωμα
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να εισέλθετε ή να αλλάξετε καταλόγους.
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να αλλάξετε καταλόγους.
Σε αυτό το άρθρο, θα μάθετε πώς μπορείτε να δημιουργήσετε μια συντόμευση Azure Data Lake Storage (ADLS) Gen2 μέσα σε μια λίμνη Fabric. Όταν δημιουργείτε συντομεύσεις στους λογαριασμούς αποθήκευσης Azure Data Lake Storage (ADLS) Gen2, η διαδρομή προορισμού μπορεί να παραπέμπει σε οποιονδήποτε φάκελο εντός του ιεραρχικού χώρου ονομάτων. Η διαδρομή προορισμού πρέπει να περιλαμβάνει τουλάχιστον ένα όνομα κοντέινερ.
Για μια επισκόπηση των συντομεύσεων, ανατρέξτε στο θέμα Συντομεύσεις OneLake. Για να δημιουργήσετε συντομεύσεις μέσω προγραμματισμού, ανατρέξτε στο θέμα API REST συντομεύσεων OneLake.
Προαπαιτούμενα στοιχεία
- Ένα λιμνοθάσπιτο. Εάν δεν έχετε, δημιουργήστε ένα ακολουθώντας τα εξής βήματα: Δημιουργία lakehouse.
- Πρέπει να ενεργοποιήσετε τους ιεραρχικούς χώρους ονομάτων στον λογαριασμό χώρου αποθήκευσης ADLS Gen2.
Δημιουργία συντόμευσης
Ανοίξτε ένα λιμνοθάσπιτο.
Κάντε δεξί κλικ σε έναν κατάλογο μέσα στη θέα στη λίμνη του lakehouse.
Επιλέξτε Νέα συντόμευση.
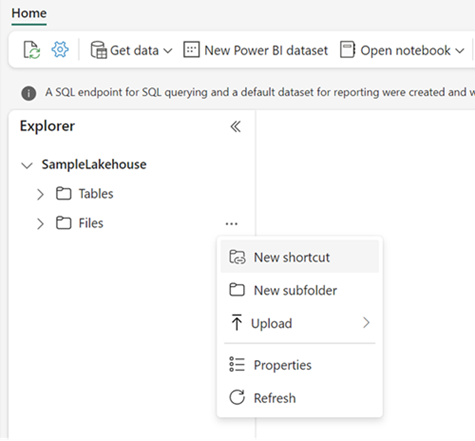
Στην περιοχή Εξωτερικές προελεύσεις, επιλέξτε Azure Data Lake Storage Gen2.
Εισαγάγετε τις Ρυθμίσεις σύνδεσης και τα Διαπιστευτήρια σύνδεσης για τον λογαριασμό χώρου αποθήκευσης.
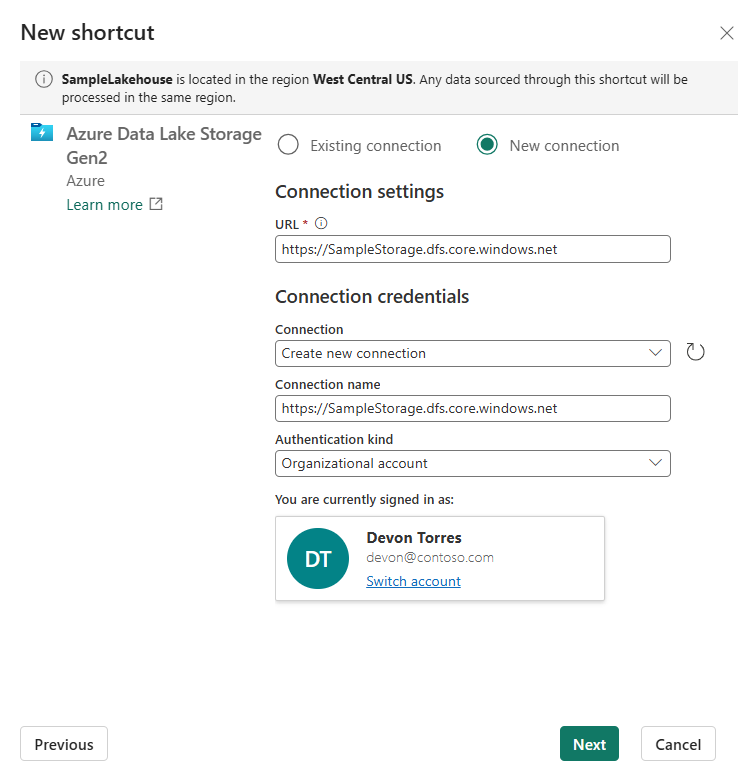
Πεδίο Περιγραφή Διεύθυνση URL Το τελικό σημείο DFS για τον λογαριασμό χώρου αποθήκευσης.
https://<STORAGE_ACCOUNT_NAME>.dfs.core.windows.netΣύνδεση Επιλέξτε μια υπάρχουσα σύνδεση για την καθορισμένη θέση αποθήκευσης από το αναπτυσσόμενο μενού. Εναλλακτικά, εάν δεν υπάρχουν συνδέσεις, επιλέξτε Δημιουργία νέας σύνδεσης. Όνομα σύνδεσης Ένα όνομα για τη σύνδεσή σας Azure Data Lake Storage Gen2. Είδος ελέγχου ταυτότητας Επιλέξτε το προτιμώμενο μοντέλο εξουσιοδότησης από το αναπτυσσόμενο μενού: Εταιρικός λογαριασμός, Κλειδί λογαριασμού, Υπογραφή κοινόχρηστης πρόσβασης (SAS), Κύρια υπηρεσία ή Ταυτότητα χώρου εργασίας. Για περισσότερες πληροφορίες, ανατρέξτε στην ενότητα Εξουσιοδότηση.
Όταν επιλέξετε ένα είδος ελέγχου ταυτότητας, συμπληρώστε τα απαιτούμενα διαπιστευτήρια.Επιλέξτε Επόμενο.
Μεταβείτε στη θέση προορισμού για τη συντόμευση.
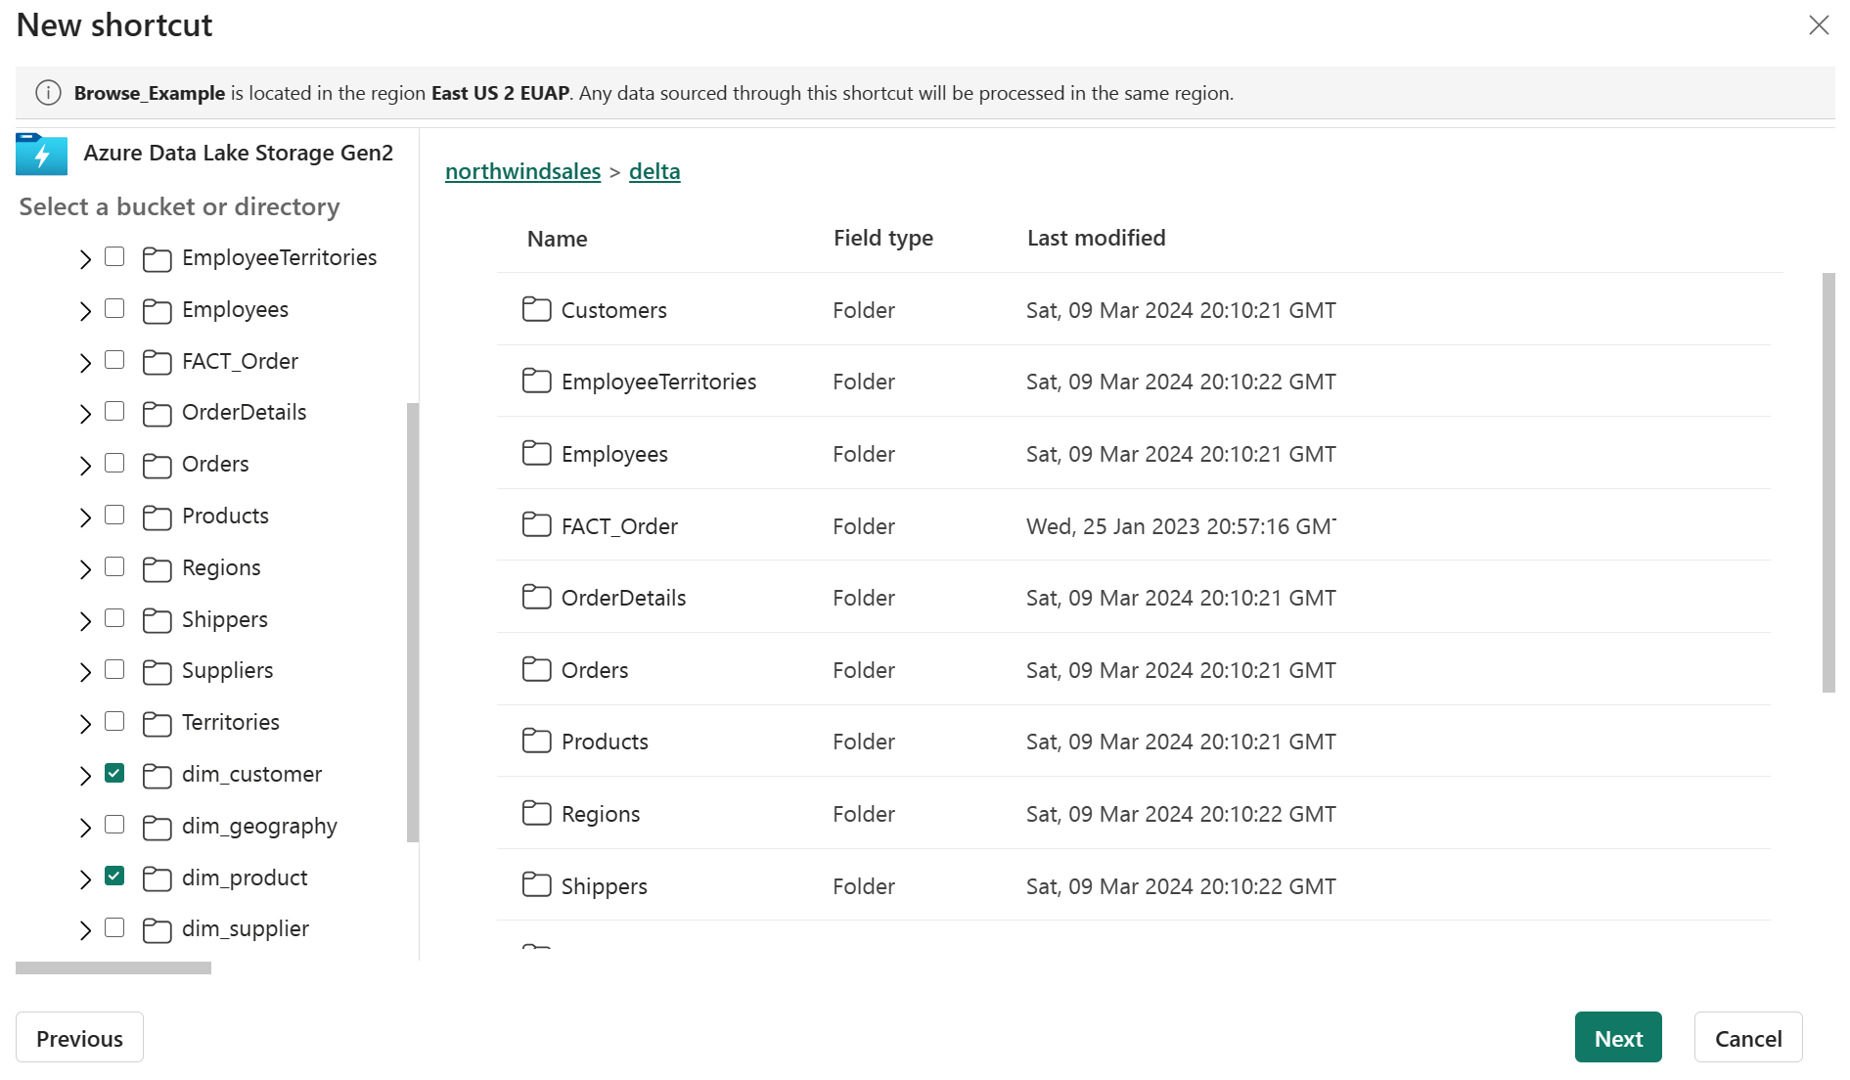
Εάν μόλις χρησιμοποιήσατε τον λογαριασμό χώρου αποθήκευσης στη διεύθυνση URL σύνδεσης, όλα τα διαθέσιμα κοντέινερ εμφανίζονται στην αριστερή προβολή περιήγησης. Εάν καθορίσατε ένα κοντέινερ στη διεύθυνση URL σύνδεσης, μόνο το καθορισμένο κοντέινερ και τα περιεχόμενά του εμφανίζονται στην προβολή περιήγησης.
Περιηγηθείτε στον λογαριασμό χώρου αποθήκευσης επιλέγοντας έναν φάκελο ή το βέλος επέκτασης δίπλα σε έναν φάκελο.
Σε αυτήν την προβολή, μπορείτε να επιλέξετε μία ή περισσότερες τοποθεσίες προορισμού συντόμευσης. Επιλέξτε τοποθεσίες προορισμού επιλέγοντας το πλαίσιο ελέγχου δίπλα σε έναν φάκελο στην αριστερή προβολή περιήγησης.
Επιλέξτε Επόμενο
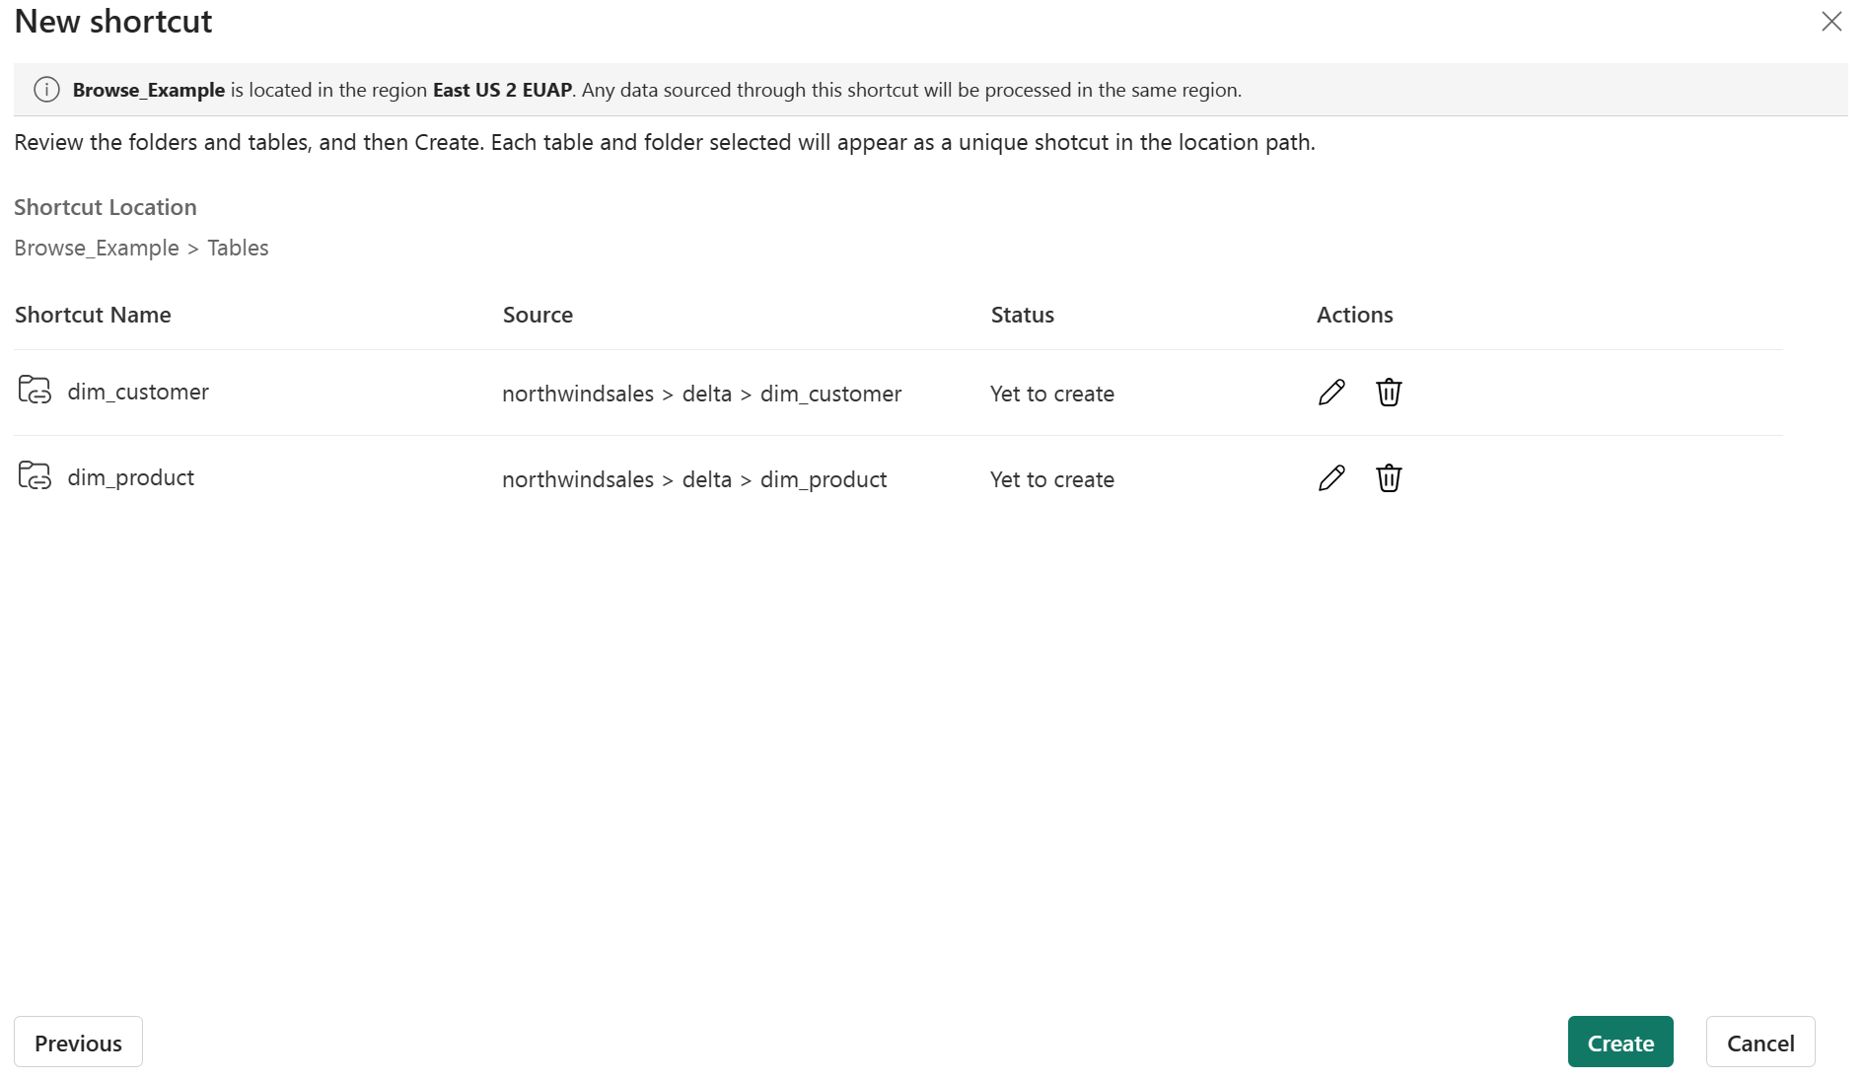
Η σελίδα ελέγχου σάς επιτρέπει να επαληθεύσετε όλες τις επιλογές σας. Εδώ μπορείτε να δείτε κάθε συντόμευση που θα δημιουργηθεί. Στη στήλη ενέργειας, μπορείτε να επιλέξετε το εικονίδιο με το μολύβι για να επεξεργαστείτε το όνομα της συντόμευσης. Μπορείτε να επιλέξετε το εικονίδιο του κάδου απορριμμάτων για να διαγράψετε τη συντόμευση.
Επιλέξτε Δημιουργία.
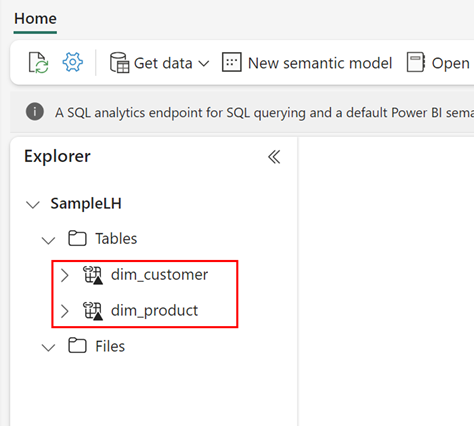
Το lakehouse ανανεώνεται αυτόματα. Η συντόμευση εμφανίζεται στο αριστερό τμήμα παραθύρου εξερεύνησης .
Πρόσβαση
Οι συντομεύσεις ADLS πρέπει να δείχνουν στο τελικό σημείο DFS για τον λογαριασμό χώρου αποθήκευσης.
Παράδειγμα: https://accountname.dfs.core.windows.net/
Εάν ένα τείχος προστασίας χώρου αποθήκευσης προστατεύει τον λογαριασμό χώρου αποθήκευσης, μπορείτε να διαμορφώσετε την πρόσβαση σε αξιόπιστες υπηρεσίες. Για περισσότερες πληροφορίες, ανατρέξτε στο θέμα Πρόσβαση σε αξιόπιστο χώρο εργασίας.
Authorization
Οι συντομεύσεις ADLS χρησιμοποιούν ένα μοντέλο εξουσιοδότησης με ανάθεση. Σε αυτό το μοντέλο, ο δημιουργός συντόμευσης καθορίζει ένα διαπιστευτήριο για τη συντόμευση ADLS και όλη η πρόσβαση σε αυτήν τη συντόμευση εξουσιοδοτείται με τη χρήση αυτού του διαπιστευτηρίου. Οι συντομεύσεις ADLS υποστηρίζουν τους ακόλουθους τύπους εξουσιοδότησης με ανάθεση:
- Εταιρικός λογαριασμός - πρέπει να έχει ρόλο "Αναγνώστης δεδομένων αντικειμένου blob χώρου αποθήκευσης", "Συμβάλλων δεδομένων blob χώρου αποθήκευσης" ή "Κάτοχος δεδομένων αντικειμένου blob χώρου αποθήκευσης" στον λογαριασμό χώρου αποθήκευσης. ή Ρόλος ανάθεσης στον λογαριασμό χώρου αποθήκευσης συν την πρόσβαση αρχείου ή καταλόγου που εκχωρείται εντός του λογαριασμού χώρου αποθήκευσης.
- Κύρια υπηρεσία - πρέπει να έχει ρόλο "Αναγνώστης δεδομένων blob χώρου αποθήκευσης", "Συμβάλλων δεδομένων blob χώρου αποθήκευσης" ή "Κάτοχος δεδομένων αντικειμένου blob χώρου αποθήκευσης" στον λογαριασμό χώρου αποθήκευσης. ή Ρόλος ανάθεσης στον λογαριασμό χώρου αποθήκευσης συν την πρόσβαση αρχείου ή καταλόγου που εκχωρείται εντός του λογαριασμού χώρου αποθήκευσης.
- Ταυτότητα χώρου εργασίας - πρέπει να έχει ρόλο "Αναγνώστης δεδομένων blob χώρου αποθήκευσης", "Συμβάλλων δεδομένων αντικειμένου blob χώρου αποθήκευσης" ή "Κάτοχος δεδομένων αντικειμένου blob χώρου αποθήκευσης" στον λογαριασμό χώρου αποθήκευσης. ή Ρόλος ανάθεσης στον λογαριασμό χώρου αποθήκευσης συν την πρόσβαση αρχείου ή καταλόγου που εκχωρείται εντός του λογαριασμού χώρου αποθήκευσης.
- Υπογραφή κοινόχρηστής πρόσβασης (SAS) - πρέπει να περιλαμβάνει τουλάχιστον τα ακόλουθα δικαιώματα: Ανάγνωση, Λίστα και Εκτέλεση.
- Κλειδί λογαριασμού - το κλειδί πρόσβασης λογαριασμού χώρου αποθήκευσης. Τα κλειδιά λογαριασμού παρέχουν πλήρη πρόσβαση στον λογαριασμό αποθήκευσης, επομένως χρησιμοποιήστε αυτήν την επιλογή με προσοχή και προστατέψτε τα κλειδιά σας κατάλληλα.
Οι τύποι εξουσιοδότησης με ανάθεση του Αναγνωριστικού Microsoft (λογαριασμός οργανισμού, κύρια υπηρεσία ή ταυτότητα χώρου εργασίας) απαιτούν την ενέργεια Δημιουργία κλειδιού ανάθεσης χρηστών σε επίπεδο λογαριασμού χώρου αποθήκευσης. Αυτή η ενέργεια περιλαμβάνεται ως μέρος των ρόλων Αναγνώστης δεδομένων αντικειμένου blob χώρου αποθήκευσης, Συμβάλλων δεδομένων αντικειμένου blob χώρου αποθήκευσης, Κάτοχος δεδομένων αντικειμένου blob χώρου αποθήκευσης και Delegator. Εάν δεν θέλετε να δώσετε σε έναν χρήστη δικαιώματα αναγνώστη, συμβάλλοντα ή κατόχου για ολόκληρο τον λογαριασμό χώρου αποθήκευσης, αντιστοιχίστε του τον ρόλο Delegator. Στη συνέχεια, καθορίστε λεπτομερή δικαιώματα πρόσβασης δεδομένων χρησιμοποιώντας λίστες ελέγχου πρόσβασης (ACL) στο Azure Data Lake Storage.
Σημαντικό
Η απαίτηση κλειδιού Δημιουργία κλειδιού ανάθεσης χρήστη δεν επιβάλλεται αυτήν τη στιγμή όταν έχει ρυθμιστεί μια ταυτότητα χώρου εργασίας για τον χώρο εργασίας και ο τύπος ελέγχου ταυτότητας συντόμευσης ADLS είναι Εταιρικός λογαριασμός, Κύρια υπηρεσία ή Ταυτότητα χώρου εργασίας. Ωστόσο, αυτή η συμπεριφορά θα περιοριστεί στο μέλλον. Βεβαιωθείτε ότι όλες οι ανατεθειμένες ταυτότητες έχουν την ενέργεια κλειδιού Δημιουργία ανάθεσης χρήστη για να εξασφαλίσετε ότι η πρόσβαση των χρηστών σας δεν επηρεάζεται όταν αλλάζει αυτή η συμπεριφορά.
Περιορισμοί
Οι ακόλουθοι περιορισμοί ισχύουν για τις συντομεύσεις ADLS:
- Οι συντομεύσεις ADLS για λογαριασμούς χώρου αποθήκευσης σε διαφορετικό μισθωτή Microsoft Entra από αυτόν που απαιτούν ο μισθωτής Fabric απαιτούν τη χρήση μιας κύριας υπηρεσίας ή ενός διακριτικού SAS για έλεγχο ταυτότητας. Ο έλεγχος ταυτότητας εταιρικού λογαριασμού και ταυτότητας χώρου εργασίας δεν λειτουργεί σε όλους τους μισθωτές. Για την κοινή χρήση δεδομένων μεταξύ μισθωτών Fabric, εξετάστε το ενδεχόμενο να χρησιμοποιήσετε την κοινή χρήση εξωτερικών δεδομένων , η οποία απαιτεί εκχωρημένους πόρους Fabric και στους δύο μισθωτές.
- Οι διαδρομές προορισμού συντομεύσεων ADLS δεν μπορούν να περιέχουν δεσμευμένους χαρακτήρες από την ενότητα 2.2 του RFC 3986. Για επιτρεπόμενους χαρακτήρες, ανατρέξτε στην ενότητα RFC 3968 2.3.
- Οι συντομεύσεις ADLS δεν υποστηρίζουν το API αντιγραφής Blob.
- Η συνάρτηση Αντιγραφή δεν λειτουργεί σε συντομεύσεις που δείχνουν απευθείας σε κοντέινερ ADLS. Συνιστάται να δημιουργήσετε συντομεύσεις ADLS σε έναν κατάλογο που βρίσκεται τουλάχιστον ένα επίπεδο κάτω από ένα κοντέινερ.
- Οι συντομεύσεις OneLake δεν υποστηρίζουν συνδέσεις σε λογαριασμούς αποθήκευσης ADLS Gen2 που χρησιμοποιούν διαχειριζόμενα ιδιωτικά τελικά σημεία. Για περισσότερες πληροφορίες, ανατρέξτε στο θέμα Διαχειριζόμενα ιδιωτικά τελικά σημεία για το Fabric.
- Δεν μπορείτε να δημιουργήσετε περισσότερες συντομεύσεις μέσα στις συντομεύσεις ADLS.
- Οι συντομεύσεις ADLS gen 2 δεν υποστηρίζονται για λογαριασμούς χώρου αποθήκευσης που χρησιμοποιούν την Κοινή χρήση δεδομένων Microsoft Purview.