Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
SE APLICA A: 2016 2019 Edición de suscripción
Exchange utiliza una arquitectura de bloques de creación única que proporciona servicios de correo electrónico para implementaciones de todos los tamaños, desde organizaciones pequeñas hasta las corporaciones multinacionales más grandes. Esta arquitectura se describe en el siguiente diagrama.
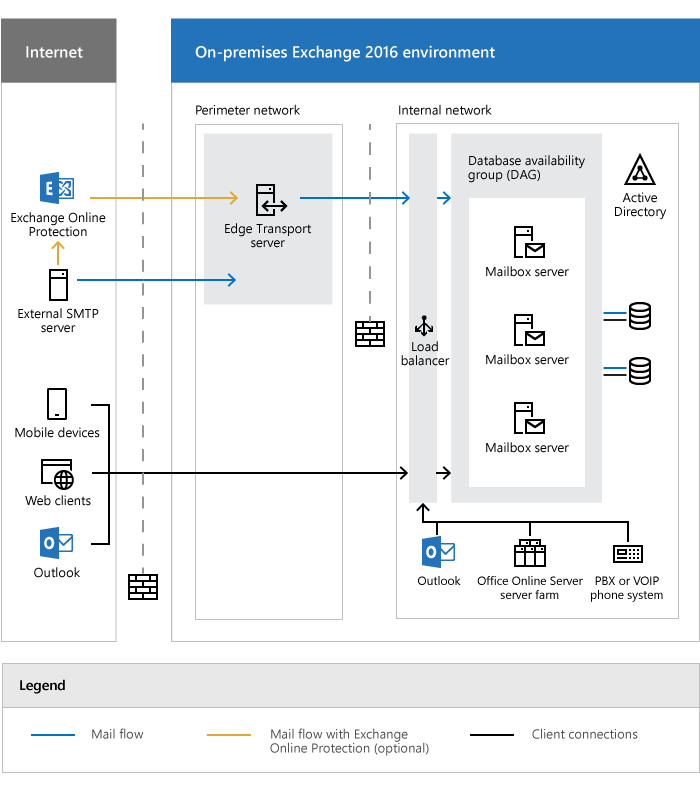
Los componentes individuales se describen en las secciones siguientes.
Arquitectura de comunicación de servidores
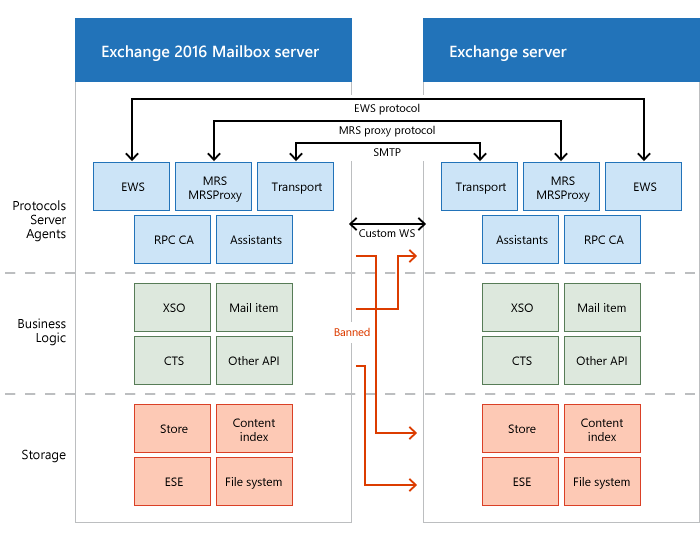
La comunicación entre los servidores de Exchange y las versiones pasadas y futuras de Exchange tiene lugar en la capa de protocolo. No se permite la comunicación entre niveles. Esta arquitectura de comunicación se resume como "cada servidor es una isla". Esta arquitectura tiene las siguientes ventajas:
Comunicaciones reducidas entre servidores.
Comunicaciones con reconocimiento de versión.
Errores aislados.
Diseño integrado en cada servidor.
En el diagrama siguiente se muestra la comunicación de nivel de protocolo entre servidores de Exchange.
Arquitectura de roles de servidor
Exchange utiliza servidores de buzones de correo y servidores de transporte perimetral. En las siguientes secciones se describen estos roles de servidor.
Servidores de buzones de correo
Los servidores de buzones de correo contienen los servicios de transporte que se usan para enrutar el correo. Para más información, vea Mail flow and the transport pipeline
Los servidores de buzones de correo contienen bases de datos de buzones de correo que procesan, presentan y almacenan datos. Para obtener más información, vea Administrar bases de datos de buzones de correo en Exchange Server.
Los servidores de buzones contienen servicios de Acceso de clientes que aceptan conexiones de cliente para todos los protocolos. Estos servicios front-end se encargan de enrutar o crear conexiones proxy a los servicios back-end correspondientes en un servidor de buzones de correo. Los clientes no se conectan directamente a los servicios back-end. Para obtener más información, consulte la sección Arquitectura del protocolo de acceso de cliente más adelante en este tema.
En Exchange 2016, los servidores de buzones de correo contienen los servicios de mensajería unificada (UM) que proporcionan el correo de voz y otras características de telefonía a los buzones de correo.
Nota:
La mensajería unificada no está disponible en Exchange 2019.
Los servidores de buzones de correo se administran mediante el Centro de administración de Exchange (EAC) y Shell de administración de Exchange. Para obtener más información, consulte Centro de administración de Exchange en Exchange Server y PowerShell de Exchange Server (Shell de administración de Exchange).
Servidores de transporte perimetral
Los servidores de transporte perimetral administran todo el flujo de correo externo de la organización de Exchange.
Los servidores de transporte perimetral normalmente están instalados en la red perimetral y pertenecen a la organización interna de Exchange. El proceso de sincronización de EdgeSync pone el destinatario y otra información de configuración a disposición del servidor de transporte perimetral cuando el correo entra y sale de la organización de Exchange.
Los servidores de transporte perimetral proporcionan reglas contra correo no deseado y de flujo de correo cuando este entra y sale de la organización de Exchange. Para obtener más información, consulte Protección contra correo electrónico no deseado en Exchange Server
Los servidores de transporte perimetral se administran mediante Shell de administración de Exchange. Para obtener más información, consulte PowerShell de Exchange Server (Shell de administración de Exchange).
Para obtener más información sobre los servidores de transporte perimetral, vea Servidores de transporte perimetral.
Arquitectura de alta disponibilidad
Las características de alta disponibilidad de Exchange Server se describen en las secciones siguientes.
Alta disponibilidad de buzón
Un grupo de disponibilidad de base de datos (DAG) es el elemento fundamental del marco de alta disponibilidad y resistencia de sitios integrado en Exchange Server. Un DAG es un grupo de servidores de buzones de correo que hospeda un conjunto de bases de datos y que proporciona recuperación automática de nivel de base de datos en errores de bases de datos, redes y servidores. Y los DAG de Exchange 2016 y versiones posteriores se han mejorado en comparación con Exchange 2013. Para obtener más información sobre los DAG, vea Database availability groups.
Alta disponibilidad de transporte
El servicio de transporte hace copias redundantes de todos los mensajes en tránsito. Esta característica se conoce como redundancia de instantáneas.
El servicio de transporte hace copias redundantes de todos los mensajes entregados. Esta característica se conoce como red de seguridad.
En Exchange Server, un DAG representa un límite de alta disponibilidad de transporte. Puede conseguir la resistencia de sitios si distribuye un DAG entre varios sitios de Active Directory.
En Exchange Server, la alta disponibilidad de transporte es más que el mejor esfuerzo para la redundancia de mensajes, ya que la redundancia no depende de las características admitidas del servidor de envío de correo. Por lo tanto, puede decir que Exchange Server intenta garantizar la redundancia de mensajes guardando varias copias de mensajes durante y después de la entrega.
Para obtener más información, vea Alta disponibilidad de transporte.
Arquitectura del protocolo de acceso de cliente
Los servicios de acceso de cliente en los servidores de buzones de Exchange son responsables de aceptar todas las formas de conexiones de cliente. El proxy de servicios de Acceso de cliente (front-end) estas conexiones a los servicios back-end en el servidor de buzón de correo de destino (el servidor local o un servidor de buzón remoto que contenga la copia activa del buzón del usuario). Los clientes no se conectan directamente a los servicios back-end. Esta comunicación se muestra en el diagrama siguiente.
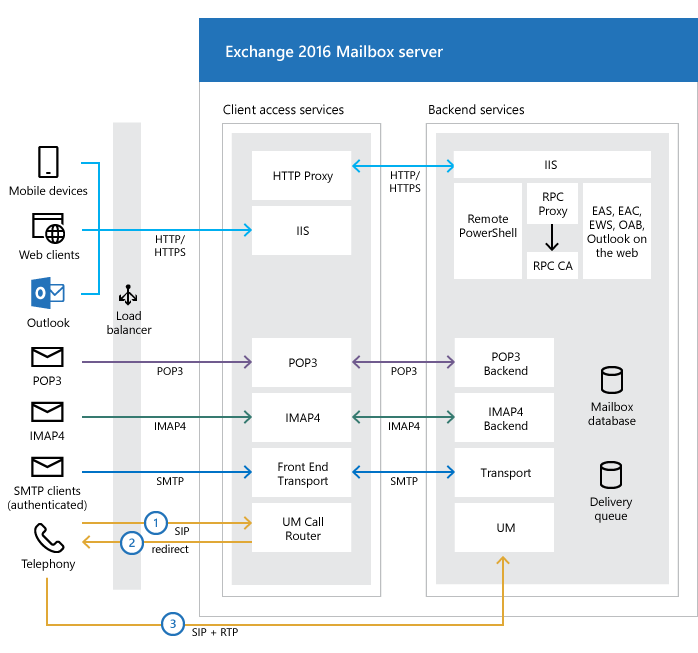
El protocolo que usa un cliente determina el protocolo usado para canalizar mediante proxy la solicitud a los servicios back-end en el servidor de buzones de correo de destino. Por ejemplo, si el cliente se ha conectado mediante HTTP, el servidor de buzones de correo usa HTTP para canalizar mediante proxy la solicitud al servidor de buzones de correo de destino (protegido mediante SSL con un certificado autofirmado). Si el cliente ha usado IMAP o POP, el protocolo que se usa es IMAP o POP.
En Exchange 2016, las solicitudes de telefonía son diferentes a otras conexiones de cliente. En lugar de canalizar la solicitud mediante proxy, el servidor de buzones de correo la redirige al servidor de buzones de correo que contiene la copia activa del buzón del usuario. Los dispositivos de telefonía deben establecer sus sesiones SIP y RTP directamente con los servicios de mensajería unificada en el servidor de buzón de correo de Exchange 2016 de destino.
Nota:
La mensajería unificada no está disponible en Exchange 2019.
Cambios en la arquitectura de Exchange
Consolidación de roles de servidor: en Exchange 2013 o versiones anteriores, puede instalar el rol de servidor Acceso de clientes y el rol de servidor Buzón de correo en equipos independientes. En Exchange 2016 o versiones posteriores, el rol de servidor de Acceso de clientes se instala automáticamente como parte del rol de servidor de buzones de correo, y el rol de servidor de Acceso de clientes no está disponible como una opción de instalación independiente. Este cambio refleja la filosofía de ubicación compartida de roles de servidor de Exchange, que ha sido un procedimiento recomendado desde Exchange 2010. Una arquitectura de servidor de varios roles de Exchange ofrece las siguientes ventajas tangibles:
Todos los servidores de Exchange del entorno (con la excepción probable de los servidores de transporte perimetral) pueden ser exactamente idénticos: el mismo hardware, la misma configuración, etc. Esta uniformidad simplifica la compra de hardware y también el mantenimiento y la administración de los servidores de Exchange.
Probablemente necesitará menos servidores físicos de Exchange. Esto se traduce en menos costos de mantenimiento continuo, menos licencias de servidor Exchange y menos requisitos de estanterías, espacio y alimentación.
Se mejora la escalabilidad, ya que la carga de trabajo se distribuye entre un número mayor de máquinas físicas. Durante un error, la carga de los restantes servidores Exchange de varios roles aumenta únicamente de forma incremental, lo que garantiza que los demás roles de los servidores Exchange no se vean afectados de manera negativa.
Se ha mejorado la resistencia, ya que un servidor Exchange de varios roles puede soportar un mayor número de errores del rol (o servicio) Acceso de cliente y seguir prestando servicio.
Mejoras de búsqueda La instancia de búsqueda local ahora es capaz de leer datos de la copia de la base de datos de buzones de correo local. Por consiguiente, las instancias de búsqueda pasivas ya no tienen que coordinarse con sus homólogas activas para realizar actualizaciones del índice y se han reducido un 40 % los requisitos de ancho de banda entre la copia activa y la pasiva en comparación con versiones anteriores de Exchange. Además, la búsqueda ahora puede realizar varias lecturas de disco asincrónicas antes de que un usuario complete un término de búsqueda. Esto rellena la memoria caché con información relevante y proporciona una latencia de consulta de búsqueda inferior al segundo para los clientes en línea como Outlook en la web.
Vista previa de Office Online Server para la vista previa de documentos de Outlook en la Web: En Exchange 2013 o versiones anteriores, Outlook Web App incluía la visualización de documentos WebReady para la vista previa integrada de documentos de Office y PDF. En Exchange 2016 o versiones posteriores, Outlook en la Web usa la vista previa de Office Online Server para ofrecer una amplia vista previa y funciones de edición para los documentos. Aunque esto proporciona una experiencia de documento coherente con otros productos como SharePoint y Skype Empresarial, no exige implementar Office Online Server Preview en el entorno local si aún no se tiene. Para obtener más información, consulte Instalar Office Online Server en una organización de Exchange.
MAPI sobre HTTP es el valor predeterminado de las conexiones de Outlook: MAPI sobre HTTP se introdujo en el Service Pack 1 de Exchange 2013 y ofrece mejoras con respecto al método de conexión tradicional de Outlook en cualquier lugar (RPC sobre HTTP). En Exchange 2016 y versiones posteriores, MAPI sobre HTTP está habilitado de forma predeterminada y ofrece controles adicionales, como la posibilidad de habilitar o deshabilitar MAPI sobre HTTP por usuario y si se anuncia a clientes externos. Para obtener más información, vea MAPI sobre HTTP en Exchange Server.