Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Puedes usar una pasarela VPN, una pasarela ExpressRoute, o ambas en una región de Azure diferente a las redes virtuales que alojan tus cargas de trabajo. Crea peerings globales de red virtual entre las redes virtuales de carga de trabajo y la red virtual que contiene las gateways, y luego configura el tránsito de gateway en los peerings.
El tránsito de pasarela funciona tanto con peering de red virtual en la misma región como con peering de red virtual global entre regiones. La conectividad disponible a través de las pasarelas se aplica entonces a las redes virtuales de carga de trabajo que utilizan las pasarelas remotas.
Requisitos y restricciones
Antes de configurar los peerings, verifica los siguientes requisitos:
- Los espacios de direcciones de las redes virtuales peered no se solapan.
- Una red virtual de carga de trabajo que utiliza pasarelas remotas no contiene su propia VPN ni pasarela ExpressRoute. Puedes habilitar el uso de gateways remotos en un solo peering para cada red virtual de carga de trabajo.
- Usa un SKU de VPN Gateway compatible. El tránsito de gateway no soporta el SKU Básico.
- ExpressRoute FastPath no soporta peering global de red virtual. En este diseño interregional, el tráfico ExpressRoute procedente de las redes virtuales de carga de trabajo utiliza la pasarela ExpressRoute. Para más información, consulta soporte de peering de red virtual FastPath.
- Tu cuenta tiene el rol de Colaborador de Red en ambas redes virtuales, o un rol personalizado que incluye
Microsoft.Network/virtualNetworks/virtualNetworkPeerings/writeyMicrosoft.Network/virtualNetworks/peer. - Para redes virtuales en diferentes suscripciones o arrendatarios de Microsoft Entra, completar la autorización y configuración descrita en Crear interconexión de red virtual entre diferentes suscripciones.
- Revisa los requisitos y restricciones para el peering de red virtual, incluyendo las restricciones que se aplican al peering global de red virtual.
Configurar el tránsito de la pasarela
El peering de redes virtuales es direccional. Configura ambas direcciones de cada peering entre la red virtual de la puerta de entrada y una red virtual de carga de trabajo:
- En el peering desde la red virtual de la puerta de enlace, activa Permitir que la pasarela o el servidor de ruta en '<gateway-vnet>' reenvíe el tráfico a la red virtual peered (
allowGatewayTransit). - En el peering desde la red virtual de carga de trabajo, activa Enable '<workload-vnet>' para usar el gateway remoto de '<gateway-vnet> o router server (
useRemoteGateways). - En ambas direcciones, activa Permitir el tráfico reenviado desde la red virtual remota (
allowForwardedTraffic).
Para procedimientos de portal y PowerShell, véase Configurar tránsito de gateway VPN para peering de red virtual. Las propiedades de peering se aplican tanto a las pasarelas VPN como a las de ExpressRoute.
Después de configurar los peerings, verifica que el estado del peering esté conectado en ambas direcciones.
El siguiente diagrama muestra la topología de pasarela-tránsito con un gateway VPN como ejemplo. Un gateway ExpressRoute utiliza la misma configuración de peering.
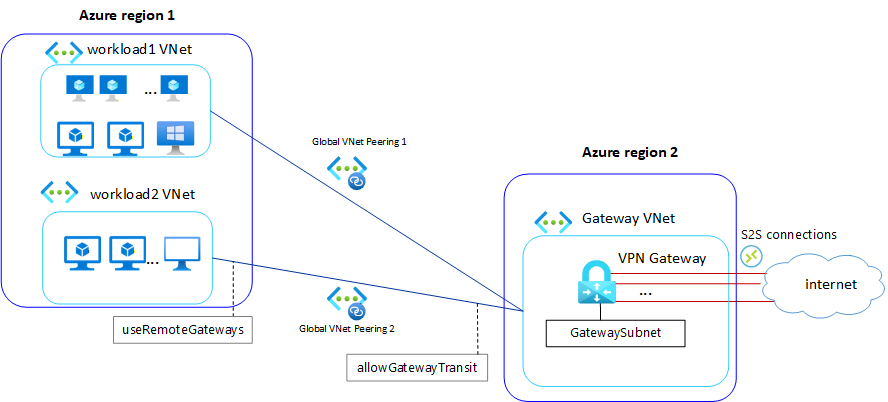
En la región 1, las redes vnet-1 virtuales de carga de trabajo (10.0.0.0/16) y vnet-2 (10.1.0.0/16) tienen cada una una red virtual global directa de peering con remote-vnet-GW (10.3.0.0/16) en la región 2. La red virtual remota contiene GatewaySubnet (10.3.255.0/27) y una pasarela VPN que proporciona conectividad a redes fuera de Azure. Cada red virtual de carga de trabajo utiliza la pasarela remota a través de su peering directo. Las redes virtuales de carga de trabajo no están conectadas entre sí.
Comportamiento de enrutamiento para el tránsito de pasarela entre regiones
Las rutas hacia redes conectadas a través de la pasarela se propagan automáticamente a las redes virtuales de carga de trabajo. Para suprimir esta propagación en una subred, asocia una tabla de rutas que tenga desactivada las rutas de Propagar la pasarela . Para más información, consulte la tabla de enrutamiento de red virtual.
El peering de red virtual no es transitivo. Las redes virtuales de carga de trabajo que están emparejadas a la misma red virtual de gateway no pueden conectarse entre sí solo mediante peering. Haz pares directo a las redes virtuales de la carga de trabajo o enruta el tráfico a través de un dispositivo virtual de red.
Importante
Si cambias la topología de la red y usas clientes VPN punto a sitio de Windows, genera, descarga e instala un perfil de cliente VPN actualizado para que los clientes reciban las nuevas rutas.
Escenario 1: Trasladar la conectividad híbrida existente a otra región
En este escenario, una topología de hub y radios está en la región 1. La red virtual del hub contiene una pasarela VPN, una pasarela ExpressRoute o ambas. Quieres mover los gateways a la región 2 manteniendo las cargas de trabajo en la región 1.
Warning
Eliminar las pasarelas en la región 1 interrumpe la conectividad híbrida hasta que las pasarelas y peerings en la región 2 estén listas. Planifica una ventana de mantenimiento y valida los nuevos gateways antes de eliminar los existentes.
- Crea una red virtual en la región 2 y despliega la pasarela VPN requerida, la pasarela ExpressRoute o ambas en su
GatewaySubnetarchivo . - En los peerings hub-to-spoke existentes en la región 1, conservar el acceso virtual a la red y el tráfico reenviado. Desactivar Permitir el tránsito de la pasarela y Usar pasarelas remotas en ambas direcciones.
- Elimina las pasarelas VPN y ExpressRoute de la red virtual del hub en la región 1.
- Crear peerings de red virtual global entre la red virtual gateway en la región 2 y las redes virtuales hub and spoke en la región 1.
- Configura los peerings de la red virtual gateway con estas propiedades:
-
allowVirtualNetworkAccess:true -
allowForwardedTraffic:true -
allowGatewayTransit:true -
useRemoteGateways:false
-
- Configura los peerings desde las redes virtuales hub y spoke con estas propiedades:
-
allowVirtualNetworkAccess:true -
allowForwardedTraffic:true -
allowGatewayTransit:false -
useRemoteGateways:true
-
- Verifica que cada peering tenga un estado Conectado y prueba la conectividad de cada red virtual de carga de trabajo a través de la pasarela remota.
Escenario 2: Desplegar nueva conectividad híbrida en otra región
En este escenario, las redes virtuales hub and spoke en la región 1 ya están conectadas a través de peerings de redes virtuales locales. No tienen VPN ni pasarela ExpressRoute. Quieres proporcionar conectividad híbrida a través de pasarelas en la región 2.
El siguiente diagrama muestra la topología final con un gateway VPN como ejemplo. Un gateway ExpressRoute utiliza la misma configuración de peering.
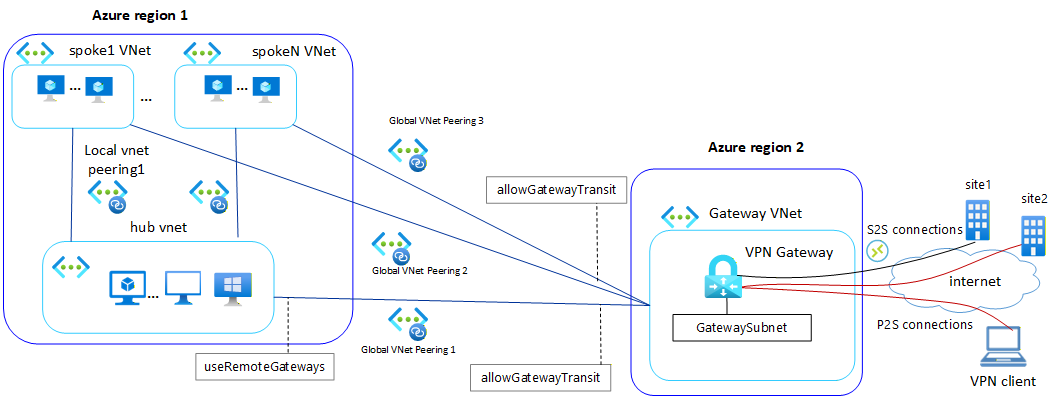
En la región 1, la red vnet-1 virtual hub (10.0.0.0/16) y la red vnet-2 virtual radiológica (10.1.0.0/16) mantienen su peering local. Ambas redes virtuales también cuentan con peerings directos de red virtual global con remote-vnet-GW (10.3.0.0/16) en la región 2. La red virtual remota contiene GatewaySubnet (10.3.255.0/27) y una pasarela VPN que proporciona conectividad a redes fuera de Azure. Tanto las redes virtuales hub como las de radio utilizan la pasarela remota a través de sus peerings directos.
- Crea una red virtual en la región 2 y despliega la pasarela VPN requerida, la pasarela ExpressRoute o ambas en su
GatewaySubnetarchivo . - Crear peerings de red virtual global entre la red virtual gateway en la región 2 y las redes virtuales hub and spoke en la región 1.
- Configura los peerings de la red virtual gateway con estas propiedades:
-
allowVirtualNetworkAccess:true -
allowForwardedTraffic:true -
allowGatewayTransit:true -
useRemoteGateways:false
-
- Configura los peerings desde las redes virtuales hub y spoke con estas propiedades:
-
allowVirtualNetworkAccess:true -
allowForwardedTraffic:true -
allowGatewayTransit:false -
useRemoteGateways:true
-
- Verifica que cada peering tenga un estado Conectado y prueba la conectividad de cada red virtual de carga de trabajo a través de la pasarela remota.