Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Como administrador de seguridad, use las directivas de seguridad de punto de conexión de Intune para configurar y administrar las opciones de seguridad en los dispositivos administrados. Las directivas de seguridad de punto de conexión son perfiles de seguridad específicos que se centran en escenarios de seguridad de dispositivos específicos, lo que proporciona un enfoque simplificado para implementar y administrar controles de seguridad en toda la organización.
En comparación con la administración de la configuración de seguridad a través de directivas de configuración de dispositivos, las directivas de seguridad de punto de conexión ofrecen varias ventajas clave:
- Administración de seguridad enfocada: cada tipo de directiva se dirige a áreas de seguridad específicas (antivirus, firewall, cifrado de disco, etc.) sin la complejidad de perfiles de configuración de dispositivos más amplios.
- Enfoque que da prioridad a la seguridad: directivas diseñadas específicamente para escenarios de seguridad en lugar de para la administración general de dispositivos.
- Organizado por función de seguridad: agrupado por carga de trabajo de seguridad (antivirus, firewall, etc.) en lugar de combinarlo con la configuración general de administración de dispositivos.
- Monitoreo integral: informes integrados y detección de conflictos para garantizar que las políticas de seguridad se implementen correctamente.
Descripción de la integración de directivas de seguridad de puntos de conexión
Al implementar directivas de seguridad de punto de conexión junto con otros tipos de directivas de Intune, planee su enfoque para minimizar los conflictos de configuración. Todos los tipos de directiva de Intune se tratan como orígenes iguales de opciones de configuración de dispositivos, lo que significa que los conflictos se producen cuando un dispositivo recibe diferentes configuraciones para la misma configuración de varias directivas.
Escenarios de conflicto comunes:
- Las líneas base de seguridad pueden establecer valores no predeterminados para que la configuración cumpla con las configuraciones recomendadas, mientras que las directivas de seguridad de punto de conexión y configuración de dispositivos suelen tener como valor predeterminado No configurado : la combinación de estos enfoques puede crear conflictos (resolver conflictos).
- Directivas de configuración de dispositivos que administran la misma configuración que las directivas de seguridad de punto de conexión (resolver conflictos).
- Varias directivas de seguridad de punto de conexión que establecen diferentes valores para la misma configuración (administrar conflictos).
Cuando se producen conflictos, es posible que las configuraciones afectadas no se apliquen correctamente. Planee la arquitectura de directivas y use la guía vinculada para identificar y resolver conflictos.
Tipos de directivas de seguridad de puntos de conexión disponibles
Acceso a directivas de seguridad de puntos de conexión desde Seguridad de puntos de conexión>Administrar en el Centro de administración de Microsoft Intune.
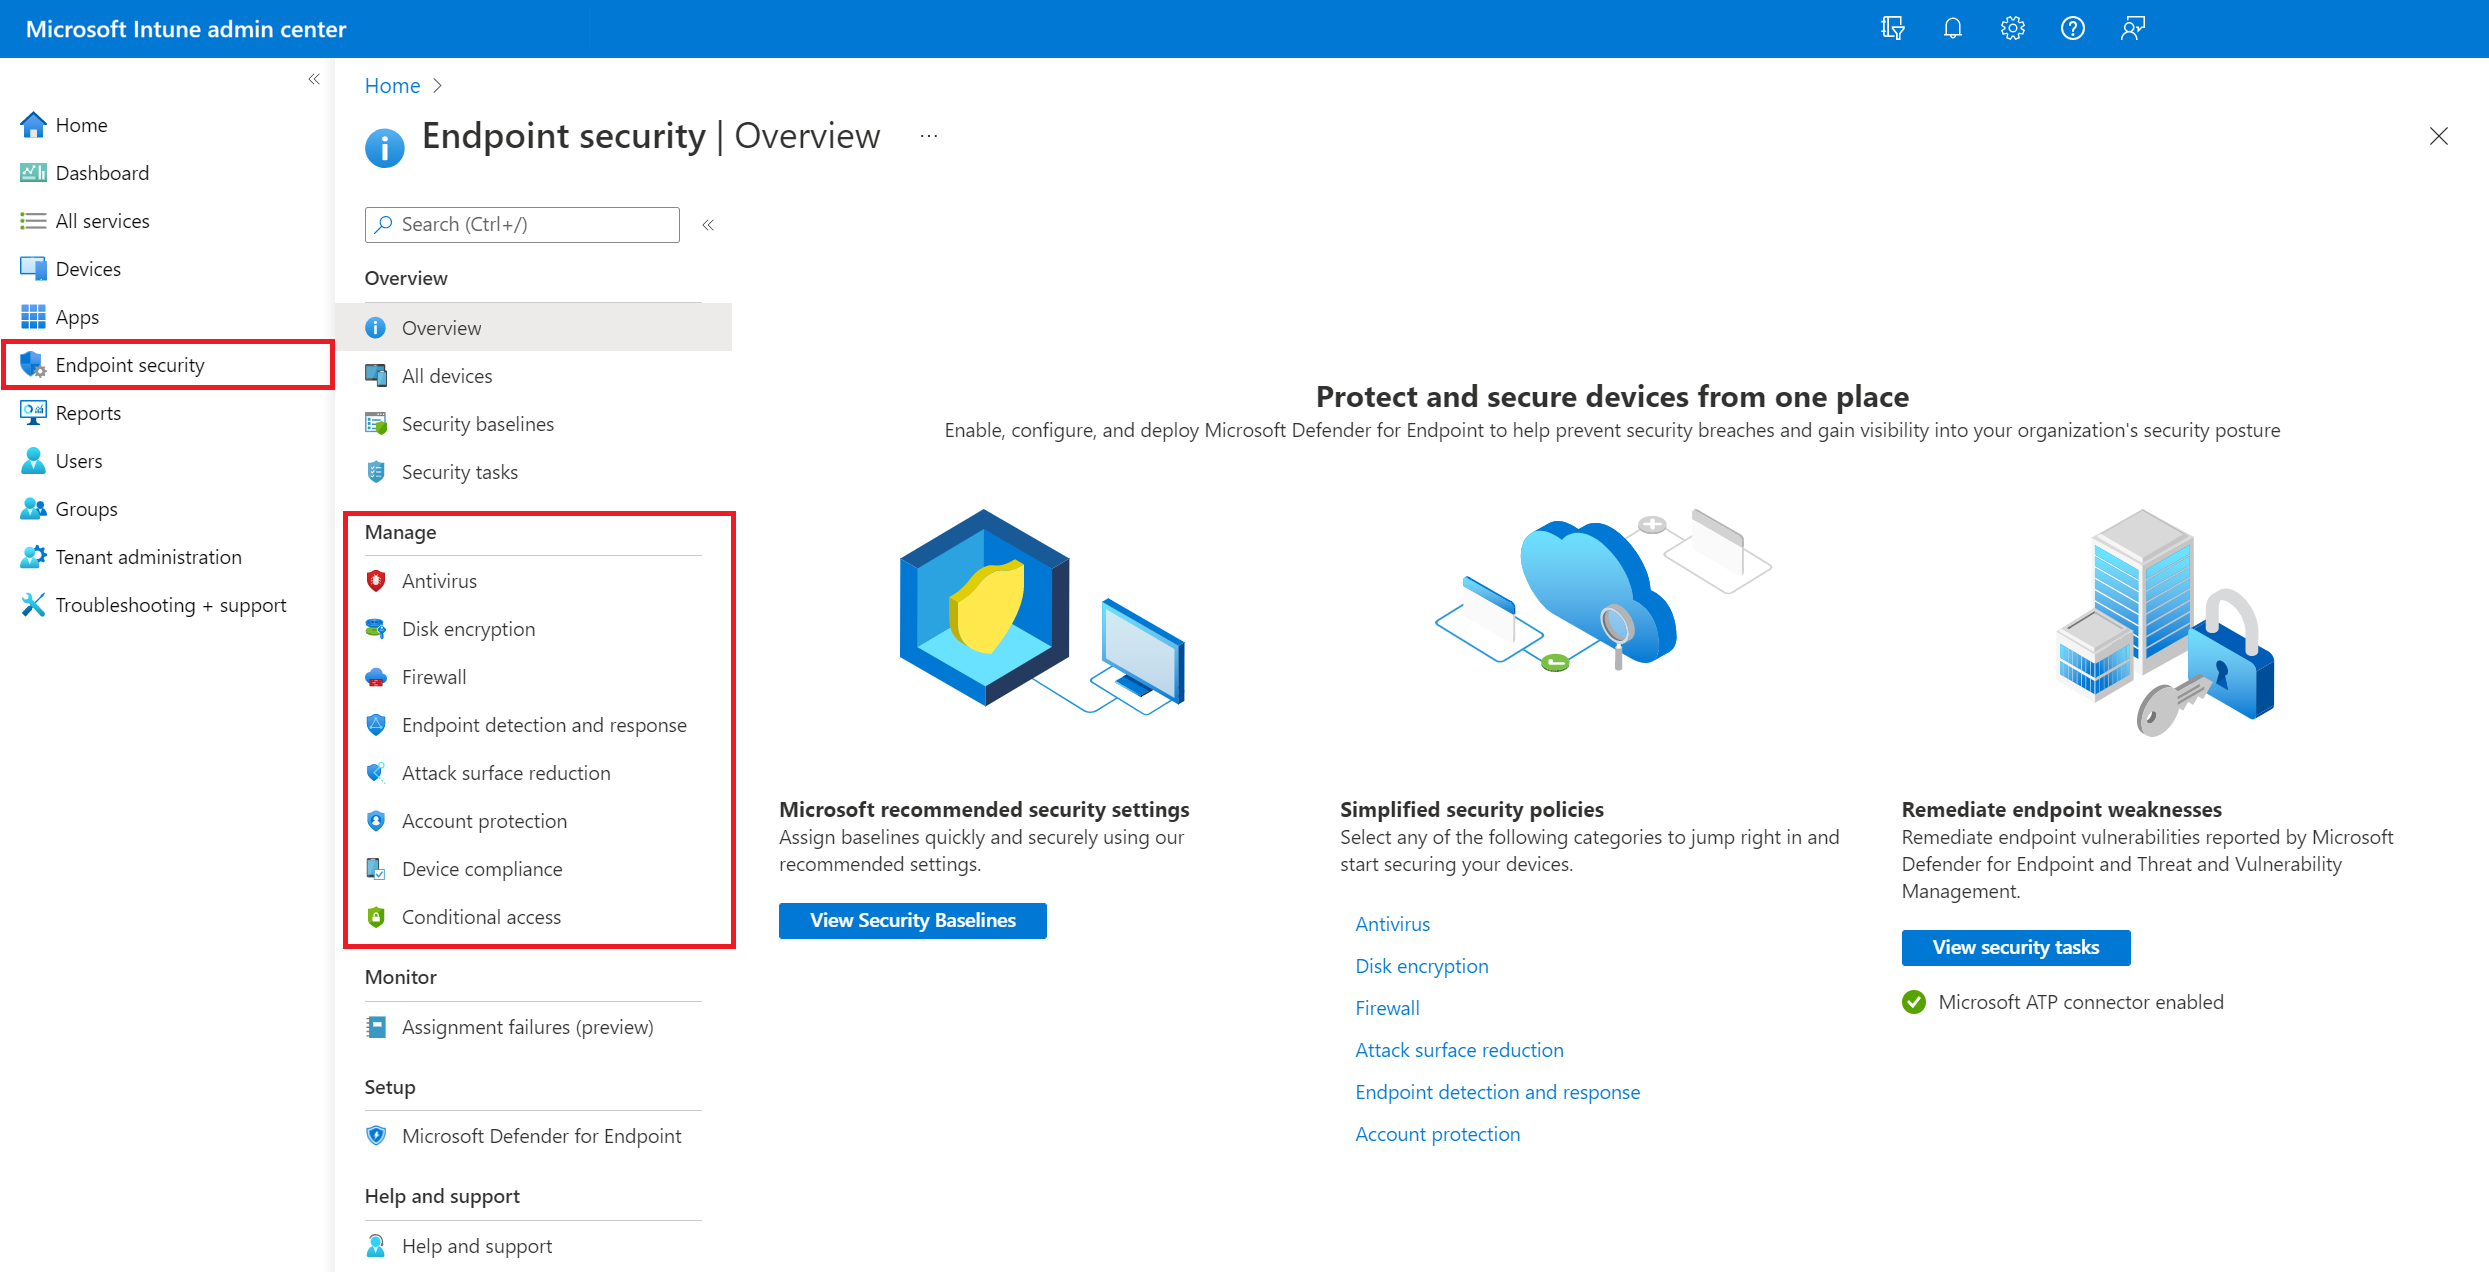
- Propósito: proteger las identidades y cuentas de los usuarios mediante métodos de autenticación modernos
- Compatibilidad con plataformas: Windows
- Perfiles disponibles: Protección de cuentas, solución de contraseña de administrador local (LAPS de Windows), pertenencia a grupos de usuarios locales
- Caso de uso: implementar la autenticación sin contraseña y la protección de credenciales
- Propósito: configurar y administrar las opciones de protección antivirus
- Compatibilidad con plataformas: Windows, macOS, Linux
- Perfiles disponibles: controles de actualización de Defender, Antivirus de Microsoft Defender, exclusiones de Antivirus de Microsoft Defender, experiencia de Seguridad de Windows, antivirus de seguridad de punto de conexión de macOS
- Caso de uso: administrar de forma centralizada las directivas de antivirus de Microsoft Defender en dispositivos Windows
Control de aplicaciones para empresas
- Propósito: controlar qué aplicaciones se pueden ejecutar en dispositivos Windows con el Control de aplicaciones de Windows Defender (WDAC)
- Compatibilidad con plataformas: Windows
- Perfiles disponibles: Control de aplicaciones de Windows Defender (WDAC)
- Caso de uso: implementar la lista de permitidos de aplicaciones y controlar la ejecución de software
Reducción de la superficie expuesta a ataques
- Propósito: Reducir los vectores de ataque potenciales y las vulnerabilidades del sistema
- Compatibilidad con plataformas: Windows
- Perfiles disponibles: aislamiento de aplicaciones y exploradores, reglas de reducción de superficie expuesta a ataques, control de dispositivos, protección contra vulnerabilidades de seguridad, control de aplicaciones
- Caso de uso: Reforzar dispositivos contra métodos y técnicas de ataques comunes
- Requisitos: Antivirus de Microsoft Defender debe ser la solución antivirus principal
- Propósito: administrar métodos de cifrado integrados para la protección de datos
- Compatibilidad con plataformas: Windows, macOS
- Perfiles disponibles: BitLocker, cifrado de datos personales (PDE), macOS FileVault
- Caso de uso: garantizar la protección de datos en reposo con tecnologías de cifrado nativas
Detección y respuesta de puntos de conexión
- Propósito: configurar la integración e incorporación de Microsoft Defender para punto de conexión
- Compatibilidad con plataformas: Windows, macOS, Linux
- Perfiles disponibles: Detección y respuesta de puntos de conexión (para incorporación y configuración)
- Caso de uso: habilitar las funcionalidades avanzadas de detección de amenazas y respuesta
- Requisitos: licencias de Microsoft Defender para punto de conexión y conexión de inquilino
- Propósito: configurar la protección de firewall integrada
- Compatibilidad con plataformas: Windows, macOS
- Perfiles disponibles: Firewall de Windows, reglas de Firewall de Windows, Firewall de macOS
- Caso de uso: Controle el acceso a la red e implemente la segmentación de la red
Características de administración mejoradas
Las directivas de seguridad de punto de conexión incluyen las siguientes capacidades de administración más allá de la implementación básica de directivas:
Grupos de configuración reutilizables: cree configuraciones estandarizadas que se puedan compartir entre varias directivas, lo que reduce la sobrecarga administrativa y garantiza la coherencia. Con el apoyo de:
- Cortafuegos>Perfil de reglas de Firewall de Windows (plataforma Windows)
- Reducción de la superficie expuesta a> ataquesPerfil de control de dispositivos (plataforma Windows)
Administración de la configuración de seguridad a través Microsoft Defender portal: Cuando los dispositivos tienen Microsoft Defender para punto de conexión pero no están inscritos con Intune, puede usar directivas de seguridad de punto de conexión seleccionadas (antivirus, reducción de la superficie expuesta a ataques, EDR) directamente desde el portal de Defender. Esto proporciona:
- Administración de seguridad extendida a los dispositivos que no están inscritos con Intune en su entorno.
- Experiencia unificada de administración de directivas a través del portal de Defender.
- Controles de seguridad coherentes entre dispositivos inscritos y no inscritos.
Control de acceso basado en roles para la seguridad de los puntos de conexión
La administración de directivas de seguridad de punto de conexión requiere permisos adecuados de control de acceso basado en roles (RBAC) de Intune. Comprender el modelo de permisos RBAC actual es esencial para la asignación de roles adecuada y el acceso a la administración de directivas.
Nota:
Intune está pasando de usar los permisos de líneas base de seguridad unificadas para todas las cargas de trabajo de seguridad de punto de conexión a permisos granulares para tipos de directivas individuales. Esta transición proporciona un control de acceso más preciso, pero da lugar a requisitos de permisos diferentes según los tipos de directiva.
Permisos RBAC necesarios
Las directivas de seguridad de punto de conexión usan permisos granulares para cargas de trabajo específicas o el permiso Líneas base de seguridad . Los permisos necesarios varían según el tipo de directiva:
Permisos granulares (acceso específico de directiva):
- Control de aplicaciones para empresas : informes y directivas de control de aplicaciones
- Reducción de la superficie expuesta a ataques : la mayoría de las directivas de reducción de la superficie expuesta a ataques. (Consulte la siguiente nota importante)
- Detección y respuesta de puntos de conexión : directivas e informes EDR
Permiso de líneas base de seguridad (acceso unificado):
- Directivas antivirus (todos los perfiles)
- Directivas de protección de cuentas
- Directivas de cifrado de discos
- Directivas de firewall
- Algunos perfiles de reducción de la superficie expuesta a ataques : aislamiento de aplicaciones y exploradores, protección web, protección contra vulnerabilidades de seguridad, acceso controlado a carpetas
Importante
Para obtener directivas de reducción de la superficie expuesta a ataques, compruebe los requisitos de perfil específicos. Algunos perfiles usan el permiso de reducción granular de la superficie expuesta a ataques , mientras que otros requieren permiso de líneas base de seguridad .
Para conocer los requisitos específicos del perfil, consulte Consideraciones sobre los roles personalizados.
Importante
El permiso granular de Antivirus para directivas de seguridad de punto de conexión puede estar visible temporalmente en algunos inquilinos. Este permiso no se libera y no se admite para su uso. Intune omite las configuraciones del permiso Antivirus. Cuando el Antivirus esté disponible para su uso como un permiso granular, anuncie su disponibilidad en el artículo Novedades de Microsoft Intune.
Roles RBAC integrados
Los siguientes roles integrados de Intune proporcionan acceso a cargas de trabajo de seguridad de punto de conexión:
- Endpoint Security Manager : capacidades de administración completas en todas las directivas de seguridad de puntos de conexión.
- Operador de asistencia técnica: tareas operativas limitadas y acceso de lectura.
- Operador de solo lectura : acceso de solo vista a directivas e informes.
Consideraciones sobre los roles personalizados
Acceso a informes: el derecho Ver informes para Configuraciones de dispositivos también proporciona acceso a informes de políticas de seguridad de puntos de conexión.
Integración del portal de Defender: la administración de la configuración de seguridad a través del portal de Defender utiliza los mismos permisos RBAC de Intune.
Aprobación de varios Administradores: Las modificaciones de roles pueden requerir la aprobación de doble administrador en función de la configuración de gobierno de su organización.
Crear directivas de seguridad de punto de conexión
Siga este flujo de trabajo general para crear directivas de seguridad de puntos de conexión:
Vaya a la creación de directivas:
- Inicie sesión en el Centro de administración de Microsoft Intune.
- Vaya a Seguridad de punto de conexión>, seleccione el tipo > de directiva que desee, Crear directiva.
Conceptos básicos de la directiva:
- Plataforma: elige la plataforma del dispositivo de destino (las opciones varían según el tipo de directiva).
- Perfil: selecciona entre los perfiles disponibles para la plataforma elegida.
- Seleccione Crear para continuar.
Configuración de directiva completa:
- Aspectos básicos: proporcione un nombre descriptivo y una descripción opcional para el perfil.
- Opciones de configuración: expande cada grupo de opciones y configura las opciones que quieras administrar con este perfil. Cuando termines de configurar las opciones, selecciona Siguiente.
- Etiquetas de ámbito: elija Seleccionar etiquetas de ámbito para abrir el panel Seleccionar etiquetas para asignar etiquetas de ámbito al perfil (opcional).
- Asignaciones: Seleccione los grupos para recibir este perfil. Consulte Asignar perfiles de usuario y dispositivo.
- Revisar + crear: revisa la configuración y selecciona Crear cuando estés listo. A continuación, el nuevo perfil aparecerá en la lista de directivas.
Administración avanzada de directivas
Directivas duplicadas
La duplicación de directivas agiliza la implementación al permitirle copiar configuraciones existentes y modificarlas para diferentes escenarios, en lugar de volver a crear directivas complejas desde cero.
Casos de uso comunes para la duplicación de directivas:
- Implementación de entornos: copie las directivas de producción en entornos de ensayo o prueba.
- Variaciones de grupo: cree directivas similares para distintos grupos de usuarios (por ejemplo, ejecutivos frente a usuarios generales con requisitos de seguridad ligeramente diferentes).
- Personalización regional: Adapte las políticas para diferentes ubicaciones geográficas con diferentes requisitos de cumplimiento.
- Implementaciones incrementales: cree varias versiones de la misma directiva para implementaciones por fases.
Flujo de trabajo de duplicación:
- Busca la directiva de origen en la lista de directivas.
- Selecciona los puntos suspensivos (...) >Duplicar.
- Proporcione un nuevo nombre descriptivo y guarde.
- Edite la directiva duplicada para personalizar la configuración para su caso de uso específico.
- Configure nuevas asignaciones de grupos para el escenario de destino.
Nota:
Las directivas duplicadas conservan todas las opciones de configuración y las etiquetas de ámbito de la directiva original, pero no heredan las asignaciones. Debe configurar nuevas asignaciones y, normalmente, modificar algunas opciones de configuración para que coincidan con su escenario de destino.
Modificar directivas existentes
Actualice las directivas a través de la vista Propiedades:
- Seleccione la directiva que desea modificar.
- Selecciona Editar en cada sección que requiera cambios (Conceptos básicos, Asignaciones, Etiquetas de ámbito, Opciones de configuración).
- Guarde los cambios después de editar una sección antes de pasar a la siguiente.
Administrar conflictos de directivas
Prevenir y resolver conflictos de políticas a través de la planificación estratégica y el monitoreo:
Estrategias de prevención:
- Planee la arquitectura de directivas antes de la implementación y documente qué tipos de directivas administran configuraciones específicas.
- Usa enfoques de configuración coherentes en todos los tipos de directivas.
- Aplique las líneas base de seguridad como orígenes de configuración principales cuando corresponda.
Descripción de los límites de las directivas:
- Superposición de configuraciones: muchas opciones de configuración administradas por directivas de seguridad de puntos de conexión también están disponibles en directivas de configuración de dispositivos y líneas base de seguridad.
- Igual prioridad: todos los tipos de directiva tienen la misma prioridad cuando Intune evalúa la configuración del dispositivo.
- Comportamiento en conflicto: cuando varias directivas configuran la misma configuración con valores diferentes, es posible que la configuración no se aplique y se marque como en conflicto.
Flujo de trabajo de solución de conflictos:
- Identificar conflictos: supervise los informes de implementación de directivas para detectar marcas de estado de error o conflicto.
- Comprobar la configuración: compruebe qué tipos de directiva tienen como destino la misma configuración en varias directivas.
- Revisar el estado por configuración: usa los informes de nivel de dispositivo para identificar qué directivas se aplican.
- Compruebe las líneas base: determine si las líneas base de seguridad establecen valores no predeterminados que entran en conflicto con otras directivas.
- Aplicar la resolución: use las instrucciones específicas de las directivas para resolver conflictos de forma sistemática.
Recursos de resolución: Solucionar problemas de directivas y perfiles en Intune y supervisar las líneas base de seguridad.
Integración con Microsoft Defender para punto de conexión
Muchas directivas de seguridad de punto de conexión tienen una integración profunda con Microsoft Defender para punto de conexión, desde la mejora opcional hasta la integración esencial. Comprender estas relaciones es esencial para una implementación exitosa.
Dependencias de Defender específicas de la directiva
Endpoint Detection and Response (EDR):
- Requiere integración: conexión del inquilino de Defender para punto de conexión con Intune.
- Paquetes de incorporación: usa configuraciones de incorporación específicas de Defender para cada plataforma.
- Funcionalidad principal: proporciona capacidades de detección y respuesta de ataques en tiempo real.
Antivirus:
- Administración multiplataforma: los dispositivos Windows usan el Antivirus de Microsoft Defender integrado, mientras que los dispositivos macOS usan Microsoft Defender para punto de conexión.
- Protección contra alteraciones: disponible en Windows y macOS con Defender para Endpoint P1 o licencias posteriores.
Reducción de la superficie expuesta a ataques:
- Requisitos: Antivirus de Microsoft Defender debe ser la solución antivirus principal.
- Reglas de ASR: las reglas de reducción de la superficie expuesta a ataques son características nativas del Antivirus de Microsoft Defender que se integran con Defender para punto de conexión.
- Control de dispositivos: las directivas avanzadas de control de dispositivos usan las funcionalidades de supervisión de periféricos de Defender.
Control de aplicaciones:
- Instaladores administrados: integración con mecanismos de confianza y etiquetado de aplicaciones de Defender.
- Aplicación de directivas: usa la infraestructura de Defender para decisiones de control de aplicaciones.
Ventajas de integración de Defender
- Postura de seguridad unificada: visibilidad centralizada de las directivas de seguridad de endpoints y detección de amenazas.
- Informes avanzados: datos combinados de cumplimiento de dispositivos e inteligencia sobre amenazas.
- Administración multiplataforma: implementación coherente de directivas de seguridad en Windows, macOS y Linux a través del agente de Defender.
- Administración de la configuración de seguridad: administre directivas de seguridad de puntos de conexión seleccionadas (antivirus, reducción de la superficie expuesta a ataques, EDR) en dispositivos no inscritos a través del portal de Defender. Consulte Administración de la configuración de seguridad de Microsoft Defender para punto de conexión.
Requisitos previos para la integración de Defender
- Licencias: licencia de Microsoft Defender para punto de conexión P1 o posterior.
- Conexión de inquilino: conexión de servicio a servicio entre inquilinos de Intune y Defender para punto de conexión.
- Implementación de agente: agente de Defender para punto de conexión instalado en dispositivos de destino (necesario para algunos tipos de directiva).
-
Conectividad de red: acceso de dispositivos a
*.dm.microsoft.compuntos de conexión para la administración de la configuración de seguridad y la comunicación de directivas de Defender.
Pasos siguientes
- Explorar la información general sobre la seguridad de los puntos de conexión
- Revisar las líneas base de seguridad para obtener configuraciones de seguridad completas
- Más información sobre los grupos de configuración reutilizables
- Configurar la integración de Microsoft Defender para punto de conexión
- Comprender las estrategias de protección de dispositivos