Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Nota:
Este artículo trata sobre proveedores externos de Mobile Threat Defense. Para obtener más información acerca de Microsoft Defender para punto de conexión, consulte Microsoft Defender para punto de conexión.
Intune puede integrar datos de un proveedor de Mobile Threat Defense (MTD) como un origen de información para las directivas de cumplimiento de dispositivos y reglas de acceso condicional de dispositivos. Use esta información para ayudar a proteger los recursos corporativos, como Exchange y SharePoint, bloqueando el acceso desde dispositivos móviles comprometidos.
Intune puede usar estos mismos datos como origen para los dispositivos no inscritos mediante directivas de protección de aplicaciones de Intune. Por tanto, los administradores pueden usar esta información para facilitar la protección de los datos corporativos dentro de una aplicación protegida de Microsoft Intune y emitir un bloqueo o un borrado selectivo.
Soporte técnico de la nube de administración pública
Los conectores de Mobile Threat Defense (MTD) para dispositivos Android e iOS/iPadOS están disponibles en las siguientes nubes soberanas, siempre que los asociados de MTD también admitan estos entornos. Al iniciar sesión en su espacio empresarial, puede ver los conectores disponibles en ese entorno específico:
- U.S. Government Community Cloud (GCC) High
- 21Vianet
Para obtener más información sobre las nubes de Intune y administración pública, consulte:
- Soporte técnico de Microsoft Intune para US Government GCC High
- Descripción del servicio Microsoft Intune para US Government GCC High y DoD
- Microsoft Intune operado por 21Vianet en China
Protección de los recursos corporativos
Integrar información de los proveedores de MTD puede ayudarle a proteger los recursos corporativos frente a las amenazas que afectan a las plataformas para dispositivos móviles.
Por lo general, las empresas son proactivas en la protección de las PC de vulnerabilidades y ataques, mientras que los dispositivos móviles a menudo no están monitoreados ni protegidos. Aunque las plataformas móviles cuentan con protección integrada, como el aislamiento de aplicaciones y las tiendas de aplicaciones seguras para los consumidores, estas plataformas siguen siendo vulnerables a ataques sofisticados. A medida que crece el número de empleados que usan dispositivos para trabajar y acceder a información confidencial, la información procedente de los proveedores de MTD puede ayudarle a proteger los dispositivos y los recursos frente a ataques cada vez más sofisticados.
Conectores Intune Mobile Threat Defense
Intune usa un conector Mobile Threat Defense para crear un canal de comunicación entre Intune y el proveedor de MTD que elija. Los partners MTD de Intune ofrecen aplicaciones intuitivas y fáciles de implementar para dispositivos móviles. Estas aplicaciones examinan y analizan de manera activa la información de amenazas y la comparten con Intune. Intune puede usar estos datos para crear informes o para cumplimiento normativo.
Por ejemplo, una aplicación MTD conectada notifica al proveedor de MTD que un teléfono de su red está conectado actualmente a una red que es vulnerable a ataques de tipo "Man in the middle". Esta información se clasifica por categorías en función del nivel de riesgo adecuado: bajo, medio o alto. Después, se compara este nivel de riesgo con las provisiones de nivel de riesgo que se definen en Intune. Según esta comparación, puede revocar el acceso a determinados recursos mientras el dispositivo esté en peligro.
Rol de Mobile Threat Defense para Android
En Android Enterprise totalmente administrado y de propiedad corporativa con dispositivos de perfil de trabajo, puede conceder a su socio de MTD permisos de seguridad mejorada a través del conector de MTD. Cuando está habilitada, la aplicación MTD recibe exenciones de la suspensión de la aplicación, la hibernación, las restricciones de energía y los controles de usuario, lo que ayuda a la aplicación a mantener una protección continua contra amenazas en los dispositivos administrados. Puede conceder estos permisos a un asociado de MTD a la vez. Para Microsoft Defender para punto de conexión, también puede habilitar el inicio automático de la aplicación durante la configuración del dispositivo. Para obtener más información sobre cómo configurar los botones de alternancia del rol MTD, consulte Opciones de alternancia de Mobile Threat Defense.
Estado del conector
Al agregar un conector de Mobile Threat Defense a su espacio empresarial, el estado muestra uno de los siguientes estados:
| Estado del conector | Definición | ¿Mensajes de amenazas de dispositivo bloqueados? | ¿Mensajes de solicitud de sincronización de aplicaciones bloqueados? | ¿Mensajes de solicitud de sincronización de certificados bloqueados? |
|---|---|---|---|---|
| No disponible | El conector está desaprovisionado. El partner de MTD necesita hablar con Intune para aprovisionarlo de nuevo. | Sí (a partir de 2308) | Sí (a partir de 2308) | Sí (a partir de 2601) |
| Sin configurar | La configuración del conector no está completa. Es posible que se requieran pasos o permisos adicionales dentro de Intune o el partner de MTD para que este estado cambie a Disponible. | Sí (a partir de 2309) | Sí (a partir de 2309) | Sí (a partir de 2601) |
| Disponible | La configuración del conector se ha completado. Debe activarse al menos un botón de alternancia de plataforma para que este estado cambie a Habilitado. | No | No | No |
| Enabled | La configuración del conector se ha completado y al menos un botón de alternancia de plataforma está activado actualmente para este conector. | No | No | No |
| No responde | El conector no responde. Si el estado del conector sigue sin responder durante el número de días definido en Número de días hasta que el asociado no responda, Intune omitirá el estado de cumplimiento. | No | No | No |
| Error | El conector tiene un código de error. Algunos socios de MTD pueden optar por enviar este código en caso de error. | No | No | No |
Datos que recopila Intune para Mobile Threat Defense
Intune puede recopilar y compartir dos tipos de datos de inventario con los asociados de Mobile Threat Defense (MTD) para mejorar las capacidades de análisis de amenazas. Ambos servicios son opcionales; De forma predeterminada, no se comparte información. Un administrador de Intune debe habilitar explícitamente estas características en la configuración del conector de Mobile Threat Defense antes de compartir cualquier dato.
Inventario de aplicaciones (App Sync)
App Sync para dispositivos iOS/iPadOS permite a los socios de MTD solicitar metadatos sobre las aplicaciones instaladas en los dispositivos inscritos. Al activar esta función, su proveedor de servicios MTD recibe inventarios de dispositivos iOS/iPadOS corporativos y personales durante los intervalos de comprobación del dispositivo.
Los datos compartidos incluyen:
- Identificador de la aplicación
- Versión de la aplicación
- Nombre corto de la versión
- Nombre de la aplicación
- Tamaño del lote de aplicaciones
- Tamaño dinámico de la aplicación
- Si la aplicación tiene una firma de código ad hoc (a partir de 2309)
- Si la aplicación se instala desde la aplicación: Microsoft Store (a partir de 2309)
- Si la aplicación es una aplicación beta (instalada a través de TestFlight) (a partir de 2309)
- Si la aplicación es una aplicación comprada por volumen basada en dispositivos (a partir de 2309)
- Independientemente de si la aplicación está validada o no
- Independientemente de si la aplicación está administrada o no
Inventario de certificados (sincronización de certificados)
La sincronización de certificados para dispositivos iOS/iPadOS permite a los socios de MTD compatibles solicitar información sobre los certificados instalados en los dispositivos inscritos. Cuando habilita esta función, su proveedor de servicios MTD recibe inventarios de certificados de dispositivos iOS/iPadOS corporativos y de propiedad personal durante los intervalos de registro del dispositivo.
Los datos compartidos incluyen:
- Account ID
- Id. de dispositivo de Entra ID
- Propietario del dispositivo
- Lista de certificados
- Nombre común
- Datos
- Is Identity
Los siguientes socios de Mobile Threat Defense admiten la sincronización de certificados:
- Zimperium
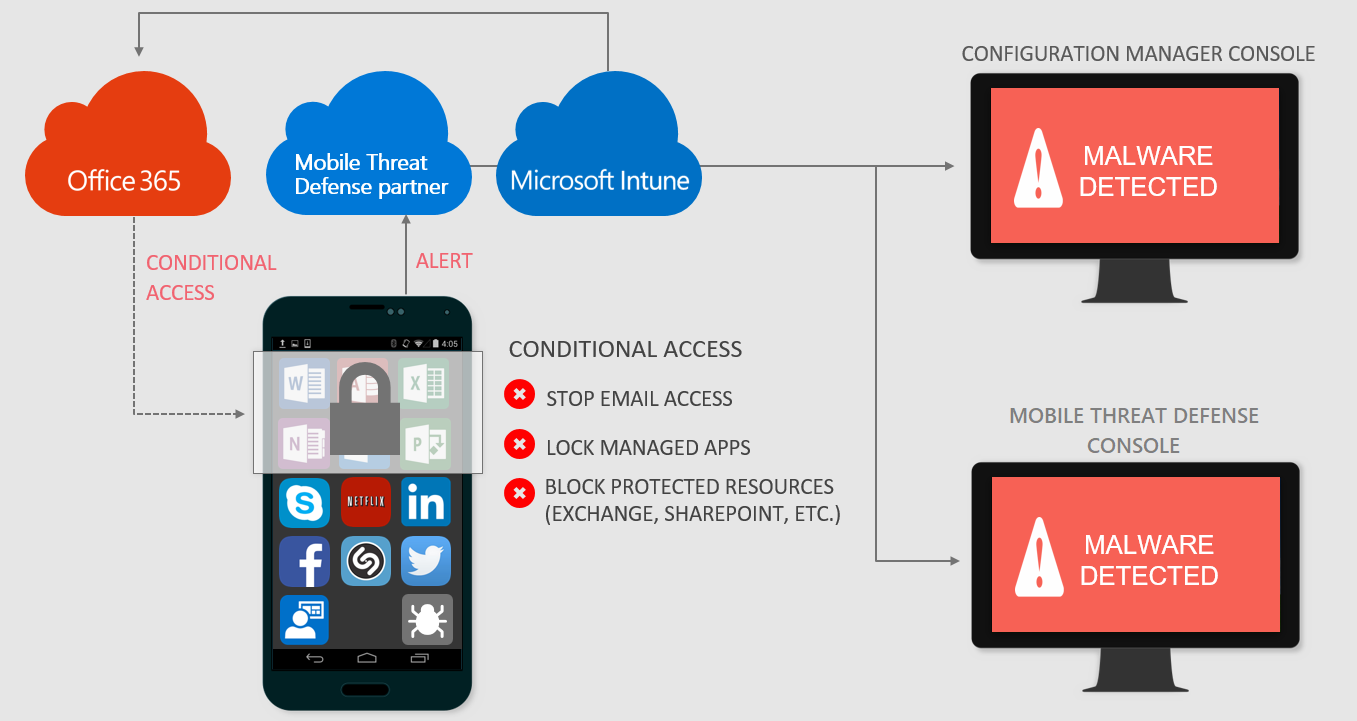
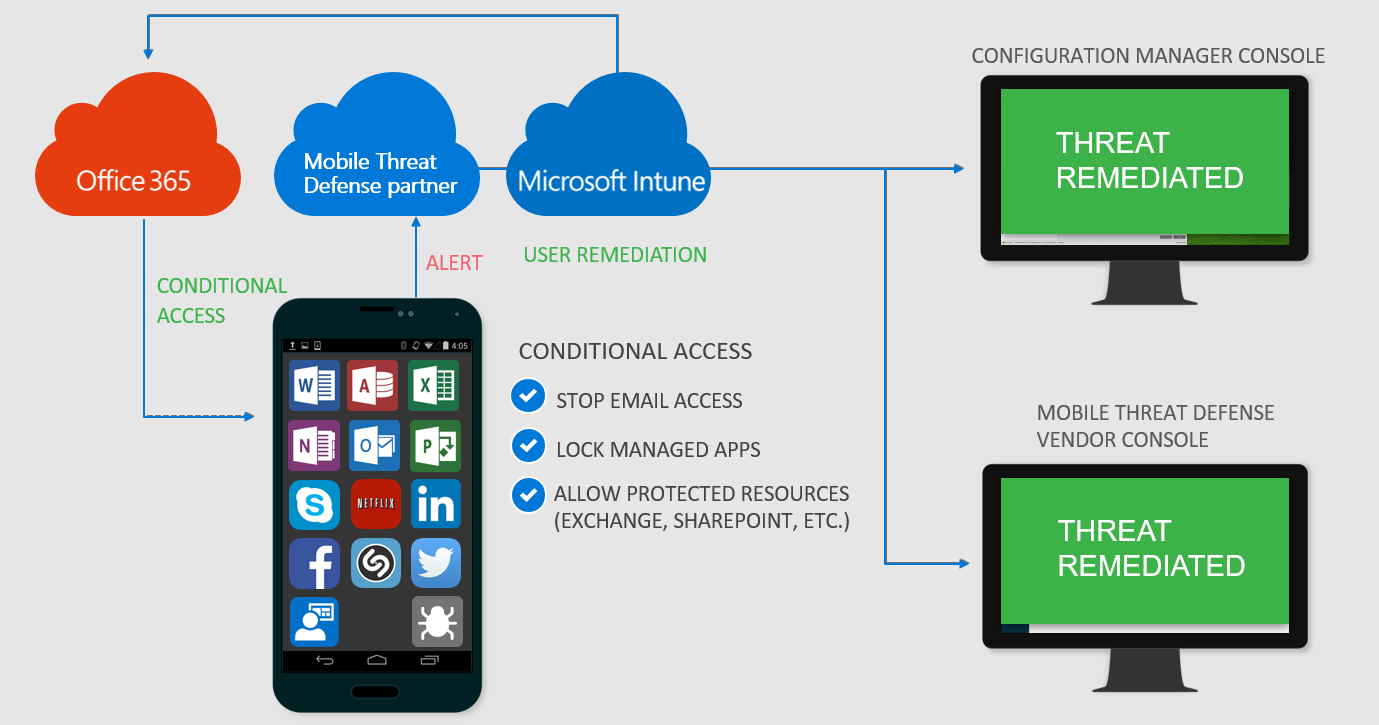
Escenarios de ejemplo para dispositivos inscritos mediante directivas de cumplimiento de dispositivos
Cuando la solución Mobile Threat Defense considera que un dispositivo está infectado:
Se concede acceso cuando el dispositivo se repara:
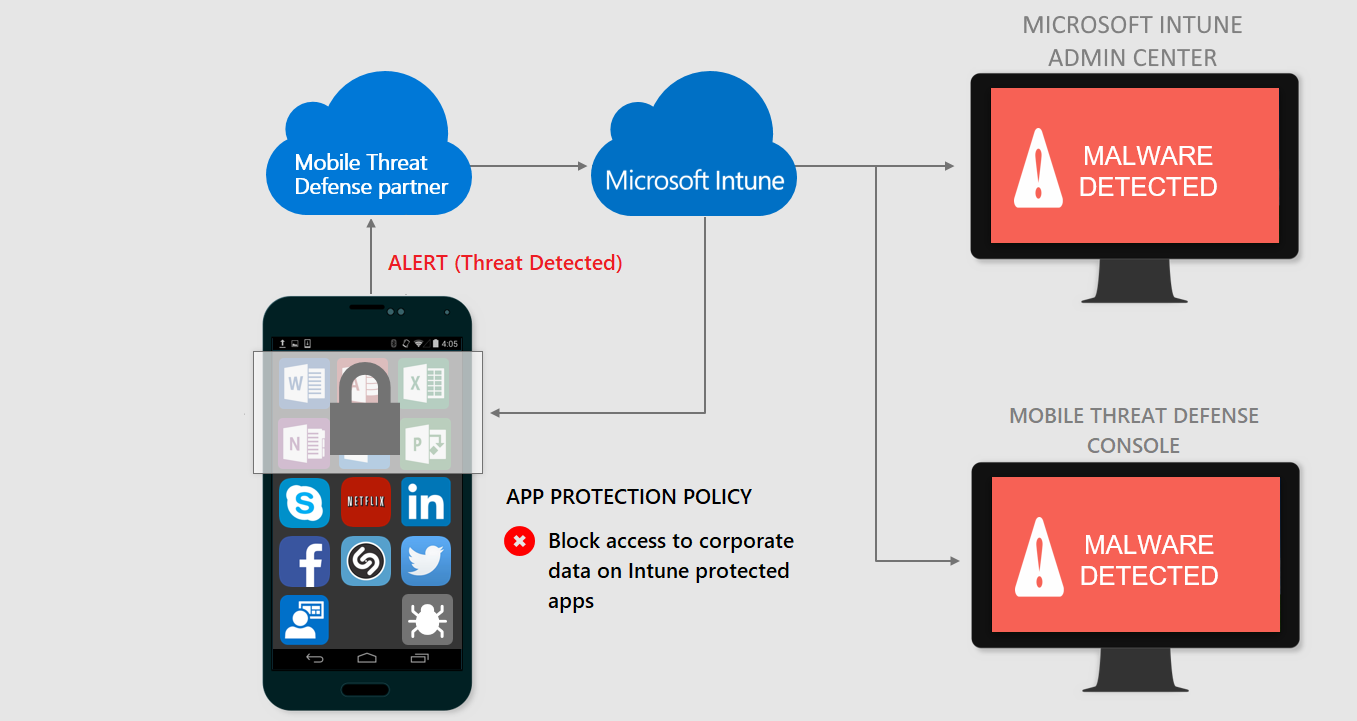
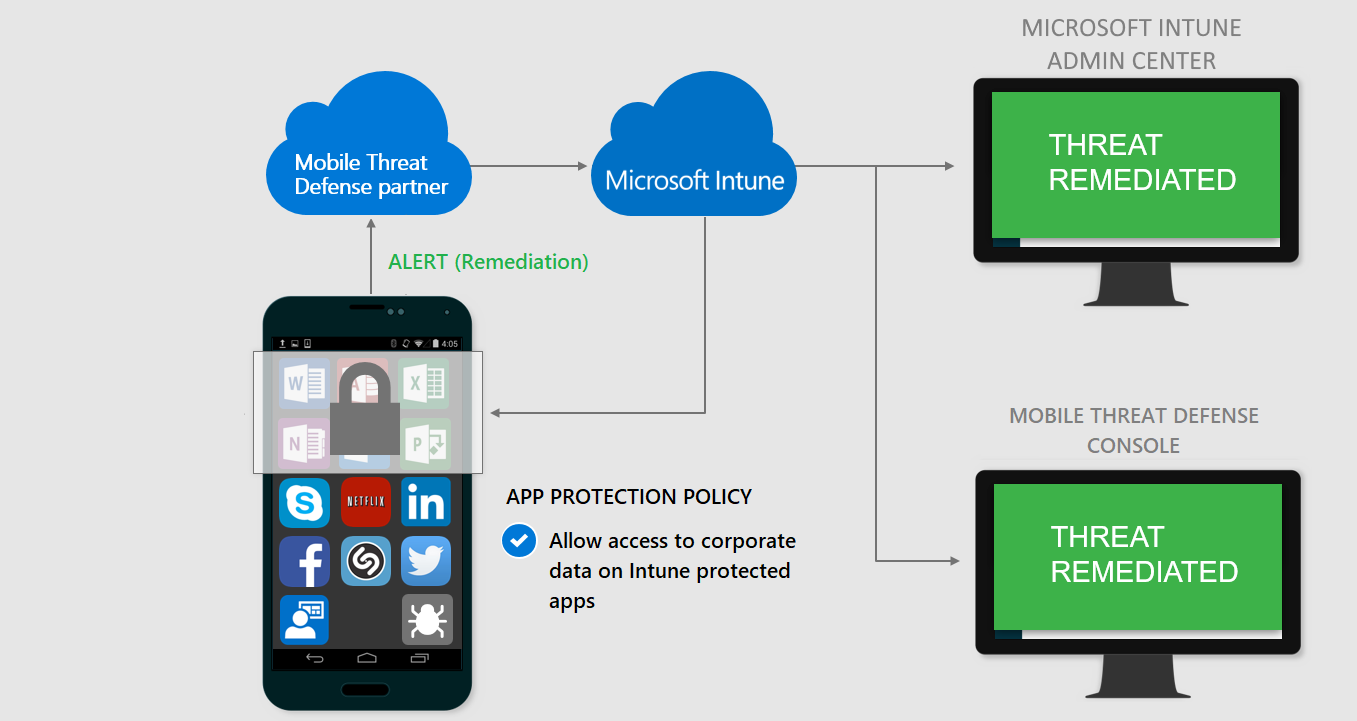
Escenarios de ejemplo para dispositivos no inscritos mediante directivas de protección de aplicaciones de Intune
Cuando la solución Mobile Threat Defense considera que un dispositivo está infectado:
Se concede acceso cuando el dispositivo se repara:
Nota:
Use un proveedor de Mobile Threat Defense por inquilino por plataforma.
Para el cumplimiento de dispositivos, puede usar varios proveedores de Mobile Threat Defense con un único inquilino de Intune. Sin embargo, cuando configura dos o más proveedores para la misma plataforma, todos los dispositivos que ejecutan esa plataforma deben instalar cada aplicación MTD y buscar amenazas. Si alguna aplicación configurada no envía un examen, el dispositivo se marca como no compatible.
Esta recomendación no se aplica a Defender para punto de conexión. Puede usar Defender para punto de conexión con una aplicación de MTD de terceros y comprobar el cumplimiento por separado mediante la implementación de diferentes directivas de cumplimiento en distintos grupos.
Asociados de Mobile Threat Defense
Obtenga información sobre cómo proteger el acceso a los recursos de la empresa en función del riesgo del dispositivo, la red y las aplicaciones mediante:
- Better Mobile - (Android, iOS/iPadOS)
- BlackBerry Protect Mobile - (Android, iOS/iPadOS)
- Check Point Harmony Mobile - (Android, iOS/iPadOS)
- CrowdStrike Falcon para dispositivos móviles - (Android, iOS/iPadOS)
- iVerify Enterprise - (Android, iOS/iPadOS)
- Jamf Mobile Threat Defense - (Android, iOS/iPadOS)
- Búsqueda de trabajo - (Android, iOS/iPadOS)
- Microsoft Defender para punto de conexión - (Android, iOS/iPadOS, Windows)
- Pradeo - (Android, iOS/iPadOS)
- SentinelOne - (Android, iOS/iPadOS)
- Sophos Mobile - (Android, iOS/iPadOS)
- Symantec Endpoint Protection Mobile - (Android, iOS/iPadOS)
- Trellix Mobile Security - (Android, iOS/iPadOS)
- Seguridad como servicio - de Trend Micro Mobile(Android, iOS/iPadOS)
- Móvil - de confianza(Android, iOS/iPadOS)
- Centro - de Seguridad de Windows(Windows) - Para obtener información sobre las versiones de Windows que admiten este conector, consulte Protección de datos para Windows MAM.
- Zimperium - (Android, iOS/iPadOS)