Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Se aplica a: Advanced Threat Analytics versión 1.9
ATA proporciona detección de las siguientes fases de un ataque avanzado: reconocimiento, compromiso de credenciales, movimiento lateral, elevación de privilegios, dominación de dominio y otros. Estas detecciones tienen como objetivo detectar ataques avanzados y amenazas internas antes de que causen daños a su organización. La detección de cada fase da lugar a varias actividades sospechosas relevantes para la fase en cuestión, donde cada actividad sospechosa se correlaciona con diferentes tipos de posibles ataques. Estas fases de la cadena de eliminación donde ATA proporciona actualmente detecciones se resaltan en la siguiente imagen:
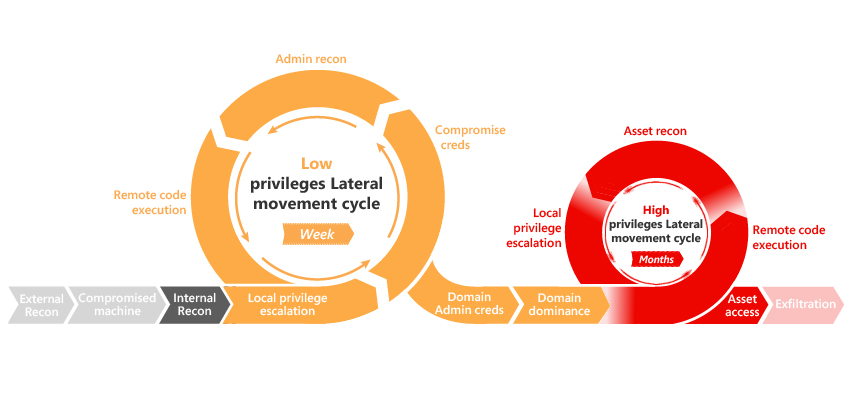
Para obtener más información, vea Trabajar con actividades sospechosas y la guía de actividad sospechosa de ATA.
¿Qué es lo siguiente?
Para obtener más información sobre cómo encaja ATA en la red: arquitectura de ATA
Para empezar a implementar ATA: Instalación de ATA