Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Microsoft Defender para la nube está cambiando su modelo de recomendaciones, pasando de agrupar a recomendaciones individuales. Utiliza esta guía para migrar tus reglas de desactivación existentes al nuevo modelo de exención. Asigna cada tipo de regla de desactivación a su equivalente de exención y detalla los pasos para completar la migración antes de que las recomendaciones agrupadas queden obsoletas.
Importante
Las recomendaciones agrupadas están en desuso el 31 de julio de 2026. Se recomienda completar la migración a exenciones antes de esa fecha.
Como parte de este cambio:
- Las recomendaciones agrupadas están en desuso y se reemplazan por recomendaciones individuales. Para más información, véase transición de recomendaciones agrupadas a individuales.
- Las reglas de deshabilitación, que se usan con recomendaciones agrupadas, están quedando obsoletas.
- Las reglas de exención son el nuevo enfoque para las recomendaciones individuales y basadas en riesgos.
Qué está cambiando
En el modelo antiguo, las recomendaciones agrupadas usaban reglas de desactivación para suprimir hallazgos.
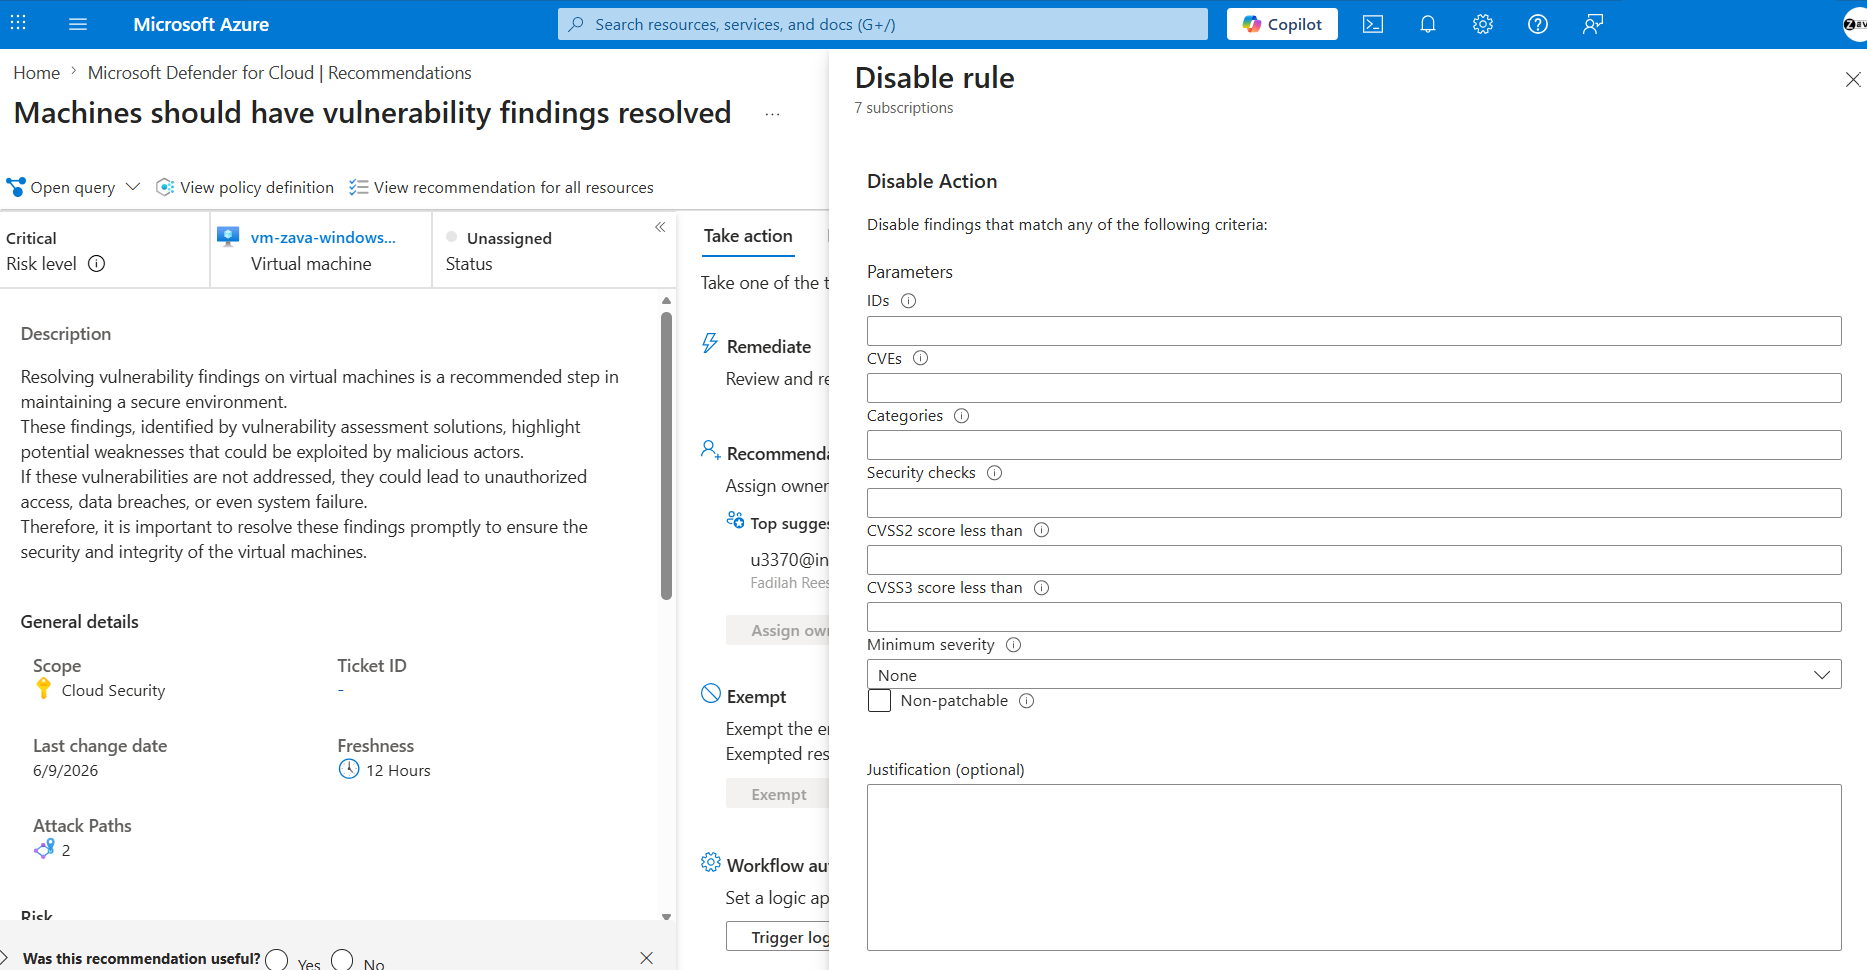
En el nuevo modelo, las recomendaciones individuales y basadas en riesgos usan reglas de exención. Para más información, consulte Recursos exentos a escala y Recursos exentos de recomendaciones.
Deshabilite las reglas que creó para recomendaciones agrupadas, ya que no son compatibles con el nuevo modelo.
¿Por qué usar exenciones?
Las exenciones proporcionan una manera más escalable, flexible y centralizada de administrar excepciones.
- Gestión centralizada de las recomendaciones: Las reglas de deshabilitación se aplican por recomendación. Si querías desactivar las mismas Vulnerabilidades y Exposiciones Comunes (CVE) para múltiples recomendaciones, tenías que crear una regla separada para cada una. Con las exenciones, se aplica una regla una vez y afecta a todas las recomendaciones pertinentes.
- Granularidad a nivel de recurso: las reglas de deshabilitación no permiten un control detallado sobre un recurso concreto. Las exenciones permiten aplicar reglas a nivel de recurso individual, como una máquina virtual o un contenedor.
- Visibilidad y seguimiento centralizados: Con las reglas de desactivación, tenías que abrir cada recomendación para ver sus reglas. Con exenciones, puede ver y administrar todas las reglas en una experiencia centralizada.
- Ciclo de vida de exención con fechas de expiración: las reglas de deshabilitación permanecen vigentes hasta que las quite manualmente. Las exenciones admiten fechas de expiración, lo que ayuda a reducir el riesgo de larga duración y a revisar periódicamente las vulnerabilidades aceptadas.
Guía de migración
No hay ninguna migración automática de las reglas de deshabilitación a las exenciones. Puedes recrear tus normas existentes usando condiciones de exención.
Asignar reglas de desactivación a condiciones de exención
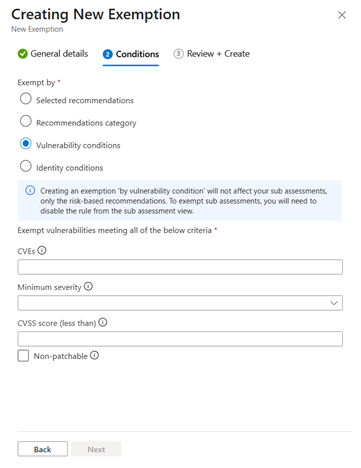
Use esta tabla para traducir las reglas de deshabilitación existentes en condiciones de exención.
| Deshabilitar acción de regla | Condición de exención |
|---|---|
| Id. | Use la condición Recomendaciones seleccionadas y busque la recomendación pertinente. |
| Categories | Usa la categoría Recomendación. Por ejemplo, use categorías como Actualizaciones del sistema o Actualización del servicio. |
| Comprobaciones de seguridad | Use la condición Recomendaciones seleccionadas y busque la recomendación pertinente. |
| CVE | Use la condición Vulnerabilidades y escriba el valor CVE en la propiedad CVE . |
| CVSS | Use la condición Vulnerabilidades y escriba el valor de CVSS en la propiedad CVSS . |
| Gravedad mínima | Use la condición Vulnerabilidades y escriba el valor de gravedad en la propiedad Gravedad mínima . |
| No revisable | Utilice la condición Vulnerabilidades y seleccione Sin parche. |
Pasos de migración recomendados
Utiliza los siguientes pasos para migrar tus reglas de desactivación existentes a exenciones.
Identificar reglas de deshabilitación existentes: revise las reglas configuradas para cada recomendación y anote las condiciones que use, como CVE y gravedad. Como alternativa, puede usar la siguiente consulta de Azure Resource Graph (ARG) para recuperar todas las reglas deshabilitadas existentes:
policyresources
| where type =~ "microsoft.authorization/policyassignments"
| extend filters = todynamic(properties).metadata.subAssessmentSettings.filters
| where filters != ""
Traducción a condiciones de exención: use la tabla de asignación anterior para convertir cada regla en su equivalente de exención.
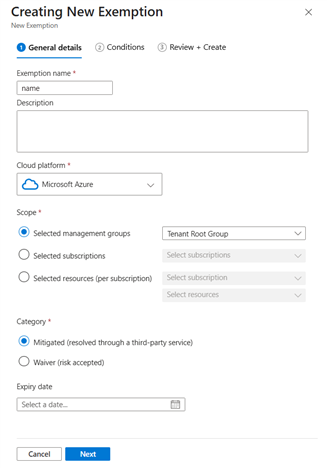
Crear las exenciones: para crear y administrar exenciones, consulte Exención de recursos a escala y Exención de recursos de recomendaciones.
Preferir reglas reutilizables: siempre que sea posible, use condiciones de exención más amplias que se apliquen en varias recomendaciones para reducir la duplicación.
Recrear una exención basada en vulnerabilidades utilizando la API REST
Cuando migras las reglas de deshabilitación de la evaluación de vulnerabilidades, puedes usar la API REST de Asignaciones Estándar para crear una exención equivalente basada en vulnerabilidades.
El siguiente ejemplo exime hallazgos de vulnerabilidad que cumplen con todas las condiciones especificadas: ID CVE, gravedad y puntuación CVSS.
Sustituye {subscriptionId} por tu ID de suscripción de Azure y {standardAssignmentName} por un GUID único para la exención.
PUT https://management.azure.com/subscriptions/{subscriptionId}/providers/Microsoft.Security/standardAssignments/{standardAssignmentName}?api-version=2024-08-01
Utiliza el siguiente cuerpo de solicitud:
{
  "properties": {
    "description": "Exempts vulnerability findings that match the specified conditions.",
    "displayName": "Vulnerability assessment exemption",
    "excludedScopes": [],
    "effect": "Exempt",
    "assignedStandard": null,
    "exemptionData": {
      "exemptionCategory": "Waiver",
      "assignedAssessment": {
        "assessmentKey": "122e0164-4019-4126-8c64-b0816b49505f"
      },
      "subAssessmentExemptionRule": {
        "if": {
          "allOf": [
            {
              "field": "va.cve.cveId",
              "operationType": "ContainedInOperation",
              "operation": {
                "values": [
                  {
                    "title": "CVE-2020-1347"
                  }
                ]
              }
            },
            {
              "field": "va.cve.severity",
              "operationType": "LessThanFilterOperation",
              "operation": {
                "value": "Low"
              }
            },
            {
              "field": "va.cve.cvss",
              "operationType": "LessThanFilterOperation",
              "operation": {
                "value": "8.0"
              }
            }
          ]
        }
      }
    }
  }
}
El allOf operador aplica la exención solo a hallazgos de vulnerabilidad que cumplan las tres condiciones. Cambia la clave de evaluación y los valores de condición para que coincidan con la regla de desactivación que estás recreando.
Para más información, consulta Asignaciones Estándar - Crear.