Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Overview
Microsoft Defender para la nube ha completado la transición de recomendaciones agrupadas, también conocidas como subevaluaciones, a recomendaciones individuales.
Las recomendaciones individuales ofrecen una visión más detallada de los hallazgos de seguridad. En lugar de agregar múltiples hallazgos bajo una recomendación agrupada, cada hallazgo se representa como una recomendación individual que puede investigarse, priorizarse y remediarse por separado.
Las recomendaciones agrupadas fueron desactivadas el 31 de julio de 2026. Los clientes deberían utilizar recomendaciones individuales como modelo principal para la investigación y la remediación.
Este artículo explica el impacto operativo de la transición y cómo actualizar los flujos de trabajo existentes, consultas, reglas de gobernanza, exenciones y configuraciones de exportación continuas.
Si necesitas actualizar configuraciones o consultas existentes, utiliza la referencia de transición por recomendación al final de este artículo. Asigna cada recomendación agrupada obsoleta a su ID de recomendación y a la categoría actual de recomendación o recomendación de reemplazo.
Recomendaciones agrupadas frente a individuales
En la tabla siguiente se resumen las diferencias operativas y de comportamiento entre las recomendaciones agrupadas y individuales.
| Aspecto | Recomendaciones agrupadas | Recomendaciones individuales |
|---|---|---|
| Disponibilidad | Deprecated | Disponible en los portales de Azure y Defender |
| Estructura | Agregaron múltiples hallazgos bajo una única recomendación principal (por ejemplo, múltiples vulnerabilidades en una máquina virtual agrupadas en una sola recomendación) | Lista plana en la que cada búsqueda aparece como una recomendación independiente |
| Ámbito de administración | Se gestionó, se marcó como exento y se supervisó a nivel de grupo de recomendaciones | Gestionado y supervisado para cada hallazgo, con la gobernanza, las exenciones y la exportación aplicadas en el ámbito adecuado |
| Comportamiento de priorización | La priorización se aplicó a nivel grupal | La priorización se aplica en el nivel de búsqueda individual |
| Estado del ciclo de vida | Obsoleto el 31 de julio de 2026 | Modelo actual de postura de Defender for Cloud |
Ejemplos de cambios de modelado:
- Vulnerabilidades de VM → Recomendación según la actualización de software.
- Secretos → recomendación por tipo de clave/secreto.
- Las reglas de SQL VA: cada regla se convierte en una recomendación independiente.
Adopción de recomendaciones individuales
Buenas prácticas: Utiliza recomendaciones individuales como tu modelo principal para la investigación y la remediación.
Las recomendaciones individuales son el modelo actual de postura en Defender for Cloud. Proporcionan ventajas claras:
Priorización granular y precisa: cada hallazgo se puntua individualmente, lo que le ayuda a centrarse en lo que reduce el riesgo más rápido.
Mejor claridad y gobernanza: la propiedad, las exenciones y los flujos de trabajo se pueden aplicar en el nivel correcto (por resultado).
Coherencia en Defender: un único modelo unificado en el futuro.
Preparado para el futuro: este es el modelo que seguirá evolucionando y será totalmente respaldado.
Qué ha cambiado
- Cada hallazgo aparece como una recomendación separada.
- El volumen de recomendaciones puede ser mayor porque los hallazgos se representan individualmente.
- La priorización se aplica a nivel individual de hallazgo.
Por dónde empezar
- Comience a revisar y evaluar recomendaciones individuales para el trabajo de seguridad diario
- Usar recomendaciones individuales para impulsar la investigación, la remediación, la asignación de responsables y las exenciones
- Se espera una cola más detallada y procesable en comparación con las recomendaciones agrupadas.
Ejemplo de transición: administración de vulnerabilidades
La administración de vulnerabilidades es una de las áreas más comunes en las que la transición tiene un impacto operativo directo. Para muchos equipos de seguridad y cumplimiento, consultar y realizar un seguimiento de las vulnerabilidades de las máquinas es un flujo de trabajo diario básico. En el ejemplo siguiente se muestran los cambios y cómo adaptarse.
Antes (modelo de recomendaciones agrupadas):
La recomendación Las máquinas deben tener resueltos los hallazgos de vulnerabilidades agrupó todos los hallazgos de vulnerabilidades de sus máquinas en una única entrada por máquina. Ha consultado esto mediante subevaluaciones en Azure Resource Graph, filtrando por identificador de recomendación y tipo de recurso.
Después (modelo de recomendaciones individuales):
Cada recomendación individual tiene una lista de los resultados de vulnerabilidades. En lugar de una entrada agregada por máquina, se ven hallazgos individuales por paquete de software vulnerable, que abarcan máquinas virtuales de Azure, nodos AKS, instancias EC2, instancias GCP y contenedores, dentro de las categorías de recomendaciones SoftwareUpdate y ServiceUpgrade.
Actualización de las consultas de Azure Resource Graph
Consulta antigua (recomendaciones agrupadas):
securityresources
| where type =~ "microsoft.security/assessments/subassessments"
| where id contains "1195afff-c881-495e-9bc5-1486211ae03f"
| where properties.resourceDetails.id contains "microsoft.compute/virtualmachines"
| extend DisplayName = tostring(properties.displayName)
| extend Severity = tostring(properties.status.severity)
| extend SoftwareVersion = tostring(properties.additionalData.softwareVersion)
| extend RecommendedVersion = tostring(properties.additionalData.recommendedVersion)
| mv-expand CVE = properties.additionalData.cve
| extend CVE_Title = tostring(CVE["title"])
| project DisplayName, Severity, SoftwareVersion, RecommendedVersion, CVE_Title
Nueva consulta (recomendaciones individuales):
Note
Esta consulta devolverá los resultados completos de todos los tipos de recursos aplicables.
securityresources
| where type == "microsoft.security/assessments"
| where properties.resourceDetails.ResourceType =~ "microsoft.compute/virtualmachines"
| where properties.metadata.recommendationCategory == "SoftwareUpdate"
| extend DisplayName = tostring(properties.displayName)
| extend Severity = tostring(properties.metadata.severity)
| extend DetectedVersions = tostring(properties.additionalData.DetectedSoftwareVersions)
| extend FixedVersion = tostring(properties.additionalData.FixedVersion)
| extend CvesDetails = parse_json(tostring(properties.additionalData.CvesDetails))
| mv-expand CveDetail = CvesDetails
| extend CveId = tostring(CveDetail.CveId)
| project DisplayName, Severity, DetectedVersions, FixedVersion, CveId
Note
El CvesDetails objeto continúa proporcionando el CveId para cada vulnerabilidad. Para obtener detalles adicionales sobre CVE, consulta el tipo de microsoft.security/cvedetails recurso:
securityresources
| where type =~ "microsoft.security/cvedetails"
Ejecuta consultas sobre el tipo de recurso microsoft.security/cvedetails en el ámbito del inquilino. Las consultas ejecutadas en el ámbito de suscripción no devuelven datos de este tipo de recurso. Como resultado, los campos recuperados de microsoft.security/cvedetails, como LatestPublishedDate, LastModifiedDate y CVSSScore, no se devuelven en el ámbito de la suscripción.
Cambios de campo clave entre los dos esquemas:
| Campo antiguo | Nuevo campo | Note |
|---|---|---|
properties.status.severity |
properties.metadata.severity |
Gravedad movida a metadatos |
properties.additionalData.cve |
properties.additionalData.CvesDetails |
Uso parse_json() para expandir |
properties.additionalData.softwareVersion |
properties.additionalData.DetectedSoftwareVersions |
Puede contener varios valores |
properties.additionalData.recommendedVersion |
properties.additionalData.FixedVersion |
Puede estar vacío si no hay ninguna corrección disponible |
Investigación y priorización a escala
Las recomendaciones individuales presentan una mayor granularidad. Para ayudarle a centrarse en los problemas que más importan y controlar la mayor granularidad de las recomendaciones individuales, Defender for Cloud proporciona varias herramientas y vistas diseñadas para ayudarle con una investigación eficaz.
Pestañas de categoría
- Iniciar investigaciones dentro de la categoría de seguridad más relevante para la responsabilidad o el dominio de riesgo de su equipo
- Usar categorías para reducir el ruido y el esfuerzo de foco
Entre las categorías disponibles se incluyen:
- Todo : vista de posición completa
- Configuraciones incorrectas : riesgos basados en la configuración
- Vulnerabilidades: vulnerabilidades de software y plataforma
- Secretos : claves expuestas y secretos
Priorización de problemas de alto impacto
Procedimiento recomendado: Convierta los niveles de riesgo crítico y alto en la vista operativa predeterminada.
- Filtrar recomendaciones por nivel de riesgo
- Solucionar problemas de alto impacto primero para reducir rápidamente el riesgo
Uso eficaz de vistas de agregación
Las vistas agregadas ayudan a alinear la corrección con el flujo de trabajo:
-
Ver por título
- Mostrar todos los recursos para una sola recomendación
- Adecuado para la corrección masiva en varios recursos
-
Visualización por recurso
- Muestra todas las recomendaciones para un único recurso
- Adecuado para la investigación a nivel de activo o para el aislamiento de máquinas de alto riesgo.
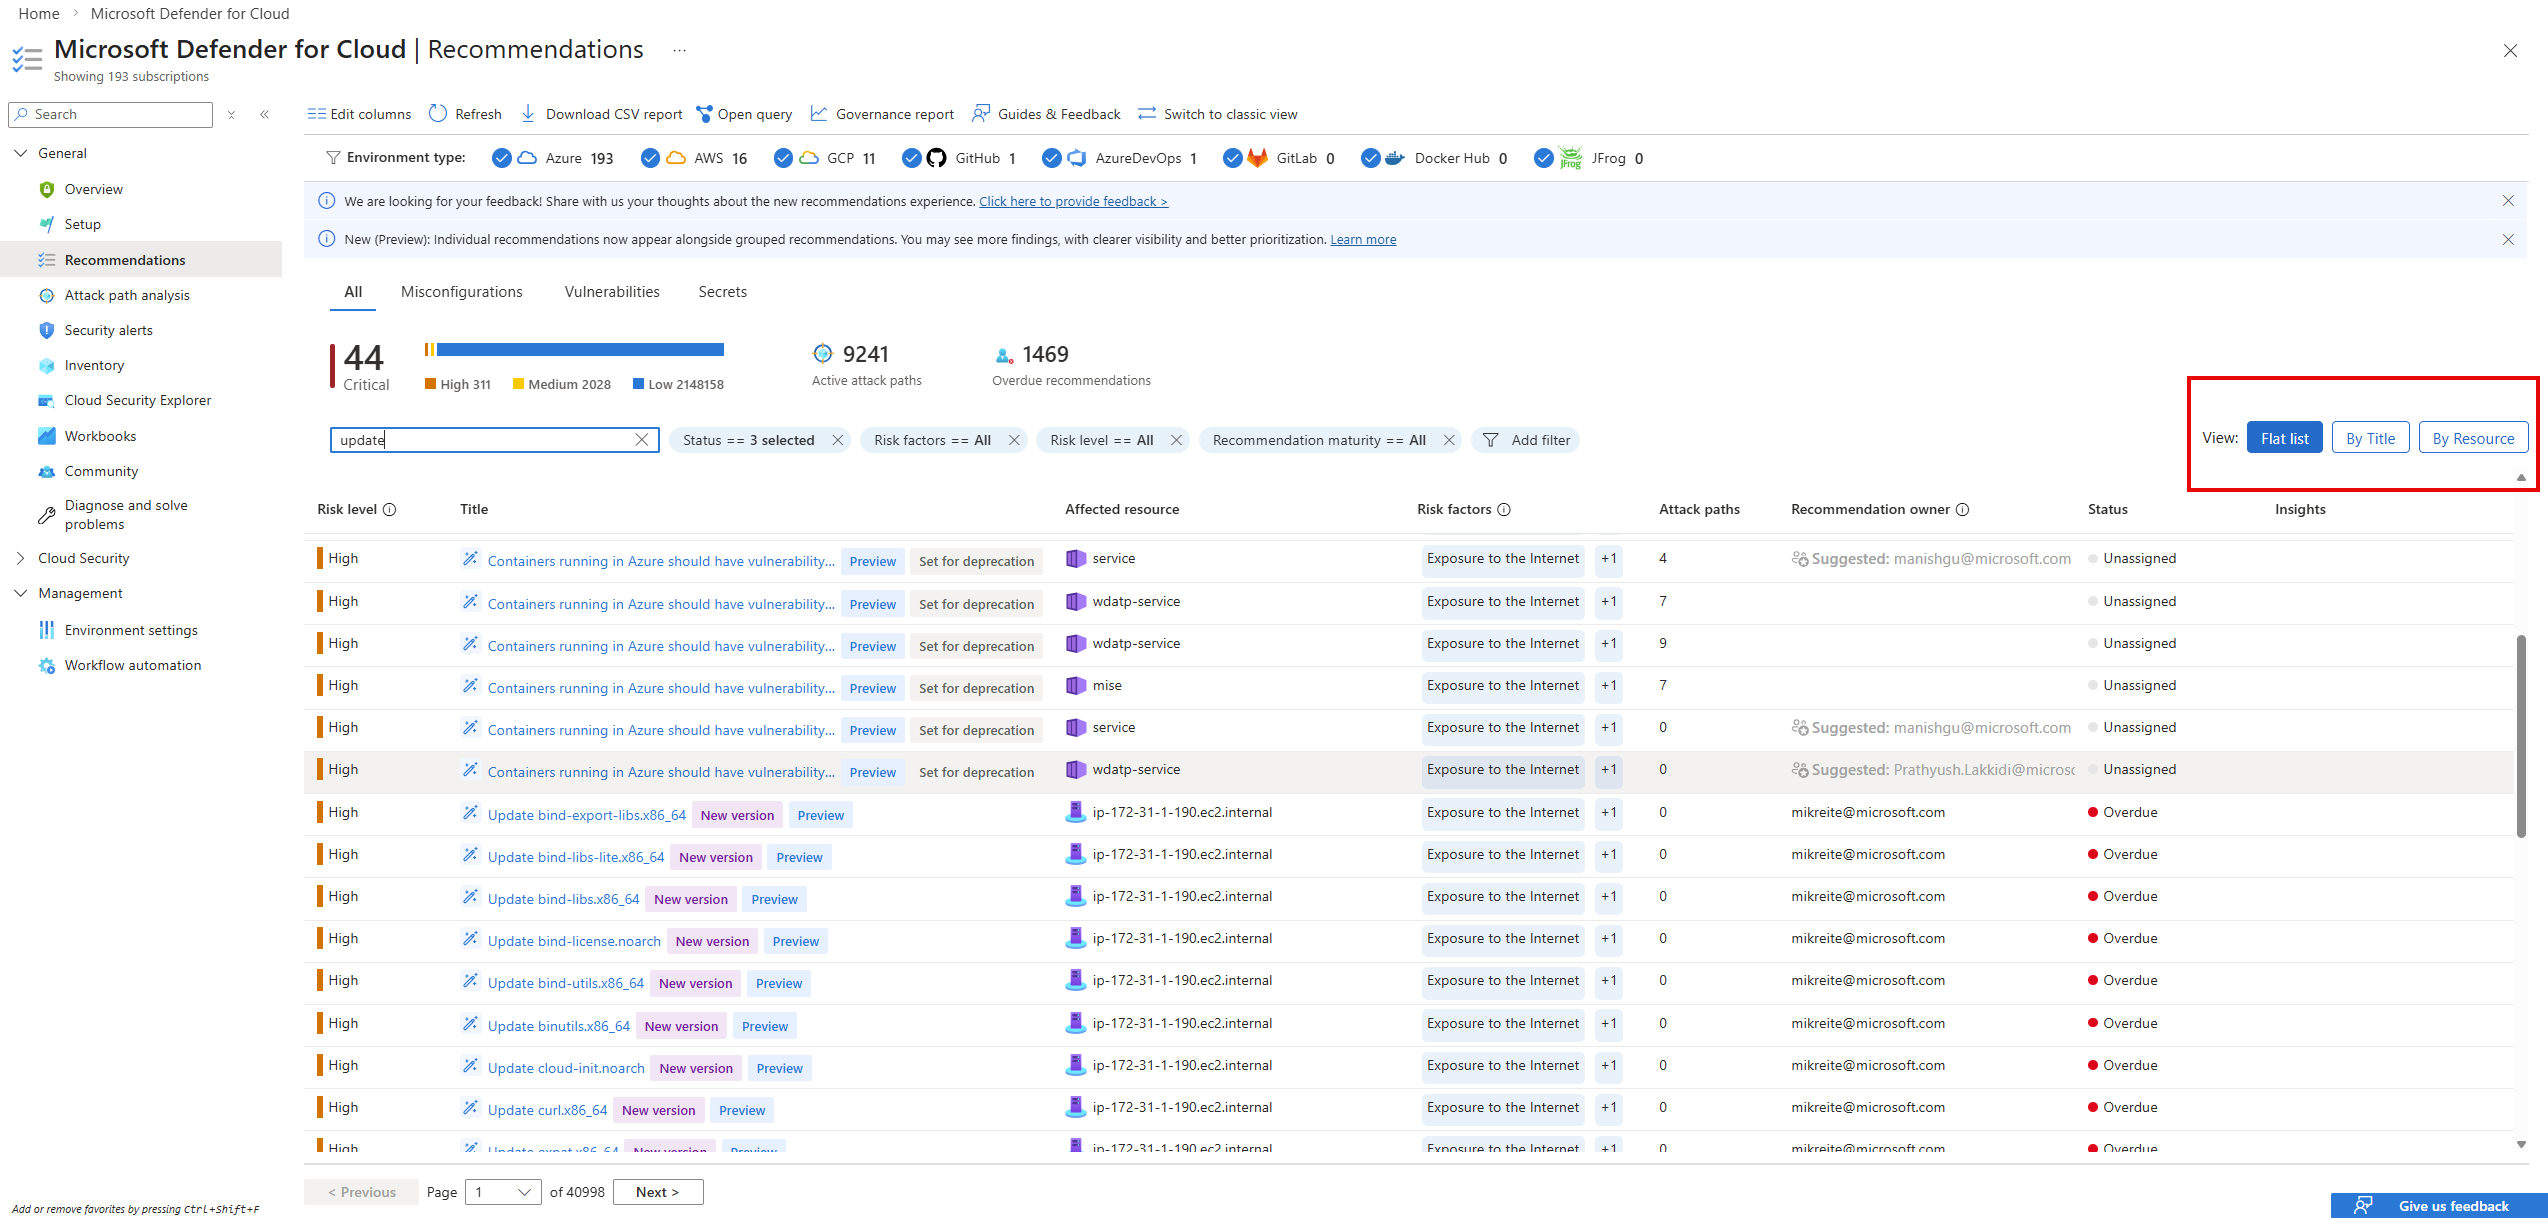
Elija la agregación que coincida con la tarea:
- Corrección de problemas generalizada: ver por título
- Investigación de recursos: vista por recurso
Administración de las nuevas recomendaciones individuales
Con la transición a recomendaciones individuales completada, Microsoft Defender para la nube sigue soportando reglas de gobernanza, exportación continua y exenciones. El cambio principal es cómo se limitan estas acciones.
Las recomendaciones individuales se crean por actualización de software, secreto o tipo de problema. Dado que se generan según el estado actual de los recursos, las acciones ya no se aplican a una sola recomendación estática. En su lugar, las acciones de administración ahora se aplican en el nivel de categoría de recomendación .
Las reglas de gobernanza, la exportación continua y las exenciones siguen funcionando como lo hacen hoy, pero en lugar de dirigirse a una clave de recomendación agrupada, ahora tiene como destino una categoría de recomendación. Cada categoría incluye automáticamente todas las recomendaciones individuales actuales y futuras de ese tipo.
La experiencia de administración actualizada está disponible en Configuración del entorno, en Reglas de gobernanza y Exención, donde puede aplicar de manera coherente la propiedad, la automatización o las exenciones en toda una categoría de recomendaciones individuales.
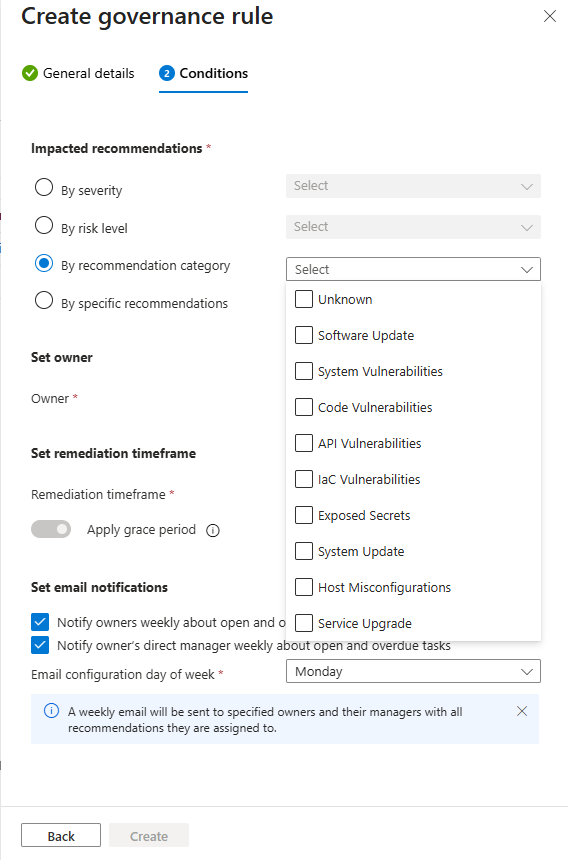
Comportamiento clásico de la puntuación de seguridad tras la transición
Tras la transición de recomendaciones agrupadas a recomendaciones individuales, algunos controles clásicos de puntuación segura en el portal de Azure pueden verse afectados por hallazgos que ahora están representados a través del modelo de recomendaciones individuales.
En algunos casos, un recurso puede parecer poco saludable en un control de puntuación seguro, aunque la recomendación agrupada anterior ya no sea visible bajo ese control.
Cuando esto ocurre, los recursos correspondientes tienen hallazgos de seguridad asociados que contribuyen a la señal de estado de seguridad de esa área. Para investigar los hallazgos subyacentes, cambia a la vista de Riesgo, que es la vista recomendada para revisar y priorizar los hallazgos.
La vista de riesgo proporciona la experiencia actual y detallada de recomendaciones y te ayuda a identificar los hallazgos específicos que deben revisarse o remediarse.
Este comportamiento es esperado como parte de la transición a recomendaciones individuales. La clásica puntuación segura en el portal de Azure fue diseñada para mantenerse funcionalmente estable durante esta transición mientras los clientes pasan al modelo de recomendaciones individuales para la investigación y remediación.
Corregir las vulnerabilidades
| Recomendación agrupada obsoleta | Dónde revisar ahora |
|---|---|
| Las máquinas deben resolver los hallazgos de vulnerabilidades. ID de evaluación obsoleto: 1195afff-c881-495e-9bc5-1486211ae03f |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las instancias de EC2 deben tener resueltos los resultados de vulnerabilidad ID de evaluación obsoleto: 77a4a140-e051-481a-84cc-d4bf2109bd65 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las instancias de proceso de GCP deben tener resueltos los problemas de vulnerabilidad ID de evaluación obsoleto: 0a03fa35-e381-4e2f-ace6-2b9913db3381 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Los nodos de AKS deben tener resueltos los resultados de vulnerabilidades ID de evaluación obsoleto: 24a15fbd-cfe4-4dff-b2be-1c367a6b2031 |
Abre las recomendaciones y filtra por categoría ServiceUpgradede recomendaciones. |
| Las imágenes de contenedor de Azure Container Registry deben tener las vulnerabilidades corregidas ID de evaluación obsoleto: c0b7cfc6-3172-465a-b378-53c7ff2cc0d5 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las imágenes de contenedor del registro de Azure deben tener resueltos los hallazgos de vulnerabilidades. ID de evaluación obsoleto: 33422d8f-ab1e-42be-bc9a-38685bb567b9 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las imágenes de contenedor que se ejecutan en Azure deben tener las vulnerabilidades corregidas ID de evaluación obsoleto: c609cf0f-71ab-41e9-a3c6-9a1f7fe1b8d5 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las imágenes de contenedor de AWS en ejecución deben tener resueltos los hallazgos de vulnerabilidades ID de evaluación obsoleto: 682b2595-d045-4cff-b5aa-46624eb2dd8f |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Las imágenes de contenedor en ejecución en GCP deben tener resueltos los hallazgos de vulnerabilidades ID de evaluación obsoleto: e538731a-80c8-4317-a119-13075e002516 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| GitHub repositorios deben tener resueltos los resultados del examen de vulnerabilidades de dependencia ID de evaluación obsoleto: 945f7b1c-8def-4ab3-a44d-1416060104b3 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Azure DevOps repositorios deben tener resueltos los resultados del examen de vulnerabilidades de dependencia ID de evaluación obsoleto: 2ea72208-8558-4011-8dcd-d93375a4003d |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Los proyectos de GitLab deben tener resueltos los resultados del examen de vulnerabilidades de dependencia ID de evaluación obsoleto: 1bc53aae-c92e-406b-9693-d46caf3934fa |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Los repositorios de GitHub deberían tener resueltos los hallazgos de paquetes comprometidos de Shai-Hulud 2.0 ID de evaluación obsoleto: 14c00325-f0ee-4c12-bbaf-4059647d919c |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| Los repositorios de Azure DevOps deberían resolver los hallazgos de paquetes comprometidos de Shai-Hulud 2.0 ID de evaluación obsoleto: 70f5bbd7-c8bd-4b6f-a877-fa46b2719606 |
Abre las recomendaciones y filtra por categoría SoftwareUpdatede recomendaciones. |
| GitHub repositorios deben tener resueltos los resultados del examen de código ID de evaluación obsoleto: 18aa4e75-776a-4296-97f0-fe1cf10d679c |
Abre las recomendaciones y filtra por categoría CodeVulnerabilitiesde recomendaciones. |
| Azure DevOps repositorios deben tener resueltos los resultados del examen de código ID de evaluación obsoleto: 99232bb2-9b21-4bbb-8e3c-763673b9923d |
Abre las recomendaciones y filtra por categoría CodeVulnerabilitiesde recomendaciones. |
| Los proyectos de GitLab deben tener resueltos los resultados del examen de código ID de evaluación obsoleto: cd3e4ff3-b1bc-4a42-b10d-e2f9f99e2991 |
Abre las recomendaciones y filtra por categoría CodeVulnerabilitiesde recomendaciones. |
Habilitar la gestión de accesos
Las siguientes recomendaciones fueron reemplazadas por recomendaciones nuevas únicas. Utiliza la nueva clave de evaluación para futuras configuraciones de gobernanza, exención y exportación.
| Recomendación agrupada obsoleta | Dónde revisar ahora |
|---|---|
| Deben quitarse las cuentas de invitado con permisos de lectura de los recursos de Azure. ID de evaluación obsoleto: fde1c0c9-0fd2-4ecc-87b5-98956cbc1095 |
Abre Recomendaciones y busca el ID de la evaluación de reemplazo 422107c6-5b9a-46a6-bb1d-26ef1cc52d65. |
| Deben quitarse las cuentas de invitado con permisos de escritura de los recursos de Azure. ID de evaluación obsoleto: 0354476c-a12a-4fcc-a79d-f0ab7ffffdbb |
Abre Recomendaciones y busca el ID de la evaluación de reemplazo 009678ce-adce-4c94-9cc8-cfc2bd0c6a06. |
| Deben quitarse las cuentas de invitado con permisos de propietario de los recursos de Azure. ID de evaluación obsoleto: 20606e75-05c4-48c0-9d97-add6daa2109a |
Abre Recomendaciones y busca el ID de la evaluación de reemplazo f2864482-b329-4310-8c06-3cf74fe880c5. |
| Se deben eliminar las cuentas deshabilitadas con permisos de lectura y escritura en recursos de Azure ID de evaluación obsoleto: 1ff0b4c9-ed56-4de6-be9c-d7ab39645926 |
Abre Recomendaciones y busca el ID de la evaluación de reemplazo 9b4f4dd4-24fc-42ba-9978-2a1cf575d36d. |
| Se deben quitar las cuentas deshabilitadas con permisos de propietario en los recursos de Azure ID de evaluación obsoleto: 050ac097-3dda-4d24-ab6d-82568e7a50cf |
Abre Recomendaciones y busca el ID de la evaluación de reemplazo a4899b81-b689-4e0d-aa29-45983ab8b7fc. |
Implementar las mejores prácticas de configuración de seguridad
| Recomendación agrupada obsoleta | Dónde revisar ahora |
|---|---|
| Las vulnerabilidades en la configuración de seguridad de sus equipos Windows deben corregirse (con tecnología de Guest Configuration) ID de evaluación obsoleto: 8c3d9ad0-3639-4686-9cd2-2b2ab2609bda |
Abre las recomendaciones y filtra por categoría HostMisconfigurationsde recomendaciones. |
| Las vulnerabilidades en la configuración de seguridad de sus máquinas Linux deben subsanarse (con tecnología Guest Configuration) ID de evaluación obsoleto: 1f655fb7-63ca-4980-91a3-56dbc2b715c6 |
Abre las recomendaciones y filtra por categoría HostMisconfigurationsde recomendaciones. |
| Las bases de datos SQL deben tener resueltos los hallazgos de vulnerabilidades. ID de evaluación obsoleto: 82e20e14-edc5-4373-bfc4-f13121257c37 |
Abra Recomendaciones y revise las recomendaciones individuales de la evaluación de vulnerabilidades de SQL. |
| Los servidores SQL de las máquinas deben tener resueltos los hallazgos de vulnerabilidades. ID de evaluación obsoleto: f97aa83c-9b63-4f9a-99f6-b22c4398f936 |
Abra Recomendaciones y revise las recomendaciones individuales de la evaluación de vulnerabilidades de SQL. |
| Los problemas de configuración de EDR deben resolverse en las máquinas virtuales ID de evaluación obsoleto: dc5357d0-3858-4d17-a1a3-072840bff5be |
Abra Recomendaciones y revise los ID de evaluación de sustitución d44de051-1862-48f8-8476-192aee854699, aafa7d27-01ae-40c6-a56c-1d0ef04b1d71 y 506d18a1-d571-4341-aad5-a7d363c5bbd4. |
| Los problemas de configuración de EDR deben resolverse en EC2 ID de evaluación obsoleto: 695abd03-82bd-4d7f-a94c-140e8a17666c |
Abra Recomendaciones y revise los ID de evaluación de sustitución d44de051-1862-48f8-8476-192aee854699, aafa7d27-01ae-40c6-a56c-1d0ef04b1d71 y 506d18a1-d571-4341-aad5-a7d363c5bbd4. |
| Los problemas de configuración de EDR deben resolverse en máquinas virtuales de GCP ID de evaluación obsoleto: f36a15fb-61a6-428c-b719-6319538ecfbc |
Abra Recomendaciones y revise los ID de evaluación de sustitución d44de051-1862-48f8-8476-192aee854699, aafa7d27-01ae-40c6-a56c-1d0ef04b1d71 y 506d18a1-d571-4341-aad5-a7d363c5bbd4. |
| GitHub repositorios deben tener resueltos los resultados de las pruebas de seguridad de api ID de evaluación obsoleto: 7ad00833-a0f0-47b9-b377-5665bd5d9074 |
Abre las recomendaciones y filtra por categoría ApiVulnerabilitiesde recomendaciones. |
| Azure DevOps repositorios deben tener resueltos los resultados de pruebas de seguridad de api ID de evaluación obsoleto: d42301a5-4d23-4457-97c8-f2f2e9eb979e |
Abre las recomendaciones y filtra por categoría ApiVulnerabilitiesde recomendaciones. |
| Se deben resolver los hallazgos de la gestión de la postura de seguridad de Azure DevOps ID de evaluación obsoleto: 7b123b34-1f78-4902-abb6-3b813abe9866 |
Abre las recomendaciones y filtra por categoría CodeVulnerabilitiesde recomendaciones. |
| Los resultados de los exámenes de infraestructura como código de los repositorios de GitHub deben estar resueltos ID de evaluación obsoleto: d9be0ff8-3eb0-4348-82f6-c1e735f85983 |
Abre las recomendaciones y filtra por categoría IacVulnerabilitiesde recomendaciones. |
| Los repositorios de Azure DevOps deben tener resueltos los resultados del examen de infraestructura como código ID de evaluación obsoleto: 6588c4d4-fbbb-4fb8-be45-7c2de7dc1b3b |
Abre las recomendaciones y filtra por categoría IacVulnerabilitiesde recomendaciones. |
| Los proyectos de GitLab deben tener una infraestructura a medida que se resuelvan los resultados del examen de código ID de evaluación obsoleto: ec1bface-60ff-46b6-b1dc-67171a4882d5 |
Abre las recomendaciones y filtra por categoría IacVulnerabilitiesde recomendaciones. |
| Los hallazgos de gestión de la postura de seguridad de GitHub deben resolverse ID de evaluación obsoleto: fd104c01-29d0-428d-bb62-2c936addd2cf |
Abre las Recomendaciones y revisa las recomendaciones de postura de GitHub en las categorías mapeadas de Defender para DevOps. |
Aplicar actualizaciones del sistema
| Recomendación agrupada obsoleta | Dónde revisar ahora |
|---|---|
| Las actualizaciones del sistema deben instalarse en las máquinas (con tecnología de Administrador de actualizaciones de Azure) ID de evaluación obsoleto: e1145ab1-eb4f-43d8-911b-36ddf771d13f |
Abre las recomendaciones y filtra por categoría SystemUpdatede recomendaciones. |
Si uno de estos controles de puntuación segura muestra recursos poco saludables pero la recomendación grupada subyacente no es visible, revise los hallazgos aplicables en la vista de riesgo. Los resultados se representan a través del modelo actual de recomendaciones individuales en lugar de la experiencia de recomendaciones agrupadas obsoleta.
Qué debe hacer ahora
- Utiliza recomendaciones individuales como modelo principal para la investigación y la remediación.
- Utiliza la Vista de Riesgo para identificar y priorizar hallazgos asociados con recursos poco saludables.
- Actualizar consultas de Azure Resource Graph, reglas de gobernanza, configuraciones de exportación continua y flujos de trabajo de exención que dependieran de recomendaciones agrupadas o subevaluaciones.
- Utiliza categorías de recomendación, como
SoftwareUpdate,SystemUpdate,HostMisconfigurations, yExposedSecrets, cuando corresponda. - Se espera que el volumen de recomendaciones aumente en algunas áreas porque los hallazgos individuales proporcionan más detalles accionables. Este aumento no indica necesariamente que el riesgo haya aumentado.
- Utiliza la referencia de transición de recomendación para identificar la categoría actual de recomendación o recomendación de reemplazo.
- Completa tu migración de las reglas de desactivación a las exenciones.
Referencia para la transición de recomendación
Utiliza esta referencia para asignar cada recomendación agrupada obsoleta a su ID de recomendación y a la categoría actual de recomendación o recomendación de reemplazo. Las recomendaciones se organizan por producto. Esta es su referencia para:
- Actualización de reglas de gobernanza, reglas de exención y exportación continua : ahora tienen como destino una categoría de recomendación en lugar de una clave de recomendación específica. Busque la categoría para cada recomendación que administre actualmente y, a continuación, actualice las configuraciones para usar esa categoría.
-
Migrar consultas: reemplace los identificadores de recomendación agrupados por el tipo de recurso
microsoft.security/assessmentsy filtre porproperties.metadata.recommendationCategory. La columna id. de recomendación le ayuda a comprobar que tiene como destino las recomendaciones correctas.
Note
Dado que las recomendaciones individuales presentan más granularidad, verá más elementos que antes. Una recomendación agrupada que anteriormente mostraba un recuento de vulnerabilidades ahora presenta cada hallazgo por separado. Este aumento se espera y refleja detalles más accionables, no más riesgo.
Las consultas también devolverán más resultados porque las categorías de recomendación abarcan varias cargas de trabajo. En el modelo agrupado, una consulta tenía como ámbito un identificador de recomendación y un tipo de recurso específicos, por ejemplo, solo Azure máquinas virtuales. En el nuevo modelo, la consulta de la categoría de recomendación SoftwareUpdate devuelve los resultados en Azure máquinas virtuales, instancias EC2, nodos de AKS, instancias de GCP y contenedores combinados. Ajuste los filtros según corresponda.
Cada recomendación agrupada pasaba a uno de dos estados finales:
- Reemplazado por recomendaciones individuales : la recomendación agrupada se reemplaza por recomendaciones individuales generadas dinámicamente por búsqueda. Actualice las reglas de gobernanza, las exenciones y la exportación continua para dirigirse a la categoría Recomendación en lugar del identificador de recomendación.
- Reemplazado por una única recomendación nueva : la recomendación agrupada se reemplaza por una nueva recomendación individual específica por un identificador de recomendación fijo. La categoría de recomendación se muestra como Desconocido. Actualice las configuraciones para usar directamente el nuevo identificador de recomendación ; no use el filtro de categoría para estas recomendaciones.
Microsoft Defender para servidores
Las siguientes recomendaciones agrupadas se integraron bajo Microsoft Defender para Servidores.
Revisión de los resultados: Corrección de vulnerabilidades de la máquina
Reemplazado por recomendaciones individuales : actualice las reglas de gobernanza, las exenciones y la exportación continua para usar la categoría de recomendación:
| Recommendation | Identificador de recomendación | Categoría de recomendación |
|---|---|---|
| Las máquinas deben resolver los hallazgos de vulnerabilidades. | 1195afff-c881-495e-9bc5-1486211ae03f |
SoftwareUpdate |
| Las instancias de EC2 deben tener resueltos los resultados de vulnerabilidad | 77a4a140-e051-481a-84cc-d4bf2109bd65 |
SoftwareUpdate |
| Las instancias de proceso de GCP deben tener resueltos los problemas de vulnerabilidad | 0a03fa35-e381-4e2f-ace6-2b9913db3381 |
SoftwareUpdate |
| Las actualizaciones del sistema deben instalarse en las máquinas (con tecnología de Administrador de actualizaciones de Azure) | e1145ab1-eb4f-43d8-911b-36ddf771d13f |
Actualización del sistema |
| Las vulnerabilidades en la configuración de seguridad de sus equipos Windows deben corregirse (con tecnología de Guest Configuration) | 8c3d9ad0-3639-4686-9cd2-2b2ab2609bda |
Configuraciones incorrectas del host |
| Las vulnerabilidades en la configuración de seguridad de sus máquinas Linux deben subsanarse (con tecnología Guest Configuration) | 1f655fb7-63ca-4980-91a3-56dbc2b715c6 |
Configuraciones incorrectas del host |
| Las máquinas deben tener resueltos los hallazgos de secretos | 17618b1a-ed14-49bb-b37f-9f8ba967be8b |
ExposedSecrets |
| Las instancias de EC2 deben tener resueltos los hallazgos de secretos | 490d3be5-0abd-485c-bcd7-b8d6c6f443c8 |
ExposedSecrets |
| Las instancias de máquina virtual deben tener resueltos los hallazgos de secretos | 17b615fd-ce09-494b-a3fa-5937a137a571 |
ExposedSecrets |
Note
Como parte de la transición a recomendaciones individuales, la recomendación Las máquinas deberían tener una solución de evaluación de vulnerabilidades quedará en desuso el 11 de octubre de 2026. Los clientes deben utilizar recomendaciones individuales en Microsoft Defender para la nube para revisar y gestionar la cobertura de evaluación de vulnerabilidades.
Reemplazado por recomendaciones individuales : las siguientes recomendaciones agrupadas están en desuso y no tienen un único reemplazo directo. Ahora están disponibles en Defender for Cloud nuevas recomendaciones individuales.
| Recommendation | Identificador de recomendación |
|---|---|
| Los problemas de configuración de EDR deben resolverse en las máquinas virtuales | dc5357d0-3858-4d17-a1a3-072840bff5be |
| Los problemas de configuración de EDR deben resolverse en EC2 | 695abd03-82bd-4d7f-a94c-140e8a17666c |
| Los problemas de configuración de EDR deben resolverse en máquinas virtuales de GCP | f36a15fb-61a6-428c-b719-6319538ecfbc |
Nuevas recomendaciones individuales
| Recommendation | Identificador de recomendación |
|---|---|
| Los exámenes antivirus de su EDR están fuera de 7 días | d44de051-1862-48f8-8476-192aee854699 |
| El componente antivirus de su EDR usa firmas obsoletas | aafa7d27-01ae-40c6-a56c-1d0ef04b1d71 |
| El componente antivirus de la EDR está desactivado o parcialmente configurado | 506d18a1-d571-4341-aad5-a7d363c5bbd4 |
Microsoft Defender para bases de datos
Las siguientes recomendaciones de SQL agrupado pasaron bajo Microsoft Defender para Bases de Datos. Después de la transición, cada regla de evaluación de vulnerabilidades de SQL aparece como una recomendación individual notificada en el recurso de base de datos en lugar del recurso de servidor. Para analizar los resultados de una base de datos de Azure SQL, abra el recurso en el portal de Azure, vaya a Microsoft Defender para la nube y seleccione la búsqueda específica para ver la descripción de la regla, la gravedad y la guía de corrección. Para servidores SQL Server en máquinas, abra la página Recomendaciones en Defender for Cloud, busque la recomendación individual pertinente y siga los mismos pasos de corrección.
Obtenga información sobre los enfoques de corrección y cómo revisar los resultados.
Recomendaciones en desuso: las siguientes recomendaciones agrupadas están en desuso y no tienen un único reemplazo directo. Ahora están disponibles en Defender for Cloud las nuevas recomendaciones de evaluación de vulnerabilidades de SQL individuales. Para consultar la lista completa, consulte Correspondencia entre las reglas y recomendaciones de evaluación de vulnerabilidades SQL.
| Recommendation | Identificador de recomendación |
|---|---|
| Las bases de datos SQL deben tener resueltos los hallazgos de vulnerabilidades. | 82e20e14-edc5-4373-bfc4-f13121257c37 |
| Los servidores SQL de las máquinas deben tener resueltos los hallazgos de vulnerabilidades. | f97aa83c-9b63-4f9a-99f6-b22c4398f936 |
Microsoft Defender para contenedores
Las siguientes recomendaciones agrupadas se integraron bajo Microsoft Defender para Contenedores. Después de la transición, los hallazgos de vulnerabilidades de contenedores aparecen como recomendaciones individuales, y cada capa vulnerable de la imagen o paquete se muestra como un hallazgo independiente.
Revisión de los resultados: Visualización y corrección de vulnerabilidades para contenedores que se ejecutan en clústeres | de KubernetesVer y corregir los resultados de evaluación de vulnerabilidades de las imágenes del Registro
Reemplazado por recomendaciones individuales : actualice las reglas de gobernanza, las exenciones y la exportación continua para usar la categoría de recomendación:
| Recommendation | Identificador de recomendación | Categoría de recomendación |
|---|---|---|
| Los nodos de AKS deben tener resueltos los resultados de vulnerabilidades | 24a15fbd-cfe4-4dff-b2be-1c367a6b2031 |
Actualización del servicio |
| Las imágenes de contenedor de Azure Container Registry deben tener las vulnerabilidades corregidas | c0b7cfc6-3172-465a-b378-53c7ff2cc0d5 |
SoftwareUpdate |
| Las imágenes de contenedor del registro de Azure deben tener resueltos los hallazgos de vulnerabilidades. | 33422d8f-ab1e-42be-bc9a-38685bb567b9 |
SoftwareUpdate |
| Las imágenes de contenedor que se ejecutan en Azure deben tener las vulnerabilidades corregidas | c609cf0f-71ab-41e9-a3c6-9a1f7fe1b8d5 |
SoftwareUpdate |
| Las imágenes de contenedor de AWS en ejecución deben tener resueltos los hallazgos de vulnerabilidades | 682b2595-d045-4cff-b5aa-46624eb2dd8f |
SoftwareUpdate |
| Las imágenes de contenedor en ejecución en GCP deben tener resueltos los hallazgos de vulnerabilidades | e538731a-80c8-4317-a119-13075e002516 |
SoftwareUpdate |
Microsoft Defender para DevOps
Las siguientes recomendaciones agrupadas se integraron bajo Microsoft Defender para DevOps. Después de la transición, los resultados individuales para el examen de código, las vulnerabilidades de dependencia, los secretos, la infraestructura como problemas de código y la seguridad de la API aparecen en las categorías de recomendaciones pertinentes.
Cómo revisar los resultados: en Defender for Cloud, vaya a Recomendaciones y filtre por la categoría correspondiente: ApiVulnerabilities, SoftwareUpdate, CodeVulnerabilities, IacVulnerabilities o ExposedSecrets. Seleccione cualquier recomendación individual para ver el repositorio afectado, buscar detalles y pasos de corrección.
Reemplazado por recomendaciones individuales : actualice las reglas de gobernanza, las exenciones y la exportación continua para usar la categoría de recomendación:
| Recommendation | Identificador de recomendación | Categoría de recomendación |
|---|---|---|
| GitHub repositorios deben tener resueltos los resultados de las pruebas de seguridad de api | 7ad00833-a0f0-47b9-b377-5665bd5d9074 |
ApiVulnerabilities |
| Azure DevOps repositorios deben tener resueltos los resultados de pruebas de seguridad de api | d42301a5-4d23-4457-97c8-f2f2e9eb979e |
ApiVulnerabilities |
| GitHub repositorios deben tener resueltos los resultados del examen de vulnerabilidades de dependencia | 945f7b1c-8def-4ab3-a44d-1416060104b3 |
SoftwareUpdate |
| Azure DevOps repositorios deben tener resueltos los resultados del examen de vulnerabilidades de dependencia | 2ea72208-8558-4011-8dcd-d93375a4003d |
SoftwareUpdate |
| Los proyectos de GitLab deben tener resueltos los resultados del examen de vulnerabilidades de dependencia | 1bc53aae-c92e-406b-9693-d46caf3934fa |
SoftwareUpdate |
| Los repositorios de GitHub deberían tener resueltos los hallazgos de paquetes comprometidos de Shai-Hulud 2.0 | 14c00325-f0ee-4c12-bbaf-4059647d919c |
SoftwareUpdate |
| Los repositorios de Azure DevOps deberían resolver los hallazgos de paquetes comprometidos de Shai-Hulud 2.0 | 70f5bbd7-c8bd-4b6f-a877-fa46b2719606 |
SoftwareUpdate |
| GitHub repositorios deben tener resueltos los resultados del examen de código | 18aa4e75-776a-4296-97f0-fe1cf10d679c |
Vulnerabilidades del código |
| Azure DevOps repositorios deben tener resueltos los resultados del examen de código | 99232bb2-9b21-4bbb-8e3c-763673b9923d |
Vulnerabilidades del código |
| Los proyectos de GitLab deben tener resueltos los resultados del examen de código | cd3e4ff3-b1bc-4a42-b10d-e2f9f99e2991 |
Vulnerabilidades del código |
| Se deben resolver los hallazgos de la gestión de la postura de seguridad de Azure DevOps | 7b123b34-1f78-4902-abb6-3b813abe9866 |
Vulnerabilidades del código |
| Los resultados de los exámenes de infraestructura como código de los repositorios de GitHub deben estar resueltos | d9be0ff8-3eb0-4348-82f6-c1e735f85983 |
IacVulnerabilities |
| Los repositorios de Azure DevOps deben tener resueltos los resultados del examen de infraestructura como código | 6588c4d4-fbbb-4fb8-be45-7c2de7dc1b3b |
IacVulnerabilities |
| Los proyectos de GitLab deben tener una infraestructura a medida que se resuelvan los resultados del examen de código | ec1bface-60ff-46b6-b1dc-67171a4882d5 |
IacVulnerabilities |
| Los proyectos de GitLab deben tener resueltos los resultados del examen de secretos | 867001c3-2d01-4db7-b513-5cb97638f23d |
ExposedSecrets |
| Los repositorios de GitHub deben tener resueltos los hallazgos del análisis de secretos | dd98425c-1407-40cc-8a2c-da5d0a2f80da |
ExposedSecrets |
| Los repositorios de Azure DevOps deben tener solucionados los hallazgos del análisis de secretos | b5ef903f-8655-473b-9784-4f749eeb25c6 |
ExposedSecrets |
| Los hallazgos de gestión de la postura de seguridad de GitHub deben resolverse | fd104c01-29d0-428d-bb62-2c936addd2cf |
Varias: consulte recomendaciones de GitHub en Defender para DevOps |
Microsoft Defender for Identity
Reemplazado por una única recomendación nueva : las siguientes recomendaciones agrupadas se reemplazan por una nueva recomendación individual específica por una clave de evaluación fija. Actualice las reglas de gobernanza, las exenciones y la exportación continua para usar directamente la nueva clave de evaluación .
| Assessment | Clave de evaluación anterior | Nueva clave de evaluación |
|---|---|---|
| Deben quitarse las cuentas de invitado con permisos de lectura de los recursos de Azure. | fde1c0c9-0fd2-4ecc-87b5-98956cbc1095 |
422107c6-5b9a-46a6-bb1d-26ef1cc52d65 |
| Deben quitarse las cuentas de invitado con permisos de escritura de los recursos de Azure. | 0354476c-a12a-4fcc-a79d-f0ab7ffffdbb |
009678ce-adce-4c94-9cc8-cfc2bd0c6a06 |
| Deben quitarse las cuentas de invitado con permisos de propietario de los recursos de Azure. | 20606e75-05c4-48c0-9d97-add6daa2109a |
f2864482-b329-4310-8c06-3cf74fe880c5 |
| Se deben eliminar las cuentas deshabilitadas con permisos de lectura y escritura en recursos de Azure | 1ff0b4c9-ed56-4de6-be9c-d7ab39645926 |
9b4f4dd4-24fc-42ba-9978-2a1cf575d36d |
| Se deben quitar las cuentas deshabilitadas con permisos de propietario en los recursos de Azure | 050ac097-3dda-4d24-ab6d-82568e7a50cf |
a4899b81-b689-4e0d-aa29-45983ab8b7fc |
Importante: Las reglas de exención para estas recomendaciones de reemplazo solo están disponibles para los clientes de pago. Los clientes que no pagan perderán las funcionalidades de exención para estas recomendaciones cuando se retiren las evaluaciones originales.