Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
En este artículo se describen los pasos generales necesarios para implementar Defender para IoT para supervisar OT. Obtenga más información sobre cada paso de implementación en las secciones siguientes, incluidas las referencias cruzadas pertinentes para obtener más detalles.
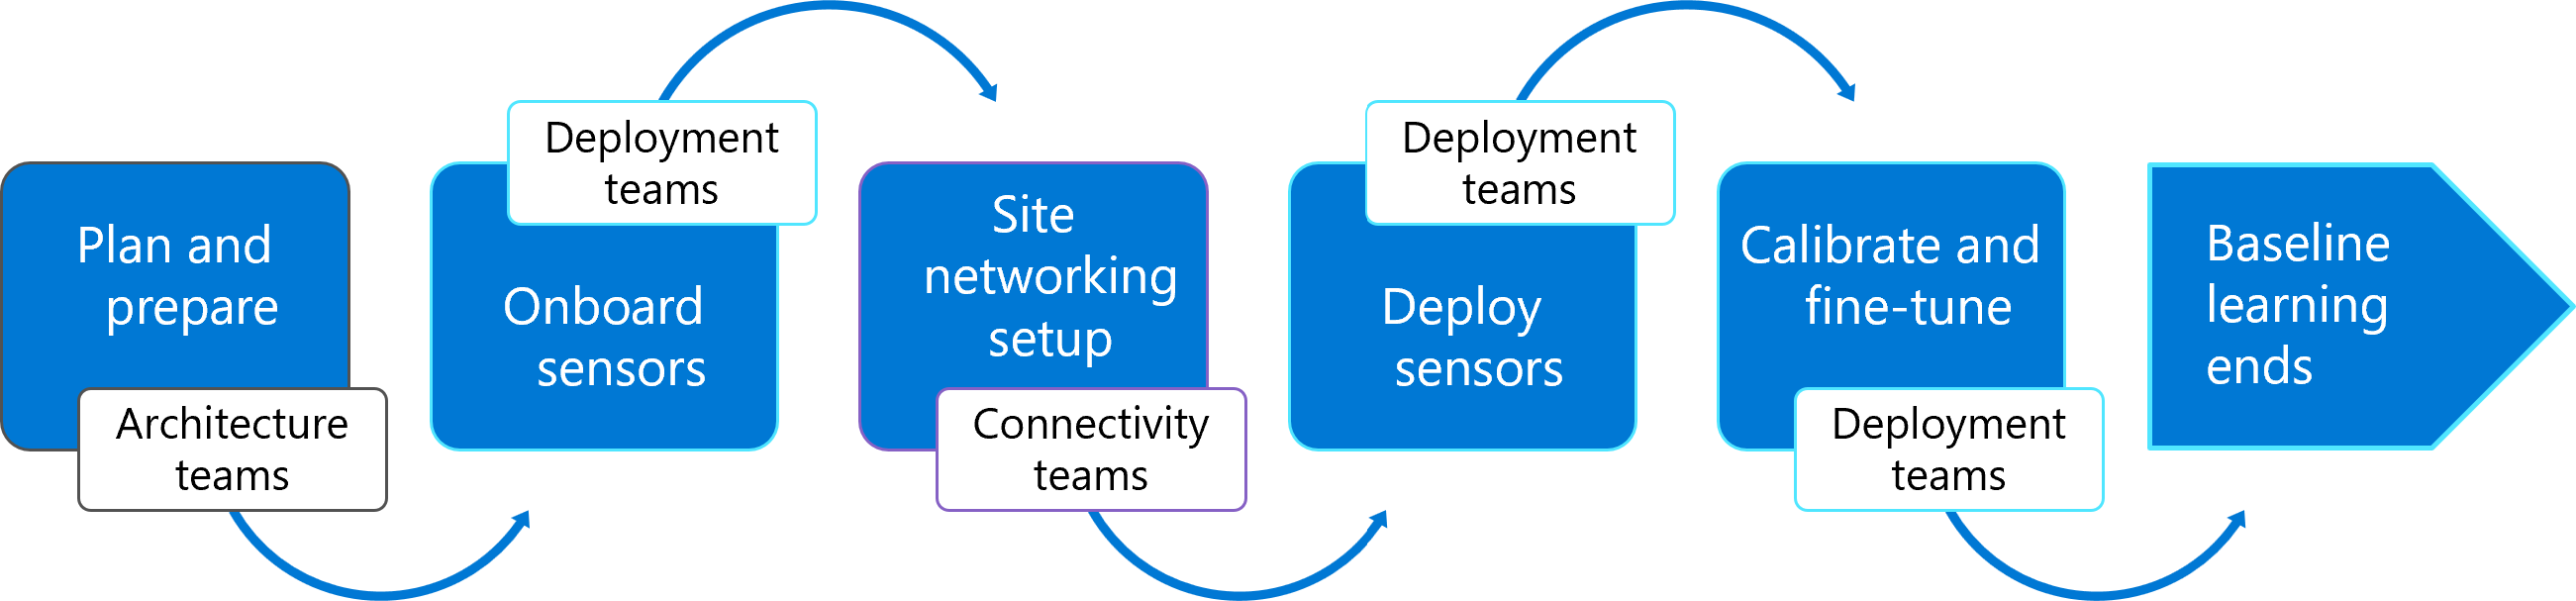
En la imagen siguiente se muestran las fases de una ruta de implementación de supervisión de OT de un extremo a otro, junto con el equipo responsable de cada fase.
Aunque los equipos y los títulos de trabajo difieren entre distintas organizaciones, todas las implementaciones de Defender para IoT requieren comunicación entre los responsables de las distintas áreas de la red y la infraestructura.
Sugerencia
Cada paso del proceso puede tardar una cantidad de tiempo diferente. Por ejemplo, la descarga de un archivo de activación del sensor OT puede tardar cinco minutos, mientras que la configuración de la supervisión del tráfico puede tardar días o incluso semanas, en función de los procesos de su organización.
Se recomienda iniciar el proceso para cada paso sin esperar a que se complete antes de pasar al paso siguiente. Asegúrese de seguir los pasos que todavía están en proceso para garantizar su finalización.
Requisitos previos
Antes de empezar a planear la implementación de supervisión de OT, asegúrese de que tiene una suscripción de Azure y un plan de OT incorporado a Defender para IoT.
Para obtener más información, consulte Administrar planes de Defender para dispositivos IoT para la supervisión de OT.
Planificación y preparación
En la imagen siguiente se muestran los pasos incluidos en la fase de planeamiento y preparación. Los equipos de arquitectura controlan los pasos de planeamiento y preparación.

Planeamiento del sistema de supervisión de OT
Planee detalles básicos sobre el sistema de supervisión, como:
Sitios y zonas: decida cómo segmentará la red que desea supervisar mediante sitios y zonas que pueden representar ubicaciones de todo el mundo.
Gestión de sensores: Decida si va a utilizar sensores OT conectados a la nube o sensores OT aislados de la red y gestionados localmente, o un sistema híbrido de ambos tipos. Si usa sensores conectados a la nube, seleccione un método de conexión, como conectarse directamente o a través de un proxy.
Usuarios y roles: lista de los tipos de usuarios que necesitará en cada sensor y los roles que necesitarán para cada actividad.
Para obtener más información, consulte Planeamiento del sistema de supervisión de OT con Defender para IoT.
Preparar la implementación de un sitio de OT
Defina detalles adicionales para cada sitio planeado en el sistema, entre los que se incluyen:
Diagrama de red. Identifique todos los dispositivos que desea supervisar y cree una lista bien definida de subredes. Después de implementar los sensores, use esta lista para comprobar que Todas las subredes que desea supervisar están cubiertas por Defender para IoT.
Una lista de sensores: use la lista de tráfico, subredes y dispositivos que desea supervisar para crear una lista de los sensores OT que necesitará y dónde se colocarán en la red.
Métodos de creación de reflejo del tráfico: elija un método de creación de reflejo del tráfico para cada sensor OT, como un puerto SPAN o TAP.
Dispositivos: prepare una estación de trabajo de implementación y cualquier hardware o aplicación de máquina virtual que use para cada uno de los sensores de OT que haya planeado. Si usa dispositivos preconfigurados, asegúrese de ordenarlos.
Para obtener más información, consulte Preparación de una implementación de sitio de OT.
Incorporación de sensores para Azure
En la imagen siguiente se muestra el paso incluido en la fase de sensores incorporados. Los equipos de implementación incorporan sensores a Azure.

Incorporación de sensores OT en el Azure Portal
Incorpore tantos sensores de OT a Defender para IoT como tenga planeado. Asegúrese de descargar los archivos de activación proporcionados para cada sensor OT y guárdelos en una ubicación a la que se pueda acceder desde las máquinas del sensor.
Para obtener más información, consulte Incorporación de sensores de OT a Defender para IoT.
Configuración de redes de sitio
En la imagen siguiente se muestran los pasos incluidos en la frase de configuración de redes del sitio. Sus equipos de conectividad se encargan de los pasos de configuración de red del sitio.

Configuración de reflejo del tráfico en la red
Use los planes que ha creado anteriormente para configurar la creación de reflejo del tráfico en los lugares de la red donde va a implementar sensores de OT y el tráfico de creación de reflejo en Defender para IoT.
En Información general de la configuración del duplicado de tráfico encontrará un breve resumen de la información necesaria para elegir la mejor ubicación para su sensor de OT e implementarlo en su red.
Para más información, vea:
- Configurar el duplicado de tráfico con un puerto SPAN de conmutador
- Configurar la duplicación de tráfico con un puerto SPAN remoto (RSPAN)
- Configuración de la agregación activa o pasiva (TAP)
- Actualizar las interfaces de supervisión de un sensor (configurar ERSPAN)
- Configurar el duplicado de tráfico con un vSwitch de ESXi
- Configurar la duplicación de tráfico con un vSwitch de Hyper-V
Aprovisionamiento para la administración en la nube
Configure las reglas de firewall para asegurarse de que los dispositivos del sensor OT podrán acceder a Defender para IoT en la nube de Azure. Si tiene previsto conectarse a través de un proxy, configurará esas opciones solo después de instalar el sensor.
Omita este paso para cualquier sensor OT que esté previsto que permanezca aislado de la red y se gestione localmente, directamente desde la consola del sensor.
Para obtener más información, consulte Aprovisionar sensores OT para la gestión en la nube.
Implemente sus sensores de OT
En la imagen siguiente se muestran los pasos incluidos en la fase de implementación del sensor. Los sensores de OT son desplegados y activados por su equipo de despliegue.

Instalación de los sensores de OT
Si va a instalar el software de Defender para IoT en sus propios dispositivos, descargue el software de instalación de la Azure Portal e instálelo en el dispositivo del sensor OT.
Después de instalar el software del sensor OT, ejecute varias comprobaciones para validar la instalación y la configuración.
Para más información, vea:
- Instalar el software de supervisión de OT en los sensores de OT
- Validación de una instalación de software del sensor OT
Omita estos pasos si va a comprar dispositivos preconfigurados.
Active sus sensores OT y realice la configuración inicial
Use un asistente de configuración inicial para confirmar la configuración de red, activar el sensor y aplicar certificados SSH/TLS.
Para obtener más información, consulte Configuración y activación del sensor OT.
Configuración de conexiones de proxy
Si ha decidido usar un proxy para conectar los sensores a la nube, configure el proxy y configure los valores en el sensor. Para obtener más información, consulte Configuración de los valores de proxy en un sensor OT.
Omita este paso en las situaciones siguientes:
- Para cualquier sensor OT en el que se conecte directamente a Azure, sin un proxy
- Para cualquier sensor que se prevea aislar físicamente y administrar de forma local directamente desde la consola del sensor.
Configuración de opciones opcionales
Se recomienda configurar una conexión de Active Directory para administrar usuarios locales en el sensor OT y también configurar la supervisión del estado del sensor a través de SNMP.
Si no configura estas opciones durante la implementación, también puede devolverlas y configurarlas más adelante.
Para más información, vea:
- Configuración de la supervisión de SNMP MIB en un sensor OT
- Configuración de una conexión de Active Directory
Calibrar y ajustar la supervisión de OT
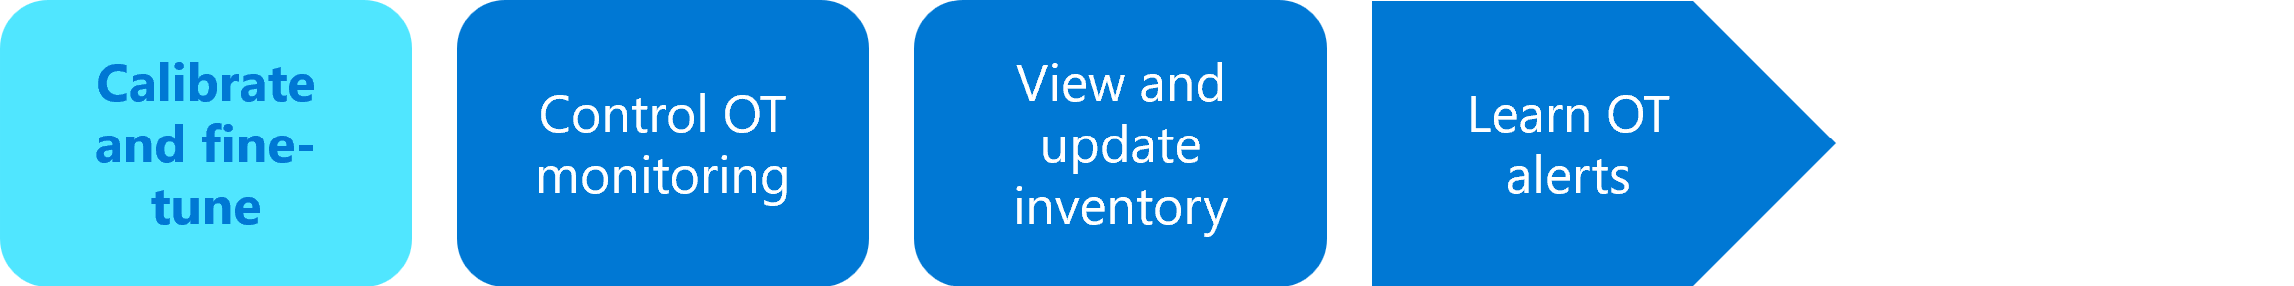
En la imagen siguiente se muestran los pasos necesarios para calibrar y ajustar la supervisión de OT con el sensor recién implementado. Las actividades de calibración y ajuste fino las realiza su equipo de despliegue.
Control de la supervisión de OT en el sensor
De forma predeterminada, es posible que el sensor OT no detecte las redes exactas que desea supervisar o que las identifique de forma precisa de la forma en que desea que se muestren. Use las listas que creó anteriormente para comprobar y configurar manualmente las subredes, personalizar los nombres de puerto y VLAN y configurar los intervalos de direcciones DHCP según sea necesario.
Para obtener más información, consulte Control del tráfico de OT supervisado por Microsoft Defender para IoT.
Comprobación y actualización del inventario de dispositivos detectado
Una vez que los dispositivos se detecten por completo, revise el inventario de dispositivos y modifique los detalles del dispositivo según sea necesario. Por ejemplo, puede identificar los tipos de dispositivo u otras propiedades que se van a modificar, etc.
Para obtener más información, consulte Comprobación y actualización del inventario de dispositivos detectado.
Conozca las alertas de OT para crear una línea de base de la red
Las alertas desencadenadas por el sensor de OT pueden incluir varias alertas que querrá omitir periódicamente, o Aprender, como tráfico autorizado.
Revise todas las alertas del sistema como una evaluación inicial. Este paso crea una línea de base del tráfico de red que Defender for IoT utilizará en adelante.
Para obtener más información, consulte Creación de una línea base aprendida de alertas de OT.
Fin del aprendizaje de línea base
Los sensores de OT permanecerán en modo de aprendizaje mientras se detecte nuevo tráfico y tenga alertas no controladas.

Cuando finalice el aprendizaje de referencia, el proceso de implementación de la monitorización de OT habrá finalizado y pasará al modo operativo para la monitorización continua. En modo operativo, cualquier actividad que difiera de los datos de línea base desencadenará una alerta.
Sugerencia
Desactive el modo de aprendizaje manualmente cuando las alertas actuales de Defender para IoT reflejen el tráfico de red con precisión.
Conexión de datos de Defender para IoT a SIEM
Una vez implementado Defender para IoT, envíe alertas de seguridad y administre incidentes de OT/IoT mediante la integración de Defender para IoT con la plataforma de administración de eventos e información de seguridad (SIEM) y las herramientas y flujos de trabajo de SOC existentes. Integre las alertas de Defender para IoT con el SIEM de su organización ya sea integrando con Microsoft Sentinel y mediante el uso de la solución lista para usar de Microsoft Defender para IoT, o bien creando reglas de reenvío para otros sistemas SIEM. Defender para IoT se integra de forma inmediata con Microsoft Sentinel, así como una amplia gama de sistemas SIEM, como Splunk, IBM QRadar, LogRhythm, Fortinet y mucho más.
En Información general de la configuración del duplicado de tráfico encontrará un breve resumen de la información necesaria para elegir la mejor ubicación para su sensor de OT e implementarlo en su red.
Para más información, vea:
- Supervisión de amenazas de OT en SOC empresariales
- Tutorial: Conexión de Microsoft Defender para IoT con Microsoft Sentinel
- Conexión de sensores de red OT locales a Microsoft Sentinel
- Integraciones con Microsoft y servicios asociados
- Transmitir las alertas de nube de Defender para IoT a un SIEM de un asociado
Después de integrar alertas de Defender para IoT con un SIEM, se recomiendan los siguientes pasos para poner en funcionamiento las alertas de OT/IoT e integrarlas completamente con sus herramientas y flujos de trabajo de SOC existentes:
Identifique y defina las amenazas de seguridad de IoT/OT pertinentes y los incidentes de SOC que desea supervisar en función de sus necesidades y entornos específicos de OT.
Cree reglas de detección y niveles de gravedad en SIEM. Solo se activarán los incidentes relevantes, reduciendo así el ruido innecesario. Por ejemplo, definiría los cambios de código de PLC realizados desde dispositivos no autorizados, o fuera del horario laboral, como un incidente de gravedad alta debido a la alta fidelidad de esta alerta específica.
En Microsoft Sentinel, la solución Microsoft Defender para IoT incluye un conjunto de reglas de detección integradas, que se crean específicamente para los datos de Defender para IoT, y le ayudan a ajustar los incidentes creados en Sentinel.
Defina el flujo de trabajo adecuado para la mitigación y cree cuadernos de estrategias de investigación automatizados para cada caso de uso. En Microsoft Sentinel, la solución Microsoft Defender para IoT incluye playbooks predefinidos para responder automáticamente a las alertas de Defender para IoT.