Muistiinpano
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää kirjautua sisään tai vaihtaa hakemistoa.
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää vaihtaa hakemistoa.
Haasteisiin vastaaminen, yhteistyön tehostaminen
Nykyisessä monipilviympäristössä organisaatioilla on merkittäviä haasteita suojatun ja kätevän yhteistyön varmistamiseksi erilaisissa maakohtaisissa ja kaupallisissa pilvipalveluissa. Microsoftin CCB2B (Cross-Cloud B2B) -ratkaisu, jota Microsoft Entra ID parantaa, vastaa tehokkaasti näihin haasteisiin tarjoamalla kattavan käyttäjätietojen hallintakehyksen. Tämä kehys varmistaa suojatun vieraskäyttöoikeuden, ottaa käyttöön ehdolliset käyttöoikeuskäytännöt ja integroituu sovelluksiin, kuten Teamsiin, SharePointiin ja Power BI:hin. Tässä artikkelissa käsitellään CCB2B:n käytön kriittisiä ominaisuuksia, toteutustapoja ja parhaita käytäntöjä, joiden avulla organisaatiot voivat saavuttaa turvallisen, yhteensopivan ja tehokkaan pilvipalvelujen välisen yhteistyön.
Huomautus
Monipilviympäristö viittaa Microsoftin tai sen kumppaneiden ylläpitämiin pilvipalveluihin, ja CCB2B tukee vain yhteistyötä näissä Microsoftin pilvipalveluissa.
Johdanto
Alati muuttuvassa digitaalisessa ympäristössä organisaatiot käyttävät yhä enemmän monipilvistrategioita toimintojensa optimoimiseksi. Vuonna 2025 Microsoft (tai kumppanit) käyttää tai aikoo käyttää seuraavia Microsoft 365 -pilvipalveluita:
- Kaupallinen pilvipalvelu – palvelee useimpia asiakkaita koko maailmassa
- GCC, GCC High (GCCH), DoD-pilvipalvelut – palvelevat Yhdysvaltain hallitusta
- 21Vianet-pilvipalvelu – palvelee Kiinan markkinoita
- Bleu cloud – palvelee Ranskan markkinoita (kohdejulkaisu vuoden 2026 puolivälissä)
- Delos Cloud – palvelee Saksan markkinoita (vuoden 2026 lopputavoite)
Vaikka Microsoft tarjoaa useita pilvipalveluvaihtoehtoja, useimmat asiakkaat luonnollisesti haluavat toimia kaupallisessa pilvipalvelussa. Joidenkin organisaatioiden on kuitenkin usein käytettävä tiettyjä maakohtaisia pilvipalveluesiintymiä, kuten näitä maakohtaisia pilvipalveluesiintymiä Ranskassa, Saksassa, Kiinassa tai Yhdysvaltain valtionhallinnon kuormituksia, jotta ne täyttävät lakisääteiset ja vaatimustenmukaisuusvaltuudet, kuten iTAR-lain tai paikallisen tietojen suvereniteettia koskevat lait. Nämä vaatimukset tarkoittavat sitä, että asiakkaat eivät ehkä aina voi valita pilvipalveluympäristöään vapaasti, ja usein organisaationsa osat sijoitetaan erillisiin pilvipalveluihin näiden säädösten noudattamiseksi. Tämä monimuotoisuus tuo kuitenkin haasteita, jotka liittyvät myös pilvipalveluihin liittyviin rajoihin, tietojen suvereniteettiin, vaatimustenmukaisuuteen/suojaukseen. Turvallisen ja kätevän yhteistyön varmistaminen maakohtaisissa ja globaaleissa pilvipalveluissa on ratkaisevan tärkeää, jotta organisaatiot voivat suojata luottamuksellisia tietoja, täyttää sääntelyvaatimukset ja edistää innovaatioita tehokkaan tiimityön avulla.
Tämä artikkeli on tarkoitettu ensisijaisesti IT-johtajille, cio-käyttäjille ja muille, jotka etsivät pilvipalveluratkaisuja tehostaakseen työntekijöidensä yhteistyökäyttökokemusta. Usein kysytyt kysymykset -osio sisältyy asiakkaan omatoimiseen käyttöön.
Ongelmalauseke
Huomautus
Pilvipalvelujen välinen yhteistyö tarkoittaa eri pilvipalveluissa toimivien liiketoimintaentiteettien yhteentoimivuutta ja vuorovaikutusta. Se varmistaa, että eri organisaatioiden käyttäjät voivat turvallisesti käyttää ja jakaa resursseja, sovelluksia ja tietoja maakohtaisissa ja globaaleissa pilviympäristöissä. Tavoitteena on mahdollistaa tehokas ja turvallinen yhteistyö ja samalla mahdollistaa alueellisten vaatimusten noudattamista koskevien säännösten noudattaminen.
Microsoftin asiakkaat jaetaan ympäri maailmaa; Tarjotakseen asiakkaillemme liiketoiminnan globaaleilla markkinoilla Microsoft sitoutuu tarjoamaan suojattuja & yhteensopivia tuotteita, jotta se vastaa sääntelyyn & vaatimustenmukaisuushaasteisiin eri maissa tai eri alueilla. Tämän vuoksi Microsoft käyttää useita pilvipalveluesiintymiä eri maissa tai eri alueilla näiden dynaamisten vaatimusten täyttämiseksi. Kussakin pilvipalvelussa Microsoft tarjoaa Microsoft 365:n ja Azure kaltaisia tuotteita, ja jokainen pilviesiintymä on tarkoitettu asiakkaan erilaisten tarpeiden täyttämiseksi.
Nämä pilviesiintymät koostuvat SaaS-, PaaS- ja IaaS-pinoista, ja ne sisältävät kriittisiä elementtejä, kuten käyttäjätiedot, suojauksen ja kaupankäynnin. Mitään ei jaeta näiden pilviesiintymien välillä, ja joissakin tapauksissa, kuten GCCH ja DoD, ne suunniteltiin turvallisiksi erillisalueiksi, joissa on tiukempia yhteensopivuusvaatimuksia ja joissain tapauksissa toimintoja, jotka eroavat kaupallisesta ydinpilvestä. Nämä eri pilvipalveluesiintymät auttavat asiakkaita täyttämään erilaisia sääntelyvaatimuksia, joita ei voida täyttää kaupallisessa pilvipalvelussamme. On kuitenkin useita tilanteita, joissa asiakkaiden on ehkä luotava yhteensopiva tapa tehdä yhteistyötä pilvipalveluissa, mukaan lukien seuraavat skenaariot, mutta ei rajoitettu niihin:
- Työntekijöiden yhteistyö Multi-National-Corporationissa (MNC): Joillakin yrityksillä on toimipisteet eri maissa/alueilla, ja toimialan ja(tai) paikallisen sääntelyn vaatimusten vuoksi niiden työntekijät erotetaan eri pilvipalveluista. Niiden päivittäinen työ kuitenkin vaatii joskus yhteistyötä eri pilvipalveluissa.
- Maailmanlaajuinen hankinta: eri yritykset voivat ottaa käyttöön eri pilvipalveluita parhaan harkintansa perusteella, kun yritys perustettiin. Kuitenkin kun yritys hankkii toisen pilvipalveluita hyväksyvän henkilön, jos se ei siirrä työntekijöitä samaan pilvipalveluun, työntekijöiden on ehkä tarpeen tehdä yhteistyötä pilvipalveluissa, kun osa heidän kollegoistaan on muissa pilvipalveluissa.
- Yhteistyö kumppaneiden ja toimittajien kanssa: Monet yritykset valitsevat itselleen tietyn pilvipalvelun yksilöllisten vaatimustensa perusteella, mutta niillä on silti oltava mahdollisuus tehdä yhteistyötä kumppaneiden, toimittajien ja/tai valtion virastojen kanssa. Tämä malli sisältää valtion virastot, jotka tarvitsevat mahdollisuuden olla turvallisesti vuorovaikutuksessa eri pilvipalveluissa olevien alihankkijoiden ja toimittajien kanssa.
- Enclave Employees (Asiakkaat, joilla on ITAR-säänneltyjä osastoja): Näitä ryhmiä tarvitaan kaikkien projektitietojen ylläpitämiseen erillisalueella (GCCH). He voivat osallistua muihin sovelluksiin ja viestintään yrityskollegoidensa kanssa kaupallisessa tilassa.
Käytännön yhteistyöskenaariot
Tässä osiossa esittelemme ensin lyhyesti, miten päivittäisessä työssämme voidaan käyttää eri pilvipalvelujen toimintoja yhteistyöskenaarioiden täyttämiseksi. Myöhemmissä osioissa tutustumme pilvipalvelujen välisiin ratkaisuihin kuormituksesta & ominaisuuden näkökulmasta yksityiskohtaisten määritysprosessien sisällyttämiseksi.
Ad-hoc-kokousskenaariot
Personas:
- Alice: Microsoftin kaupallisessa pilvipalvelussa olevia elektronisia tuotteita myyvän Contoson myyntiedustaja
- Bob: Fabricamin toimitusketjupäällikkö, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Alice on ollut yhteydessä Bobiin sähköpostitse, useiden sähköpostivaihtokierrosten jälkeen, koska Fabricam on Contoson uusi asiakas, Alice haluaa järjestää tapaamisen Bobin kanssa tarjotakseen kattavan esittelyn, & joitain live-demoja Contoson tuotteesta.
Ratkaisu: Alice päättää käyttää Teams cross-cloud Anonymous -kokousta (CCA) käsitelläkseen yhteistyötä Bobin kanssa. Tämä päätös johtuu siitä, että keskusteluun ei liity luottamuksellista sisältöä eikä CCA vaadi kahden vuokraajan järjestelmänvalvojia tekemään tiettyjä määritysmuutoksia (oletusarvoisesti se on käytössä.) Pilvienvälisen anonyymin kokouksen isännöinti olisi kätevin tapa rikkomatta mitään suojausohjeita.
Ad-hoc-keskusteluskenaariot
Personas:
- Alice: Microsoftin kaupallisessa pilvipalvelussa olevia elektronisia tuotteita myyvän Contoson myyntiedustaja
- Bob: Fabricamin toimitusketjupäällikkö, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Bob saa tiimiltä kiireellisen päivityksen, jonka mukaan Contoso tarjoaa rajoitetun ajan alennuksen Bobin harkitsemasta tuotteesta. Tietäen, että aika on oleellista, Bob haluaa puhua Alicen kanssa heti.
Ratkaisu: Bob yksinkertaisesti avaa Microsoft Teamsin, etsii Alicen yhteyshenkilöä ja aloittaa keskustelun ilman huolta pilvipalvelujen rajoituksista tai siitä, että IT-järjestelmänvalvojat voivat määrittää käyttöoikeuksia. Tähän skenaarioon vaikuttaa Teamsin ulkoisen käytön keskusteluominaisuus, joka ei edellytä järjestelmänvalvojaa määrittämään muita määrityksiä (oletusarvoisesti käytössä), joten se toimii valmiina, jolloin eri pilviympäristöjen käyttäjät voivat muodostaa yhteyden välittömästi. Se varmistaa liiketoiminnan ketteryyden, sillä Alice ja Bob voivat tehdä yhteistyötä viivästyksettä, mikä nopeuttaa päätöksentekoa ja parantaa tehokkuutta. Teamsin ulkoisen käytön keskusteluistunnon aikana luotu keskusteluhistoria tallennetaan molempien käyttäjien vuokraajaan.
Luottamukselliset tai yhteensopivat kokousskenaariot
Personas:
- Alice: Microsoftin kaupallisessa pilvipalvelussa olevia elektronisia tuotteita myyvän Contoson myyntiedustaja
- Bob: Fabricamin toimitusketjupäällikkö, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Alice viimeistelee arvokasta elektroniikkasopimusta Bobin kanssa. Kun otetaan huomioon hinnoittelutietojen, sopimusehtojen ja omistusoikeudellisten tuotemääritysten luottamuksellisuus, molempien osapuolten on varmistettava, että heidän keskustelunsa pysyy turvallisena ja että vain vahvistetut osallistujat voivat osallistua kokoukseen.
Ratkaisu: Suojauksen ylläpitämiseksi ja luvattoman käytön estämiseksi Alice ja Bob päättävät käyttää Microsoft Teamsin todennettua kokousta (tunnetaan myös nimellä CCM). Tämä ominaisuus varmistaa, että kaikki kokouksen osallistujat tarkistetaan ja todennetaan ennen liittymistä, mikä vähentää tietovuotojen tai tietoturvarikkomusten riskiä. Koska tällainen kokous edellyttää, että sekä Contoson että Fabricamin vuokraajan järjestelmänvalvojat määrittävät todennusasetukset, Alice ottaa yhteyttä Contoson IT-järjestelmänvalvojaan, ja Bob tekee samoin Fabricamin IT-tiimin kanssa. Kun tarvittavat määritykset on tehty, Alice ajoittaa kokouksen ja kutsuu Bobin. Kun Bob liittyy kokoukseen, osallistujan käyttäjätiedot tarkistetaan organisaation todennusjärjestelmästä ja varmistetaan, että vain valtuutetut Fabricamin työntekijät voivat käyttää kokousta. Tämän lisäsuojauksen ansiosta Alice voi luotettavasti jakaa luottamuksellisia hinnoittelumalleja ja tuotesuunnitelmaa huolehtimatta luvattomasta saatavuudesta.
Käyttämällä Teamsin pilvipalvelujen välistä todennettua kokousta Alice ja Bob saavuttavat seuraavat:
- Kokouksen osallistujien vahvistetut käyttäjätiedot varmistavat, että vain luotetut osallistujat liittyvät.
- Luottamuksellisten yritystietojen suojattu yhteistyö.
- Yrityskäytäntöjen noudattaminen suojatussa viestinnässä.
Vaikka se edellytti järjestelmänvalvojan alkumäärityksiä, turvallisemman ja luotettavamman viestintäkanavan pitkän aikavälin etu tekee siitä ihanteellisen valinnan arkaluonteisiin yrityskeskusteluihin.
Teamsin pitkän aikavälin yhteistyöskenaariot
Personas:
- Peggy: Microsoftin kaupallisessa pilvipalvelussa asuva Contoson (Yhdysvallat) myyntiedustaja
- Victor: Contoson (Kiina) myyntiedustaja, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Contoson (Yhdysvallat) myyntiedustaja Peggy ja Contoson myyntiedustaja Victor (Kiina) työstävät yhdessä maailmanlaajuista asiakassopimusta, joka edellyttää tiivistä yhteistyötä. Niiden on yhdessä hallittava myyntiehdotuksia, koordinoitava alueellisia hinnoittelustrategioita ja jaettava asiakasasiakirjoja. On myös tärkeää, että niillä on kätevä ja turvallinen tapa tehdä yhteistyötä usein.
Ratkaisu: Monipuolisen ja turvallisen pilvivälisen yhteistyön helpottamiseksi Peggy ja Victor päättävät käyttää Microsoft Teams cross-cloud Guest Access -ominaisuutta (tunnetaan myös nimellä CCGA). Tämän ominaisuuden avulla he voivat työskennellä yhdessä ikään kuin he olisivat "samassa vuokraajassa", jolloin he voivat käyttää:
- Teams-kanavayhteistyö – He voivat käydä keskusteluja Teams-kanavalla ja muokata/jakaa myyntiehdotuksia ja hinnoitteluasiakirjoja Teamsissa.
- 1:1 ja ryhmäkeskustelut/puhelut – He voivat nopeasti keskustella päivityksistä ja ratkaista ongelmia reaaliaikaisesti.
- Kokouksen yhteistyö – Vieras voi kokouksen aikana lähettää viestejä muille kokouksen keskusteluistunnossa, ja hän voi palata keskusteluhistoriaan myös kokouksen päätyttyä.
Koska Cross-cloud Guest Access edellyttää vuokraajan järjestelmänvalvojia sekä Contososta (Yhdysvalloista) että Contososta (Kiina) vieraskäyttöoikeuksien määrittämiseksi, Peggy ja Victor koordinoivat asennusta IT-tiimiensä kanssa. Kun Victor on määritetty, hänet lisätään vieraana Peggyn Teams-ympäristöön, jolloin hän voi tehdä yhteistyötä sujuvasti. Valitsemalla Teams Cross-cloud Guest Accessin, Peggyn ja Victorin voitoksi:
Todennettu yhteistyökokemus – pääsy Teamsin ominaisuuksiin, kuten keskusteluun, kanaviin, tiedostojen jakamiseen ja kokouksiin.
Vahvempi suojaus – varmista, että vain valtuutetut käyttäjät käyttävät luottamuksellisia myyntitietoja. Tässä esimerkissä yhteistyö tehdään Peggyn vuokraajassa varmistaen, että Contoson (Us) yhteensopivuusvaatimukset säilyvät aina.
Parannettu tuottavuus – suora yhteys Teams-kanaviin, tiedostoihin, 1:1 ja 1: monta viestintää.
Tietojen suvereniteetti – Vieraskäyttäjien luomat Teams-keskustelutiedot tallennetaan vain resurssivuokraajaan, eikä niitä kopioida vieraiden kotivuokraajaan.
Vaikka se edellytti järjestelmänvalvojan ensimmäistä määritystä, pitkän aikavälin tehokkuus- ja tietoturvahyödyt tekivät siitä ihanteellisen valinnan alueiden väliseen yhteistyöhön.
Sähköpostiviestien lähettäminen & kokoustilanteiden varaaminen
Personas:
- Peggy: Microsoftin kaupallisessa pilvipalvelussa asuva Contoson (Yhdysvallat) myyntiedustaja
- Victor: Contoson (Kiina) myyntiedustaja, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Peggy ja Victor koordinoivat usein yhteisiä myyntimahdollisuuksia ja tarvitsevat tehokkaamman tavan ajoittaa kokouksia ja kommunikoida sähköpostitse. Kuitenkin, koska he ovat erillisissä pilviympäristöissä, Peggyn on vaikea tarkistaa Victorin käytettävyyttä kokouksia määritettäessä, ja molemmat kamppailevat toistensa täydellisten sähköpostiosoitteiden syöttämisen kanssa, kun he lähettävät sähköpostia tai perustavat kokouksia. He tarvitsevat entistä kätevämmän tavan ajoittaa kokouksia tehokkaasti ja parantaa sähköpostiviestintää pilvipalveluissa.
Ratkaisu: Näiden haasteiden ratkaisemiseksi Peggy ja Victor valitsevat, että Exchange Online (EXO) Free/Busy ja Global Address List (GAL) otetaan käyttöön pilvien välistä yhteistyötä varten.
Skenaario 1: Kokouksen tehokas ajoitus vapaiden ja varattujen aikojen kanssa
Peggy haluaa järjestää strategiapuhelun Victorin kanssa, mutta ei ole varma hänen käytettävyydestään. Sen sijaan, että Odottaisi sähköpostivastauksia tai koordinoi aikavyöhykkeitä manuaalisesti, Peggy yksinkertaisesti avaa Outlookin aikatauluavustajan. EXO Free/Busy -ominaisuuden ansiosta Peggy voi heti nähdä Victorin käytettävyyden – oli hän sitten vapaa, kiireinen tietyn ajan.
Koska vuokraajan järjestelmänvalvojat sekä Contososta (Yhdysvallat) että Contososta (Kiina) mahdollistavat pilvienvälisen free/busy-jakamisen, Peggy voi valita ajan, joka toimii kummallekin ilman edestakaisia sähköpostiviestejä, mikä parantaa tehokkuutta ja varmistaa nopeamman päätöksenteon.
Skenaario 2: Nopeampi sähköpostiyhteys yleisen osoiteluettelon avulla (GAL)
Myöhemmin Peggyn on silmukanttava Victor asiakaspäivityssähköpostiin. Sen sijaan, että kirjoittaisit koko sähköpostiosoitteen manuaalisesti, Peggy yksinkertaisesti kirjoittaa vastaanottajakenttään "Victor". GAL-ominaisuuden ansiosta Outlook löytää automaattisesti Victorin oikeat yhteystiedot ja varmistaa, että oikea sähköpostiosoite on valittuna, ja vähentää sumuriskiä. Ottamalla exo free/busy ja GAL, Peggy ja Victor saavuttaa:
- Tehokas kokouksen ajoitus – Ei enää viivästyksiä sopivan kokousajan löytämisessä.
- Nopeampi ja virheetön sähköpostiliikenne – Välttää sähköpostien väärinkäsittelyn riskin.
- Parannettu tuottavuus & yhteistyö – Vähemmän järjestelmänvalvojan kuormitusta, enemmän keskittymistä myyntiin.
Vaikka vuokraajan järjestelmänvalvojan määritykset edellytettiin, parannettu käyttökokemus ja aikaa säästävät edut tekivät näistä ominaisuuksista täydellisen valinnan pilvienväliseen yhteistyöhön.
Tiedostojen yhteiskäyttöskenaariot
Personas:
- Peggy: Microsoftin kaupallisessa pilvipalvelussa asuva Contoson (Yhdysvallat) myyntiedustaja
- Victor: Contoson (Kiina) myyntiedustaja, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: Peggy ja Victor suunnittelevat yhdessä vuoden lopun offsite-tapahtumaa juhlistaakseen joukkueensa saavutuksia viimeisen vuoden aikana. Heidän on tehtävä yhteistyötä jaetun tapahtuman suunnitteluasiakirjan parissa ja talletettava muita materiaaleja, kuten esityslistat ja budjettitaulukot, keskitettyihin sijainteihin. Koska ne ovat eri pilviympäristöissä, ne edellyttävät tapaa yhteismuokkaamaan asiakirjoja ja hallitsemaan jaettuja tiedostoja tehokkaasti.
Ratkaisu: Sujuvan yhteistyön helpottamiseksi he valitsevat Microsoft OneDriven reaaliaikaiseen tiedostojen yhteismuokkaamiseen ja SharePoint Onlinen jäsenneltyyn tiedostojen jakamiseen ja organisaatioon (CCB2B-ratkaisun kautta, mikä edellyttää erityisiä määrityksiä molempien osapuolten vuokraajan järjestelmänvalvojilta).
Skenaario 1: Tapahtuman suunnitteluasiakirjan yhteismuokkaaminen OneDrivessa
Victor laatii ensimmäisen tapahtumasuunnitteluasiakirjan OneDrivessa, jossa hahmotellaan mahdollisia tapahtumapaikkoja, pitopalveluvaihtoehtoja ja tapahtuma-aikataulua. Sen sijaan, että Victor lähettäisivät useita versioita sähköpostitse, hän jakaa asiakirjalinkin Peggyn kanssa, jolloin Peggy voi muokata tiedostoa reaaliaikaisesti. OneDriven yhteismuokkaamistoiminnon avulla sekä Peggy että Victor voivat lisätä muistiinpanoja, säätää aikatauluja ja jättää kommentteja – mikä varmistaa dynaamisen ja tehokkaan suunnitteluprosessin. He näkevät toistensa muokkaukset välittömästi estäen kommunikaatio- ja versioristiriidat.
Skenaario 2: Lisää tapahtumamateriaaleja ladataan SharePointiin
Suunnittelun edetessä Victorin on ladattava palveluun tukitiedostoja, kuten myyjäehdotuksia, budjettitaulukoita ja iskulauseita/kuvia. Victor tallentaa nämä tiedostot SharePoint Online -sivustoon, jossa sekä Victorilla että Peggyllä on käyttöoikeus. SharePointin rakenteisen kansiojärjestelmän ja versionhallinnan avulla he voivat pitää kaikki tapahtumaan liittyvät asiakirjat järjestyksessä ja päivitettyinä huolehtimatta tietojen menetyksestä tai vanhentuneista versioista. Peggy voi nopeasti tarkistaa ja päivittää tiedostoja varmistaen, että uusimmat tiedot ovat aina saatavilla. Ottamalla OneDrive & SharePoint Onlinen, Peggyn ja Victorin käyttöön:
- Kätevä pilvipohjainen asiakirjayhteistyö – Sähköpostiliitteitä ei tarvita.
- Reaaliaikainen yhteismuokkaaminen – Nopeampi päätöksenteko ja parannettu tarkkuus.
- Keskitetty tiedostojen tallennus SharePointissa – helppo pääsy kaikkiin suunnittelumateriaaleihin.
Vaikka vuokraajan järjestelmänvalvojien oli määritettävä tiedostojen jakaminen pilvien välillä, parannettu työnkulku ja turvallinen yhteistyö tekivät siitä ihanteellisen ratkaisun tapahtuman suunnitteluun.
Liiketoiminnan tarkistusskenaarioiden valmisteleminen
Personas:
- John: Yritysjohto Contosossa (Yhdysvallat), joka on Microsoftin kaupallisessa pilvipalvelussa
- Victor: Contoson (Kiina) myyntiedustaja, joka on 21Vianet-pilvipalveluympäristössä
Tavoite: John ja Victor valmistautuvat tulevaan yritystarkastukseen, jossa heidän on esitettävä ja analysoitava tärkeitä myyntitietoja Power BI -koontinäytön avulla. John luo koontinäytön, jossa on olennaisia mittareita ja merkityksellisiä tietoja ja joka Jaa Victorin kanssa, jotta he voivat tarkastella tietoja yhdessä ja viimeistellä esityksensä. Koska ne ovat eri pilviympäristöissä, ne edellyttävät turvallista ja kätevää tapaa tehdä yhteistyötä Power BI:ssä.
Ratkaisu: Ota pilvien välinen tietojen yhteiskäyttö käyttöön John ja Victor valitsemalla Power BI:n pilvien välinen jakamisominaisuus. John luo Power BI -koontinäytön, joka sisältää myynnin suorituskykymittarit, markkinatrendianalyysin ja asiakastiedot. Koska Victorin on myös saatava Kiinan markkinatiedot, Johnin on jaettava live-koontinäyttö hänen kanssaan, jotta he voivat tarkastella ja tarkentaa tietoja yhdessä. Koska Power BI:n pilvien välinen jakaminen edellyttää vuokraajan järjestelmänvalvojan määrityksiä, sekä Contoson (YHDYSVALLAT) että Contoson (Kiina) IT-tiimit mahdollistavat tarvittavat asetukset. Kun victor on määritetty, hän voi käyttää koontinäyttöä turvallisesti ja käsitellä sitä. Käyttämällä Power BI:n vuokraajien välistä jakamista John ja Victor hyötyvät:
- Jaettujen raporttien suojattu käyttö pilviympäristöissä.
- Reaaliaikainen yhteistyö merkityksellisissä tiedoissa ilman staattisten raporttien viemistä.
- Kiinnostavampia ja tietopohjaisia yritysarvioita vuorovaikutteisten koontinäyttöjen avulla.
CCB2B – Entra tunnustaso
Mikä on B2B
Edellisissä osioissa mainittuihin haasteisiin vastaamiseksi Microsoft Entra ID esitteli B2B (Business-to-Business) -yhteistyöratkaisun, jonka tarkoituksena on parantaa vuokraajien välistä yhteistyökokemusta. B2B-ratkaisun avulla vuokraajasi käyttäjät voivat jakaa vuokraajissasi isännöidyt resurssit toisen vuokraajan käyttäjän kanssa säilyttäen samalla omien yritystietoidesi hallinnan. Microsoft Entra ID avulla voit kutsua ulkoisia käyttäjiä vieraina Microsoft Entra ID vuokraajaan. Kun kutsut ulkoisen käyttäjän, Microsoft Entra ID luo vuokraajassa vierastilin. Nämä vierastilit eroavat tavallisesta Microsoft Entra ID käyttäjätilistä useilla tavoilla:
- Vierailla ei ole salasanaa. Jos haluat kirjautua sisään, vieraat ohjataan automaattisesti kotivuokraajaan tai ulkoiseen tunnistetietopalveluun (IdP), josta heidät on kutsuttu.
- Vierastilin täydellinen käyttäjätunnus (UPN) käyttää kutsujan sähköpostiosoitteesta johdettua etuliitettä yhdistettynä vuokraajan alkuperäiseen toimialueeseen, esimerkiksi prefix#EXT#@tenant.onmicrosoft.com.
- Kun valmistelet kutsua, vieras voidaan kutsua ulkoisen vierasroolin tai ulkoisen jäsenen rooliksi. Nämä roolit kuvataan tarkemmin myöhemmmissä osioissa.
Microsoft Entra ID poistaa yhteistyön eston vuokraajissasi ja seuraavissa rooleissa:
- Liikekumppanisi , joilla on yleensä omat vuokraajansa, jotka eroavat omista vuokraajistasi
- Organisaatioosi kuuluvat käyttäjät, jotka on eroteltu eri vuokraajiksi – jotkut asiakkaat omaksuvat useita organisaatioarkkitehtuuria, mikä tarkoittaa sitä, että he varaavat tilejä työntekijöilleen eri vuokraajissa, mutta kyseiset työntekijät kuuluvat loogisesti samaan organisaatioon. Tämä vuokraajaerottelu johtuu yleensä sääntelyvaatimuksista tai hankinnasta.
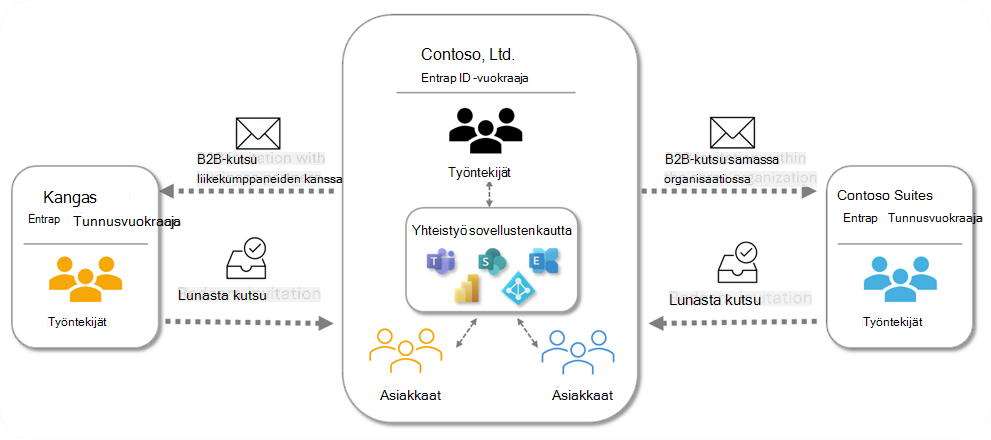
Kuva 1: B2B:n avulla käyttäjät voivat tehdä yhteistyötä vuokraajien välillä
Mikä on CCB2B
B2B:n perusteella julkistettiin Pilvien välinen B2B-ratkaisu (tunnetaan myös nimellä CCB2B) tavoitteenaan käsitellä samankaltaisia yhteistyökäyttäjäskenaarioita, mutta pilvien välisiin tilanteisiin. Kun CCB2B on infrastruktuuri, Microsoft 365 -kuormitukset voivat nyt laajentaa ominaisuuksiaan pilvienvälisten skenaarioiden tukemiseksi. Esimerkiksi Teams cross-Cloud Guest Access (CCGA) -ominaisuus kehitettiin Entra ID -tunnus CCB2B -ratkaisun perusteella, jonka avulla käyttäjiä voidaan kutsua muihin vuokraajiin Teams-vieraskäyttäjinä pilvipalveluissa, jotta käyttäjä voi saada monipuolisempia & intuitiivisempia yhteistyökokemuksia.
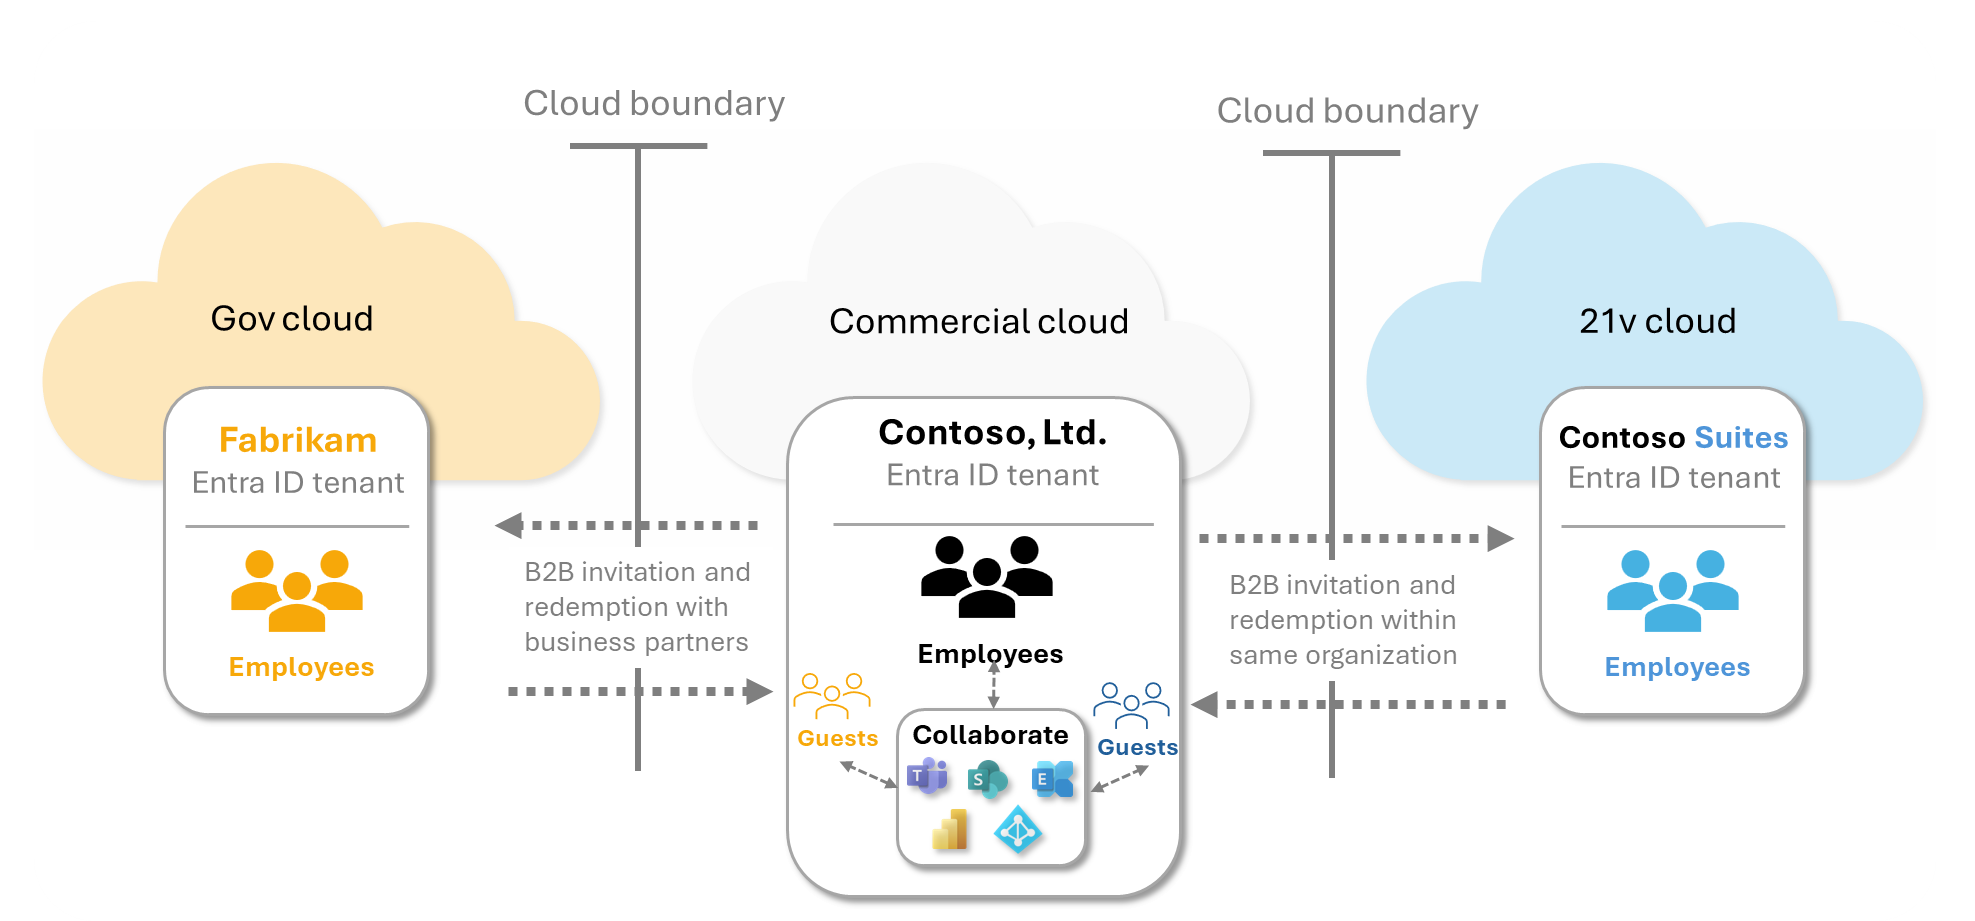
Kuva 2: CCB2B:n avulla käyttäjät voivat tehdä yhteistyötä pilvipalveluissa
Microsoft Entra ID on CCB2B-ratkaisun keskeinen osa. Se tarjoaa kattavan käyttäjätietojen hallintakehyksen, joka helpottaa suojattua vieraskäyttöä ja ehdollisia käyttöoikeuskäytäntöjä, jotka on räätälöity organisaation erityistarpeisiin. Koska CCB2B on integroitu Teamsin, SharePointin ja Power BI:n kaltaisten sovellusten kanssa, vuokraajan järjestelmänvalvojat voivat Entra tunnuksen avulla varmistaakseen, että eri pilvipalveluiden käyttäjät voivat tehdä yhteistyötä sisäisten tiimien kanssa tietoturvasta tinkimättä. Tämä vankka käyttäjätietojen hallintaratkaisu käsittelee pilvien välisen yhteentoimivuuden monimutkaisuutta, jonka avulla organisaatiot voivat laajentaa yhteistyöominaisuuksiaan perinteisten rajojen ulkopuolelle säilyttäen samalla tiukat suojausstandardit.
CCB2B käytännönläheinen
Tärkeää
CCB2B-ratkaisu ei ole oletusarvoisesti käytössä. Kun asiakkaiden on tehtävä yhteistyötä muiden kanssa pilvipalveluissa, vuokraajan järjestelmänvalvojien on määritettävä Microsoft Entra ID asetukset, jotta kohdepilvet ja kohde-Entra id -vuokraajat voidaan ottaa erityisesti käyttöön, ja tällainen määritys vaaditaan molemmissa vuokraajissa – molempien vuokraajien on luotettava toisiinsa, jolloin CCB2B-asetusten määrittäminen vain yhdessä vuokraajassa ei toimi.
Seuraavissa osioissa kuvataan lyhyesti, miten vuokraajan järjestelmänvalvojien tulisi määrittää CCB2B Entra tunnuksen näkökulmasta. Lisätietoja saat tästä linkistä, joka sisältää kattavan oppaan käytännön ohjeista käyttöoikeusvaatimuksiin, parhaista käytännöistä yksityiskohtaisiin ohjeisiin. Suosittelemme, että käyt läpi asiakirjan & alilinkit, jotta saat syvemmän käsityksen pilvipalvelujen määrityksestä.
Vuokraajien välisen käytön asetukset
Jos haluat ottaa yhteistyön käyttöön kahden organisaation välillä eri Microsoftin pilvipalveluissa, kunkin organisaation järjestelmänvalvojien on luotettava toisiinsa suorittamalla vuokraajien välisen käytön asetukset.
Huomautus
Jotkin määritysasetukset saattavat vaatia muita käyttöoikeuksia. Lisätietoja on täällä.
Vaihe 1: Pilviasetusten määrittäminen mahdollistamaan yhteistyö kohdepilven kanssa.
Vuokraajaasi ei ole oletusarvoisesti määritetty sallimaan yhteistyötä pilvipalveluissa, mutta voit ottaa yhteistyön käyttöön seuraavissa pilvipalvelupareissa Entra ID -tunnus -hallintaportaalissa (kattavampi opas löytyy täältä):
| Kohde-/lähdepilvi | Microsoft Azure Commercial | Microsoft Azure Government | Microsoft Azure Kiinassa |
|---|---|---|---|
| Microsoft Azure Commercial | N/A (kuuluu B2B:n piiriin) | Tueta | Tueta |
| Microsoft Azure Government | Tueta | N/A (kuuluu B2B:n piiriin) | Ei tueta |
| Microsoft Azure Kiinassa | Tueta | Ei tueta | N/A (kuuluu B2B:n piiriin) |
Microsoft 365 -organisaatioilla on yksi useista vuokraajatyypeistä, ja ne sijaitsevat yhdessä kolmesta Microsoftin pilvipalvelusta:
| Microsoft Azure -pilviympäristö | Microsoft 365 -pilviympäristö |
|---|---|
| Microsoft Azure Commercial | Kaupallinen, GCC |
| Microsoft Azure Government | GCC High, DoD |
| Microsoft Azure Kiinassa | Kiina (21Vianet) |
Kirjaudu sisään Microsoft Entra ID hallintakeskukseen (huomautus: Entra ID -tunnus -portaalin päätepiste on erilainen kullekin pilvipalvelulle, joten käytä oikeaa päätepistettä).
Selaa kohtaan Käyttäjätietojen>ulkoiset käyttäjätiedot>vuokraajien välillä -käyttöoikeusasetukset ja valitse sitten Microsoftin pilviasetukset.
Valitse niiden pilvipalveluiden valintaruutu, jotka haluat ottaa käyttöön.
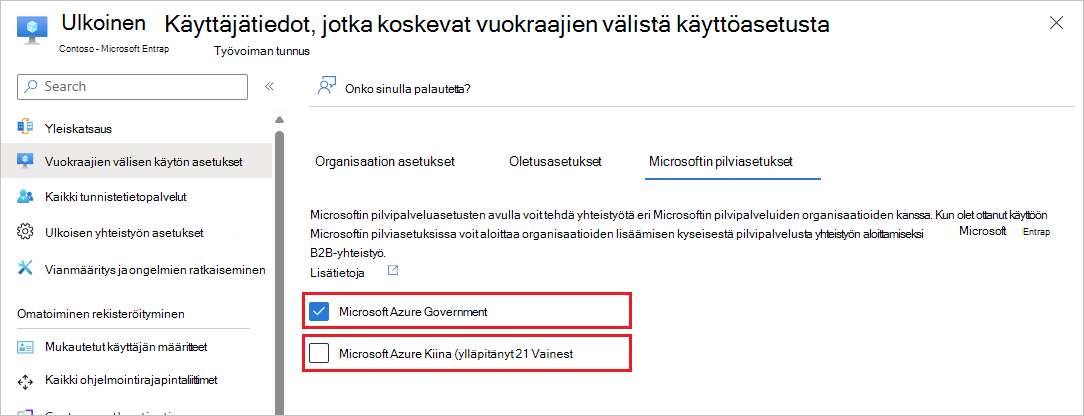
Kuva 3: Pilvienvälisen luottamuksen asetusten ottaminen käyttöön
Vaihe 2: Vuokraajan kohdetunnuksen määrittäminen
Vuokraajaasi ei ole oletusarvoisesti määritetty tekemään yhteistyötä minkään ulkoisen vuokraajan kanssa, vaikka otat käyttöön edellisen vaiheen kohdepilvet. Jos haluat luoda luottamusyhteyden muihin vuokraajien kanssa, järjestelmänvalvojien on lisättävä vuokraajan kohdetunnus Entra tunnuksen hallintaportaalissa (kattavampi opas on täällä):
Kirjaudu Microsoft Entra ID hallintakeskukseen.
Siirry kohtaan Käyttäjätietojen>ulkoiset käyttäjätiedot>vuokraajien välillä -käyttöoikeusasetukset ja valitse sitten Organisaation asetukset.
Valitse Lisää organisaatio (#1). Syötä Lisää organisaatio -paneelissa organisaation vuokraajatunnus (#2). Muista napsauttaa Lisää (#3). Kun olet valmis, äskettäin lisätty vuokraajan tunnus näkyy vasemmalla puolella (#4).
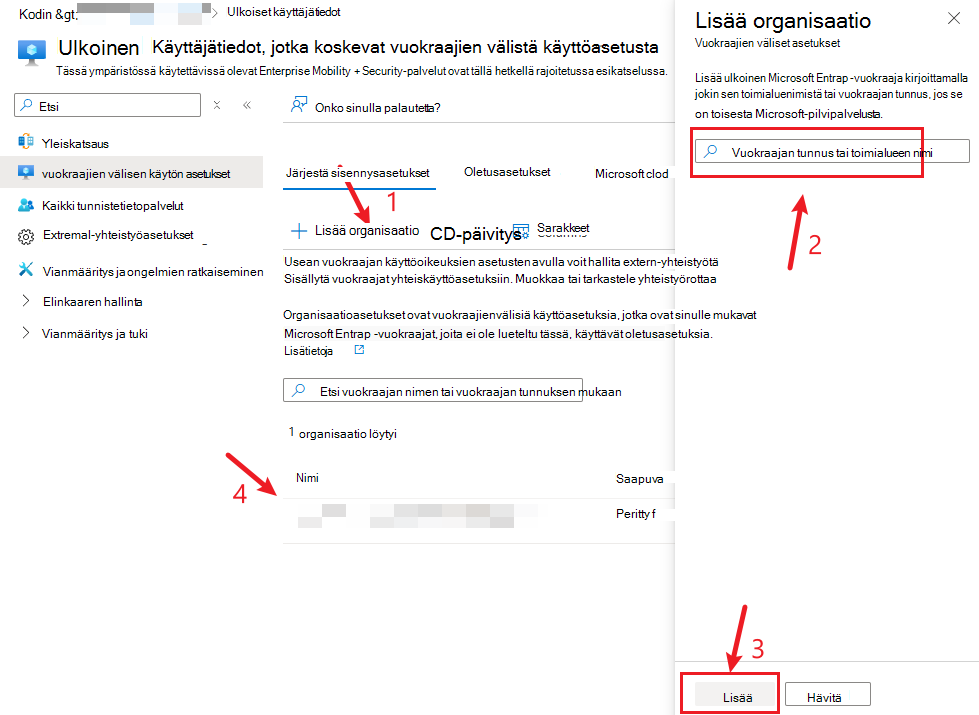
Kuva 4: Muiden vuokraajien luottamus
Vaihe 3: Saapuvan ja lähtevän liikenteen asetusten määrittäminen
Kun edellä mainitut vaiheet on suoritettu, CCB2B-määritysprosessi on valmis. Vuokraajan järjestelmänvalvojat voivat kuitenkin käyttää tiettyjä asetuksia kohdevuokraajaan mukautettujen vaatimusten käsittelemiseksi (kattavampi opas löytyy täältä ja täältä).
- Saapuvan käytön asetukset – määrittää, voidaanko kohdevuokraajan käyttäjiä kutsua organisaatioosi ja lisätä vuokraajaan vieraina.
- Lähtevän käytön asetukset – määrittää, voidaanko käyttäjiä kutsua B2B-yhteistyön kohdevuokraajaan ja lisätä heidän hakemistoonsa vieraina.
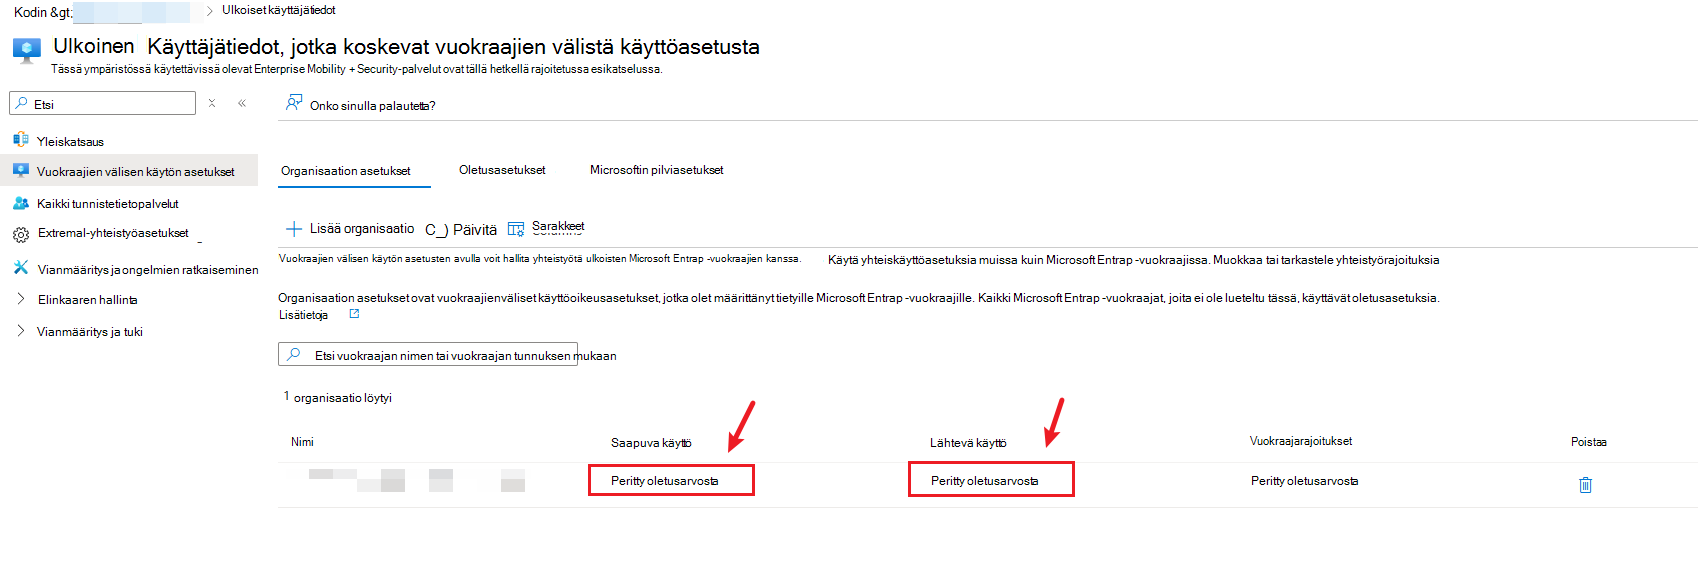
Kuva 5: Mukauta sisään/ ulos sitoutuneena tarvittaessa
Saapuvan & lähtevien asetusten avulla vuokraajan järjestelmänvalvojat voivat sallia yksisuuntaisen CCB2B-määrityksen , mikä tarkoittaa sitä, että vain yhden vuokraajan käyttäjiä voidaan kutsua toiseen, mutta havaintojemme perusteella asiakkaat ottavat yleensä käyttöön kaksisuuntaisen CCB2B-määrityksen sujuvaa yhteistyötä varten.
Ulkoisen yhteistyön asetukset
Microsoft Entra ulkoisten yhteistyöasetusten avulla voit hallita sitä, miten organisaatiosi käyttäjät ovat vuorovaikutuksessa ulkoisten käyttäjien kanssa B2B-yhteistyön avulla. Näiden asetusten avulla voit hallita kutsujen käyttöoikeuksia, toimialueen käyttöä ja vierasnäkyvyyttä hakemistossasi. Kunkin asetuksen yksityiskohtaiset kuvaukset löytyvät tästä linkistä. Tärkeimmät määritysvaihtoehdot ovat seuraavat:
- Vieraskäyttäjän Käyttöoikeuksien hallinta: Määritä, mitä ulkoisia vieraita voi tarkastella hakemistossasi. Voit rajoittaa ryhmän jäsenyyksien käyttöoikeuksia tai antaa vieraiden tarkastella vain omia profiilitietojaan.
- Kutsun käyttöoikeudet: Oletusarvoisesti kaikki käyttäjät, myös ulkoiset vieraat, voivat kutsua muita B2B-yhteistyöhön. Voit rajoittaa tätä ominaisuutta poistamalla kutsut käytöstä yleisesti tai rajoittamalla sen tiettyihin rooleihin.
- Toimialueen rajoitukset: Hallitse yhteistyötä määrittämällä, mitkä toimialueet sallitaan tai estetään vieraskutsuille. Lisätietoja on kohdassa Salli tai estä toimialueet.
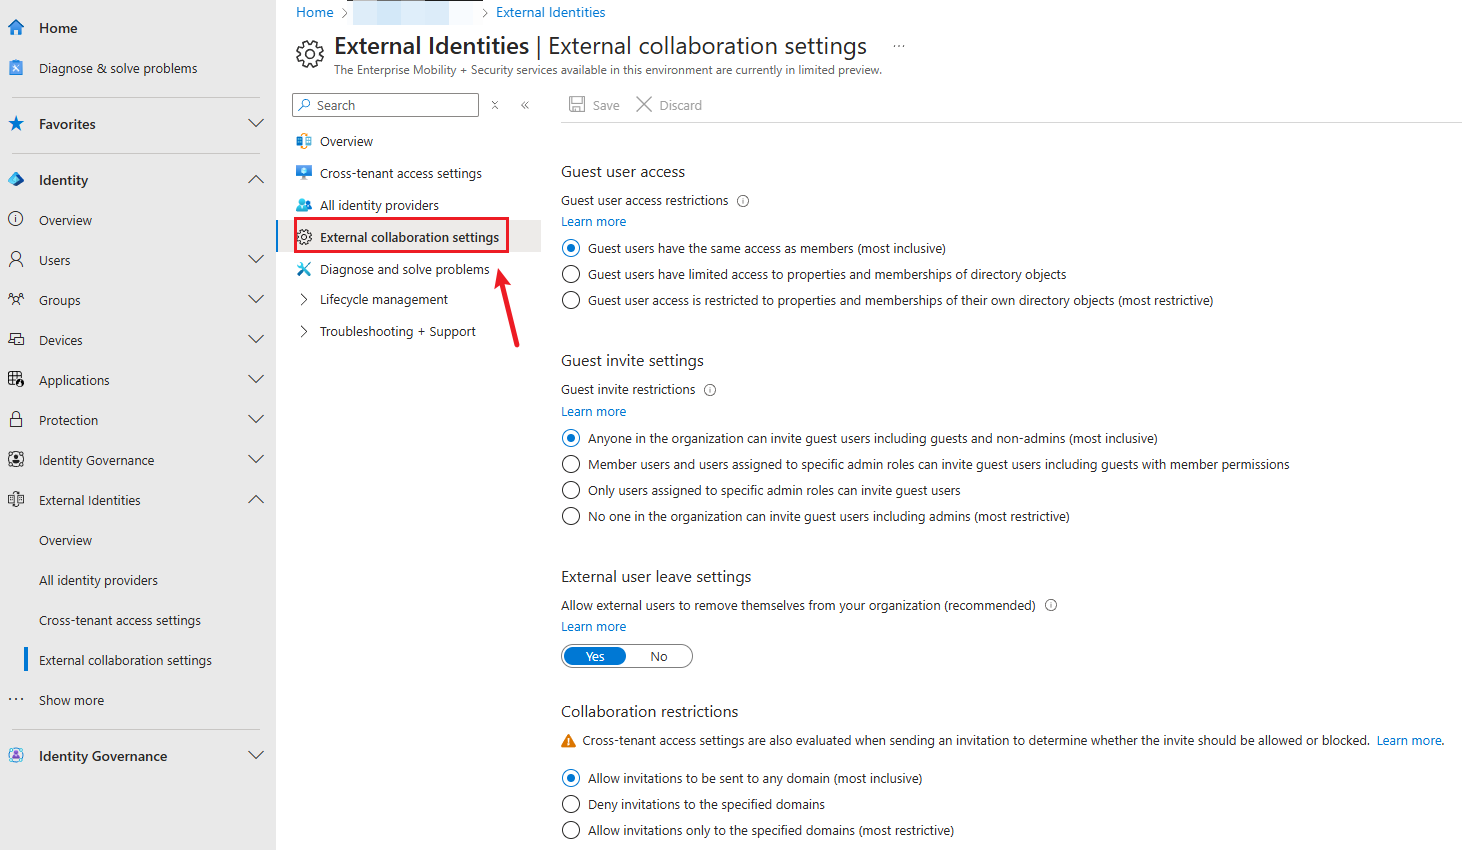
Kuva 6: Ulkoisen yhteistyön asetukset
CCB2B-kutsu
Kun edelliset vaiheet on suoritettu, vuokraajan järjestelmänvalvojat voivat kutsua ulkoisia käyttäjiä id Entra Hallinta portaalin kautta. Kattava opas kutsusta & lunastus on kohdassa Pika-aloitus: Lisää vieraskäyttäjä ja lähetä kutsu sekä B2B-kutsun sähköpostin asettelu ja kieliasetukset
Vaihe 1: Aloita kutsu
Kirjaudu Microsoft Entra ID hallintakeskukseen.
Selaa kohtaan Käyttäjät>Kaikki käyttäjät>Uusi käyttäjä ja valitse sitten Kutsu ulkoinen käyttäjä.
Annettujen ohjeiden mukaisesti ulkoisen käyttäjän sähköpostiosoite (on oltava) & muita tietoja, kuten tehtävänimike, näyttönimi (valinnainen) tarvittaessa.
Jos haluat lähettää kutsun, valitse "Tarkista + kutsu" -vaiheessa Kutsu .
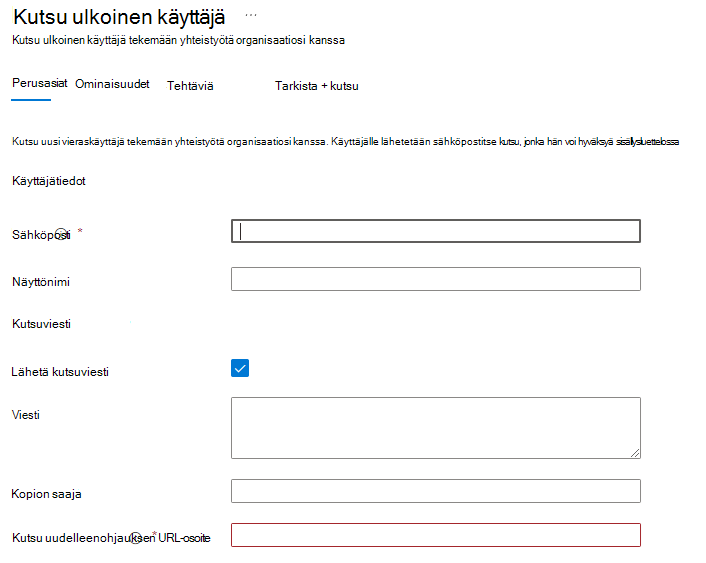
Kuva 7: Ulkoisen käyttäjän kutsu
Järjestelmänvalvojat voivat tarkistaa, hyväksyykö ulkoinen käyttäjä kutsun.
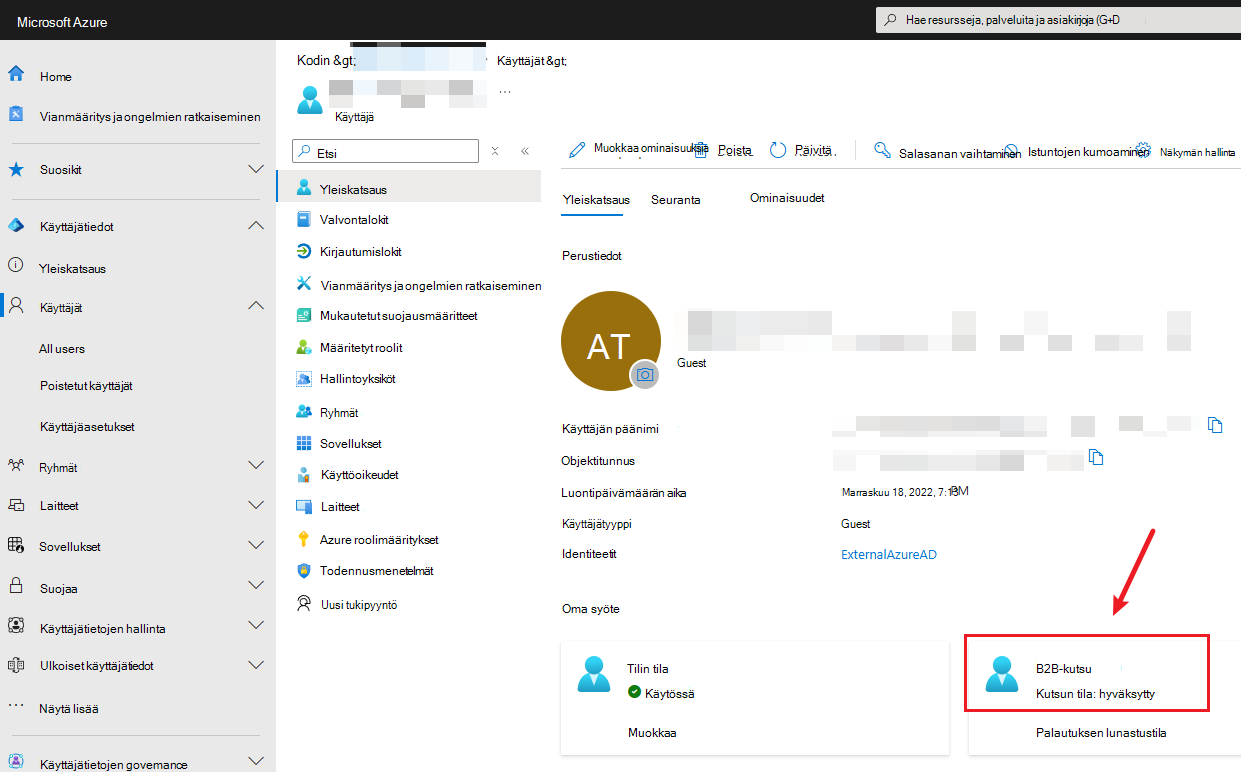
Kuva 8: B2B-kutsun tila
Vaihe 2: Lunasta kutsu
Ulkoinen käyttäjä saa Saapuneet-kansioonsa CCB2B-kutsua koskevan sähköpostiviestin
Ulkoisen käyttäjän on napsautettava sähköpostissa olevaa kutsulinkkiä lunastaakseen kutsun
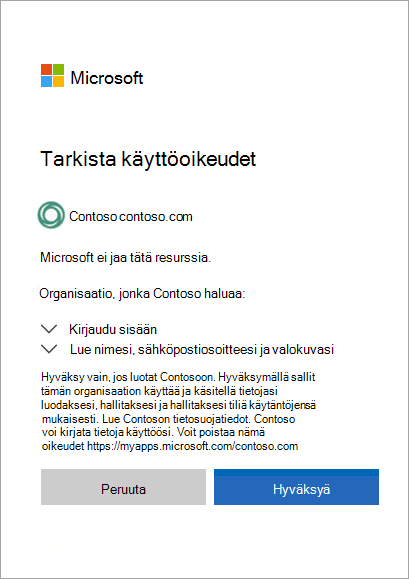
Kuva 9: Hyväksy kutsu
Kun se on hyväksytty. Tästä ulkoisesta käyttäjästä tulee vuokraajan ulkoinen CCB2B-vieraskäyttäjä. He voivat käyttää vuokraajasi resursseja & tehdä yhteistyötä vuokraajasi käyttäjien kanssa käyttämällä omaa tiliään & tunnistetietojaan.
Ulkoiset käyttäjät voivat lykätä lunastusta, kunnes he yrittävät käyttää vuokraajassasi isännöityjä resursseja. Tällaisissa tapauksissa heidän on edelleen kirjauduttava sisään käyttämällä omaa tiliään & tunnistetietojaan resursseja käytettäessä, mutta lunastussivu näkyy ensimmäisenä käyttäjän suostumuksen tueksi.
Vaihe 3 [Valinnainen]: CCB2B-käyttäjätyypit
Oletusarvon mukaan CCB2B-kutsun avulla voit kutsua ulkoisia käyttäjiä vuokraajaan CCB2B:n ulkoisena vieraskäyttäjänä, mutta on syytä mainita, että Entra-tunnus tarjoaa yhteensä neljä käyttäjätyyppiä, ja joissakin tilanteissa saatetaan tarvita muun muassa ulkoisen jäsenen tyyppiä. Seuraavassa taulukossa kuvataan B2B-yhteistyön käyttäjiä sen perusteella, miten he todentavat (sisäisesti tai ulkoisesti) ja miten he ovat suhteessa organisaatioosi (vieras tai jäsen). Jos haluat kattavan esittelyn käyttäjäominaisuuksista & tyypeistä, tutustu artikkeliin Tutustu B2B-vieraskäyttäjien ominaisuuksiin ja hallitse sitä
| Guest | Jäsen | |
|---|---|---|
| Ulkoinen | Ulkoiset liikekumppanit Useimmat käyttäjät, joita yleisesti pidetään ulkoisina käyttäjinä tai vieraina, kuuluvat tähän luokkaan. Tällä B2B-yhteistyökäyttäjällä on tili ulkoisessa Microsoft Entra organisaatiossa tai ulkoisessa käyttäjätietojen tarjoajassa (kuten sosiaaliset käyttäjätiedot), ja hänellä on vierastason käyttöoikeudet resurssiorganisaatiossa. Resurssin Microsoft Entra hakemistossa luodun käyttäjäobjektin UserType-arvo on Vieras. |
FtE organisaatiossasi, mutta muissa vuokraajissa Tällä B2B-yhteistyökäyttäjällä on tili ulkoisessa Microsoft Entra organisaatiossa tai ulkoinen tunnistetietojen toimittaja (kuten sosiaalinen identiteetti) ja jäsentason käyttöoikeus organisaatiosi resursseihin. Tämä skenaario on yleinen organisaatioissa, jotka koostuvat useista vuokraajista, joissa käyttäjiä pidetään osana suurempaa organisaatiota ja tarvitsevat jäsentason käyttöoikeuden organisaation muiden vuokraajien resursseihin. Resurssin Microsoft Entra hakemistossa luodun käyttäjäobjektin UserType-arvo on Jäsen. |
| Sisäinen | Ennen kuin Microsoft Entra B2B-yhteistyö oli saatavilla, oli yleistä tehdä yhteistyötä jakelijoiden, toimittajien, toimittajien ja muiden kanssa määrittämällä heille sisäiset tunnistetiedot ja määrittämällä ne vieraiksi asettamalla käyttäjäobjektin UserType arvoksi Vieras. Jos sinulla on tällaisia sisäisiä vieraskäyttäjiä, voit kutsua heidät käyttämään B2B-yhteistyötä, jotta he voivat käyttää omia tunnistetietojaan, jolloin ulkoinen käyttäjätietojen toimittaja voi hallita todentamista ja tilin elinkaarta. | Vuokraajan fte-nopeudet Näitä käyttäjiä pidetään organisaatiosi työntekijöinä. Käyttäjä todentaa sisäisesti Microsoft Entra ID kautta, ja resurssin Microsoft Entra -hakemistossa luodun käyttäjäobjektin UserType-arvo on Jäsen. |
Vaikka Entra tukee CCB2B:n ulkoista jäsentä, Teams ei tue sitä. Ulkoisella jäsenillä voi olla myös muita käyttöoikeusvaatimuksia. Tukea ja toiminnallisuutta koskevat kompromissit on otettava huomioon, ennen kuin ulkoinen jäsen otetaan käyttöön.
[Valinnainen] Vuokraajien välinen synkronointi
Vuokraajien välinen synkronointi automatisoi B2B-yhteistyökäyttäjien luomisen, päivittämisen ja poistamisen. Nämä käyttäjät hyötyvät edelleen Microsoft Entra ID suojausominaisuuksista, kuten ehdollisten käyttöoikeuksien Microsoft Entra ja vuokraajien välisiin käyttöoikeusasetuksiin, ja niitä voidaan hallita esimerkiksi oikeuksien Microsoft Entra hallinnan avulla. Vuokraajien välisen synkronointiominaisuuden avulla se tarjoaa kuitenkin paremman tavan hallita käyttäjien elinkaarta pilvipalveluissa sen sijaan, että kutsut manuaalisesti ulkoisia käyttäjiä vuokraajien ja pilvien välillä tai luotat mukautettuihin komentosarjoilla tuhansien käyttäjien hallintaan. Pilvien välisen synkronoinnin avulla organisaatiot voivat säästää aikaa ja vähentää riskejä valmistelemalla käyttäjiä automaattisesti vuokraajasta ja pilvipalvelusta. Vuokraajan järjestelmänvalvojat voivat käyttää tätä vuokraajien välistä synkronointiominaisuutta käyttäjiensä synkronoimiseksi eri vuokraajien kanssa B2B External Member- tai B2B External Guest -taulukoiden kanssa suuressa mittakaavassa! Vuokraajien välisen synkronoinnin tärkeimmät edut ovat seuraavat:
- Luo automaattisesti B2B-yhteistyökäyttäjiä organisaatiossasi ja anna heille heidän tarvitsemansa sovellukset ilman mukautettujen komentosarjojen luomista ja ylläpitoa.
- Paranna käyttökokemusta ja varmista, että käyttäjät voivat käyttää resursseja vastaanottamatta kutsusähköpostia ja hyväksymättä suostumuskehotetta kussakin vuokraajassa.
- Päivitä käyttäjät automaattisesti ja poista heidät, kun he lähtevät organisaatiosta
Katso uusimmat tiedot seuraavista resursseista:
- Johdanto: Mikä on vuokraajien välinen synkronointi?
- Ominaisuusblogi: Tehosta käyttäjien hallintaa Microsoftin pilvipalveluissa
- Rajoitukset: katso tunnetut ongelmat tästä
2025 elokuusta alkaen vuokraajien välinen synkronointiominaisuus on nyt julkisessa esikatseluvaiheessa pilvien välisille skenaarioille, mikä tarkoittaa sitä, että vuokraajan järjestelmänvalvojat voivat synkronoida käyttäjiä eri pilvipalveluissa. Tarkat ohjeet ovat täällä Vuokraajien välisen synkronoinnin määrittäminen. Huomaa myös, että
Pilvipalvelujen välinen synkronointi edellyttää Microsoft Entra ID -tunnuksien hallinta- tai Microsoft Entra -ohjelmistopaketti-käyttöoikeutta. Lisätietoja on täällä.
Vain tiettyjä pilvipareja tuetaan julkisessa esikatseluvaiheessa. Lisätietoja on täällä.
Tutustu B2B& CCB2B:hen eri näkökulmista
Huomautus
On muutamia aiheita, jotka liittyvät CCB2B: hen, ja joskus se voi olla hämmentävä aloittelijoille. Tässä osiossa käymme läpi seuraavat aiheet niiden välisen suhteen & eroavaisuuksien selventämiseksi:
- Entra tunnus tukee seuraavia: B2B/CCB2B
- Microsoft 365/Power Platform -kuormitukset tukevat B2B/CCB2B:tä
Entra tunnuksen perspektiivi
Ulkoisten käyttäjien käyttäjätietojen tunnistaminen ennen resurssien käytön sallimista on erittäin tärkeää ulkoisissa yhteistyöskenaariossa. Entra tunnus tällaisen ulkoisen yhteistyön infrastruktuurina mahdollistaa käyttäjien käyttäjätietojen turvallisen vahvistamisen, jolloin ulkoiset käyttäjät voivat kirjautua sisään tai todentaa käyttämällä kotivuokraajan tilinsä tunnistetietoja vuokraajasi resurssien käyttämiseen, jolloin sinun ei tarvitse valmistella vuokraajallesi erillisiä tilejä. Tärkein ero B2B& CCB2B:n Entra tunnuksen tasolla on se, että:
- B2B – Entra ID -tunnus B2B mahdollistaa sen, että vuokraaja tunnistaa käyttäjän käyttäjätiedot, vaikka käyttäjä olisi toisesta vuokraajasta, mutta kahden vuokraajan on oltava samassa pilvipalvelussa.
- CCB2B – verrattaessa Entra ID -tunnus B2B:hen Entra ID -tunnus CCB2B tarjoaa samanlaisen käyttäjätietojen tunnistuskyvyn, mutta laajentaa sen pilvienvälisiin skenaarioihin. Vuokraaja pystyy tunnistamaan käyttäjän käyttäjätiedot, vaikka käyttäjä olisi toisesta vuokraajasta ja vuokraajat voivat olla eri pilvipalveluissa
Entra tunnuksen näkökulmasta Entra ID -tunnus B2B:n ja Entra ID -tunnus CCB2B:n välinen ero on siinä, ovatko vuokralaiset peräisin samasta pilvipalvelusta vai eivät, ja teknisen perspektiivin mukaan CCB2B on rakennettu B2B:n päälle, ja se laajentaa samanlaiset ominaisuusjoukot pilvienvälisiin tilanteisiin.
Microsoft 365 -perspektiivi
Koska Microsoft 365 -kuormitukset tunnistavat käyttäjän käyttäjätiedot Entra ID -tunnus B2B/CCB2B:n avulla, ne voivat sitten toteuttaa ulkoista yhteistyötä eri liiketoimintalogiikan perusteella. Tärkein ero B2B-& CCB2B:n välillä Microsoft 365 -kuormitustasolla on se, että:
- B2B – Entra ID -tunnus B2B -ominaisuuden perusteella Microsoft 365 -kuormitukset voivat tukea ulkoista yhteistyötä samassa pilvipalvelussa. Esimerkiksi Teams Guest Access -ominaisuus perustuu Entra ID -tunnus B2B:hen, jonka tarkoituksena on käsitellä vuokraajienvälisen keskustelun/kokouksen skenaarioita. SharePoint toteuttaa Tiedostojen yhteiskäyttö -skenaarioita, jotka perustuvat Entra ID -tunnus B2B:hen, jonka tarkoituksena on käsitellä vuokraajien välistä tiedostojen jakamista & yhteismuokkaamista koskevat vaatimukset.
- CCB2B – kun annetaan Entra TUNNUS CCB2B tunnistaa käyttäjän käyttäjätiedot eri pilvipalveluissa, Microsoft 365 -kuormitukset voivat tämän ansiosta laajentaa cross-tenant(in-cloud) -ominaisuusjoukkoja pilvipalvelujen välisiin skenaarioihin. Esimerkiksi Teams laajensi Vieraskäyttö-ominaisuuden pilvienvälisiin skenaarioihin nimeltä "Cross-Cloud Guest Access" (tunnetaan myös nimellä Teams CCGA)
Microsoft 365:n näkökulmasta Entra ID -tunnus B2B & CCB2B tarjoaa mahdollisuuden tunnistaa käyttäjien käyttäjätiedot, ja tämän lisäksi eri Microsoft 365 -kuormitukset toteuttavat B2B:n eri tavalla tavalla, joka sopii parhaiten heidän liiketoimintalogiikkaansa, ja laajentaa sitten samat ominaisuusjoukot pilvienvälisiin skenaarioihin ottamalla CCB2B käyttöön eri tavalla. Eri Microsoft 365 -kuormitusten havaittujen parhaiden käytäntöjen perusteella voimme kuvata Entra ID -tunnus B2B/CCB2B:n & Microsoft 365 B2B/CCB2B:n välistä suhdetta DAG(Suunnattu asyklinen kaavio) avulla – mikä havainnollistaa riippuvuustietoja suunnittelun toteutuksen näkökulmasta.
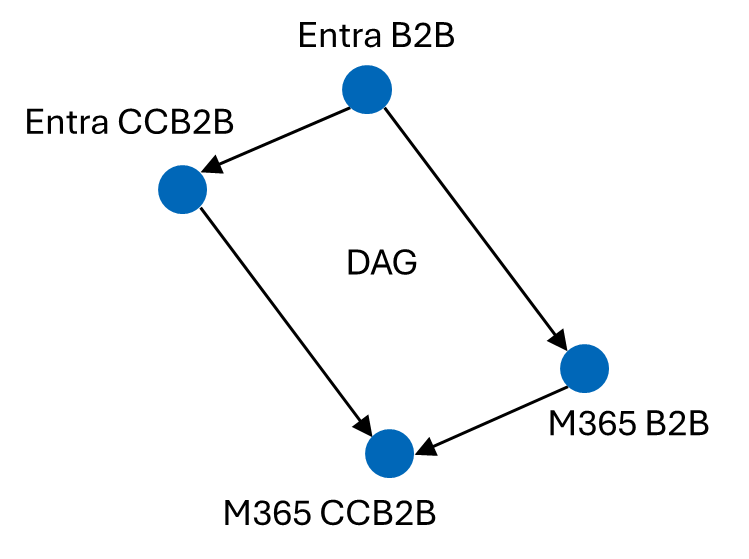
Kuva 10: Entra tunnus & Microsoft 365 -suhteen riippuvuussuhteen näkökulmasta
Tärkeää
- Entra B2B/CCB2B:tä tukeva tunnus ei välttämättä tarkoita, että kaikki Microsoft 365 -kuormitukset tukisivat myös B2B/CCB2B:tä. Koska Entra ID -tunnus B2B/CCB2B ratkaisee vain käyttäjätietojen tunnistusongelman, Microsoft 365 -kuormitusten vastuulla on poistaa lisää yhteistyön käyttäjäskenaarioita, jotka perustuvat Entra ID -tunnus B2B/CCB2B.
- Kun ominaisuus julkaistaan mistä tahansa Microsoft 365 -kuormituksesta, se ei välttämättä tue pilvienvälisiä skenaarioita oletusarvoisesti, koska ominaisuus on suunniteltu toimimaan samassa vuokraajassa ja se vaatii yleensä ylimääräisiä teknisiä toimia saman ominaisuuden tuomiseksi vuokraajien välisiin ja pilvien välisiin skenaarioihin B2B: n ja CCB2B: n kautta.
- Jokainen Microsoft 365 -kuormitus toteuttaa B2B-& CCB2B:tä eri rytmissä. Saatat siis huomata, että yksi kuormitus tukee sekä B2B-& CCB2B:tä (esimerkiksi Teamsia), kun taas toiset tukevat vain B2B:tä (esimerkiksi Power Automatea) tai ne eivät tue lainkaan B2B & CCB2B:tä (esimerkiksi Lomakkeet).
Ehdollisen käyttöoikeuden esittely
B2B-käyttäjien, mukaan lukien CCB2B-käyttäjien, ehdollinen käyttö sallii vuokraajan järjestelmänvalvojien valvoa suojauskäytäntöjä ulkoisille käyttäjille, jotka tekevät yhteistyötä organisaatioidensa kanssa. Vuokraajan järjestelmänvalvojat voivat soveltaa käytäntöjä B2B-käyttäjiin, mukaan lukien CCB2B-käyttäjät, kohdistamalla ne nimenomaan ehdollisten käyttöoikeuksien käytäntömäärityksiin.
Ehdollisen käyttöoikeuden käytännön määritys
Järjestelmänvalvojat voivat määrittää käyttöoikeuskäytäntöjä, jotka kohdistuvat B2B-vieraisiin, mukaan lukien CCB2B-käyttäjät (voit määrittää erilaisia käytäntöjä Vieraskäyttäjätyyppi- ja Jäsen-käyttäjätyyppi-käyttäjille).
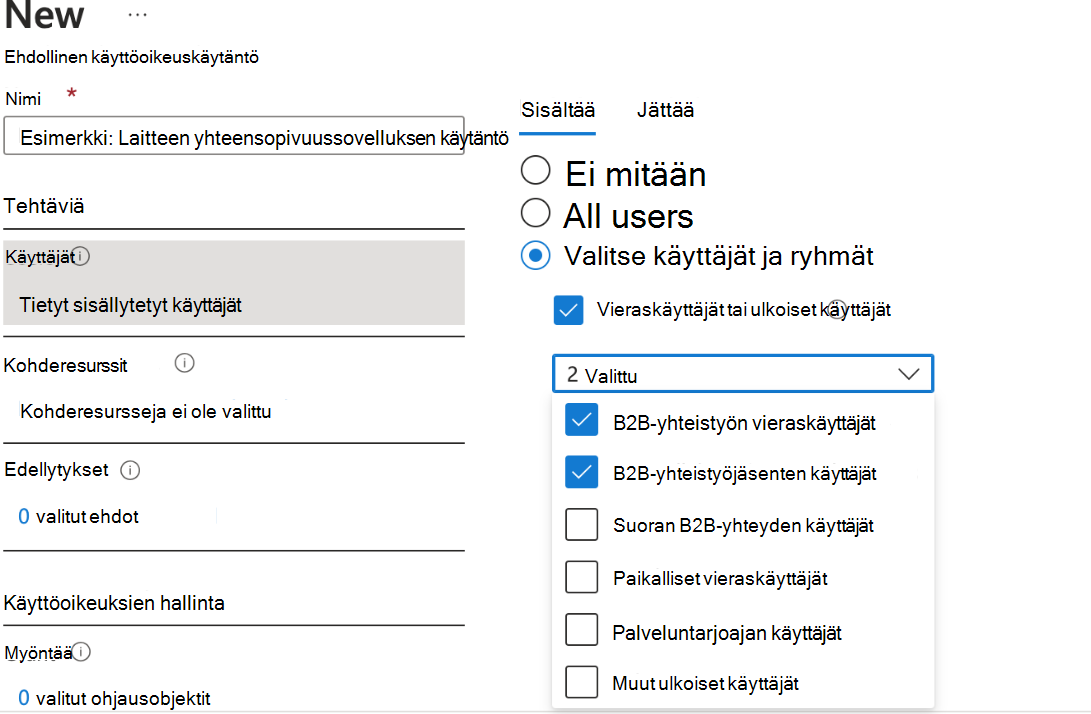
Kuva 11: Käytännön määrittäminen tarpeen mukaan
Luota yhteensopiviin laitteisiin
Organisaatiot voivat ehdollisten käyttöoikeuksien käytäntöjen avulla edellyttää, että käyttäjien laitteita hallitaan Microsoft Intune avulla, jotta laitteet pysyvät yhteensopivassa tilassa. Laitetta ei kuitenkaan voi hallita kahdella organisaatiolla, ja käyttäjien laitteiden on oltava kotivuokraajien hallinnoimia. Vuokraajan järjestelmänvalvojat eivät siis voi hallita B2B-käyttäjien laitteita suoraan (sama CCB2B-käyttäjille), mutta järjestelmänvalvojat voivat käyttää vuokraajien käyttöasetuksia laitteiden yhteensopivuusväitteiden luottamiseen B2B(tai CCB2B) -käyttäjän kotivuokraajalta siitä, täyttääkö käyttäjän laite laitteiden yhteensopivuuskäytännöt vai onko Microsoft Entra yhdistelmäliitty. Vuokraajan järjestelmänvalvojat voivat määrittää laitteiden luottamusasetukset kaikille Microsoft Entra organisaatioille tai yksittäisille organisaatioille. Kun laitteen luottamusasetukset ovat käytössä, Microsoft Entra ID tarkistaa käyttäjän todennusistunnon laitevaatimuksen osalta ja jos istunto sisältää laiteväitteen, joka ilmaisee, että käytännöt on jo täytetty käyttäjän kotivuokraajassa, ulkoiselle käyttäjälle myönnetään kirjautuminen jaettuun resurssiisi (tarkempi lukeminen on täällä). Seuraavassa on perusohjeet laitteen luottamuksen käyttöön ottamiseksi:
Siirry Entra tunnusportaaliin.
Etsi "Ulkoiset käyttäjätiedot" -> "Vuokraajien välisen käytön asetukset" -> "Saapuva käyttö" tietylle vuokraajalle, johon haluat luottaa -> "Mukauta asetuksia" (tai vaihtoehtoisesti järjestelmänvalvojat voivat siirtyä kohtaan Vuokraajien välisen käytön asetukset -> "Oletusasetukset" oletusasetusten muuttamiseksi).
Varmista, että Luottamus-yhteensopivat laitteet on otettu käyttöön.
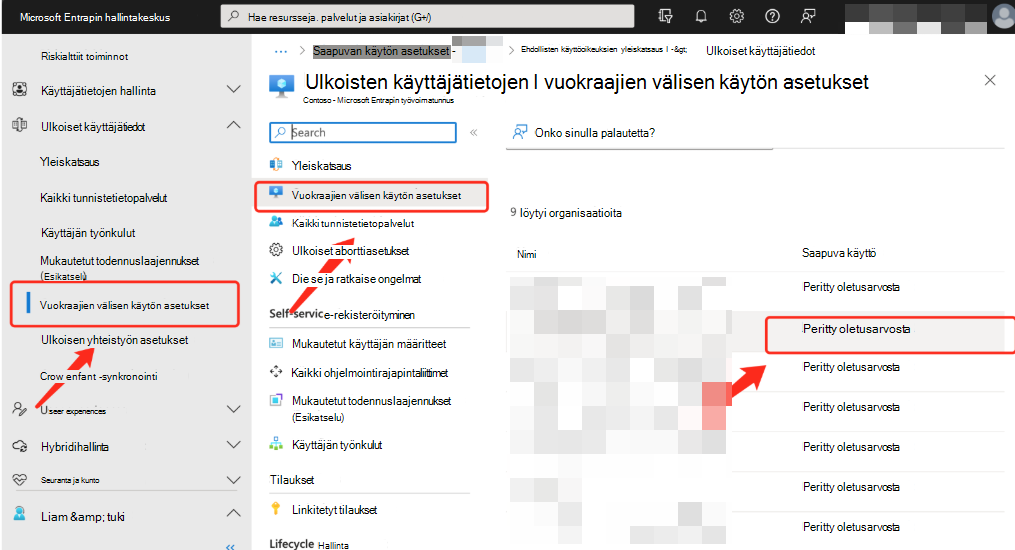
Kuva 12: Siirtyminen saapuviin määrityksiä Microsoft Entra -hallintakeskus
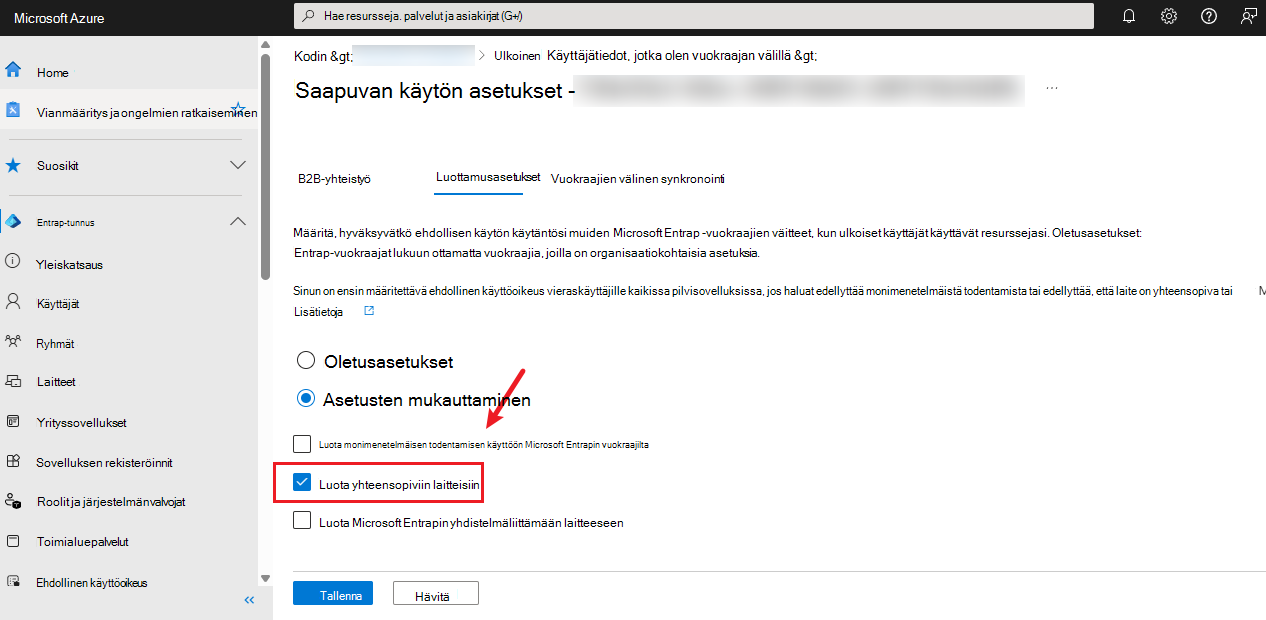
Kuva 13: Mukauta laitteen luottamusasetuksia tarpeen mukaan
Luota MFA:hen
Kuten Device Trust -vuokraaja, järjestelmänvalvojat voivat myös sallia ehdollisten käyttöoikeuskäytäntöjen luottaa B2B (tai CCB2B) -käyttäjien MFA-vaatimuksiin ulkoisista organisaatioista. Todentamisen aikana Microsoft Entra ID tarkistaa käyttäjän tunnistetiedot väitteelle, jonka mukaan käyttäjä suoritti monimenetelmäisen todentamisen. Jos näin ei ole, monimenetelmäisen todentamisen haaste käynnistetään käyttäjän kotivuokraajassa.
Siirry Entra tunnusportaaliin.
Etsi "Ulkoiset käyttäjätiedot" -> "Vuokraajien välisen käytön asetukset" -> "Saapuva käyttö" tietylle vuokraajalle, johon haluat luottaa -> "Mukauta asetuksia" (tai vaihtoehtoisesti järjestelmänvalvojat voivat siirtyä "vuokraajien välisen käytön asetuksiin" -> "Oletusasetukset" oletusasetusten muuttamiseen)
Varmista, että Luota monimenetelmäinen todentaminen Microsoft Entra vuokraajien todentaminen -asetus on käytössä.
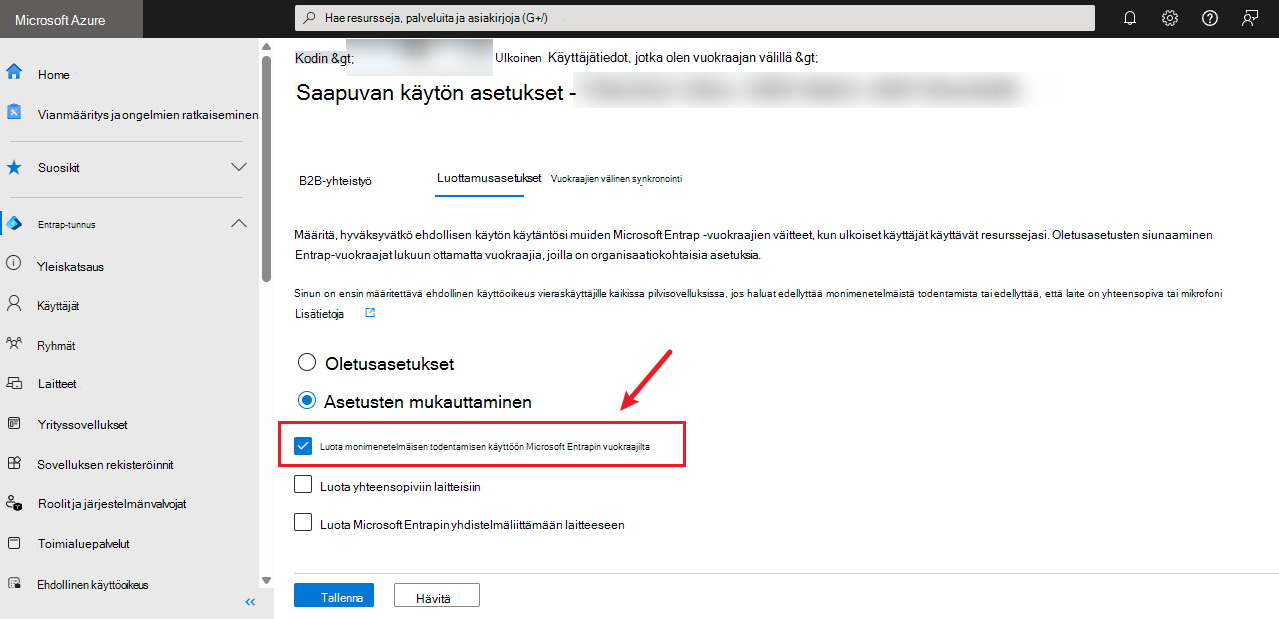
Kuva 14: Mukauta monimenetelmäisen todentamisen luottamusasetuksia tarpeen mukaan
CCB2B – Microsoft 365 -kuormitustaso
Huomautus
Tässä osiossa esittelemme Pilvienväliset ominaisuudet Microsoft 365 -kuormitusten näkökulmasta siitä, mitä ominaisuus ratkaisee, miten vuokraajasi määritetään, jotta vuokraajasi käyttäjät voivat käyttää niitä pilvienväliseen yhteistyöhön. Huomaa, että viralliset yksityiskohtaiset ohjeet saattavat muuttua ajan kuluessa. Lisäämme linkkejä kuhunkin kuormitukseen, jotta saat aina tietää uusimmat tiedot.
Teamsin esittely
Teams tarjoaa vain vähän ratkaisuja, joiden avulla käyttäjät voivat keskustella & järjestää kokouksia ja jopa kanavayhteistyökokemusta pilvien välisissä skenaarioissa. Seuraavissa osioissa opastamme sinua kunkin osion läpi, esittelemme ominaisuudet ja sen, miten voit käyttää ratkaisua vuokraajissasi.
Pilvien välinen anonyymi kokous
Pilvienvälisen anonyymin kokouksen (tunnetaan myös nimellä CCA) avulla käyttäjät voivat liittyä anonyymisti Toisessa pilvipalvelussa isännöityihin Teams-kokouksiin. Koska se on anonyymi, joten käyttäjien ei tarvitse asentaa Teams Desktop -asiakasohjelmaa, he voivat liittyä Teams-verkkoasiakkaan kautta, kunhan heillä on kokouksen linkki. Jos haluat ottaa tämän ominaisuuden käyttöön, vuokraajan järjestelmänvalvojien on tehtävä seuraavat toimet (katso lisätietoja kattavasta oppaasta täältä):
Siirry Teams Hallinta Keskukseen (tunnetaan myös nimellä TAC)
Valitse vasemmasta ruudusta Asetukset & käytännöt ja valitse "Kokoukset & tapahtumat" -osiosta Kokoukset.
Ota "Kokous liity & aulaan" -kohdassa "Anonyymit käyttäjät ja soittavat soittajat voivat aloittaa kokouksen".
Tallenna muutokset.
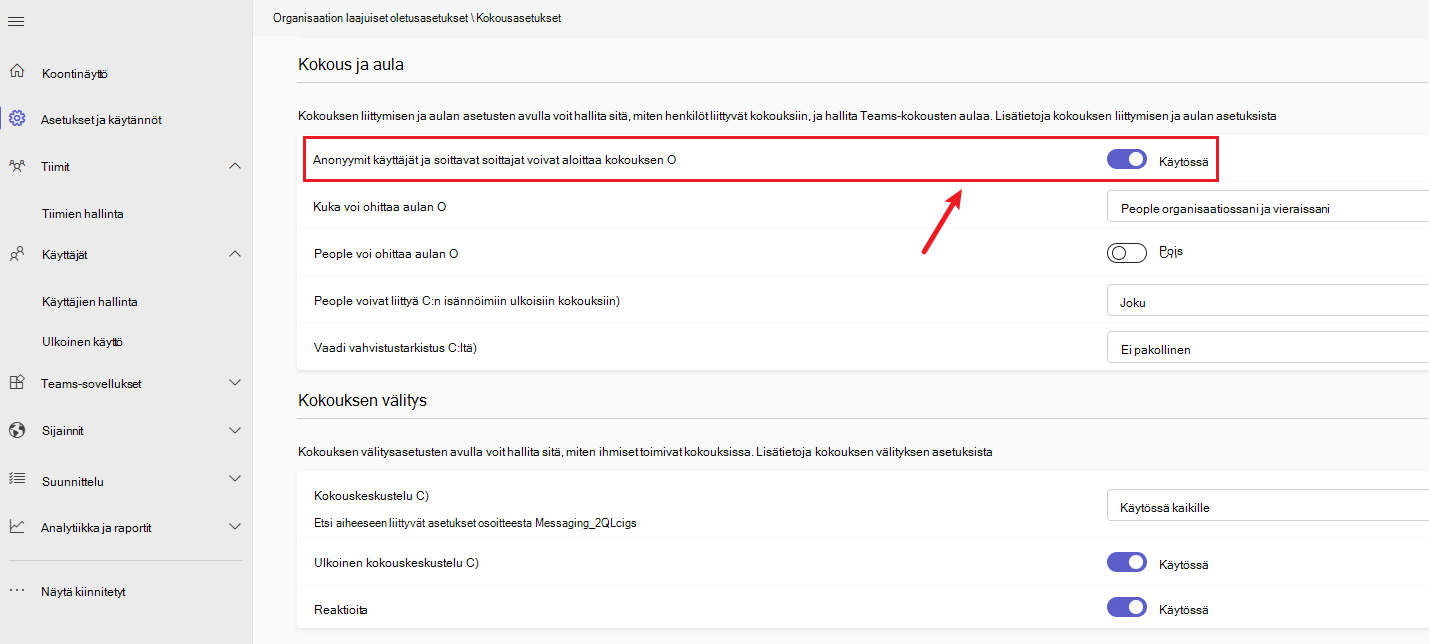
Kuva 15: CCA:n määrittäminen TAC:ssa
Kun olet valmis, käyttäjät voivat kutsua ulkoisia käyttäjiä kokouksiin tai lähettää kokouslinkkejä suoraan heille. Kun kutsuva käyttäjä valitsee kokouksen linkin tai Liity-painikkeen kalenteristaan Teams-asiakasohjelmassa, häntä pyydetään antamaan tilapäinen nimi Liittymistä edeltävässä vaiheessa. Se rohkaisee käyttäjiä syöttämään nimensä, mutta se voi olla mikä tahansa käyttäjän antama mielivaltainen teksti:
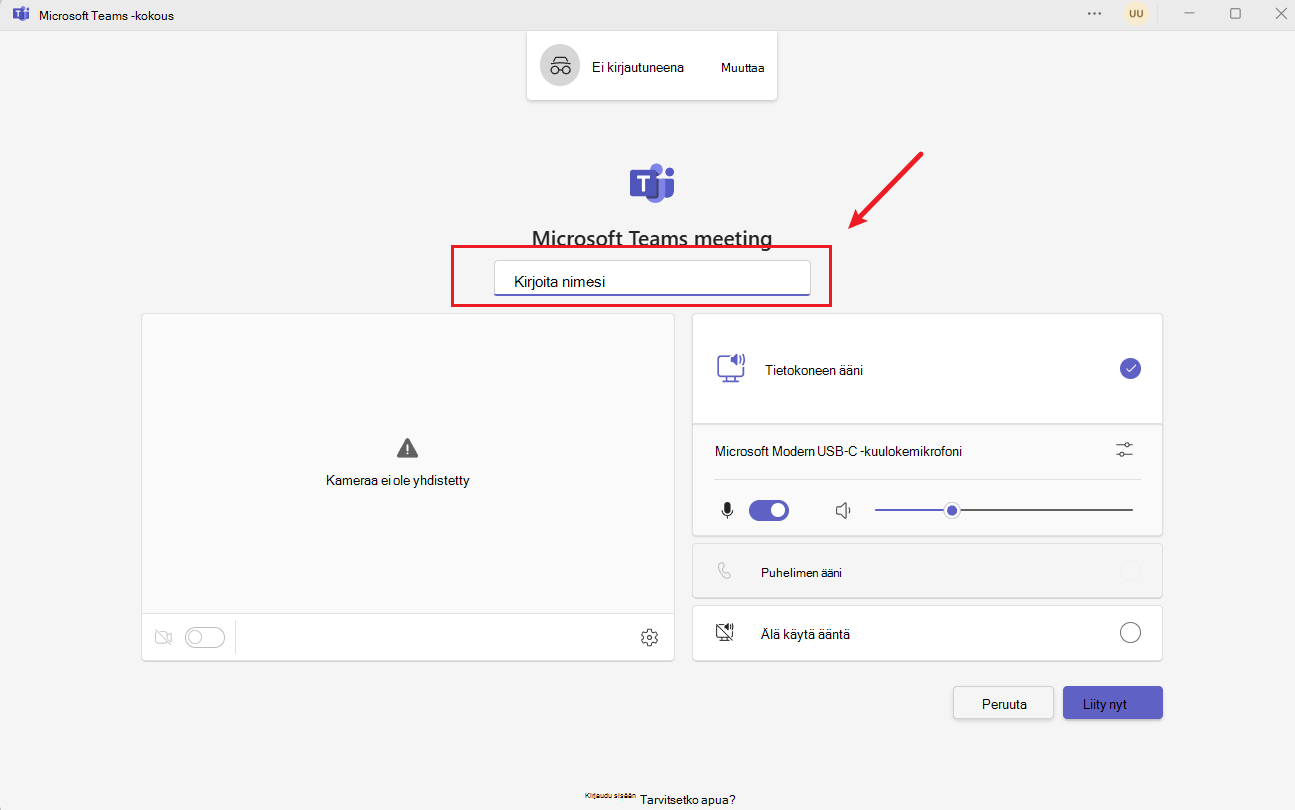
Kuva 16: CCA:n käyttökokemus (kokousta edeltävän liittymisen aikana)
Kun ulkoinen käyttäjä on ohittanut Liittymistä edeltävän vaiheen, hän odottaa hyväksyntää, kun se on hyväksytty, ulkoinen käyttäjä liittyy kokoukseen onnistuneesti. Kokouksen osallistujat näkevät ulkoisen käyttäjän nimen riippumatta siitä, mitä ulkoinen käyttäjä antoi edellisessä vaiheessa, ja sen jälkiliitteenä on "(Vahvistamaton)", joka ilmaisee, että Microsoft ei ole vahvistanut käyttäjän nimeä.
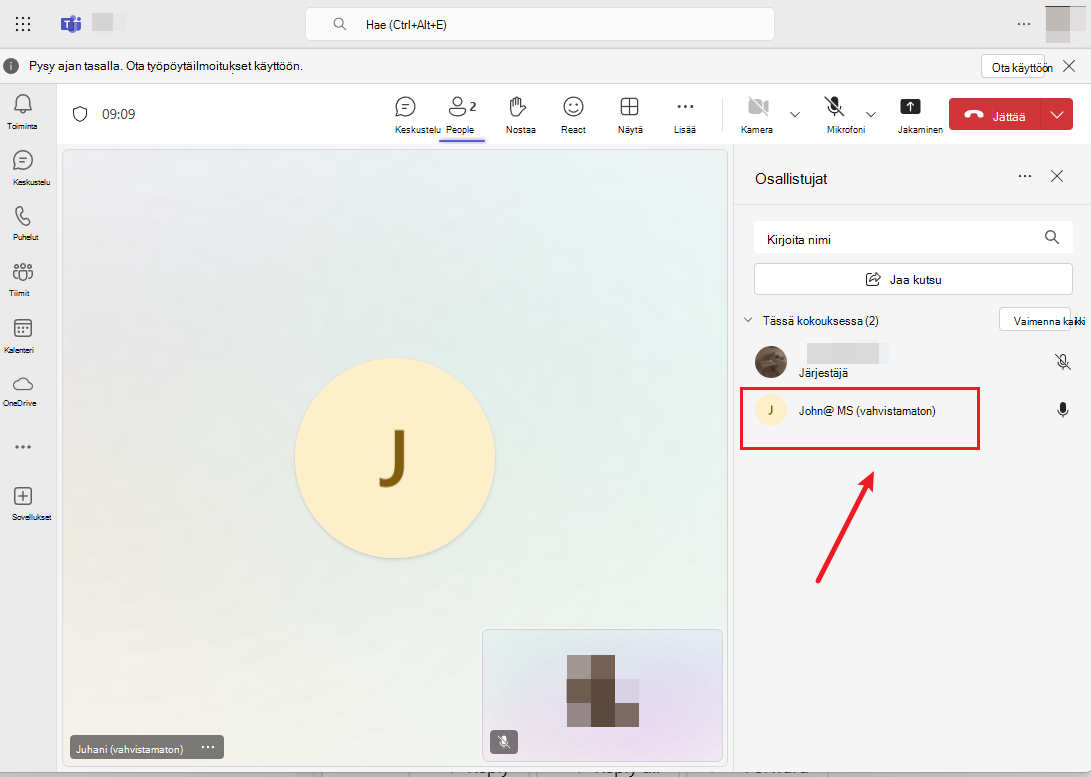
Kuva 17: CCA:n käyttökokemus (kokouksen aikana)
Pilvipalvelujen välinen todennettu kokous
Pilvipalvelujen välisen todennetun kokouksen (CCM) avulla Teams-käyttäjä voi liittyä tapaamisiin, joita isännöidään toisessa pilvipalvelussa, kun hän on kirjautunut tililleen kotivuokraajassaan. Tämän ominaisuuden avulla kokouksen isäntä voi vahvistaa kokouksen osallistujien käyttäjätiedot.
Jos haluat ottaa tämän ominaisuuden käyttöön, vuokraajan järjestelmänvalvojien on määritettävä seuraavat (katso lisätietoja kattavasta oppaasta täältä):
Siirry TAC:iin.
Valitse vasemmassa ruudussa Asetukset & käytännöt ja valitse "Kokoukset & tapahtumat" -osiosta Kokoukset.
Lisää Pilvienvälisten kokousten osioon sen vuokraajan tunnus, johon ulkoinen käyttäjä kuuluu. a. Ota käyttöön pilvipalvelu, johon ulkoinen käyttäjä kuuluu. B. Oletusarvoiset saapuvan & lähtevän liikenteen määritysten pitäisi toimia, mutta ne voidaan myös mukauttaa asiakkaiden tarpeiden mukaan.
Tallenna muutokset.
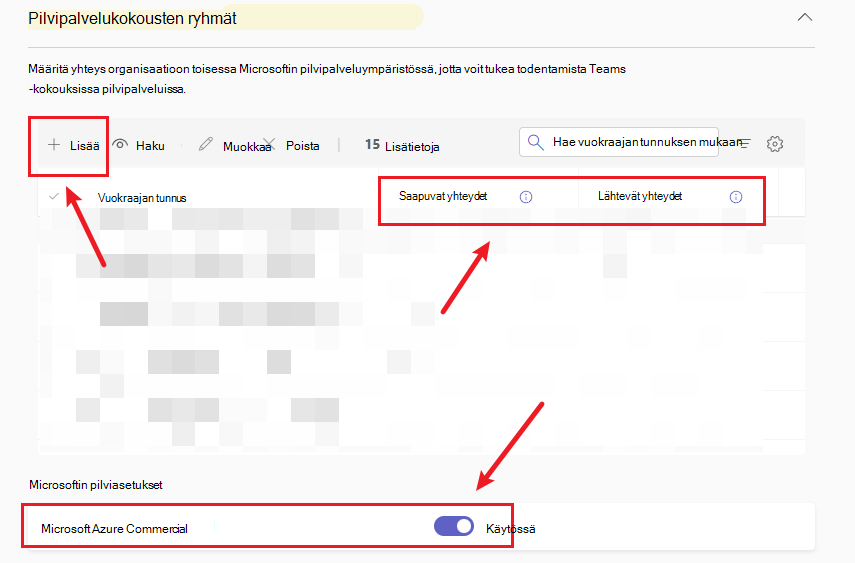
Kuva 18: CCM:n määrittäminen
Kun olet valmis, käyttäjät voivat kutsua ulkoisia käyttäjiä kokouksiin tai lähettää kokouslinkkejä suoraan heille. Kun kutsuva käyttäjä valitsee kokouslinkin tai Liity-painikkeen kalenteristaan Teams-asiakasohjelmassa, häntä pyydetään kirjautumaan sisään käyttämällä kotivuokraajan tilejä/tunnistetietoja ja sitten heidät ohjataan kokoukseen. Muut kokouksen osallistujat näkevät ulkoisen käyttäjän nimen, joka on tarkalleen ulkoisen käyttäjän näyttönimi kotivuokraajassa.
Pilvien välinen vieraskäyttö
Teams Cross Cloud Guest Access (tunnetaan myös nimellä CCGA) laajentaa olemassa olevaa Vieraskäyttö-toimintoa, jonka avulla käyttäjä voi osallistua monipuoliseen yhteistyökokemukseen kanavissa, asiakirjoissa ja Teams-tapaamisissa eri pilvipalveluiden vuokraajien välillä. Vieraat voivat osallistua täydelliseen yhteistyökokemukseen, joka sisältää äänen/videon, näytön jakamisen, kanavatiedostojen jakamisen ja sekä klo 1:1 että 1: monta keskustelua. Nämä ominaisuudet otetaan käyttöön Microsoft Entra ID CCB2B -ominaisuuden ja Vuokraajien välisten käyttöoikeuksien asetusten kautta, jolloin vuokraajan järjestelmänvalvojat voivat luottaa vuokraajien välillä eri pilvipalveluissa.
Jos haluat ottaa tämän ominaisuuden käyttöön, tarvitaan seuraavat asiat (katso lisätietoja kattavasta oppaasta täältä):
Vaihe 1: Vuokraajien välisen käyttöasetuksen määrittäminen
Katso tarkat ohjeet edellisestä osiosta "Vuokraajien välisen käytön asetukset". Jos viimeistelet CCM-määrityksen, saatat huomata, että tac-prosessin aikana käytössä oleva pilvipalvelu otetaan automaattisesti käyttöön myös tässä. Tämä johtuu siitä, että tämä pilvipalvelun käyttöönottoasetus synkronoidaan Microsoft Entra ID portaalin & TAC:n kanssa ja päinvastoin, jos suoritat pilvipalvelun käyttöönoton ensin Microsoft Entra ID portaalista, sama pilvipalvelun käyttöönottoasetus synkronoidaan TAC:iin.
Vaihe 2: CCB2B-käyttäjien ottaminen käyttöön Teamsissa
Tämän käyttäjän käyttöönoton voi suorittaa kahdella eri tavalla
Vaihtoehto 1 Salli käyttäjien Microsoft Entra -hallintakeskus kautta
Siirry Microsoft Entra -hallintakeskus -> Siirry kohtaan Käyttäjät ->Kaikki käyttäjät ->Uusi käyttäjä ->Kutsu ulkoinen käyttäjä
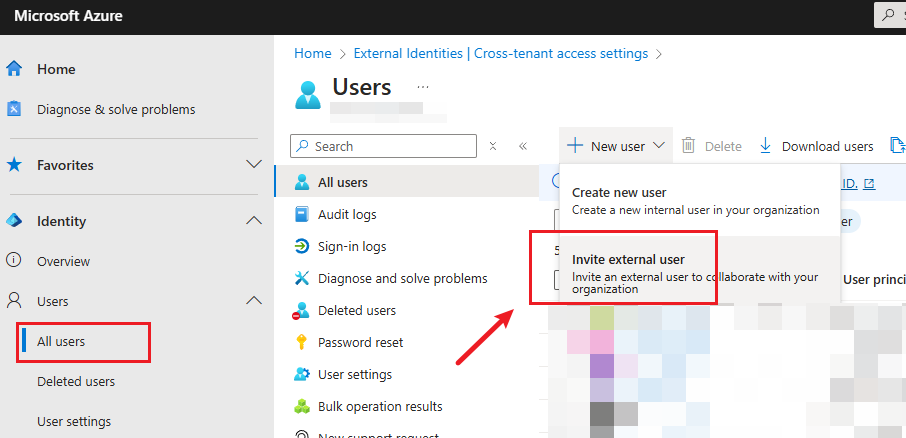
Kuva 19: Kutsu Entra
Syötä kutsun tietosivulla ulkoisen käyttäjän sähköposti Perus-välilehdessä ja Täytä nimet ja muut tiedot Ominaisuudet-välilehdellä tarvittaessa. Säilytä "Käyttäjätyyppi" vieraana. Kun kaikki tiedot on annettu, lähetä kutsu.
Ulkoinen käyttäjä saa saapuneet-kansioonsa sähköposti-ilmoituksen (katso kattava opas tästä) linkillä, jonka kautta hän voi käydä ja hyväksyä Vieraskutsu-kutsun, kun vieraskäyttäjätiedot on luotu resurssivuokraajassa (vuokraajassa, johon hänet on kutsuttu).
Siirry Teams-asiakasohjelmaan:> Siirry "Teams-kanavaan", jossa haluat yhteistyön tapahtuvan, ja lisää sitten ulkoinen käyttäjä tiimiin kirjoittamalla hänen sähköpostiosoitteensa tai näyttönimensä, henkilöiden valitsimen pitäisi pystyä palauttamaan käyttäjä ehdotusluettelossa, josta voit valita.
Vaihtoehto 2 Ota käyttäjä käyttöön suoraan Teams-asiakasohjelman kautta
Tässä tapauksessa vuokraajan järjestelmänvalvojilta ei edellytetä mitään toimia, ja loppukäyttäjät voivat tehdä seuraavia toimia: Siirry Teams-asiakasohjelmaan –> Siirry Teams-kanavaan, jossa haluat yhteistyön tapahtuvan –> Lisää ulkoinen käyttäjä tiimiin lisäämällä hänen sähköpostiosoitteensa.
Vaihe 3: Vaihda vierasprofiiliin
Kun hänet on kutsuttu tiimiin, käyttäjä saa tervetulosähköpostin, jossa on tietoja tiimistä, ja ilmoittaa käyttäjälle, että hänet on nyt lisätty tiimiin. Tiimiin on linkki, joka voi ohjata käyttäjän tiimiin. Tai käyttäjä voi kirjautua sisään kotivuokraajan Teamsiin, jolloin hän näkee "Vierasprofiili"-luettelon "Minä-valikossa", hänet ohjataan resurssivuokraajan Teamsiin vaihtamalla vierasprofiiliin ja hän voi vaihtaa myöhemmin takaisin kotivuokraajaan myös "Minä-valikon" kautta.
Kun ulkoiset käyttäjät siirtyvät vierasprofiiliin, he ovat resurssivuokraajan vieraskäyttäjiä, ja he voivat aloittaa 1:1/ryhmäkeskustelun/puhelun tai pitää kanavatapaamisia, osallistua kanavakeskusteluihin & ladata/ladata kanavatiedostoja ikään kuin he olisivat kotivuokraajassaan. (huomaa, että tiedostojen liittämistä keskusteluun 1:1 ei tueta). Käyttäjät voivat tehdä yhteistyötä muiden kanssa resurssivuokraajassa vain vaihtamalla vierasprofiiliin. Tällä hetkellä aktiivinen profiili määrittää, mitä henkilöitä, kanavia ja keskusteluja käyttäjä voi käyttää ja käsitellä.
Jos kyseessä on pilvien välinen kokousskenaario (liity resurssivuokraajan käyttäjien määrittämään kokoukseen), käyttäjien ei tarvitse vaihtaa vierasprofiiliin, ja he voivat pysyä kotivuokraajan profiilissaan ja siirtyä Calendar välilehteen Teams-asiakasohjelmassa –> valitse pilvien välinen kokous kalenterista -> valitse Liity-painike, käyttäjältä saatetaan pyytää kotivuokraajan tilin tai tunnistetietojen antamista, kun kirjautumisprosessi on valmis, käyttäjä voi liittyä kokoukseen.
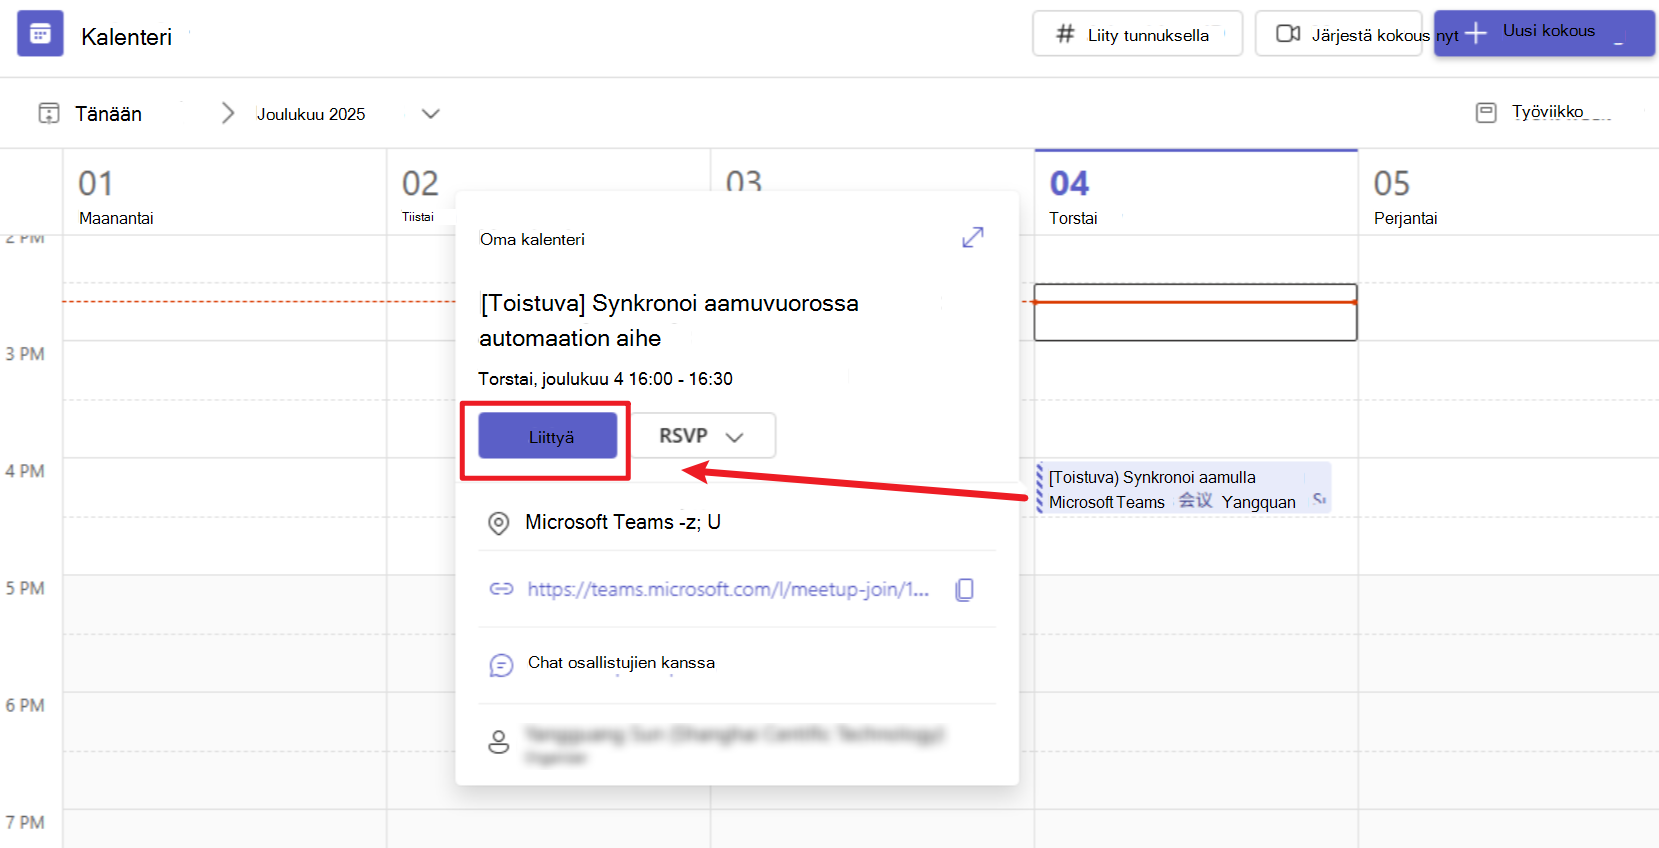
Kuva 20: Valitse oikea profiili
a. Kun vieraskäyttäjä liittyy kokoukseen, hänen näyttönimensä liitteenä on jälkiliite (Vieras).
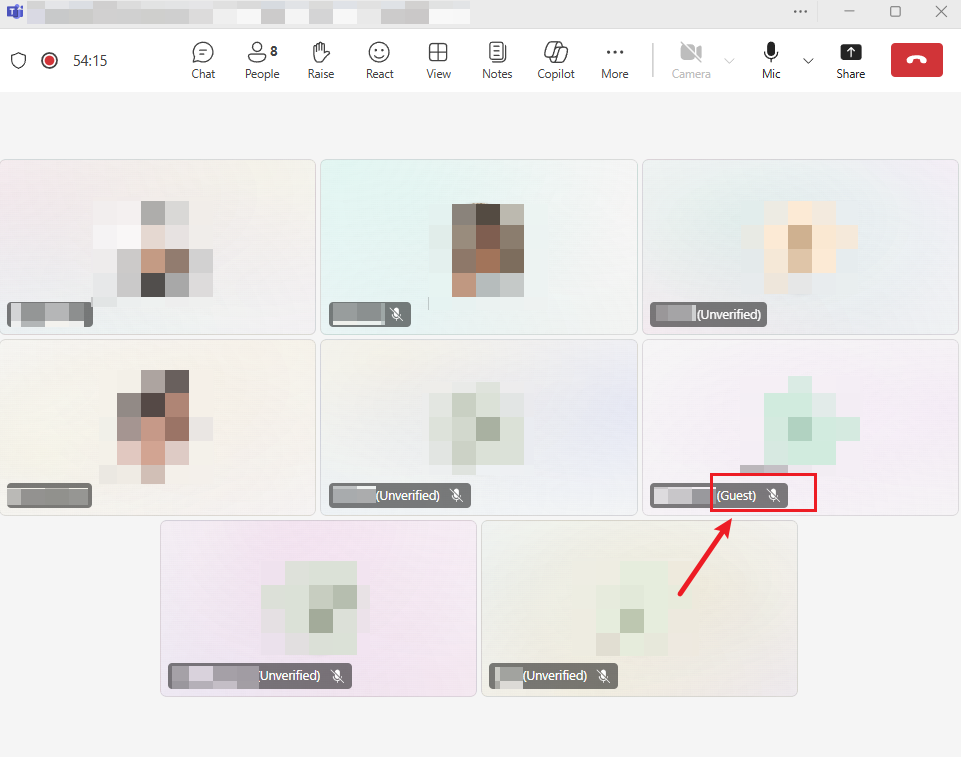
Kuva 21: CCGA:n käyttökokemus
b. Kun vieraat poistuvat kokouksesta ja haluavat käydä kokouskeskusteluissa uudelleen, heidän on vaihdettava vierasprofiiliin.
OneDriven ja SharePointin esittely
Kun OneDrive ja SharePoint on integroitu Microsoft Entra ID B2B/CCB2B:hen, se poistaa estotilanteet tiedostojen, kansioiden/tiedostokirjastojen ja sivustojen jakamisesta organisaatiosi ulkopuolisten henkilöiden kanssa. Tällainen vuokraajien välinen yhteistyö toimii myös, vaikka vuokraajat ovat eri pilvipalveluissa. Käyttäjäkokemuksen näkökulmasta voidaan jakaa tiedosto/kansio/sivusto/... ulkoisten vieraskäyttäjien kanssa ja tee yhteistyötä heidän kanssaan samaan aikaan kuin samassa vuokraajassa olisi ollut sama tiedosto. Edellisissä osioissa on yksityiskohtaisia ohjeita siitä, miten voit kutsua ulkoisen käyttäjän vieraskäyttäjäksi & miten ulkoisten käyttäjien tulee hyväksyä vieraskutsu tai lunastaa se.
Kesäkuun 2023 jälkeen valmisteltiin vuokraajille OneDriven ja SharePointin CCB2B-yhteistyömääritykset oletusarvoisesti. Jos vuokraaja valmisteltiin ennen kyseistä päivämäärää, seuraavat määritykset vaaditaan manuaalisen prosessin avulla (tutustu kattavaan oppaaseen tässä ja tässä):
Vuokraajataso
- Lataa uusin SharePoint Management Shell(linkki).
- Muodosta yhteys SharePointiin SharePoint-järjestelmänvalvojan käyttöoikeutena tai sitä uudempana Microsoft 365:ssä. Lisätietoja on artikkelissa SharePoint Management Shellin käytön aloittaminen.
- Suorita seuraavat cmdlet-komennot:
Set-SPOTenant -EnableAzureADB2BIntegration $true
Sivustotaso
Vaikka vuokraajataso olisi määritetty oikein, loppukäyttäjien näkökulmasta, kun he yrittävät jakaa SharePoint-sivustossa isännöityä tiedostoa, he saattavat huomata, että Vieraat-kohtaa ei voi näyttää "People valitsimessa", se on osa, jossa käyttäjät syöttävät muita nimeä ja se palauttaa mahdollisia yhteystietoja käyttäjän syötteen perusteella. Vieraiden ottaminen käyttöön SharePoint-sivustossa edellyttää seuraavia ohjeita (katso kattavat komento-ohjeet täältä , josta löydät runsaasti esimerkkejä Set-SPOSite komennosta ja sen parametreista). Suorita seuraavat cmdlet-komennot:
Set-SPOSite -Identity url-to-the-SPO-site ShowPeoplePickerSuggestionsForGuestUsers $true
Vihje
Microsoft Entra ID kutsun aikana voit myös kutsua ulkoisen käyttäjän "Käyttäjätyyppi: Vieras" -kutsun lisäksi käyttäjätyypiksi "Käyttäjätyyppi: Jäsen", sillä kun käyttäjät jakavat OneDrive- ja SharePoint-resursseja, jos he valitsevat käyttöalueen, kuten "Kaikki xyz-organisaation käyttäjät voivat käyttää", vaikutusalueessa on käyttäjätyyppi: jäsen, mutta ei käyttäjätyyppiä: Vieras".
Johdanto Exchange Online
Kun kutsut ulkoisia käyttäjiä vuokraajaan ulkoisina vieraskäyttäjinä, he eivät oletusarvoisesti näy Exchangen yleisessä osoiteluettelossa (GAL). Kun käyttäjä yrittää varata kokouksen vieraan kanssa, "kokousavustaja" ei näytä vapaiden ja varattujen aikojen tilaa näille vieraille. Edellä mainittujen skenaarioiden eston purkamiseksi on suoritettava luetteloidut vaiheet.
Ota vieraat käyttöön GAL-tilassa
Tutustu kattavaan oppaaseen täältä
- Etsi vieraan ObjectID suorittamalla:
Get-MgBetaUser -All | ?{$_.CreationType -eq "Invitation"} - Suorita sitten seuraava käyttämällä asianmukaisia arvoja kohteelle ObjectID, GivenName, Sukunimi, Näyttönimi ja Puhelinnumeronumero.
Update-MgBetaUser -UserId input-the-user-id-from-previous-step -ShowInAddressList $true -GivenName 'input-name' -Surname 'input-name' -DisplayName 'input-name' -mobilePhone 'input-phone-number'
Ota vapaat ja varatut ajat käyttöön CCB2B-käyttäjille
Jotta kalenterin käytettävyys voidaan jakaa Microsoft 365 -vuokraajien välillä eri maakohtaisissa tai kaupallisissa pilvipalveluissa, järjestelmänvalvojilla on kaksi tuettua määritysvaihtoehtoa: Availability Address Space (AAS) ja Organization Relationship (OrgRel). Jokaisella menetelmällä on erilliset ominaisuudet, jotka ovat linjassa eri toimintamallien ja suojausasenteiden kanssa.
| Ominaisuus | Käytettävyysosoitteen tila (AAS) | Organisaatiosuhde (OrgRel) |
|---|---|---|
| Määritysliittymä | PowerShell (Exchange Online) | Exchange Hallinta Keskus (GUI) |
| Tunnusmalli | Suojattu edelleenlähöntänyt tunnus (PFT) | Delegoinnin todennustunnus (DAuth) |
| Päätepisteen riippuvuus | Edellyttää automaattisen haun päätepistettä | Tukee automaattista hakua tai suoraa kalenteripalvelua |
| Käyttöoikeuksien hallinta askelväli | Perus (vain ajan käytettävyys) | Hienorakeinen (aika, aihe, sijainti) |
| Suojauskonteksti | Toimii laajennetuilla sovellusoikeuksilla | Tukee käyttäjäkontekstin delegointia |
| Suositeltava: | Komentosarjat sisältävät vanhat ympäristöt | Nykyaikaiset yhdistelmäkäyttöönotot tai liitetyt käyttöönotot |
Milloin kannattaa valita organisaatiosuhde
- Kalenteritietojen näkyvyyden hienorakeinen hallinta (esimerkiksi aihe ja sijainti).
- Haluat helpottaa hallintaa GUI-pohjaisen määrityksen avulla.
- Tavoitteena on noudattaa Microsoftin suojausta koskevia parhaita käytäntöjä, erityisesti suurten oikeuksien käytön vähentämistä.
- Käytät nykyaikaista hybridi- tai liitettyä käyttäjätietoympäristöä.
Milloin valita käytettävyysosoitteen tila
- Tarvitset automaattisen tai komentosarjan määrityksen PowerShellin kautta.
- Työskentelet vanhassa Exchange-ympäristössä tai tarvitset yhteensopivuuden vanhempien kokoonpanojen kanssa.
- Automaattisen haun päätepisteiden hallinta on sinulle mukavaa manuaalisesti.
- Koska OrgRel on riippuvainen DAuthista, DAuth-todennusta ei vielä tueta 21Vianet-pilvipalvelussa, joten 21Vianet-pilvivuokraajan järjestelmänvalvojien on käytettävä AAS:tä.
Tietoturvaan liittyvät seikat
Microsoft kannustaa asiakkaita aktiivisesti omaksumaan käyttäjäkontekstin delegointimalleja , kuten OrgRel-palvelun tukemia malleja. Tämä lähestymistapa on yhdenmukainen laajemman aloitteen kanssa, jolla vähennetään suurten oikeuksien käyttöoikeuksia ja parannetaan vuokralaisten eristämistä ja auditointia. Vaikka AAS:tä tuetaan edelleen, se ei ole yhtä linjassa nykyisten suojausarkkitehtuuriperiaatteiden kanssa ja saattaa aiheuttaa toiminnallista monimutkaisuutta monipilvitilanteissa.
Vaihtoehto 1: Kalenterin käytettävyyden jakamisen käyttöönotto organisaatiosuhteen kautta
Jos haluat ottaa vapaat ja varatut ajat käyttöön, molempien pilvipalveluiden järjestelmänvalvojien on luotava organisaatiosuhde näiden organisaatiosuhteiden ohjeiden mukaisesti .
Vaihtoehto 2: Ota käyttöön kalenterin käytettävyyden jakaminen AAS:n kautta
Vaihtoehtoisesti järjestelmänvalvojat voivat myös määrittää vapaat ja varatut ajat -jakamisen seuraavien PowerShellin AAS-ohjeiden avulla:
- Muodosta yhteys Exchangeen PowerShellin avulla. Katso ohjeet komentoon Connect-ExchangeOnline täältä. WW Cloud -vuokraajan järjestelmänvalvojat voivat käyttää komentoa suoraan, kun taas muiden pilvivuokraajien järjestelmänvalvojien on määritettävä ExchangeEnvironmentName-parametri annettujen ohjeiden mukaisesti.
- Ota organisaation mukauttaminen käyttöön molemmissa organisaatioissa, katso komento-ohjeet täältä.
- Määritä availabilityConfigs, katso ohjeet täältä. Jos haluat päivittää tai poistaa olemassa olevia AvailabilityConfigs-määrityksiä, katso ohjeet täältä
- Määritä AvailabilityAddressSpace noudattamalla näitä ohjeita. AccessMethod-parametrin määrittäminen OrgWideFBToken-tunnukseksi on suositeltavaa, mutta voit määrittää sen organisaatiosi vaatimusten mukaisesti. (jos haluat poistaa AvailabilityAddressSpace-tilan, noudata näitä ohjeita) Kun järjestelmänvalvojat ovat suorittaneet PowerShell-määrityksen, molemmat vuokraajat voivat käyttää toistensa vapaat ja varatut ajat -tietoja. Seuraavassa on lisää vinkkejä AAS-määrityksiin:
- Voit lisätä uuden AAS:n heti, kun edellinen on poistettu, mutta muutosten synkronointi kestää noin 15 minuuttia. Jos määrität AAS:n kohdevuokraajalle aiemmin, poista ne ja luo niille uudet.
- AllowedTenantIds-rajoitus on 25.
- Postilaatikoiden, joiden tavoitettavuustietoa haluat käyttää, on oltava paikallisen vuokraajan yleisessä osoiteluettelossa. Jos etävuokraajan postilaatikoita ei ole paikallisessa vuokraajassa, voit lisätä ne komennolla
New-MailContactkatso ohjeet täältä. Toinen tapa on kutsua etäkäyttäjät vieraskäyttäjiksi ja ottaa heidät sitten käyttöön yleisessä osoiteluettelossa. (valitse Estä vieraiden lisääminen tiettyyn ryhmään | Microsoft Learn)
Power Platform -ympäristöjen esittely
Johdatus Power BI:hin
Power BI tukee B2B:tä (laajaa lukemista varten käy täällä), ja Power BI tukee myös samanlaisia ominaisuuksia Microsoft Azure pilvipalveluissa määrittämällä Microsoftin pilviasetukset B2B-yhteistyötä varten. Katso aiemmista osioista ohjeet keskinäisen B2B-yhteistyön muodostamiseen seuraavien pilvien välillä:
- Microsoft Azure Global Cloud ja Microsoft Azure Government
- Microsoft Azure Global Cloud ja Microsoft Azure Kiinassa
B2B-käyttökokemukseen liittyy joitakin rajoituksia, jotka sinun tulee ottaa huomioon pilvipalvelujen välisissä skenaarioissa (saat uusimmat tiedot täältä):
- Vierailla voi jo olla Power BI -käyttöoikeus, joka on määritetty heille oman organisaationsa kautta. Mutta "BYOL - Bring Your Own License" ei toimi eri Microsoft Azure -pilvissä B2B-vieraille. Resurssivuokraajan on määritettävä näille vieraille uusi käyttöoikeus.
- Uusia ulkoisia käyttäjiä ei voi kutsua organisaatioon Power BI:n jakamisen, käyttöoikeuksien ja tilauskokemusten kautta.
- Aloitussivun Ulkoiset organisaatiot -välilehdessä ei luetella muista pilvipalveluista jaettua sisältöä.
- Pilvien välinen jakaminen ei toimi, kun jaetaan käyttöoikeusryhmän kanssa. Jos esimerkiksi käyttäjä, joka käyttää Power BI:tä kansallisessa pilvipalvelussa, kutsuu käyttöoikeusryhmän julkisesta pilvipalvelusta tai päinvastoin, käyttöoikeutta ei myönnetä. Tämä rajoitus ilmenee, koska palvelu ei pysty ratkaisemaan näiden ryhmien jäseniä pilvipalveluissa.
Johdatus Power Automateen
Power Automaten vieraskäyttökokemus (molemmat B2B & CCB2B) on samanlainen kuin muiden kuin vieraiden kohdalla. Vieraat saavat saman käyttökokemuksen sekä Power Automate -portaalissa että Power Automate -mobiilisovelluksessa. Tässä ovat vieraiden ominaisuudet (kattava esittely on täällä):
- Etsi vieras
Käyttäjä voi hakea, etsiä ja valita vieraan käynnistimessä tai toiminnossa. Kun käyttäjä alkaa kirjoittaa vieraan nimeä, hän näkee avattavasta luettelosta valittavan nimiluettelon. Kun hän näkee vieraan nimen, hän voi valita sen. Tämä henkilöiden valitsintoiminto säästää käyttäjän aikaa, koska hänen ei tarvitse kirjoittaa koko nimeä loppuun. (Jotkin liittimet eivät tue tätä ominaisuutta.)
- Jakaminen
Jos vieraan tarvitsee vain suorittaa työnkulku, hänelle on määritettävä Vain Sharing-Run -rooli. Jos heidän on muokattava työnkulkuja ja suoritettava työnkulun suorituksia, kuten peruutettava työnkulun suoritus tai annettava se uudelleen, hänelle on määritettävä yhteisomistajan rooli.
- Hyväksynnät
Vieraalle voidaan määrittää hyväksyntä, saada hyväksyntäsähköpostiviesti ja hänet voidaan reitittää vierasvuokraajan Hyväksynnät-sivulle hyväksyttäväksi tai hylättäväksi. He voivat myös tarkastella ja käsitellä hyväksyntäsähköpostin leipätekstiä samalla tavalla kuin vieraskäyttäjää. Vieraat eivät näe vuokraajan hyväksyntöjä, kun he ovat alkuperäisessä vuokraajassaan, tai alkuperäisestä vuokraajastaan, kun he ovat vierasvuokraajassa.
- Widgets
Vieras voi luoda, hallita tai suorittaa työnkulkuja pienoissovelluksilla esimerkiksi SharePointissa, Teamsissa, Excelissä, Power BI:ssä ja monissa sovelluksissa. Power Automate tukee vieraskäyttäjätyyppiä, mutta jäsenen käyttäjätyyppiä ei vielä tueta.
Muut, jotka sinun pitäisi tietää pilvien yhteistyöstä
Tiimit
CCGA-käyttökokemus
- Kun ulkoinen käyttäjä siirtyy Vierasprofiiliin Teams-asiakasohjelman sisällä tai kun ulkoinen käyttäjä yrittää liittyä CCM-kokoukseen kotivuokraajan Teams-kalenterissaan, häntä saatetaan pyytää antamaan salasanansa (vaikka ulkoiset käyttäjät aikovat käyttää pilvipalvelujen välistä resurssia, mutta käyttäjien salasanaa ei lähetetä pilvipalvelun rajasta, käyttäjätietojen todentamisen työnkulku tapahtuu samassa pilvipalvelussa).
- Kun kutsut ovat vastaanottaneet Teams-kanavakutsun, kutsujen pitäisi nähdä "Vierasprofiili" "Minä-valikossa" muutamassa minuutissa; harvoissa tapauksissa se voi kestää jopa 24 tuntia.
- Jos käyttäjä täyttää sekä CCM- että CCGA-ehdon, käyttäjä liittyy kokoukseen CCGA-käyttäjätietojen kautta, mikä tarkoittaa, että hän kirjautua kokoukseen vierasprofiilinsa avulla, mikä tarkoittaa, että mukana on (Vieras)-jälkiliite.
- Muista, että CCM toimii vain ulkoisille käyttäjille, jos ulkoisia käyttäjiä kutsutaan Microsoft Entra ID tasolla (riippumatta siitä, onko se kutsuttu vierastyypiksi tai jäsentyypiksi), vaikka heitä ei kutsuta mihinkään Teams-kanavaan CCGA-kutsutyönkulun suorittamiseksi, he eivät voi liittyä pilvienvälisiin kokouksiin CCM:n kautta, tässä tapauksessa CCGA järjestetään.
- Vieraat voivat palata kokouksen keskusteluhistoriaan kokouksen jälkeen (heidän on vaihdettava vierasprofiiliin, he eivät näe heitä kotivuokraajan Teams-profiilissa)
- (Vieras)"-jälkiliite koskee vain ulkoisia vieraskäyttäjiä – jos kutsuit ulkoisen käyttäjän "Jäsentyypiksi" (tunnetaan myös ulkoisen jäsenen roolina) Microsoft Entra ID tasolla, kutsu kyseinen käyttäjä Teams-tiimiin, tässä tapauksessa kyseisellä käyttäjällä ei ole "(Vieras)"-jälkiliitettä resurssivuokraajassa.
- Vuoden 2026 toisella neljänneksellä Teams CCGA ei tue ulkoisia jäseniä ja käyttää ulkoisia vieraskäyttäjiä.
Teamsin ulkoinen käyttö
Teams CCGA:n lisäksi Teams tarjoaa myös kevyen ratkaisun pilvikeskustelutarpeisiin eli Teamsin ulkoiseen käyttöön. Se on ominaisuus, jonka avulla A-pilvipalvelun Teams-käyttäjät voivat viestiä Teams-käyttäjien kanssa pilvipalvelussa B, mutta se ei vaadi järjestelmänvalvojia määrittämään CCB2B:tä vuokraajien välille eikä vaadi käyttäjien kutsumista muihin vuokraajiin. Tämä ominaisuus on oletusarvoisesti käytössä kaikille vuokraajille, ja tämän ominaisuuden oletuskäytäntö sallii tällaisen ulkoisen keskustelun mahdollisuuden kaikkien muiden vuokraajien kanssa. Vuokraajan järjestelmänvalvojat voivat määrittää Teams Hallinta Centerissä (TAC) muita asetuksia, jotka sopivat parhaiten heidän liiketoimintaansa & suojaustarpeisiin, esimerkiksi
- Salli tämä ominaisuus kaikkien ulkoisten vuokraajien kanssa
- Salli tämä ominaisuus tietyille ulkoisille vuokraajille
- Estä tämä ominaisuus kaikkien ulkoisten vuokraajien kanssa
- Estä tämä ominaisuus tietyille ulkoisille vuokraajille
Jos haluat ottaa käyttöön & mukauttaa käytäntöä (tutustu kattavaan oppaaseen täällä)
Siirry TAC-tilaan (FYI-päätepisteet ovat erilaiset kussakin pilvipalvelussa, 21Vianet-pilvipalvelussa se on linkki)
Valitse vasemmanpuoleisessa paneelissa "Käyttäjät" ja valitse sitten "Ulkoinen käyttö".
Ota käyttöön "Käyttäjät voivat viestiä muiden Skype for Business ja Teams-käyttäjien kanssa".
Lisää toimialueita, joiden ulkoisen käytön haluat sallia tai estää.
Tallenna muutokset.
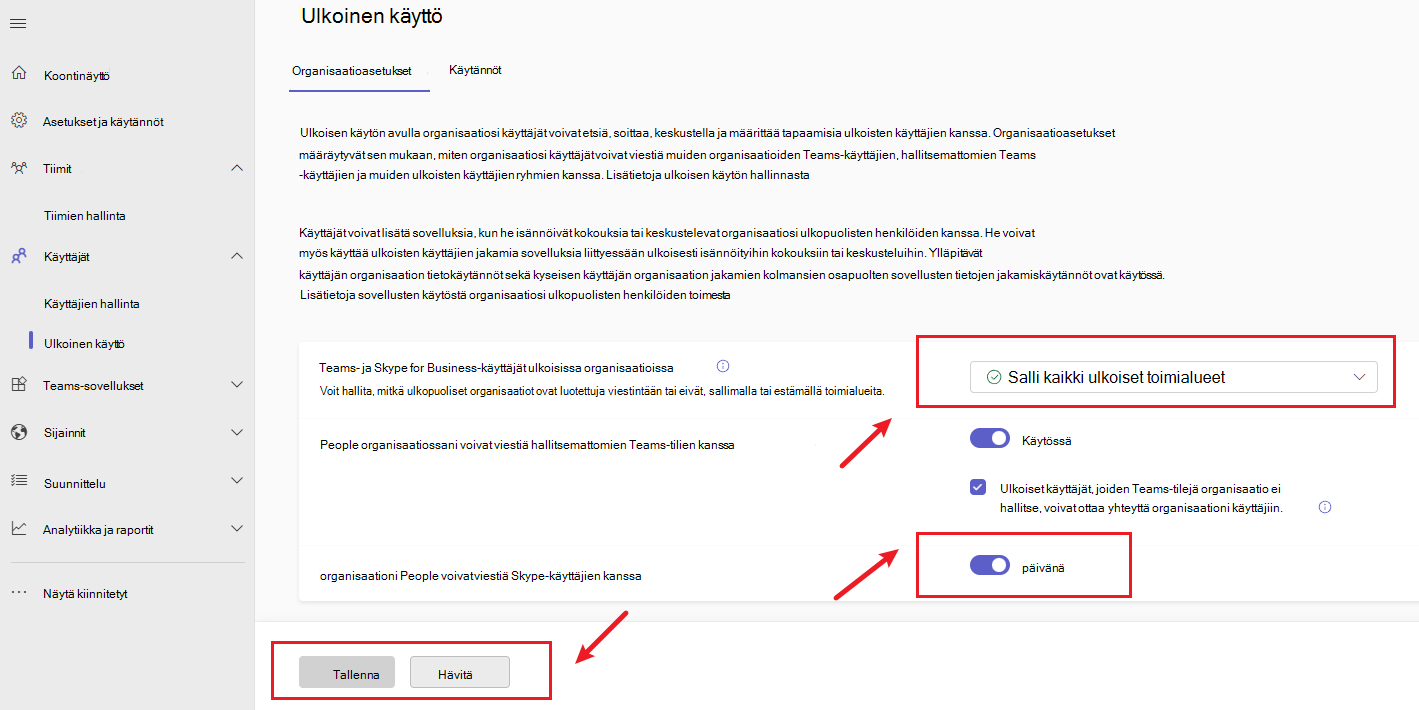
Kuva 22: Teamsin ulkoisen käytön määrittäminen TAC:ssa
Kun käyttäjä on valmis, hän voi hakea ja aloittaa keskusteluja ulkoisten käyttäjien kanssa etsimällä koko sähköpostiosoitteensa Teams-asiakasohjelmasta. Seuraavassa on lisää vinkkejä ulkoisen käyttäjän hakemiseen:
Jos käytät mukautettua toimialuetta Microsoftin oletustoimialueen sijaan, varmista, että SRV-tietueet on määritetty, katso ohjeet täältä.
Myös ulkoisen käyttäjän vuokraajan järjestelmänvalvojan on otettava tämä ominaisuus käyttöön ja sallittava vuokraajasi toimialue omalla puolellaan.
Kun etsit ulkoista käyttäjää, käytä hänen sähköpostiosoitettaan. Jos hakutulokset palauttavat useamman kuin yhden merkinnän, valitse (ulkoinen)-jälkiliite. Oletusarvon mukaan käyttäjien UPN-/SIP-osoite on sama kuin sähköpostiosoite, mutta jotkin vuokraajan järjestelmänvalvojat voivat määrittää ne erikseen eri tavalla. Yritä tällöin hakea käyttäjän UPN-/SIP-osoitetta.
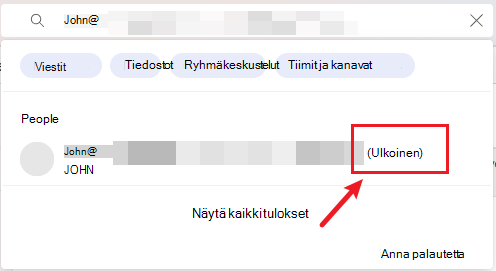
Kuva 23: Ulkoisen käyttäjän hakeminen Teamsin ulkoisen käytön skenaariossa
Kun Teamsin ulkoisen käytön keskusteluistunto on muodostettu, on olemassa ulkoinen tunniste, joka ilmaisee, että keskustelet jonkun organisaatiosi ulkopuolisen henkilön kanssa, ja "1:1 Chat" tukee vain vain tekstiä, se ei tue tiedoston tai RTF-tekstin, kuten emojin, kuvan, lataamista palvelimeen,...
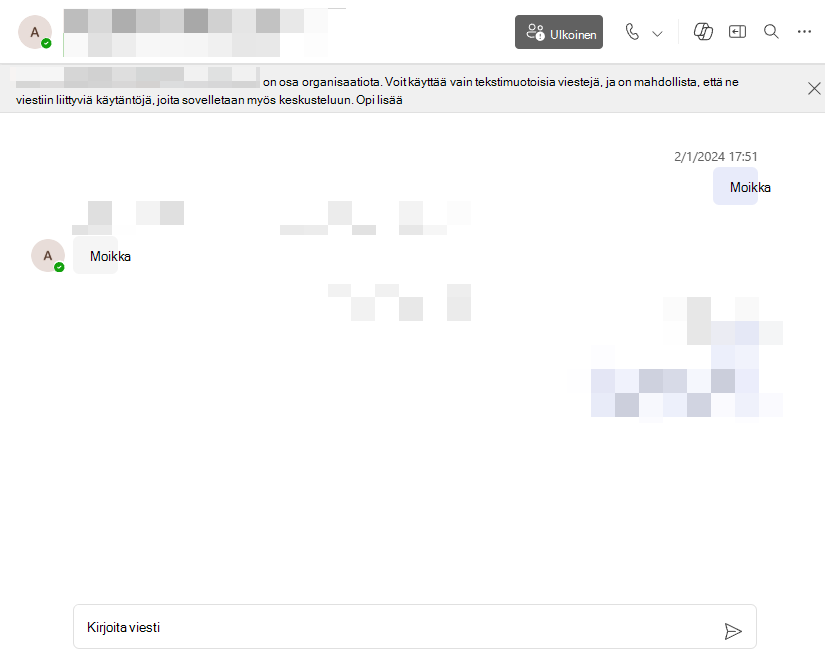
Kuva 24: Pilvivälisen keskustelun käyttökokemus
Parhaat käytännöt
Koska Cross-cloud-ratkaisu julkaistiin, havaitsimme laajan käyttöönoton eri pilvipalveluissa, kuten kaupallisissa pilvipalveluissa & 21Vianet-pilvipalvelussa ja Yhdysvaltain valtionhallinnon pilvipalveluissa. Se on otettu käyttöön myös asiakkaiden tuotantoympäristöissä. Yksi esimerkki pilvienvälisen ratkaisun onnistuneesta käyttöönotosta on Multi-National Company (tunnetaan myös nimellä MNC) -asiakas "Power & Utilities" -alalta, joka käytti Teams CCGA -ominaisuutta muodostaakseen yhteyden pääkonttorin työntekijöiden (kaupallisessa pilvipalvelussa) ja kiinan työntekijöidensä välille (21Vianet-pilvipalvelussa), mikä mahdollistaa viestinnän ja yhteistyön yhteisissä projekteissa. Teamsin CCGA-ominaisuuksien avulla he pystyivät virtaviivaistamaan työnkulkuja, vähentämään sähköpostin tarpeettomia kohtia ja parantamaan projektituloksia. Asiakas käyttää myös SharePoint CCB2B -ominaisuutta tiedostojen yhteiskäyttöön pilvipalveluissa pääkonttorinsa työntekijöiden ja Kiinan työntekijöiden välillä. CCB2B:n käyttöönotolla varmistettiin toimialan säädösten noudattaminen ja helpotettiin samalla tehokasta päivittäistä yhteistyötä.
Eri asiakkailla on erilaiset tarpeet ainutlaatuisen liiketoimintansa & eri toimialojen sääntelyvaatimusten mukaan. Tutkimuksen perusteella & sitoutumisesta eri toimialojen asiakkaisiin seuraavassa on joitakin parhaita käytäntöjä, joita voit ottaa huomioon, kun otat CCB2B:n käyttöön yrityksessäsi.
Tarkenna vaatimuksiasi
Eri ratkaisut edellyttävät erilaisia prosesseja käyttöön ottamiseksi. Aloita vuokraajan järjestelmänvalvojana aina vaatimusanalyysista eli siitä, mitä tärkeitä pilvipalvelujen käyttäjienväliset skenaariot ovat päivittäisessä työssäsi, jotta ymmärrät vaatimuksesi ennen päätösten tekemistä. Etsi sitten aiempien osioiden mukainen oikea prosessi vuokraajien määrittämiseksi.
Tietoja käyttökokemuksesta
Jotkin Microsoft 365 -kuormitukset saattavat esitellä eri käyttökokemusta pilvien välisissä skenaarioissa, esimerkiksi:
- Teamsin CCGA-ominaisuus edellyttää, että käyttäjät vaihtavat Teams-asiakkaan vierasprofiiliin, kun he haluavat käyttää Muissa vuokraajissa pilvipalveluissa isännöityä Teams-kanavaa.
- Teamsin ulkoinen käyttö -ominaisuus tukee vain tekstimuotoista 1:1-keskustelua, jos osallistujat ovat eri pilvipalveluista.
- Teams CCM -ominaisuus edellyttää, että käyttäjät syöttävät tilejä/salasanoja kokouksen liittymisprosessin aikana.
Vuokraajan järjestelmänvalvojien on ilmoitettava tällaisista erilaisista käyttökokemuksista loppukäyttäjille etukäteen, jotta oikeat odotukset voidaan määrittää.
Microsoft Entra ID määrittäminen CCB2B:tä varten
Kun vuokraajan järjestelmänvalvojat kutsuvat ulkoisia käyttäjiä Entra tunnustasolla, vaihtoehtoja on kaksi:
- Kutsu käyttäjä vieraskäyttäjäksi (tunnetaan myös nimellä Ulkoinen vieras), joka on oletusarvoisesti asetus.
- Kutsu käyttäjä "Jäsen"-käyttäjätyypiksi (kutsutaan myös ulkoiseksi jäseneksi).
Aina kun valitset, mikä vaihtoehto on valittuna, tämä päätös jaetaan kaikkien Microsoft 365/Power Platform -kuormitusten, kuten Teamsin, OneDriven ja SharePointin kanssa, koska Microsoft-tuotteet ovat riippuvaisia siitä, Microsoft Entra ID käyttäjän käyttäjätietojen vahvistamiseksi. Kuormituksen näkökulmasta ulkoisella vieraskäyttäjällä & "ulkoisella jäsenillä" voi kuitenkin olla hieman eroja, kuten
- Tuettavuusaikataulu – eri kuormituksenhallintatiimit saattavat suunnitella "ulkoista vierasta" & "ulkoista jäsentä". Toinen ei välttämättä tarkoita, että toinenkin on valmis. Eri käyttäjätyypeillä voi olla eroja kuormitusominaisuuden näkökulmasta. Mitä tulee tuettavuuteen & ominaisuuksien eroihin, katso lisätietoja aiemmista osioista.
- Kaksoiskäyttöoikeusvaatimukset – kun verrataan ulkoiseen vieraskäyttäjään, jotkin kuormitukset tarvitsevat ulkoisen jäsenen käyttöoikeuden resurssivuokraajaan.
Microsoft-tuotteiden lisäksi asiakkailla voi olla omia LOB (Line of Business) -sovelluksia tai omia palveluitaan, jotka on integroitu Microsoft Entra ID. Tässä tapauksessa ulkoisen jäsenen tai ulkoisen vieraan valitseminen vaikuttaa myös näihin palveluihin, jotka saattavat vaatia teknistä työtä ulkoisen jäsenen/vieraan skenaarioiden tukemiseksi, se riippuu siitä, miten nämä LOB/palvelut on toteutettu, ja asiakkaiden on tarkistettava & uudelleen tarvittaessa.
Määritä jokainen kuormitus
CCB2B:n käyttöönotto Microsoft Entra ID tasolla on edellytys CCB2B:n käyttöönotolle Microsoft 365/Power Platform -kuormituksille, mutta CCB2B:n käyttöönotto Entra tunnustasolla ei välttämättä tarkoita, että CCB2B otetaan automaattisesti käyttöön kyseisillä kuormitusten tasolla. Jos haluat ottaa CCB2B:n käyttöön näille kuormituksille, vuokraajan järjestelmänvalvojien on erityisesti tehtävä määrityksiä ja tarkemmat ohjeet eri kuormituksiin edellisissä osioissa.
Vahvista esituotantoympäristössä
Pilvienväliset ratkaisut tarjoavat laajoja määrityksiä sekä Microsoft Entra ID tasolla & Microsoft 365:n tasolla, jotta eri asiakkaiden erilaiset tarpeet voidaan ottaa huomioon. Oletusarvoiset määritykset pilvienvälisen asennuksen aikana toimivat esittelytarkoituksiin, mutta määritystä suositellaan mukauttamaan tarvittaessa, jotta pilvipalvelujen välinen ratkaisu täyttää yhteensopivuus- ja suojausvaatimukset. Keskeytysten välttämiseksi loppukäyttäjän puolella on suositeltavaa, että järjestelmänvalvojat tekevät jonkin verran pilvien välistä vahvistustyötä muissa kuin tuotantoympäristöissä, kun se on osoittautunut odotetuksi, ja julkaisemaan sitten saman tuotantoympäristössä.
Liite
Terminologia
- Vuokraajat: kun asiakas ostaa Microsoft 365- tai Azure -tuotteita, asiakkaalle valmistellaan erillinen vuokraaja. Microsoft 365 -vuokraaja on Microsoft 365:n palveluiden ja asiakkaan organisaatiotietojen erillinen esiintymä, joka tallennetaan tiettyyn sijaintiin, joka määritetään, kun asiakas luo vuokraajan organisaatioilleen.
- Kotivuokraaja: vuokraaja, josta käyttäjä alun perin valmisteltiin
- Resurssivuokraaja: vuokraaja, johon käyttäjä kutsuttiin
- B2B-käyttäjä: viittaa käyttäjään, joka on kutsuttu toiseen vuokraajaan nimellä Ulkoinen vieras/jäsen (resurssivuokraaja ja käyttäjän kotivuokraaja ovat samassa pilvipalvelussa)
- CCB2B-käyttäjä: viittaa käyttäjään, joka on kutsuttu toiseen vuokraajaan nimellä Ulkoinen vieras/jäsen (resurssivuokraaja ja käyttäjän kotivuokraaja ovat eri pilvipalveluissa)
- Ulkoinen käyttäjä: jos tiettyä vuokraajaa ei koskaan kutsuta kyseiseen vuokraajaan, kyseinen käyttäjä on kyseisen vuokraajan ulkoinen käyttäjä.
- NCOE: Kansallisen pilvipalvelun käyttöentiteetti
- Maakohtaiset pilvipalvelut: viittaa pilvipalveluihin kaupallisen pilvipalvelun lisäksi, niitä ylläpitävät Microsoft tai riippumaton paikallinen kolmas osapuoli, esimerkiksi 21Vianet cloud/GCC/GCCH/DoD/Delos/Bleu-pilvet
- Vuokraajien välinen yhteistyö: kaksi käyttäjää eri vuokraajilta keskustelu-, puhelu- ja jakoresurssiin keskenään, mutta samassa pilvipalvelussa
- Pilvien välinen yhteistyö: kaksi käyttäjää eri pilvipalveluista chat-, puhelu- ja jakoresurssiin toistensa kanssa, mutta eri pilvipalveluissa
CCB2B USEIN KYSYTYT KYSYMYKSET
Kysymys: Mikä on CCB2B? V: CCB2B tarkoittaa Cross-Cloud Business-to-Business -ratkaisua, joka on suunniteltu helpottamaan yhteistyötä Microsoft-tuotteita käyttävien yritysten välillä.
Kysymys: Mitkä Microsoft-tuotteet tukevat CCB2B:tä? V: Tällä hetkellä Microsoft Entra ID tukee täysin CCB2B:tä, Microsoft 365 -tuotteet, kuten OneDrive, Teams, Power BI, Exchange Online ja SharePoint Online, tukevat sitä, mutta muut, kuten PowerApps, forms eivät tue sitä tällä hetkellä.
K: Omien sovellusten integrointi Microsoft Entra ID kanssa K: Microsoft Entra ID on pilvipohjainen käyttäjätietojen ja käyttöoikeuksien hallintapalvelu, jonka avulla työntekijäsi voivat käyttää ulkoisia resursseja. Esimerkkejä resursseista ovat Microsoft 365, Azure-portaali ja tuhannet muut SaaS-sovellukset. Microsoft Entra ID myös auttaa heitä käyttämään sisäisiä resursseja, kuten yrityksen intranetin sovelluksia ja organisaatiollesi kehitettyjä pilvisovelluksia. Katso uusimmat tiedot täältä
K: Tukeeko PowerApps pilvipalvelujen välistä skenaariota? V: PowerApps tukee B2B-skenaariota, esimerkiksi käyttäjät voivat jakaa PowerApps pohjaan perustuvia sovelluksia vieraiden kanssa. Se ei kuitenkaan vielä tue pilvienvälistä skenaariota CY26 Q2:sta alkaen. Vaikka jotkin PowerApps B2B-skenaariot saattavat vain toimia pilvipalvelujen välisissä tilanteissa, se ei ole tarkoituksellista, se on määrittämätöntä toimintaa, mikä tarkoittaa, että se voi toimia ylitöitä tai olla tekemättä ylitöitä, ennen kuin PowerApps virallisesti sitoutuu tukemaan näitä CCB2B-skenaarioita. Koska asiakkaat eivät saa virallista tukea käytettävyyden puitteissa ominaisuuksille, jotka eivät ole yleisesti saatavilla, emme suosittele asiakkaita kokeilemaan PowerApps CCB2B-skenaarioita tuotantoympäristöissä. Jos haluat ymmärtää, mitä PowerApps B2B tukee (samassa pilvipalvelussa, käy täällä)
K: Kun seuraan tätä artikkelia, mitä ohjeresurssia voin käyttää? K: Jos olet 21Vianet-pilvivuokraajan järjestelmänvalvoja, voit käyttää tätä itsepalveluagenttia (linkkiä) vianmääritykseen. Muussa tapauksessa voit käyttää rutiiniasiakastukikanavaa.