Pour envoyer des données à Microsoft Fabric OneLake dans Opérations Azure IoT, vous pouvez configurer un point de terminaison de flux de données. Cette configuration vous permet de spécifier le point de terminaison de destination, la méthode d’authentification, la table et d’autres paramètres.
Prérequis
La Azure CLI installée sur votre ordinateur de développement.
Vérifiez les extensions Azure CLI disponibles pour connaître la version minimale requise afin d’utiliser l’extension azure-iot-ops. Utilisez az --version pour vérifier votre version et az upgrade pour effectuer une mise à jour si nécessaire. Pour plus d’informations, consultez la rubrique Installation de l’interface de ligne de commande Azure (CLI).
Extension Opérations Azure IoT pour le Azure CLI. Utilisez la commande suivante pour ajouter l’extension ou la mettre à jour vers la dernière version :
az extension add --upgrade --name azure-iot-ops
Les exemples Azure CLI de cet article utilisent des variables d’environnement afin de pouvoir définir chaque valeur une fois puis copier-coller les commandes as-is. Si vous utilisez l'environnement Opérations Azure IoT Codespaces du quickstart, ces variables sont déjà définies pour vous et vous pouvez sauter cette étape. Sinon, définissez les variables d’environnement suivantes dans votre shell avant d’exécuter les commandes.
Les scripts suivants définissent les variables d’environnement les plus couramment utilisées :
| Variable d'environnement |
Descriptif |
SUBSCRIPTION_ID |
L’identifiant de l’abonnement contenant votre instance Opérations Azure IoT. |
RESOURCE_GROUP |
Le nom du groupe de ressources contenant votre instance Opérations Azure IoT. |
AIO_INSTANCE_NAME |
Le nom de votre instance Opérations Azure IoT. Pour lister vos instances, exécutez az iot ops list -o table. |
CLUSTER_NAME |
Le nom du cluster Kubernetes compatible Azure Arc qui héberge votre instance. |
LOCATION |
La région Azure à utiliser pour de nouvelles ressources, par exemple eastus. |
SUBSCRIPTION_ID=<subscription-id>
RESOURCE_GROUP=<resource-group-name>
AIO_INSTANCE_NAME=<instance-name>
CLUSTER_NAME=<cluster-name>
LOCATION=<region>
$SUBSCRIPTION_ID = "<subscription-id>"
$RESOURCE_GROUP = "<resource-group-name>"
$AIO_INSTANCE_NAME = "<instance-name>"
$CLUSTER_NAME = "<cluster-name>"
$LOCATION = "<region>"
Vous n’avez qu’à définir les variables utilisées dans cet article. Cet article peut utiliser des variables d’environnement supplémentaires pour les noms de ressources que vous choisissez. L’article explique comment les placer là où ils sont introduits.
Cet article utilise également les variables d’environnement suivantes pour les valeurs que vous choisissez : ENDPOINT, FABRIC_WORKSPACE_NAME, LAKEHOUSE_NAME, PATH_TYPE, ONELAKE_ACCOUNT_NAME, CLIENT_ID, TENANT_ID, , et SCOPE. Définissez chacune avant d’exécuter les commandes associées.
Attribuer une autorisation à une identité managée
Pour configurer un point de terminaison de flux de données pour Microsoft Fabric OneLake, nous vous recommandons d’utiliser une identité managée affectée par le système ou l’utilisateur. Cette approche est sécurisée et élimine le besoin de gérer manuellement les informations d’identification.
Important
Si vous utilisez un graphique de flux de données et une identité managée affectée par l’utilisateur, veillez à affecter l’identité avec l’indicateur --usage wasm-graph lorsque vous exécutez la az iot ops identity assign commande. Cela garantit que l’identité dispose des autorisations appropriées pour les graphiques de flux de données.
Une fois que Microsoft Fabric OneLake a été créé, vous devez attribuer un rôle à l’identité managée Opérations Azure IoT qui accorde l’autorisation d’écrire dans le lakehouse Fabric.
Si vous utilisez une identité managée attribuée par le système, dans le portail Azure, accédez à votre instance Opérations Azure IoT et sélectionnez Présentation. Copiez le nom de l’extension mentionné après Extension Arc Opérations Azure IoT. Par exemple, azure-iot-operations-xxxx7. Votre identité gérée attribuée par le système peut être trouvée à l’aide du même nom que l’extension Opérations Azure IoT Arc.
Accédez à l’espace de travail Microsoft Fabric que vous avez créé et sélectionnez Gérer l’accès>+ Ajouter des personnes ou des groupes.
- Recherchez le nom de votre identité gérée attribuée par l'utilisateur configurée pour les connexions cloud ou l'identité gérée attribuée par le système. Par exemple, azure-iot-operations-xxxx7.
- Sélectionnez Contributeur en tant que rôle, puis sélectionnez Ajouter. Cela donne à l’identité managée les autorisations nécessaires pour écrire dans la lakehouse Fabric. Pour en savoir plus, consultez Rôles dans les espaces de travail dans Microsoft Fabric.
Créer un point de terminaison de flux de données pour Microsoft Fabric OneLake
Dans l’expérience des opérations, sélectionnez l’onglet Points de terminaison de flux de données.
Sous Créer un point de terminaison de flux de données, sélectionnez Microsoft Fabric OneLake>Nouveau.
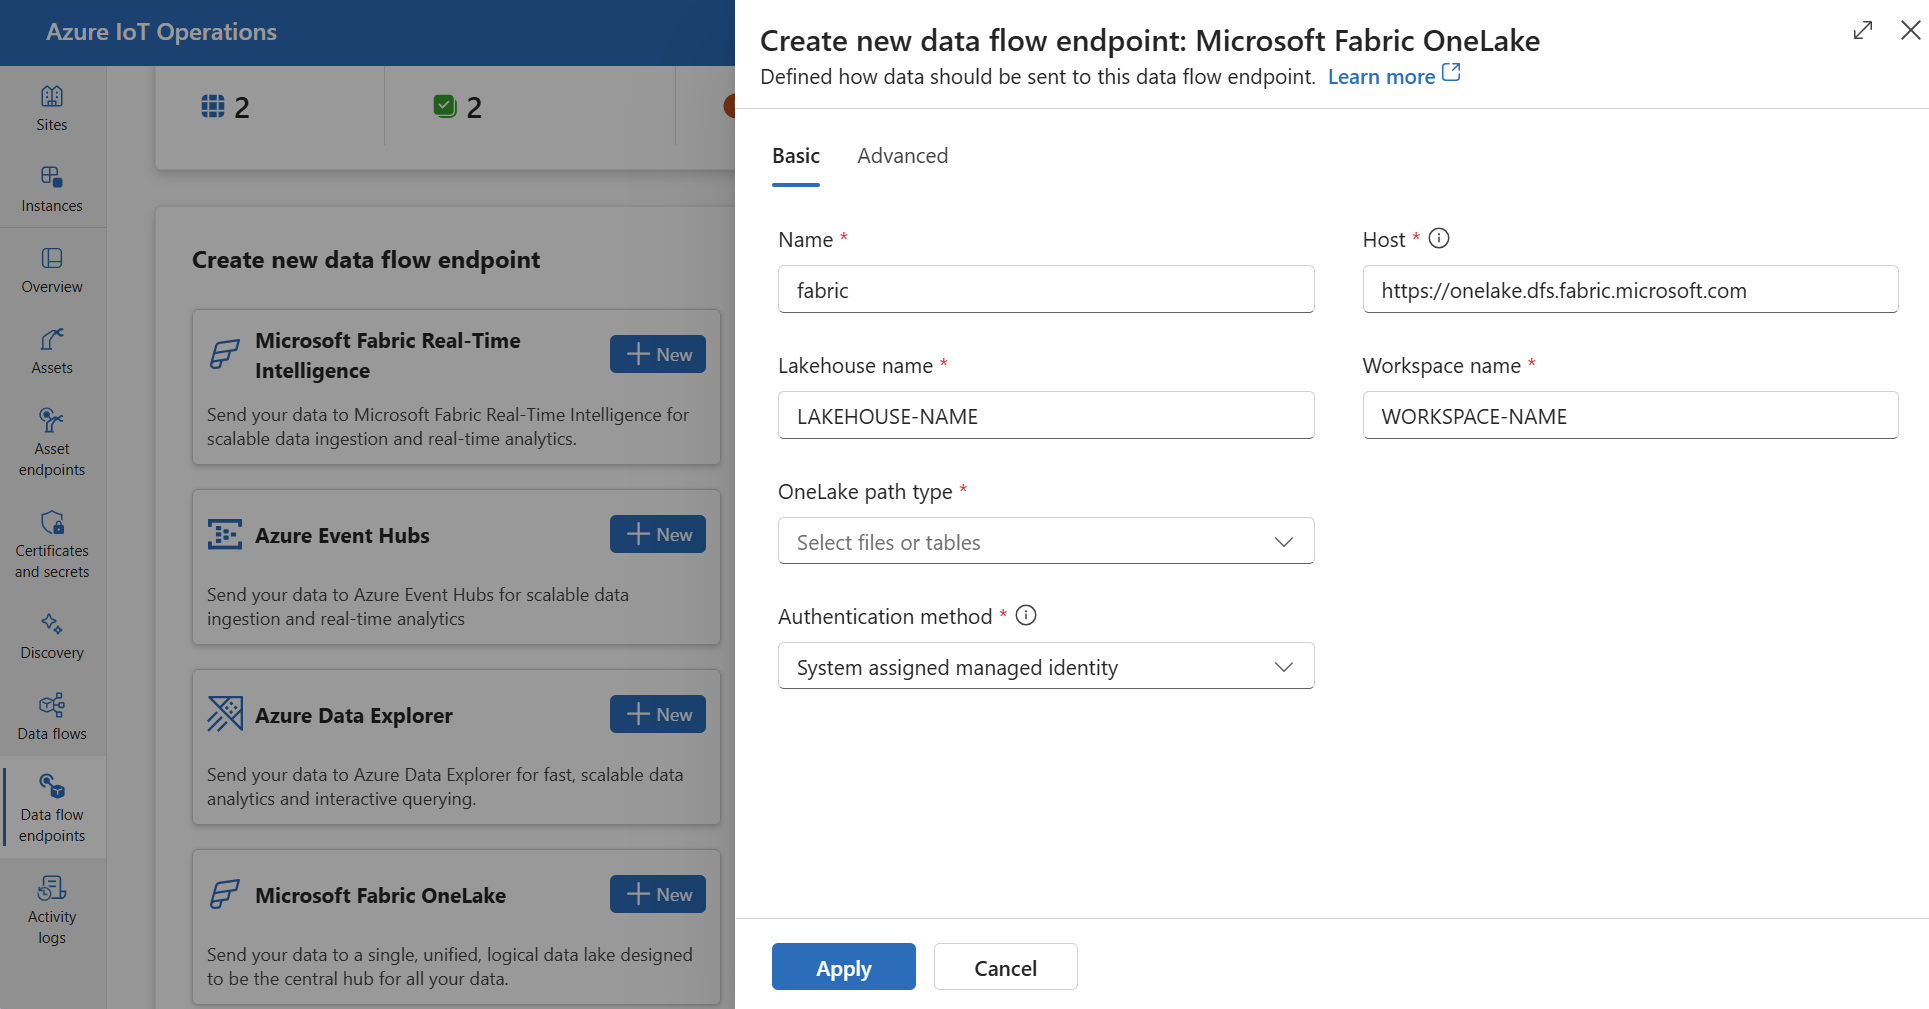
Entrez les paramètres suivants pour le point de terminaison :
| Réglage |
Descriptif |
| Hébergeur |
Le nom d'hôte du point d'extrémité Microsoft Fabric OneLake au format onelake.dfs.fabric.microsoft.com. |
| Nom de Lakehouse |
Nom de la lakehouse où les données doivent être stockées. |
| Nom de l’espace de travail |
Le nom de l'espace de travail associé à la maison du lac. |
| Type de chemin d’accès à OneLake |
Type de chemin d’accès utilisé dans OneLake. Sélectionnez Fichiers ou Tables. |
| Méthode d'authentification |
Méthode utilisée pour l’authentification. Choisissez Identité gérée attribuée par le système ou Identité gérée attribuée par l'utilisateur. |
| ID client |
ID client de l'identité managée affectée par l'utilisateur. Obligatoire si vous utilisez une identité managée affectée par l’utilisateur. |
| ID du locataire |
L'identifiant du locataire de l'identité managée affectée par l'utilisateur. Obligatoire si vous utilisez une identité managée affectée par l’utilisateur. |
Sélectionnez Appliquer pour approvisionner le point de terminaison.
Créer ou remplacer
Utilisez la commande az iot ops dataflow endpoint create fabric-onelake pour créer ou remplacer un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint create fabric-onelake --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --workspace $FABRIC_WORKSPACE_NAME --lakehouse $LAKEHOUSE_NAME --path-type $PATH_TYPE
Le --workspace paramètre est le nom de l’espace de travail Microsoft Fabric.
--lakehouse s’agit du nom de microsoft Fabric lakehouse au sein de l’espace de travail. Le --path-type paramètre spécifie le type de chemin d’accès OneLake, qui peut être l’un ou l’autre TablesFiles.
Voici un exemple de commande permettant de créer ou de remplacer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint create fabric-onelake --resource-group myResourceGroup --instance myAioInstance --name fabric-endpoint --workspace myWorkspace --lakehouse myLakehouse --path-type Tables
Créer ou modifier
Utilisez la commande az iot ops dataflow endpoint apply pour créer ou modifier un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint apply --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --config-file config.json
Le --config-file paramètre est le chemin d’accès et le nom de fichier d’un fichier de configuration JSON contenant les propriétés de la ressource.
Dans cet exemple, supposons qu’un fichier de configuration nommé fabric-endpoint.json avec le contenu suivant stocké dans le répertoire de base de l’utilisateur :
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "authentication": {
      "method": "SystemAssignedManagedIdentity",
      "systemAssignedManagedIdentitySettings": {}
    },
    "batching": {
      "latencySeconds": 60,
      "maxMessages": 100000
    },
    "host": "https://onelake.dfs.fabric.microsoft.com",
    "oneLakePathType": "Tables",
    "names": {
      "workspaceName": "<WorkspaceName>",
      "lakehouseName": "<LakehouseName>"
    }
  }
}
Voici un exemple de commande pour créer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint apply --resource-group myResourceGroupName --instance myAioInstanceName --name fabric-endpoint --config-file ~/fabric-endpoint.json
Créez un fichier Bicep .bicep avec le contenu suivant.
param aioInstanceName string = '<AIO_INSTANCE_NAME>'
param customLocationName string = '<CUSTOM_LOCATION_NAME>'
param endpointName string = '<ENDPOINT_NAME>'
param workspaceName string = '<WORKSPACE_NAME>'
param lakehouseName string = '<LAKEHOUSE_NAME>'

resource aioInstance 'Microsoft.IoTOperations/instances@2026-03-01' existing = {
  name: aioInstanceName
}
resource customLocation 'Microsoft.ExtendedLocation/customLocations@2021-08-31-preview' existing = {
  name: customLocationName
}
resource oneLakeEndpoint 'Microsoft.IoTOperations/instances/dataflowEndpoints@2026-03-01' = {
  parent: aioInstance
  name: endpointName
  extendedLocation: {
    name: customLocation.id
    type: 'CustomLocation'
  }
  properties: {
    endpointType: 'FabricOneLake'
    fabricOneLakeSettings: {
      // The default Fabric OneLake host URL in most cases
      host: 'https://onelake.dfs.fabric.microsoft.com'
      authentication: {
        // See available authentication methods section for method types
        // method: <METHOD_TYPE>
      }
      oneLakePathType: 'Tables'
      names: {
        workspaceName: workspaceName
        lakehouseName: lakehouseName
      }
    }
  }
}
Effectuez ensuite le déploiement via Azure CLI.
az deployment group create --resource-group $RESOURCE_GROUP --template-file main.bicep
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
Créez un fichier manifeste Kubernetes .yaml avec le contenu suivant.
apiVersion: connectivity.iotoperations.azure.com/v1
kind: DataflowEndpoint
metadata:
  name: <ENDPOINT_NAME>
  namespace: azure-iot-operations
spec:
  endpointType: FabricOneLake
  fabricOneLakeSettings:
    # The default Fabric OneLake host URL in most cases
    host: https://onelake.dfs.fabric.microsoft.com
    authentication:
      # See available authentication methods section for method types
      # method: <METHOD_TYPE>
    oneLakePathType: Tables
    names:
      workspaceName: <WORKSPACE_NAME>
      lakehouseName: <LAKEHOUSE_NAME>
Appliquez ensuite le fichier manifeste au cluster Kubernetes.
kubectl apply -f main.yaml
Type de chemin d’accès à OneLake
Le paramètre oneLakePathType détermine le type de chemin d’accès à utiliser dans le chemin d’accès OneLake. La valeur par défaut est Tables, qui est le type de chemin d’accès recommandé pour les cas d’utilisations les plus courants. Le type de chemin d’accès Tables est une table dans le lakehouse OneLake utilisée pour stocker les données. Vous pouvez également le définir en tant que Files, qui est une table dans le lakehouse OneLake utilisée pour stocker les données. Le type de chemin d’accès Files est utile lorsque vous souhaitez stocker les données dans un format de fichier non pris en charge par le type de chemin d’accès Tables.
Le type de chemin OneLake est défini sous l’onglet Essentiel du point de terminaison de flux de données.
Si vous utilisez la commande az iot ops dataflow endpoint create fabric-onelake, le paramètre --path-type spécifie le type de chemin OneLake, qui peut être soit Tables, soit Files.
az iot ops dataflow endpoint create fabric-onelake --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --workspace $FABRIC_WORKSPACE_NAME --lakehouse $LAKEHOUSE_NAME --path-type $PATH_TYPE
Si vous utilisez le point de terminaison de flux de données az iot ops s’applique, la propriété oneLakePathType est définie dans le fichier de configuration JSON.
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "oneLakePathType": "Tables"
  }
}
fabricOneLakeSettings: {
  oneLakePathType: 'Tables' // Or 'Files'
}
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
fabricOneLakeSettings:
  oneLakePathType: Tables # Or Files
Méthodes d'authentification disponibles
Les méthodes d’authentification suivantes sont disponibles pour les points de terminaison de flux de données Microsoft Fabric OneLake.
Identité managée affectée par le système
Avant de configurer le point de terminaison de flux de données, attribuez un rôle à l’identité managée Opérations Azure IoT qui accorde l’autorisation d’écrire dans la lakehouse Fabric :
- Dans le portail Azure, accédez à votre instance de Opérations Azure IoT et sélectionnez Overview.
- Copiez le nom de l’extension mentionné après Extension Arc Opérations Azure IoT. Par exemple, copiez azure-iot-operations-xxxx7.
- Dans Microsoft Fabric, accédez à votre espace de travail et sélectionnez Gérer l’accès>Ajouter des personnes ou des groupes.
- Recherchez l’identité d’extension Opérations Azure IoT Azure Arc que vous avez copiée. Par exemple, azure-iot-operations-xxxx7.
- Attribuez à l’identité l’autorisation Contributeur pour l’espace de travail, ou un niveau supérieur.
Ensuite, configurez le point de terminaison de flux de données avec les paramètres d’identité managée affectée par le système.
Dans la page des paramètres du point de terminaison de flux de données de l’expérience des opérations, sélectionnez l’onglet Informations de base, puis choisissez Méthode d’authentification>Identité managée affectée par le système.
Créer ou remplacer
Utilisez la commande az iot ops dataflow endpoint create fabric-onelake pour créer ou remplacer un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint create fabric-onelake --auth-type SystemAssignedManagedIdentity --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --workspace $FABRIC_WORKSPACE_NAME --lakehouse $LAKEHOUSE_NAME --path-type $PATH_TYPE
Le --workspace paramètre est le nom de l’espace de travail Microsoft Fabric.
--lakehouse s’agit du nom de microsoft Fabric lakehouse au sein de l’espace de travail. Le --path-type paramètre spécifie le type de chemin d’accès OneLake, qui peut être l’un ou l’autre TablesFiles.
Voici un exemple de commande permettant de créer ou de remplacer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint create fabric-onelake --resource-group myResourceGroup --instance myAioInstance --name fabric-endpoint --workspace myWorkspace --lakehouse myLakehouse --path-type Tables
Créer ou modifier
Utilisez la commande az iot ops dataflow endpoint apply pour créer ou modifier un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint apply --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --config-file config.json
Le --config-file paramètre est le chemin d’accès et le nom de fichier d’un fichier de configuration JSON contenant les propriétés de la ressource.
Dans cet exemple, supposons qu’un fichier de configuration nommé fabric-endpoint.json avec le contenu suivant stocké dans le répertoire de base de l’utilisateur :
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "authentication": {
      "method": "SystemAssignedManagedIdentity",
      "systemAssignedManagedIdentitySettings": {}
    },
    "batching": {
      "latencySeconds": 60,
      "maxMessages": 100000
    },
    "host": "https://onelake.dfs.fabric.microsoft.com",
    "oneLakePathType": "Tables",
    "names": {
      "workspaceName": "<WorkspaceName>",
      "lakehouseName": "<LakehouseName>"
    }
  }
}
Voici un exemple de commande pour créer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint apply --resource-group myResourceGroupName --instance myAioInstanceName --name fabric-endpoint --config-file ~/fabric-endpoint.json
fabricOneLakeSettings: {
  authentication: {
    method: 'SystemAssignedManagedIdentity'
    systemAssignedManagedIdentitySettings: {}
  }
}
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
fabricOneLakeSettings:
  authentication:
    method: SystemAssignedManagedIdentity
    systemAssignedManagedIdentitySettings:
      {}
Si vous devez remplacer l’audience de l’identité managée affectée par le système, vous pouvez spécifier le paramètre audience.
Dans la plupart des cas, vous n’avez pas besoin de spécifier une audience du service. Le fait de ne pas spécifier d’audience crée une identité managée avec l’audience par défaut délimitée à votre compte de stockage.
Créer ou remplacer
Utilisez la commande az iot ops dataflow endpoint create fabric-onelake pour créer ou remplacer un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint create fabric-onelake --auth-type SystemAssignedManagedIdentity --audience https://$ONELAKE_ACCOUNT_NAME.onelake.dfs.fabric.microsoft.com --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --workspace $FABRIC_WORKSPACE_NAME --lakehouse $LAKEHOUSE_NAME --path-type $PATH_TYPE
Le --audience paramètre spécifie l’audience de l’identité managée affectée par le système. L’audience par défaut est https://<account>.onelake.dfs.fabric.microsoft.com.
Voici un exemple de commande permettant de créer ou de remplacer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint create fabric-onelake --auth-type SystemAssignedManagedIdentity --audience https://account.onelake.dfs.fabric.microsoft.com --resource-group myResourceGroup --instance myAioInstance --name fabric-endpoint --workspace myWorkspace --lakehouse myLakehouse --path-type Tables
Créer ou modifier
Utilisez la commande az iot ops dataflow endpoint apply pour créer ou modifier un point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint apply --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --config-file config.json
Le --config-file paramètre est le chemin d’accès et le nom de fichier d’un fichier de configuration JSON contenant les propriétés de la ressource.
Dans cet exemple, supposons qu’un fichier de configuration nommé fabric-endpoint.json avec le contenu suivant stocké dans le répertoire de base de l’utilisateur :
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "authentication": {
      "method": "SystemAssignedManagedIdentity",
      "systemAssignedManagedIdentitySettings": {
        "audience": "https://<account>.onelake.dfs.fabric.microsoft.com"
      }
    },
    "batching": {
      "latencySeconds": 60,
      "maxMessages": 100000
    },
    "host": "https://onelake.dfs.fabric.microsoft.com",
    "oneLakePathType": "Tables",
    "names": {
      "workspaceName": "<WorkspaceName>",
      "lakehouseName": "<LakehouseName>"
    }
  }
}
Voici un exemple de commande pour créer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint apply --resource-group myResourceGroupName --instance myAioInstanceName --name fabric-endpoint --config-file ~/fabric-endpoint.json
fabricOneLakeSettings: {
  authentication: {
    method: 'SystemAssignedManagedIdentity'
    systemAssignedManagedIdentitySettings: {
      audience: 'https://<ACCOUNT>.onelake.dfs.fabric.microsoft.com'
    }
  }
}
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
fabricOneLakeSettings:
  authentication:
    method: SystemAssignedManagedIdentity
    systemAssignedManagedIdentitySettings:
      audience: https://<ACCOUNT>.onelake.dfs.fabric.microsoft.com
Identité managée affectée par l’utilisateur
Pour utiliser une identité managée affectée par l’utilisateur pour l’authentification, vous devez d’abord déployer Opérations Azure IoT avec des paramètres sécurisés activés. Vous devez ensuite configurer une identité gérée attribuée par l’utilisateur pour les connexions cloud. Pour en savoir plus, consultez Activer les paramètres sécurisés dans le déploiement d’Opérations Azure IoT.
Pour accorder l’accès d’identité managée affectée par l’utilisateur à votre espace de travail Microsoft Fabric :
- Dans Microsoft Fabric, accédez à votre espace de travail et sélectionnez Gérer l’accès>Ajouter des personnes ou des groupes.
- Recherchez l'identité gérée qui vous est assignée par l'utilisateur.
- Attribuez à l’identité l’autorisation Contributeur pour l’espace de travail, ou un niveau supérieur.
Cette autorisation accorde à l’identité managée l’accès dont elle a besoin pour écrire dans la Fabric lakehouse.
Ensuite, configurez le point de terminaison de flux de données avec les paramètres d’identité managée affectée par l'utilisateur.
Dans la page des paramètres du point de terminaison de flux de données de l’expérience des opérations, sélectionnez l’onglet Informations de base, puis choisissez Méthode d’authentification>Identité managée affectée par l’utilisateur.
Entrez l’ID client et l’ID de tenant de l’identité managée affectée par l’utilisateur dans les champs appropriés.
Créer ou remplacer
Utilisez la commande az iot ops dataflow endpoint create fabric-onelake pour créer ou remplacer un point de terminaison de flux de données Microsoft Fabric OneLake avec une identité managée assignée par l'utilisateur.
az iot ops dataflow endpoint create fabric-onelake --auth-type UserAssignedManagedIdentity --client-id $CLIENT_ID --tenant-id $TENANT_ID --scope $SCOPE --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --workspace $FABRIC_WORKSPACE_NAME --lakehouse $LAKEHOUSE_NAME --path-type $PATH_TYPE
Le --auth-type paramètre spécifie la méthode d’authentification, qui se trouve UserAssignedManagedIdentity dans ce cas. Les paramètres --client-id, --tenant-id et --scope spécifient respectivement l'ID client d'identité managée attribuée par l'utilisateur, l'ID de locataire et l'étendue.
Voici un exemple de commande permettant de créer ou de remplacer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
Exemple de commande :
az iot ops dataflow endpoint create fabric-onelake --auth-type UserAssignedManagedIdentity --client-id ClientId --tenant-id TenantId --scope https://storage.azure.com/.default --resource-group myResourceGroup --instance myAioInstance --name fabric-endpoint --workspace myWorkspace --lakehouse myLakehouse --path-type Tables
Créer ou modifier
Utilisez la commande az iot ops dataflow apply pour créer ou modifier un point de terminaison de flux de données OneLake Microsoft Fabric avec une identité managée affectée par l’utilisateur.
az iot ops dataflow endpoint apply --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --config-file config.json
Le --config-file paramètre est le chemin d’accès et le nom de fichier d’un fichier de configuration JSON contenant les propriétés de la ressource.
Exemple fabric-endpoint.json:
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "authentication": {
      "method": "UserAssignedManagedIdentity",
      "userAssignedManagedIdentitySettings": {
        "clientId": "<ClientId>",
        "scope": "<Scope>",
        "tenantId": "<TenantId>"
      }
    },
    "batching": {
      "latencySeconds": 60,
      "maxMessages": 100000
    },
    "host": "https://onelake.dfs.fabric.microsoft.com",
    "oneLakePathType": "Tables",
    "names": {
      "workspaceName": "<WorkspaceName>",
      "lakehouseName": "<LakehouseName>"
    }
  }
}
Exemple de commande :
az iot ops dataflow endpoint apply --resource-group myResourceGroupName --instance myAioInstanceName --name fabric-endpoint --config-file ~/fabric-endpoint.json
fabricOneLakeSettings: {
  authentication: {
    method: 'UserAssignedManagedIdentity'
    userAssignedManagedIdentitySettings: {
      clientId: '<ID>'
      tenantId: '<ID>'
      // Optional, defaults to 'https://storage.azure.com/.default'
      // scope: 'https://<SCOPE_URL>'
    }
  }
}
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
Pour utiliser une identité managée affectée par l’utilisateur, spécifiez la méthode d’authentification UserAssignedManagedIdentity, et fournissez les éléments clientId et tenantId de l’identité managée.
fabricOneLakeSettings:
  authentication:
    method: UserAssignedManagedIdentity
    userAssignedManagedIdentitySettings:
      clientId: <ID>
      tenantId: <ID>
      # Optional, defaults to 'https://storage.azure.com/.default'
      # scope: https://<SCOPE_URL>
Ici, ce champ est facultatif et est défini par défaut sur https://storage.azure.com/.default. Si vous devez remplacer l’étendue par défaut, spécifiez le paramètre scope en utilisant Bicep ou Kubernetes.
Paramètres avancés
Vous pouvez définir des paramètres avancés pour le point de terminaison Fabric OneLake, comme la latence de traitement par lots et le nombre de messages. Vous pouvez définir ces paramètres sous l’onglet de portail Avancé du point de terminaison de flux de données ou dans la ressource personnalisée du point de terminaison de flux de données.
Traitement par lot
Utilisez les paramètres batching pour configurer le nombre maximal de messages et la latence maximale avant l’envoi des messages à la destination. Ce paramètre est utile quand vous souhaitez optimiser la bande passante réseau et réduire le nombre de requêtes adressées à la destination.
| Champ |
Descriptif |
Obligatoire |
latencySeconds |
Nombre maximal de secondes devant s’écouler avant l’envoi des messages à la destination. La valeur par défaut est 60 secondes. |
Non |
maxMessages |
Nombre maximal de messages à envoyer à la destination. La valeur par défaut est de 100 000 messages. |
Non |
Par exemple, pour configurer le nombre maximal de messages sur 1 000 et la latence maximale sur 100 secondes, utilisez les paramètres suivants :
Dans l’expérience des opérations, sélectionnez l’onglet Avancé pour le point de terminaison de flux de données.
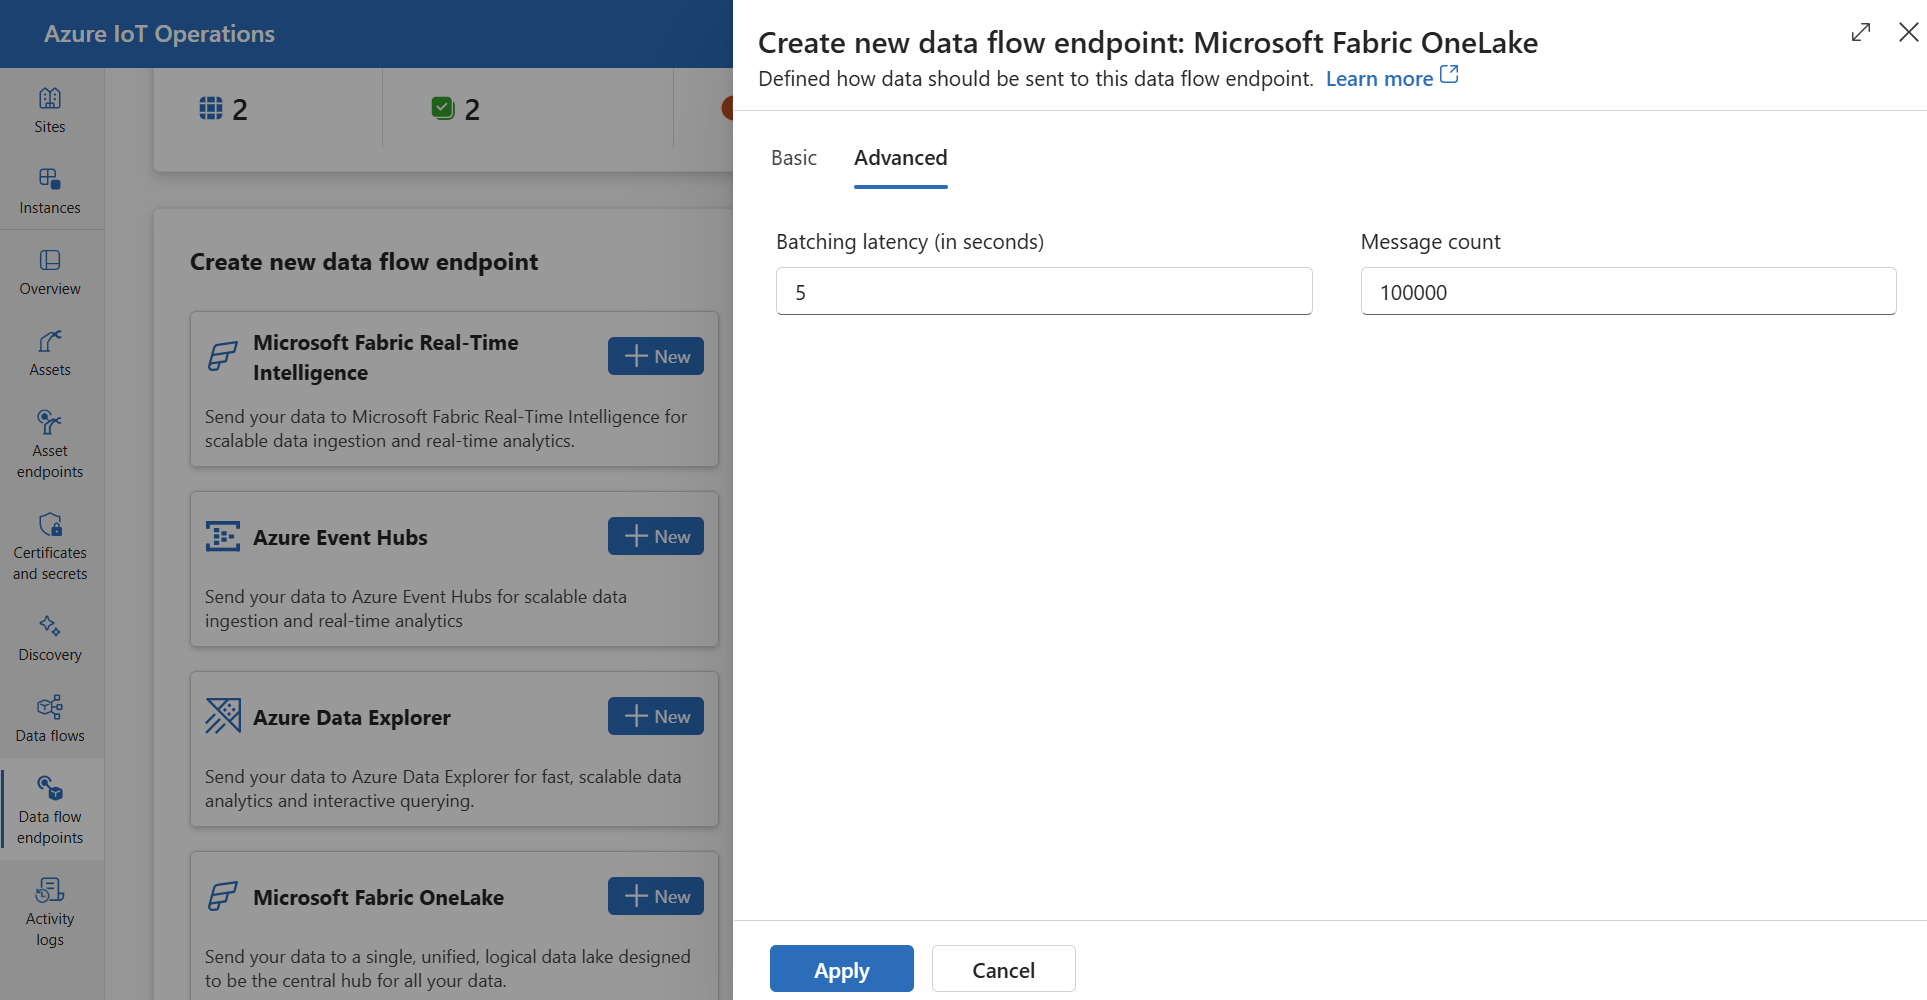
Utilisez la commande az iot ops dataflow endpoint apply pour créer ou modifier les paramètres avancés du point de terminaison de flux de données Microsoft Fabric OneLake.
az iot ops dataflow endpoint apply --resource-group $RESOURCE_GROUP --instance $AIO_INSTANCE_NAME --name $ENDPOINT --config-file config.json
Le --config-file paramètre est le chemin d’accès et le nom de fichier d’un fichier de configuration JSON contenant les propriétés de la ressource.
Dans cet exemple, supposons qu’un fichier de configuration nommé fabric-endpoint.json avec le contenu suivant stocké dans le répertoire de base de l’utilisateur :
{
  "endpointType": "FabricOneLake",
  "fabricOneLakeSettings": {
    "authentication": {
      "method": "SystemAssignedManagedIdentity",
      "systemAssignedManagedIdentitySettings": {}
    },
    "batching": {
      "latencySeconds": 100,
      "maxMessages": 1000
    },
    "host": "https://onelake.dfs.fabric.microsoft.com",
    "oneLakePathType": "Tables",
    "names": {
      "workspaceName": "<WorkspaceName>",
      "lakehouseName": "<LakehouseName>"
    }
  }
}
Voici un exemple de commande pour créer un point de terminaison de flux de données Microsoft Fabric OneLake nommé fabric-endpoint:
az iot ops dataflow endpoint apply --resource-group myResourceGroupName --instance myAioInstanceName --name fabric-endpoint --config-file ~/fabric-endpoint.json
fabricOneLakeSettings: {
  batching: {
    latencySeconds: 100
    maxMessages: 1000
  }
}
Important
L’utilisation des manifestes de déploiement Kubernetes n’est pas prise en charge dans les environnements de production et ne doit être utilisée que pour le débogage et le test.
fabricOneLakeSettings:
  batching:
    latencySeconds: 100
    maxMessages: 1000
Étapes suivantes
Pour en savoir plus sur les flux de données, consultez la section Créer un flux de données.