Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
Azure Application Gateway, Azure Load Balancer et Azure Front Door sont les services Azure de base pour l’équilibrage de charge et la livraison de contenu. L’équilibrage de charge répartit le trafic réseau entrant entre plusieurs serveurs ou services afin qu’aucun serveur ne soit submergé. La diffusion de contenu met en cache et distribue le contenu à plusieurs endroits pour réduire la latence.
Ensemble, ces services répartissent le trafic entre vos backends afin que les applications restent très disponibles, réactives et sécurisées sous des charges variables.
Cet article compare les trois services et vous aide à choisir le bon — ou la bonne combinaison — pour votre charge de travail.
De quel service d’équilibrage de charge ai-je besoin ?
Utilisez les tableaux suivants pour associer votre scénario à un service d’équilibrage de charge Azure. Chaque service cible un type de trafic et une portée géographique différents. Sélectionnez le service dans la colonne Utiliser pour accéder à son aperçu.
| J’ai besoin de... | Utilisation |
|---|---|
| Équilibrer la charge du trafic TCP/UDP dans une seule région | Azure Load Balancer : Distribution de couche 4 avec sondes de santé, redondance de zone et ports HA. |
| Terminez SSL/TLS, effectuez le routage par chemin d'URL ou nom d'hôte et ajoutez un WAF pour une application web régionale. | Azure Application Gateway : Répartition de charge régionale de couche 7 avec WAF intégré (v2 SKU). |
| Acheminez le trafic HTTP/HTTPS globalement, réduisez la latence grâce à la mise en cache en périphérie, ou faites un basculement entre différentes régions | Azure Front Door : monodiffusion globale avec CDN, WAF et sondes d’intégrité des origines multirégions. |
Tip
Pour des conseils de planification plus approfondis — incluant la redondance de zones, l’autoscaling, les sondes de santé et les architectures multiservices — voir Livraison et performance des applications dans le guide de conception réseau Azure.
Comparer les principales contraintes
| Service | Couche | Scope | Limitation principale |
|---|---|---|---|
| Azure Load Balancer (répartiteur de charge Azure) | Couche 4 (TCP/UDP) | Régional | Aucune visibilité applicative : impossible d’inspecter les en-têtes HTTP, les URL ou les cookies. |
| Application Gateway | Couche 7 (HTTP/HTTPS) | Régional | Nécessite un sous-réseau dédié (/24 recommandé) ; ne peut pas acheminer le trafic globalement. |
| Front Door | Couche 7 (HTTP/HTTPS) | Global | Les origines doivent être publiques ou accessibles via Private Link (niveau Premium uniquement) ; aucune prise en charge TCP/UDP. |
Comparer les capacités de routage
| Capacité | Azure Load Balancer (répartiteur de charge Azure) | Application Gateway | Front Door |
|---|---|---|---|
| Routage basé sur le chemin d’URL | Non | Oui | Oui |
| Routage multisite (en-tête d'hôte) | Non | Oui | Oui |
| Affinité de session basée sur les cookies | Non | Oui | Oui |
| Répartition pondérée du trafic | Non | Non | Oui |
| Routage géographique | Non | Non | Oui |
| Déchargement SSL/TLS | Non | Oui | Oui |
| Prise en charge de WebSocket | Traversant | Oui | Oui |
| Assistance HTTP/2 | Non | Oui | Oui |
Quels facteurs devrais-je prendre en compte ?
Lorsque vous choisissez une solution d’équilibrage de charge ou de diffusion de contenu, prenez en compte les facteurs suivants :
- Type de trafic : S’agit-il d’une application web HTTP/HTTPS ? S’agit-il d’une application publique ou privée ?
- Mondial vs régional : Avez-vous besoin d’équilibrer la charge des machines virtuelles ou des conteneurs au sein d’un même réseau virtuel, ou d’équilibrer la charge des unités de mise à l’échelle/déploiements entre les régions, ou les deux ?
- Disponibilité : Quel est le contrat de niveau de service requis pour votre solution ?
- Coût : Pour plus d’informations, consultez Tarification Azure. Outre le coût du service proprement dit, considérez le coût des opérations de gestion d’une solution reposant sur ce service.
- Fonctionnalités : Quelles fonctionnalités votre solution nécessite-t-elle ? Par exemple, avez-vous besoin d’un déchargement SSL, d’un routage basé sur l’URL ou d’un pare-feu d’applications web ?
Azure propose plusieurs services d’équilibrage de charge et de diffusion de contenu, chacun adapté à des besoins et scénarios différents.
Azure Application Gateway
Azure Application Gateway fournit un contrôleur de livraison d’applications en tant que service, proposant diverses capacités d’équilibrage de charge de couche 7 ainsi que des fonctionnalités de pare-feu d’applications web. Utilisez-le pour passer de l’espace réseau public à vos serveurs web hébergés dans un espace réseau privé au sein d’une région.
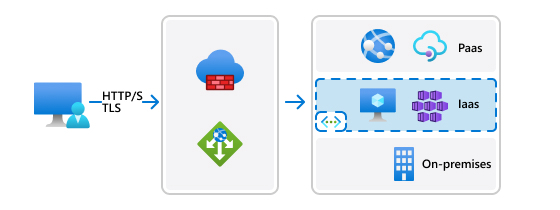
Azure Application Gateway cas d’utilisation
- Équilibrage de charge du trafic web : Agit comme un équilibreur de charge du trafic web au niveau applicatif (couche OSI 7), prenant des décisions de routage basées sur les attributs de requête HTTP tels que le chemin de l’URL ou les en-têtes hôte.
- Arrêt SSL : décharge le déchiffrement SSL à partir de serveurs principaux, ce qui réduit leur charge et améliore les performances.
- Web Application Firewall (WAF) : Protège contre les vulnérabilités et attaques web courantes, telles que l’injection SQL et le scripting cross-site.
- Routage basé sur l’URL : route le trafic vers différents pools principaux en fonction de l’URL, ce qui est utile pour les architectures de microservices.
Commencez :Créez une passerelle d’application en utilisant le portail Azure
Azure Load Balancer (répartiteur de charge Azure)
Azure Load Balancer est un service d’équilibrage de charge de couche 4 à haute performance et à très faible latence (entrant et sortant) pour tous les protocoles UDP et TCP. Azure Load Balancer gère des millions de requêtes par seconde tout en garantissant que votre solution est très disponible. Azure Load Balancer est redondant en zone, garantissant une haute disponibilité entre les zones de disponibilité. Il prend en charge une topologie de déploiement régional et une topologie globale.
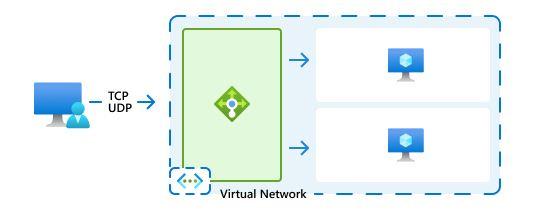
Cas d’utilisation d’Azure Load Balancer
- Distribution du trafic : Distribue le trafic réseau entrant à travers un groupe de ressources backend, telles que les machines virtuelles (VM) ou les ensembles d’échelles de machines virtuelles, en utilisant un algorithme de distribution de charge basé sur le hachage.
- Haute disponibilité : améliore la disponibilité de vos applications en distribuant le trafic au sein et entre les zones.
- Équilibrage de charge interne ou public : prend en charge les scénarios d’équilibrage de charge internes (au sein d’un réseau virtuel) et publics (accessibles sur Internet).
- Faible latence et débit élevé : idéal pour les applications nécessitant une faible latence et un débit élevé, tels que les applications de communication en temps réel ou les jeux.
Remarque
Les technologies de mise en cluster, telles qu’Azure Container Apps ou Azure Kubernetes Service, intègrent des mécanismes d’équilibrage de charge qui fonctionnent principalement dans les limites de leur propre cluster, en acheminant le trafic vers les instances d’application disponibles en fonction des sondes d’état de préparation et d’intégrité. Cet article ne couvre pas ces options d’équilibrage de charge.
Commencez :Créez un rééquilibreur de charge public en utilisant le portail Azure
Azure Front Door - Service de passerelle réseau de Microsoft
Azure Front Door est un réseau de livraison d’applications qui assure un équilibrage de charge global et un service d’accélération de site pour les applications web. Il offre des fonctionnalités de couche 7 pour votre application, telles que le déchargement SSL, le routage basé sur le chemin, le basculement rapide et la mise en cache pour améliorer les performances et la haute disponibilité de vos applications.
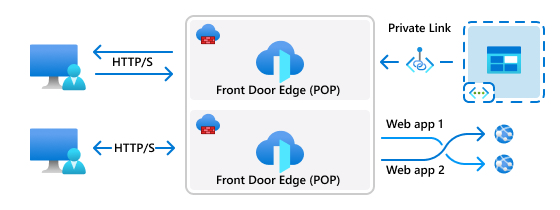
Cas d’utilisation d’Azure Front Door
- Distribution de contenu globale : fournit du contenu et des applications globalement avec une faible latence à l’aide du réseau de périphérie global de Microsoft.
- Accélération des applications : Améliore les performances des applications en utilisant des fonctionnalités telles que les connexions TCP séparées et le routage réseau unicast.
- Sécurité : fournit une protection au niveau de la plateforme contre les attaques DDoS et s’intègre aux pare-feu d’applications web pour renforcer la sécurité.
- Architectures modernes axées sur Internet : Prend en charge des architectures modernes avec des expériences numériques dynamiques et de haute qualité, ainsi que des plateformes automatisées et sécurisées.
Commencez :Créez un Azure Front Door en utilisant le portail Azure
Combinaison de services
Vous pouvez combiner Azure Load Balancer, Azure Application Gateway et Azure Front Door pour construire une solution complète d’équilibrage de charge et de diffusion de contenu. Parce que chaque service cible une couche et un champ d’application différents, leur combinaison traite du routage global, de la livraison web régionale et de la distribution backend dans une seule architecture :
- Applications multi-niveaux : Utilisez Azure Application Gateway pour le routage web de couche 7 et WAF, puis Azure Load Balancer pour la distribution de couche 4 sur la VM backend ou la base de données.
- Applications web globales avec backends régionaux : Utilisez Azure Front Door pour le routage HTTP/HTTPS global, la mise en cache edge et le basculement interrégional, avec Azure Application Gateway fournissant des WAF régionaux et un routage basé sur URL à chaque origine.
- Plateformes de commerce électronique : Combinez Azure Front Door pour une accélération globale et une protection DDoS avec Azure Application Gateway et Azure Load Balancer pour étendre les niveaux web et applicatifs régionaux lors des pics de trafic.
- Services de streaming média : Utilisez Azure Front Door pour mettre en cache et livrer du contenu près des utilisateurs, avec Azure Load Balancer rédistribuant le trafic entre les serveurs de streaming régionaux.
Utilisation du portail Azure
Le portail Azure offre une expérience centralisée pour choisir les services d’équilibrage de charge et de diffusion de contenu. Vous pouvez créer et gérer des équilibreurs de charge, des passerelles d’application et des portes d’entrée à partir du portail. Le portail offre une expérience guidée pour la configuration des services, notamment la configuration des règles de routage, des sondes d’intégrité et d’autres paramètres.
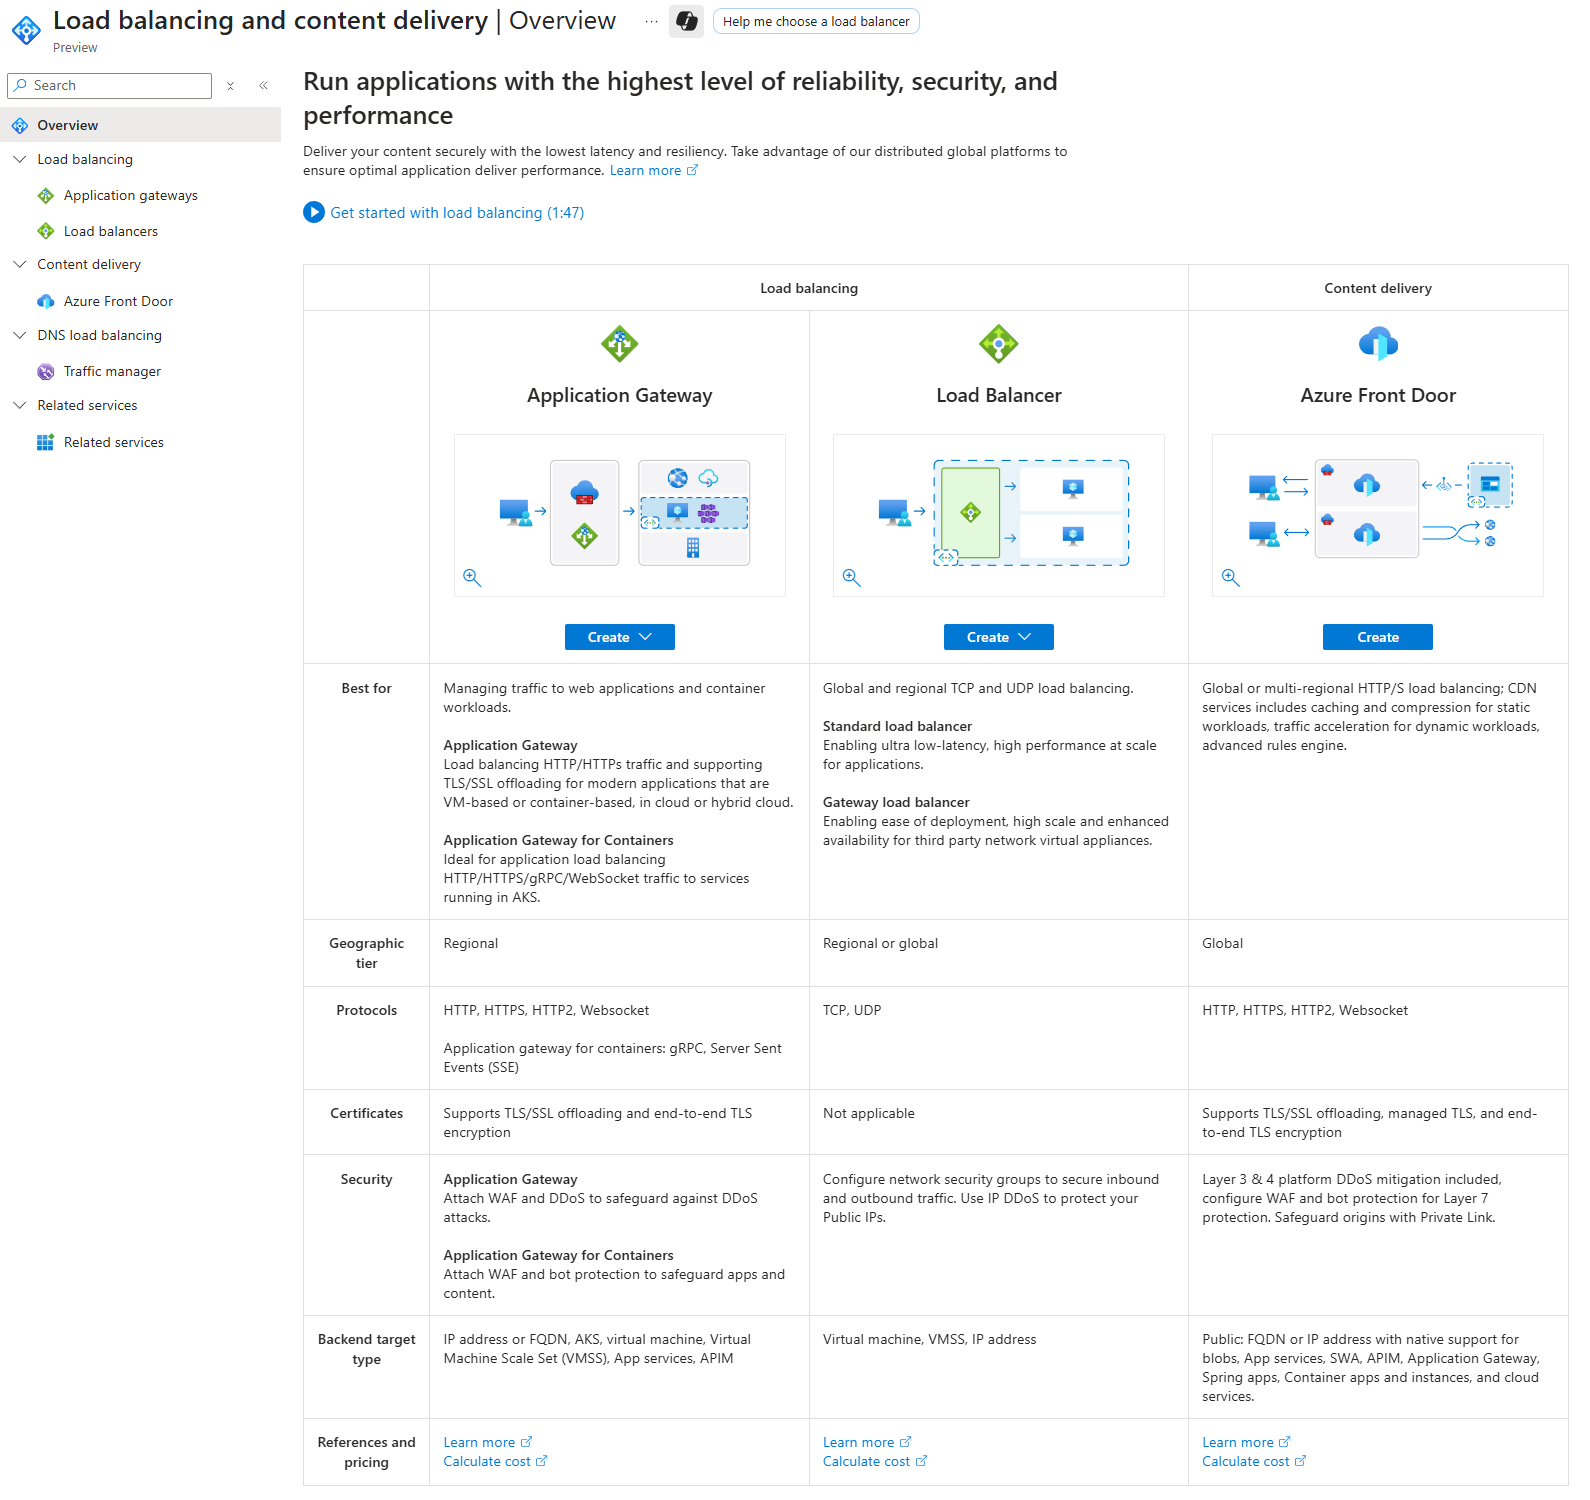
Vous pouvez déployer et gérer chaque service depuis le portail. Vous pouvez voir toutes les passerelles applicatives, les équilibreurs de charge et les ressources Front Door déployées dans votre abonnement dans une vue unique. Vous pouvez ensuite choisir les ressources à gérer.
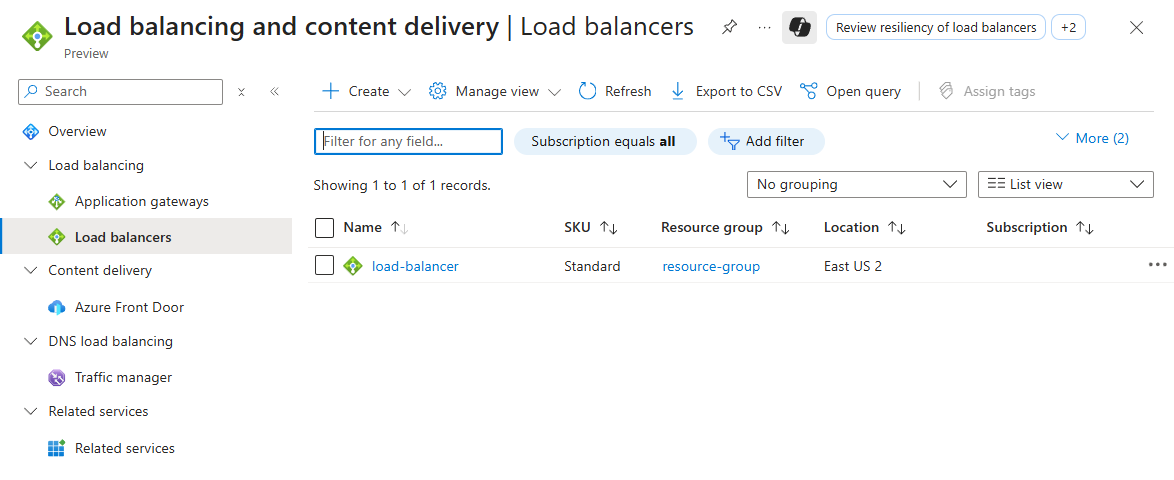
Contenu connexe
- Livraison et performance des applications : Conseils de planification pour choisir et combiner les services d’équilibrage de charge Azure.
- Options d’équilibrage de charge dans le Centre d’architecture Azure
- Fonctionnement d’une passerelle applicative
- Qu’est-ce qu’Azure Load Balancer ?
- Qu’est-ce qu’Azure Front Door ?