Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
Cet article est la suite de Comprendre les jetons dans Microsoft Entra ID. Cet article suppose que vous avez lu Comprendre les jetons dans Microsoft Entra ID et fournit des mesures concrètes que vous pouvez prendre pour atténuer le risque d'attaques réussies de vol/relecture de jetons dans votre environnement.
Les recommandations de cet article s’étendent sur plusieurs solutions technologiques Microsoft qui ont une gamme de conditions de licence. Vérifiez que vous possédez les licences appropriées pour :
- Accès conditionnel
- Accès Internet Microsoft Entra pour les services Microsoft
- Microsoft Entra ID Protection
- Protection des jetons
- Microsoft Intune (Plan 1 minimum)
- Microsoft Defender for Endpoint XDR
Stratégie de défense en profondeur contre le vol de jetons
Il existe plusieurs fonctionnalités que vous pouvez activer pour réduire votre surface d’attaque et réduire le risque de compromission réussie des jetons. Dans les sections suivantes, nous allons aborder de nombreuses fonctionnalités de sécurité Microsoft qui appartiennent à l’une des trois catégories suivantes :
- Réduire les risques : renforcer ou réduire la surface d’attaque rendant le vol de jeton réussi plus difficile.
- Détecter + Atténuer : détecter le vol réussi de jeton et configurer l’atténuation automatique si possible.
- Protéger contre la relecture : bloquer la relecture ou réduire l’impact du vol de jeton réussi.
Voici un résumé de haut niveau qui capture les principaux domaines sur lesquels les organisations doivent se concentrer dans le cadre de leur stratégie de protection contre le vol de jetons.
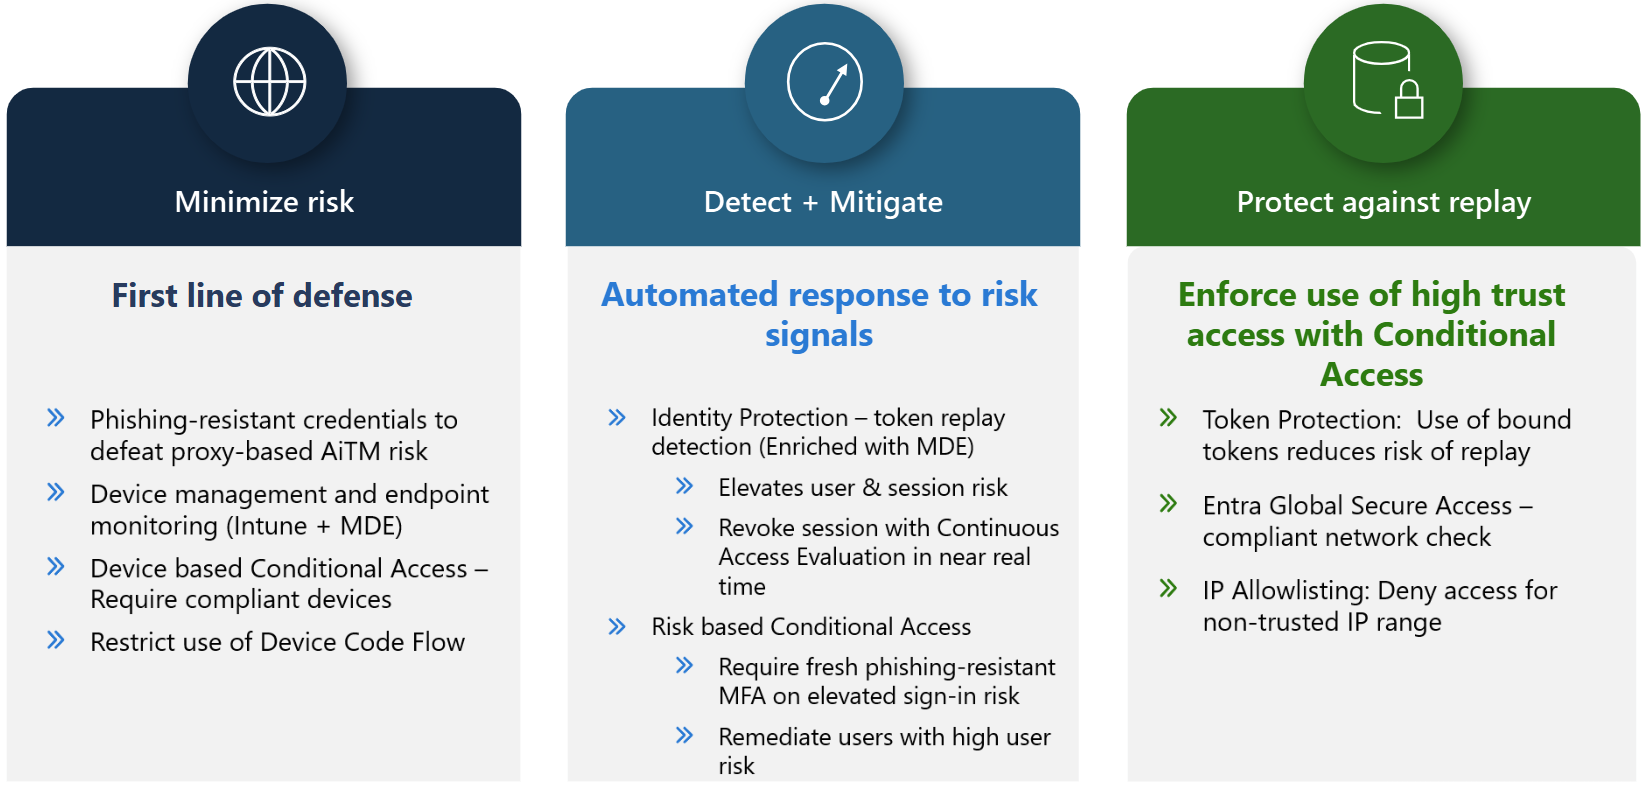
Vol de jeton : réduire les risques
Empêcher un incident de vol de jeton réussi se produire en premier lieu est le moyen le plus efficace de protéger votre organisation. Les organisations doivent renforcer les appareils contre les méthodes d’exfiltration de jeton basées sur l’appareil à l’aide de Microsoft Defender for Endpoint et de Microsoft Intune. Les organisations doivent également déployer des contrôles pour empêcher les utilisateurs d’accéder à des destinations malveillantes ou risquées sur Internet.
Renforcer vos appareils
Effectuez les configurations et les déploiements suivants pour renforcer tous les appareils/points de terminaison en tant que première ligne de défense contre le vol de jetons basé sur des programmes malveillants. Avant de commencer, vérifiez que vos appareils sont inscrits auprès d’Intune et que Microsoft Defender for Endpoint est déployé.
| Contrôle | Windows 10/11 | macOS | Linux |
|---|---|---|---|
| Activer la protection antivirus en continu de Microsoft Defender pour la protection en temps réel, la surveillance des comportements et les heuristiques pour identifier les programmes malveillants basés sur des activités suspectes et malveillantes connues. | X | X | X |
| Enable Microsoft Defender protection cloud antivirus pour vous protéger contre les programmes malveillants sur vos points de terminaison et sur votre réseau. | X | X | X |
| Enable network protection in Microsoft Defender for Endpoint pour protéger les appareils contre certains événements Basés sur Internet en empêchant les connexions à des sites malveillants ou suspects. | X | X | X |
| Activer la protection contre la falsification dans Microsoft Defender pour Endpoint afin de protéger certains paramètres de sécurité, tels que la protection contre les virus et les menaces, d’être désactivés ou modifiés. | X | X | - |
| Créer une stratégie de conformité des appareils dans Intune qui nécessite la désignation du niveau de risque de l’ordinateur par Microsoft Defender for Endpoint comme low ou clear pour la conformité. | X | X | - |
Même avec les stratégies de renforcement de l’appareil en place, les organisations doivent créer une stratégie d’accès conditionnel qui oblige les utilisateurs à utiliser un appareil conforme pour accéder à toutes les ressources. Cela garantit que vos appareils ont correctement déployé vos configurations de renforcement des appareils et que les utilisateurs ne peuvent pas accéder aux applications et aux ressources à partir d’appareils non gérés ou non sécurisés.
Autres configurations pour Windows
- Configurez Credential Guard pour isoler l’Autorité de sécurité locale, protégeant contre le vol d’informations d’identification depuis la mémoire.
- Veuillez consulter votre rapport d'attestation d'inscription Windows . Vérifiez que vos appareils Windows satisfont à vos exigences TPM. Entreprenez des actions correctives sur tout appareil qui échoue à l’attestation TPM.
Autres configurations pour macOS
- Désactiver la synchronisation du trousseau iCloud avec Microsoft Intune afin de prévenir la synchronisation des jetons Entra qui pourraient être stockés dans le trousseau iCloud.
- Activez le plug-in Microsoft Enterprise SSO pour les appareils Apple pour permettre aux applications d’entreprise de tirer parti du jeton d’actualisation principal (PRT) pour l’authentification.
- Configurez Platform SSO pour les appareils macOS (enclave sécurisée) afin de fournir une authentification sécurisée et résistante au hameçonnage sur les appareils Mac à l’aide de clés cryptographiques liées au matériel.
Renforcer les appareils mobiles
Les appareils mobiles tels que iOS et Android peuvent être renforcés à l’aide de la défense contre les menaces mobiles. La défense contre les menaces mobiles comprend une gamme de fonctionnalités qui peuvent protéger contre les appareils compromis et les menaces web capables d'empêcher l’installation de programmes malveillants dès le départ, empêchant ainsi l’exfiltration de jetons (et d'autres menaces) au début de la chaîne de cyberattaque.
Disruption des attaques par Microsoft Defender XDR
L’attaque de l’homme du milieu (AiTM) est un scénario couvert par Microsoft Defender XDR destiné à la perturbation des attaques, offrant une défense coordonnée contre les menaces dès les premières étapes de la chaîne de l'attaque. Déployez toutes les charges de travail Defender XDR (Defender pour Identity, Defender pour Office et Defender pour cloud Apps) et vérifiez que l’interruption d’attaque est configurée dans Microsoft Defender XDR en suivant tous les prérequis et configurations documentés. L’interruption des attaques détecte les attaques AiTM à un stade précoce et les interrompt en appliquant automatiquement des contrôles de sécurité aux points de terminaison et aux identités.
Sécuriser contre les menaces Internet.
Les organisations qui utilisent Microsoft Edge doivent activer Microsoft Defender SmartScreen. Microsoft Defender SmartScreen fournit un système d’avertissement précoce contre les sites web susceptibles de se livrer à des attaques par hameçonnage ou de tenter de distribuer des programmes malveillants par le biais d’une attaque ciblée.
Microsoft Entra Internet Access offre une plus grande protection couvrant l’ensemble de l’Internet. Les organisations peuvent déployer des clients GSA (Global Secure Access) sur des appareils gérés pour bloquer le contenu web malveillant et/ou non autorisé à l’aide du filtrage de contenu web. Cela réduit la probabilité que les utilisateurs accèdent à des sites web malveillants, ce qui peut entraîner l’installation de programmes malveillants ou compromettre l’appareil. Les administrateurs doivent, au minimum, bloquer la catégorie logicielle illégale , mais également examiner et envisager de bloquer toutes les catégories web de responsabilité.
Limiter l’utilisation du flux de code d’appareil
Le flux de code d’appareil est particulièrement utile pour les appareils qui ont des fonctionnalités d’entrée limitées ou qui ne disposent pas d’un navigateur web. Toutefois, le flux de code de l’appareil peut être utilisé dans le cadre d’une attaque par hameçonnage ou pour accéder aux ressources d’entreprise sur des appareils non gérés. Vous pouvez configurer le contrôle de flux de code d’appareil avec d’autres contrôles dans vos stratégies d’accès conditionnel. Par exemple, si le flux de code de l’appareil est utilisé pour les appareils de salle de conférence android, vous pouvez choisir de bloquer le flux de code de l’appareil partout, à l’exception des appareils Android dans un emplacement réseau spécifique.
Vous devez autoriser uniquement le flux de code d’appareil si nécessaire. Microsoft recommande de bloquer le flux de code d’appareil dans la mesure du possible.
En savoir plus sur les flux d’authentification par accès conditionnel.
Vol de jeton - détecter et atténuer
Les organisations doivent surveiller activement les attaques réussies ou tentées de vol de jeton. De nombreuses alertes sont générées à partir de différents produits Microsoft qui peuvent indiquer un vol de jeton ou une compromission de compte. Un résumé général de ces détections est répertorié ci-dessous. Pour obtenir un guide détaillé sur la façon de surveiller, détecter et répondre au vol de jeton identifié à l’aide d’un SIEM, reportez-vous au playbook de vol de jetons.
Stratégies d’accès conditionnel
Les organisations doivent configurer les stratégies d’accès conditionnel suivantes :
- Exiger une réauthentification interactive pour les opérations sensibles (contexte d’authentification)
- Exiger une authentification interactive pour les connexions à risque
- Détecter et corriger les utilisateurs à haut risque
Ces stratégies d’accès conditionnel fournissent des corrections de vol de jetons plus automatisées et/ou traitent d’autres vecteurs de menace qui peuvent être utilisés dans les attaques basées sur des jetons.
Exiger une réauthentification interactive pour les opérations sensibles
Les organisations peuvent configurer certaines actions avec des contextes d’authentification pour déclencher l’évaluation des stratégies d’accès conditionnel en dehors des flux d’authentification normaux. Par exemple, une stratégie d’accès conditionnel peut être configurée pour évaluer quand un administrateur active un rôle dans Privileged Identity Management (PIM) ou lorsqu’un utilisateur effectue une action spécifique au sein d’une application. Les administrateurs doivent configurer une stratégie d’accès conditionnel qui nécessite une authentification interactive résistante au hameçonnage (fréquence de connexion définie à chaque fois) pour les actions de contexte d’authentification jugées sensibles. Si l’attaquant ne parvient pas à se réauthentifier, l’accès est refusé, empêchant la session de connexion volée d’être utilisée pour terminer l’opération sensible.
Découvrez comment configurer le contexte d’authentification dans l’accès conditionnel.
Exiger une authentification interactive pour les connexions à risque
Avec Entra ID Identity Protection, amélioré par davantage de détections de Microsoft Defender for Endpoint, l’ID Entra peut détecter les tentatives de connexion suspectes en temps réel. Par exemple, si un attaquant vole et tente de relire un jeton d’actualisation, Entra ID Identity Protection peut identifier que la connexion a des propriétés inconnues et élève le niveau de risque de connexion pour cet événement. Les administrateurs doivent configurer une stratégie d’accès conditionnel qui nécessite une authentification interactive résistante au hameçonnage (fréquence de connexion définie à chaque fois) pour les niveaux de risque de connexion moyen ou supérieur. Si l’attaquant ne parvient pas à se réauthentifier, l’accès est refusé, empêchant la session de connexion volée d’être utilisée pour obtenir ou étendre un accès non autorisé.
Découvrez comment configurer des stratégies d’accès conditionnel basées sur le risque.
Détecter et corriger les utilisateurs à haut risque
Avec Entra ID Identity Protection, amélioré par davantage de détections de Microsoft Defender for Endpoint, Entra ID génère un score de risque utilisateur pour chaque compte, indiquant le niveau de certitude concernant la compromission du compte. Si Entra ID ou Microsoft Defender for Endpoint détecte des signes de vol de jeton réussi, il est très probable que le score de risque de l'utilisateur soit défini sur High. Lorsque cela se produit, vous pouvez bloquer ou corriger automatiquement le compte (par exemple, modifier le mot de passe sécurisé), empêcher l’adversaire d’exploiter davantage tout accès non autorisé qu’il a pu obtenir.
Les applications qui prennent en charge l’évaluation continue de l’accès révoquent automatiquement l’accès en quasi-temps réel lorsque des risques d’utilisateur élevés sont détectés, en émettant une redirection vers l’ID Entra pour la réauthentification et la réauthentification.
Découvrez comment configurer des stratégies d’accès conditionnel basées sur le risque.
Microsoft Defender XDR
Déployez des charges de travail Defender XDR pour alerter sur des comportements suspects ou anormals entourant le vol de jeton.
- Utilisez Defender pour Office 365 pour détecter et bloquer les e-mails, liens et fichiers malveillants
- Utilisez Microsoft Defender for Cloud Apps connectors, Microsoft Defender XDR déclenche des alertes liées à AiTM dans plusieurs scénarios. Pour les clients Entra ID utilisant Microsoft Edge, les tentatives d'attaquants de relire les cookies de session pour accéder aux applications cloud sont détectées par les connecteurs Defender for Cloud Apps pour Office 365 et Azure.
Microsoft Defender XDR lors de l’utilisation des connecteurs Defender pour Cloud Apps et Defender pour point de terminaison peuvent déclencher ces alertes :
- Le cookie de session volé a été utilisé
- Tentative d’hameçonnage de type AiTM possible
Autres détections
Détections des risques Entra ID Protection
- Jeton anormal
- Attaquant de type Middle
- Propriétés de connexion inhabituelles
Microsoft Defender for Office 365 - détections
- Messages électroniques contenant un fichier malveillant supprimé après la remise
- Messages électroniques d’une campagne supprimée après la remise
- Détection d’un clic d’URL potentiellement malveillant
- Un utilisateur a cliqué sur une URL potentiellement malveillante
Détections des anomalies de Microsoft Defender for Cloud Apps
- Activité de voyage impossible
- Activité à partir de pays peu fréquents
Microsoft Defender XDR protection contre la compromission des e-mails professionnels
- Attaque relative à la collecte des informations d’identification liées à la compromission de messagerie professionnelle (BEC)
- E-mails suspects d’hameçonnage envoyés par l’utilisateur associé à BEC
Vol de jeton : se protéger de la relecture
Si un adversaire parvient à voler un jeton, les organisations peuvent activer certaines fonctionnalités pour réduire automatiquement le risque que le jeton volé soit réutilisé, neutralisant ainsi l’attaque. Ces fonctionnalités sont les suivantes :
- Application de la protection des jetons dans l’accès conditionnel pour sécuriser les sessions de connexion
- L'accès ne peut être contrôlé que par le biais de réseaux sécurisés
Appliquer la protection des jetons
Entra Primary Refresh Token
Pour les appareils qui sont joints à Entra ou Entra-registered, Entra ID génère un jeton d’actualisation multi-application utilisé pour l’authentification unique d’application, également appelé jeton d’actualisation principal (PRT).
Les jetons d’actualisation principaux (PRT) sont protégés par un lien sécurisé par chiffrement entre le PRT et l’appareil (secret client) auquel le PRT est émis. Sur les appareils Windows, la clé secrète client est stockée en toute sécurité sur du matériel spécifique à la plateforme, tel que les modules de plateforme sécurisée (TPM). Aujourd’hui, les appareils non Windows stockent le secret dans les logiciels.
Protection des jetons dans l’accès conditionnel
L’application de la protection des jetons dans l’accès conditionnel garantit que seuls les jetons d’actualisation liés par chiffrement à l’appareil sont utilisés. Les jetons d’actualisation de porteur, qui peuvent être utilisés depuis tout appareil, sont automatiquement rejetés. Cette méthode fournit le niveau de sécurité le plus élevé pour la protection des sessions de connexion, car le jeton ne peut être utilisé qu’à partir de l’appareil vers lequel il a été émis à l’origine. Au moment de la publication de ce billet, la protection des jetons dans l’accès conditionnel est disponible pour Windows applications natives qui se connectent à Microsoft Teams, SharePoint et Exchange. Nous travaillons en permanence pour étendre l’étendue de la protection des jetons en ajoutant la prise en charge des plateformes, applications et ressources supplémentaires. Pour obtenir la liste mise à jour des applications et ressources prises en charge, reportez-vous à cet article. La protection de jeton dans Microsoft Entra Conditional Access.
Les organisations sont encouragées à piloter et déployer la protection des jetons pour toutes les applications, appareils et plateformes pris en charge. Les applications qui ne prennent pas en charge la protection des jetons doivent être protégées avec d’autres stratégies telles que des stratégies basées sur le réseau.
Consultez l’article suivant pour en savoir plus et obtenir des conseils de déploiement : découvrez comment configurer la protection des jetons.
Remarque
La protection des jetons dans l’accès conditionnel nécessite l’utilisation de PRT. Les scénarios tels que l’utilisation d’appareils non inscrits ne sont pas disponibles, car ces appareils n’ont pas de PRT.
Remarque
Entra Token Protection s’applique uniquement à l’utilisateur qui s’est connecté à l’appareil. Par exemple, si vous déverrouillez un appareil Windows avec un compte standard, mais que vous accédez à une ressource s'authentifiant sous un autre compte, cette dernière identité ne peut pas être protégée par Entra Token Protection, car elle n'a pas de PRT valide disponible.
Mettre en place des mesures basées sur le réseau
Bien qu’Entra Token Protection soit la méthode la plus sécurisée de protection des jetons de session de connexion, elle est limitée dans son étendue de couverture d’application et s’applique uniquement à l’utilisateur qui s’est connecté à l’appareil. Pour réduire davantage la surface d’attaque, les organisations peuvent implémenter des stratégies d’application basées sur le réseau qui peuvent couvrir un large éventail d’applications, couvrant souvent toutes les applications d’entreprise. Les stratégies basées sur le réseau peuvent également couvrir des identités supplémentaires au-delà de l’utilisateur connecté à l’appareil.
Les stratégies basées sur le réseau empêchent les artefacts de session de connexion (tels que les jetons d’actualisation) d’être relus en dehors des réseaux désignés, ce qui empêche efficacement le vol de jetons et les attaques de relecture qui exfiltrer les sessions de connexion au-delà de votre limite organisationnelle. Bien que les vecteurs de menace internes puissent toujours présenter un risque en raison de leur accès au même réseau, forcer les acteurs de menace à fonctionner dans votre limite organisationnelle augmente considérablement la probabilité de détecter et d’atténuer les menaces par le biais d’autres contrôles de sécurité.
En outre, dans certains scénarios tels que les applications qui prennent en charge l’évaluation d’accès continu, ces mesures peuvent également être un moyen efficace d’atténuer le vol de jetons et la relecture des jetons de session d’application tels que les jetons d’accès.
Protéger les sessions de connexion avec accès sécurisé global
Les organisations doivent déployer l’accès sécurisé global pour établir une connexion réseau sécurisée entre les appareils clients et les ressources, également appelée réseau conforme. Les administrateurs peuvent ensuite créer une stratégie d’accès conditionnel qui impose l’utilisation d’un réseau conforme pour accéder à n’importe quelle application d’entreprise intégrée à l’ID Entra. Cette mesure empêche de rejouer les éléments de session de connexion depuis des appareils qui ne sont pas gérés par l’organisation.
Protéger les sessions de connexion avec des contrôles réseau traditionnels
En guise d’alternative à la vérification réseau conforme, les organisations peuvent utiliser des solutions réseau traditionnelles telles que des VPN pour protéger les sessions de connexion. Les administrateurs peuvent ensuite créer une stratégie d’accès conditionnel basée sur un emplacement qui limite les tentatives d’authentification à des adresses IP de sortie spécifiques. Toutefois, les organisations doivent prendre en compte les implications en matière de performances et les coûts associés au routage du trafic via un réseau d’entreprise. Par conséquent, Microsoft recommande d’utiliser l’accès global sécurisé, une solution De Service Edge de sécurité entièrement sécurisée et distribuée à l’échelle mondiale.
Protéger les sessions d'applications avec des mesures de sécurité basées sur le réseau
En créant des stratégies d’accès conditionnel basées sur un emplacement limitant l’accès à des adresses IP de sortie spécifiques, les organisations peuvent également protéger certaines de leurs sessions d’application. Un sous-ensemble d’applications Microsoft, telles que SharePoint Online et Exchange Online, utilise le protocole Continuous Access Evaluation (CAE). Les applications prenant en charge l’évaluation continue de l’accès (CAE) évaluent les mesures d’exécution basées sur le réseau et révoquent les artefacts de session d’application reproduits en dehors du réseau approuvé en quasi-temps réel. Les organisations peuvent améliorer davantage les applications réseau basées sur IP en configurant des stratégies d’emplacement strictes avec CAE pour garantir que le trafic pour les applications compatibles AVEC CAE n’est accessible qu’à partir de réseaux approuvés.
Pour les applications qui ne sont pas compatibles caE, les organisations peuvent protéger leurs sessions d’application avec des contrôles disponibles côté application. Par exemple, certaines applications prennent en charge des mesures de contrôle basées sur IP au niveau de la couche application en plus de celles appliquées par le fournisseur d’identité (IdP). L’application rejette ensuite l’utilisation d’un artefact de session d’application utilisé en dehors du réseau approuvé. L'acheminement du trafic d'application spécifique via des réseaux appartenant à l'entreprise peut être réalisé par ancrage de l'adresse IP source avec Global Secure Access. De plus, d'autres solutions de réseau traditionnelles telles que les VPN peuvent être utilisées.
Découvrez l’ancrage IP source avec l’accès sécurisé global.
Résumé de la stratégie de protection des jetons
En résumé, la sécurisation des jetons dans Microsoft Entra implique une stratégie de défense multicouche pour protéger contre le vol de jetons et les attaques de relecture. Cela inclut le renforcement des appareils contre les programmes malveillants, l’utilisation de l’accès conditionnel basé sur les appareils et les risques, la mise en œuvre de jetons liés à l’appareil et la mise en œuvre de contrôles basés sur le réseau. En outre, les organisations doivent déployer l’authentification multifacteur résistante au hameçonnage, surveiller les tentatives de connexion suspectes et configurer des stratégies d’accès conditionnel pour exiger une réauthentification pour les opérations sensibles. En suivant ces instructions, les organisations peuvent réduire considérablement le risque d’accès non autorisé et garantir la sécurité de leurs sessions de connexion et de leurs sessions d’application.