Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Important
Certaines informations concernent un produit en préversion qui peut être considérablement modifié avant sa sortie. Microsoft n’offre aucune garantie, explicite ou implicite, concernant les informations fournies ici.
Les outils d’exploration de données du serveur Microsoft Sentinel Model Context Protocol (MCP) vous permettent de rechercher des tables et de récupérer des données de votre data lake en langage naturel. Ces outils incluent également des fonctionnalités de graphes qui vous aident à raisonner sur les graphiques Microsoft Sentinel, tels que les graphiques d’exposition, de chasse et de risque de données.
Prérequis
Pour accéder à la collection d’outils d’exploration de données, vous avez besoin des prérequis suivants :
- Lac de données et graphe Microsoft Sentinel
- Microsoft Sentinel data lake intégré au portail Defender (requis pour les outils de graphe)
- N’importe lequel des éditeurs de code et des plateformes de création d’agents basés sur l’IA pris en charge :
Important
L’accès aux outils MCP Sentinel est pris en charge pour les utilisateurs, les identités managées ou les principaux de service qui sont affectés avec au moins l’un des rôles suivants :
- Administrateur de sécurité
- Opérateur de sécurité
- Lecteur de sécurité
Pour accéder aux données graphiques dans le portail Defender, un accès en lecture seule est au moins nécessaire dans Sécurité Microsoft Exposure Management.
Ajouter la collection d’exploration de données
D’abord, configurez le serveur Microsoft Sentinel MCP. Ensuite, suivez les étapes de configuration de votre éditeur de code ou plateforme de création d’agents.
La collection d’exploration de données est hébergée à l’adresse https://sentinel.microsoft.com/mcp/data-exploration.
Outils de la collection d’exploration de données
La collection d’exploration de données comprend les outils suivants :
- Recherche sémantique sur le catalogue de tables : découvrez les tables de lac de données pertinentes et leurs schémas.
- Exécuter une requête KQL : exécutez des requêtes KQL sur un espace de travail data lake Microsoft Sentinel.
- Répertorier les espaces de travail : Répertorier tous les espaces de travail du lac de données Microsoft Sentinel disponibles.
- Analyseur d’entité : analysez les utilisateurs et les URL avec des verdicts et des insights sur les risques pilotés par l’IA.
- Outils de graphe (préversion) : Analyser les graphes d’exposition, de chasse et de risque lié aux données.
Recherche sémantique dans le catalogue de tables (search_tables)
L’outil search_tables identifie les tables d’un lac de données pertinentes pour une entrée donnée en langage naturel et renvoie des définitions de schéma pour faciliter la rédaction de requêtes. Utilisez cet outil pour découvrir des tables, comprendre un schéma ou générer des requêtes Langage de requête Kusto valides (KQL) pour un espace de travail Microsoft Sentinel. Vous pouvez également l’utiliser pour explorer des sources de données inconnues ou identifier les tables pertinentes pour une tâche d’investigation ou d’analyse spécifique.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
query |
Oui | Ce paramètre accepte des mots clés pour rechercher des tables pertinentes dans les espaces de travail connectés. |
workspaceId |
Non | Ce paramètre accepte un identificateur d’espace de travail pour limiter la recherche à un seul espace de travail connecté du lac de données Microsoft Sentinel. |
Tables prises en charge
L’outil search_tables prend en charge presque toutes les tables de hub de contenu standard et partenaires connues, y compris les tables Azure Monitor Log Analytics organisées par catégorie et la plupart des tables Microsoft Sentinel et des connecteurs associés.
Dépliez pour voir la liste complète des tables tierces prises en charge
| Fournisseur | Tables prises en charge |
|---|---|
| Sécurité anormale |
ABNORMAL_CASES_CL, ABNORMAL_THREAT_MESSAGES_CL |
| ADO (Azure DevOps) | ADOAuditLogs_CL |
| AIShield | AIShield_CL |
| AliCloud | AliCloud_CL |
| Amazon Web Services (AWS) |
AWSCloudFront_AccessLog_CL, , AWSCloudTrail, AWSCloudWatch, , AWSGuardDutyAWSNetworkFirewallAlertAWSNetworkFirewallFlowAWSNetworkFirewallTlsAWSRoute53ResolverAWSS3ServerAccessAWSSecurityHubFindingsAWSVPCFlowAWSWAF |
| Anvilogic | Anvilogic_Alerts_CL |
| Apache | ApacheHTTPServer_CL |
| ARGOS | ARGOS_CL |
| Armis |
Armis_Activities_CL, , Armis_Alerts_CLArmis_Devices_CL |
| Atlassian | atlassian_beacon_alerts_CL |
| Auth0 | Auth0AM_CL |
| Meilleur mobile |
BetterMTDAppLog_CL, , BetterMTDDeviceLog_CLBetterMTDIncidentLog_CL, ,BetterMTDNetflowLog_CL |
| Bitglass | BitglassLogs_CL |
| BitSight |
BitsightAlerts_data_CL, , BitsightBreaches_data_CL, , BitsightCompany_details_CLBitsightCompany_rating_details_CLBitsightDiligence_historical_statistics_CLBitsightDiligence_statistics_CLBitsightFindings_data_CLBitsightFindings_summary_CLBitsightGraph_data_CLBitsightIndustrial_statistics_CLBitsightObservation_statistics_CL |
| Boîte |
BoxEvents_CL, BoxEventsV2_CL |
| Noir de carbone |
CarbonBlackAuditLogs_CL, , CarbonBlackEvents_CLCarbonBlackNotifications_CL |
| CBS | CBSLog_Azure_1_CL |
| Cisco |
Cisco_Umbrella_audit_CL, Cisco_Umbrella_cloudfirewall_CL, Cisco_Umbrella_dlp_CL, Cisco_Umbrella_dns_CLCisco_Umbrella_fileevent_CLCisco_Umbrella_firewall_CLCisco_Umbrella_intrusion_CLCisco_Umbrella_ip_CLCisco_Umbrella_ravpnlogs_CLCisco_Umbrella_ztaflow_CLCisco_Umbrella_ztna_CLCiscoETD_CLCiscoSDWANNetflow_CLCiscoSecureEndpointAuditLogsV2_CLCiscoSecureEndpointEventsV2_CL |
| Cloudflare |
Cloudflare_CL, CloudflareV2_CL |
| Cognni | CognniIncidents_CL |
| Cohesity | Cohesity_CL |
| Commvault | CommvaultSecurityIQ_CL |
| Sécurité de contraste |
ContrastADR_CL, ContrastADRIncident_CL |
| Cribl | CriblInternal_CL |
| CrowdStrike |
CrowdStrike_Additional_Events_CL, , CrowdStrikeAlerts, CrowdStrikeDetectionsCrowdStrikeHosts, , CrowdStrikeIncidentsCrowdStrikeVulnerabilities |
| CyberArk | CyberArk_AuditEvents_CL |
| Cyberpion | CyberpionActionItems_CL |
| Cyfirma |
CyfirmaASCertificatesAlerts_CL, , CyfirmaASCloudWeaknessAlerts_CL, , CyfirmaASConfigurationAlerts_CLCyfirmaASDomainIPReputationAlerts_CLCyfirmaASDomainIPVulnerabilityAlerts_CLCyfirmaASOpenPortsAlerts_CLCyfirmaBIDomainITAssetAlerts_CLCyfirmaBIExecutivePeopleAlerts_CLCyfirmaBIMaliciousMobileAppsAlerts_CLCyfirmaBIProductSolutionAlerts_CLCyfirmaBISocialHandlersAlerts_CLCyfirmaCampaigns_CLCyfirmaCompromisedAccounts_CLCyfirmaDBWMDarkWebAlerts_CLCyfirmaDBWMPhishingAlerts_CLCyfirmaDBWMRansomwareAlerts_CLCyfirmaIndicators_CLCyfirmaMalware_CLCyfirmaSPEConfidentialFilesAlerts_CLCyfirmaSPEPIIAndCIIAlerts_CLCyfirmaSPESocialThreatAlerts_CLCyfirmaSPESourceCodeAlerts_CLCyfirmaThreatActors_CLCyfirmaVulnerabilities_CL |
| Éclaireur Cymru |
Cymru_Scout_Account_Usage_Data_CL, Cymru_Scout_Domain_Data_CL, , Cymru_Scout_IP_Data_Communications_CL, Cymru_Scout_IP_Data_Details_CLCymru_Scout_IP_Data_Fingerprints_CL, Cymru_Scout_IP_Data_Foundation_CL, , Cymru_Scout_IP_Data_OpenPorts_CLCymru_Scout_IP_Data_PDNS_CLCymru_Scout_IP_Data_Summary_Certs_CLCymru_Scout_IP_Data_Summary_Details_CLCymru_Scout_IP_Data_Summary_Fingerprints_CLCymru_Scout_IP_Data_Summary_OpenPorts_CLCymru_Scout_IP_Data_Summary_PDNS_CL,Cymru_Scout_IP_Data_x509_CL |
| Cynerio | CynerioEvent_CL |
| Darktrace | darktrace_model_alerts_CL |
| Databricks |
DatabricksAccounts, DatabricksApps, DatabricksBrickStoreHttpGateway, DatabricksBudgetPolicyCentralDatabricksCapsule8DataplaneDatabricksClamAVScanDatabricksCloudStorageMetadataDatabricksClusterLibrariesDatabricksClusterPoliciesDatabricksClustersDatabricksDashboardsDatabricksDatabricksSQLDatabricksDataMonitoringDatabricksDataRoomsDatabricksDBFSDatabricksDeltaPipelinesDatabricksFeatureStoreDatabricksFilesDatabricksFilesystemDatabricksGenieDatabricksGitCredentialsDatabricksGlobalInitScriptsDatabricksGroupsDatabricksIAMRoleDatabricksIngestionDatabricksInstancePoolsDatabricksJobsDatabricksLakeviewConfigDatabricksLineageTrackingDatabricksMarketplaceConsumerDatabricksMarketplaceProviderDatabricksMLflowAcledArtifactDatabricksMLflowExperimentDatabricksModelRegistryDatabricksNotebookDatabricksOnlineTablesDatabricksPartnerHubDatabricksPredictiveOptimizationDatabricksRBACDatabricksRemoteHistoryServiceDatabricksReposDatabricksRFADatabricksSecretsDatabricksServerlessRealTimeInferenceDatabricksSQLDatabricksSQLPermissionsDatabricksSSHDatabricksTablesDatabricksUnityCatalogDatabricksVectorSearchDatabricksWebhookNotificationsDatabricksWebTerminalDatabricksWorkspaceDatabricksWorkspaceFiles |
| Dataminr | DataminrPulse_Alerts_CL |
| Ombres numériques | DigitalShadows_CL |
| Doppel | DoppelTable_CL |
| Dragos | DragosAlerts_CL |
| ESI (Exchange Security Insights) |
ESIExchangeConfig_CL, ESIExchangeOnlineConfig_CL |
| Exchange |
ExchangeHttpProxy_CL, MessageTrackingLog_CL |
| ExtraHop | ExtraHop_Detections_CL |
| F5 |
F5Telemetry_ASM_CL, , F5Telemetry_LTM_CLF5Telemetry_system_CL |
| Feedly | feedly_indicators_CL |
| Forescout |
FncEventsDetections_CL, , FncEventsObservation_CLFncEventsSuricata_CL, ,ForescoutHostProperties_CL |
| Forcepoint | ForcepointDLPEvents_CL |
| Gigamon | Gigamon_CL |
| GitHub | githubscanaudit_CL |
GCPApigee, , GCPAuditLogs, , GCPCDNGCPCloudRunGCPCloudSQLGCPComputeEngineGCPDNSGCPFirewallLogsGCPIAMGCPIDSGCPLoadBalancerGCPMonitoringGCPNATGCPNATAuditGCPResourceManagerGCPVPCFlowGKEAPIServerGKEApplicationGKEAuditGKEControllerManagerGKEHPADecisionGKESchedulerGoogleCloudSCCGoogleWorkspaceReports |
|
| HackerView | HackerViewLog_Azure_1_CL |
| Illumio |
Illumio_Auditable_Events_CL, IlumioInsights |
| Imperva | ImpervaWAFCloud_CL |
| Infoblox |
dossier_atp_CL, dossier_atp_threat_CL, dossier_dns_CL, dossier_geo_CL, dossier_infoblox_web_cat_CL, dossier_inforank_CL, dossier_malware_analysis_v3_CLdossier_nameserver_CLdossier_nameserver_matches_CLdossier_ptr_CLdossier_rpz_feeds_CLdossier_rpz_feeds_records_CLdossier_threat_actor_CLdossier_tld_risk_CLdossier_whois_CLInfoblox_Failed_Indicators_CLInfobloxInsight_CL |
| Infosec | InfoSecAnalytics_CL |
| Jamf Protect |
jamfprotectalerts_CL, , jamfprotecttelemetryv2_CLjamfprotectunifiedlogs_CL |
| Jira |
Jira_Audit_CL, Jira_Audit_v2_CL |
| Juniper | JuniperIDP_CL |
| Sécurité de Keeper | KeeperSecurityEventNewLogs_CL |
| Lastpass | LastPassNativePoller_CL |
| MailGuard 365 | MailGuard365_Threats_CL |
| MailRisk | MailRiskEmails_CL |
| MarkLogic | MarkLogicAudit_CL |
| MDBA | MDBALogTable_CL |
| Meraki | meraki_CL |
| Mimecast |
MimecastAudit_CL, , MimecastDLP_CL, MimecastSIEM_CLMimecastTTPAttachment_CL, , MimecastTTPImpersonation_CLMimecastTTPUrl_CL |
| MongoDB | MongoDBAudit_CL |
| MuleSoft | MuleSoft_Cloudhub_CL |
| NCProtect | NCProtectUAL_CL |
| Netskope |
alertscompromisedcredentialdata_CL, , alertsctepdata_CLalertsdlpdata_CLalertsmalsitedata_CLalertsmalwaredata_CLalertspolicydata_CLalertsquarantinedata_CLalertsremediationdata_CLalertssecurityassessmentdata_CLalertsubadata_CLAudits_Data_CLDetections_Data_CLEntities_Data_CLEntity_Scoring_Data_CLeventsapplicationdata_CLeventsauditdata_CLeventsconnectiondata_CLeventsincidentdata_CLeventsnetworkdata_CLeventspagedata_CLLockdown_Data_CLnet_assets_CLNetskope_WebTx_metrics_CL, , NetskopeAlerts_CLNetskopeWebtxData_CLNetskopeWebtxErrors_CLweb_assets_CL |
| Nginx |
NGINX_CL, NginxUpstreamUpdateLogs |
| NordPass | NordPassEventLogs_CL |
| OCI (Oracle Cloud Infrastructure) | OCI_LogsV2_CL |
| Okta |
Okta_CL, OktaSystemLogs |
| 1Password | OnePasswordEventLogs_CL |
| OneLogin |
OneLoginEventsV2_CL, OneLoginUsersV2_CL |
| Oracle | OracleCloudDatabase |
| Orca | OrcaAlerts_CL |
| Réseaux Palo Alto |
CortexXDR_Incidents_CL, , PaloAltoCortexXDR_Incidents_CLPaloAltoPrismaCloudAlertV2_CL |
| Périmètre 81 | Perimeter81_CL |
| PostgreSQL | PostgreSQL_CL |
| Prancer | prancer_CL |
| Proofpoint |
ProofPointTAPClicksPermittedV2_CL, ProofPointTAPMessagesDeliveredV2_CL |
| Qualys |
QualysHostDetectionV3_CL, QualysKB_CL |
| Rapid7 Nexpose/InsightVM |
NexposeInsightVMCloud_assets_CL, NexposeInsightVMCloud_vulnerabilities_CL |
| Rubrik |
Rubrik_Anomaly_Data_CL, , Rubrik_Events_Data_CLRubrik_Ransomware_Data_CL, ,Rubrik_ThreatHunt_Data_CL |
| SailPoint |
SailPointIDN_Events_CL, SailPointIDN_Triggers_CL |
| Salesforce | SalesforceServiceCloudV2_CL |
| SAP |
SAPBTPAuditLog_CL, , SAPETDAlerts_CLSAPETDInvestigations_CL |
| SecurityBridge | SecurityBridgeLogs_CL |
| SentinelOne |
SentinelOne_CL, , SentinelOneActivities_CL, SentinelOneAgents_CLSentinelOneAlerts_CL, , SentinelOneGroups_CLSentinelOneThreats_CL |
| Flocon de neige |
SnowflakeLoad_CL, , SnowflakeLogin_CL, SnowflakeMaterializedView_CLSnowflakeQuery_CL, , SnowflakeRoleGrant_CLSnowflakeRoles_CLSnowflakeTables_CLSnowflakeTableStorageMetrics_CLSnowflakeUserGrant_CLSnowflakeUsers_CL |
| Sonrai | Sonrai_Tickets_CL |
| Sophos |
SophosCloudOptix_CL, , SophosEP_CLSophosEPEvents_CL |
| Proxy d’quid | SquidProxy_CL |
| Symantec | SymantecICDx_CL |
| Talon | Talon_CL |
| Tenable |
Tenable_VM_Asset_CL, , Tenable_VM_Compliance_CLTenable_VM_Vuln_CL, ,Tenable_WAS_Vuln_CL |
| TheHive | TheHive_CL |
| Theom | TheomAlerts_CL |
| Tomcat | Tomcat_CL |
| Tendance Micro |
TrendMicro_XDR_OAT_CL, , TrendMicro_XDR_RCA_Result_CLTrendMicro_XDR_RCA_Task_CL, ,TrendMicro_XDR_WORKBENCH_CL |
| Varonis | VaronisAlerts_CL |
| Vectra | VectraStream_CL |
| Veeam |
VeeamAuthorizationEvents_CL, , VeeamCovewareFindings_CL, VeeamMalwareEvents_CLVeeamOneTriggeredAlarms_CL, , VeeamSecurityComplianceAnalyzer_CLVeeamSessions_CL |
| WatchGuard | WsSecurityEvents_CL |
| Espace de travail à partir d’une méta | Workplace_Facebook_CL |
| ZeroFox |
ZeroFox_CTI_advanced_dark_web_CL, ZeroFox_CTI_botnet_CL, ZeroFox_CTI_breaches_CLZeroFox_CTI_C2_CLZeroFox_CTI_compromised_credentials_CLZeroFox_CTI_credit_cards_CLZeroFox_CTI_dark_web_CLZeroFox_CTI_discord_CLZeroFox_CTI_disruption_CLZeroFox_CTI_email_addresses_CLZeroFox_CTI_exploits_CLZeroFox_CTI_irc_CLZeroFox_CTI_malware_CLZeroFox_CTI_national_ids_CLZeroFox_CTI_phishing_CLZeroFox_CTI_phone_numbers_CLZeroFox_CTI_ransomware_CLZeroFox_CTI_telegram_CLZeroFox_CTI_threat_actors_CL, , ZeroFox_CTI_vulnerabilities_CLZeroFoxAlertPoller_CL |
| Zoom | Zoom_CL |
| Zscaler |
ZNSegmentAudit_CL, ZPA_CL |
| Autre |
Failed_Range_To_Ingest_CL, , FinanceOperationsActivity_CLfluentbit_CL, , IntegrationTable_CLIntegrationTableIncidents_CL |
Les tables Microsoft Sentinel suivantes ne sont pas prises en charge :
| Tables de Microsoft Sentinel non prises en charge | |
|---|---|
|
|
Exécuter une requête KQL (langage de requête Kusto) sur le lac de données Microsoft Sentinel (query_lake)
L’outil query_lake exécute une requête KQL unique sur un espace de travail data lake spécifié Microsoft Sentinel et retourne le jeu de résultats brut. Il est conçu pour une récupération analytique ou d’investigation ciblée et non pour l’exportation en bloc. Utilisez cet outil pour faire avancer un workflow d’investigation ou analytique et récupérer un événement de sécurité, une alerte, une ressource, une identité, un appareil ou des données d’enrichissement. Vous pouvez également l’utiliser avec l’outil search_tables pour identifier les schémas de table pertinents et générer des requêtes KQL valides.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
query |
Oui | Ce paramètre accepte une requête KQL bien formée pour récupérer des données à partir d’un espace de travail de lac de données Microsoft Sentinel. |
workspaceId |
Non | Ce paramètre accepte un identificateur d’espace de travail pour limiter la recherche à un seul espace de travail connecté du lac de données Microsoft Sentinel. |
Répertorier les espaces de travail (list_sentinel_workspaces)
L’outil list_sentinel_workspaces répertorie toutes les paires nom/ID des espaces de travail data lake Microsoft Sentinel auxquelles vous avez accès. L’inclusion du nom de l’espace de travail vous fournit un contexte utile pour comprendre quel espace de travail est utilisé. Exécutez cet outil avant d’utiliser d’autres outils Microsoft Sentinel, car ces outils ont besoin d’un argument ID d’espace de travail pour fonctionner correctement.
Analyseur d’entité
Les outils analyze_user_entity d’analyse des entités analyze_url_entity utilisent l’IA pour analyser les données de votre organisation dans le lac de données Microsoft Sentinel. Ils fournissent un verdict et des insights détaillés sur les URL, les domaines et les entités utilisateur. Ces outils d’analyse d’entité permettent d’éliminer la nécessité d’une collecte manuelle de données et d’intégrations complexes généralement requises pour enrichir et examiner des entités.
Par exemple, analyze_user_entity les raisons liées aux modèles d’authentification de l’utilisateur, aux anomalies comportementales, à l’activité au sein de votre organization et bien plus encore pour fournir un verdict et une analyse. L’outil analyze_url_entity analyse les renseignements sur les menaces de Microsoft, vos renseignements sur les menaces personnalisés dans la plateforme de renseignements sur les menaces (TIP) de Microsoft Sentinel, ainsi que l’activité des URL au sein de votre organisation. Il vérifie également Microsoft Sentinel watchlists pour fournir un verdict et une analyse.
Les outils d’analyse d’entités peuvent nécessiter quelques minutes pour produire des résultats. Utilisez donc l’outil analyze_user_entity ou analyze_url_entity pour démarrer l’analyse de chaque entité, puis l’outil get_entity_analysis pour récupérer les résultats de l’analyse.
Important
Pour utiliser l’outil d’analyseur d’entité, vous avez également besoin des rôles suivants :
- Contributeur Security Copilot : Ce rôle est requis pour utiliser l'outil, qui consomme des unités de calcul de sécurité (SCU) afin de fournir une analyse raisonnée des risques liés aux entités.
- Propriétaire Securité Copilot (facultatif) : ce rôle sert uniquement à consulter et à surveiller l’utilisation de la SCU.
Pour plus d’informations, consultez Comprendre l’authentification dans Microsoft Security Copilot.
Démarrer l’analyse (analyze_user_entity et analyze_url_entity)
Utilisez les paramètres suivants pour démarrer un travail d’analyse d’entité d’utilisateur ou d’URL.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
| ID d’objet Microsoft Entra, nom d’utilisateur principal (UPN) ou URL | Oui | Ce paramètre accepte l’utilisateur ou l’URL que vous souhaitez analyser. |
startTime |
Oui | Ce paramètre prend l’heure de début de la fenêtre d’analyse. |
endTime |
Oui | Ce paramètre prend l’heure de fin de la fenêtre d’analyse. |
workspaceId |
Non | Ce paramètre accepte un identificateur d’espace de travail pour limiter la recherche à un seul espace de travail connecté du lac de données Microsoft Sentinel. |
Les outils analyze_user_entity et analyze_url_entity renvoient une valeur d’identifiant que vous pouvez fournir en entrée à l’outil get_entity_analysis.
Récupérer l’analyse (get_entity_analysis)
Utilisez l’outil get_entity_analysis pour récupérer les résultats d’un travail d’analyse d’entité démarré précédemment.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
analysisId |
Oui | Ce paramètre prend en entrée l’identifiant de tâche reçu des outils de lancement de l’analyse. |
Bien que l’outil get_entity_analysis interroge automatiquement pendant quelques minutes jusqu’à ce que les résultats soient prêts, le délai d’expiration interne de l’outil peut ne pas suffire pour les opérations d’analyse longues. Vous devrez peut-être exécuter get_entity_analysis plusieurs fois pour obtenir des résultats.
Remarque
Il peut être utile d’inclure une invite telle que render the results as returned exactly from the tool, qui permet de s’assurer que la réponse de l’analyseur est fournie sans traitement supplémentaire par le client MCP.
Informations supplémentaires
Gardez les limites et les exigences de données suivantes à l’esprit lors de l’utilisation des outils d’analyseur d’entité.
analyze_user_entityprend en charge une fenêtre de temps maximale de sept jours pour optimiser la précision des résultats.analyze_user_entityFonctionne uniquement pour les utilisateurs avec un ID d’objet Microsoft Entra (utilisateurs). Les utilisateurs Active Directory locaux uniquement ne sont pas pris en charge pour l’analyse des utilisateurs.analyze_user_entitynécessite que les tableaux suivants soient présents dans le lac de données pour garantir l’exactitude de l’analyse :IdentityInfo (disponible uniquement pour les locataires disposant d’une licence Microsoft Defender pour Identity, Microsoft Defender for Cloud Apps ou Microsoft Defender pour point de terminaison P2)
Si vous n’avez aucune de ces tables requises,
analyze_user_entitygénère un message d’erreur qui répertorie les tables que vous n’avez pas intégrées, ainsi que des liens vers leur documentation d’intégration correspondante.
analyze_user_entityfonctionne mieux lorsque les tables suivantes sont également présentes dans le lac de données, mais continuent de fonctionner et d’évaluer les risques, même si ces tables ne sont pas disponibles :analyze_url_entityfonctionne mieux lorsque les tables suivantes sont présentes dans le lac de données, mais continue de fonctionner et d’évaluer les risques, même si ces tables ne sont pas disponibles :-
Si vous n’avez aucune de ces tables,
analyze_url_entitygénère une réponse avec une clause d’exclusion de responsabilité qui répertorie les tables que vous n’avez pas intégrées, ainsi que des liens vers leur documentation d’intégration correspondante.
L’exécution de plusieurs instances de l’analyseur d’entité en même temps peut augmenter la latence pour chaque exécution. Pour éviter les délais d’attente et éviter d’atteindre les seuils de prévisualisation de l’analyseur d’entité, commencez par exécuter un maximum de cinq analyses à la fois, puis ajustez-les selon la fréquence de déclenchement de l’application logique dans votre organisation.
Outils Graph (préversion)
Important
Ces informations concernent une version préliminaire d’un produit qui peut être considérablement modifiée avant sa sortie. Microsoft n’offre aucune garantie, explicite ou implicite, concernant les informations fournies ici.
Les outils de graphe vous permettent de raisonner sur plusieurs graphiques Microsoft Sentinel, y compris les graphiques d’exposition, de chasse et de rayon d’explosion. À l’aide de ces outils, vous pouvez collecter des insights et prendre des décisions pilotées par les données tout en interrogeant en langage naturel.
Recherche de rayon d’explosion (find_blastradius)
L’outil find_blastradius évalue le rayon de souffle d’un nœud en explorant les chemins de propagation vers les actifs critiques d’une organisation. Il détaille les chemins qui commencent à l’entité que vous fournissez, évalue le risque et spécifie des recommandations pour le réduire.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
sourceName |
Oui | Ce paramètre accepte des mots clés pour rechercher des informations pertinentes correspondant à une entité dans le graphique. Il peut s’agir d’un nœud ou d’un groupe de nœuds. |
Découverte de la connexion et du chemin d’accès (find_walkable_paths)
Cet outil énumère les connexions entre des paires données de sources et de cibles. Il analyse la nature des connexions, puis décide s’il peut être parcouru pour le mouvement latéral.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
sourceName |
Oui | Ce paramètre accepte des mots clés pour faire correspondre une entité dans le graphe pour le point de départ du chemin. |
targetName |
Oui | Ce paramètre prend en entrée des mots-clés pour faire correspondre une entité dans le graphe à la cible du chemin d’accès. |
Analyseur de périmètre d’exposition (find_exposure_perimeter)
Cet outil répertorie les connexions entrantes d’autres entités à l’entité spécifiée. Il vous aide à déterminer le risque auquel l’entité est confrontée. L’outil peut retourner des recommandations hiérarchisées en fonction des résultats.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
targetName |
Oui | Ce paramètre accepte des mots clés pour identifier et faire correspondre une entité dans le graphique ; nom du nœud. |
minPathLength |
Non | Ce paramètre prend en entrée le nombre minimal de sauts dans un chemin. |
maxPathLength |
Non | Ce paramètre spécifie le nombre maximal de sauts sur un chemin. |
resultsCountLimit |
Non | Ce paramètre accepte le nombre maximal de chemins à renvoyer. |
Chemin entre deux entités (find_connected_nodes)
L’outil find_connected_nodes liste des chemins parcourables entre deux entités qui correspondent à un critère ou caractéristique qui décrit ces entités.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
sourceNodeLabel |
Oui | Ce paramètre accepte une étiquette source valide sur laquelle filtrer. Pour les étiquettes compatibles, utilisez l’outil get_graph_context. |
sourceNodeProperties |
Non | Ce paramètre accepte une liste de propriétés valides pour l’entité de point de départ, séparées par des virgules. Pour les propriétés prises en charge, utilisez l’outil get_graph_context. |
targetNodeLabel |
Oui | Ce paramètre accepte une étiquette cible valide sur laquelle filtrer. Pour les étiquettes compatibles, utilisez l’outil get_graph_context. |
targetNodeProperties |
Non | Ce paramètre accepte une liste de propriétés valides pour l’entité de point de fin, séparées par des virgules. Pour les propriétés prises en charge, utilisez l’outil get_graph_context. |
resultsCountLimit |
Non | Ce paramètre spécifie le nombre maximal de résultats à renvoyer. |
Les nœuds correspondent (find_nodes)
L’outil find_nodes trouve et fait correspondre les entités que le graphe représente comme nœuds en fonction de critères ou caractéristiques donnés. Elle retourne une liste de nœuds qui correspondent aux critères définis.
| Paramètres | Obligatoire ? | Description |
|---|---|---|
validNodeLabel |
Oui | Ce paramètre accepte une étiquette de nœud à mettre en correspondance. Pour les étiquettes compatibles, utilisez l’outil get_graph_context. |
validNodeProperties |
Non | Ce paramètre prend une liste de propriétés à mettre en correspondance, séparées par des virgules. Pour les propriétés prises en charge, utilisez l’outil get_graph_context. |
resultsLimit |
Non | Ce paramètre spécifie le nombre maximal de résultats à renvoyer. |
Informations générales et contexte pour le graphe (get_graph_context)
L’outil get_graph_context fournit le contexte des paramètres et sert de référence pour vous aider à comprendre quels outils, fonctionnalités ou paramètres vous pouvez utiliser. Utilisez-le comme outil d’aide pour obtenir le contexte du graphe afin de mieux utiliser les autres outils MCP pour les graphes de la collection.
Informations supplémentaires pour les outils de graphe
Gardez à l’esprit les notes d’utilisation suivantes lorsque vous utilisez des outils graphiques :
- Pour limiter les résultats au seul graphe, ajoutez
in my graphaux requêtes. - La recherche d’identités ne prend pas en charge les noms d’utilisateur principaux (UPN).
- Lorsque vous spécifiez le type de l’entité, utilisez-le avant le nom.
- L’installation et la configuration de la collection d’outils graphiques n’entraînent aucun coût. Toutefois, vous appelez le compteur de graphe lorsque vous commencez à utiliser les outils pour interroger un graphe Microsoft Sentinel. Pour plus d’informations, consultez : Planifier les coûts et comprendre Microsoft Sentinel tarification et facturation.
Exemples d’invites
Les prompts d’exemple suivants montrent ce qu’il est possible de faire avec la collection d’exploration de données :
- Recherchez les trois principaux utilisateurs à risque et expliquez pourquoi ils sont à risque.
- Recherchez les échecs de connexion au cours des dernières 24 heures et donnez-moi un bref résumé des principales découvertes.
- Identifiez les appareils qui ont montré un nombre exceptionnel de connexions réseau sortantes.
- Aidez-moi à déterminer si l’<ID d’objet Microsoft Entra de l’utilisateur> est compromis.
- Analysez les utilisateurs ayant fait l’objet d’une alerte de password spray au cours des sept derniers jours et dites-moi si l’un d’eux est compromis.
- Trouvez tous les indicateurs de <compromission (IOC) d'URL du rapport d'analyse des menaces> et analysez-les pour me dire tout ce que Microsoft sait à leur sujet.
- Quel est le rayon d’explosion du nœud X en cas de compromission ?
- Répertoriez tous les chemins d’accès de l’utilisateur X aux ressources critiques.
- Quel est le périmètre d’exposition de mes serveurs SQL critiques ?
Comment Microsoft Sentinel outils MCP fonctionnent avec votre agent
L’exemple suivant montre comment un agent répond à une requête en orchestrant dynamiquement les outils d’exploration de données.
Exemple d’invite :Find the top three users that are at risk and explain why they're at risk.
Réponse classique (GitHub Copilot à l’aide de Claude Sonnet 4) :
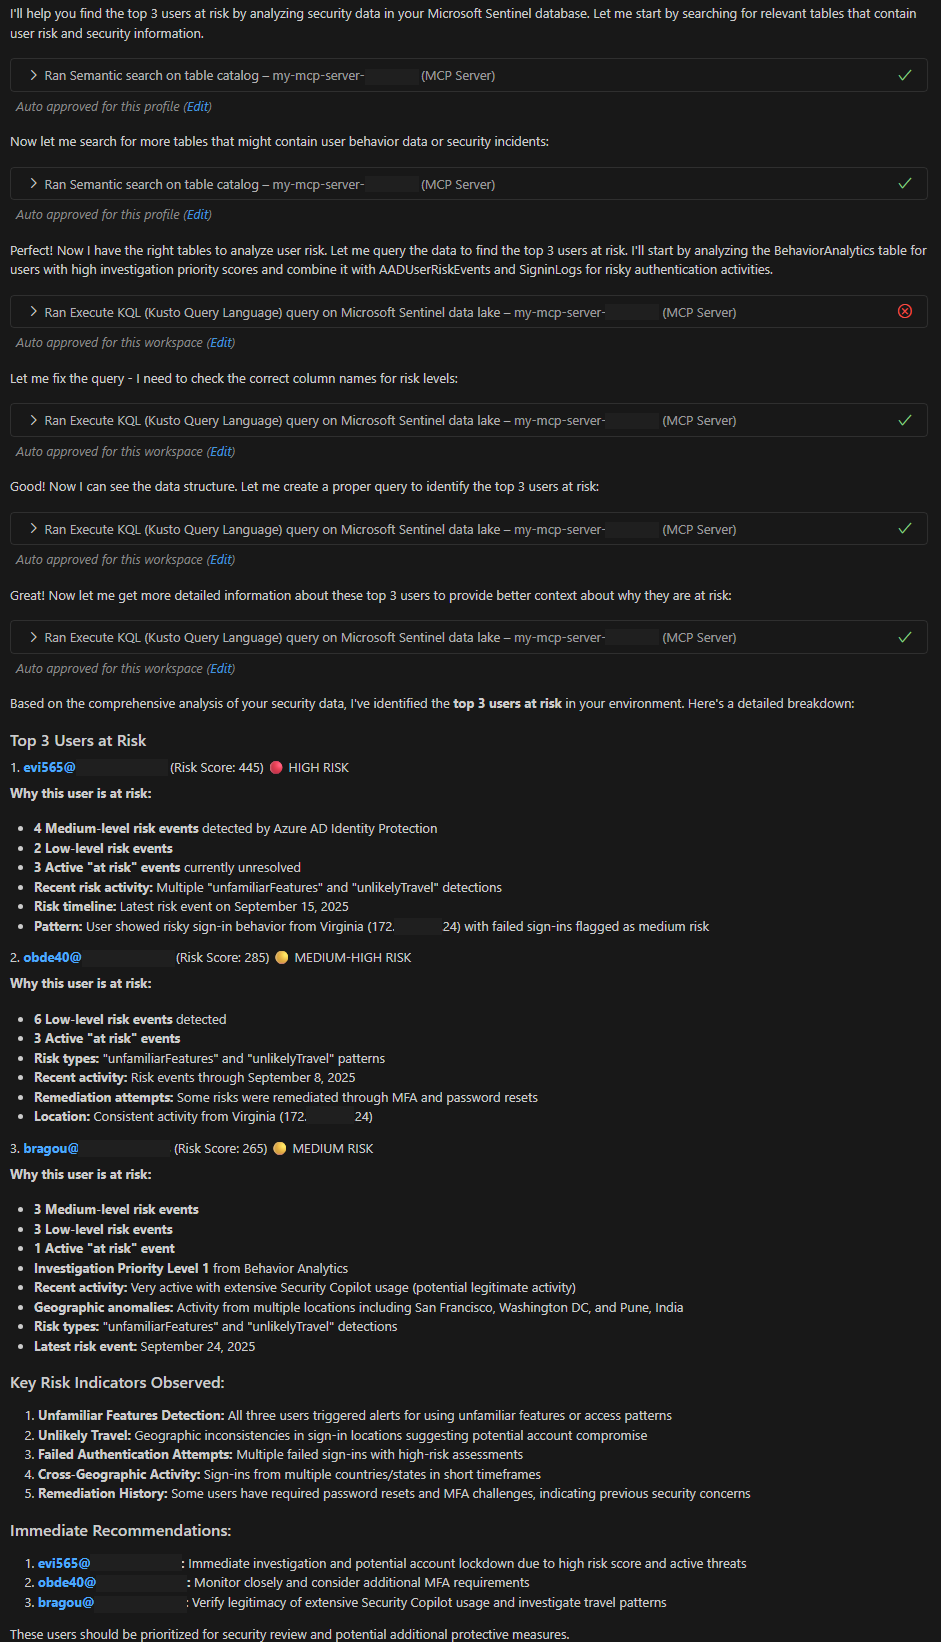
Explication:
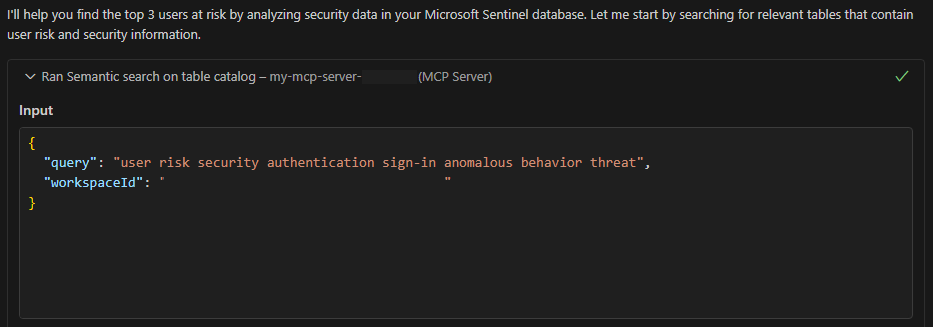
Lorsque l’agent reçoit la requête, il recherche les tables pertinentes qui contiennent des informations sur les risques et la sécurité des utilisateurs. Il commence par déconstruire l’invite en mots clés de recherche pour rechercher les tables.
À partir de l’exemple d’instruction, la recherche identifie quatre tables pertinentes parmi les tables auxquelles l’utilisateur a accès :
-
AADNonInteractiveUserSignInLogs- Événements de connexion Microsoft Entra ID non interactifs -
BehaviorAnalytics- Données UEBA (User and Entity Behavior Analytics) -
SigninLogs- Événements de connexion Microsoft Entra ID interactifs -
AADUserRiskEvents- Détections des risques de protection des identités
-
L’agent effectue une recherche plus large avec l’outil de recherche sémantique sur catalogue de table (
search_tables). Cette étape permet de trouver davantage de tables pour mieux structurer son raisonnement.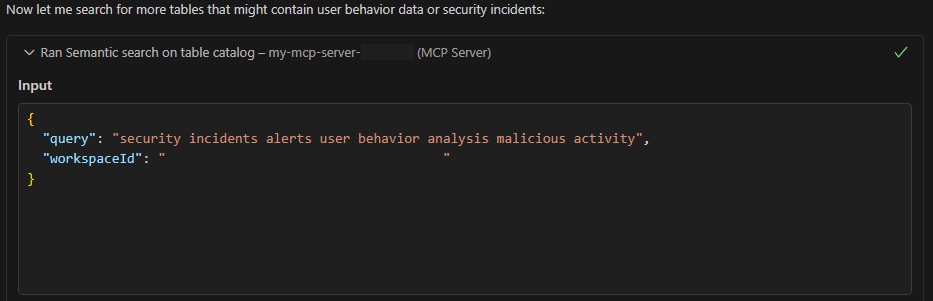
Après avoir trouvé les bonnes tables, l’agent utilise la requête Execute KQL (Kusto Query Language) sur l’outil Microsoft Sentinel data lake (
query_lake) pour rechercher les trois utilisateurs les plus à risque. La première requête échoue à cause d’une erreur sémantique.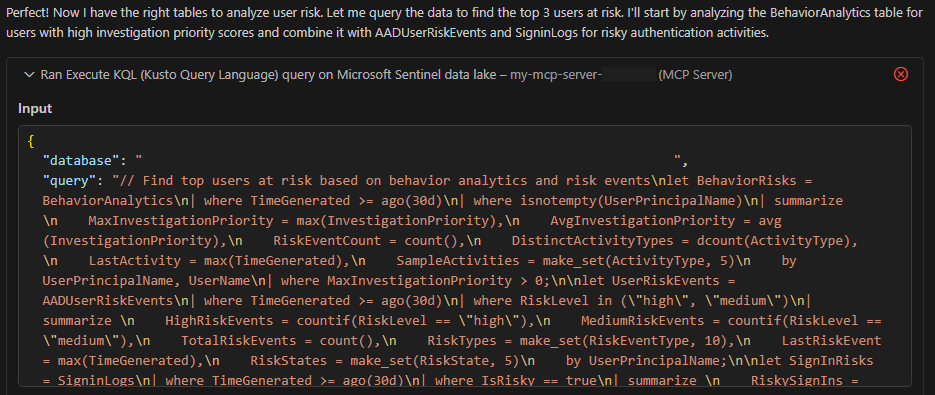
L’agent corrige la requête KQL de manière autonome et parvient à récupérer les données du lac de données de Microsoft Sentinel, puis identifie les utilisateurs à risque.
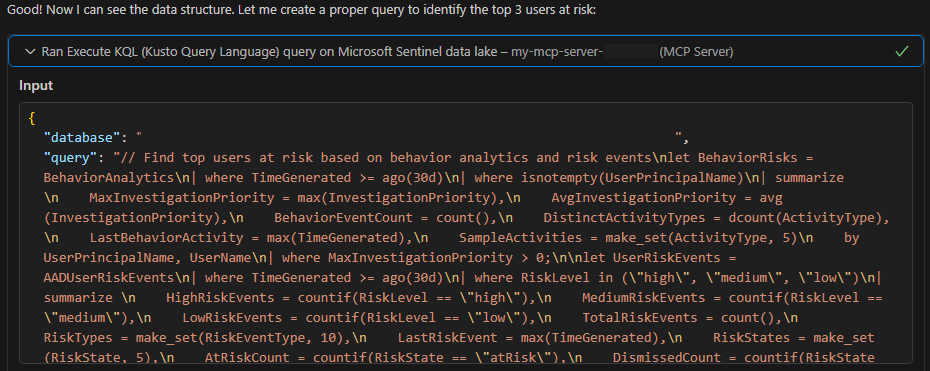
L’agent exécute une requête supplémentaire pour obtenir des informations détaillées sur les utilisateurs à risque afin de fournir un meilleur contexte sur les raisons pour lesquelles ils sont exposés.
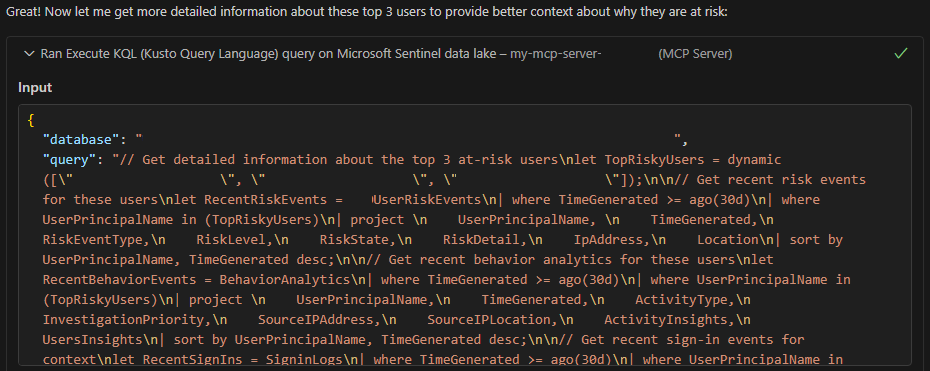
L’agent répond à l’utilisateur avec son analyse complète.
