Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Sentinel est disponible dans le portail Microsoft Defender. Vous n'avez pas besoin de Microsoft Defender XDR ou d'une licence E5. Lorsque vous utilisez Microsoft Sentinel avec Defender XDR dans le portail Defender, vous obtenez la gestion des incidents partagée et la chasse avancée. Vous pouvez réduire le changement d’outil et exécuter des enquêtes plus rapides et plus ciblées.
Cet article vous guide tout au long de la connexion d’un espace de travail Microsoft Sentinel au portail Defender, notamment les prérequis, les étapes d’intégration et les fonctionnalités disponibles. Suivez ces étapes si vos espaces de travail ne sont pas encore connectés au portail Defender. Dans de nombreux cas, les clients qui intègrent Microsoft Sentinel après le 1er juillet 2025 sont automatiquement intégrés au portail Defender.
Pour en savoir plus, consultez :
- Que sont les opérations de sécurité unifiées ?
- Microsoft Sentinel sur le portail Microsoft Defender
- Intégration de Microsoft Defender XDR à Microsoft Sentinel
Prerequisites
Avant de commencer, consultez la documentation suivante des fonctionnalités pour comprendre les changements et les limites du produit.
- Microsoft Sentinel sur le portail Microsoft Defender
- Chasse avancée dans le portail Microsoft Defender
- Alertes, incidents et corrélation dans Microsoft Defender XDR
- Automatisation de Microsoft Sentinel dans le portail Defender
Le portail Microsoft Defender prend en charge un seul locataire Microsoft Entra et la connexion à un espace de travail principal et à plusieurs espaces de travail secondaires. Si vous n’avez qu’un seul espace de travail lorsque vous intégrez Microsoft Sentinel, cet espace de travail est désigné comme espace de travail principal. Pour plus d’informations, consultez Plusieurs espaces de travail Microsoft Sentinel dans le portail Defender. Dans le contexte de cet article, un espace de travail est un espace de travail Log Analytics avec Microsoft Sentinel activé.
Microsoft Sentinel prérequis
Pour intégrer et utiliser Microsoft Sentinel dans le portail Defender pour un seul espace de travail, vous avez besoin des ressources et d’un accès suivants :
Un espace de travail Log Analytics dans lequel Microsoft Sentinel est activé
Un compte Azure avec les rôles appropriés pour intégrer, utiliser et créer des demandes de support pour Microsoft Sentinel dans le portail Defender. Vous ne verrez pas dans le portail Defender les espaces de travail à intégrer pour lesquels vous ne disposez pas des autorisations requises.
Le tableau suivant présente certains des rôles clés nécessaires à la configuration d’un seul espace de travail. Pour obtenir les autorisations liées à plusieurs espaces de travail, consultez Autorisations pour gérer les espaces de travail et afficher les données de l’espace de travail.
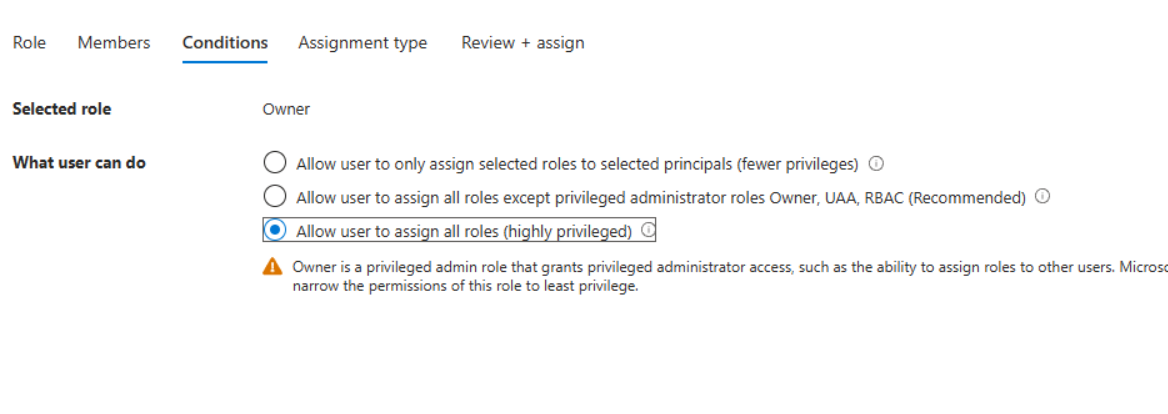
Lors de l’intégration, l’attribution du rôle Propriétaire doit être sans condition à l’échelle de l’abonnement.
| Task | Rôle intégré Microsoft Entra ou Azure requis | Scope |
|---|---|---|
| Intégrer Microsoft Sentinel au portail Defender1 | Au moins un administrateur de sécurité dans Microsoft Entra ID Propriétaire (attribution de rôle inconditionnelle) ou Administrateur de l’accès utilisateur et contributeur Microsoft Sentinel |
Locataire - Abonnement pour le rôle de propriétaire |
| Afficher Microsoft Sentinel dans le portail Defender | lecteur Microsoft Sentinel | Abonnement, groupe de ressources ou ressource d’espace de travail |
| Interroger les tables de données de Microsoft Sentinel ou afficher des incidents |
Lecteur Microsoft Sentinel ou un rôle avec les actions suivantes : - Microsoft.OperationalInsights/workspaces/read - Microsoft.OperationalInsights/workspaces/query/read - Microsoft.SecurityInsights/Incidents/read - Microsoft.SecurityInsights/incidents/comments/read - Microsoft.SecurityInsights/incidents/relations/read - Microsoft.SecurityInsights/incidents/tasks/read |
Abonnement, groupe de ressources ou ressource d’espace de travail |
| Prendre des mesures d’enquête sur les incidents |
Contributeur Microsoft Sentinel ou un rôle avec les actions suivantes : - Microsoft.OperationalInsights/workspaces/read - Microsoft.OperationalInsights/workspaces/query/read - Microsoft.SecurityInsights/incidents/read - Microsoft.SecurityInsights/incidents/write - Microsoft.SecurityInsights/incidents/comments/read - Microsoft.SecurityInsights/incidents/comments/write - Microsoft.SecurityInsights/incidents/relations/read - Microsoft.SecurityInsights/incidents/relations/write - Microsoft.SecurityInsights/incidents/tasks/read - Microsoft.SecurityInsights/incidents/tasks/write |
Abonnement, groupe de ressources ou ressource d’espace de travail |
| Créer une demande de support |
Propriétaire, Contributeur ou Demande de support contributeur ou un rôle personnalisé avec Microsoft.Support/* |
Subscription |
1 Si votre locataire a exactement un espace de travail avec Microsoft Sentinel activé, utilisez les autorisations répertoriées dans le tableau. Si votre locataire dispose de plusieurs espaces de travail avec Microsoft Sentinel activé, vous devez également être au moins administrateur de la sécurité dans Microsoft Entra ID.
Si vous travaillez avec plusieurs locataires, notez que les privilèges d’administrateur délégué granulaires (GDAP) avec Azure Lighthouse ne sont pas pris en charge pour les données Microsoft Sentinel dans le portail Defender. Utilisez plutôt l’authentification B2B Microsoft Entra. Pour plus d’informations, consultez Configurer la gestion multilocataire dans Microsoft Defender.
Après vous être connecté Microsoft Sentinel au portail Defender, vos autorisations de contrôle d’accès en fonction du rôle (RBAC) Azure existantes vous permettent d’utiliser les fonctionnalités Microsoft Sentinel auxquelles vous avez accès. Continuez à gérer les rôles et les autorisations de vos utilisateurs Microsoft Sentinel à partir de l’Portail Azure, car toutes les modifications Azure RBAC sont reflétées dans le portail Defender.
Pour plus d’informations, consultez Rôles et autorisations dans Microsoft Sentinel et Gérer l’accès aux données Microsoft Sentinel par ressource.
Important
Microsoft vous recommande d’utiliser des rôles avec le moins d’autorisations. Cela permet d’améliorer la sécurité de votre organisation.
Prérequis pour les opérations de sécurité unifiées
Pour unifier Microsoft Defender XDR et Microsoft Sentinel opérations de sécurité dans le portail Defender, vous devez disposer des ressources et des accès suivants :
- Gestion des licences pour Defender XDR, comme indiqué dans Prérequis de Microsoft Defender XDR
- Le compte Defender XDR appartient au même locataire Microsoft Entra auquel Microsoft Sentinel est associé
- Accès aux Microsoft Defender XDR dans le portail Defender, comme décrit dans Microsoft Defender XDR conditions préalables
Si applicable, remplissez ces prérequis spécifiques au service pour les opérations de sécurité unifiées :
| Service | Prerequisite |
|---|---|
| Gestion des risques internes Microsoft Purview | Si votre organization utilise Gestion des risques internes Microsoft Purview, intégrez ces données en activant le connecteur de données Microsoft 365 Insider Risk Management sur votre espace de travail principal pour Microsoft Sentinel. Désactivez ce connecteur sur tous les espaces de travail secondaires pour Microsoft Sentinel que vous prévoyez d’intégrer au portail Defender. - Installez la solution Gestion des risques internes Microsoft Purview à partir du hub de contenu sur l’espace de travail principal. - Configurer le connecteur de données. Pour plus d’informations, consultez Découvrir et gérer le contenu prêt à l'emploi de Microsoft Sentinel. |
| Microsoft Defender pour le Cloud | Pour diffuser en continu vers l’espace de travail principal de Microsoft Sentinel les incidents Defender for Cloud qui sont corrélés sur l’ensemble des abonnements du locataire : - Connectez le connecteur de données Microsoft Defender pour le cloud (préversion) basé sur le tenant dans l’espace de travail principal. - Déconnectez le connecteur d’alertes Microsoft Defender pour le cloud basé sur un abonnement (hérité) de tous les espaces de travail du locataire. Si vous ne souhaitez pas diffuser en continu des données de locataire corrélées pour Defender pour le cloud vers l’espace de travail principal, continuez à utiliser le connecteur Microsoft Defender pour le cloud (hérité) basé sur un abonnement sur vos espaces de travail. Pour plus d’informations, consultez Ingérer Microsoft Defender pour les incidents cloud avec l’intégration de Microsoft Defender XDR. |
Intégrer Microsoft Sentinel
Cette procédure décrit comment intégrer un espace de travail compatible Microsoft Sentinel au portail Defender.
- Accédez au portail Microsoft Defender et connectez-vous.
- SélectionnezParamètres>système>Microsoft Sentinel>Connecter un espace de travail.
- Sélectionnez les espaces de travail que vous souhaitez connecter, puis sélectionnez Suivant.
- Sélectionnez l’espace de travail principal.
- Lisez et comprenez les modifications apportées au produit associées à la connexion de votre espace de travail.
- Sélectionnez Se connecter.
Une fois votre espace de travail connecté, la bannière de la page d’accueil indique que votre environnement est prêt. La page d’accueil est mise à jour avec de nouvelles sections qui incluent des métriques de Microsoft Sentinel, comme le nombre de connecteurs de données et les règles d’automatisation.
Explorer les fonctionnalités Microsoft Sentinel dans le portail Defender
Une fois que vous avez connecté votre espace de travail, Microsoft Sentinel apparaît dans le volet de navigation de gauche. Si Defender XDR est activé, les pages telles que Accueil, Incidents et Repérage avancé affichent des données combinées de Microsoft Sentinel et de Defender XDR. Sans Defender XDR, ces pages n’affichent que des données Microsoft Sentinel. Pour plus d’informations, consultez Microsoft Sentinel dans le portail Microsoft Defender.
De nombreuses fonctionnalités Microsoft Sentinel sont intégrées au portail Defender. Pour les fonctionnalités intégrées répertoriées dans le tableau suivant, l’expérience est similaire au portail Azure. Utilisez les articles du tableau suivant pour commencer. Lorsque vous utilisez les articles liés, commencez à partir du portail Defender au lieu du portail Azure.
Après l’intégration, la promotion d’alertes (version préliminaire) crée automatiquement des alertes Microsoft Defender XDR à partir des alertes tierces prises en charge intégrées dans votre espace de travail. Examinez les sources prises en charge et les conseils pour gérer les alertes indésirables ou dupliquées.
Recherchez Microsoft Sentinel paramètres dans le portail Defender sousParamètres>système>Microsoft Sentinel.
Modifier l’espace de travail principal
Vous ne pouvez avoir qu’un seul espace de travail principal connecté au portail Defender à la fois. Mais vous pouvez modifier l’espace de travail principal.
- Dans le portail Defender, accédez àParamètres>système>Microsoft Sentinel>Spaces de travail.
- Sélectionnez le nom de l’espace de travail que vous souhaitez rendre principal.
- Sélectionnez Définir comme principal.
- Lisez et comprenez les modifications apportées au produit associées à la modification de l’espace de travail principal.
- Sélectionnez Confirmer et continuez.
Lorsque vous basculez l’espace de travail principal pour Microsoft Sentinel, le connecteur Defender XDR est connecté au nouveau principal et déconnecté automatiquement de l’ancien. Pour plus d’informations, consultez Plusieurs espaces de travail Microsoft Sentinel dans le portail Defender.
Retirer Microsoft Sentinel
Avertissement
Si votre espace de travail a le connecteur Microsoft Defender XDR configuré, le retrait de l’espace de travail du portail Defender entraîne également la déconnexion du connecteur Microsoft Defender XDR. Veillez à reconnecter le connecteur Microsoft Defender XDR si vous souhaitez recevoir Defender XDR incidents dans Microsoft Sentinel à nouveau.
Pour désactiver un espace de travail à partir du portail Defender, déconnectez l’espace de travail des paramètres de Microsoft Sentinel.
Accédez au portail Microsoft Defender et connectez-vous.
Dans le portail Defender, sous Système, sélectionnez Paramètres>Microsoft Sentinel.
Dans la page Espaces de travail , sélectionnez l’espace de travail connecté et Déconnecter l’espace de travail.
Indiquez une raison pour laquelle vous déconnectez l’espace de travail.
Confirmez votre sélection.
Lorsque votre espace de travail est déconnecté, la section Microsoft Sentinel est supprimée du volet de navigation gauche du portail Defender. Les données de Microsoft Sentinel ne sont plus incluses dans la page d’accueil.
Si vous souhaitez connecter un autre espace de travail, dans la page Espaces de travail, sélectionnez Connecter un espace de travail, puis choisissez l’espace de travail que vous souhaitez connecter.