Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Pour se connecter à un réseau virtuel via point-to-site (P2S), vous devez configurer l’appareil client depuis lequel vous vous connecterez. Cet article vous aide à configurer un client VPN pour des connexions point-à-site utilisant l’authentification par certificat. Sélectionnez le système d’exploitation du client que vous souhaitez configurer.
Avant de commencer
Avant de commencer les étapes de configuration du client, vérifiez que vous suivez l’article de configuration de client VPN approprié. Le tableau suivant présente les articles de configuration disponibles pour les clients VPN point à site de la passerelle VPN. Les étapes diffèrent selon le type d’authentification, le type de tunnel et le système d’exploitation client.
| Méthode d’authentification | Type de tunnel | Système d’exploitation client | Client VPN |
|---|---|---|---|
| Certificate | |||
| IKEv2, SSTP, OpenVPN | Windows, macOS, Linux, iOS | Configuration du client VPN - authentification par certificat | |
| Microsoft Entra ID (système d'identification de Microsoft) | |||
| OpenVPN | Windows | Azure client VPN | |
| OpenVPN | macOS | Azure VPN Client |
Prerequisites
Cet article part du principe que vous avez déjà rempli les prérequis suivants :
- Vous avez créé et configuré votre passerelle VPN pour l’authentification par certificat point-to-site et le type de tunnel requis par le client que vous souhaitez configurer. Pour connaître les étapes, consultez Configurer les paramètres du serveur pour les connexions de passerelle VPN P2S – Authentification par certificat.
- Vous avez généré et téléchargé les fichiers de configuration du client VPN. Consultez Générer les fichiers de configuration de profil de client VPN pour découvrir les étapes nécessaires.
- Vous pouvez soit générer des certificats clients, soit acquérir les certificats clients appropriés nécessaires à l’authentification. Pour des informations sur le travail avec les certificats, voir Point-to-site : Générer des certificats.
Windows
Les clients Windows peuvent se connecter en utilisant le client VPN natif (type de tunnel IKEv2/SSTP) ou le type de tunnel OpenVPN en utilisant le client VPN Azure, le client OpenVPN 2.x ou OpenVPN Connect 3.x.
Client VPN natif
Si votre passerelle VPN point-to-site (P2S) est configurée pour utiliser IKEv2/SSTP et l'authentification par certificat, vous pouvez vous connecter à votre réseau virtuel via le client VPN natif qui fait partie de votre système d'exploitation Windows.
Workflow
- Générez et installez les certificats clients si vous ne l’avez pas déjà fait.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurez le client VPN natif déjà installé sur votre ordinateur Windows.
- Connexion à Azure.
Générez et installez des certificats clients
Pour l’authentification des certificats, vous devez installer un certificat client sur chaque ordinateur client. Vous devez exporter le certificat client que vous souhaitez utiliser avec la clé privée et inclure tous les certificats dans le chemin de certification. Pour certaines configurations, il faut aussi installer les informations du certificat root.
Dans de nombreux cas, vous pouvez installer le certificat client directement sur l’ordinateur client en double-cliquant dessus. Cependant, pour certaines configurations de clients OpenVPN, il se peut que vous deviez extraire des informations du certificat client pour compléter la configuration.
- Pour des informations sur le travail avec les certificats, voir Point-to-site : Générer des certificats.
- Pour afficher un certificat client installé, ouvrez Gérer les certificats utilisateur. Le certificat client est installé dans Current User\Personal\Certificates.
Installer le certificat client
Chaque ordinateur a besoin d’un certificat client pour s’authentifier. Si le certificat client n’est pas déjà installé sur l’ordinateur local, vous pouvez l’installer en suivant les étapes suivantes :
- Recherchez le certificat client. Pour plus d’informations sur les certificats clients, consultez Installer des certificats clients.
- Installez le certificat client. En règle générale, vous pouvez effectuer cette opération en double-cliquant sur le fichier de certificat et en fournissant un mot de passe (si nécessaire).
Afficher les fichiers de configuration
Le package de configuration du profil du client VPN contient des dossiers spécifiques. Les fichiers dans les dossiers contiennent les paramètres nécessaires pour configurer le profil du client VPN sur l’ordinateur client. Les fichiers et les paramètres qu’ils contiennent sont spécifiques à la passerelle VPN ainsi qu’au type d’authentification et de tunnel que votre passerelle VPN est configurée pour utiliser.
Localisez et décompressez le package de configuration du profil du client VPN que vous avez généré. Pour l’authentification des certificats et IKEv2/SSTP, vous voyez les fichiers suivants :
- WindowsAmd64 et WindowsX86 contiennent les packages des programmes d’installation Windows 64 bits et Windows 32 bits, respectivement. Le package d’installation WindowsAmd64 est pour tous les clients Windows 64 bits pris en charge, pas seulement AMD.
- Générique contient les informations générales utilisées pour créer la configuration de votre client VPN. Le dossier Générique est fourni si le protocole IKEv2 ou SSTP+IKEv2 a été configuré sur la passerelle. Si seul le protocole SSTP a été configuré, alors le dossier Générique n’apparaîtra pas.
Configurez le profil client VPN
Pour vous connecter, vous devez d’abord configurer le client VPN avec les paramètres requis. Configurez le profil client VPN en utilisant les paramètres du package de configuration du client VPN. Les paramètres du package sont spécifiques à la passerelle VPN à laquelle vous vous connectez.
Vous pouvez utiliser le même package de configuration du client VPN sur chaque ordinateur client Windows, tant que la version correspond à l’architecture du client. Pour une liste des systèmes d’exploitation clients pris en charge, voir la section point à site de la FAQ passerelle VPN.
Note
Vous devez avoir des droits d’administrateur sur l’ordinateur client Windows depuis lequel vous souhaitez vous connecter.
Installer le package de configuration du client VPN
- Sélectionnez les fichiers de configuration du client VPN qui correspondent à l’architecture de l’ordinateur Windows. Pour une architecture de processeur 64 bits, choisissez le package du programme d’installation
VpnClientSetupAmd64. Pour une architecture de processeur 32 bits, choisissez le package du programme d’installationVpnClientSetupX86. - Double-cliquez sur le package pour lancer l’installation. Si vous voyez une fenêtre contextuelle sur SmartScreen, sélectionnez Plus d’infos, puis Exécuter quand même.
Connectez-vous
Connectez-vous à votre réseau virtuel via un VPN point-to-site.
- Allez dans les paramètres VPN et localisez la connexion VPN que vous avez créée. Il porte le même nom que votre réseau virtuel. Sélectionnez Se connecter. Un message contextuel peut s’afficher. Sélectionnez Continuer pour utiliser des privilèges élevés.
- Sur la page État de connexion, sélectionnez Connecter pour établir la connexion. Si un écran Sélectionner un certificat apparaît, vérifiez que le certificat client affiché est celui que vous souhaitez utiliser pour la connexion. Dans le cas contraire, utilisez la flèche déroulante pour sélectionner le certificat approprié, puis sélectionnez OK.
Azure VPN Client
Si votre passerelle VPN point à site (P2S) est configurée pour utiliser OpenVPN et l’authentification par certificat, vous pouvez vous connecter à votre réseau virtuel à l’aide d’Azure VPN Client.
Même s'il est possible que le client VPN Azure pour Windows fonctionne sur d'autres versions du système d'exploitation, le client VPN Azure pour Windows n'est pris en charge que dans les versions suivantes :
- Versions Windows prises en charge : Windows 11 sur architectures x64, x86 et ARM64.
Exigences relatives aux connexions
Pour se connecter à Azure, chaque ordinateur client nécessite les éléments suivants :
- Le logiciel client VPN Azure installé sur chaque ordinateur client.
- Le profil client VPN Azure configuré en utilisant les paramètres du fichier de configuration téléchargéazurevpnconfig.xml ou azurevpnconfig_cert.xml.
- Un certificat client installé localement sur l’ordinateur client.
Générez et installez des certificats clients
Pour l’authentification des certificats, installez un certificat client sur chaque ordinateur client. Exportez le certificat client que vous souhaitez utiliser avec la clé privée, et incluez tous les certificats dans le chemin de certification. Pour certaines configurations, il faut aussi installer les informations du certificat root.
- Pour plus d’informations sur l’utilisation des certificats, consultez Point à site : générer des certificats.
- Pour afficher un certificat client installé, ouvrez Gérer les certificats utilisateur. Le certificat client est installé dans Current User\Personal\Certificates.
Installer le certificat client
Chaque ordinateur a besoin d’un certificat client pour s’authentifier. Si le certificat client n’est pas déjà installé sur l’ordinateur local, vous pouvez l’installer en suivant les étapes suivantes :
- Recherchez le certificat client. Pour plus d’informations sur les certificats clients, consultez Installer des certificats clients.
- Installez le certificat client. En règle générale, vous pouvez effectuer cette opération en double-cliquant sur le fichier de certificat et en fournissant un mot de passe (si nécessaire).
Afficher les fichiers de configuration
Le package de configuration du profil du client VPN contient des dossiers spécifiques. Les fichiers dans les dossiers contiennent les paramètres nécessaires pour configurer le profil du client VPN sur l’ordinateur client. Les fichiers et les paramètres qu’ils contiennent sont spécifiques à la passerelle VPN ainsi qu’au type d’authentification et de tunnel que votre passerelle VPN est configurée pour utiliser.
Localisez et décompressez le package de configuration du profil du client VPN que vous avez généré. Pour l’authentification des certificats et OpenVPN, vous voyez le dossier AzureVPN . Dans ce dossier, vous voyez soit le fichier azurevpnconfig_cert.xml , soit le fichierazurevpnconfig.xml , selon que votre configuration P2S inclut plusieurs types d’authentification. Le fichier .xml contient les paramètres que vous utilisez pour configurer le profil de client VPN.
Si vous ne voyez aucun fichier, ou si vous n’avez pas de dossier AzureVPN, vérifiez que votre passerelle VPN est configurée pour utiliser le type de tunnel OpenVPN et que l’authentification par certificat est sélectionnée.
Télécharger Azure VPN Client
Les fonctionnalités et paramètres disponibles pour le client VPN Azure dépendent de la version du client que vous utilisez. Pour plus d’informations sur les versions du client VPN Azure, consultez l’article versions du client VPN Azure .
Téléchargez la dernière version des fichiers d’installation d’Azure VPN Client à l’aide de l’un des liens suivants :
- Installez en utilisant des fichiers d’installation du client : https://aka.ms/azvpnclientdownload.
- Installez directement en cas de connexion sur un ordinateur client : Microsoft Store.
- Installez à l’aide du Gestionnaire de package Windows (WinGet). Vous pouvez exécuter la commande suivante pour installer et en savoir plus sur la méthode WinGet dans ce document.
winget install Microsoft.AzureVPNClient --source winget
Installez Azure VPN Client sur chaque ordinateur.
Vérifiez qu’Azure VPN Client est autorisé à s’exécuter en arrière-plan. Pour connaître les étapes à suivre, consultez applications Windows en arrière-plan.
Pour vérifier la version du client installée, ouvrez Azure VPN Client. Accédez au bas du client et sélectionnez ... -> ? Aide. Dans le volet de droite, vous pouvez voir le numéro de version du client.
Configurer le client VPN Azure et se connecter
Ouvrez Azure VPN Client.
Sélectionnez + en bas à gauche de la page, puis sélectionnez Importer.
Dans la fenêtre, naviguez jusqu’au fichier azurevpnconfig.xml ou azurevpnconfig_cert.xml en fonction de votre configuration. Sélectionnez le fichier, puis Ouvrir.
Dans la page de profil de client, notez que bon nombre des paramètres sont déjà spécifiés. Les paramètres préconfigurés sont contenus dans le package de profil de client VPN que vous avez importé. Même si la plupart des paramètres sont déjà spécifiés, vous devez configurer des paramètres propres à l’ordinateur client.
Dans la liste déroulante Informations sur le certificat, sélectionnez le nom du certificat enfant (le certificat client). Par exemple, P2SChildCert. Pour cet exercice, sélectionnez Aucun pour le profil secondaire.
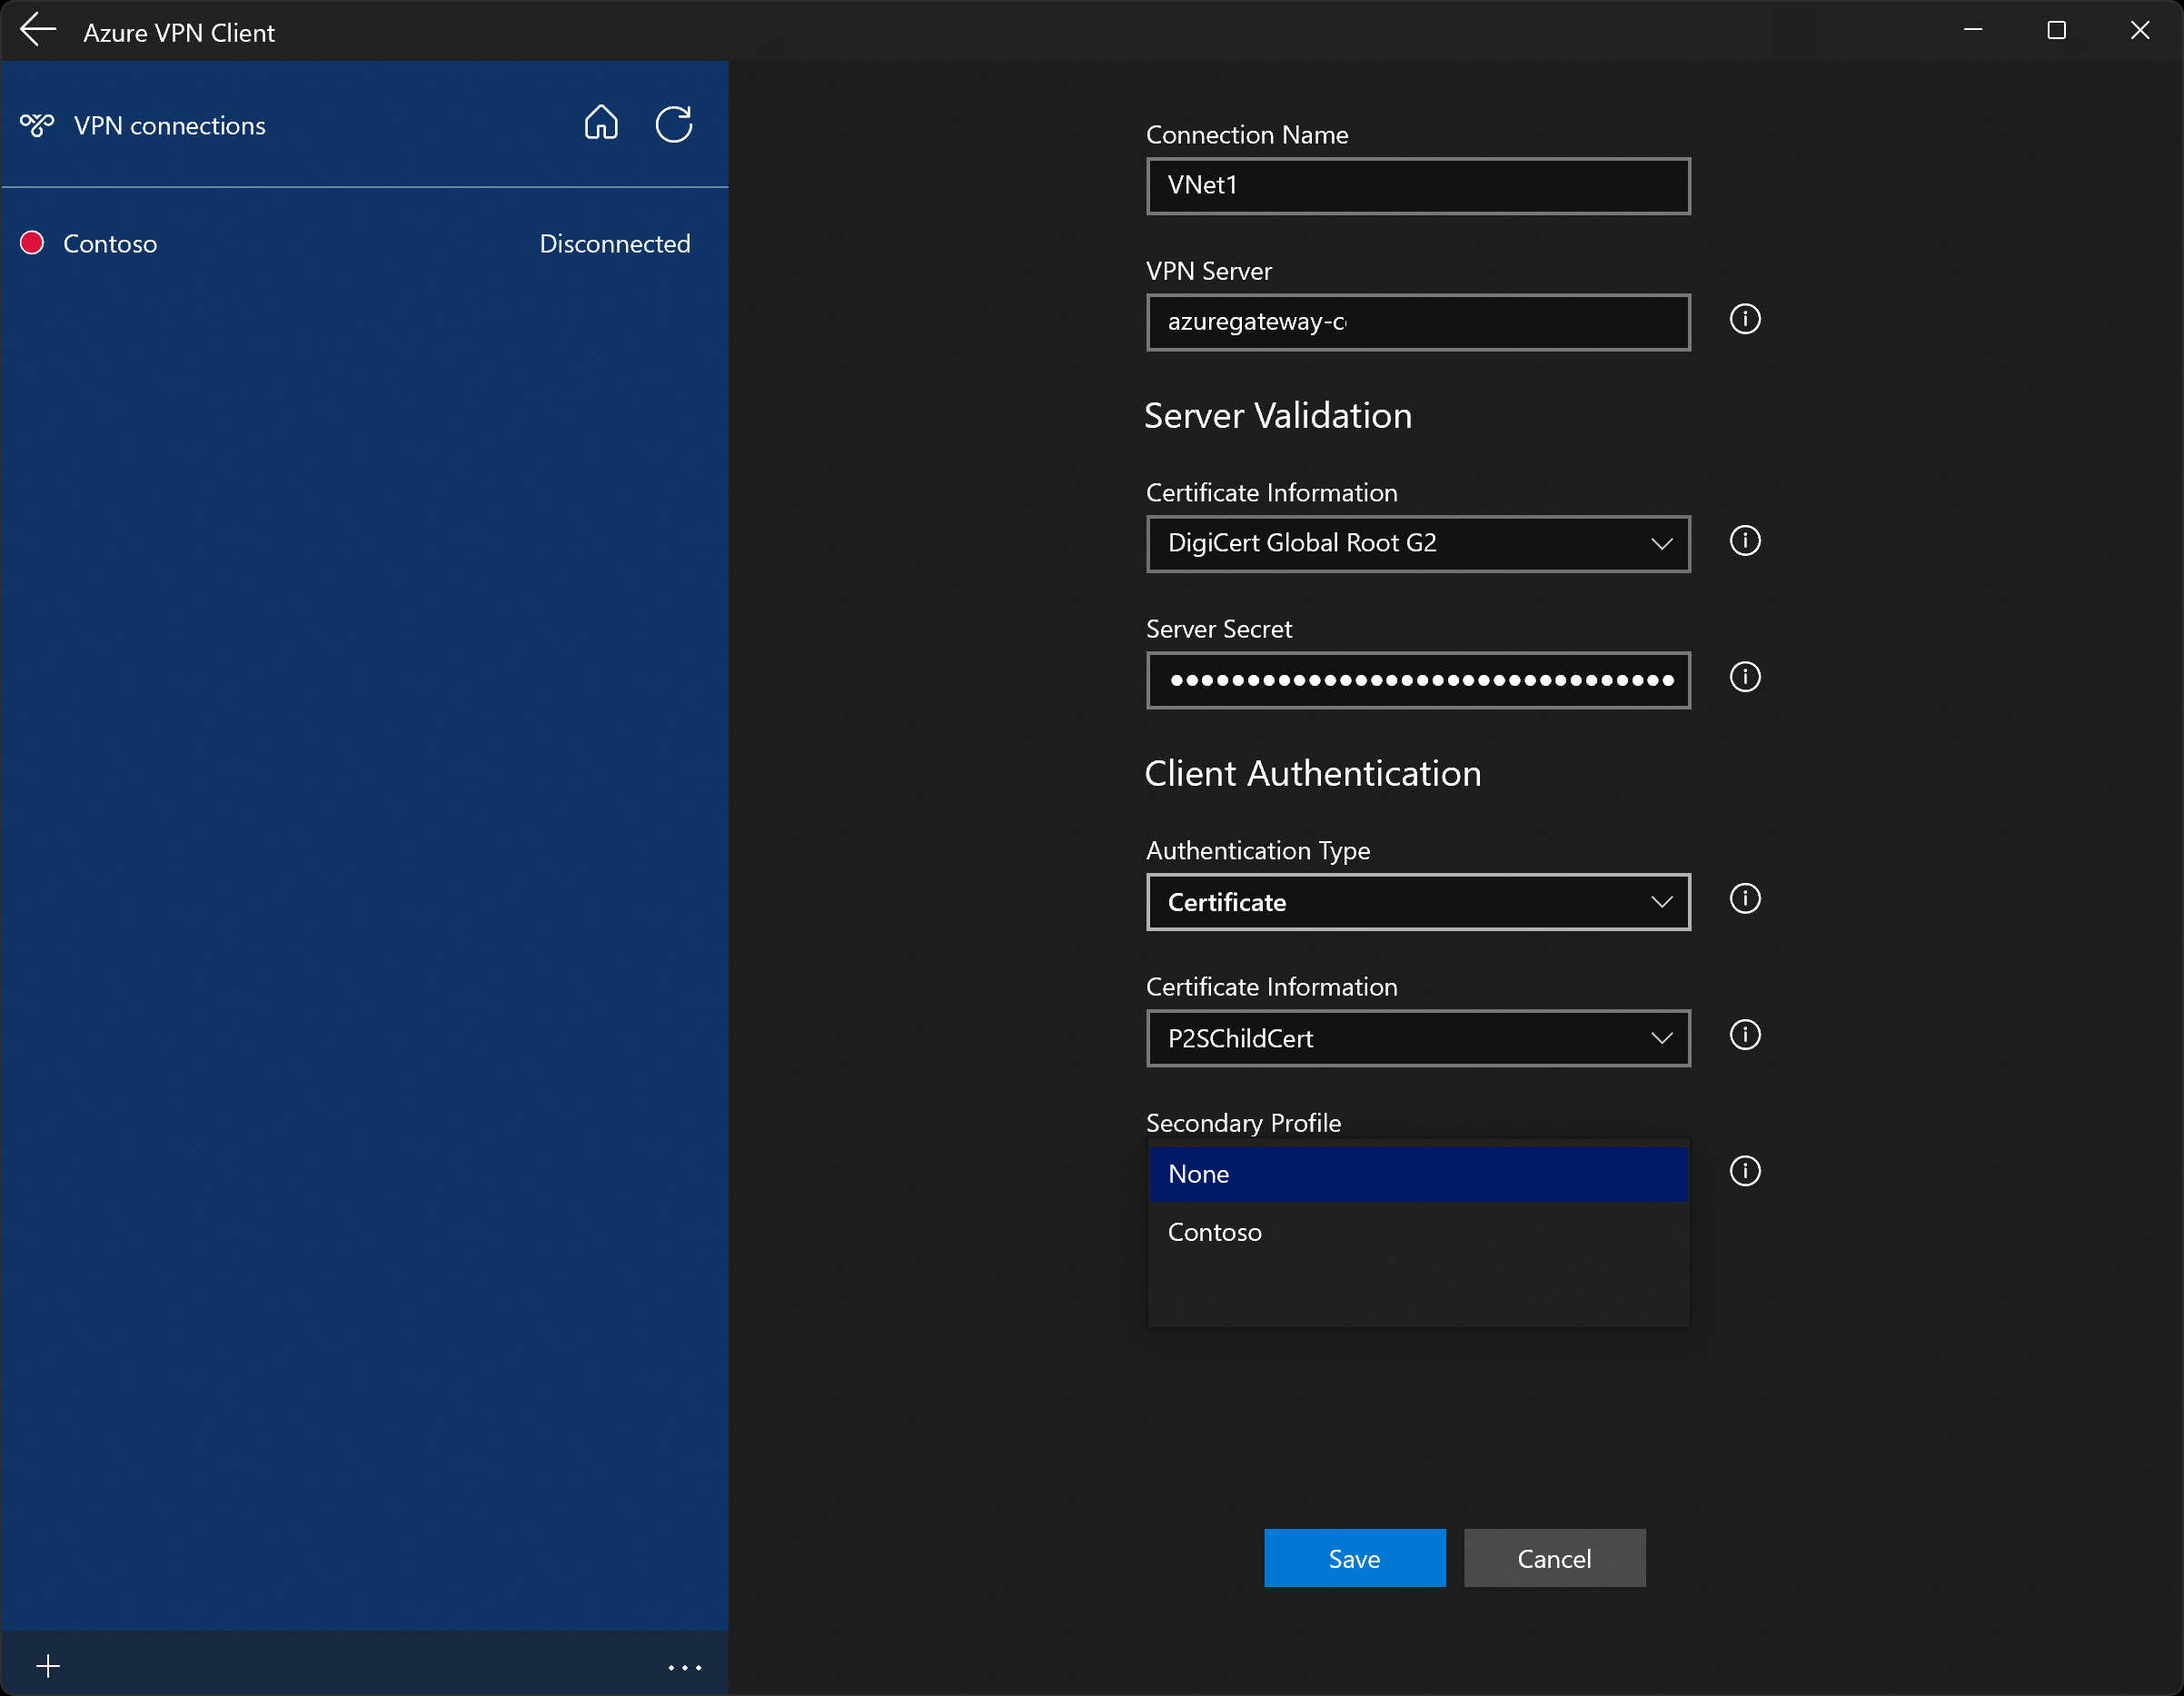
Si vous ne voyez pas de certificat client dans la liste déroulante Informations sur le certificat, vous devez annuler l’importation de la configuration de profil et résoudre le problème avant de continuer. Il est possible que l’une des choses suivantes soit vraie :
- Le certificat client n’est pas installé localement sur l’ordinateur client.
- Il existe plusieurs certificats avec exactement le même nom installé sur votre ordinateur local (commun dans les environnements de test).
- Le certificat de l'enfant est corrompu.
Une fois l’importation validée (importations sans erreur), sélectionnez Enregistrer.
Dans le volet de gauche, recherchez la connexion VPN, puis sélectionnez Se connecter.
-
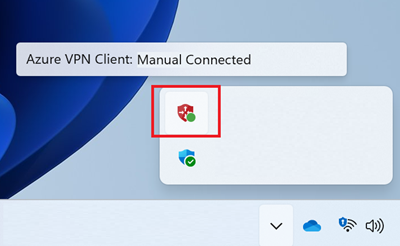
La barre d’état système du client VPN Azure, disponible dans la version 4.0.0.0 et ultérieure, vous permet de fermer l’application cliente VPN Azure tout en conservant la connexion active. Lorsque vous fermez l’application, vous pouvez voir l’application dans la barre d’état système Windows. Vous pouvez rouvrir l’application cliente VPN Azure en mode compact en cliquant sur l’icône de barre d’état.
Si vous rencontrez des problèmes de connexion et que vous utilisez la version 4.0.0.0 ou ultérieure du client VPN Azure, sélectionnez ... en bas de la page du client VPN Azure, puis sélectionnez Prérequis. Dans la page Prérequis de l’application de test , sélectionnez Exécuter le test des prérequis. Corrigez les problèmes et réessayez de vous connecter. Pour plus d’informations, consultez la vérification des prérequis du client VPN Azure.
Exporter et distribuer un profil de client
Une fois que vous disposez d’un profil fonctionnel et que vous devez le distribuer à d’autres utilisateurs, vous pouvez l’exporter en procédant comme suit :
Mettez en surbrillance le profil client VPN que vous souhaitez exporter, sélectionnez les points de sélection ( ... ), puis sélectionnez Exporter.

Sélectionnez l’emplacement dans lequel vous souhaitez enregistrer ce profil, laissez le nom de fichier tel quel, puis sélectionnez Enregistrer pour enregistrer le fichier XML.

Supprimer un profil de client
Mettez en surbrillance le profil du client VPN que vous souhaitez exporter, sélectionnez le ... puis sélectionnez Supprimer.
Dans la fenêtre contextuelle de confirmation, sélectionnez Supprimer pour procéder à la suppression.
Configurer un profil secondaire
Azure VPN Client fournit une haute disponibilité pour les profils clients. L’ajout d’un profil client secondaire offre au client un moyen plus résilient d’accéder au VPN. S’il existe une panne de région ou un échec de connexion au profil client VPN principal, le client VPN Azure se connecte automatiquement au profil client secondaire sans provoquer d’interruptions. Cette fonctionnalité nécessite Azure VPN Client version 2.2124.51.0 ou ultérieure.
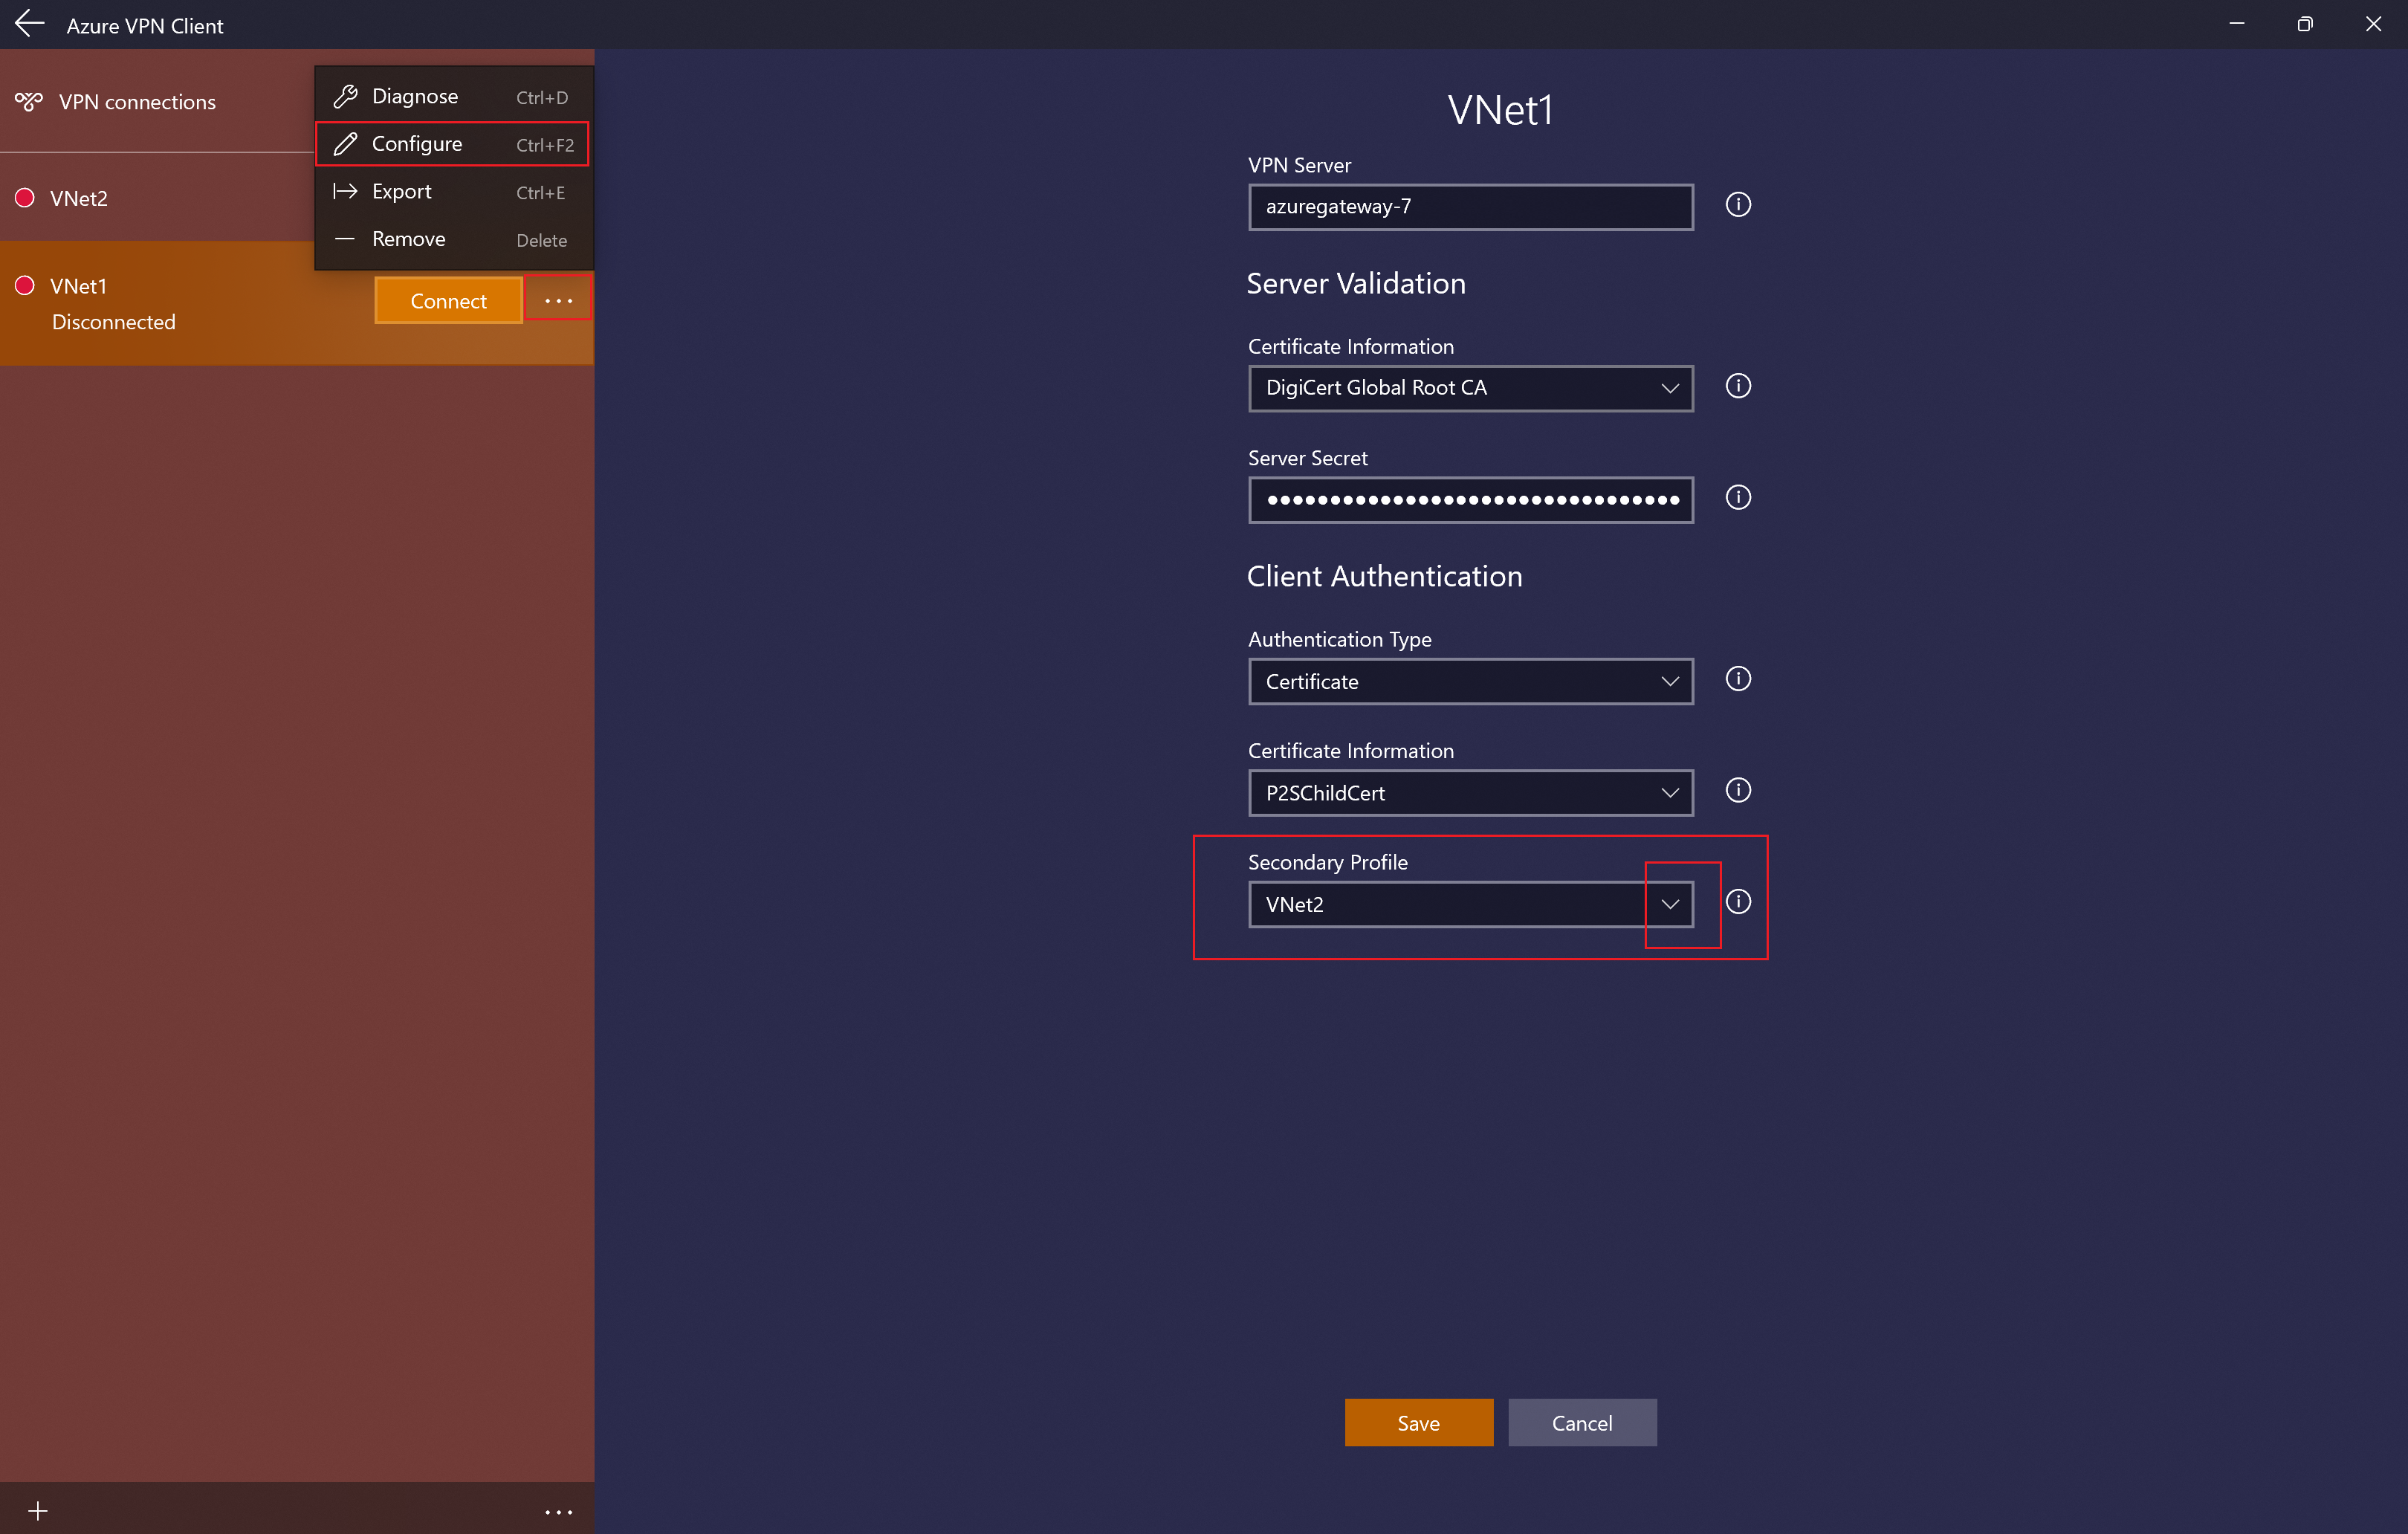
Pour cet exemple, nous allons ajouter un profil secondaire à un profil déjà existant. Si le client ne peut pas se connecter à VNet1, il se connecte automatiquement à Contoso sans provoquer d’interruptions.
Ajoutez un autre profil client VPN à Azure VPN Client. Pour cet exemple, nous avons importé un fichier de profil de client VPN et ajouté une connexion à Contoso.
Ensuite, accédez au profil VNet1, cliquez sur « ... », puis sur Configurer.
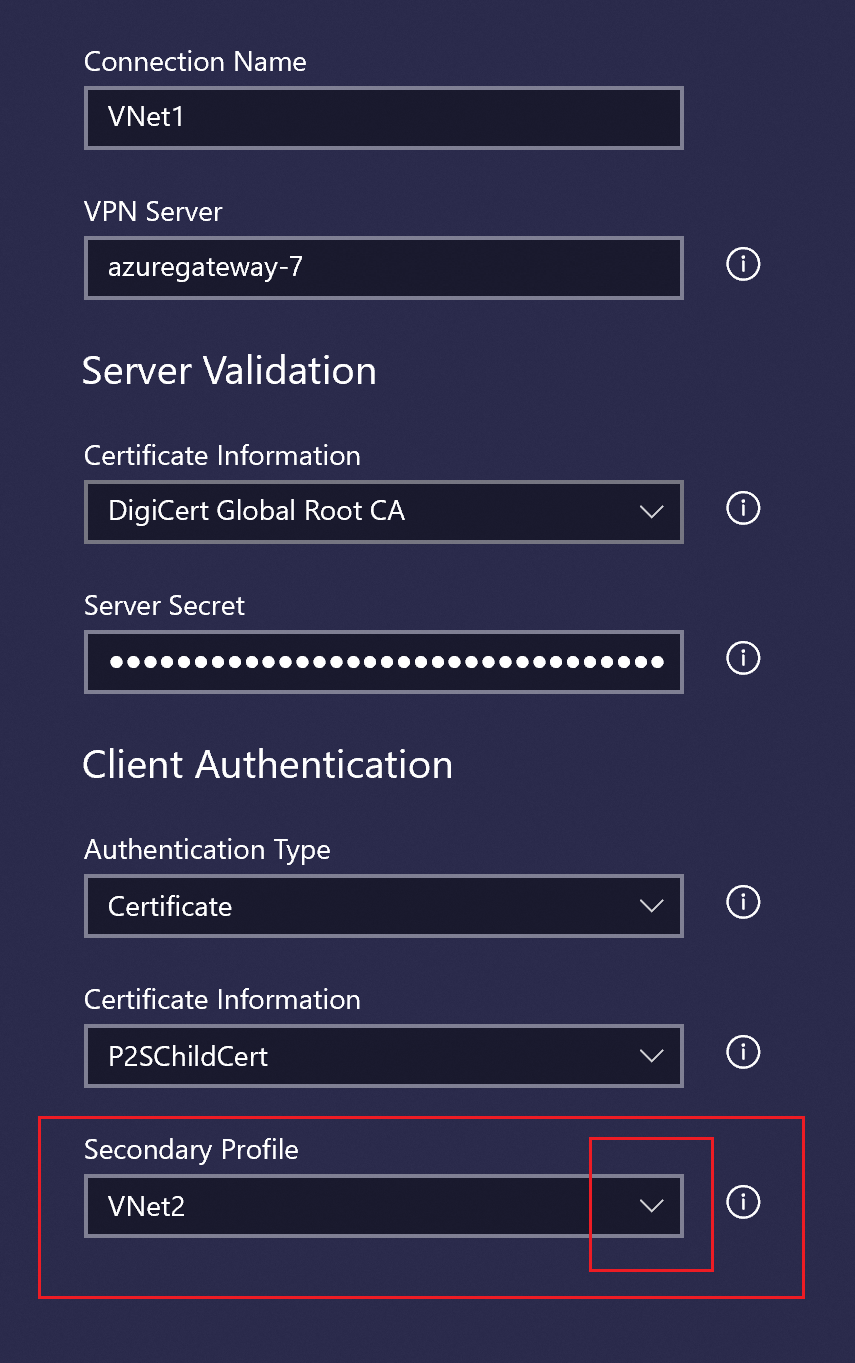
Dans la liste déroulante Profil secondaire, sélectionnez le profil pour Contoso. Enregistrez ensuite vos paramètres.
Travailler avec des connexions
Pour se connecter automatiquement
Ces étapes vous aident à configurer votre connexion pour vous connecter automatiquement avec Always-on.
Sur la page d’accueil de votre client VPN, sélectionnez Paramètres VPN. Si vous voyez la boîte de dialogue Switch Applications, sélectionnez Oui.

Si le profil que vous souhaitez configurer est connecté, déconnectez la connexion, mettez le profil en surbrillance et cochez la case Se connecter automatiquement.
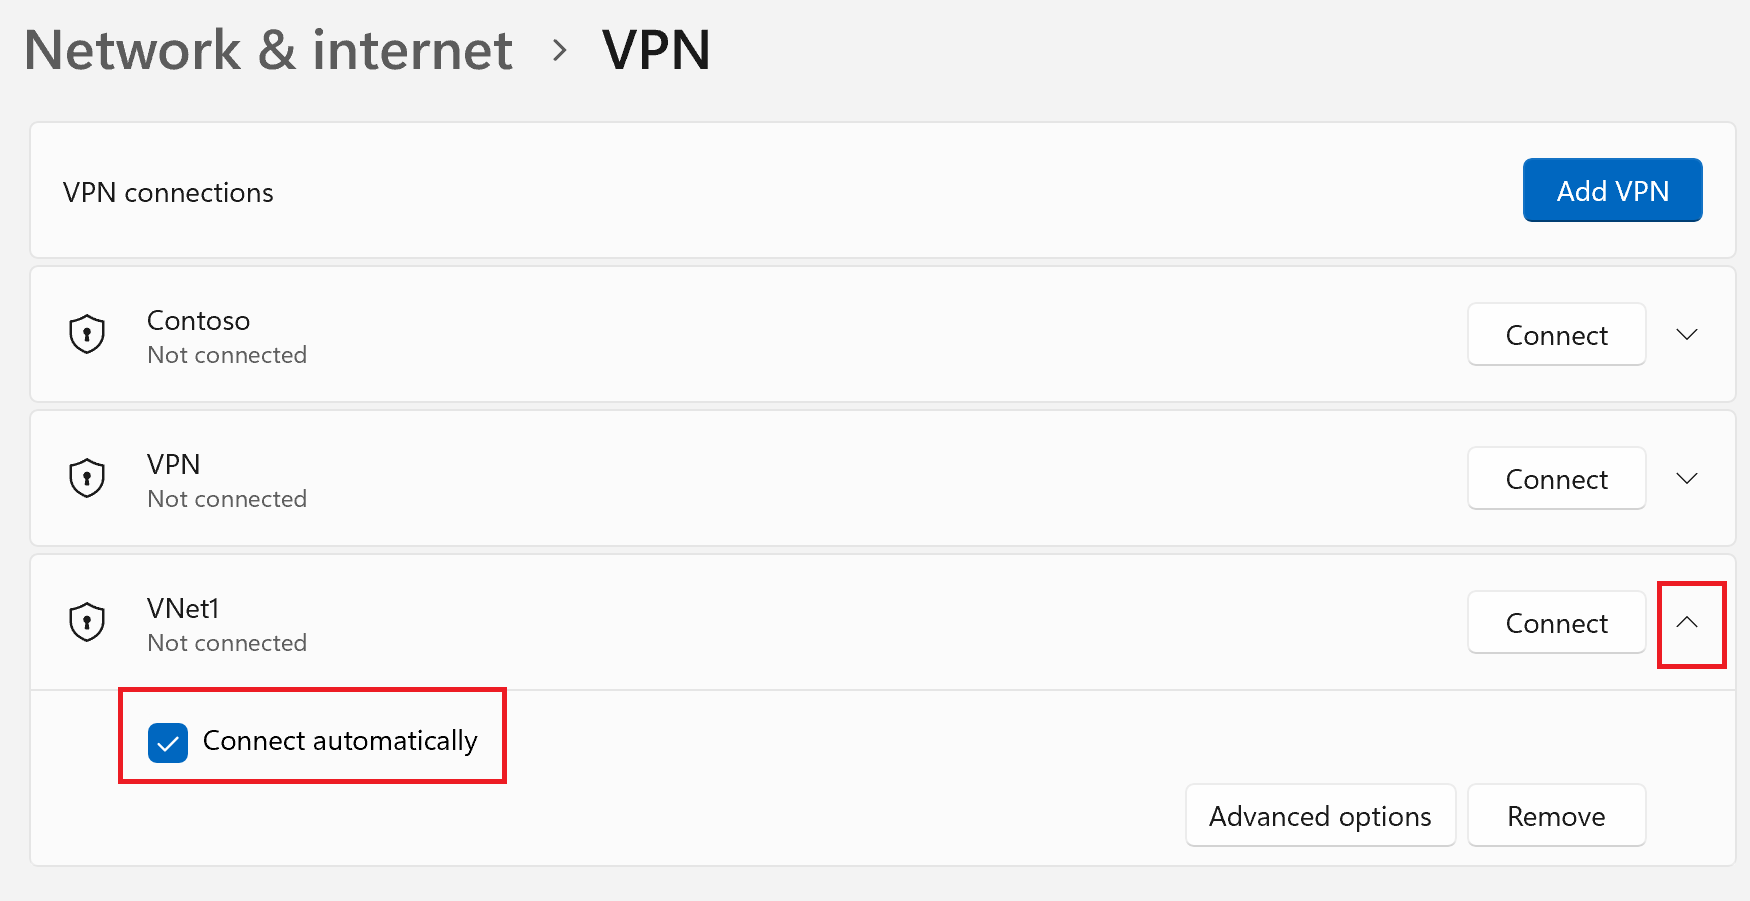
Sélectionnez Se connecter pour initier la connexion VPN.

Diagnostiquer les problèmes de connexion
Vérification des prérequis
Si votre client VPN Azure est la version 4.0.0.0 ou ultérieure, vous pouvez effectuer une vérification des prérequis pour vérifier que votre ordinateur a configuré et installé les éléments nécessaires pour se connecter correctement. Pour afficher le numéro de version d’Azure VPN Client installé, lancez le client et sélectionnez Aide.
- Sélectionnez ... en bas de la page du client VPN Azure et sélectionnez Prérequis.
- Dans la page Prérequis de l’application de test , sélectionnez Exécuter le test des prérequis.
- Corrigez les problèmes et réessayez de vous connecter. Pour plus d’informations, consultez la vérification des prérequis du client VPN Azure.
Outil de diagnostic
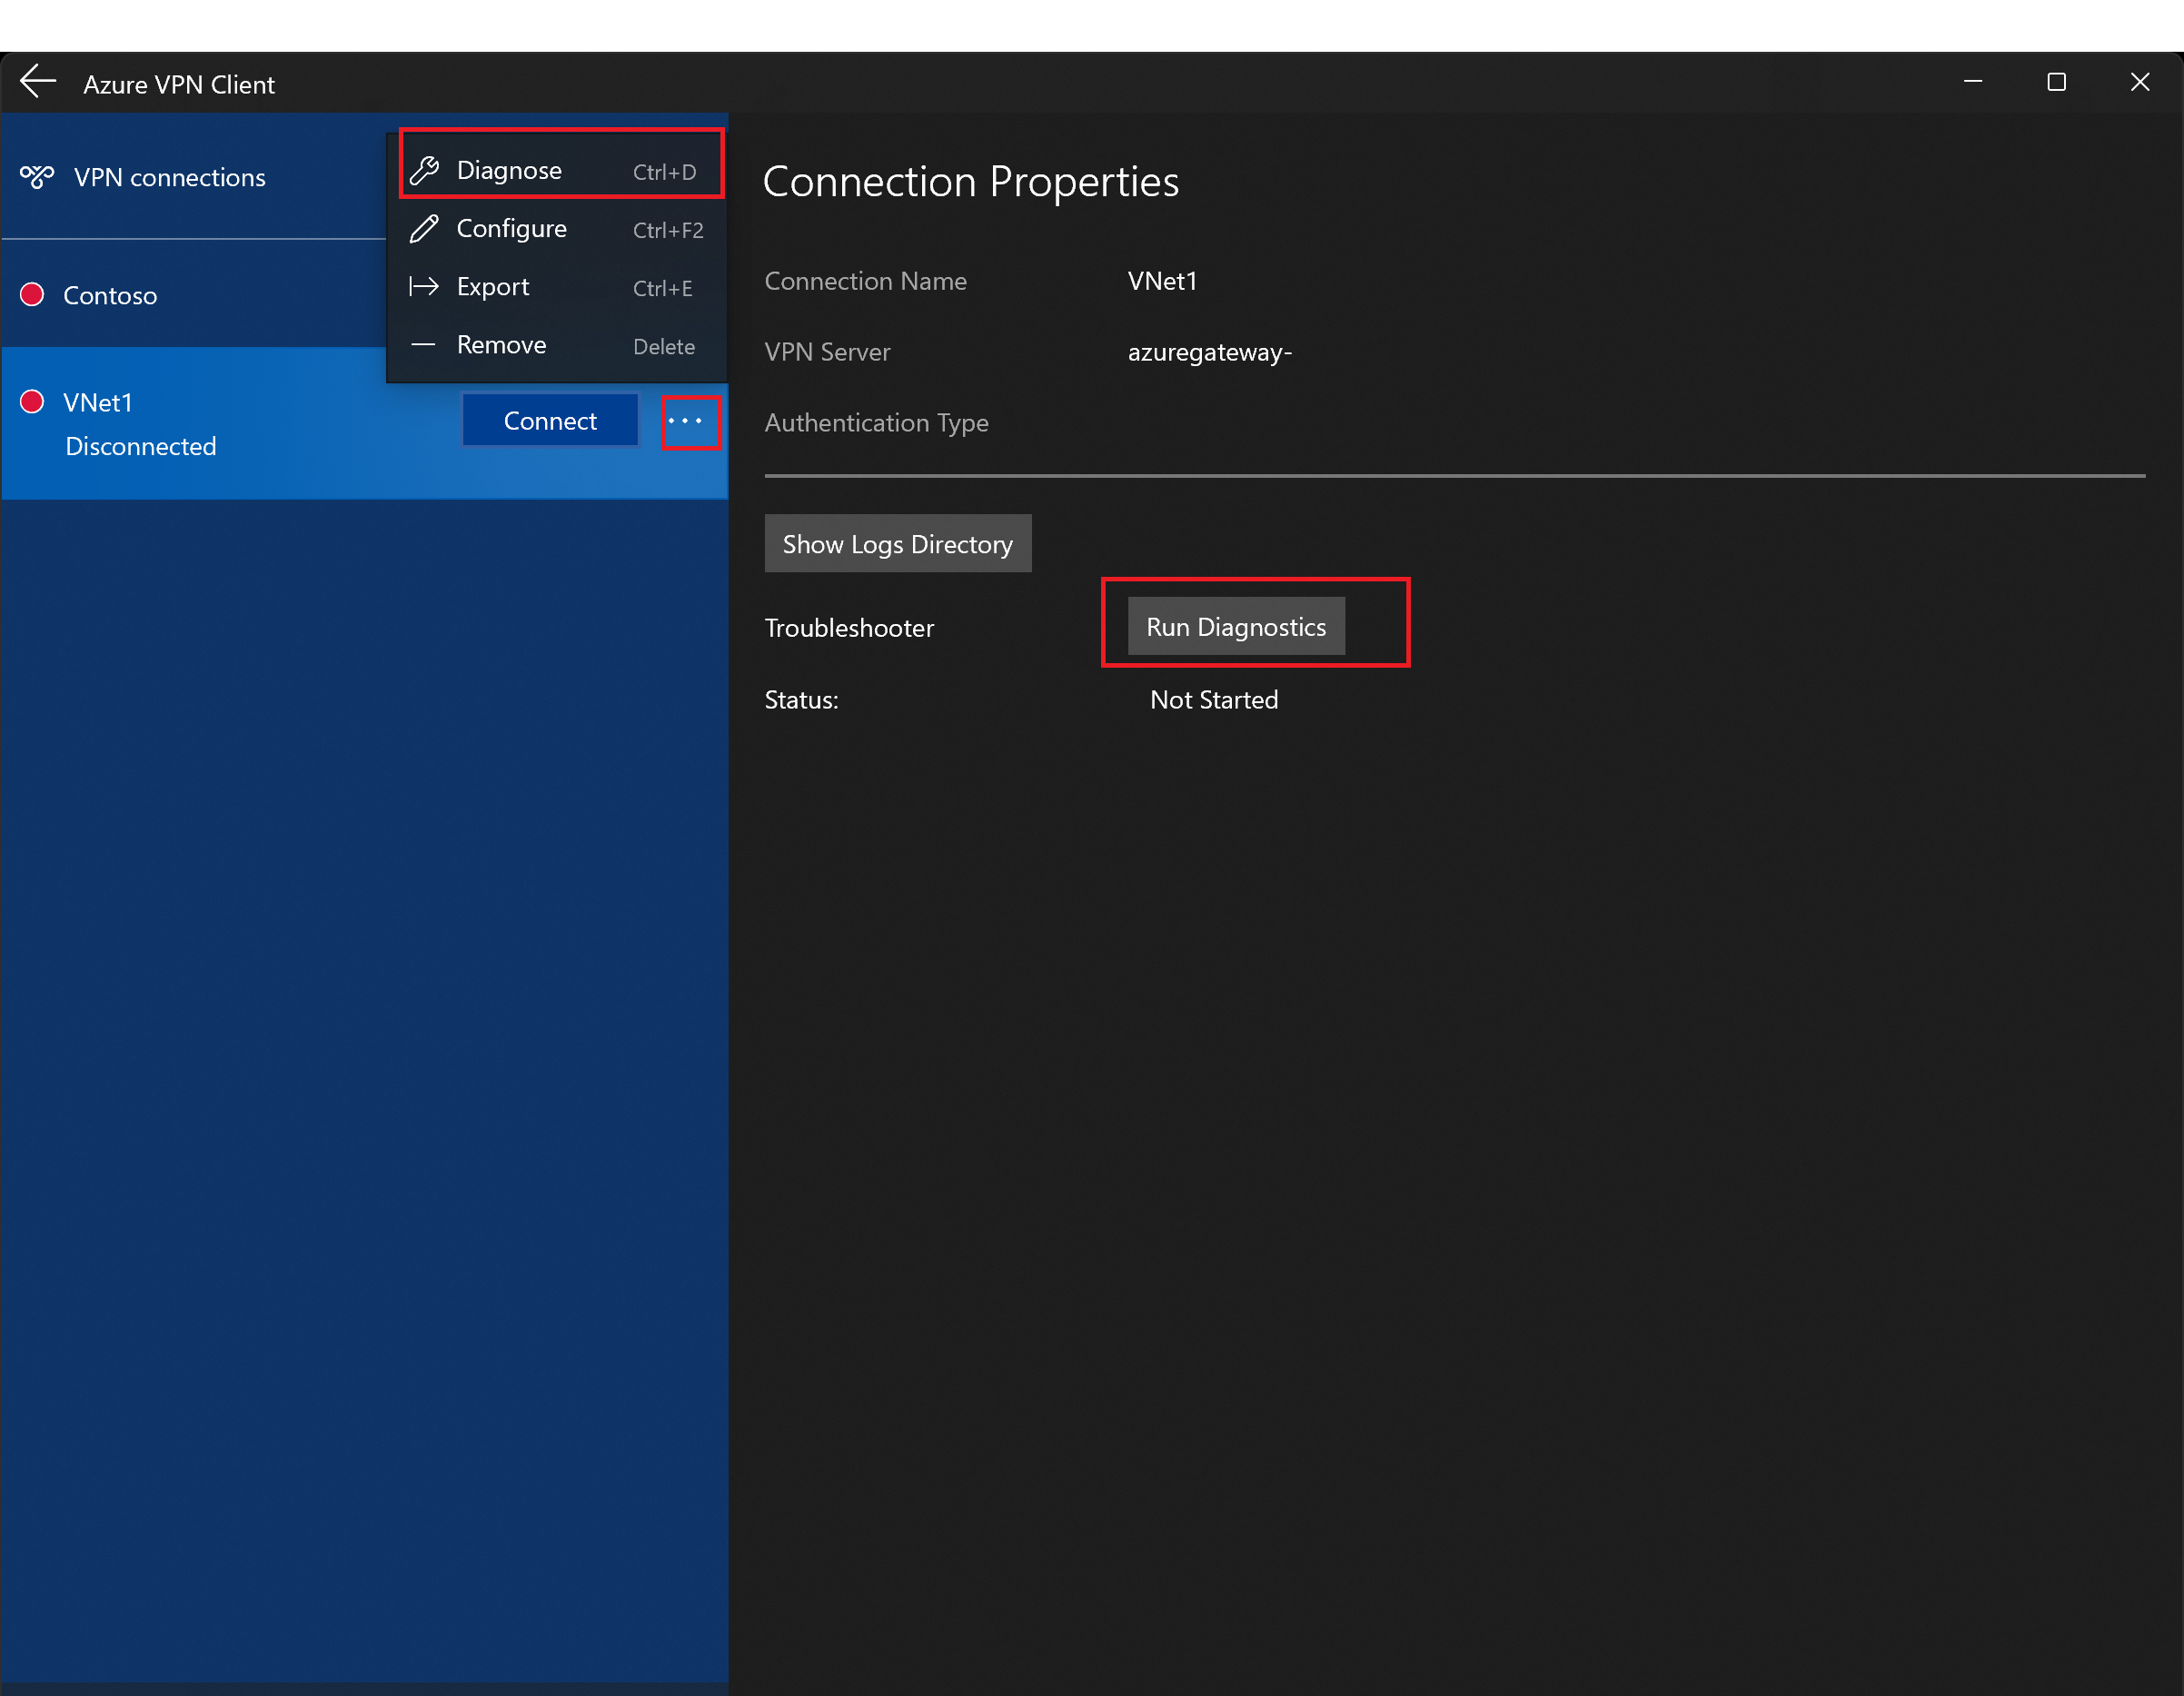
Sélectionnez l'icône ... en regard de la connexion VPN que vous souhaitez diagnostiquer pour afficher le menu. Sélectionnez ensuite Diagnostiquer.
Dans la page Propriétés de connexion, sélectionnez Exécuter le diagnostic. Si vous y êtes invité, connectez-vous avec vos informations d’identification, puis affichez les résultats.
Paramètres personnalisés : DNS et routage
Vous pouvez configurer le client VPN Azure avec des paramètres de configuration facultatifs tels que d’autres serveurs DNS, DNS personnalisé, tunneling forcé, itinéraires personnalisés et autres paramètres. Pour obtenir une description des paramètres disponibles et des étapes de configuration, consultez les paramètres facultatifs du client VPN Azure.
Client OpenVPN 2.x
Si votre passerelle VPN point-to-site (P2S) est configurée pour utiliser OpenVPN et l’authentification par certificat, vous pouvez vous connecter à votre réseau virtuel via le client OpenVPN 2.4 et supérieur. Pour les clients OpenVPN Connect 3.x, voir plutôt la section Client OpenVPN 3.x .
Note
Le client OpenVPN est géré de manière indépendante et n'est pas sous le contrôle de Microsoft. Cela signifie que Microsoft ne supervise pas son code, ses développements, sa feuille de route ou ses aspects juridiques. Si vous rencontrez des bugs ou des soucis avec le client OpenVPN, contactez directement le support OpenVPN Inc. Les directives de cet article sont fournies « telles quelles » et n'ont pas été validées par OpenVPN Inc. Elles aident les clients déjà familiers avec le client et souhaitant l'utiliser pour se connecter à la Passerelle VPN Azure dans une configuration VPN Point-to-Site.
Exigences relatives aux connexions
Pour se connecter à Azure en utilisant le client OpenVPN et l’authentification par certificat, chaque ordinateur client connecté nécessite les éléments suivants :
- Le logiciel client OpenVPN est installé et configuré sur chaque ordinateur client.
- Un certificat client installé localement sur l’ordinateur client.
Workflow
Le flux de travail pour cette section est :
- Générez et installez des certificats clients si ce n’est pas déjà fait.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurez le client OpenVPN.
- Connexion à Azure.
Générez et installez des certificats clients
Pour l’authentification des certificats, installez un certificat client sur chaque ordinateur client. Exportez le certificat client que vous souhaitez utiliser avec la clé privée, et incluez tous les certificats dans le chemin de certification. Pour certaines configurations, il faut aussi installer les informations du certificat root.
Dans de nombreux cas, vous pouvez installer le certificat client directement sur l’ordinateur client en double-cliquant dessus. Cependant, pour certaines configurations de clients OpenVPN, il se peut que vous deviez extraire des informations du certificat client pour compléter la configuration.
- Pour plus d’informations sur l’utilisation des certificats, consultez Point à site : générer des certificats.
- Pour afficher un certificat client installé, ouvrez Gérer les certificats utilisateur. Le certificat client est installé dans Current User\Personal\Certificates.
Installer le certificat client
Chaque ordinateur a besoin d’un certificat client pour s’authentifier. Si vous n’avez pas déjà installé le certificat client sur l’ordinateur local, utilisez les étapes suivantes pour l’installer :
- Recherchez le certificat client. Pour plus d’informations sur les certificats clients, consultez Installer des certificats clients.
- Installez le certificat client. En règle générale, vous pouvez installer un certificat en double-cliquant sur le fichier du certificat et en fournissant un mot de passe (le cas échéant).
- Utilisez le certificat client plus tard dans cet exercice pour configurer les paramètres du profil client OpenVPN Connect.
Afficher les fichiers de configuration du profil client
Le package de configuration du profil du client VPN contient des dossiers spécifiques. Les fichiers dans les dossiers contiennent les paramètres nécessaires pour configurer le profil du client VPN sur l’ordinateur client. Les fichiers et les paramètres qu’ils contiennent sont spécifiques à la passerelle VPN ainsi qu’au type d’authentification et de tunnel que votre passerelle VPN est configurée pour utiliser.
Localisez et décompressez le package de configuration du profil du client VPN que vous avez généré. Pour l’authentification des certificats et OpenVPN, vous devriez consulter le dossier OpenVPN . Si vous ne voyez pas le dossier, vérifiez les éléments suivants :
- Vérifiez que votre passerelle VPN est configurée pour utiliser le type de tunnel OpenVPN.
- Si vous utilisez l'authentification Microsoft Entra, il se peut que vous n'ayez pas de dossier OpenVPN. Consultez plutôt l’article sur la configuration de Microsoft Entra ID.
Configurer le client
Téléchargez et installez le client OpenVPN (version 2.4 ou supérieure) depuis le site officiel d’OpenVPN.
Recherchez le package de configuration du profil client VPN que vous avez généré et téléchargé sur votre ordinateur. Extrayez le package. Utilisez ensuite le bloc-notes pour ouvrir le fichier de configuration vpnconfig.ovpn à partir du dossier OpenVPN.
Ensuite, recherchez le certificat enfant que vous avez créé. Si vous n’avez pas le certificat, utilisez l’un des liens suivants pour connaître les étapes d’exportation du certificat. Vous utiliserez les informations de certificat à l’étape suivante.
- Instructions sur la passerelle VPN
- Instructions sur Virtual WAN
À partir du certificat enfant, extrayez la clé privée et l’empreinte numérique base64 du fichier .pfx. Il y a plusieurs manières de procéder. Utiliser OpenSSL sur votre ordinateur est une solution. Le fichier profileinfo.txt contient la clé privée et l’empreinte numérique pour l’autorité de certification et le certificat client. Assurez-vous d’utiliser l’empreinte numérique du certificat client.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Basculez vers le fichier vpnconfig.ovpn que vous avez ouvert dans le Bloc-notes. Complétez la section entre
<cert>et</cert>, obtenant les valeurs pour$CLIENT_CERTIFICATE,$INTERMEDIATE_CERTIFICATE, et$ROOT_CERTIFICATEcomme montré dans l’exemple suivant.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- Ouvrez le fichier profileinfo.txt de l’étape précédente dans le Bloc-notes. Vous pouvez identifier chaque certificat en examinant la ligne
subject=. Par exemple, si votre certificat enfant se nomme P2SChildCert, votre certificat client sera après l’attributsubject=CN = P2SChildCert. - Pour chaque certificat dans la chaîne, copiez le texte (y compris ce qui se trouve entre) "-----BEGIN CERTIFICATE-----" et "-----END CERTIFICATE-----".
- N’incluez une
$INTERMEDIATE_CERTIFICATEvaleur que si vous avez un certificat intermédiaire dans votre dossierprofileinfo.txt .
- Ouvrez le fichier profileinfo.txt de l’étape précédente dans le Bloc-notes. Vous pouvez identifier chaque certificat en examinant la ligne
Ouvrez profileinfo.txt dans le Bloc-notes. Pour obtenir la clé privée, sélectionnez le texte (y compris et entre) « ---BEGIN PRIVATE KEY--- » et « ---END PRIVATE KEY--- », puis copiez-le.
Revenez au fichier vpnconfig.ovpn dans le Bloc-notes et recherchez cette section. Collez la clé privée, en remplaçant tout le contenu compris entre
<key>et</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Si vous utilisez la version 2.6 du client OpenVPN, ajoutez l’option « désactiver le dco » au profil. Cette option ne semble pas rétrocompatible avec les versions précédentes, elle ne devrait donc être ajoutée qu’à la version 2.6 du client OpenVPN.
Ne modifiez aucun autre champ. Utilisez la configuration complétée dans l’entrée client pour vous connecter au VPN.
Copiez le fichier vpnconfig.ovpn dans le dossier C :\Program Files\OpenVPN\config.
Cliquez avec le bouton droit de la souris sur l’icône OpenVPN de la barre d’état du système et cliquez sur l’option Connexion.
OpenVPN Client 3.x
Si votre passerelle VPN point-to-site (P2S) est configurée pour utiliser OpenVPN et l’authentification par certificat, vous pouvez vous connecter à votre réseau virtuel via le client OpenVPN Connect 3.x. Il existe quelques différences de configuration entre le client OpenVPN 2.x et le client OpenVPN Connect 3.x. Cette section se concentre sur le client OpenVPN Connect 3.x.
Note
Le client OpenVPN est géré indépendamment et non sous le contrôle de Microsoft. Cela signifie que Microsoft ne supervise pas son code, ses développements, sa feuille de route ou ses aspects juridiques. Si les clients rencontrent des bogues ou des problèmes avec le client OpenVPN, ils doivent contacter directement le support OpenVPN Inc. Les directives de cet article sont fournies « telles quelles » et n'ont pas été validées par OpenVPN Inc. Elles sont destinées à aider les clients déjà familiers avec le client et souhaitant l'utiliser pour se connecter à la Passerelle VPN Azure dans une configuration VPN Point-to-Site.
Exigences relatives aux connexions
Pour vous connecter à Azure à l’aide du client OpenVPN Connect 3.x en utilisant l’authentification par certificat, chaque ordinateur client qui se connecte a besoin des éléments suivants :
- Le logiciel client OpenVPN Connect doit être installé et configuré sur chaque ordinateur client.
- L’ordinateur client doit disposer d’un certificat client installé localement.
- Si votre chaîne de certification inclut un certificat intermédiaire, veuillez consulter d’abord la section Certificats intermédiaires pour vérifier que votre configuration de passerelle VPN P2S est configurée pour prendre en charge cette chaîne de certification. Le comportement d’authentification par certificat pour les clients 3.x est différent des versions précédentes, où vous pouvez spécifier le certificat intermédiaire dans le profil client.
Workflow
Le flux de travail pour cette section est :
- Générez et installez les certificats clients, si vous ne l’avez pas déjà fait.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurer le client OpenVPN Connect.
- Connexion à Azure.
Générez et installez des certificats clients
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Dans de nombreux cas, vous pouvez installer le certificat client directement sur l’ordinateur client en double-cliquant. Cependant, pour certaines configurations de clients OpenVPN, il se peut que vous deviez extraire des informations du certificat client pour compléter la configuration.
- Pour plus d’informations sur l’utilisation des certificats, consultez Point à site : générer des certificats.
- Pour afficher un certificat client installé, ouvrez Gérer les certificats utilisateur. Le certificat client est installé dans Current User\Personal\Certificates.
Installer le certificat client
Chaque ordinateur a besoin d’un certificat client pour s’authentifier. Si le certificat client n’est pas déjà installé sur l’ordinateur local, vous pouvez l’installer en procédant comme suit :
- Recherchez le certificat client. Pour plus d’informations sur les certificats clients, consultez Installer des certificats clients.
- Installez le certificat client. En règle générale, vous pouvez installer un certificat en double-cliquant sur le fichier du certificat et en fournissant un mot de passe (le cas échéant).
- Plus tard dans cet exercice, vous allez également utiliser le certificat client pour configurer les paramètres du profil du client OpenVPN Connect.
Afficher les fichiers de configuration
Le package de configuration du profil du client VPN contient des dossiers spécifiques. Les fichiers dans les dossiers contiennent les paramètres nécessaires pour configurer le profil du client VPN sur l’ordinateur client. Les fichiers et les paramètres qu’ils contiennent sont spécifiques à la passerelle VPN ainsi qu’au type d’authentification et de tunnel que votre passerelle VPN est configurée pour utiliser.
Localisez et décompressez le package de configuration du profil du client VPN que vous avez généré. Pour l’authentification par certificat et OpenVPN, veuillez consulter le dossier OpenVPN. Si vous ne voyez pas le dossier, vérifiez les éléments suivants :
- Vérifiez que votre passerelle VPN est configurée pour utiliser le type de tunnel OpenVPN.
- Si vous utilisez l’authentification Microsoft Entra ID, vous ne disposerez sans doute pas d’un dossier OpenVPN. Consultez plutôt l’article sur la configuration de Microsoft Entra ID.
Configurer le client
Téléchargez, puis installez le client OpenVPN version 3 .x depuis le site web OpenVPN officiel.
Recherchez le package de configuration du profil client VPN que vous avez généré et téléchargé sur votre ordinateur. Extrayez le package. Utilisez ensuite le bloc-notes pour ouvrir le fichier de configuration vpnconfig.ovpn à partir du dossier OpenVPN.
Ensuite, recherchez le certificat enfant que vous avez créé. Si vous n’avez pas le certificat, utilisez l’un des liens suivants pour connaître les étapes d’exportation du certificat. Vous utiliserez les informations de certificat à l’étape suivante.
- Instructions sur la passerelle VPN
- Instructions sur Virtual WAN
À partir du certificat enfant, extrayez la clé privée et l’empreinte numérique base64 du fichier .pfx. Il y a plusieurs manières de procéder. Utiliser OpenSSL sur votre ordinateur est une solution. Le fichier profileinfo.txt contient la clé privée et l’empreinte numérique pour l’autorité de certification et le certificat client. Assurez-vous d’utiliser l’empreinte numérique du certificat client.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Basculez vers le fichier vpnconfig.ovpn que vous avez ouvert dans le Bloc-notes. Renseignez la section entre
<cert>et</cert>, en obtenant les valeurs de$CLIENT_CERTIFICATEet$ROOT_CERTIFICATEcomme indiqué dans l’exemple suivant.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- Ouvrez le fichier profileinfo.txt de l’étape précédente dans le Bloc-notes. Vous pouvez identifier chaque certificat en examinant la ligne
subject=. Par exemple, si votre certificat enfant se nomme P2SChildCert, votre certificat client sera après l’attributsubject=CN = P2SChildCert. - Pour chaque certificat dans la chaîne, copiez le texte (y compris ce qui se trouve entre) "-----BEGIN CERTIFICATE-----" et "-----END CERTIFICATE-----".
- Ouvrez le fichier profileinfo.txt de l’étape précédente dans le Bloc-notes. Vous pouvez identifier chaque certificat en examinant la ligne
Ouvrez profileinfo.txt dans le Bloc-notes. Pour obtenir la clé privée, sélectionnez le texte (y compris et entre) « ---BEGIN PRIVATE KEY--- » et « ---END PRIVATE KEY--- », puis copiez-le.
Revenez au fichier vpnconfig.ovpn dans le Bloc-notes et recherchez cette section. Collez la clé privée, en remplaçant tout le contenu compris entre
<key>et</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Mettez en commentaire la ligne « log openvpn.log ». Si elle n’est pas mise en commentaire, le client OpenVPN signale que l’option log n’est plus prise en charge. Veuillez consulter l’exemple de profil utilisateur pour voir un exemple montrant comment mettre en commentaire la ligne log. Après avoir mis en commentaire la ligne de journalisation, vous pouvez toujours accéder aux journaux via l’interface du client OpenVPN. Pour y accéder, cliquez sur l’icône de journal en haut à droite de l’interface utilisateur cliente. Microsoft recommande aux clients de consulter la documentation sur OpenVPN Connect pour l’emplacement du fichier journal, car la journalisation est contrôlée par le client OpenVPN.
Ne modifiez aucun autre champ. Utilisez la configuration complétée dans l’entrée client pour vous connecter au VPN.
Importez le fichier vpnconfig.ovpn dans le client OpenVPN.
Cliquez avec le bouton droit de la souris sur l’icône OpenVPN de la barre d’état du système et cliquez sur l’option Connexion.
Exemple de profil utilisateur
L’exemple suivant présente un fichier de configuration de profil utilisateur pour les clients OpenVPN Connect 3.x. Cet exemple montre le fichier journal exclu par des commentaires et l’option « ping-restart 0 » ajoutée pour empêcher les reconnexions périodiques en raison de l’absence de trafic envoyé au client.
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
Certificats intermédiaires
Si votre chaîne de certification inclut des certificats intermédiaires, vous devez charger les certificats intermédiaires sur la passerelle VPN Azure. Nous vous recommandons d’utiliser cette méthode, quel que soit le client VPN depuis lequel vous choisissez de vous connecter. Dans les versions précédentes, vous pouviez spécifier des certificats intermédiaires dans le profil utilisateur. Cette fonction n’est plus prise en charge dans le client OpenVPN Connect version 3.x.
Lorsque vous utilisez des certificats intermédiaires, le certificat intermédiaire doit être chargé après le certificat racine.

Reconnexion
Si vous rencontrez des reconnexions périodiques en raison de l’absence de trafic envoyé au client, vous pouvez ajouter l’option « ping-restart 0 » au profil pour empêcher les déconnexions de provoquer des reconnexions. Cela est décrit dans la documentation OpenVPN Connect comme suit : --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
Veuillez consulter l’exemple de profil utilisateur pour obtenir un exemple d’ajout de cette option.
macOS
Les clients macOS peuvent se connecter via le client VPN natif (type tunnel IKEv2) ou un client OpenVPN (type tunnel OpenVPN).
Client VPN natif
Si votre passerelle VPN point-to-site (P2S) est configurée pour utiliser IKEv2 et l’authentification par certificat, vous pouvez vous connecter à votre réseau virtuel via le client VPN natif qui fait partie de votre système d’exploitation macOS.
Note
Votre passerelle VPN doit utiliser un SKU autre que le SKU Basic.
Workflow
- Générez des certificats clients si ce n’est pas déjà fait.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Certificats d’installation.
- Configurez le client VPN natif déjà installé sur votre système d’exploitation.
- Connexion à Azure.
Générer des certificats
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Pour plus d’informations sur l’utilisation des certificats, consultez Générer et exporter des certificats.
Voir les fichiers de configuration du profil client VPN
Tous les paramètres de configuration nécessaires pour les clients VPN sont contenus dans un fichier zip de configuration du profil client VPN. Vous pouvez générer des fichiers de configuration de profil de client en utilisant PowerShell ou le portail Azure. L’une ou l’autre des méthodes retourne le même fichier zip.
Les fichiers de configuration de profil de client VPN sont spécifiques à la configuration de la passerelle VPN P2S pour le réseau virtuel. Si des modifications ont été apportées à la configuration du VPN P2S après avoir généré les fichiers (modifications apportées au type de protocole VPN ou au type d’authentification, par exemple), vous devez générer les nouveaux fichiers de configuration du profil du client VPN et appliquer la nouvelle configuration à tous les clients VPN que vous souhaitez connecter.
Décompressez le fichier pour afficher les dossiers. Lorsque vous configurez des clients natifs macOS, vous utilisez les fichiers du dossier générique . Le dossier générique est présent si IKEv2 a été configuré sur la passerelle. Si vous ne voyez pas le dossier Générique, vérifiez les éléments suivants, puis générez à nouveau le fichier zip.
- Vérifiez le type de tunnel adapté à votre configuration. Il est probable qu’IKEv2 ne soit pas sélectionné en tant que type de tunnel.
Le dossier Generic contient les fichiers suivants.
- Le fichier VpnSettings.xml, qui contient d’importants paramètres tels que l’adresse et le type de tunnel du serveur.
- Le fichier VpnServerRoot.cer, qui contient le certificat racine requis pour valider la passerelle VPN Azure lors de la configuration de la connexion P2S.
Installer des certificats
Vous aurez besoin que le certificat racine et le certificat enfant soient installés sur votre Mac. Le certificat enfant doit être exporté avec la clé privée et doit contenir tous les certificats du chemin de certification.
Certificat racine
- Copiez le fichier de certificat racine (le fichier .cer) - sur votre Mac. Double-cliquez sur le certificat. Selon votre système d’exploitation, le certificat s’installera automatiquement ou vous verrez la page Ajouter des certificats .
- Si vous voyez la page Ajouter des certificats , pour le porte-clés : cliquez sur les flèches et sélectionnez connexion dans le menu déroulant.
- Cliquez sur Ajouter pour importer le fichier.
Certificat de client
Le certificat client (fichier .pfx) est utilisé pour l’authentification et est obligatoire. En général, il suffit de cliquer sur le certificat client pour l’installer.
Vérifier que les certificats sont installés
Vérifiez que le client et le certificat racine sont installés.
- Ouvrir l’accès au porte-clés.
- Allez dans l’onglet Certificats .
- Vérifiez que le client et le certificat racine sont installés.
Configurer le profil du client VPN
Utilisez les étapes du Guide utilisateur Mac adaptées à la version de votre système d’exploitation pour ajouter une configuration de profil client VPN avec les paramètres suivants.
Sélectionnez IKEv2 comme type de VPN.
Pour le nom affiché, choisissez un nom amical pour le profil.
Pour l’adresse serveur et l’identifiant distant, utilisez la valeur de l’etiqueta VpnServer dans le fichierVpnSettings.xml .

Pour les paramètres d’authentification , sélectionnez Certificat.
Pour le certificat, choisissez le certificat enfant que vous souhaitez utiliser pour l’authentification. Si vous avez plusieurs certificats, vous pouvez sélectionner Afficher un certificat pour en savoir plus sur chaque certificat.
Pour l’identifiant local, tapez le nom du certificat enfant que vous avez sélectionné.
Une fois que vous avez fini de configurer le profil client VPN, enregistrez le profil.
Connectez-vous
Les étapes de connexion sont spécifiques à la version du système d’exploitation macOS. Consultez le Guide d’utilisation du Mac. Sélectionnez la version du système d’exploitation que vous utilisez et suivez les étapes pour vous connecter.
Une fois la connexion établie, le statut apparaît comme Connecté. L’adresse IP est allouée à partir du pool d’adresses du client VPN.
Client OpenVPN
Cette section vous aide à vous connecter à votre réseau virtuel Azure (VNet) à l’aide d’une connexion point à site (P2S) de passerelle VPN et de l’authentification par certificat sur macOS à l’aide d’un client OpenVPN.
Exigences relatives aux connexions
Pour vous connecter à Azure à l’aide du client OpenVPN avec l’authentification par certificat, chaque client de connexion a besoin des éléments suivants :
- Le logiciel client Open VPN doit être installé et configuré sur chaque client.
- Le client doit disposer d’un certificat client installé localement.
Workflow
- Installez le client OpenVPN.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurez le client OpenVPN.
- Connexion à Azure.
Générer des certificats clients
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification.
Pour plus d’informations sur l’utilisation des certificats, consultez Point à site : générer des certificats - Linux.
Configurer le client OpenVPN
L’exemple suivant utilise TunnelBlick.
Important
Seul macOS 10.13 et versions ultérieures sont pris en charge avec le protocole OpenVPN.
Note
Le client OpenVPN version 2.6 n’est pas encore pris en charge.
Télécharger et installer un client OpenVPN, comme TunnelBlick.
Téléchargez le package de profil client VPN à partir du portail Azure.
Décompressez le profil. Ouvrez le fichier de configuration vpnconfig.ovpn à partir du dossier OpenVPN dans un éditeur de texte.
Renseignez la section du certificat client P2S avec la clé publique du certificat client P2S en base64. Dans un certificat au format PEM, vous pouvez ouvrir le fichier .cer et copier la clé base64 entre les en-têtes de certificat.
Renseignez la section de la clé privée avec la clé privée du certificat client P2S en base64. Pour plus d’informations sur la façon d’extraire une clé privée, consultez Exporter votre clé privée sur le site OpenVPN.
Ne modifiez aucun autre champ. Utilisez la configuration complétée dans l’entrée client pour vous connecter au VPN.
Double-cliquez sur le fichier de profil pour créer le profil dans Tunnelblick.
Lancez Tunnelblick à partir du dossier d’applications.
Cliquez sur l’icône Tunnelblick dans la zone de notification et choisissez l’option de connexion.
Linux
Les clients Linux peuvent se connecter via strongSwan (type tunnel IKEv2) ou OpenVPN (type tunnel OpenVPN) avec le client VPN Azure ou un client OpenVPN.
strongSwan
Cette section vous aide à vous connecter à votre réseau virtuel Azure (VNet) en utilisant le VPN point à site (P2S) passerelle VPN et l’authentification par certificat depuis un client Ubuntu Linux via strongSwan.
Exigences relatives aux connexions
Pour se connecter à Azure en utilisant le client strongSwan et l’authentification par certificat via un type de tunnel IKEv2, chaque client qui se connecte a besoin des éléments suivants :
- Chaque client doit être configuré pour utiliser strongSwan.
- Le client doit disposer des certificats appropriés installés localement.
Workflow
Cet article a été élaboré de la manière suivante :
- Installer strongSwan.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Rechercher les certificats clients nécessaires.
- Configurer strongSwan.
- Connexion à Azure.
À propos des certificats
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Pour plus d’informations sur les certificats pour Linux, consultez les articles suivants :
Installer strongSwan
La configuration suivante a été utilisée lors de la spécification des commandes :
- Ordinateur : Ubuntu Server 18.04
- Dépendances : strongSwan
Utilisez les commandes suivantes pour installer la configuration strongSwan requise :
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
Afficher les fichiers de configuration du profil du client VPN strongSwan
Quand vous générez un package de configuration de profil de client VPN, tous les paramètres de configuration nécessaires pour les clients VPN sont contenus dans un fichier zip de configuration de profil de client VPN. Les fichiers de configuration de profil de client VPN sont spécifiques à la configuration de la passerelle VPN P2S pour le réseau virtuel. Si des modifications ont été apportées à la configuration du VPN P2S après avoir généré les fichiers (modifications apportées au type de protocole VPN ou au type d’authentification, par exemple), vous devez générer les nouveaux fichiers de configuration du profil du client VPN et appliquer la nouvelle configuration à tous les clients VPN que vous souhaitez connecter.
Localisez et décompressez le package de configuration de profil de client VPN que vous avez généré et téléchargé. Vous trouverez toutes les informations nécessaires pour la configuration dans le dossier Générique. Azure ne fournit pas de fichier mobileconfig pour cette configuration.
Si vous ne voyez pas le dossier Générique, vérifiez les éléments suivants, puis générez à nouveau le fichier zip.
- Vérifiez le type de tunnel adapté à votre configuration. Il est probable qu’IKEv2 ne soit pas sélectionné en tant que type de tunnel.
- Pour la passerelle VPN, vérifiez que le SKU n’est pas Basic. La passerelle VPN SKU Basic ne prend pas en charge IKEv2. Ensuite, sélectionnez IKEv2 et générez à nouveau le fichier zip pour récupérer le dossier Générique.
Le dossier Generic contient les fichiers suivants :
- Le fichier VpnSettings.xml, qui contient d’importants paramètres tels que l’adresse et le type de tunnel du serveur.
- Le fichier VpnServerRoot.cer, qui contient le certificat racine requis pour valider la passerelle VPN Azure lors de la configuration de la connexion P2S.
Configurer le client VPN
Après avoir visualisé les fichiers de profil de client VPN, continues avec les étapes que vous voulez utiliser :
Étapes dans l’interface graphique utilisateur
Cette section vous guide tout au long de la configuration à l’aide de l’interface graphique utilisateur strongSwan. Les instructions suivantes ont été créées sur Ubuntu 18.0.4. Ubuntu 16.0.10 ne prend pas en charge l’interface graphique utilisateur strongSwan. Si vous souhaitez utiliser Ubuntu 16.0.10, vous devez utiliser la ligne de commande. Selon votre version de Linux et strongSwan, les exemples suivants peuvent ne pas correspondre aux écrans que vous voyez.
Ouvrez le Terminal pour installer strongSwan et son gestionnaire de réseau en exécutant la commande dans l’exemple.
sudo apt install network-manager-strongswanSélectionnez Paramètres, puis Réseau. Sélectionnez le bouton + pour créer une connexion.
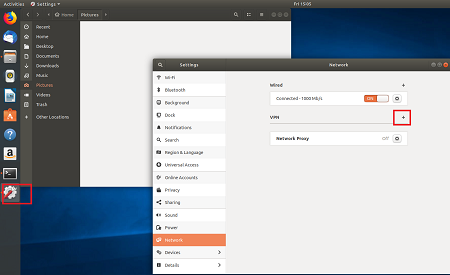
Dans la page Ajouter un VPN, sélectionnez IPsec/IKEv2 (strongSwan) dans le menu, puis double-cliquez.
Dans la page Ajouter un VPN, ajoutez un nom pour votre connexion VPN.
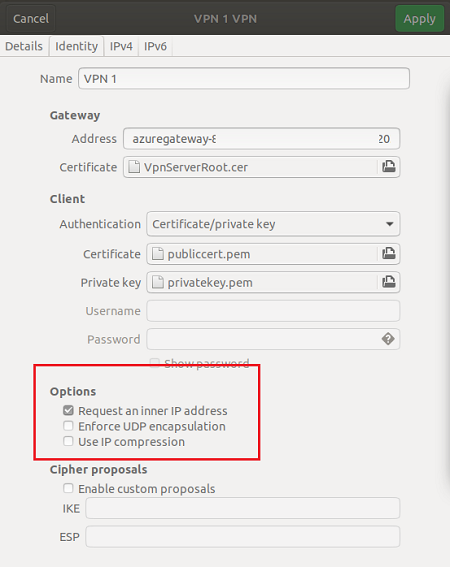
Ouvrez le fichier VpnSettings.xml à partir du dossier Générique contenu dans les fichiers de configuration du profil du client VPN téléchargé. Recherchez la balise appelée VpnServer et copiez le nom, en commençant par « azuregateway » et en terminant par « .cloudapp.net ».
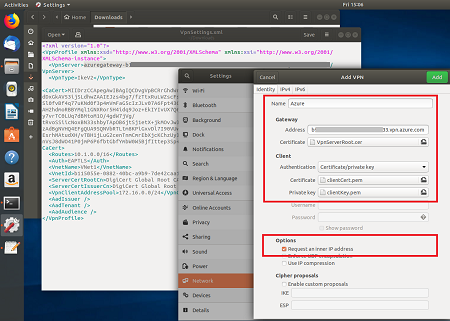
Collez le nom dans le champ Adresse de votre nouvelle connexion VPN sous la section Passerelle. Ensuite, sélectionnez l’icône du dossier à la fin du champ Certificat, accédez au dossier Générique, puis sélectionnez le fichier VpnServerRoot.
Dans la section Client de la connexion, pour Authentification, sélectionnez Certificat/clé privée. Pour Certificat et Clé privée, choisissez le certificat et la clé privée qui ont été créés précédemment. Dans Options, sélectionnez Demander une adresse IP interne. Ensuite, cliquez sur Ajouter.
Activez la connexion.


Étapes CLI
Cette section vous guide tout au long de la configuration à l’aide de l’interface CLI strongSwan.
À partir des fichiers de configuration du profil du client VPN Générique, copiez ou déplacez le fichier VpnServerRoot.cer dans /etc/ipsec.d/cacerts.
Copiez ou déplacez les fichiers que vous avez générés vers /etc/ipsec.d/certs et /etc/ipsec.d/private/ respectivement. Ces fichiers sont le certificat client et la clé privée, ils doivent se trouver dans leurs répertoires correspondants. Utilisez les commandes suivantes :
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certsExécutez la commande suivante pour prendre note de votre nom d’hôte. Vous utiliserez cette valeur à l'étape suivante.
hostnamectl --staticOuvrez le fichier VpnSettings.xml et copiez la valeur
<VpnServer>. Vous utiliserez cette valeur à l'étape suivante.Ajustez les valeurs de l’exemple suivant, puis ajoutez l’exemple à la configuration /etc/ipsec.conf.
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16Ajoutez les valeurs secrètes à /etc/ipsec.secrets.
Le nom du fichier PEM doit correspondre à celui que vous avez utilisé précédemment pour le fichier de clé du client.
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.Exécutez les commandes suivantes :
sudo ipsec restart sudo ipsec up azure
Azure VPN Client
Important
Le client VPN Azure pour Linux (Aperçu) a été retiré du service le 31 août 2026. Après cette date, le client n’est plus soutenu. Pour plus d’informations, consultez le guide de migration et la vue d’ensemble concernant le retrait du client Azure VPN pour Linux pour passerelle VPN et Virtual WAN.
Cette section vous aide à vous connecter à votre Azure réseau virtuel (VNet) depuis le Azure VPN Client pour Linux en utilisant passerelle VPN authentification par certificat point-to-site (P2S). Azure VPN Client pour Linux nécessite le type de tunnel OpenVPN.
Avant sa retraite, le client VPN Azure pour Linux (Aperçu) ne prenait en charge que les versions suivantes :
- Ubuntu 20.04
- Ubuntu 22.04
Bien que le client ait pu travailler sur d’autres distributions et versions, le support était limité aux versions listées précédemment.
Exigences relatives aux connexions
Pour se connecter à Azure à l’aide d’Azure VPN Client et de l’authentification par certificat, chaque client de connexion nécessite les éléments suivants :
- Le logiciel client Azure VPN Client doit être installé et configuré sur chaque client.
- Le client doit disposer des certificats appropriés installés localement.
Workflow
Cet article a été élaboré de la manière suivante :
- Générer et installer des certificats clients.
- Localisez et affichez les fichiers de configuration du profil client VPN contenus dans le package de configuration du profil client VPN que vous avez généré.
- Téléchargez et configurez Azure VPN Client pour Linux.
- Connexion à Azure.
Générer des certificats
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Générez les données de certificat public client et la clé privée au format .pem à l’aide des commandes suivantes. Pour exécuter les commandes, vous devez disposer du certificat racine public caCert.pem et de la clé privée du certificat racine caKey.pem. Pour plus d’informations, consultez Générer et exporter des certificats – Linux – OpenSSL.
Note
Microsoft vous recommande d’utiliser le flux d’authentification le plus sécurisé disponible. Le flux d’authentification décrit dans cette procédure nécessite un niveau de confiance très élevé dans l’application et comporte des risques qui ne sont pas présents dans d’autres flux. Vous ne devez utiliser ce flux que si d’autres flux plus sécurisés, tels que les identités managées, ne sont pas viables.
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
Afficher les fichiers de configuration du profil client VPN Azure
Quand vous générez et téléchargez un package de configuration de profil de client VPN, tous les paramètres de configuration nécessaires pour les clients VPN sont contenus dans un fichier zip de configuration de profil de client VPN. Les fichiers de configuration de profil de client VPN sont spécifiques à la configuration de la passerelle VPN P2S pour le réseau virtuel. Si des modifications ont été apportées à la configuration du VPN P2S après avoir généré les fichiers (modifications apportées au type de protocole VPN ou au type d’authentification, par exemple), vous devez générer les nouveaux fichiers de configuration du profil du client VPN et appliquer la nouvelle configuration à tous les clients VPN que vous souhaitez connecter.
Recherchez et décompressez le package de configuration de profil de client VPN généré et téléchargé (répertorié dans Configuration requise). Ouvrez le dossier AzureVPN. Dans ce dossier, vous verrez le fichier azurevpnconfig_cert.xml ou le fichier azurevpnconfig.xml, selon que votre configuration P2S inclut plusieurs types d’authentification. Le fichier .xml contient les paramètres que vous utilisez pour configurer le profil de client VPN.
Si vous ne voyez aucun fichier, ou si vous n’avez pas de dossier AzureVPN, vérifiez que votre passerelle VPN est configurée pour utiliser le type de tunnel OpenVPN et que l’authentification par certificat est sélectionnée.
Télécharger Azure VPN Client
Ajoutez la liste des référentiels Microsoft et installez Azure VPN Client pour Linux à l’aide des commandes suivantes :
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
Pour plus d’informations sur le référentiel, consultez Référentiel de logiciels Linux pour les produits Microsoft.
Configurer le profil Azure VPN Client
Ouvrez Azure VPN Client.
En bas à gauche de la page du client VPN Linux, sélectionnez Importer.

Dans la fenêtre, accédez au fichier azurevpnconfig.xml ou azurevpnconfig_cert.xml, sélectionnez-le, puis sélectionnez Ouvrir.
Pour ajouter des données publiques de certificat client, utilisez le sélecteur de fichiers et recherchez les fichiers .pem associés.

Pour ajouter la clé privée du certificat client, utilisez le sélecteur et sélectionnez le chemin des fichiers de certificat dans les zones de texte de la clé privée, avec l’extension de fichier .pem.
Une fois l’importation validée (importations sans erreur), sélectionnez Enregistrer.
Dans le volet gauche, recherchez le profil de connexion VPN que vous avez créé. Sélectionnez Se connecter.
Une fois le client correctement connecté, l’état indique Connecté avec une icône verte.
Vous pouvez afficher le résumé des journaux de connexion dans les Journaux d’état sur l’écran principal du client VPN.


Désinstaller Azure VPN Client
Si vous souhaitez désinstaller Azure VPN Client, utilisez la commande suivante dans le terminal :
sudo apt remove microsoft-azurevpnclient
Client OpenVPN
Cette section vous aide à vous connecter à votre réseau virtuel Azure (VNet) en utilisant le point à site passerelle VPN (P2S) et l’authentification par certificat depuis Linux via un client OpenVPN.
Exigences relatives aux connexions
Pour vous connecter à Azure à l’aide du client OpenVPN avec l’authentification par certificat, chaque client de connexion a besoin des éléments suivants :
- Le logiciel client Open VPN doit être installé et configuré sur chaque client.
- Le client doit disposer des certificats appropriés installés localement.
Workflow
- Installez le client OpenVPN.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurez le client OpenVPN.
- Connexion à Azure.
À propos des certificats
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Le client OpenVPN dans cette section utilise des certificats exportés au format .pfx . Vous pouvez exporter facilement un certificat client dans ce format à l’aide des instructions Windows. Consultez Exporter un certificat client – pfx. Si vous n’avez pas d’ordinateur Windows, en guise de solution de contournement, vous pouvez utiliser une petite machine virtuelle Windows pour exporter les certificats au format .pfx nécessaire. À ce stade, les instructions OpenSSL Linux que nous fournissons ne génèrent que le format .pem.
Étapes de configuration
Cette section vous aide à configurer des clients Linux pour l’authentification par certificat qui utilise le type de tunnel OpenVPN. Pour vous connecter à Azure, téléchargez le client OpenVPN et configurez le profil de connexion.
Note
Le client OpenVPN version 2.6 n’est pas encore pris en charge.
Ouvrez une nouvelle session de terminal. Vous pouvez ouvrir une nouvelle session en appuyant simultanément sur « Ctrl + Alt + t ».
Saisissez la commande suivante pour installer les composants nécessaires :
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restartEnsuite, accédez au dossier de profil client VPN et effectuez une décompression pour afficher les fichiers.
Exportez le certificat de client P2S que vous avez créé et chargé dans votre configuration P2S sur la passerelle. Pour les étapes, consultez la passerelle VPN point à site.
Procédez à l’extraction de la clé privée et de l’empreinte numérique en base 64 à partir du fichier .pfx. Il y a plusieurs manières de procéder. Utiliser OpenSSL sur votre ordinateur est une solution.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Le fichier profileinfo.txt contient la clé privée et l’empreinte de l’autorité de certification, ainsi que le certificat client. Assurez-vous d’utiliser l’empreinte numérique du certificat client.
Ouvrez profileinfo.txt dans un éditeur de texte. Pour obtenir l’empreinte numérique du certificat client (enfant), sélectionnez le texte (y compris et entre) « ---BEGIN CERTIFICATE--- » et « ---END CERTIFICATE--- » pour le certificat enfant et copiez-le. Vous pouvez identifier le certificat enfant en examinant la ligne subject=/.
Ouvrez le fichier vpnconfig.ovpn et recherchez la section dans l’exemple suivant. Remplacez tout ce qui se trouve entre « cert » et « /cert ».
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>Ouvrez profileinfo.txt dans un éditeur de texte. Pour obtenir la clé privée, sélectionnez le texte (y compris et entre) « ---BEGIN PRIVATE KEY--- » et « ---END PRIVATE KEY--- », puis copiez-le.
Ouvrez le fichier vpnconfig.ovpn dans un éditeur de texte et recherchez cette section. Collez la clé privée, en remplaçant tout le contenu compris entre « key » et « /key ».
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Ne modifiez aucun autre champ. Utilisez la configuration complétée dans l’entrée client pour vous connecter au VPN.
Pour vous connecter en utilisant une ligne de commande, tapez la commande suivante :
sudo openvpn --config <name and path of your VPN profile file>&Pour vous déconnecter en utilisant une ligne de commande, tapez la commande suivante :
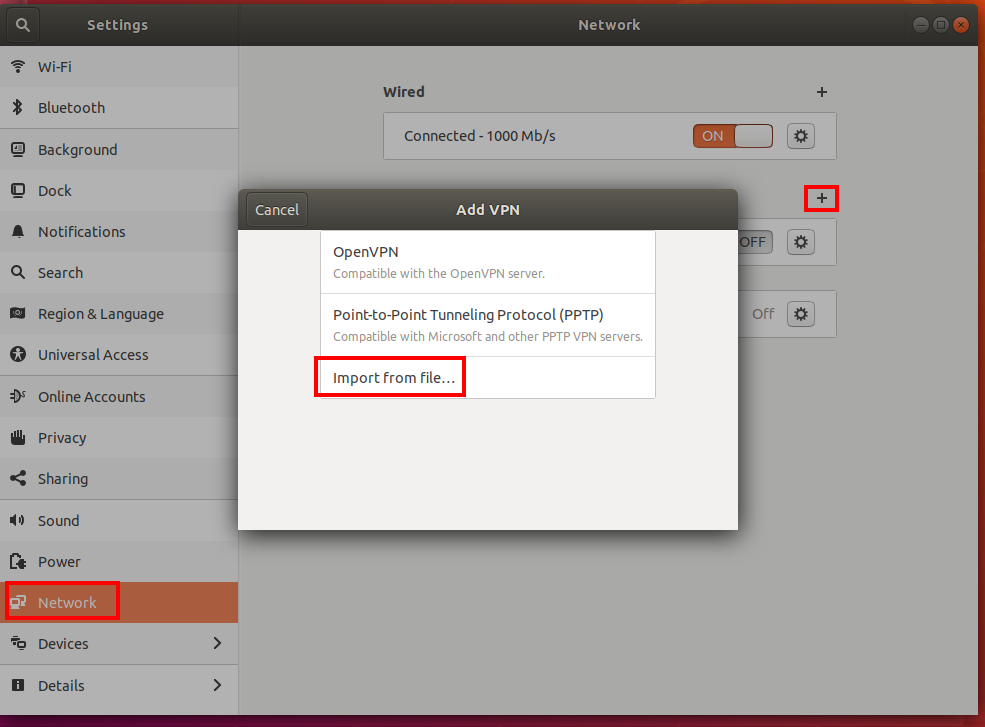
sudo pkill openvpnPour vous connecter à l’aide de l’interface utilisateur graphique, accédez aux paramètres du système.
Sélectionner + pour ajouter une nouvelle connexion VPN.
Sous Ajouter un VPN, choisissez Importer à partir d’un fichier....
Naviguez jusqu’au fichier de profil et double-cliquez dessus ou bien choisissez Ouvrir
Sélectionnez Ajouter dans la fenêtre Ajouter un VPN.
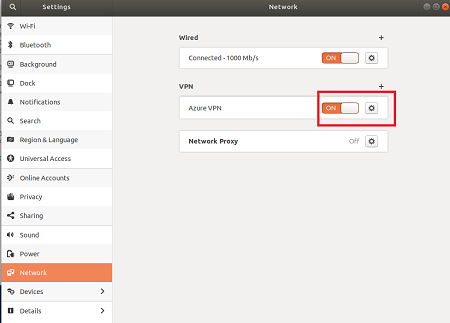
Vous pouvez vous connecter en mettant le VPN sur ON à partir de la page Paramètres réseau, ou sous l’icône de réseau dans la barre d’état système.

iOS
Cette section vous aide à vous connecter à votre réseau virtuel Azure (VNet) en utilisant le point à site passerelle VPN (P2S) et l’authentification par certificat sur iOS via un client OpenVPN.
Exigences relatives aux connexions
Pour vous connecter à Azure à l’aide du client OpenVPN avec l’authentification par certificat, chaque client de connexion a besoin des éléments suivants :
- Le logiciel client Open VPN doit être installé et configuré sur chaque client.
- Le client doit disposer d’un certificat client installé localement.
Workflow
- Installez le client OpenVPN.
- Affichez les fichiers de configuration de profil du client VPN contenus dans le package de configuration de profil du client VPN que vous avez généré.
- Configurez le client OpenVPN.
- Connexion à Azure.
Générer des certificats clients
Pour l’authentification par certificat, un certificat client doit être installé sur chaque ordinateur client. Le certificat client que vous souhaitez utiliser doit être exporté avec la clé privée et contenir tous les certificats dans le chemin de certification. En outre, pour certaines configurations, vous devez également installer les informations de certificat racine.
Pour plus d’informations sur l’utilisation des certificats, consultez Point à site : générer des certificats - Linux.
Configurer le client OpenVPN
L’exemple suivant utilise OpenVPN Connect à partir de l’App Store.
Important
Seul iOS 11.0 et versions ultérieures sont pris en charge avec le protocole OpenVPN.
Note
Le client OpenVPN version 2.6 n’est pas encore pris en charge.
Installez le client OpenVPN (version 2.4 ou ultérieure) à partir de l’App Store. La version 2.6 n’est pas encore prise en charge.
Si vous ne l’avez pas déjà fait, téléchargez le package de profil client VPN à partir du Portail Azure.
Décompressez le profil. Ouvrez le fichier de configuration vpnconfig.ovpn à partir du dossier OpenVPN dans un éditeur de texte.
Renseignez la section du certificat client P2S avec la clé publique du certificat client P2S en base64. Dans un certificat au format PEM, vous pouvez ouvrir le fichier .cer et copier la clé base64 entre les en-têtes de certificat.
Renseignez la section de la clé privée avec la clé privée du certificat client P2S en base64. Pour plus d’informations sur la façon d’extraire une clé privée, consultez Exporter votre clé privée sur le site OpenVPN.
Ne modifiez aucun autre champ.
Envoyez par e-mail le fichier de profil (.ovpn) à votre compte de messagerie configuré dans l’application de messagerie sur votre iPhone.
Ouvrez l’e-mail dans l’application de messagerie sur l’iPhone, puis appuyez sur le fichier joint.

Appuyez sur Plus si vous ne voyez pas l’option Copier dans OpenVPN.

Appuyez sur Copier dans OpenVPN.

Appuyez sur AJOUTER dans la page Importer un profil.

Appuyez sur AJOUTER dans la page Profil importé.

Lancez l’application OpenVPN et faites glisser le commutateur vers la droite dans la page Profil pour vous connecter


Étapes suivantes
Poursuivez avec n’importe quel paramètre de serveur ou de connexion supplémentaire. Consultez Étapes de la configuration point à site.