Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Une partie essentielle de tout déploiement de règles de réduction de la surface d’attaque (ASR) est la surveillance de l’effet des règles sur les appareils. Vous pouvez afficher les événements de règle ASR dans votre organisation Microsoft Defender for Endpoint à l’aide du rapport de règles ASR, des requêtes de repérage avancées, de la chronologie de l’appareil ou de Windows observateur d'événements. Pour plus d’informations sur les règles ASR, consultez Vue d’ensemble des règles de réduction de la surface d’attaque (ASR).
Afficher le rapport des règles ASR
Remarque
Cette fonctionnalité nécessite Microsoft Defender for Endpoint Plan 2 ou Microsoft Defender for Business.
Pour plus d’informations, consultez Rapport sur les règles de réduction de la surface d’attaque dans le portail Microsoft Defender.
Rechercher des événements de règles ASR dans Advanced Hunting
Remarque
Cette fonctionnalité nécessite le Plan 2 de Microsoft Defender for Endpoint.
L’une des caractéristiques les plus puissantes de Microsoft Defender XDR est la chasse avancée. Si vous n’êtes pas familiarisé avec la chasse avancée, consultez Rechercher de manière proactive les menaces avec la chasse avancée.
La chasse avancée est un outil de recherche des menaces basé sur le langage de requête Kusto (KQL) dans le portail Microsoft Defender, qui vous permet d’explorer jusqu’à 30 jours de données brutes capturées provenant des appareils. Vous pouvez inspecter de manière proactive les événements pour trouver des indicateurs et des entités intéressants pour les menaces connues et potentielles.
Grâce à la chasse avancée, vous pouvez extraire des informations sur les règles ASR, créer des rapports et obtenir un contexte détaillé sur un événement d’audit ou de blocage spécifique à partir de règles ASR.
Les événements des règles ASR sont disponibles dans le tableau DeviceEvents de la page Repérage avancé du portail Defender sur https://security.microsoft.com/v2/advanced-hunting.
Les événements de réduction de la surface d’attaque indiqués dans la chasse avancée sont limités aux processus uniques observés toutes les heures. L’heure de l’événement de réduction de la surface d’attaque correspond à la première occurrence de cet événement au cours de cette heure.
L’exemple de requête suivant signale tous les événements des 30 derniers jours avec des règles ASR comme source de données. La requête effectue un résumé par ActionType nombre, ce qui correspond à la règle ASR.
DeviceEvents
| where Timestamp > ago(30d)
| where ActionType startswith "Asr"
| summarize EventCount=count() by ActionType
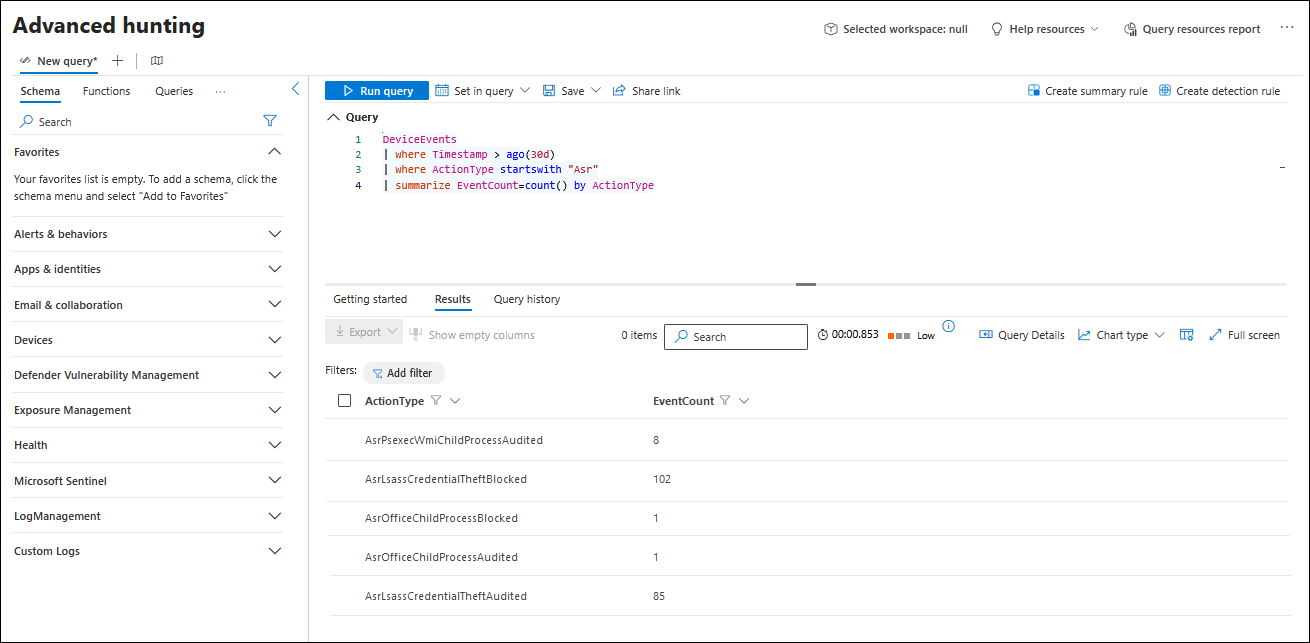
Pour vous concentrer sur une règle spécifique et obtenir des détails sur les fichiers et processus réels impliqués, modifiez le filtre pour ActionType et remplacez la summarize ligne par une project ligne qui contient les champs que vous souhaitez voir. La requête suivante filtre les événements ASR liés aux processus enfants d’Office et extrait le RuleId correspondant de AdditionalFields pour faciliter le dépannage du comportement de la règle :
DeviceEvents
| where (ActionType startswith "AsrOfficechild")
| extend RuleId=extractjson("$Ruleid", AdditionalFields, typeof(string))
| project DeviceName, FileName, FolderPath, ProcessCommandLine, InitiatingProcessFileName, InitiatingProcessCommandLine
La chasse avancée vous permet de personnaliser les requêtes pour cibler des appareils individuels ou d’extraire des insights de l’ensemble de votre environnement.
Pour plus d’informations sur les options de chasse, consultez Démystification des règles de réduction de la surface d’attaque - Partie 3.
Afficher les événements ASR dans la chronologie de l’appareil
Remarque
Cette fonctionnalité nécessite Microsoft Defender for Endpoint Plan 2 ou Microsoft Defender for Business.
La chronologie de l’appareil dans Microsoft Defender pour point de terminaison constitue une alternative au périmètre plus restreint que la chasse avancée. Pour plus d’informations, consultez chronologie de l’appareil dans Microsoft Defender for Endpoint.
Pour ouvrir la chronologie d’un appareil dans le portail Microsoft Defender, procédez comme suit :
Ouvrez la page Inventaire des appareils à l’adresse https://security.microsoft.com/machines.
Sous l’onglet approprié de la page Inventaire des appareils (par exemple, Tous les appareils ou Ordinateurs & mobile), sélectionnez un appareil en sélectionnant le lien nom de l’appareil.
Dans la page de détails qui s’ouvre, sélectionnez l’onglet Chronologie .
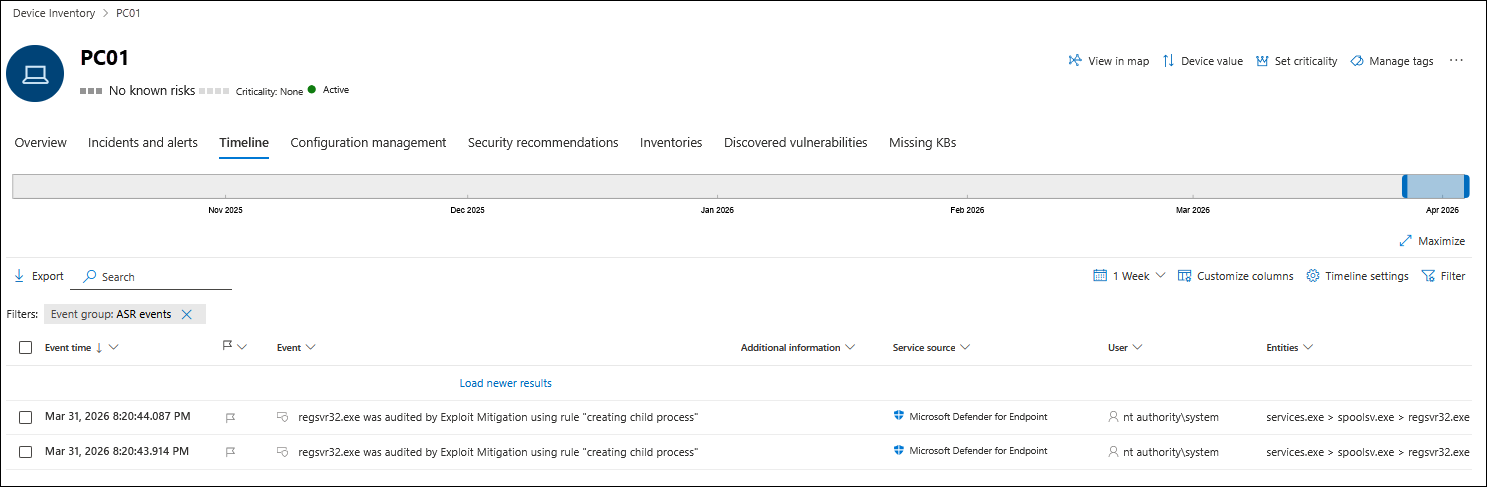
Sous l’onglet Chronologie , sélectionnez Filtrer. Dans le menu volant Filtrer qui s’ouvre, sélectionnez Événements ASR dans la section Groupe d’événements , puis sélectionnez Appliquer.
La période par défaut est de 1 semaine, mais vous pouvez également sélectionner 1 jour, 3 jours, 30 jours ou une plage de dates personnalisée dans les 30 jours.
Afficher les événements ASR dans Windows observateur d'événements
Pour des informations complètes, consultez les événements de réduction de la surface d’attaque dans l’Observateur d’événements Windows.
Résoudre les problèmes liés aux règles ASR
Pour résoudre les problèmes liés aux règles ASR, consultez Résoudre les problèmes liés aux règles de réduction de la surface d’attaque.
Contenu connexe
- Vue d’ensemble des règles de réduction de la surface d’attaque (ASR)
- Rapport sur les règles de réduction de la surface d’attaque (ASR)
- Référence des règles de réduction de la surface d’attaque (ASR)
- Gérer et surveiller le déploiement de vos règles de réduction de la surface d’attaque (ASR)
- Résoudre les problèmes liés aux règles de réduction de la surface d’attaque