Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
En tant qu’administrateur de sécurité, vous pouvez créer et gérer des stratégies de sécurité de point de terminaison directement dans le portail Microsoft Defender, sans passer au centre d’administration Microsoft Intune. Cette approche présente les avantages suivants :
- Travaillez à partir d’une seule console.
- Appliquez une stratégie aux appareils inscrits à Intune et aux appareils gérés via Defender pour la gestion des paramètres de sécurité de point de terminaison (appareils intégrés à Defender pour point de terminaison, mais non inscrits dans Intune).
- Gérez les paramètres de sécurité à l’aide de Defender pour les autorisations de point de terminaison plutôt qu’un rôle d’administrateur Intune complet.
Pour gérer les paramètres sur les appareils qui ne sont pas inscrits dans Intune, activez d’abord la gestion des paramètres de sécurité. Pour savoir pourquoi vous l'utiliseriez et comment l'activer, y compris l'étendue de l'application et les prérequis, consultez Gérer Microsoft Defender for Endpoint sur les appareils qui ne sont pas inscrits auprès d'Intune.
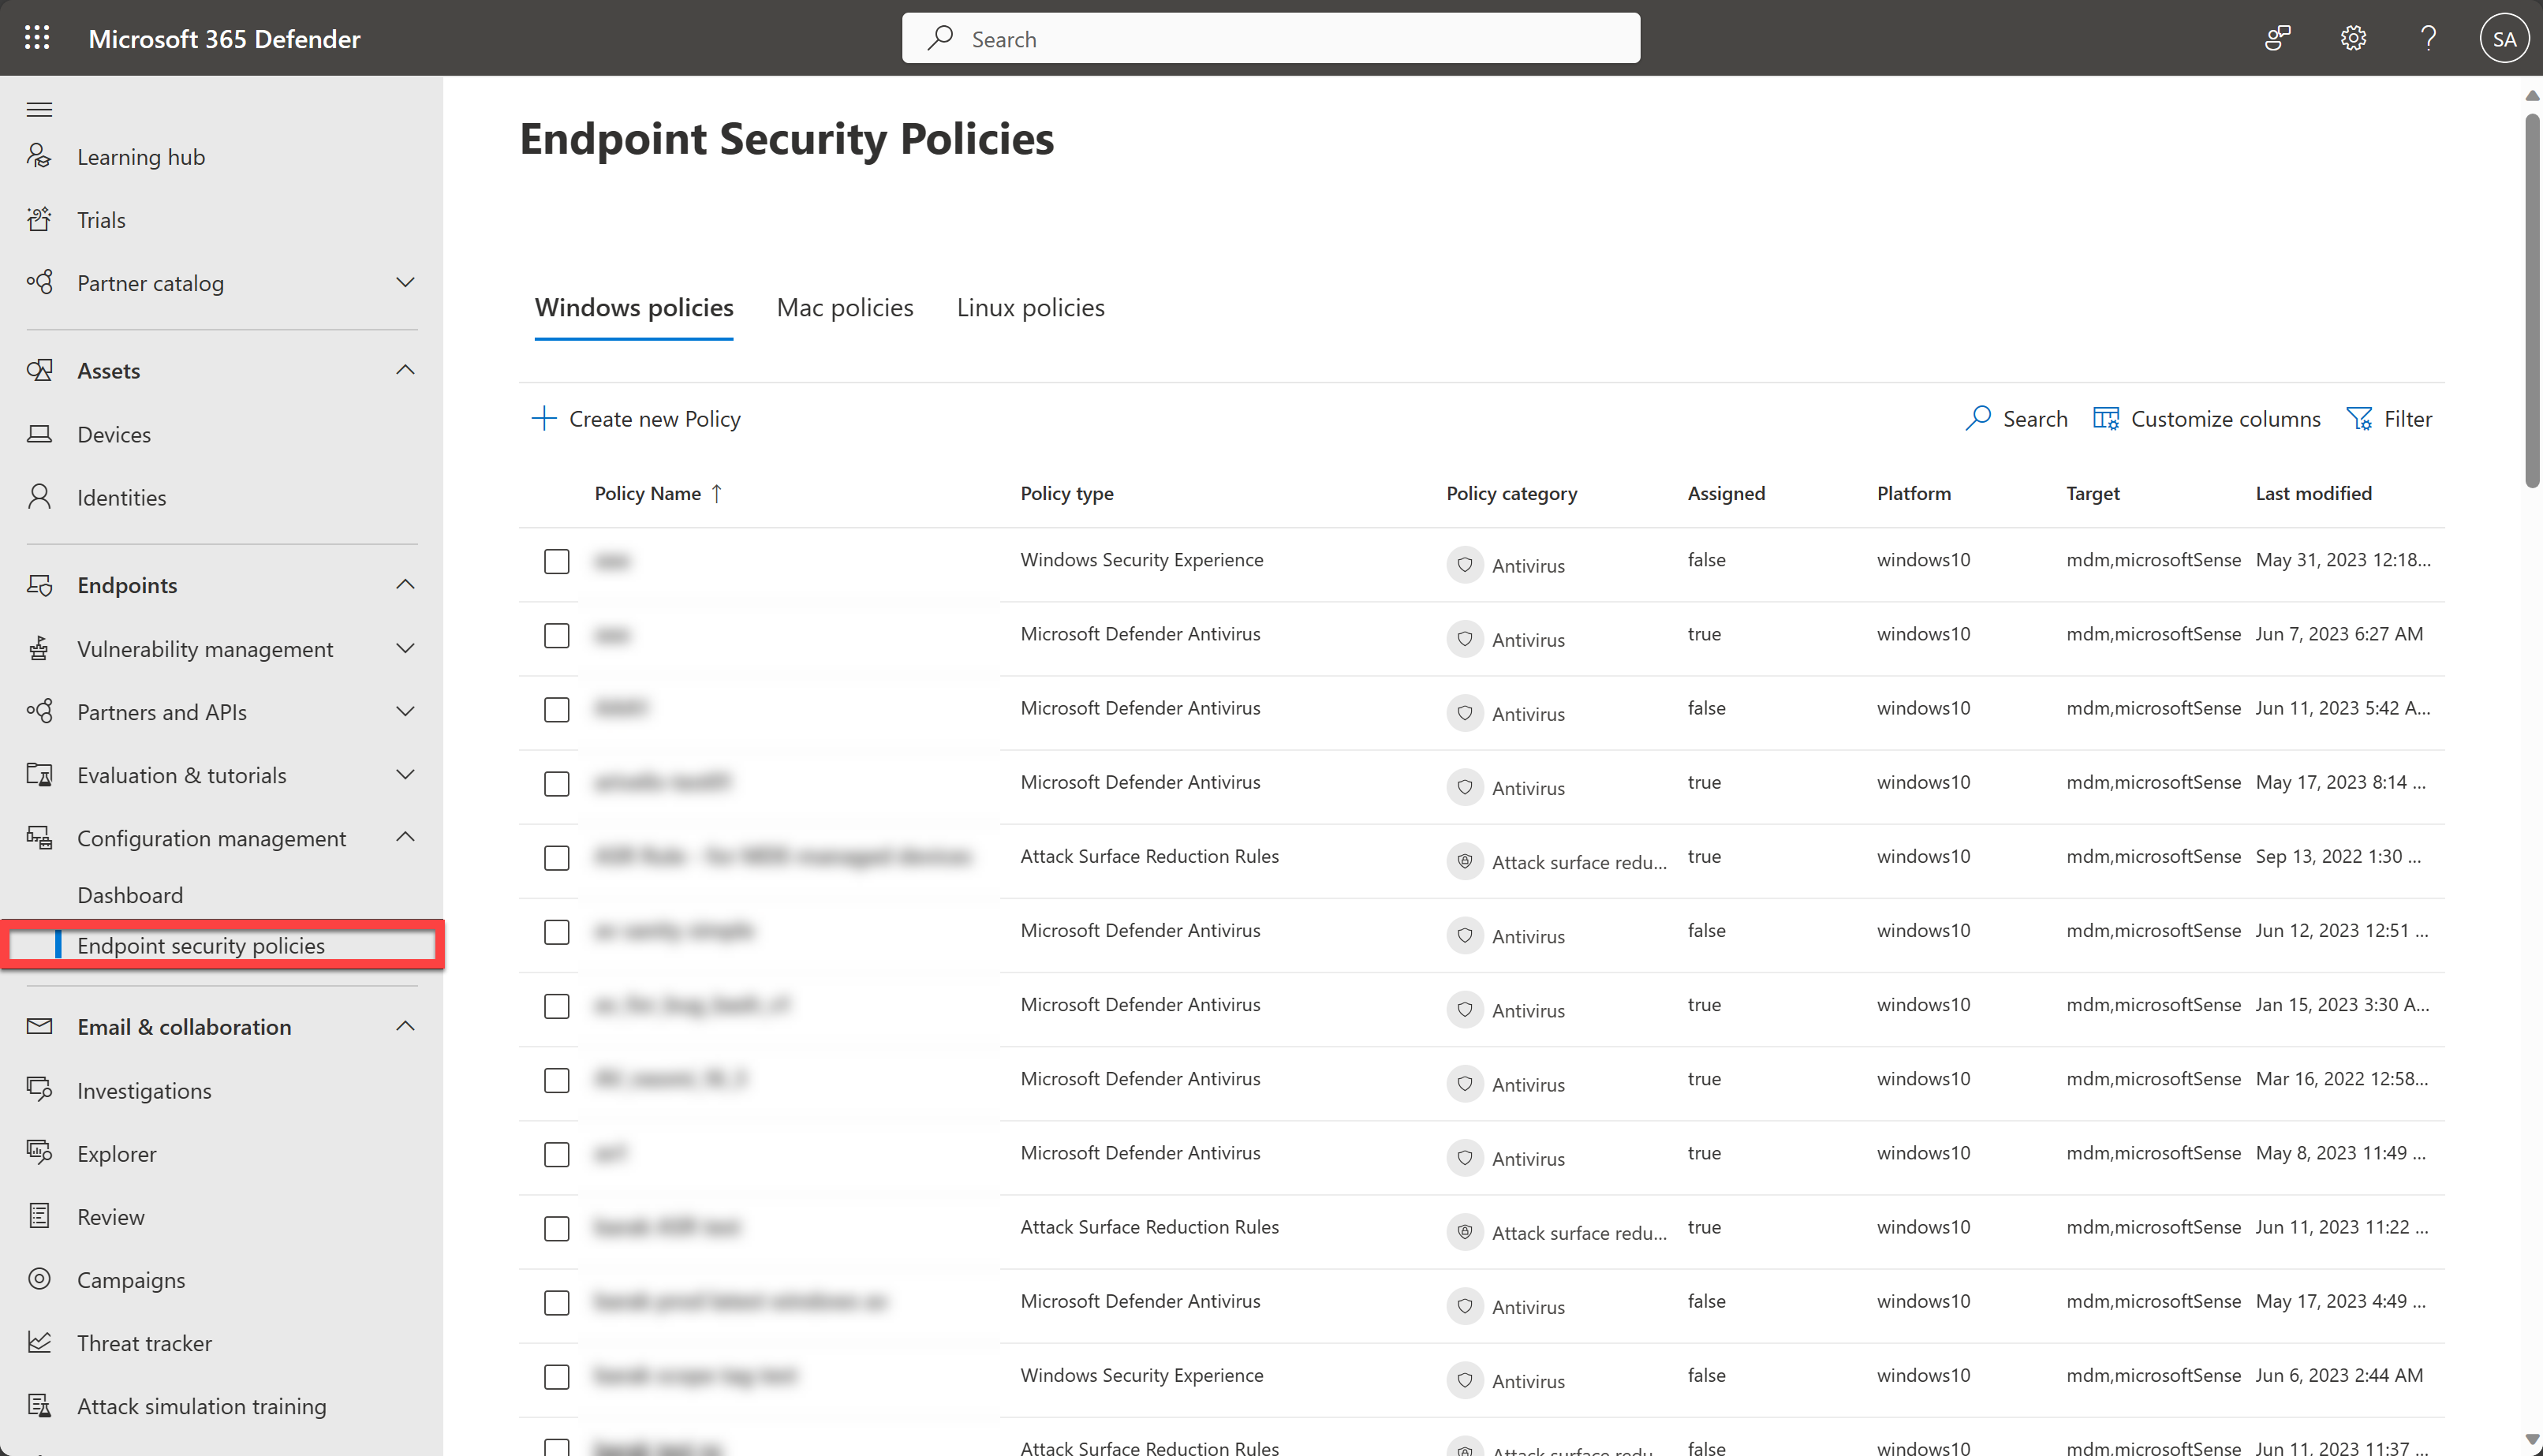
La page Stratégies de sécurité des points de terminaison est disponible dans le portail Microsoft Defender, sous Points de terminaison>Gestion de la configuration>Stratégies de sécurité des points de terminaison, ou directement à l’adresse https://security.microsoft.com/policy-inventory.
Le tableau suivant répertorie les types de stratégie de sécurité de point de terminaison que vous pouvez gérer et les plateformes prises en charge par chaque type :
Note
Vous ne pouvez pas utiliser la gestion des politiques de sécurité des terminaux sur les appareils qui utilisent un capteur fourni par le Microsoft Monitoring Agent (MMA). Pour plus d’informations sur la mise à niveau de ces appareils, voir Utiliser l’outil de déploiement Defender pour déployer la sécurité des terminaux Defender.
De plus, seule la politique antivirus Microsoft Defender est prise en charge sur Windows 7 SP1 et Windows Server 2008 R2 SP1.
| Policy | Windows | macOS | Linux |
|---|---|---|---|
| Règles de réduction de la surface d’attaque (ASR) | Oui | ||
| contrôles de mise à jour Defender | Oui | ||
| Contrôle des appareils | Oui¹ | ||
| Détection et réponse sur les terminaux (EDR) | Oui | Oui | Oui |
| Microsoft Defender Antivirus | Yes | Yes | Yes |
| Exclusions de l’antivirus Microsoft Defender | Yes | Yes | Yes |
| Pare-feu Microsoft Defender | Oui | ||
| règles de pare-feu Microsoft Defender | Oui | ||
| Microsoft Defender exclusions globales (antivirus et EDR) | Oui | ||
| Expérience Sécurité Windows | Oui |
¹ Les stratégies de contrôle d’appareil sont disponibles dans le portail Defender, mais la stratégie s’applique uniquement aux appareils inscrits dans Microsoft Intune. Elle ne s'applique pas aux appareils gérés via Defender pour la gestion des paramètres de sécurité des points de terminaison (appareils intégrés à Defender pour point de terminaison, mais non inscrits dans Intune).
Prerequisites
Vous devez disposer d’autorisations pour pouvoir effectuer les procédures décrites dans cet article.
- Vos autorisations doivent s’appliquer à tous les appareils. Si votre rôle est limité à des groupes d’appareils spécifiques, vous ne pouvez pas ouvrir la page des stratégies de sécurité de point de terminaison .
- Quelles que soient les options suivantes qui vous permettent d’accéder, la liste des stratégies affichées dans le portail Microsoft Defender est limitée par vos attributions de contrôle d’accès en fonction du rôle (RBAC) Intune.
Vous disposez des options suivantes pour attribuer les autorisations requises :
Microsoft Defender XDR contrôle d’accès unifié basé sur les rôles (RBAC) :
- Créer et gérer des stratégies : Autorisations et paramètres/Paramètres de sécurité/Paramètres de sécurité principaux (gérer)
- Accès en lecture seule aux stratégies : Autorisations et paramètres/Paramètres de sécurité/Paramètres de sécurité principaux (lecture)
Microsoft Intune contrôle d’accès basé sur les rôles (RBAC) : Microsoft recommande le rôle Endpoint Security Manager intégré à Intune pour harmoniser le niveau des autorisations entre Intune et le portail Microsoft Defender.
Microsoft Entra autorisations : l’appartenance aux rôles Administrateur* général, Administrateur de sécurité ou Administrateur Intune donne aux utilisateurs les autorisations et autorisations requises pour d’autres fonctionnalités dans Microsoft 365.
Important
* Microsoft défend fermement le principe des privilèges minimum. L’attribution de comptes uniquement les autorisations minimales nécessaires à l’exécution de leurs tâches permet de réduire les risques de sécurité et renforce la protection globale de votre organization. Administrateur général est un rôle hautement privilégié que vous devez limiter aux scénarios d’urgence ou lorsque vous ne pouvez pas utiliser un autre rôle.
Créer une stratégie de sécurité de point de terminaison
Pour créer une stratégie de sécurité de point de terminaison, procédez comme suit :
Dans la page Stratégies de sécurité de point de terminaison dans le portail Microsoft Defender, https://security.microsoft.com/policy-inventorysélectionnez
 Créer une stratégie.
L’onglet sur lequel vous démarrez n’a pas d’importance. Vous pouvez créer des stratégies pour n’importe quel système d’exploitation sous n’importe quel onglet.
Dans le menu volant Créer une stratégie qui s’ouvre, choisissez parmi les options suivantes :
Sélectionnez la plateforme : choisissez l’une des valeurs suivantes :
- Windows
- MacOS
- Linux
Après avoir sélectionné la plateforme, Sélectionner un modèle apparaît. Les modèles disponibles à sélectionner par plateforme sont décrits dans le tableau plus haut dans cet article.
Après avoir sélectionné un modèle, sélectionnez Créer une stratégie.
L'Assistant Nouvelle stratégie s'ouvre. Sur la page Bases, configurez les paramètres suivants :
- Nom Entrez un nom unique et descriptif pour la stratégie.
- Description Entrez une description facultative pour la stratégie.
Lorsque vous avez terminé sur la page Informations de base , sélectionnez Suivant.
Dans la page Paramètres de configuration , ce que vous voyez dépend de la plateforme et du modèle de stratégie.
Vous pouvez utiliser la
 zone de recherche pour rechercher les paramètres.
Lorsque vous avez terminé d’accéder à la page Paramètres de configuration , sélectionnez Suivant.
Dans la page Affectations, utilisez la
zone de recherche pour rechercher et sélectionner un groupe auquel affecter la stratégie.Important
Pour les appareils gérés via Defender pour la gestion des paramètres de sécurité des points de terminaison (appareils intégrés à Defender pour point de terminaison, mais non inscrits dans Intune), les affectations prennent uniquement en charge les objets d’appareil. Affectez la stratégie à Microsoft Entra groupes d'appareils, et non aux groupes d'utilisateurs, car le ciblage des utilisateurs n'est pas pris en charge pour ces appareils. Pour les appareils inscrits à Intune, vous pouvez affecter la stratégie aux groupes d’utilisateurs ou aux groupes d’appareils.
Une fois que vous avez sélectionné un groupe, les informations suivantes s’affichent sur la page :
- Groupe : nom du groupe.
- Membres du groupe : nombre d’appareils et d’utilisateurs affectés.
- Type cible : vous pouvez sélectionner Inclure (par défaut) ou Exclure pour inclure ou exclure les membres du groupe de la stratégie.
Répétez cette étape autant de fois que nécessaire.
Lorsque vous avez terminé sur la page Affectations , sélectionnez Suivant.
Dans la page Vérifier + créer , passez en revue vos paramètres. Utilisez le bouton Précédent pour modifier les paramètres.
Lorsque vous avez terminé d’accéder à la page Vérifier + créer , sélectionnez Enregistrer.
Une fois la création de la stratégie terminée, vous accédez aux paramètres détaillés de la stratégie comme si vous l’avez sélectionnée dans la page Stratégies de sécurité de point de terminaison .
Note
Pour utiliser des balises d’étendue dans la stratégie, vous devez créer la stratégie dans le centre d’administration Microsoft Intune.
Modifier une stratégie de sécurité de point de terminaison
Pour modifier une stratégie de sécurité de point de terminaison, procédez comme suit :
Dans la page Stratégies de sécurité de point de terminaison dans le portail Defender, sélectionnez un onglet disponible :
- Stratégies Windows : https://security.microsoft.com/policy-inventory ou https://security.microsoft.com/policy-inventory?osPlatform=Windows.
- stratégies macOS : https://security.microsoft.com/policy-inventory?osPlatform=Mac.
- Stratégies Linux : https://security.microsoft.com/policy-inventory?osPlatform=Linux.
Sous l’onglet approprié, sélectionnez la stratégie à l’aide de l’une des méthodes suivantes :
- Cochez la case en regard de la stratégie, puis sélectionnez l’action
 Modifier qui s’affiche.
- Sélectionnez le nom de la stratégie (lien). Dans la page de stratégie qui s’ouvre, sélectionnez Modifier.
- Cliquez n’importe où dans la ligne autre que la case à cocher ou le nom de la stratégie. Dans le volet des détails de la stratégie qui s’ouvre, sélectionnez Modifier.
- Cochez la case en regard de la stratégie, puis sélectionnez l’action
L'Assistant Stratégie s'ouvre comme décrit à l'étape 3 de la section Créer une stratégie de sécurité des points de terminaison.
Les étapes de modification de la stratégie sont les mêmes que lorsque vous créez une stratégie.
Vérifier les stratégies de sécurité des points de terminaison
Pour vérifier que vous avez correctement créé une stratégie, vérifiez que la stratégie est répertoriée sous l’onglet approprié de la page Stratégies de sécurité de point de terminaison dans le portail Defender sur .https://security.microsoft.com/policy-inventory
Sélectionnez le nom de la stratégie (lien) pour ouvrir la page de stratégie. La page de stratégie récapitule l’état de la stratégie. Vous pouvez afficher l’état de la stratégie, les appareils auxquels il s’applique et les groupes attribués.
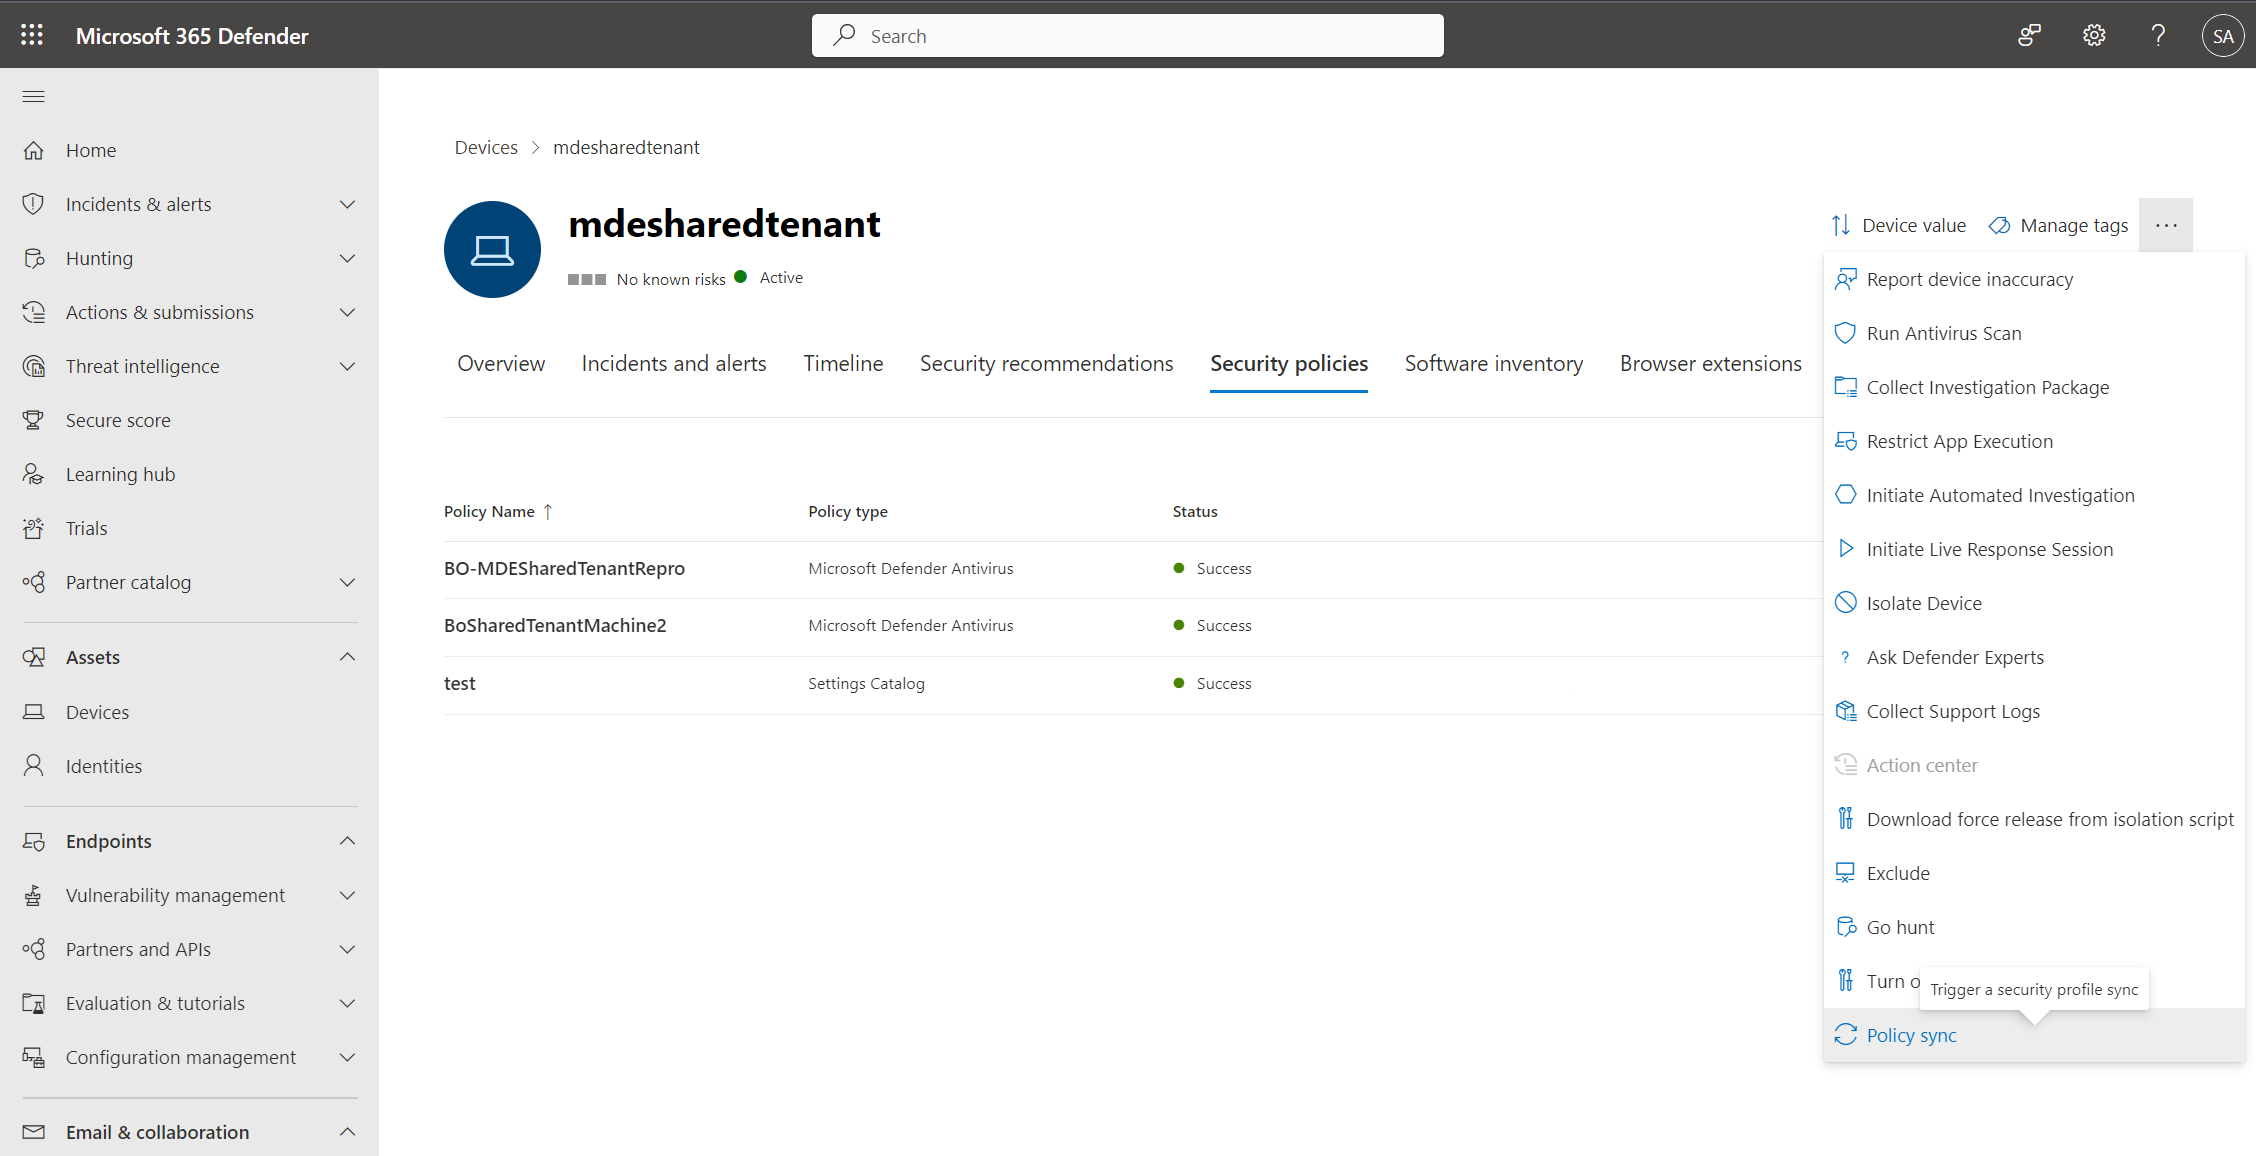
Jusqu’à 90 minutes peuvent être nécessaires pour qu’une stratégie atteigne un appareil. Pour accélérer le processus pour les appareils gérés par Defender for Endpoint, utilisez l’action Policy sync sur la page de l’entité de l’appareil :
- Sous l’onglet approprié de la page Inventaire des appareils dans le portail Defender, https://security.microsoft.com/machinessélectionnez la valeur Nom de l’appareil.
- Dans la page de l’entité d’appareil qui s’ouvre, sélectionnez
 Autres actions>
 Synchronisation de la stratégie.
La stratégie doit être appliquée en environ 10 minutes.
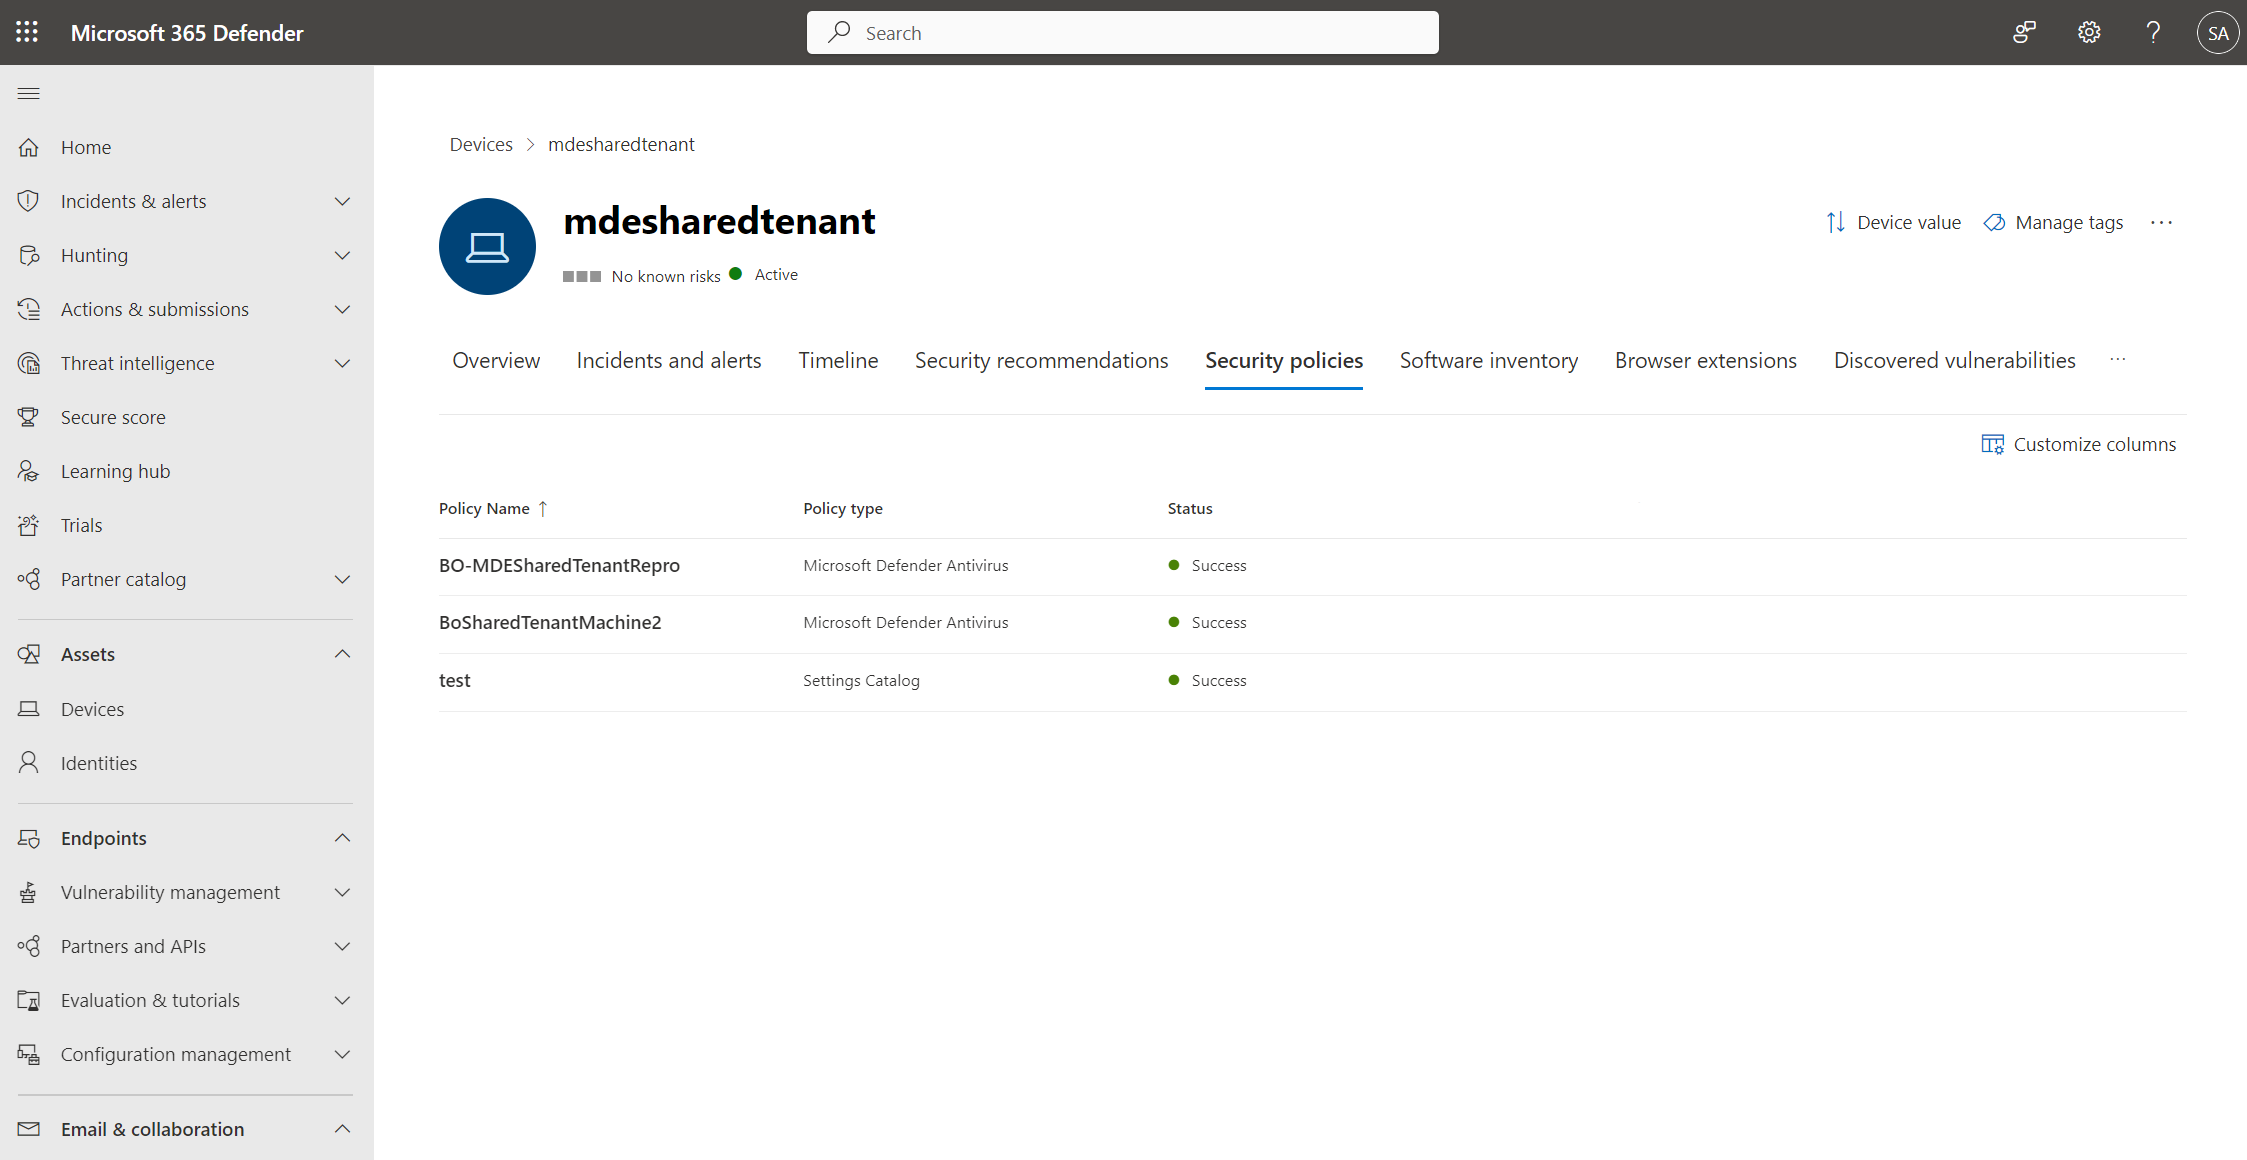
Pendant une investigation, vous pouvez également afficher l’onglet Stratégies de sécurité de l’onglet Gestion de la configuration dans la page d’entité d’appareil pour afficher la liste des stratégies appliquées à un appareil. Pour plus d'informations, veuillez consulter la section Examiner les appareils.