Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Même après avoir suivi attentivement le guide de déploiement des règles de réduction de la surface d’attaque (ASR), vous pouvez toujours rencontrer des problèmes avec les règles ASR dans Microsoft Defender Antivirus. Par exemple :
- Une règle ASR bloque un fichier ou un processus, ou effectue une autre action qu’elle ne devrait pas effectuer (faux positif).
- Une règle ASR ne fonctionne pas comme décrit ou ne bloque pas un fichier ou un processus qu’elle doit utiliser (faux négatif).
Cet article décrit les étapes que vous pouvez suivre pour résoudre les problèmes, notamment la collecte de données pour ouvrir un dossier de support auprès de Microsoft si vous ne parvenez pas à résoudre le problème vous-même. Pour plus d’informations sur les règles ASR, consultez Vue d’ensemble des règles de réduction de la surface d’attaque (ASR).
Confirmer les prérequis de la règle ASR
Pour connaître les exigences des règles ASR, consultez Configuration requise pour les règles ASR.
Vérifier les règles et actions ASR actives sur les appareils
Exécutez la commande suivante dans PowerShell sur l’appareil pour répertorier les ID de règle ASR configurés et leurs valeurs d’action actuelles. La sortie vous permet d’identifier les règles actives et de déterminer si elles sont définies sur Bloquer, Audit ou un autre mode :
$p = Get-MpPreference;0..([math]::Min($p.AttackSurfaceReductionRules_Ids.Count,$p.AttackSurfaceReductionRules_Actions.Count)-1) | % {[pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]}} | Format-Table -AutoSize
L’exemple de sortie suivant montre les GUID de règle ASR dans la colonne ID et leurs valeurs d’action configurées dans la colonne Action . Utilisez cette sortie pour confirmer les règles définies sur le mode Bloquer (valeur d’action 1) ou le mode Audit (valeur d’action 2) :
Id                                   Action
--                                   ------
01443614-cd74-433a-b99e-2ecdc07bfc25      2
26190899-1602-49e8-8b27-eb1d0a1ce869      1
3b576869-a4ec-4529-8536-b80a7769e899      1
5beb7efe-fd9a-4556-801d-275e5ffc04cc      1
75668c1f-73b5-4cf0-bb93-3ecf5cb7cc84      1
7674ba52-37eb-4a4f-a9a1-f0f9a1619a2c      1
92e97fa1-2edf-4476-bdd6-9dd0b4dddc7b      1
9e6c4e1f-7d60-472f-ba1a-a39ef669e4b2      2
b2b3f03d-6a65-4f7b-a9c7-1c7ef74a9ba4      1
be9ba2d9-53ea-4cdc-84e5-9b1eeee46550      1
c1db55ab-c21a-4637-bb3f-a12568109d35      2
d1e49aac-8f56-4280-b9ba-993a6d77406c      1
d3e037e1-3eb8-44c8-a917-57927947596d      2
d4f940ab-401b-4efc-aadc-ad5f3c50688a      2
e6db77e5-3df2-4cf1-b95a-636979351e5b      1
Dans cet exemple, les règles ASR répertoriées dans la vue d’ensemble sont actives dans différents modes de règle ASR sur l’appareil (2 = Mode Audit , 1 = Mode Bloc ).
Remarque
Si vous avez utilisé stratégie de groupe pour configurer des règles ASR, vérifiez qu’il n’y a pas de caractères supplémentaires tels que des guillemets ou des espaces dans la valeur GUID de règle ASR.
Conseil
Pour afficher la valeur réelle de chaque paramètre de règle ASR sur un appareil et la source qui l’a configurée, utilisez l’onglet Paramètres effectifs de la page de l’appareil. Pour plus d’informations, consultez Gestion de la configuration - Paramètres effectifs.
Basculer les règles ASR incorrectes en mode Audit à des fins de test
Les règles ASR en mode Audit ne bloquent pas les fichiers ou les processus, mais les actions que la règle aurait effectuées en mode Bloquer ou Avertir sont enregistrées.
Utilisez la même méthode que celle utilisée pour distribuer des règles ASR aux appareils (par exemple, stratégie de groupe, Intune ou PowerShell) pour définir les règles problématiques en mode Audit . Pour obtenir des instructions, consultez Configurer des règles de réduction de la surface d’attaque.
Conseil
Si la règle ASR était déjà en mode Audit , cela explique pourquoi elle ne bloquait pas les fichiers ou les processus que vous attendiez à ce qu’elle bloque (faux négatif). Les règles ASR peuvent passer accidentellement en mode Audit dans les scénarios suivants :
- Vous testiez une autre fonctionnalité et avez oublié de remettre la règle ASR en mode Bloquer ou Avertir .
- Un script PowerShell automatisé a modifié le mode de règle.
Après avoir configuré la règle en mode Audit , procédez comme suit :
Effectuez l’action sur l’appareil à l’origine du problème. Par exemple, ouvrez le fichier ou exécutez le processus qui n’est pas bloqué, mais qui doit être bloqué (faux négatif).
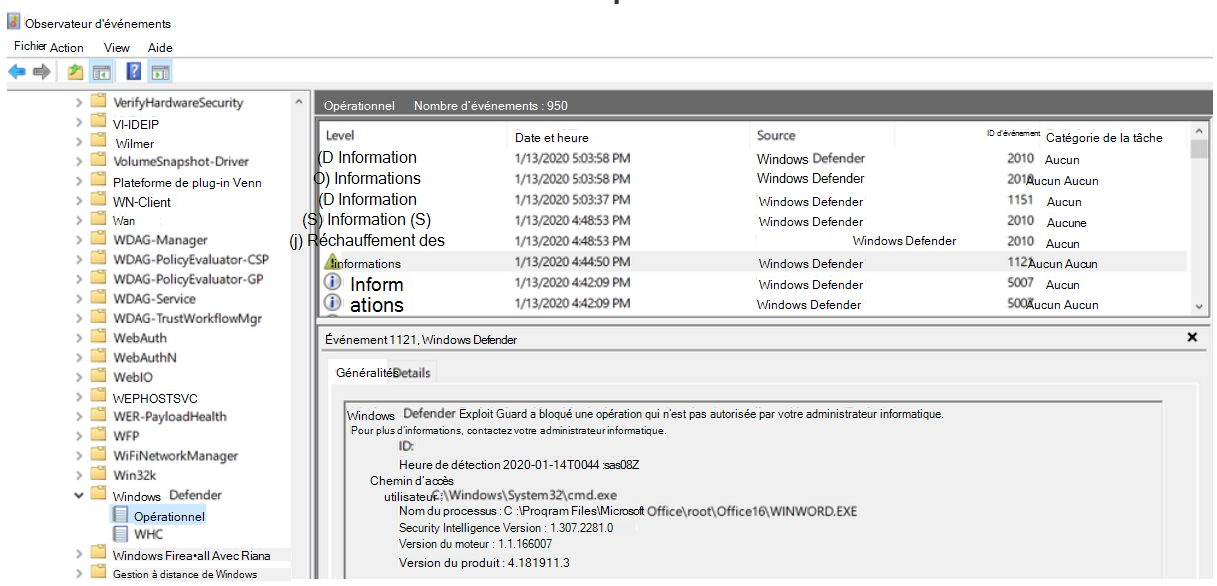
Examinez l’activité des règles ASR.
Plus précisément, filtrez les valeurs de ID d’événement dans l’Observateur d’événements Windows selon les valeurs suivantes dans le journal Journaux des applications et des services>Microsoft>Windows>Windows Defender>Opérationnel :
- Événements de blocage : 1121
- Événements d’audit : 1122
- Événements de forçage de l’utilisateur en mode avertissement : 1129
- Modifications de configuration : 5007
Pour plus d’informations, consultez Afficher les événements de réduction de la surface d’attaque dans Windows observateur d'événements.
Étapes à suivre si la règle ASR ne fonctionne toujours pas comme prévu
Si la règle ASR ne fonctionne toujours pas comme prévu, effectuez l’une des étapes suivantes :
- Pour les faux positifs, ajoutez le fichier ou le chemin d’accès à la liste d’exclusion de la règle ASR. Pour plus d’informations, consultez Exclusions de fichiers et de dossiers pour les règles ASR.
- Utilisez le formulaire de soumission en ligne Sécurité Microsoft Intelligence pour signaler un faux négatif ou un faux positif concernant les règles ASR. Avec un abonnement Windows E5, vous pouvez également fournir un lien vers n’importe quelle alerte associée à partir de la file d’attente Alertes.
- Lorsque vous signalez un problème impliquant des règles ASR à Microsoft, vous devez collecter et envoyer des données de diagnostic pour résoudre le problème. Consultez les sections de collecte de données de diagnostic suivantes pour obtenir des instructions sur l’utilisation de l’analyseur de client MDE ou de MpCmdRun.
Collecter des données de diagnostic pour le support Microsoft
Lorsque vous ouvrez un cas de support avec Microsoft pour un problème de règle ASR, vous devez collecter des données de diagnostic à partir de l’appareil concerné. Vous pouvez utiliser l’analyseur client MDE ou l’outil en ligne de commande MpCmdRun pour générer les fichiers de diagnostic requis.
Collecter des données de diagnostic avec l’analyseur client MDE
Procédez comme suit pour collecter des données de diagnostic avec l’analyseur client MDE :
Téléchargez l’analyseur client MDE.
Fermez toutes les applications sur l’appareil qui ne sont pas essentielles à la reproduction du problème.
Exécutez l’analyseur client MDE en mode verbeux afin de collecter des données de diagnostic détaillées pour le dépannage du comportement associé à l’ASR. Le bouton
-vactive la journalisation détaillée, qui consigne des informations supplémentaires dont le Support Microsoft a besoin pour diagnostiquer les problèmes liés aux règles ASR. Vous pouvez exécuter l’analyseur localement ou à l’aide de Live Response :C:\Work\tools\MDEClientAnalyzer\MDEClientAnalyzer.cmd -vConseil
Vérifiez que la collecte des journaux s’effectue pendant la tentative de reproduction.
Collecter des données de diagnostic avec MpCmdRun
Pour utiliser MpCmdRun.exe -GetFiles pour générer manuellement les fichiers journaux du diagnostic dans C:\ProgramData\Microsoft\Windows Defender\Support\MpSupportFiles.cab, consultez les instructions figurant dans Collecter les données de diagnostic de Microsoft Defender Antivirus.
Dans le MpSupportFiles.cab fichier, les fichiers suivants sont les plus pertinents :
-
MPOperationalEvents.txt: contient le même niveau d’informations que dans observateur d'événements pour le journal des opérations de l’antivirus Microsoft Defender. -
MPRegistry.txt: analysez toutes les configurations antivirus Microsoft Defender actuelles à partir du moment où vous avez généré le fichier .cab. -
MPLog.txt: informations détaillées sur l’ensemble des actions et opérations de Microsoft Defender Antivirus.