Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
La chasse avancée vous permet d’afficher et d’interroger toutes les sources de données disponibles dans le portail Microsoft Defender unifié. Ces sources de données incluent Microsoft Defender XDR et divers services de sécurité Microsoft. Si vous intégrez Microsoft Sentinel au portail Defender, vous pouvez également accéder et utiliser tout le contenu de votre espace de travail Microsoft Sentinel existant, y compris les requêtes et les fonctions.
L’interrogation à partir d’un portail unique sur différents jeux de données rend la chasse plus efficace et supprime la nécessité de changer de contexte.
Important
Microsoft Sentinel est généralement disponible dans le portail Microsoft Defender, avec ou sans Microsoft Defender XDR ou une licence E5. Pour plus d’informations, consultez Microsoft Sentinel dans le portail Microsoft Defender.
Après le 31 mars 2027, Microsoft Sentinel ne seront plus pris en charge dans le Portail Azure et ne seront disponibles que dans le portail Microsoft Defender.
Si vous utilisez actuellement Microsoft Sentinel dans le Portail Azure, nous vous recommandons de commencer à planifier votre transition vers le portail Defender dès maintenant pour garantir une transition fluide et tirer pleinement parti de l’expérience unifiée des opérations de sécurité offerte par Microsoft Defender. Pour plus d’informations, consultez Transition de votre environnement Microsoft Sentinel vers le portail Defender et Planification de votre déplacement vers Microsoft Defender portail pour tous les clients Microsoft Sentinel (blog).
Comment accéder
Rôles et des autorisations requis
Vous pouvez interroger des données dans n’importe quelle charge de travail à laquelle vous pouvez actuellement accéder en fonction de vos rôles et autorisations.
Pour interroger des données Microsoft Sentinel et Microsoft Defender dans la page de chasse avancée unifiée, vous avez besoin au moins du rôle Lecteur Microsoft Sentinel. Pour plus d’informations, consultez rôles spécifiques à Microsoft Sentinel.
Connecter un espace de travail
Dans Microsoft Defender, vous pouvez connecter des espaces de travail en sélectionnant Connecter un espace de travail dans la bannière supérieure. Ce bouton s’affiche si vous pouvez intégrer un espace de travail Microsoft Sentinel au portail Microsoft Defender unifié. Suivez les étapes décrites dans : Intégration d’un espace de travail.
Après avoir connecté votre espace de travail Microsoft Sentinel et les données de recherche avancée de Microsoft Defender XDR, vous pouvez commencer à interroger les données de Microsoft Sentinel à partir de la page de recherche avancée. Pour obtenir une présentation des fonctionnalités de la chasse avancée, consultez Rechercher proactivement les menaces avec la chasse avancée.
À quoi s’attendre concernant les tables Defender XDR diffusées en continu vers Microsoft Sentinel
- Utilisez des tables avec des périodes de rétention de données plus longues dans les requêtes : la chasse avancée suit la période de conservation maximale des données que vous avez définie pour les tables Defender (voir Comprendre les quotas). Si vous diffusez en continu les tables Defender vers Microsoft Sentinel et définissez une période de rétention des données de plus de 30 jours pour ces tables, vous pouvez effectuer des requêtes sur une période plus longue dans la recherche avancée.
-
Utiliser les opérateurs Kusto que vous utilisez dans Microsoft Sentinel : en général, les requêtes de Microsoft Sentinel fonctionnent dans la chasse avancée, y compris les requêtes qui utilisent l’opérateur
adx(). IntelliSense peut vous avertir que les opérateurs de votre requête ne correspondent pas au schéma. Toutefois, vous pouvez toujours exécuter la requête et elle doit s’exécuter correctement. - Utilisez la liste déroulante du filtre de temps au lieu de définir l'intervalle de temps dans la requête . Si vous filtrez l'ingestion de tables Defender sur Sentinel au lieu de diffuser en continu les tables comme c'est le cas, ne filtrez pas l'heure dans la requête, car cette action peut générer des résultats incomplets. Si vous définissez l’heure dans la requête, les données filtrées et diffusées en continu à partir de Sentinel sont utilisées, car la période de conservation des données est généralement plus longue. Si vous voulez vous assurer d’interroger toutes les données Defender sur une période allant jusqu’à 30 jours, utilisez plutôt la liste déroulante du filtre temporel dans l’éditeur de requête.
-
Afficher les colonnes
SourceSystemetMachineGrouppour les données Defender que vous diffusez en continu vers Microsoft Sentinel – Étant donné que les colonnesSourceSystemetMachineGroupsont ajoutées aux tables Defender une fois diffusées en continu vers Microsoft Sentinel, elles apparaissent également dans les résultats de la recherche avancée dans Defender. Toutefois, elles restent vides pour les tables Defender que vous ne diffusez pas (les tables qui suivent la période de rétention des données par défaut de 30 jours).
Remarque
L’utilisation du portail unifié, qui vous permet d’interroger les données Microsoft Sentinel après avoir connecté un espace de travail Microsoft Sentinel, ne signifie pas automatiquement que vous pouvez également interroger les données Defender dans Microsoft Sentinel. Vous devez toujours configurer l’ingestion de données brutes de Defender dans Microsoft Sentinel pour que cela se produise.
Important
Les clients Microsoft Government Community Cloud Moderate (GCC-M) doivent connaître la limitation suivante dans la chasse avancée :
- Les requêtes qui référencent les tables Microsoft Sentinel et Defender ne sont pas prises en charge. Si vous utilisez Search ou Union * dans vos requêtes, envisagez de remplacer * par une liste explicite de tables limitées soit à Microsoft Sentinel, soit à Defender.
Où trouver vos données Microsoft Sentinel
Vous pouvez utiliser des requêtes KQL (langage de requête Kusto) de chasse avancée pour effectuer des recherches dans les données de Microsoft Defender XDR et de Microsoft Sentinel.
Lorsque vous ouvrez la page de repérage avancée pour la première fois après la connexion d'un espace de travail, vous trouverez de nombreuses tables de cet espace de travail organisées par solution après les tables Microsoft Defender sous l'onglet Schéma.
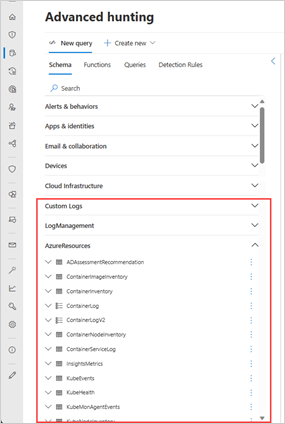
De même, vous pouvez trouver les fonctions à partir de Microsoft Sentinel dans l’onglet Fonctions, et vos requêtes partagées et exemples de Microsoft Sentinel se trouvent dans l’onglet Requêtes dans les dossiers marqués Sentinel.
Afficher les informations de schéma
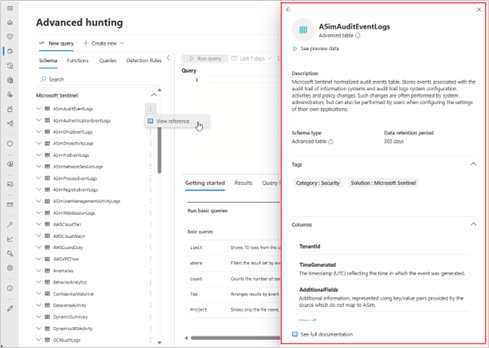
Pour en savoir plus sur une table de schéma, sélectionnez les points de suspension verticaux (  ) à droite de n’importe quel nom de table de schéma sous l’onglet Schéma , puis sélectionnez Afficher le schéma.
Dans le portail unifié, vous pouvez afficher les noms et descriptions des colonnes de schéma, ainsi que les informations suivantes :
- Exemples de données : sélectionnez Afficher les données d’aperçu, ce qui charge une requête simple comme
TableName | take 5 - Type de schéma : si la table prend en charge les fonctionnalités de requête complètes (table avancée) ou non (table des journaux de base)
- Période de conservation des données : durée pendant laquelle les données sont définies pour être conservées
- Étiquettes – disponibles pour les tables de données de Sentinel
Problèmes connus
- Les fonctionnalités du mode de repérage guidé et de prise d’actions prennent en charge les données Defender XDR uniquement.
- Les détections personnalisées présentent les limitations suivantes :
- La fréquence de détection en quasi-temps réel n’est pas disponible pour les détections qui incluent des données Microsoft Sentinel.
- Les fonctions personnalisées que vous créez et enregistrez dans Microsoft Sentinel ne sont pas prises en charge.
- Les favoris ne sont pas pris en charge dans l’expérience de recherche avancée. Ils sont pris en charge dans la fonctionnalité Microsoft Sentinel > Gestion des > menaces Chasse. Vous pouvez également utiliser la fonctionnalité Lien vers un incident pour lier les résultats de la requête à des incidents nouveaux ou existants.
- Si vous diffusez en continu des tables Defender XDR vers Log Analytics, il peut y avoir une différence entre les colonnes
TimestampetTimeGenerated. Si les données arrivent à Log Analytics après 48 heures, le processus d’ingestion les remplace par la valeurnow(). Par conséquent, pour obtenir l’heure réelle à laquelle l’événement s’est produit, utilisez laTimestampcolonne . - Lorsque vous invitez Security Copilot à rechercher des requêtes de repérage avancées, vous constaterez peut-être que toutes les tables Microsoft Sentinel ne sont pas actuellement prises en charge. Toutefois, la prise en charge de ces tables est prévue à l’avenir.
- Lorsqu’une requête contient une fonction avec un intervalle de temps défini dans la fonction, l’intervalle de temps appliqué via l’interface utilisateur de détections avancées ou de détections personnalisées remplace l’étendue de temps prévue de la fonction au lieu d’utiliser l’option Définir dans la requête .
- Les nouveaux clients de Microsoft Sentinel peuvent utiliser Advanced Hunting dans Microsoft Defender pour interroger Analytics et Lake Tier Tables. Cependant, lorsqu’une table Analytics est configurée avec une conservation étendue dans le niveau Lake, les requêtes interactives avancées de chasse ne peuvent accéder qu’aux données durant la période de rétention d’Analytics. Par exemple, si la
SigninLogstable est configurée avec 90 jours de rétention dans le niveau Analytics et deux ans de rétention totale, Advanced Hunting ne peut interroger que les 90 jours les plus récents. Les données conservées au-delà de la période de conservation d’Analytics dans le niveau Lake doivent être consultées à l’aide de tâches de recherche. - La chasse avancée peut afficher un type de schéma incorrect pour les tables du niveau Lake. Les tables de niveau Lake utilisent une icône de table dorée et devraient afficher Table Lake / journaux auxiliaires comme type de schéma, mais peuvent à la place afficher Table avancée.