Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Entra vous permet de vous assurer que les bonnes personnes ont le droit d’accéder aux applications et services appropriés au bon moment. Avec l'ajout de la plateforme d'identités de l'agent Microsoft, la gestion des droits d'accès des agents de la même façon est tout aussi importante dans le cycle de vie de gouvernance des identités de votre organisation. La plateforme d’identité de l’agent Microsoft introduit le concept d’identités d’agent (ID). Les identités d’agent sont des comptes dans Microsoft Entra ID qui fournissent des fonctionnalités d’identification et d’authentification uniques pour les agents IA.
Cela permet aux identités d’agent d’être régies par des fonctionnalités de Microsoft Entra dans le même style que les identités humaines. Avec les identités de l’agent, vous pouvez régir et gérer le cycle de vie d’identité et d’accès des agents, ce qui garantit que les agents disposent d’une personne responsable fournissant une supervision tout au long du cycle de vie de l’agent et que l’accès de l’agent ne persiste pas plus longtemps qu’il n’est nécessaire. Cet article fournit une vue d’ensemble de la façon dont les Microsoft Entra peuvent être utilisées pour régir les identités d’agent.
Conditions requises pour la licence
L’utilisation de Gouvernance Microsoft Entra ID pour les identités d’agent nécessite l’un des plans de licence suivants :
- Microsoft 365 E7, qui inclut Agent 365 et Suite Microsoft Entra, pour fournir une gouvernance des identités utilisateur et agent.
- licence Microsoft Agent 365 combinée à au moins Microsoft Entra P1 ou Microsoft 365 E3.
Pour plus d’informations, consultez Microsoft offre et tarification de l’Agent 365. Pour obtenir la liste complète des fonctionnalités spécifiques à l’agent, reportez-vous à la colonne Microsoft Agent 365 dans la table de licences Gouvernance Microsoft Entra ID.
Notions de base des identités d’agent
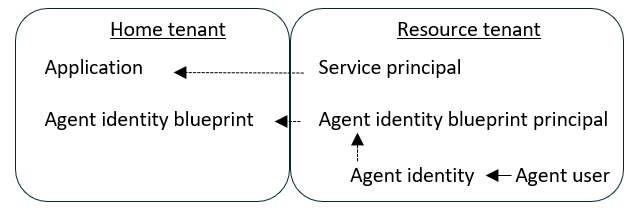
Historiquement, les agents IA s’appuient sur les outils permettant d’interagir avec différentes applications et systèmes, et chacun de ces outils aurait leurs propres identités dans ces applications et systèmes. Certains de ces outils utiliseraient des principaux de service pour s’authentifier auprès des services Microsoft via Microsoft Graph ou les API Microsoft Azure. Identifiant d’assistant Microsoft Entra introduit la prise en charge des identités pour les agents eux-mêmes, avec quatre nouveaux types d’objet : blueprint d’identité de l’agent, principal du blueprint d’identité de l’agent, identité de l’agent et utilisateur de l’agent. Par le biais du blueprint d’identité de l’agent, l’agent peut créer une ou plusieurs identités d’agent et éventuellement un utilisateur d’agent pour chaque identité d’agent. Chaque identité de l’agent et l’utilisateur de l’agent peuvent avoir des droits d’accès distincts.
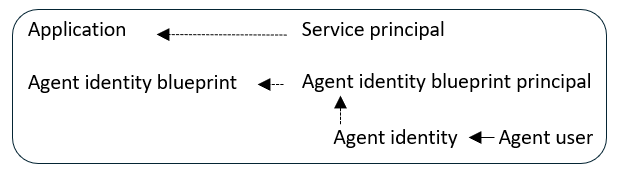
Pour un agent compatible multi-locataire, un principal de plan d’identité d’agent peut être intégré au locataire disposant des ressources afin qu’il puisse créer des identités d’agent dans ce locataire, de la même manière qu’une application multilocataire peut disposer d’un principal de service dans chaque locataire.
L’identité de l’agent et l’utilisateur de l’agent permettent aux agents IA de prendre des identités numériques dans Microsoft Entra. Une fois les identités d’agent créées, ces identités d’agent peuvent être régies à l’aide de fonctionnalités de cycle de vie et d’accès. Les sponsors peuvent être affectés à des identités d’agent après la création. Les commanditaires d’identités d’agent sont des utilisateurs humains responsables de prendre des décisions sur leur cycle de vie et leur accès. Pour plus d’informations sur le rôle d’un sponsor d’identités d’agent, consultez : Relations administratives pour les ID d’agent.
Identités d’agent dans d’autres produits et portails Microsoft
Microsoft Foundry provisionne et gère automatiquement les identités d’agent tout au long du cycle de vie de l’agent. Lorsque le premier agent d'un projet Foundry est créé, Microsoft Foundry provisionne un blueprint d'identité d'agent par défaut et une identité d'agent par défaut pour le projet, et les agents du projet s'authentifient à l'aide de l'identité de l'agent du projet partagé. La publication d’un agent crée automatiquement un modèle d’identité d’agent dédié et une identité d’agent, et l’agent s’authentifie à l’aide de son identité d’agent unique. Foundry prend en charge l’utilisation de l’identité de l’agent pour l’authentification dans les outils MCP (Model Context Protocol) et Agent-to-Agent (A2A). Pour plus d’informations, consultez Concepts d'identité de l'agent dans Microsoft Foundry.
Vous pouvez configurer une application Azure App Service ou Azure Functions pour utiliser la plateforme d’identité de l’agent Microsoft Entra pour se connecter en toute sécurité aux ressources en tant qu’agent. Pour plus d’informations, consultez Comment utiliser une identité d'agent dans App Service et Azure Functions.
Les agents créés dans Microsoft Copilot Studio peuvent être configurés pour être automatiquement affectés à une identité d’agent. Lorsqu’une identité d’agent est créée pour la première fois dans un environnement Power Platform après avoir activé ce paramètre, un blueprint d’identité d’agent Microsoft Copilot Studio et un principal de blueprint d’identité d’agent sont créés automatiquement. Pour plus d'informations, consultez Créer automatiquement des identités d'agent Entra pour les agents Copilot Studio (préversion).
Pour les agents de la plateforme Microsoft Teams, un développeur peut créer et gérer des blueprints d’identité d’agent dans le portail des développeurs pour Teams. Pour plus d’informations, consultez Gérer vos applications dans le portail des développeurs.
Microsoft Agent 365 donne à chaque agent IA sa propre Identifiant d’assistant Microsoft Entra, pour la gestion des identités, du cycle de vie et des accès. Pour plus d’informations, consultez les fonctionnalités de la plateforme d’identité de l’agent pour Agent 365.
Affectation de l’accès aux identités des agents
Une fois créées, les identités d’agent disposent d’autorisations limitées, telles que les étendues d’autorisation déléguées OAuth 2 héritées de leur blueprint d’identité d’agent parent. En outre, les identités d’agent peuvent avoir un accès aux ressources qui leur est attribué directement via des packages d’accès. Les agents peuvent demander un package d'accès pour leurs propres ID d'agent, ou en faire la demande par l'intermédiaire de leur propriétaire ou sponsor. Avec les packages d’accès, vous pouvez affecter des identités d’agent à l’accès aux ressources suivantes :
- Appartenances aux groupes de sécurité
- Autorisations de l’API OAuth d’application, y compris les autorisations d’application Graph
- rôles Microsoft Entra
Pour utiliser des packages d’accès pour les identités d’agent, configurez un package d’accès avec les paramètres de stratégie requis. Lors de la création d’une stratégie d’attribution de package d’accès, dans la section Qui peut obtenir l’accès , sélectionnez Pour les utilisateurs, les principaux de service et les identités d’agent dans votre annuaire, puis sélectionnez l’option Tous les agents.
Note
Si vos agents n'utilisent pas Microsoft Entra ID d'agent, créez également une stratégie d'attribution de package d'accès avec l'option All Service principals pour autoriser les principaux de service dans votre annuaire à demander ce package d'accès.
Les agents peuvent ensuite être affectés à des packages d’accès via trois voies de requête différentes.
- L’identité de l’agent elle-même peut demander par programmation un package d’accès si nécessaire pour ses opérations, en créant un accessPackageAssignmentRequest.
- Le sponsor de l'agent peut demander l'accès au nom de l'ID de l'agent, en fournissant une supervision humaine dans le processus de demande d'accès. Pour plus d’informations, consultez Demander un package d’accès pour le compte d’une identité d’agent.
- Un administrateur peut affecter directement l’identité de l’agent ou l’utilisateur de l’agent au package d’accès.
Après l’envoi, la demande d’accès est acheminée vers des approbateurs désignés en fonction de la configuration du package d’accès.
Lorsque l’identité d’agent a reçu une attribution de package d’accès avec une date d’expiration et qu’un sponsor est défini sur l’identité d’agent, à l’approche de la date d’expiration, le sponsor reçoit des notifications concernant l’expiration imminente. Le sponsor dispose alors de deux options : il peut demander une extension du package d’accès (si cela est permis par la politique), ou il peut laisser l’attribution du package d’accès expirer. Si le sponsor demande une extension, cette demande peut déclencher un nouveau cycle d’approbation, où les approbateurs vérifient à nouveau si l’accès continu est approprié. Si le sponsor n’effectue aucune action, l’attribution de package d’accès expire automatiquement à sa date de fin et l’identité de l’agent perd l’accès aux ressources cibles.
Pour obtenir un guide sur la création d’un package d’accès pour les agents, consultez : access packages pour les identités d’agent dans Identifiant d’assistant Microsoft Entra. Pour obtenir un guide sur l’attribution d’identités à un package d’accès existant, consultez : Afficher, ajouter et supprimer des affectations pour un package d’accès dans la gestion des droits d’utilisation.
Accès conditionnel pour les identités des agents
La gestion des droits d’utilisation contrôle les ressources auxquelles une identité d’agent peut être affectée. Pour contrôler également les conditions dans lesquelles une identité d’agent peut accéder à ces ressources, vous pouvez appliquer l’accès conditionnel aux identités de l’agent. Les stratégies d’accès conditionnel évaluent le contexte et le risque de l’agent( y compris le risque d’identité de l’agent à partir de Protection Microsoft Entra ID) avant d’accorder l’accès. Vous pouvez appliquer ces stratégies au niveau du blueprint d’identité de l’agent afin que toutes les identités d’agent créées à partir d’un blueprint les héritent.
Pour plus d’informations, consultez l’accès conditionnel pour les agents et Identity Protection pour les agents.
Gestion des agents
Lorsque des identités d’agent sont créées, les propriétaires et les sponsors de l’agent peuvent prendre manuellement des décisions pour l’identité de l’agent via le portail Mon compte et le portail Mon accès.
À partir du portail Mon compte, les commanditaires et les propriétaires sont en mesure de gérer le cycle de vie des identités des agents, tels que l’activation et la désactivation de l’agent. Vous pouvez également voir des informations sur son accès, son activité et son cycle de vie. Pour plus d’informations sur la gestion des agents, consultez : Manage Agents dans Microsoft Entra ID.
À partir du portail My Access, les commanditaires et les propriétaires d’identités d’agent peuvent demander des packages d’accès pour le compte de leurs identités d’agent. Pour obtenir un guide sur la demande de packages d’accès, consultez : Demander un package d’accès pour le compte d’une identité d’agent.
Administration des sponsors des identités d’agent
L’une des parties les plus importantes de la gouvernance des identités d’agent consiste à s’assurer qu’un utilisateur humain délégué est toujours affecté pour s’assurer que l’accès de l’identité de l’agent aux ressources est actuel. Si le sponsor quitte l’organisation, le parrainage des identités de l’agent est automatiquement transféré à son responsable. Lors du transfert de parrainage, il y a toujours un utilisateur humain qui est responsable de la gestion de l’accès et du cycle de vie des identités des agents. Gouvernance Microsoft Entra ID fonctionnalités peuvent vous aider à simplifier ce processus au sein de votre organisation. Les flux de travail du cycle de vie incluent plusieurs tâches en lien avec la notification des cosponsors et des gestionnaires des sponsors des modifications imminentes du parrainage. Pour un guide sur la mise en place d’un flux de travail pour les sponsors d’identités d’agent, voir : Tâches sponsor d’identité d’agent dans les flux de travaildu cycle de vie.
Contenu connexe
- Gérer les identités d’agent dans votre organisation : vue d’ensemble de la gestion des identités des agents dans le cycle de vie complet.
- Tâches des sponsors d’identité d’agent dans Lifecycle Workflows : automatisez les notifications de changement de sponsor à l’aide de Lifecycle Workflows.
- Gérer les agents dans l’expérience utilisateur final : les sponsors peuvent gérer leurs agents à partir du portail Mon compte.
- Qu’est-ce que la gestion des droits d’utilisation ?
- Qu’est-ce que Gouvernance Microsoft Entra ID ?